Moodle SAML Single Sign-On (SSO) med OpenAM som IdP | OpenAM SSO-inloggning
Översikt
SAML Single Sign-On (SSO) för din Moodle-webbplats kan uppnås med vår miniOrange SAML SSO-plugin. Vårt plugin är kompatibelt med alla SAML-kompatibla identitetsleverantörer. Här kommer vi att gå igenom en steg-för-steg-guide för att konfigurera Single Sign-On (SSO) mellan OpenAM som identitetsleverantör (IdP) och Moodle som tjänsteleverantör (SP).
Förutsättningar: Ladda ner och installation
För att konfigurera OpenAM som IdP med Moodle måste du installera miniOrange Moodle SAML 2.0 SSO- pluginet.
Konfigurationssteg
1. Ställ in OpenAM som IdP
Följ stegen nedan för att konfigurera OpenAM som en identitetsleverantör:
Skapa OpenAM som en Hosted Identity Provider
- I Insticksprogram flik bläddra till Tjänsteleverantörens metadata avsnitt kan du hitta SP-metadata som t.ex SP Entity-ID och ACS (AssertionConsumerService) URL som krävs för att konfigurera identitetsleverantören.

- Logga in på OpenAM-administratörskonsolen.
- Från VERKAR sida, välj den sfär under vilken du vill skapa SAML-applikationen. Du kommer att omdirigeras till rikets översiktssida.
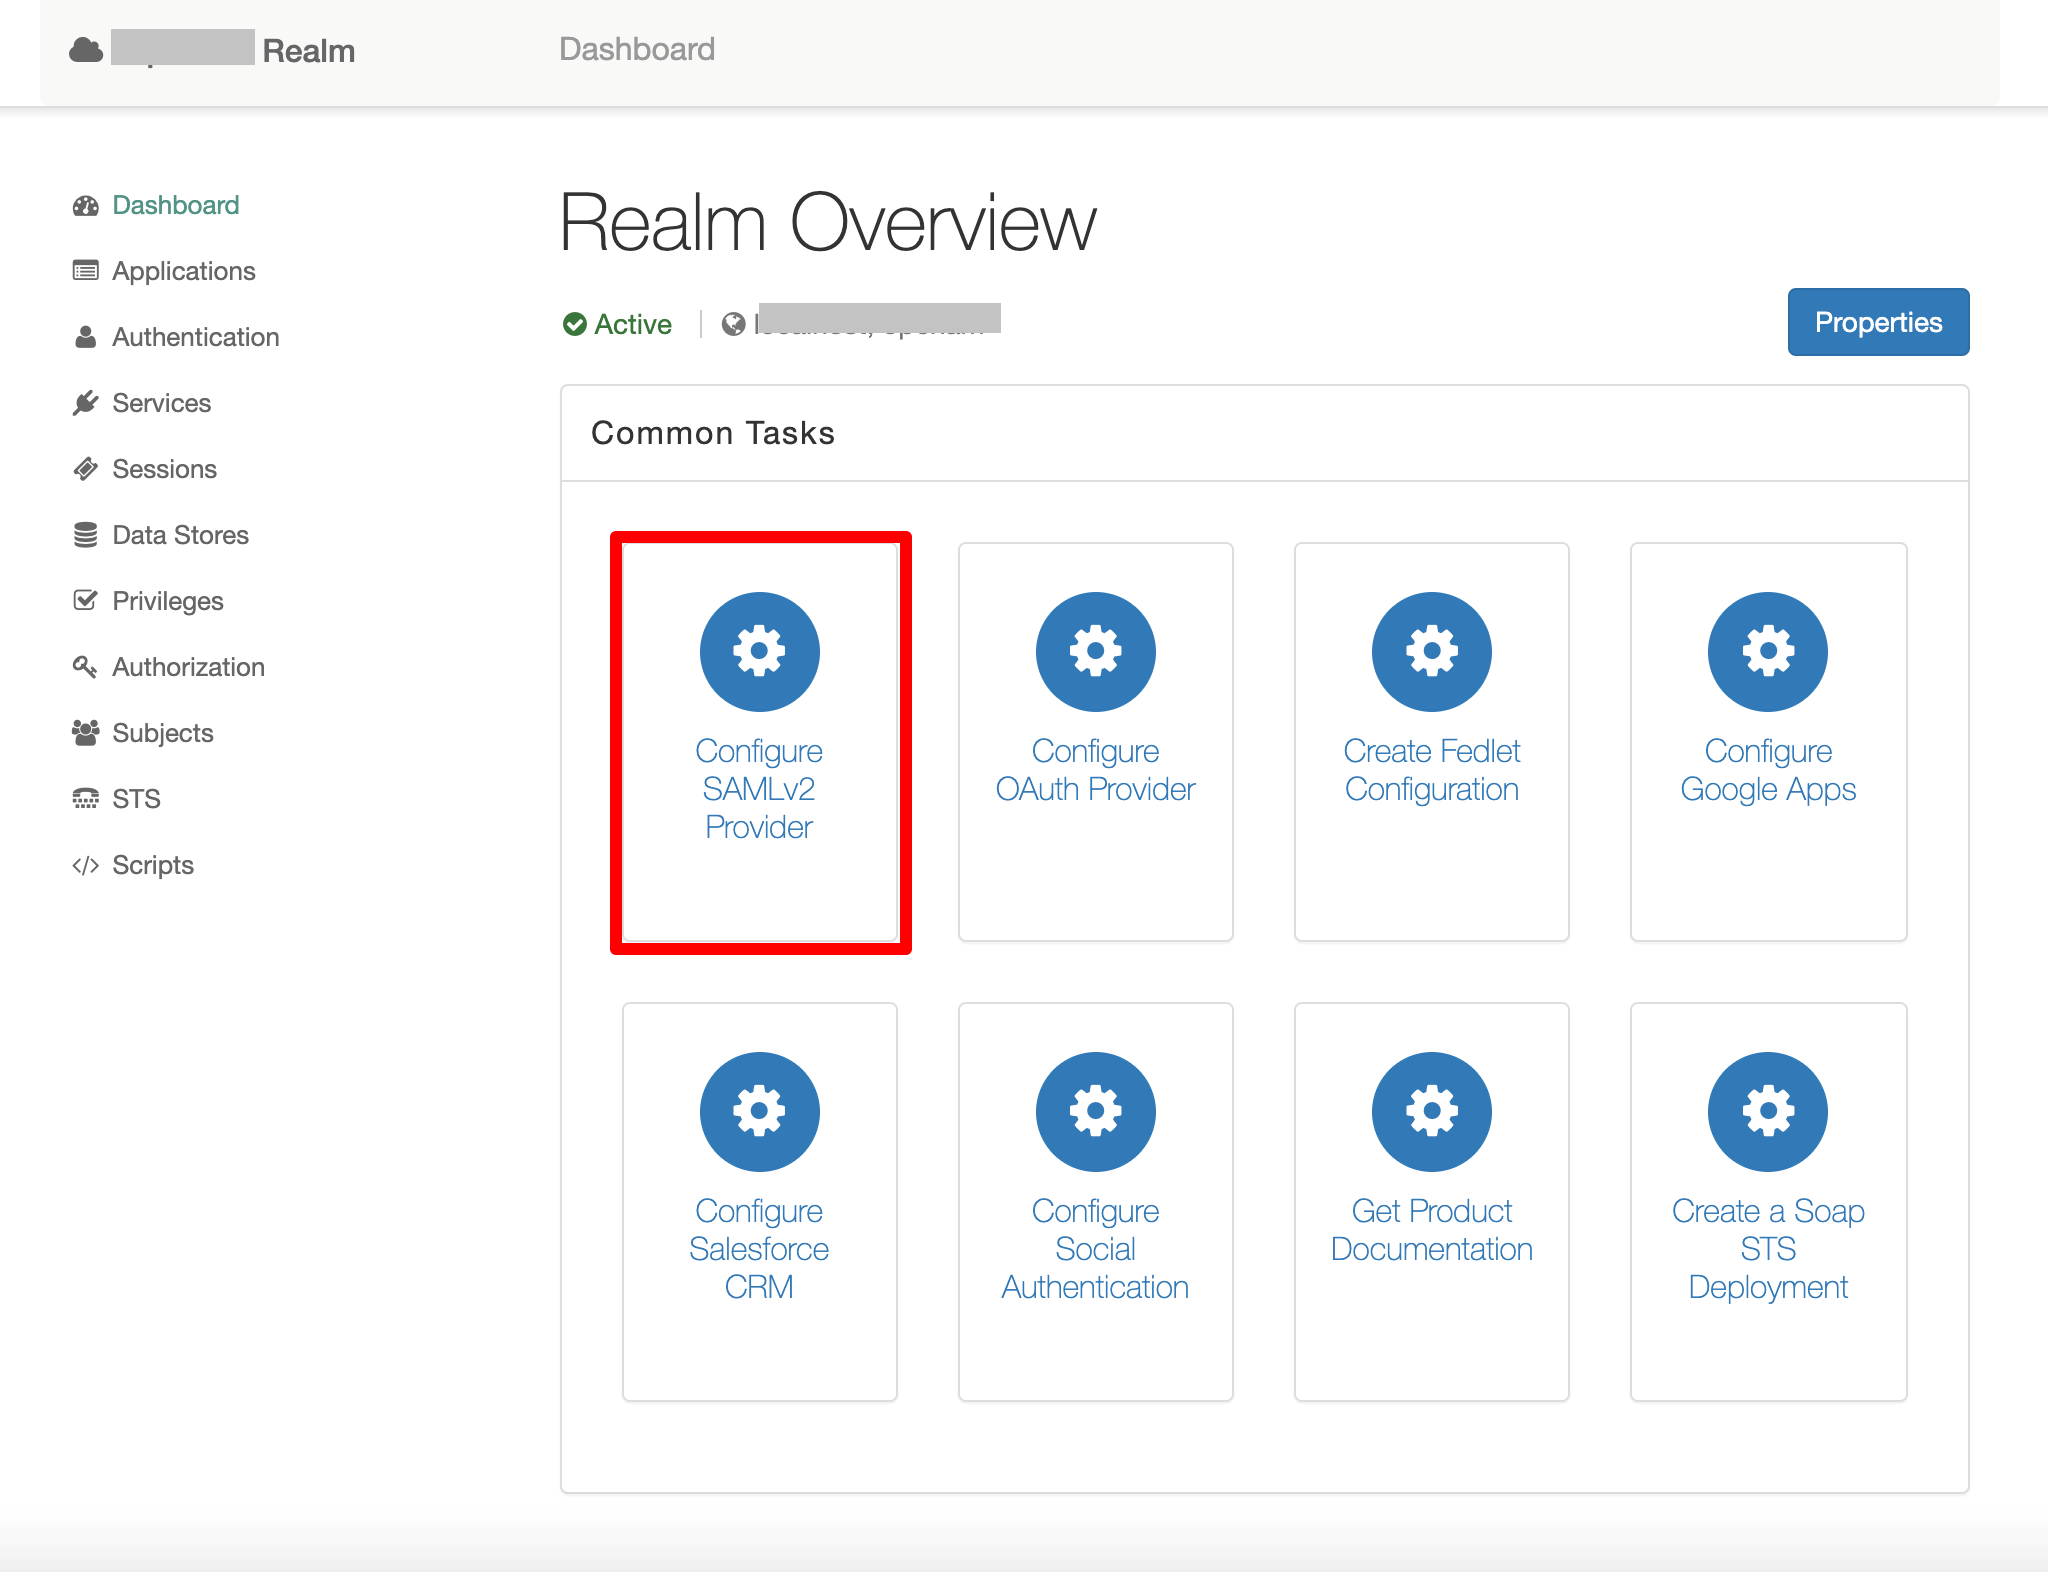
- Klicka på Skapa SAMLv2-leverantörer på sidan för rikesöversikt.
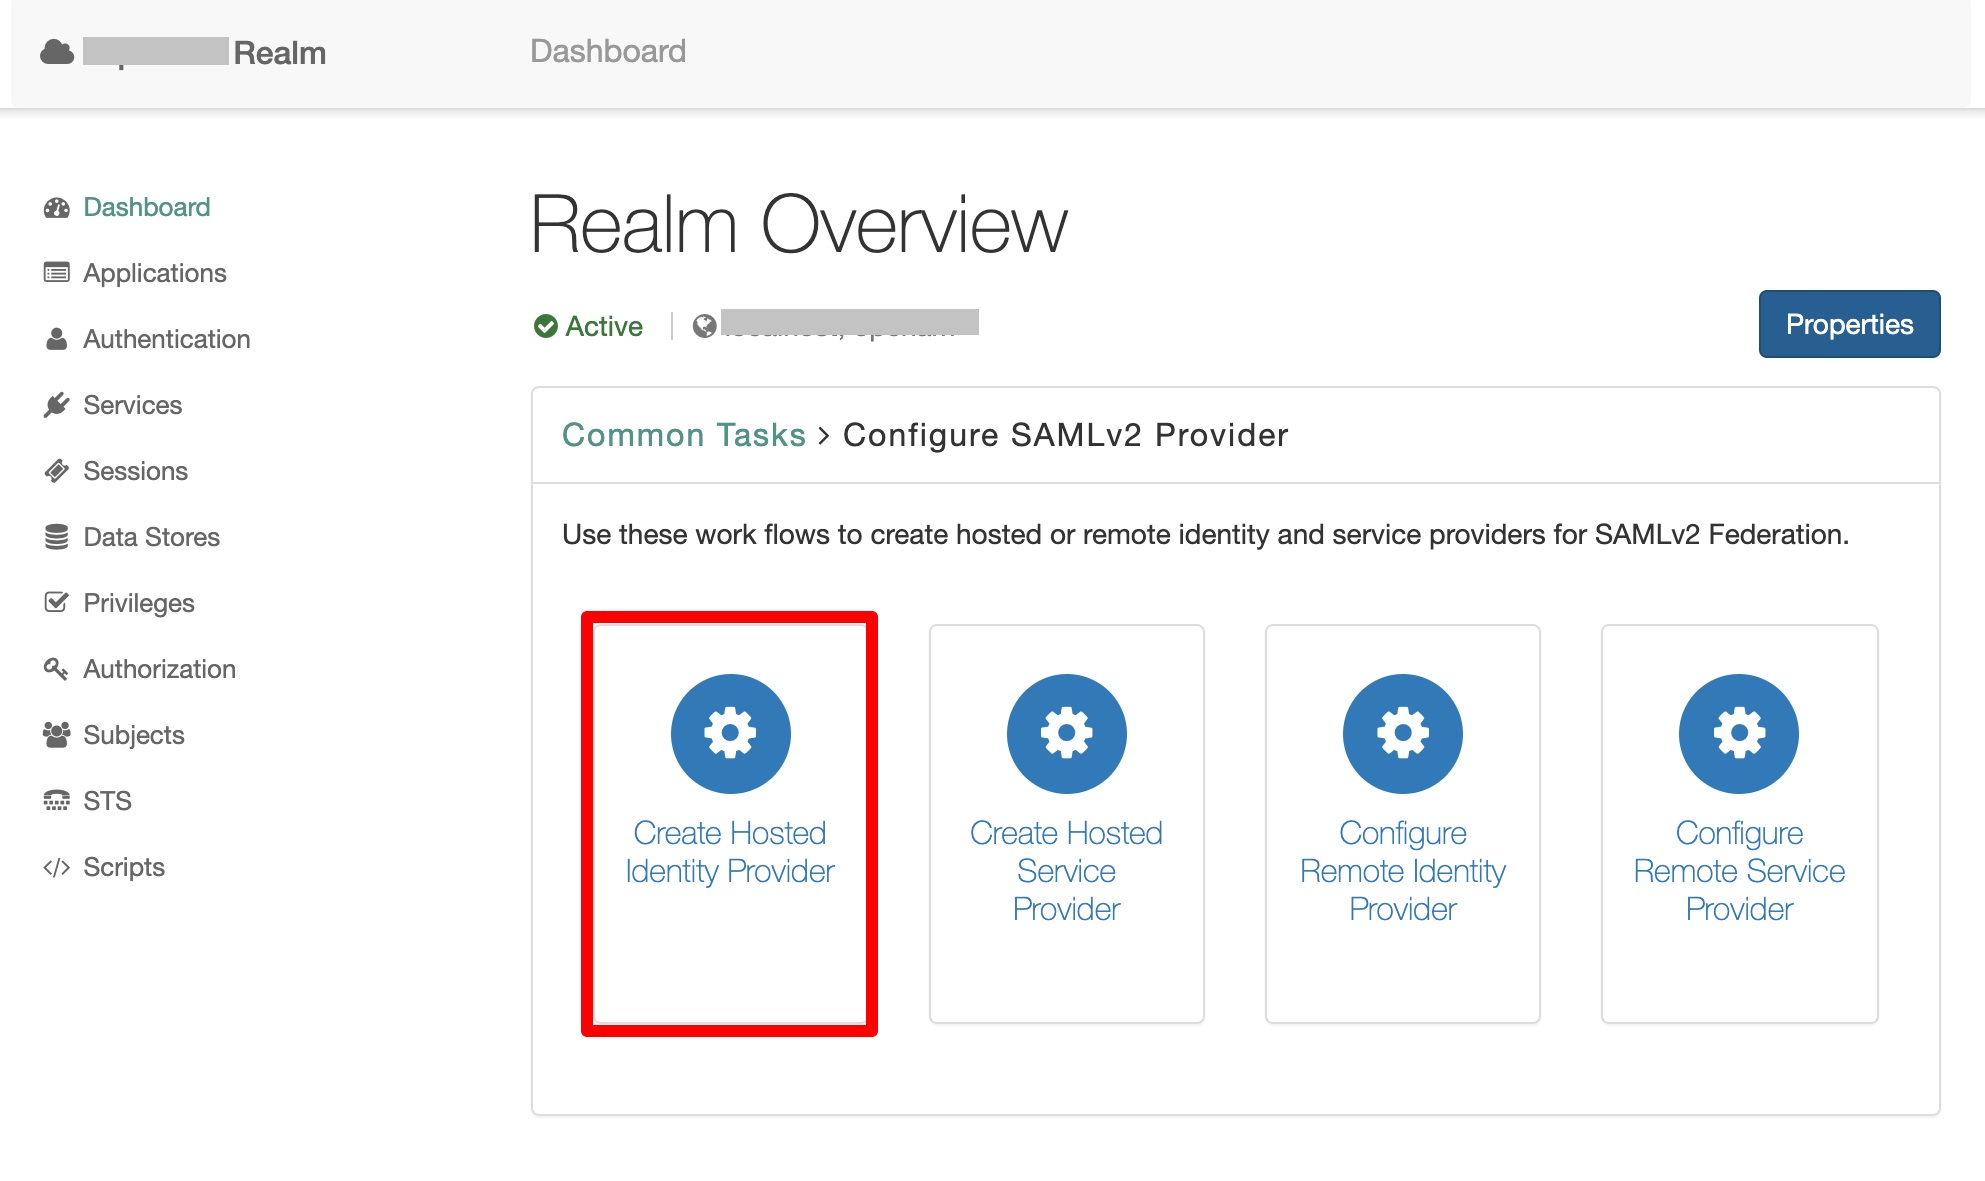
- Klicka på Skapa värdbaserad identitetsleverantör. Du kommer att omdirigeras till konfigurationssidan.
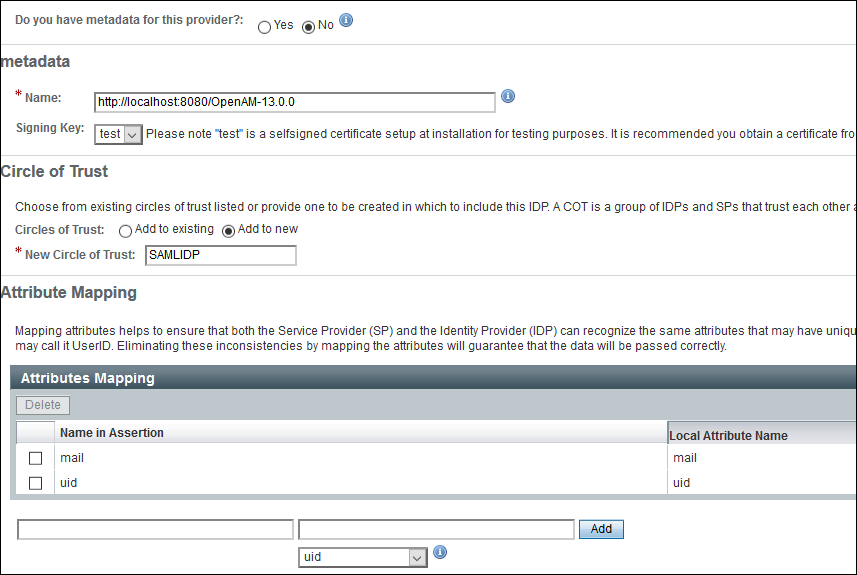
- Konfigurera SAML IDP enligt nedan:
- Namn: Namn på SAML IDP
- Signeringsnyckel: Välj signeringsnyckeln från rullgardinsmenyn.
- Ny Circle of Trust: Ange ett namn på grupperna av IDP och SP som litar på varandra.
- Attributmappning: Konfigurera användarprofilattribut som ska skickas till tjänsteleverantörsapplikationen.
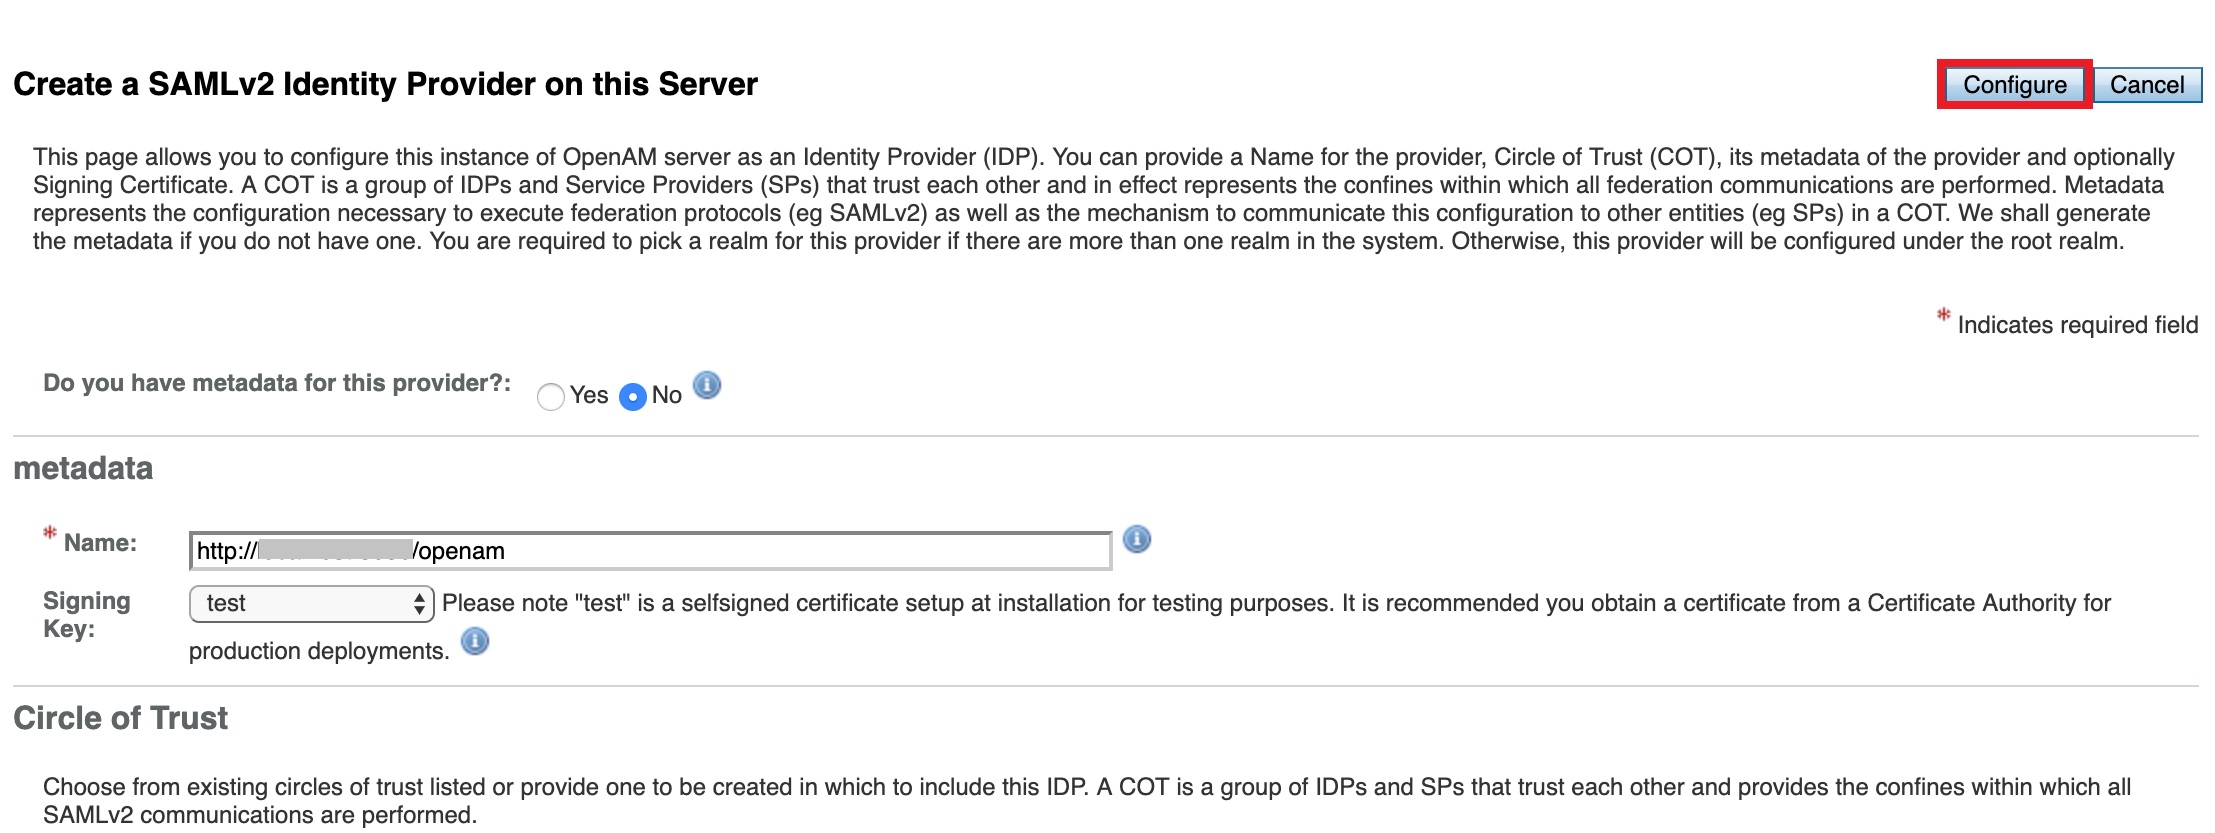
- Klicka på Inställd knappen längst upp till höger.
Konfigurera fjärrtjänstleverantör
- Gå till OpenAM admin-översikt och öppna Översikt över riket sida.
- Klicka på Skapa SAMLv2-leverantörer.
- Klicka nu på Registrera fjärrtjänstleverantör. Du kommer att omdirigeras till konfigurationssidan.
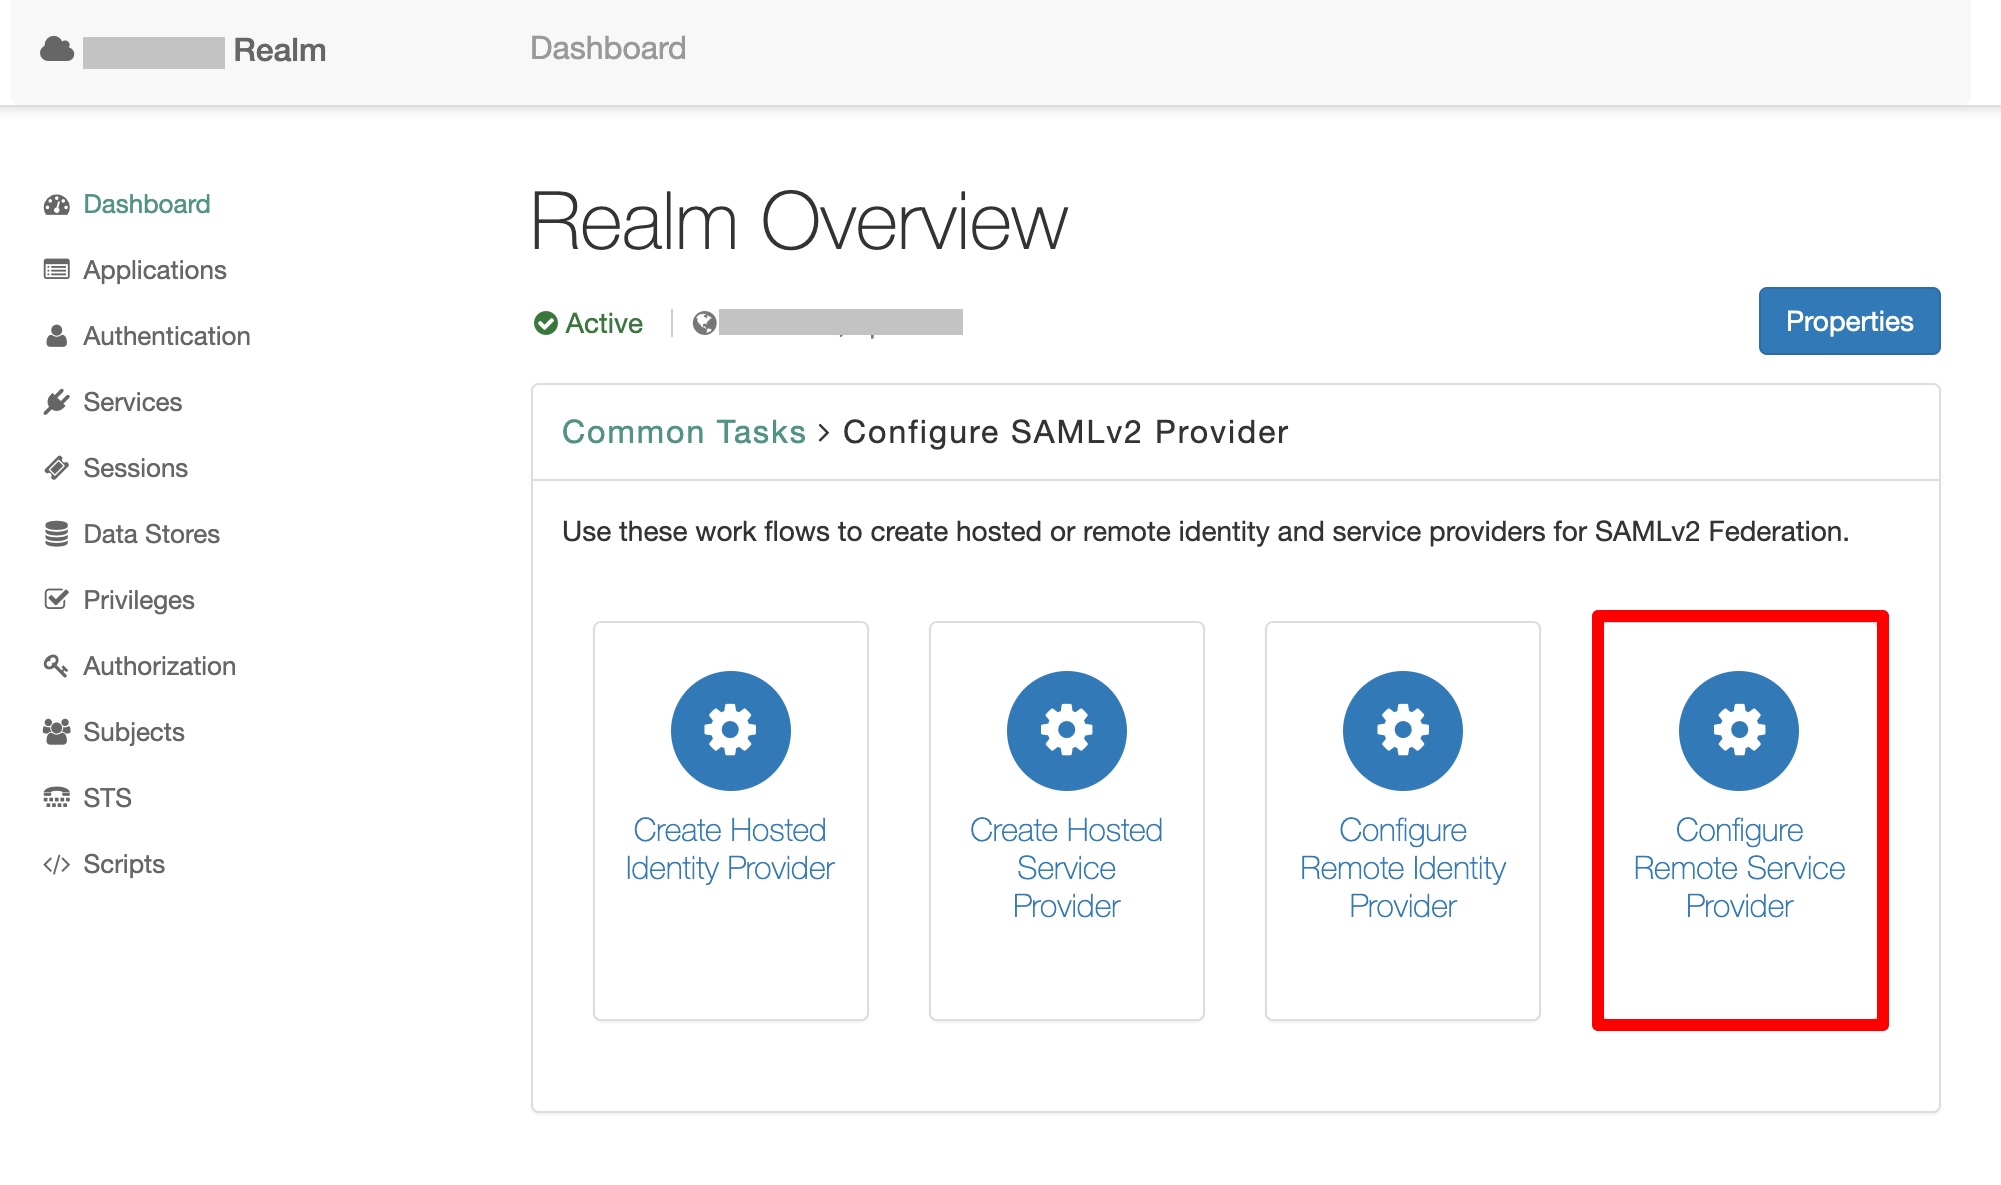
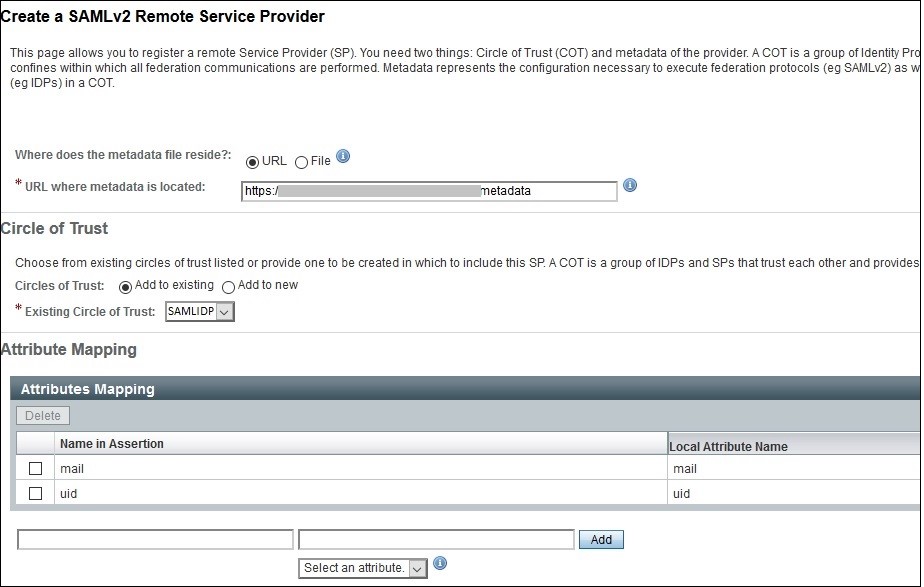
- Konfigurera Leverantör enligt nedan:
- Var finns metadatafilen: URL
- URL till metadata: Klistra in miniOrange-pluginens metadata-URL här. Du kan hämta det från fliken Service Provider Metadata
- Circle of Trust: Lägg till i befintliga
- Befintlig cirkel av förtroende: Välj den förtroendekrets (grupp) där din värdbaserade IDP finns
- Attributmappning: Konfigurera användarprofilattribut för mappning.
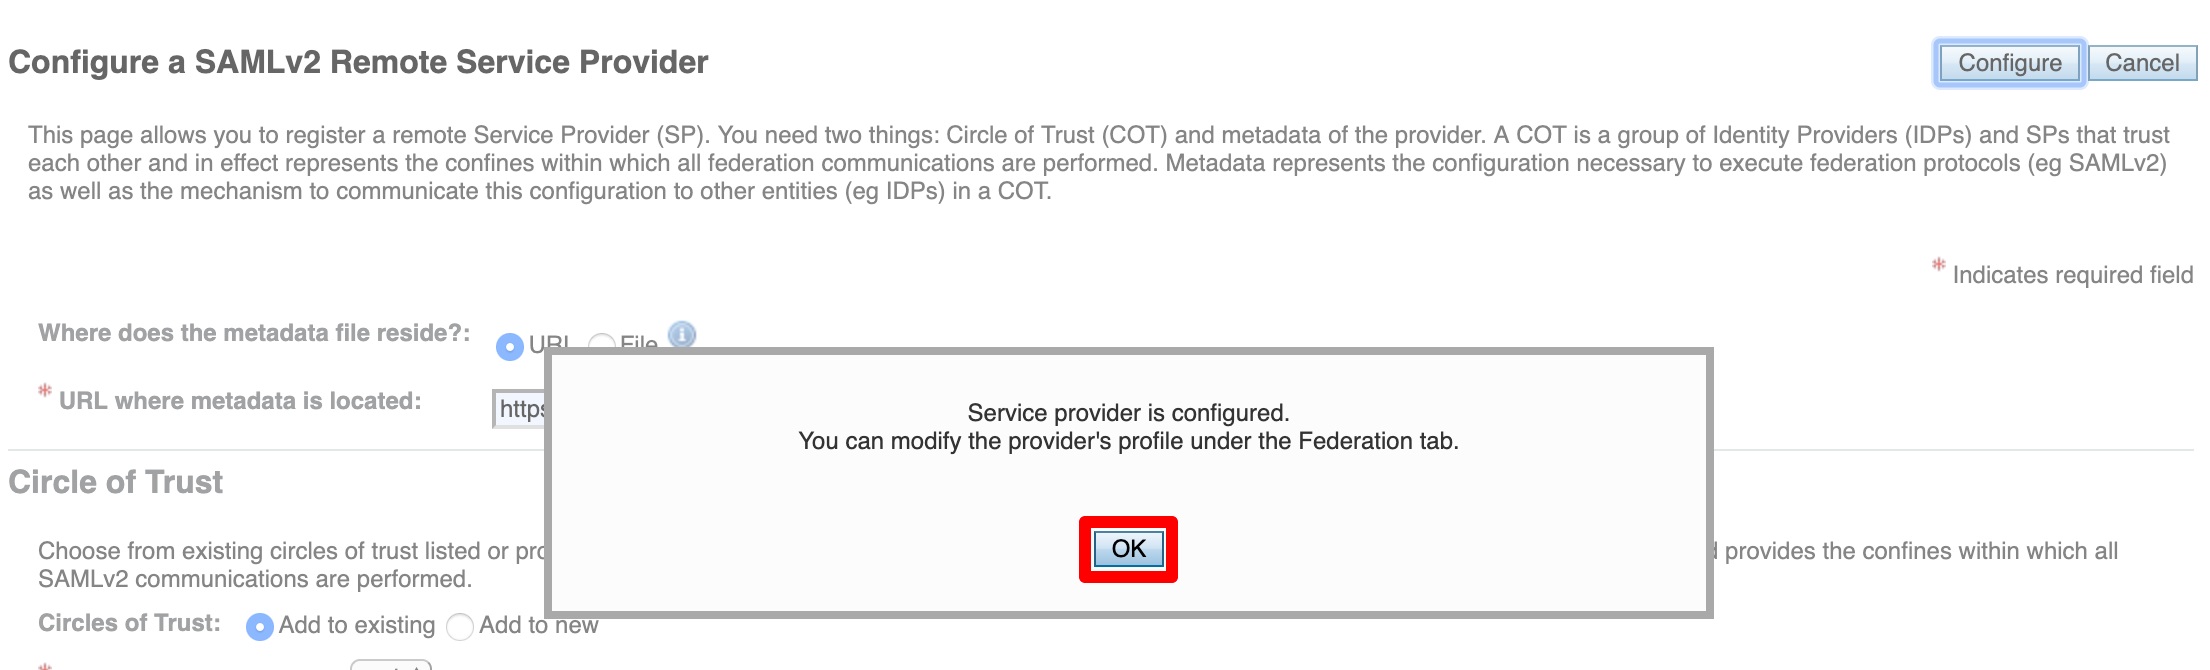
- Klicka på Inställd knappen i det övre högra hörnet och klicka sedan på OK knapp.
- Verifiera konfigurationen av IdP och SP från Federation-fliken i OpenAM.
- Du kan ladda ner OpenAM IdP Metadata med hjälp av webbadressen nedan.
- För Single Realm: [OpenAM ServerURL]/saml2/jsp/exportmetadata.jsp
- För flera världar: [OpenAM ServerURL]/saml2/jsp/exportmetadata.jsp?entityid=[IdPentityID]&realm=/realmname
- Håll IDP-metadatan till hands eftersom den kommer att användas för att konfigurera miniOrange-plugin.
2. Konfigurera Moodle som SP (tjänsteleverantör)
I miniOrange SAML SSO-pluginet går du till fliken Plugins . Det finns två sätt att konfigurera pluginet:
S. Genom att ladda upp IDP-metadata:
- Ange IDP-namn.
- I Konfiguration av tjänsteleverantör avsnittet välj Metadata URL/XML från Välj metod falla ner.
- Kopiera och klistra in IdP-metadata-URL eller XML-fil IDP Metadata URL/XML Inmatningsområde.
- Klicka på Klicka här för att testa konfigurationen.

B. Manuell konfiguration:
- Ange de nödvändiga inställningarna (dvs. IDP-namn, IDP-enhets-ID eller utfärdare, SAML-inloggnings-URL, X.509-certifikat) som tillhandahålls av din Identitetsleverantör.
- Klicka på Klicka här för att testa konfigurationen.

Steg 3: Attributmappning
- När användaren utför SSO skickas NameID-värdet av identitetsleverantören. Detta värde är unikt för varje användare.
- För att plugin-programmet ska få åtkomst till dessa attribut, tilldela värdena för Användarnamn och E-post as Namn-ID.

I miniOrange SAML SSO-pluginet, skrolla ner till avsnittet Tjänstleverantörsinställningar i pluginet. Det finns två sätt att konfigurera pluginet:
S. Genom att ladda upp IDP-metadata:
- Ange vilket IDP-namn som helst. Till exempel, my_IDP.
- Välj värdet på Välj metod som Metadata URL/XML från rullgardinsmenyn.
- Ange Metadata URL som
https://hyresgäst-namn.b2clogin.com/hyresgäst-namn.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata

Obs! Du måste ersätta klientnamnet i URL:en ovan med Azure B2C-klientnamnet.

- Bläddra till botten och klicka på Spara ändringar knapp.
B. Manuell konfiguration:
- Ange de nödvändiga inställningarna (t.ex. identitetsleverantörens namn, IdP-enhets-ID eller utfärdare, SAML-inloggnings-URL, X.509-certifikat) som tillhandahålls av ditt Identitetsleverantör.
- Klicka på Spara ändringar för att spara din konfiguration.
Steg 3: Attributmappning
Grundläggande attributmappning
- När användaren utför SSO skickas NameID-värdet av identitetsleverantören. Detta värde är unikt för varje användare.
- För att plugin ska få tillgång till dessa attribut, tilldela E-post och Användarnamn attribut.
- Dessutom kan användarattribut mappas (som t.ex Förnamn och Efternamn).
- Klicka på Spara ändringar för att spara din konfiguration.

Anpassad attributmappning
Den här funktionen låter dig mappa anpassade attribut som skickas av IDP till Moodle-attributen.
- För att skapa ett anpassat attribut, navigera till Webbplatsadministration >> Användare >> Användarprofilfält i plugin-programmet.
- Klicka på Skapa ett nytt profilfält , välj typ av attribut från rullgardinsmenyn och ange värdena i obligatoriska fält.

- Tilldela önskat värde till det skapade anpassade attributet.
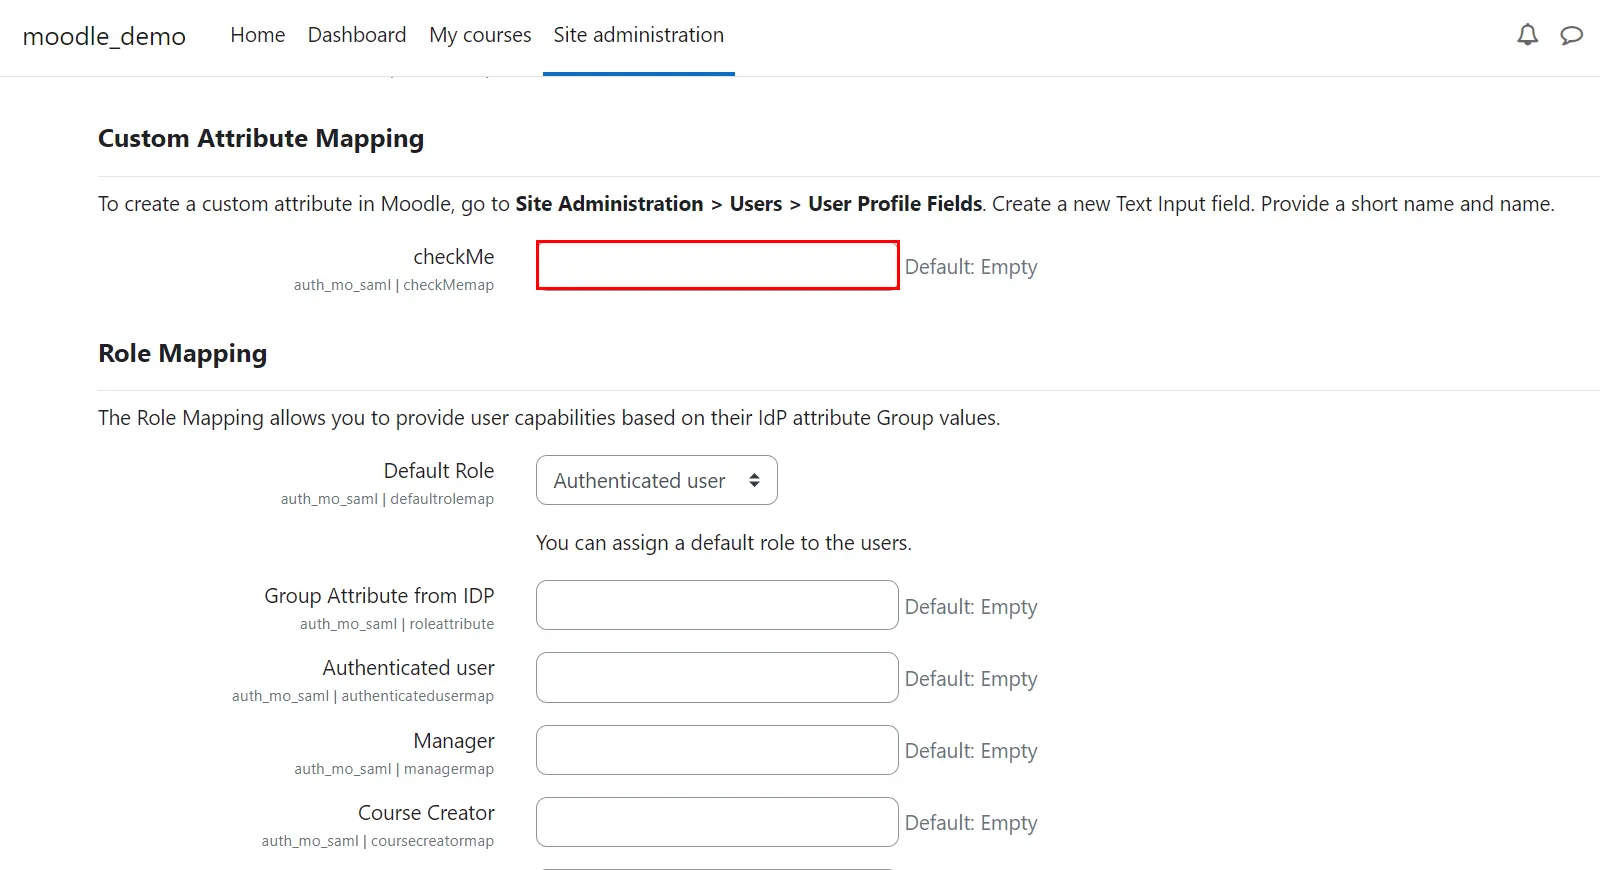
- Bläddra ner och klicka på Spara ändringar för att spara dina konfigurationer.
Steg 4: Rollkartläggning
- I det kostnadsfria pluginet kan du välja en standardroll som kommer att tilldelas alla icke-adminanvändare när de utför SSO.
Obs: Roller kommer att tilldelas nya användare som skapats av SSO. Befintliga Moodle-användares roller kommer inte att påverkas.
- Bläddra ner till Rollkartläggning sektion.
- Välj standardrollen och klicka på Spara ändringar för att spara din konfiguration.

Steg 4: Rollkartläggning
Den här funktionen låter dig tilldela och hantera roller för användarna när de utför SSO. Tillsammans med Moodle-standardrollerna är detta också kompatibelt med alla anpassade roller.
- Grupp/roll attribut kommer att tillhandahålla en mappning för fältnamnet som innehåller rollrelaterad information som skickas av IDP och kommer att användas för rollmappning.
- Bläddra till Rollkartläggning avsnitt och tillhandahålla mappningarna för respektive roller.
- Välj Standardroll från rullgardinsmenyn om användarrollen inte matchar de tilldelade värdena.
- Till exempel om du har en användare vars Grupp/roll attributvärdet är idp-teacher och du vill tilldela det till lärargruppen, ange bara idp-teacher i Lärare: fältet i avsnittet Rollmappning.
Obs: Du kan tilldela flera värden separerade med semikolon (;).
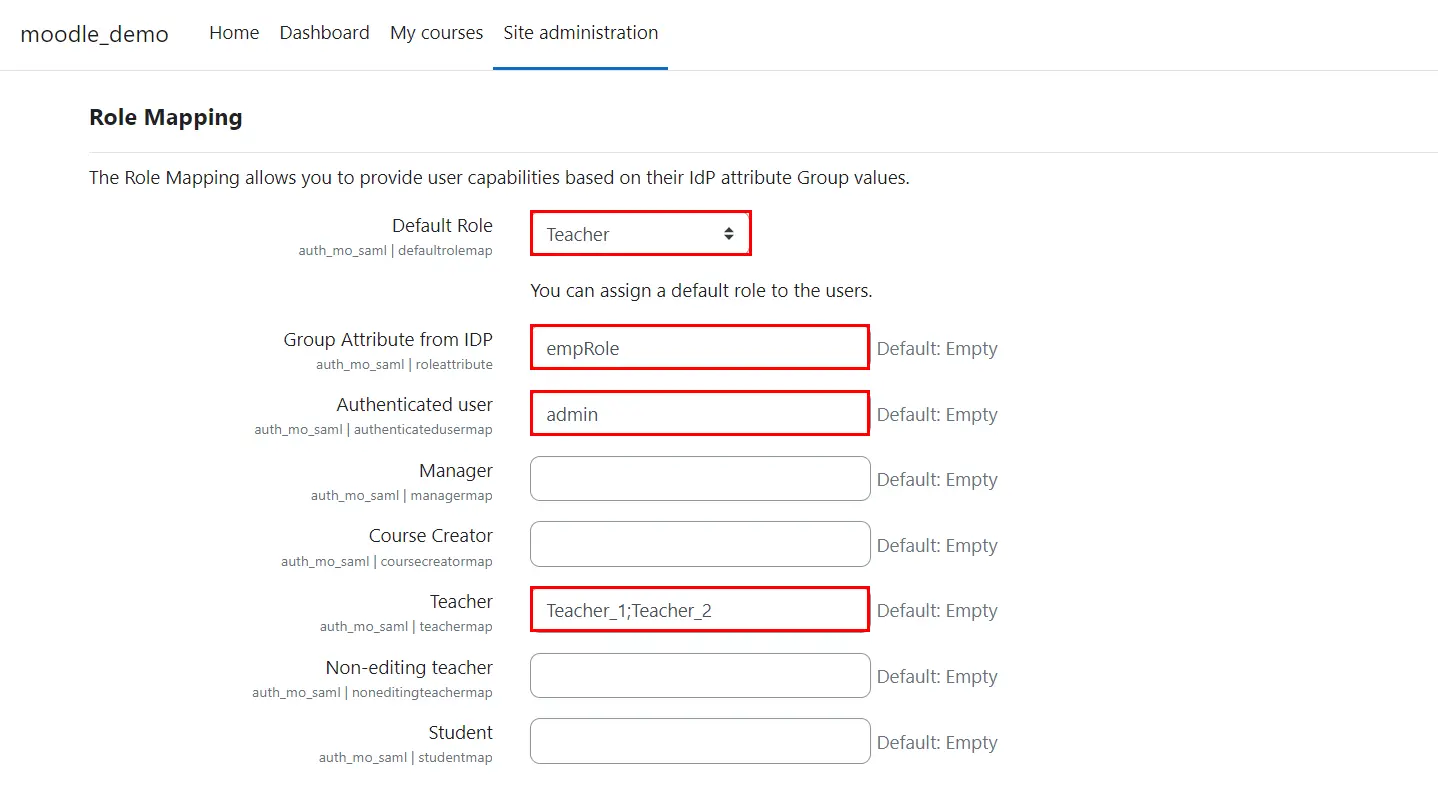
- Klicka på Spara ändringar för att spara dina konfigurationer.
Steg 5: SSO-inställningar
- I plugin-programmet kan du lägga till en inloggningswidget för att aktivera SP-initierad SSO på din webbplats.
- Gå till Plugins >> Autentisering >> Hantera autentisering.
- Klicka på för att aktivera pluginens synlighet.
- Klicka på ⬆ för att ställa in plugin-preferenser.

Steg 5: SSO-inställningar
I pluginet kan du lägga till en inloggningswidget för att aktivera SP-initierad SSO på din webbplats.
- Navigera till Webbplatsadministratör >> Plugins >> Hantera autentisering.
- Klicka på för att aktivera pluginens synlighet.
- Klicka på ⬆ för att ställa in plugin-preferenser.
- För att aktivera automatisk omdirigering från Moodles inloggningssida till WordPress-webbplatsen .
- Välja Ja värde från rullgardinsmenyn för Aktivera automatisk omdirigering till IDP från Moodles inloggningssida fält.
- Anteckna Bakdörrs-URL det kommer att vara användbart när SSO misslyckas.
- Klicka på Spara ändringar för att spara din konfiguration.

Du har framgångsrikt konfigurerat Moodle som SAML SP för att uppnå OpenAM SSO-inloggning på din Moodle-webbplats.
Relaterade artiklar





 Registrera




