Sökresultat :
×Sökresultat :
×
API-nycklar, administratörskonton och anpassade integrationer kan koppla AI till WordPress, men de kan också medföra säkerhets- och åtkomstkontrollrisker.
En direktanslutning litar på alla förfrågningar med en giltig nyckel. Utan AI-agentsäkerhet kan läckta autentiseringsuppgifter exponera ditt WordPress-innehåll, känsliga data och inställningar.
En AI med administratörsbehörighet kan läsa, uppdatera eller ta bort resurser på din webbplats om AI-åtkomstkontrollerna inte hanteras noggrant.
Många AI-integrationer erbjuder begränsad aktivitetsspårning. Utan ett sätt att säkra AI-åtkomst till WordPress blir det svårt att identifiera vilken AI som agerade, vad som ändrades och när.
Revisorer vill nu ha bevis på att er AI fungerar inom de definierade skyddsräckena. Utan policyer och loggar har ni ingenting att visa upp när en granskning kommer in.
En nativ MCP-serverslutpunkt tar Model Context Protocol (MCP) direkt in i WordPress, vilket ger AI-agenter och applikationer ett standardiserat sätt att interagera med din webbplats. Istället för att hantera separata integrationer får du en enda kontrollerad ingångspunkt för alla AI-förfrågningar. Inbyggd AI-policytillämpning verifierar åtkomst, blockerar obehöriga åtgärder och loggar aktivitet för fullständig insyn, styrning och kontroll.

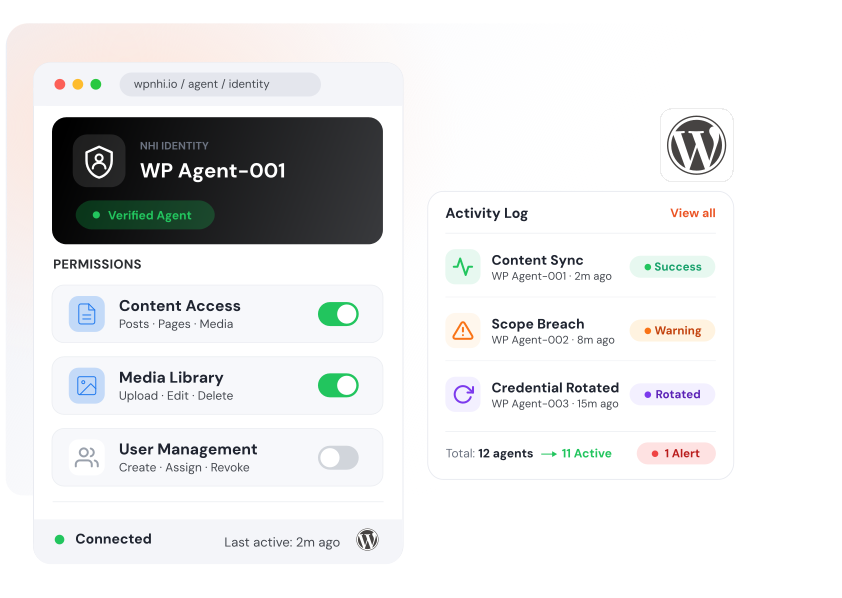
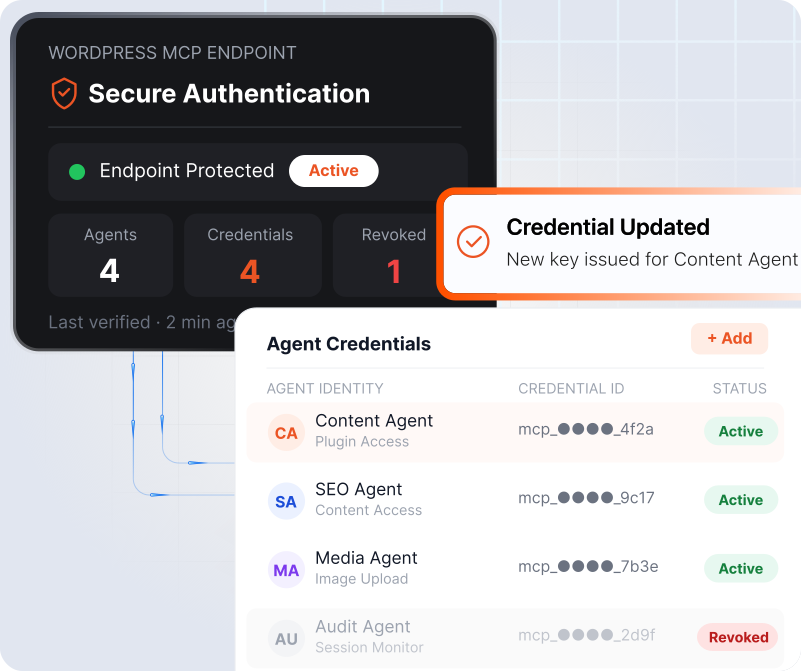
Skydda din WordPress MCP-slutpunkt med säker AI-autentisering. Tilldela unika inloggningsuppgifter till varje AI-agent och uppdatera eller ta bort åtkomst när det behövs.
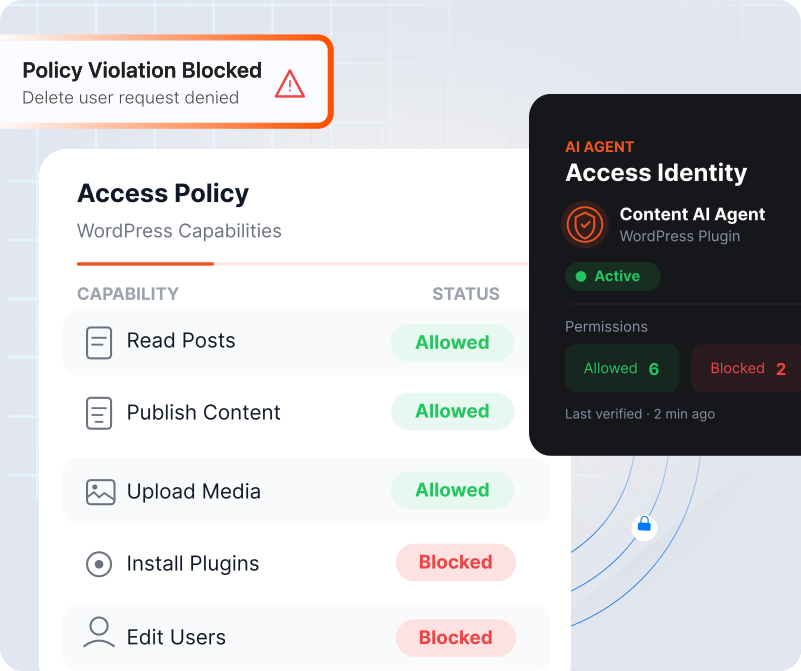
Styr vilka WordPress-förmågor en AI-agent har åtkomst till. Tillåt godkända åtgärder och blockera förfrågningar som faller utanför dina regler.
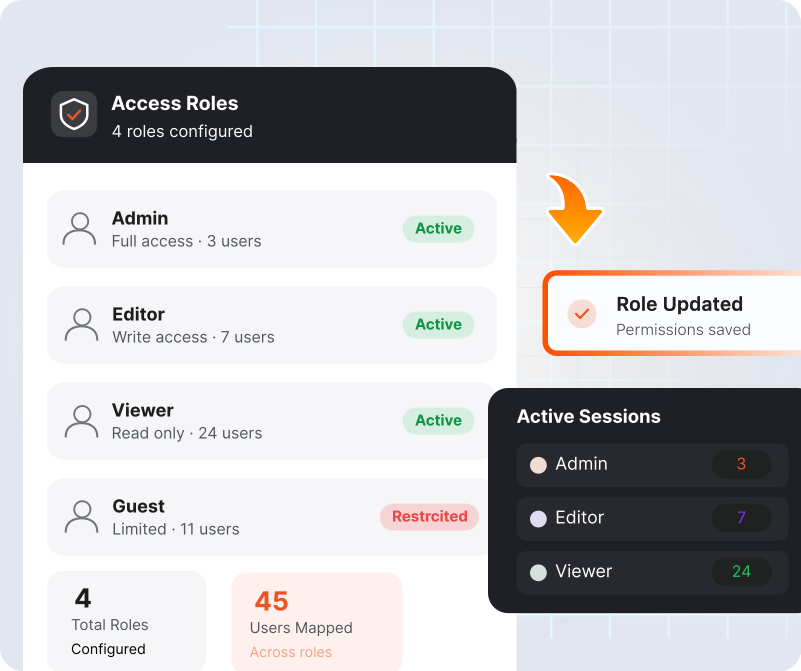
Hantera agenters ansvar med rollbaserad åtkomstkontroll. Begränsa åtkomsten till endast de dataresurser och åtgärder som krävs för varje roll.
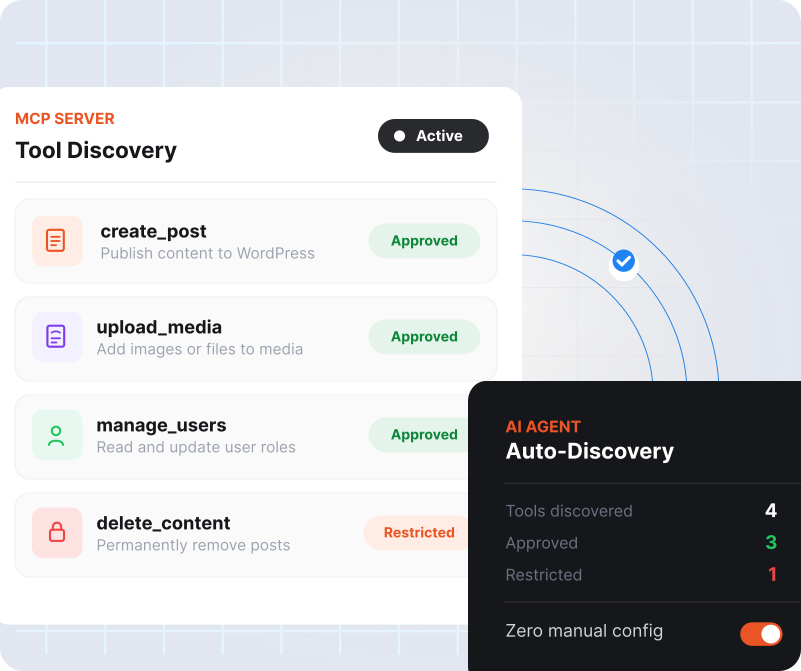
Exponera godkända WordPress-funktioner via din MCP-server så att AI-agenter kan hitta och använda dem automatiskt utan någon manuell konfiguration.
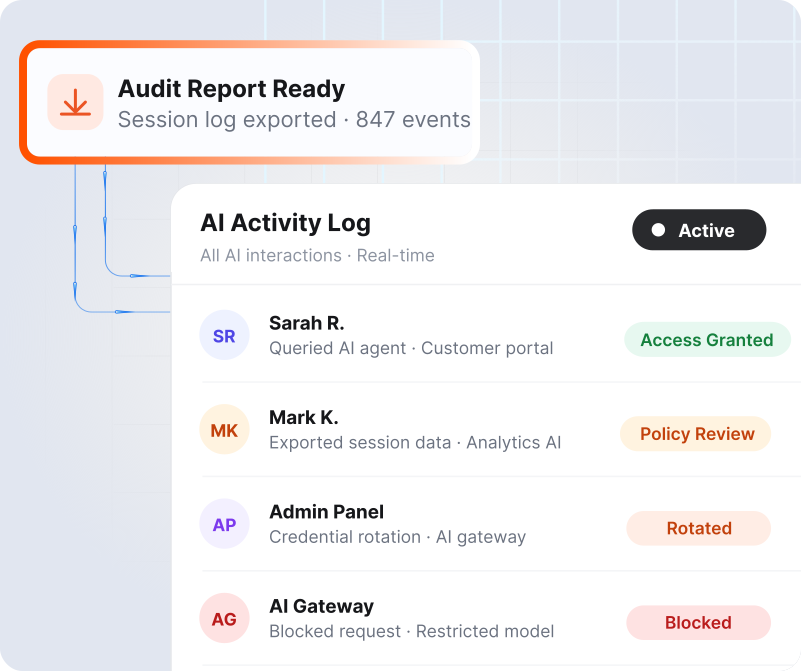
Spåra varje AI-interaktion med AI-aktivitetsövervakning och granskningsloggning. Granska vem som utförde en åtgärd, vad som ändrades och när den inträffade.
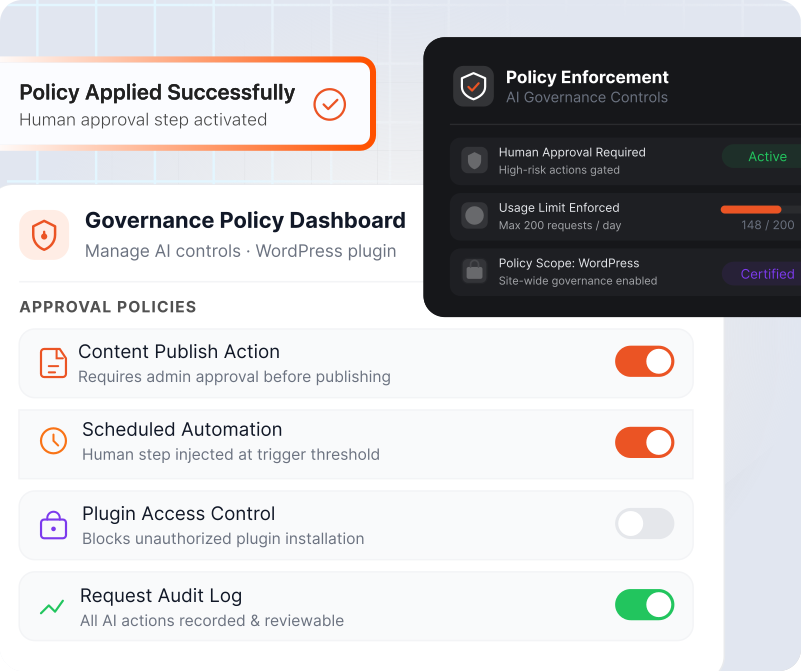
Tillämpa AI-styrningskontroller för högriskåtgärder. Lägg till mänskliga godkännandesteg, ange användningsgränser och tillämpa policyer direkt från WordPress.
Har du frågor om Native MCP Server Endpoint? Kontakta vårt team för att utforska dess funktioner och se hur det kan hjälpa dig att säkert hantera AI-agenter på din WordPress-webbplats.
Den inbyggda MCP Server Endpoint validerar, auktoriserar och loggar säkert varje AI-interaktion innan den når WordPress.
AI-agenten använder den inbyggda MCP Server Endpoint för att begära åtkomst till ett WordPress-verktyg eller en WordPress-åtgärd.
Den inbyggda MCP-serverslutpunkten kontrollerar agentens identitet innan någon åtkomst tillåts.
Rollbaserade regler avgör vilka verktyg och åtgärder agenten har åtkomst till just nu.
WordPress kör de godkända funktionerna med den minst privilegierade kontexten och inget mer.
Pluginet loggar varje begäran, åtgärd och resultat för en tydlig revisionslogg.
Alla AI-integrationer ger inte samma kontrollnivå. Här är vad som skiljer en nativ MCP-slutpunkt från mängden.
 Inbyggd MCP-slutpunkt
Se de affärs- och säkerhetsfördelar som en inbyggd MCP-server ger din WordPress-miljö.
Alla behörigheter, policyer och aktivitetsloggar finns i din WordPress-instrumentpanel. Ditt team behåller kontrollen utan ett separat säkerhetsverktyg eller en administratörspanel.
Skydda dig mot snabba injektionsattacker som försöker manipulera AI-beteende. Säkerhetskontroller validerar förfrågningar och förhindrar obehöriga ändringar av innehåll, användare och webbplatskonfigurationer.
Varje agentåtgärd förblir auktoriserad och loggas. Kontrollpunkter med mänsklig kontakt hanterar åtgärder med stor inverkan, som publicering, borttagning eller kontoändringar, tills en person granskar och godkänner.
Nya agenter ombord utan att utöka din attackyta. Gatewayen skalar över fler agenter och verktyg medan styrningskontrollerna förblir centraliserade och konsekventa för varje WordPress-webbplats.
Använd AI i WordPress på ett säkert och ansvarsfullt sätt utan att förlora kontrollen över dina data, resurser eller utsätta din webbplats för AI-drivna attacker.
Gå med i fler än 30 000 kunder i Nordamerika, Europa, Asien-Stillahavsområdet och Mellanöstern som litar på miniOranges cybersäkerhetslösningar.
Varje AI-förfrågan avlyssnas, autentiseras via OAuth 2.1 och begränsas till endast godkända MCP-verktyg och åtgärder.

Spåra vem som godkände AI-klienten, vad LLM begärde och förenkla SOC 2- och ISO 27001-revisioner.

Få direktåtkomst till produktingenjörer över olika tidszoner för implementeringshjälp, felsökning och kontinuerlig vägledning.
Få svar på vanliga frågor om Native MCP Server Endpoint för WordPress.
Model Context Protocol (MCP) är en delad standard som låter AI-verktyg be din webbplats att göra något och få ett tydligt svar tillbaka. Stora AI-leverantörer som OpenAI, Anthropic och Microsoft stöder det alla, så en konfiguration fungerar med många verktyg.
Hur fungerar MCP med WordPress?WordPress MCP-server och AI Policy Enforcement-pluginet säkrar varje ingångspunkt till din webbplats. Varje AI-förfrågan passerar genom den. Pluginet kontrollerar AI:ns nyckel, bekräftar vad den får göra, kör åtgärden och sparar en post. Din nuvarande WordPress-konfiguration förblir som den är.
Varför använda miniOranges MCP-server för WordPress istället för andra MCP:er?De flesta MCP-servrar ansluter AI-agenter till WordPress. miniOranges MCP-server för WordPress lägger till säkerhet och styrning utöver det. Den tilldelar en unik identitet till varje AI-agent, tillämpar behörigheter och policyer och registrerar varje åtgärd, så att du alltid vet vem som gjorde vad och när.
Ja, så länge åtkomsten sker via miniOrange MCP-servern. Den ger varje AI-agent en begränsad nyckel som du kan återkalla när som helst, kontrollerar varje begäran mot dina policyer och blockerar allt utanför den godkända listan.
Hur kontrollerar jag AI-behörigheter?Du kan registrera AI-agenter och tilldela dem regler och behörigheter direkt från din WordPress-instrumentpanel. Registrerade agenter har endast åtkomst till godkända resurser och kan utföra auktoriserade åtgärder. Läs mer på NHI-registrets funktionssida.
Stöder MCP revisionsloggning?Ja. Varje åtgärd sparar en post med AI:ns namn, vad den gjorde och tiden. Posten kan inte ändras, så du ser alltid vad som hände och delar den under en säkerhetsgranskning.

Tack för ditt svar. Vi återkommer snart.
Något gick fel. Skicka din fråga igen
Behövs hjälp? Vi är här!



