
nopCommerce SAML Single Sign-On (SSO) med Salesforce som IDP
Översikt
nopCommerce SAML Single Sign-On (SSO)-pluginet ger möjlighet att aktivera SAML Single Sign-On för din nopCommerce-butik. Med Single Sign-On kan du bara använda ett lösenord för att komma åt din nopCommerce-butik och dina tjänster. Vårt plugin är kompatibelt med alla SAML-kompatibla identitetsleverantörer . Här går vi igenom en steg-för-steg-guide för att konfigurera Single Sign-On (SSO) mellan nopCommerce och Salesforce med Salesforce som IdP.



Salesforce SSO för kontakter, konton och anpassade objekt
Tillåt dina partners, kontakter, konton eller andra anpassade objektposter att logga in och få åtkomst till applikationer som WordPress, Shopify, JIRA, Confluence etc. med Salesforce-poster som identitet för SSO-autentisering.
Salesforce SSO använder anpassade objekt som identitetskällaFörutsättningar: Ladda ner och installation
- Ladda ner nopCommerce SAML Single Sign-On (SSO)-modulen.
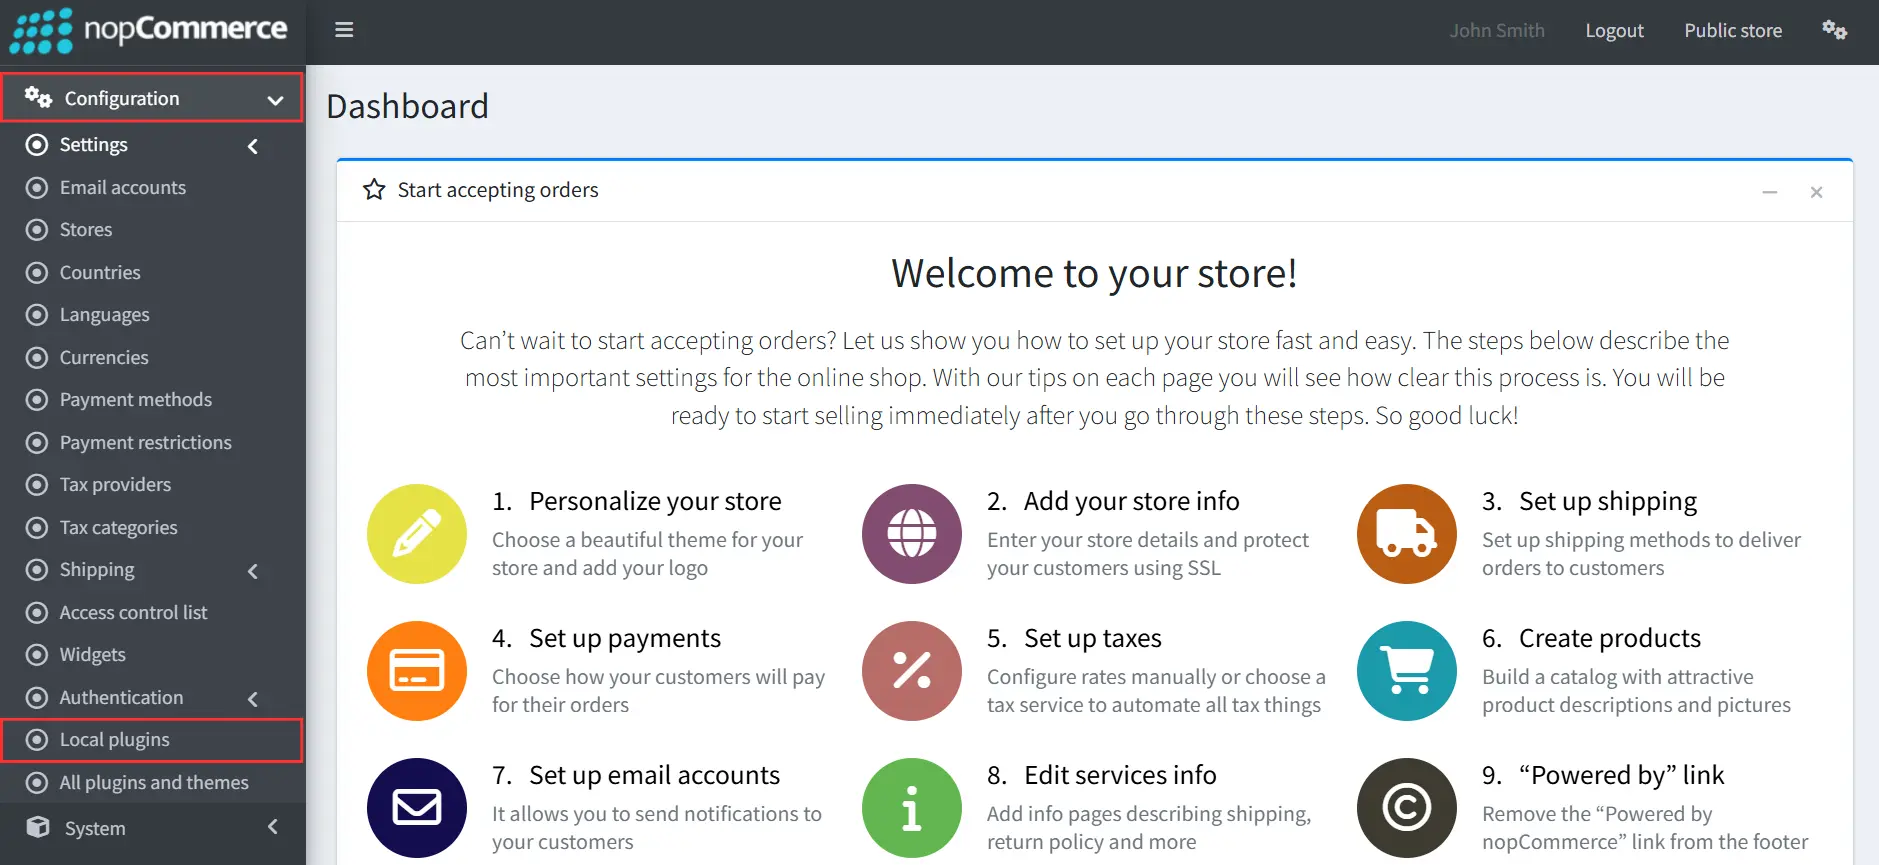
- För att installera pluginet, logga in som administratör i din nopCommerce-butik. I administratörspanelen, navigera till Fliken Konfiguration >> Lokala plugins.
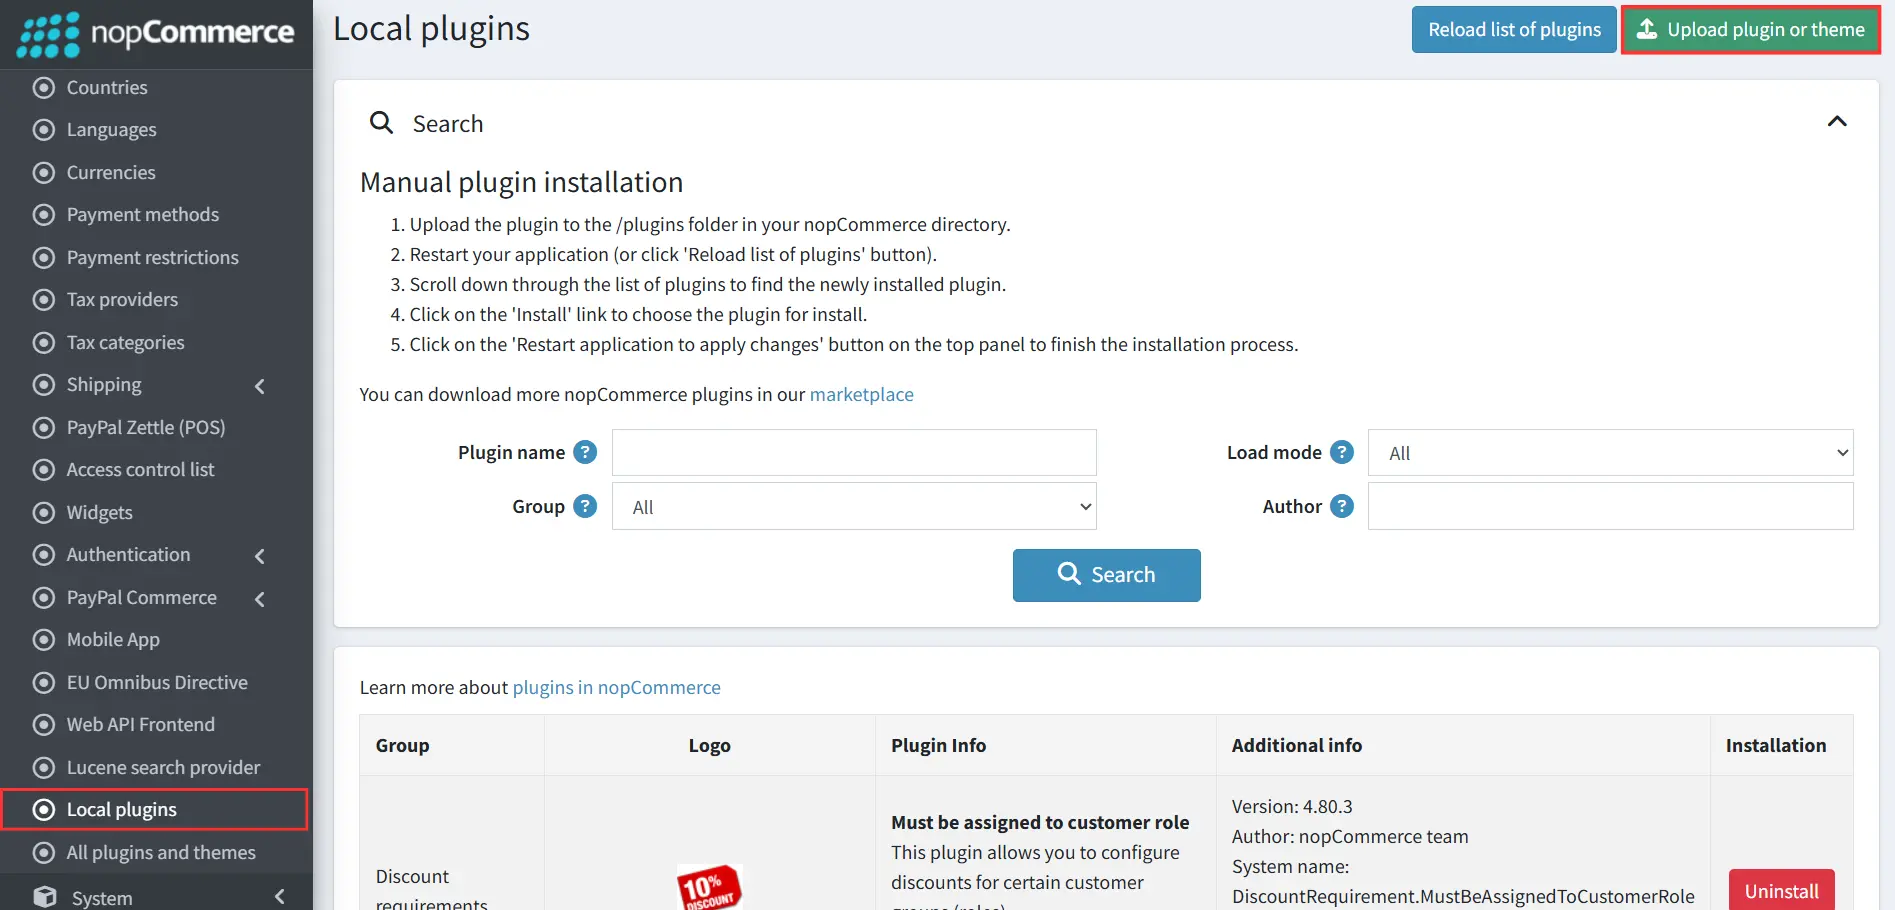
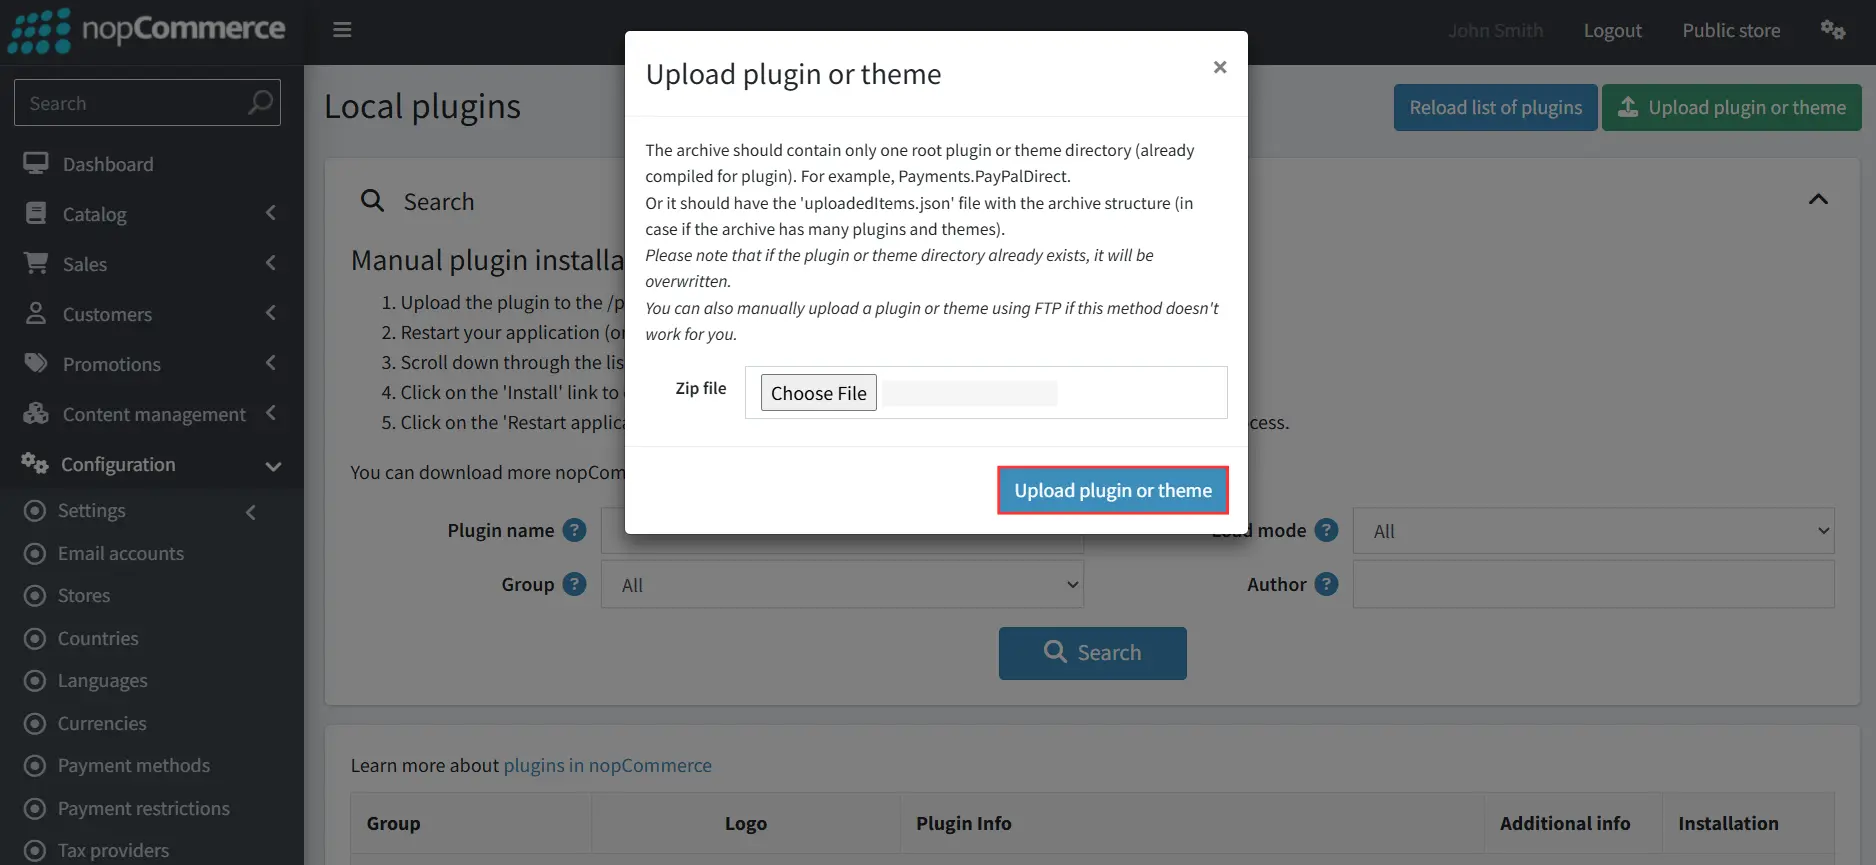
- Klicka på Ladda upp plugin eller tema knappen längst upp till höger, klicka sedan på Välj fil i popup-fönstret, välj den nedladdade ZIP-filen för plugin-programmet och klicka på Ladda upp plugin eller tema att fortsätta.
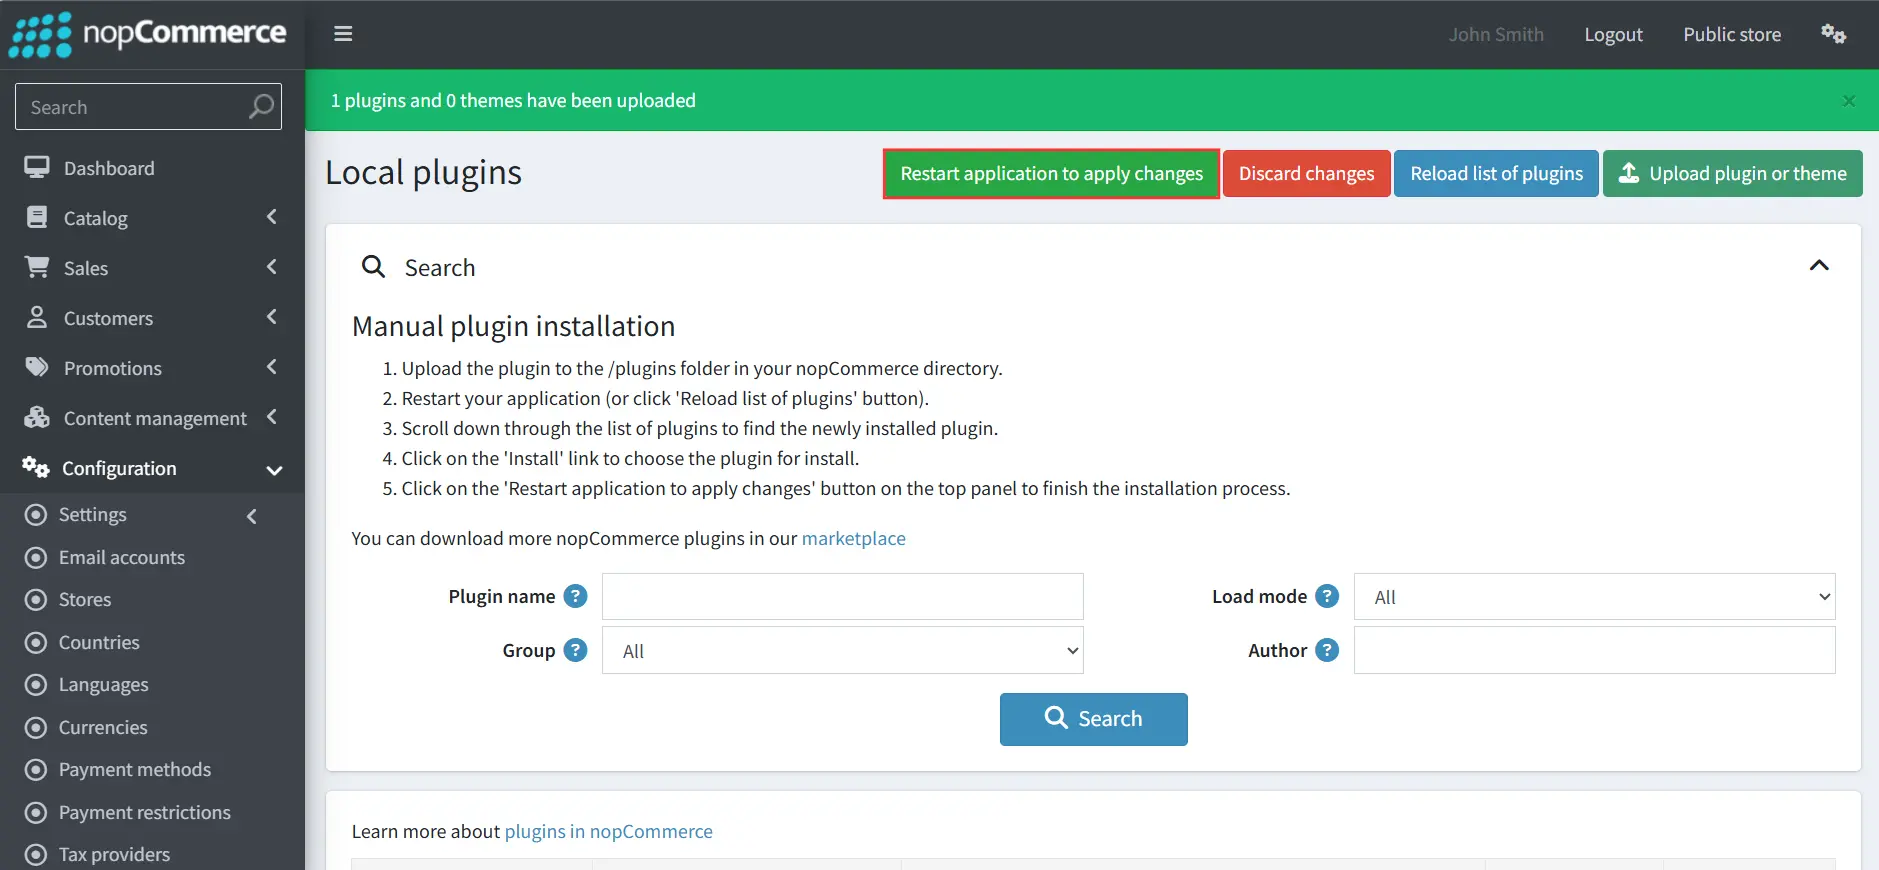
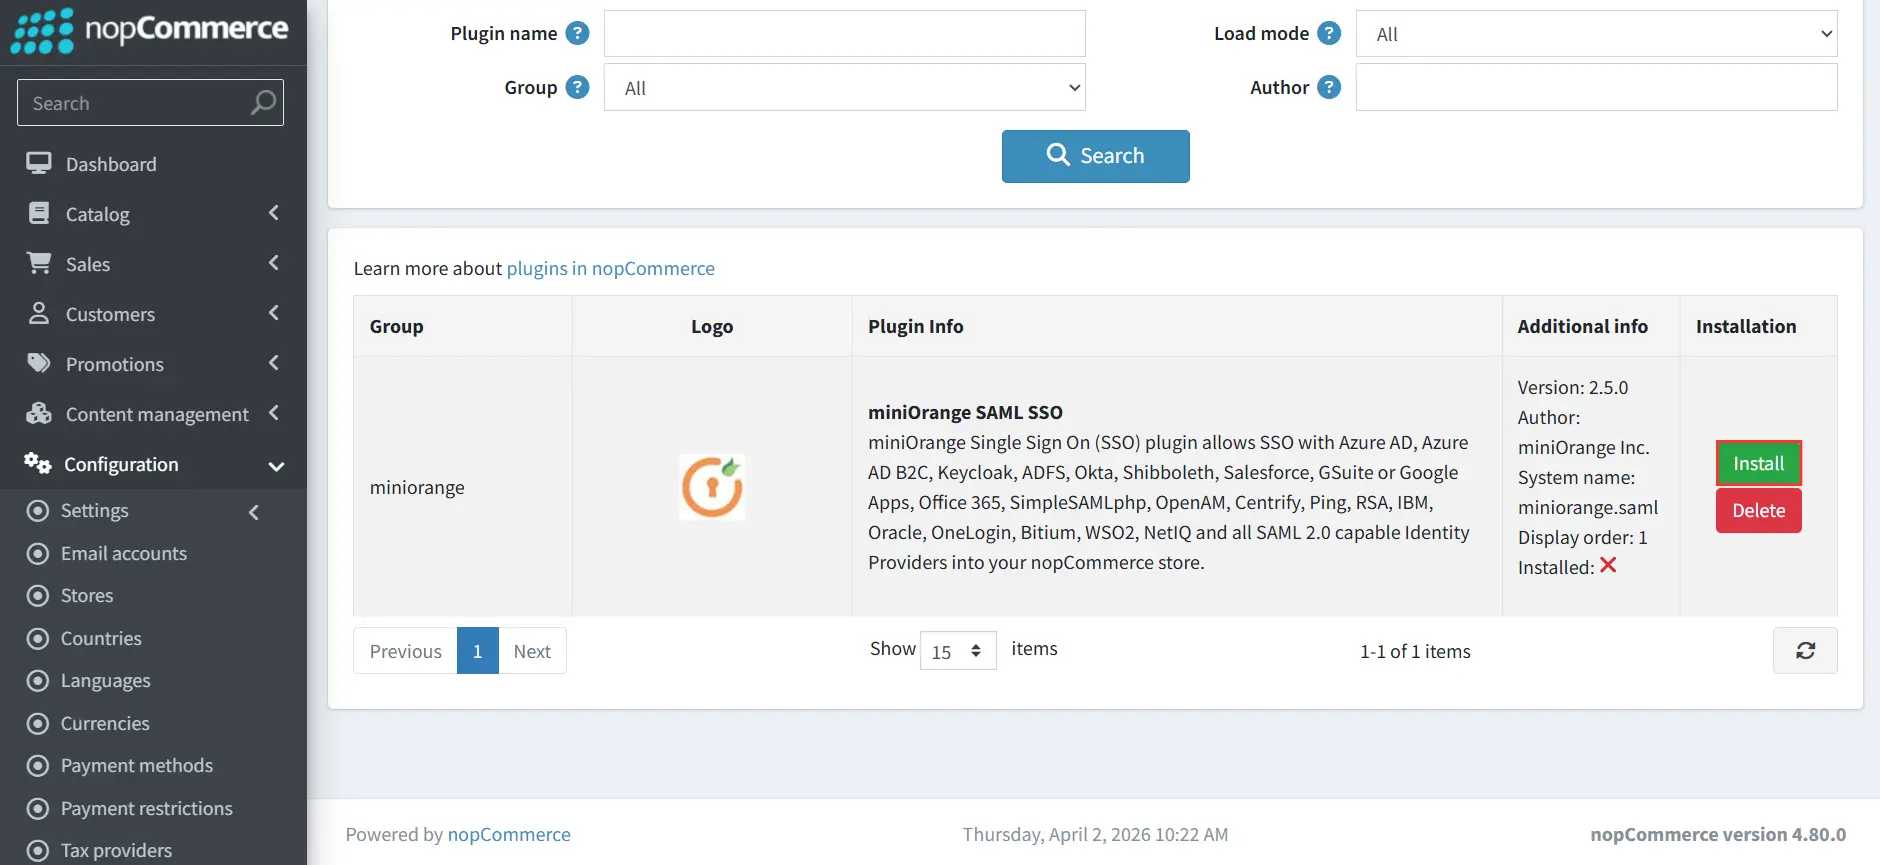
- Efter att du har laddat upp pluginet klickar du på Starta om programmet för att tillämpa ändringarnaNär programmet har startat om visas plugin-programmet nedan. Klicka på installera knappen för att installera den och klicka sedan på Starta om programmet igen för att tillämpa ändringarna.
Konfigurationssteg
Steg-för-steg-guide för nopCommerce SAML SSO med Salesforce som identitetsleverantör.
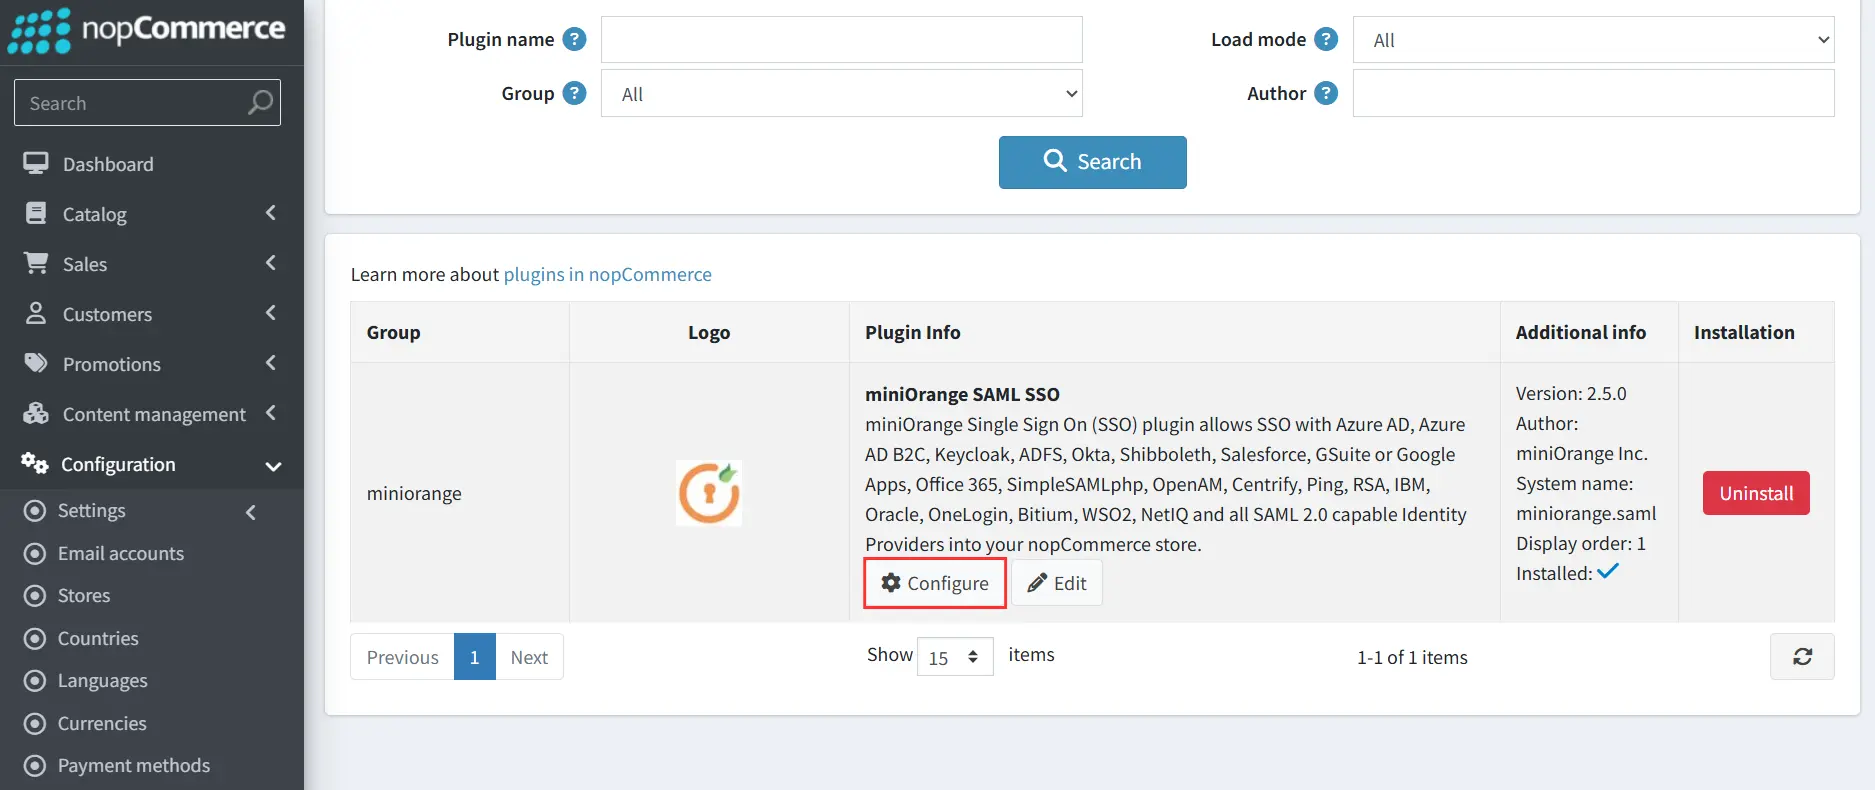
- Efter lyckad installation, leta reda på plugin-programmet i listan och klicka på Inställd knappen för att fortsätta med installationen.
1. Aktivera SAML-pluginet med licensnyckeln
- När du klickar Inställd, kommer du att omdirigeras till licensaktiveringssidan och du kommer att få en testlicensnyckel till din registrerade e-postadress.
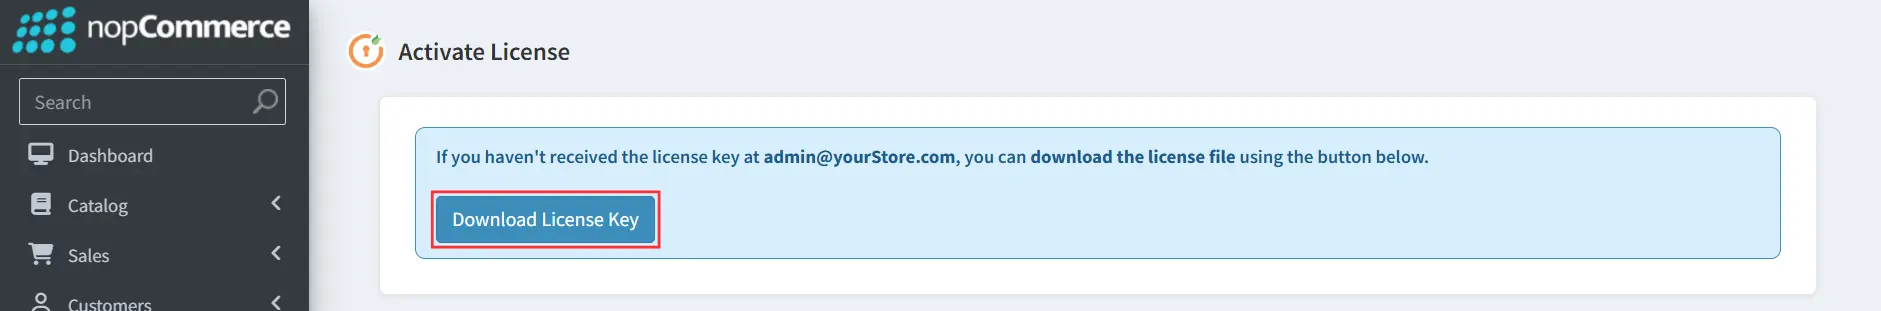
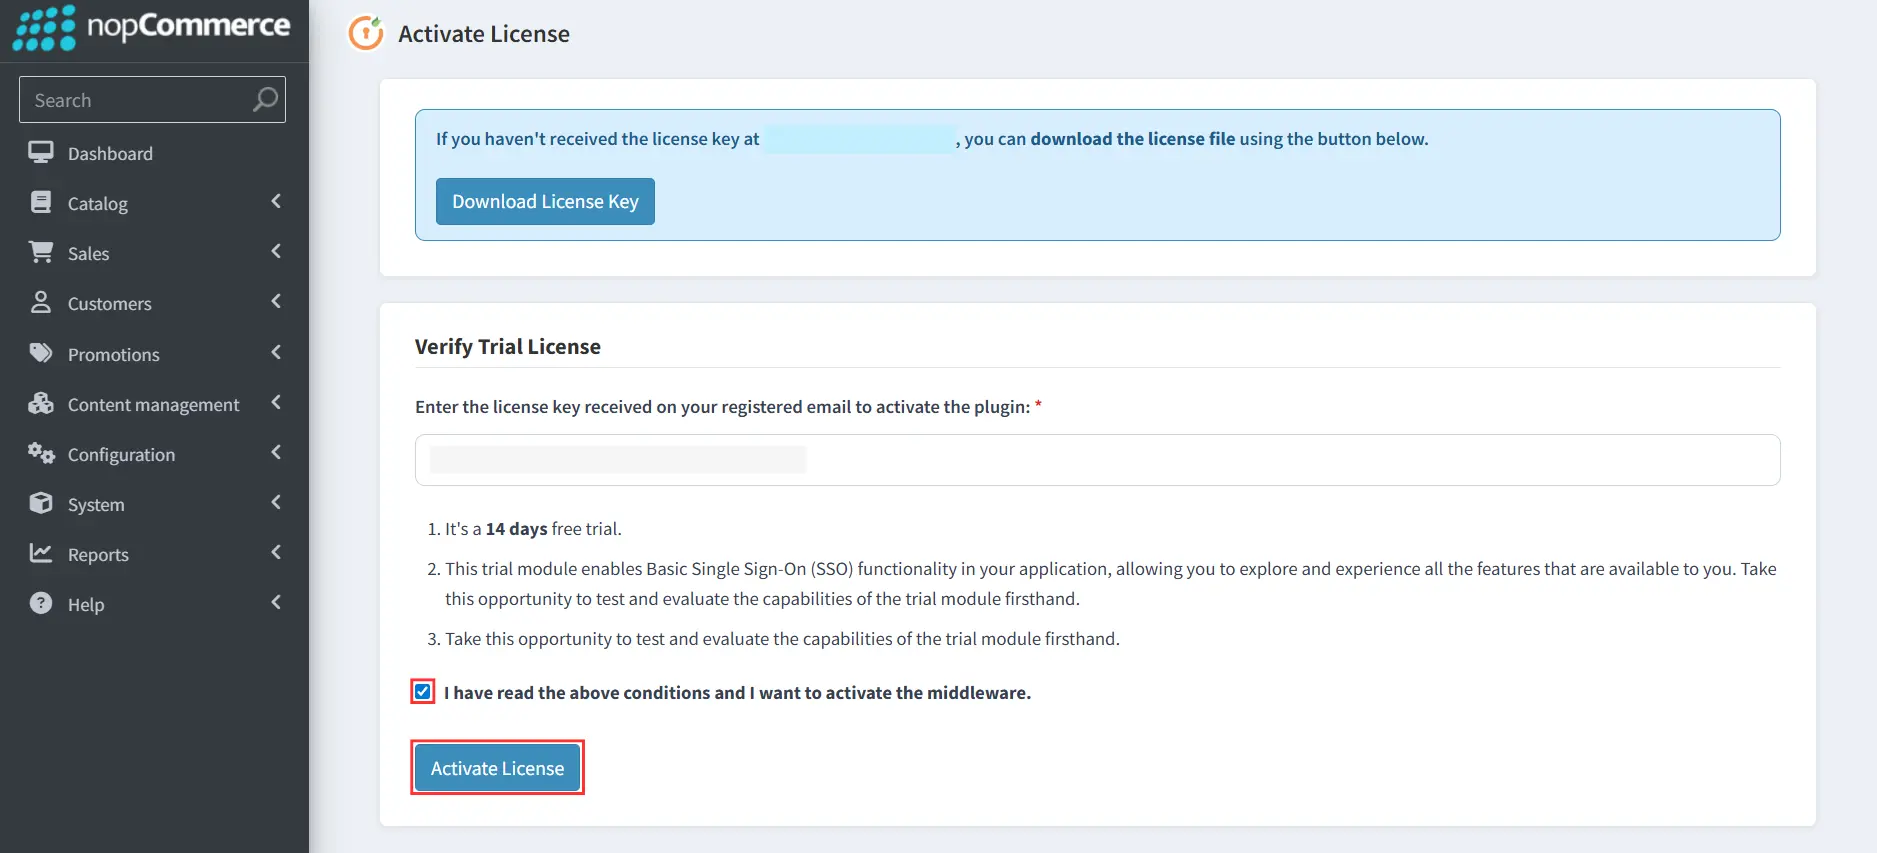
- Om du inte har fått licensnyckeln i den e-postadress du angett, använd Ladda ner licensnyckel knappen i pluginet för att ladda ner licensfilen.
- För att aktivera plugin-programmet kan du antingen:
- Ange licensnyckel mottagen via e-post i det angivna inmatningsfältet.
- Ladda upp licensfilen som du laddade ner med knappen som nämns ovan.
OR
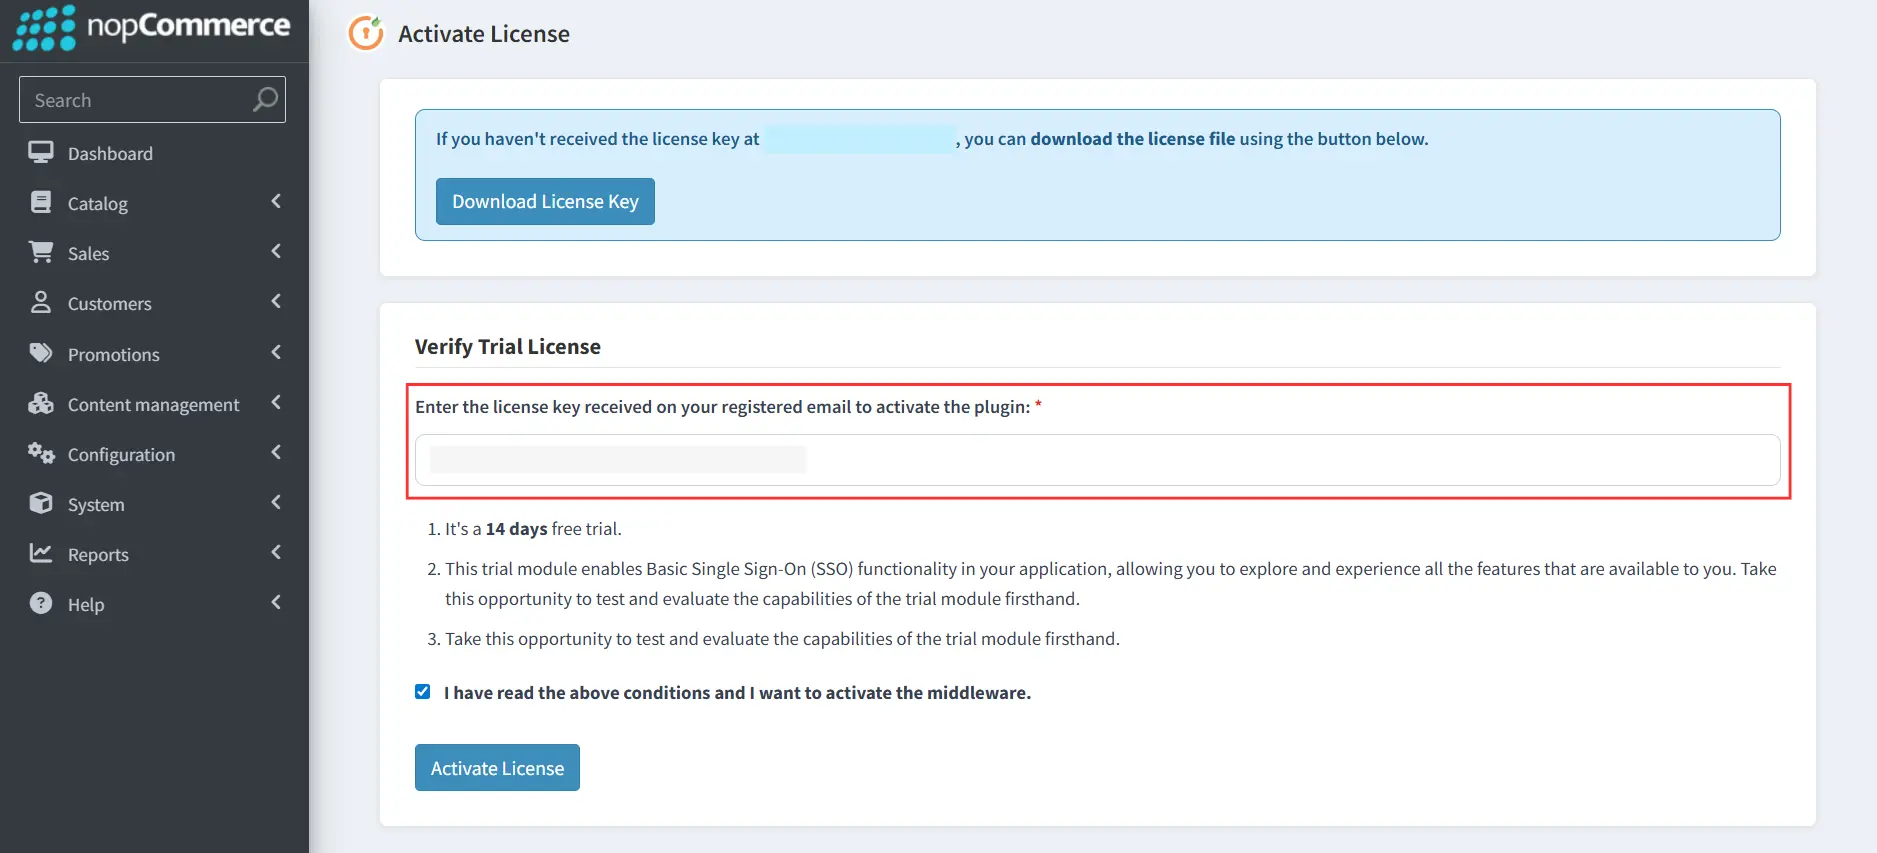
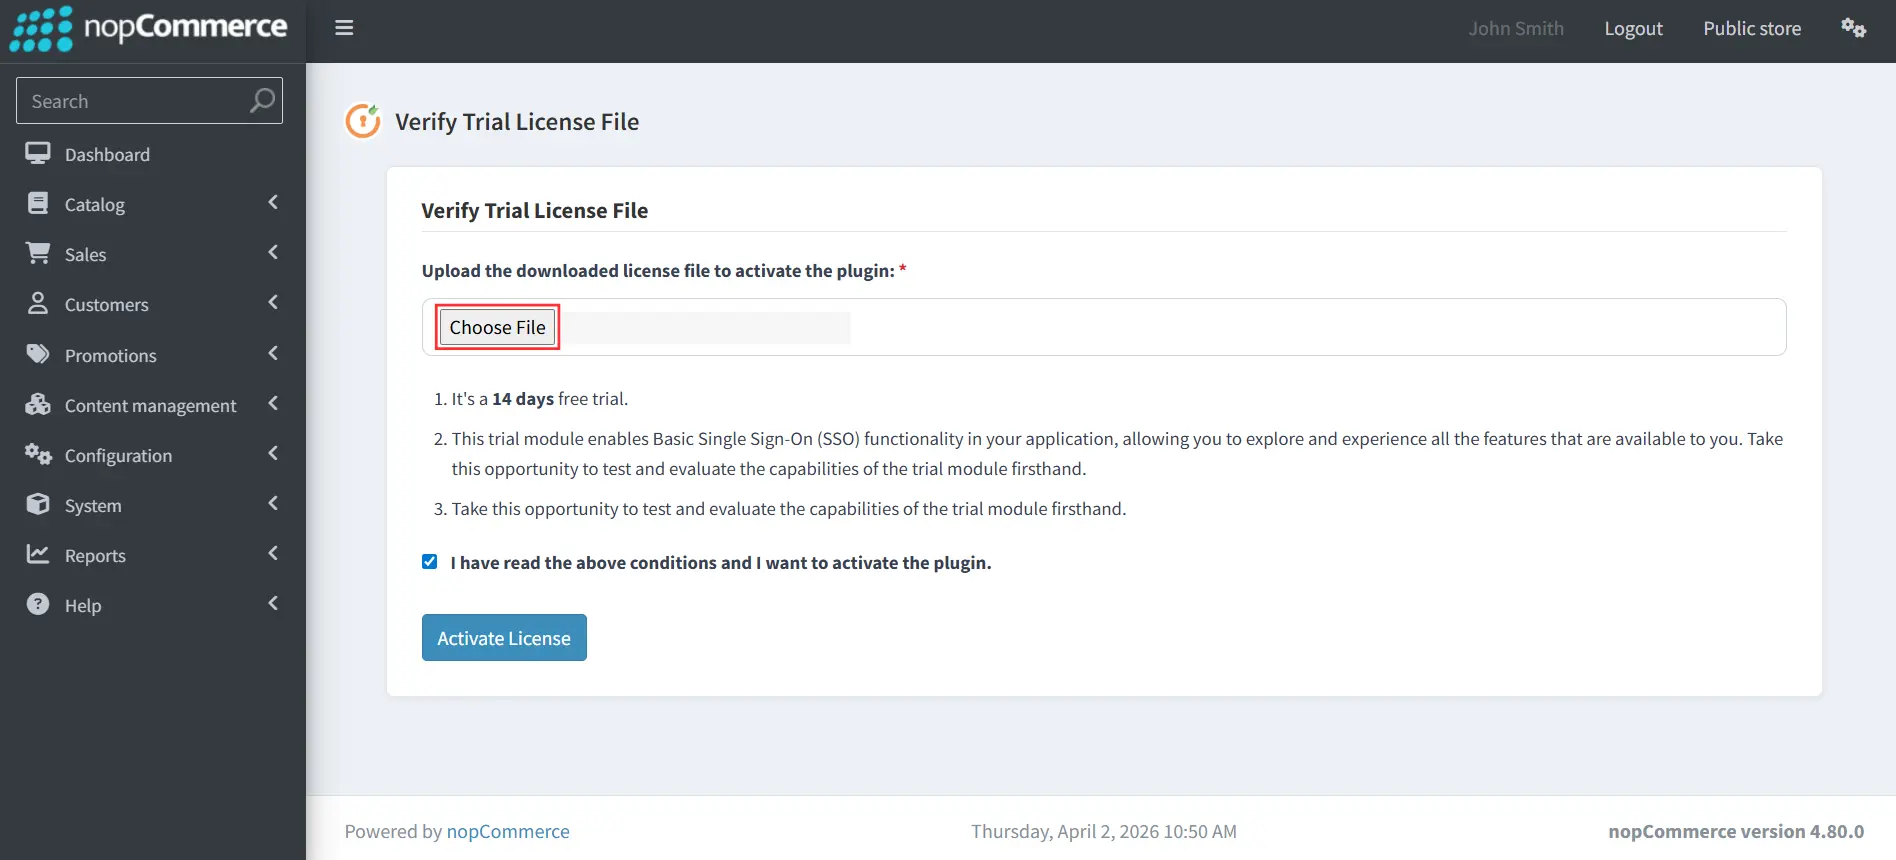
- Markera sedan rutan "Jag har läst ovanstående villkor och jag vill aktivera mellanprogramvaran", och klicka Aktivera licens knapp.
2. Tillhandahåll nopCommerce-butikens metadata till Salesforce Identity Provider
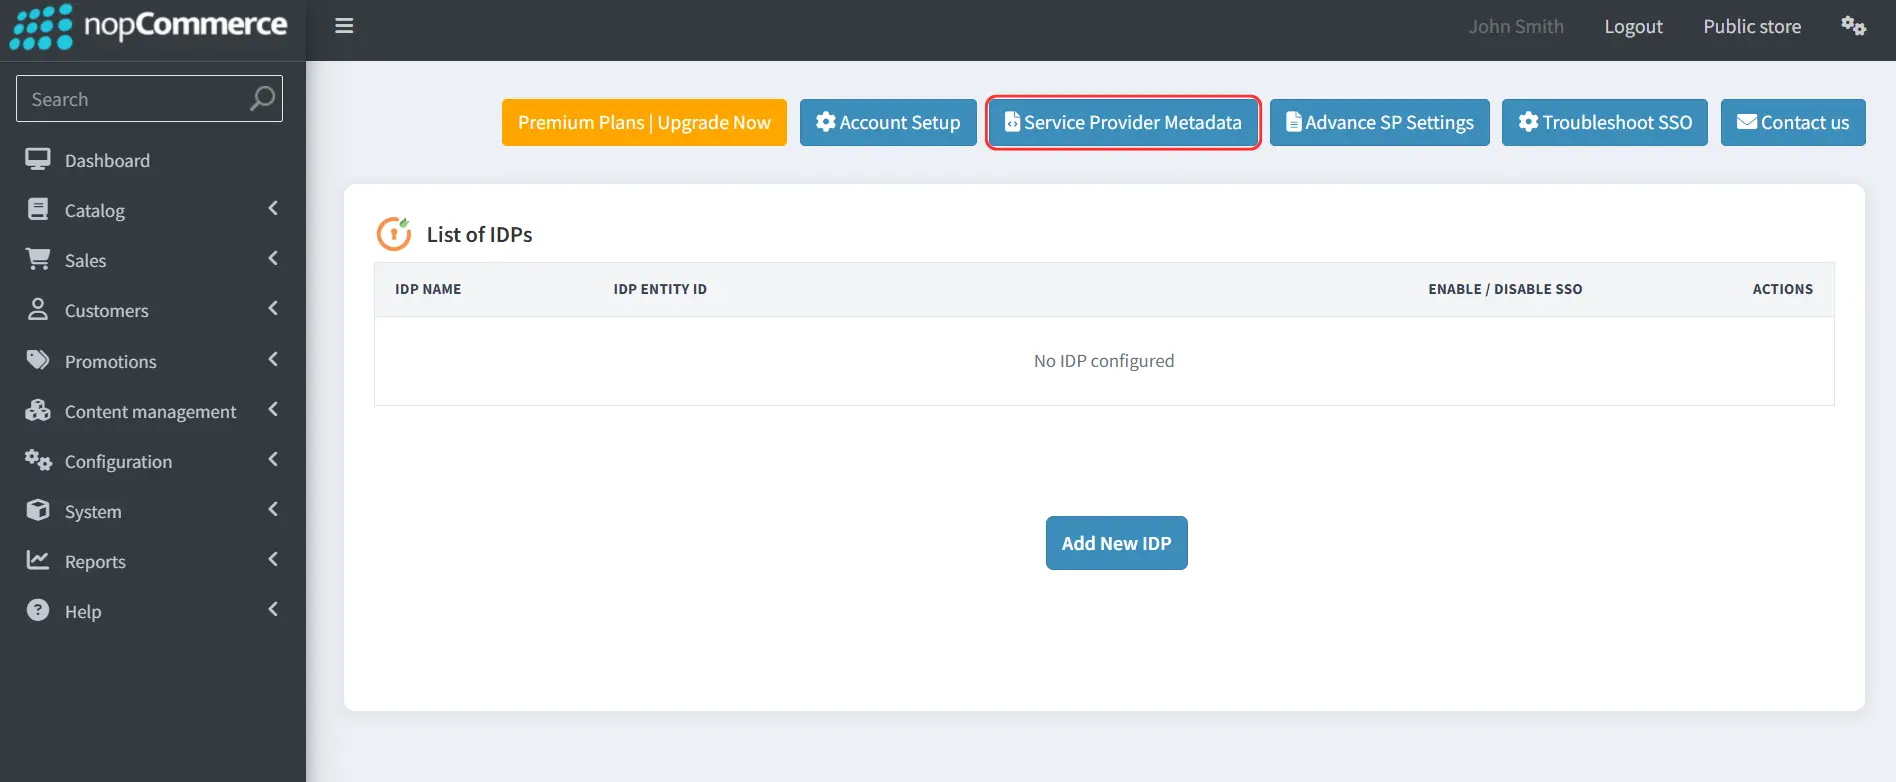
- Efter lyckad licensaktivering öppnas plugin-instrumentpanelen enligt nedan.
- I plugin-instrumentpanelen klickar du på Tjänsteleverantörens metadata knappen från den översta menyn. Detta öppnar sidan för tjänsteleverantörens metadata.
Du kan hämta SAML SP-metadata med hjälp av någon av de två metoder som beskrivs nedan för att konfigurera den hos din identitetsleverantör.
A] Använda SAML-metadata-URL eller metadatafil
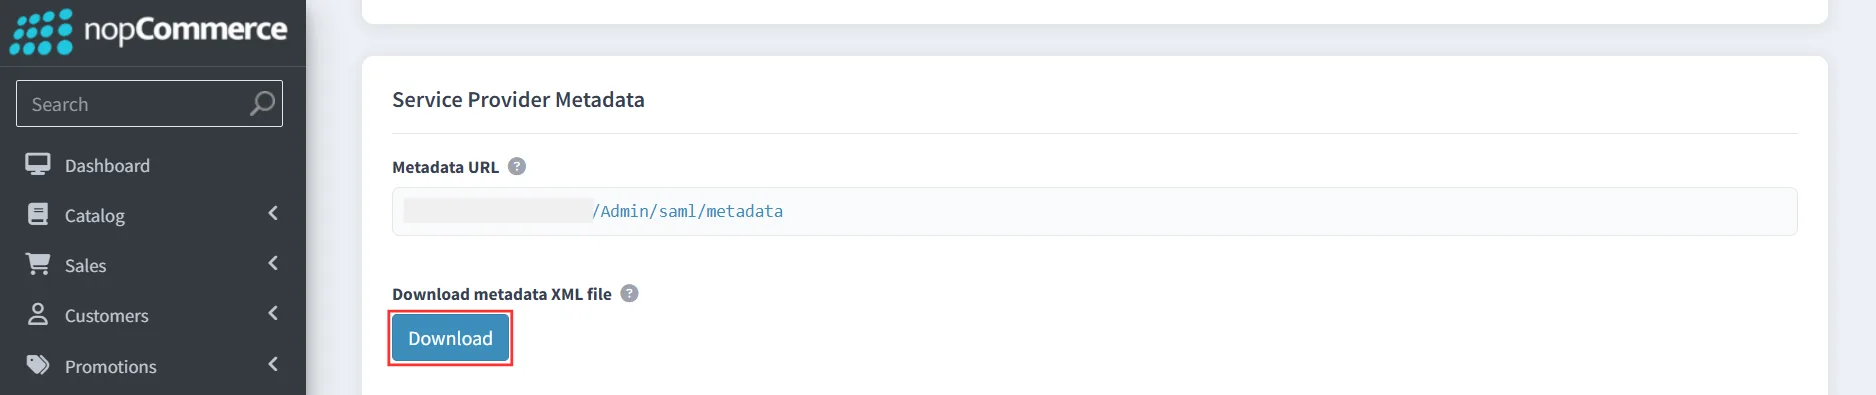
- På den här sidan hittar du metadata-URL:en samt möjligheten att ladda ner XML-metadatafilen.
- Kopiera metadata-URL:en eller ladda ner metadatafilen för att konfigurera densamma hos din identitetsleverantör.
- Du kan hänvisa till skärmdumpen nedan:
B] Manuell uppladdning av metadata
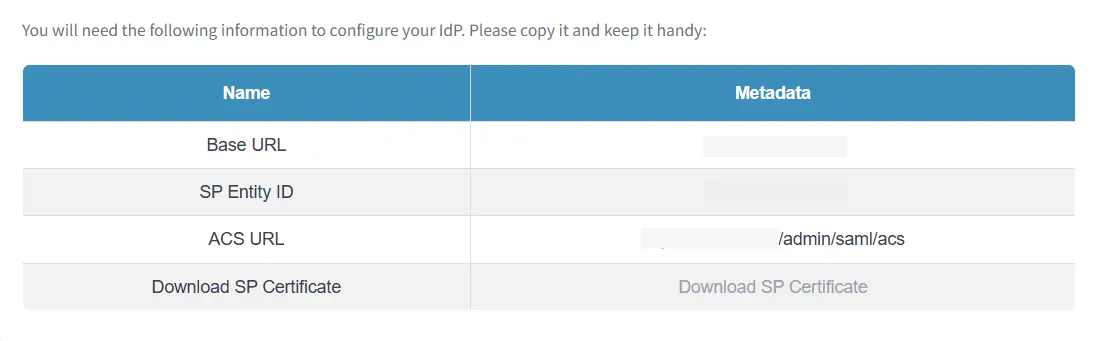
- På den här sidan kan du manuellt kopiera tjänsteleverantörens metadata, t.ex. SP-enhets-ID, ACS-URL, bas-URL och dela den med din identitetsleverantör för konfiguration.
- Du kan hänvisa till skärmdumpen nedan:
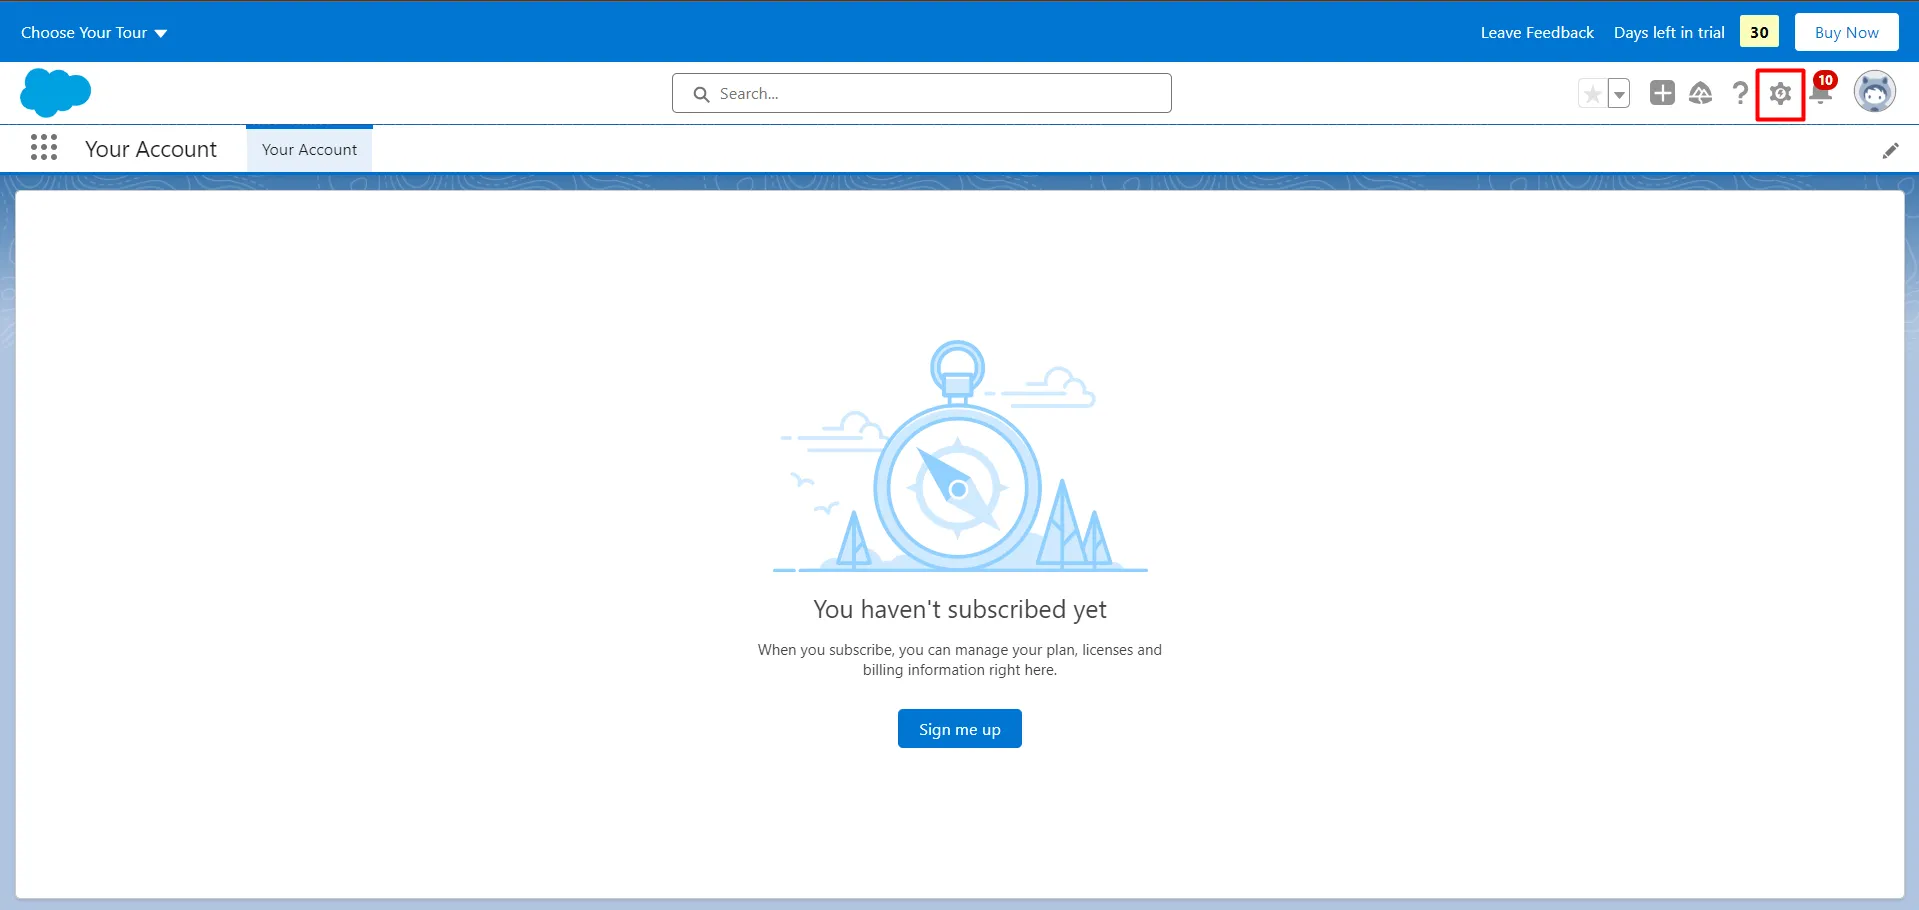
- Logga in på ditt Salesforce konto som admin.
- Växla till Salesforce Lightning läge från profilmenyn och gå sedan till Inställning sida genom att klicka på inställningsknappen.
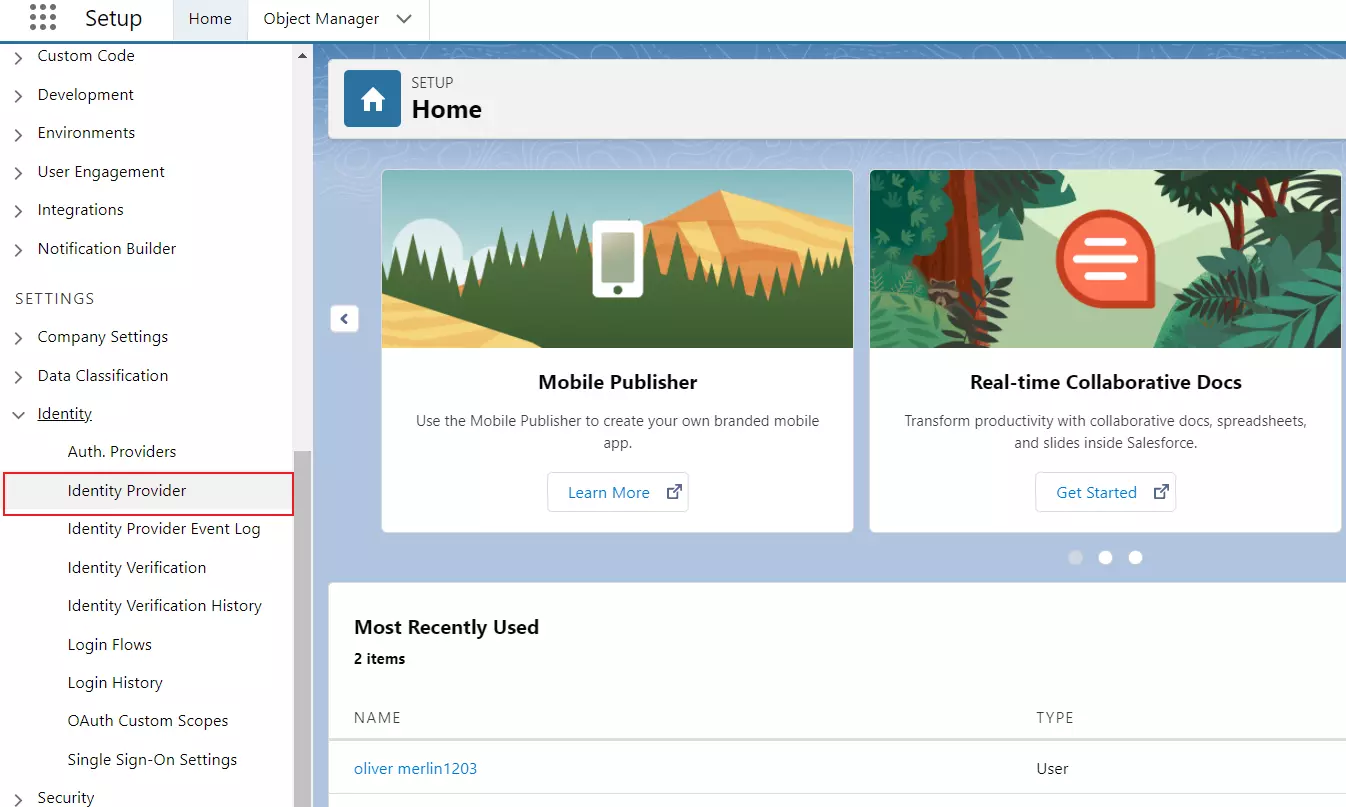
- Välj från den vänstra rutan Fliken Inställningar och klicka på Identitetsleverantör.
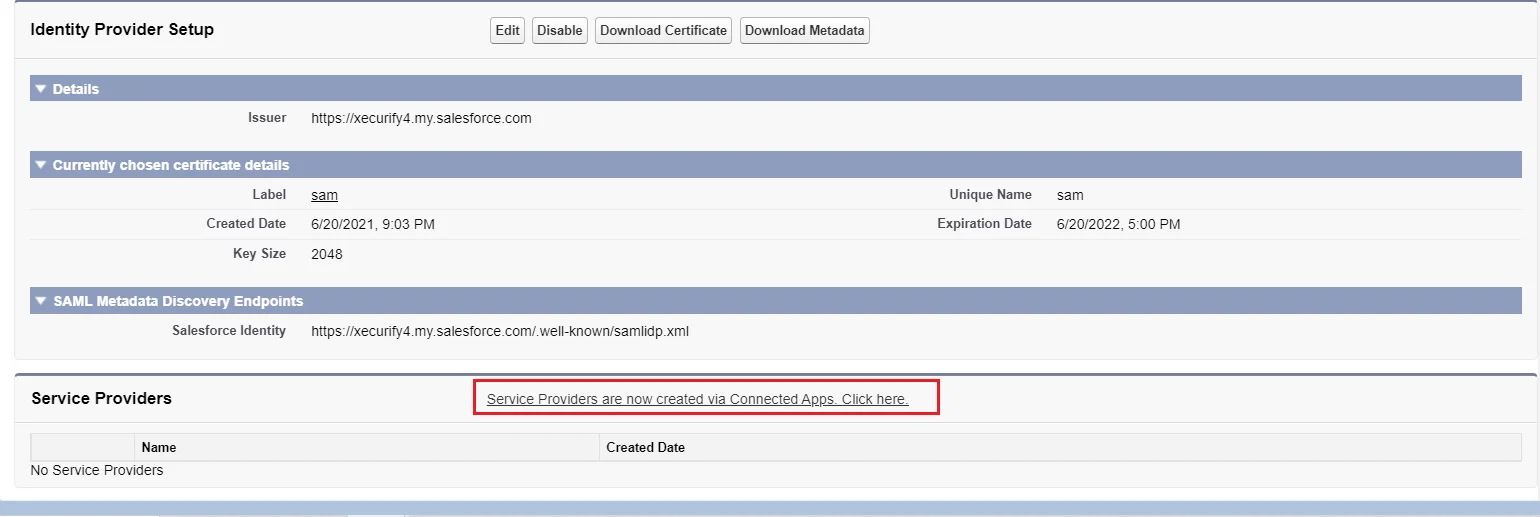
- Klicka på Aktivera identitetsleverantör.
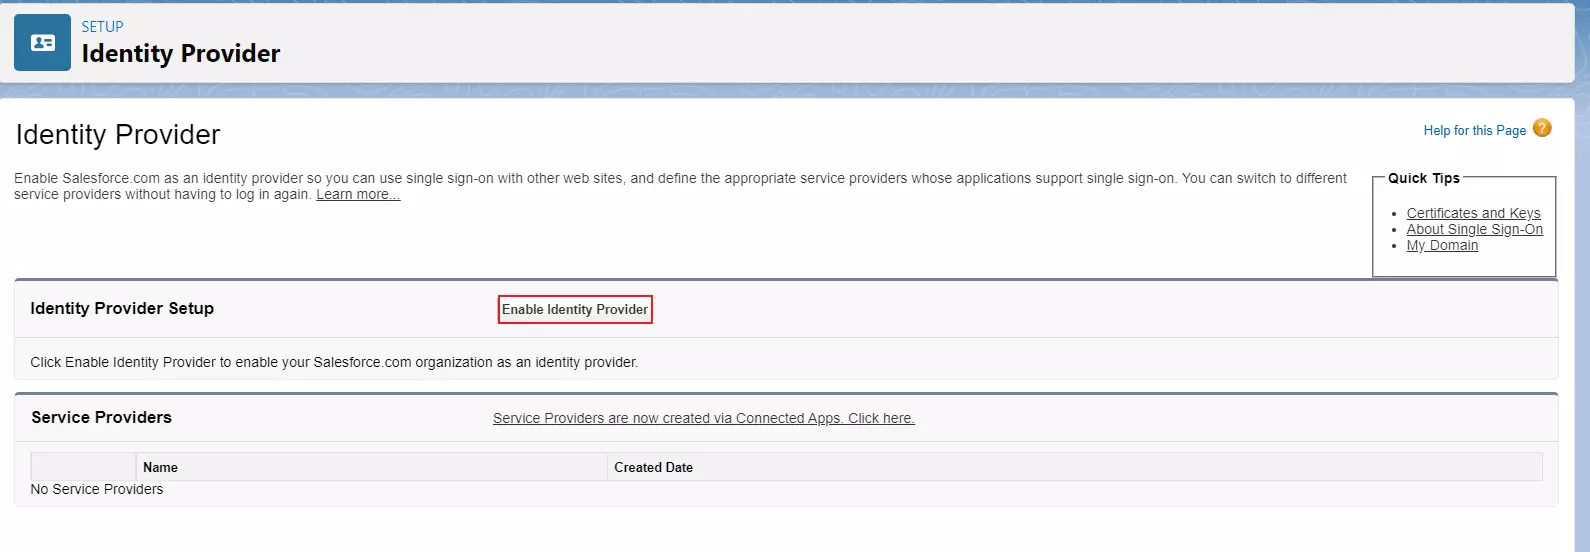
- I Leverantör avsnittet, klicka på länken för att skapa Leverantör med hjälp av Anslutna appar.
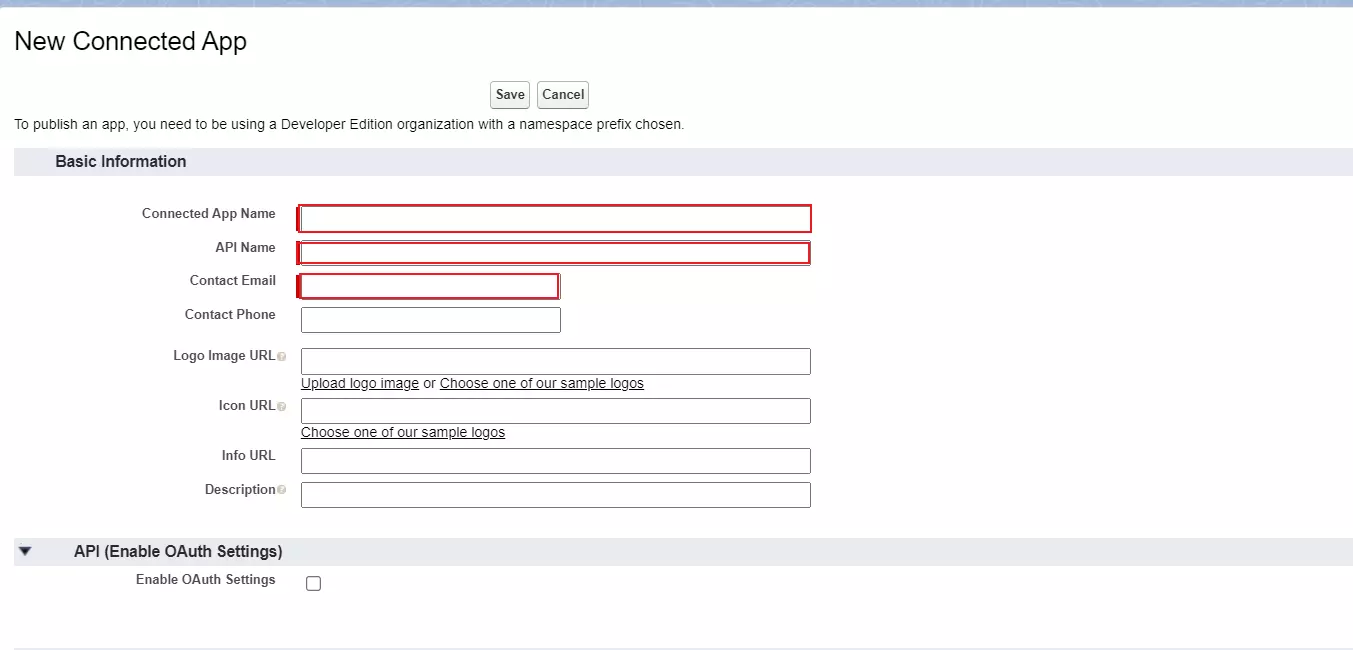
- ange Ansluten appnamn, API-namn och Kontakt E.
| Ansluten appnamn | Ange ett namn för Connected App |
| API-namn | Ange ett API-namn |
| Kontakt E | Ange en kontakt-e-post |
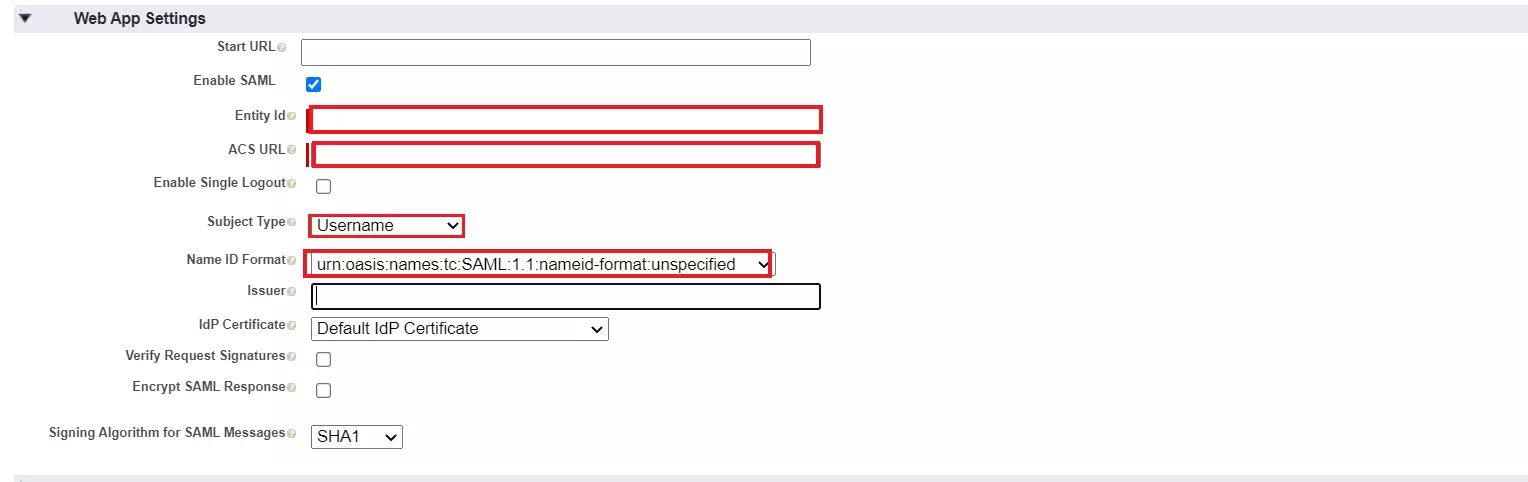
- Enligt Inställningar för webbapp, kolla Aktivera SAML kryssrutan och ange följande värden, som du får från Steg 2B.
| Aktivera SAML | Kontrollerade |
| Enhets-ID | SP-EntityID / Emittent från Tjänsteleverantörens metadata fliken i plugin-programmet |
| ACS URL | ACS (AssertionConsumerService) URL från Tjänsteleverantörens metadata fliken i plugin-programmet |
| Typ av ämne | Användarnamn |
| Namn ID-format | urn:oasis:names:tc:SAML:2.0:nameid-format:unspecificated |
- Klicka på Spara för att spara konfigurationen.
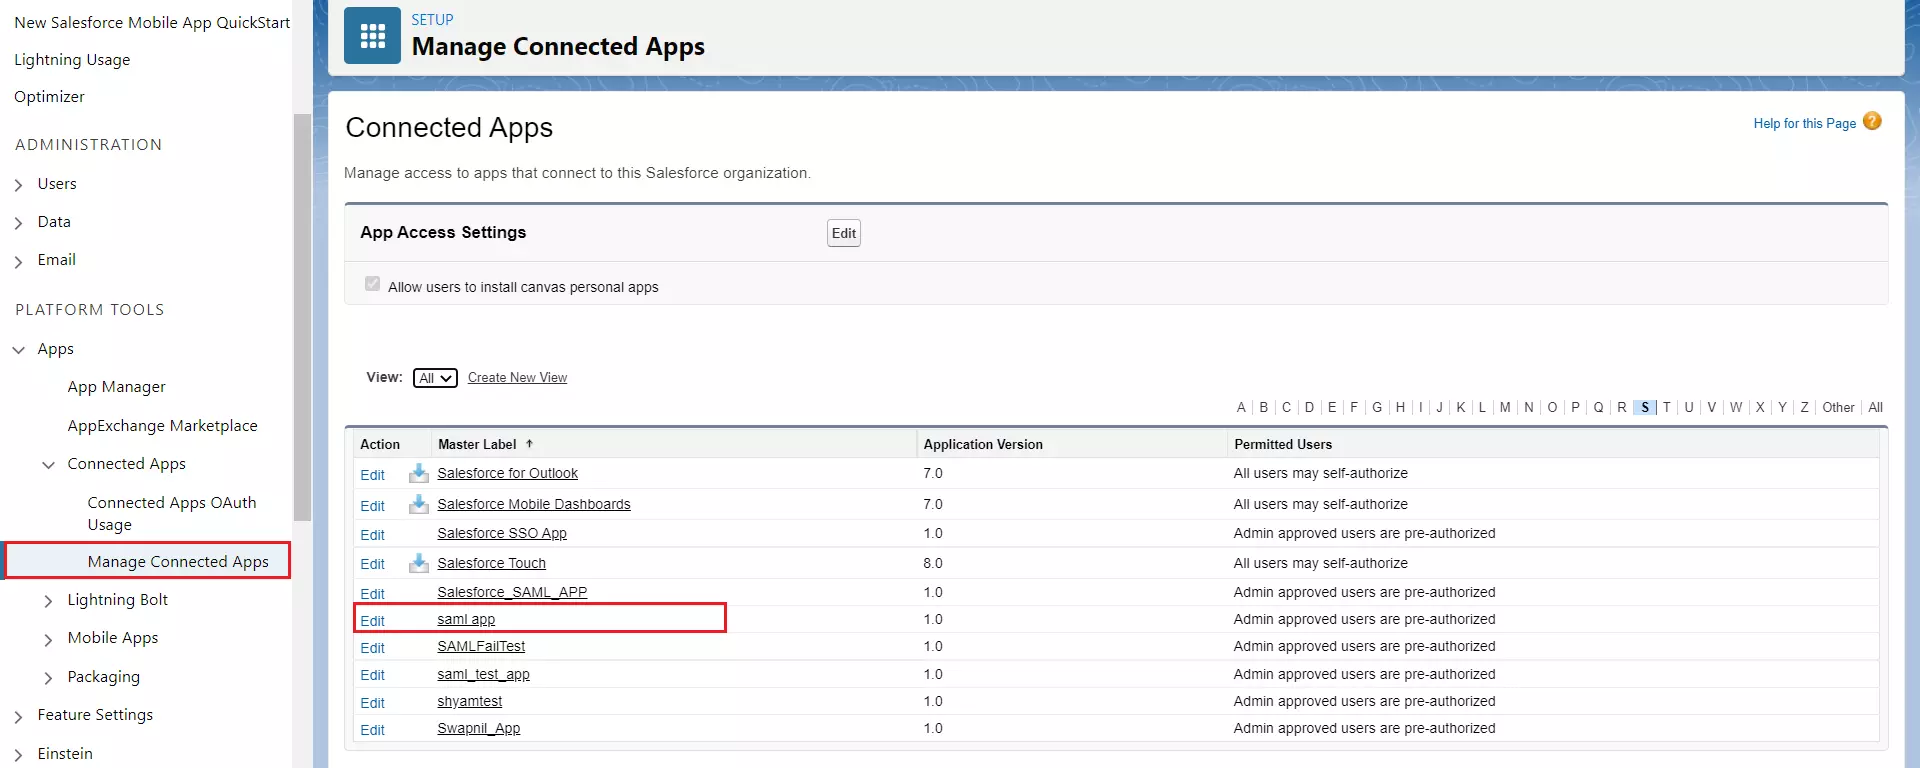
- Nu från den vänstra rutan, under Plattformsverktyg avsnittet väljer Anslutna appar.
- Välj sedan Hantera anslutna appar och klicka på appen du just skapade.
- I Profiler avsnitt klicka Hantera profiler knapp.
- Tilldela Profiler du vill ge åtkomst till inloggning via den här appen.
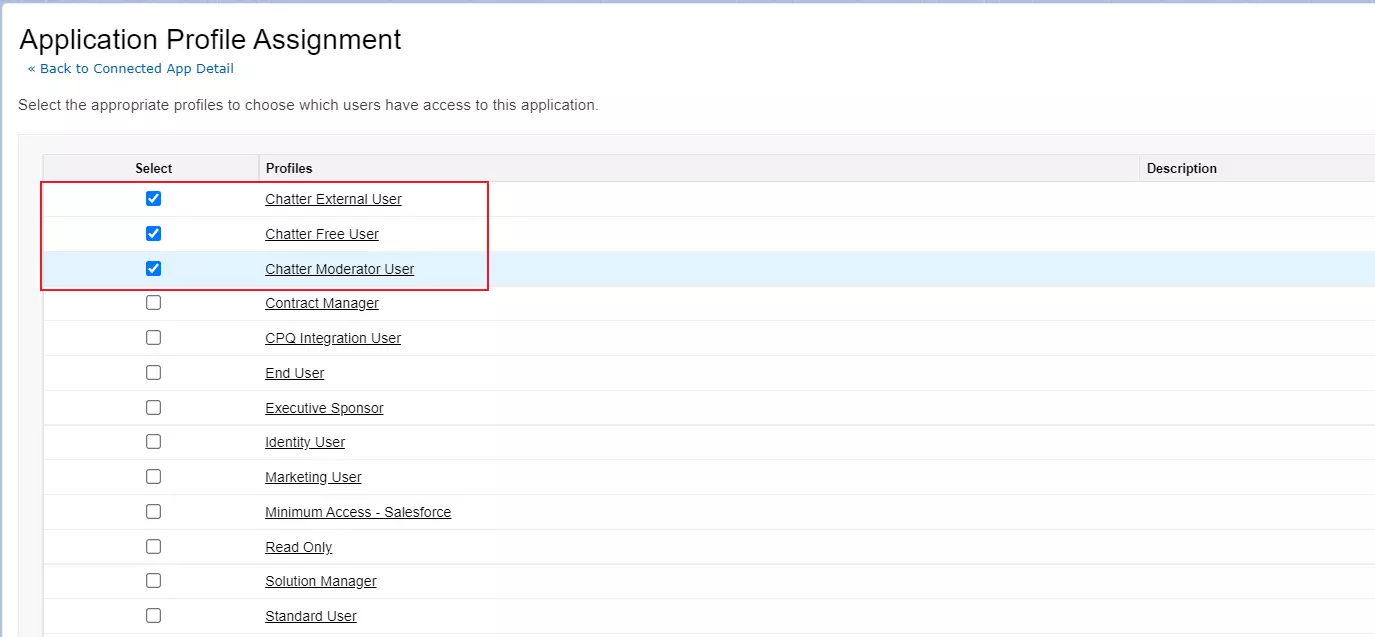
- Enligt SAML inloggningsinformation, Klicka på Ladda ner metadata.
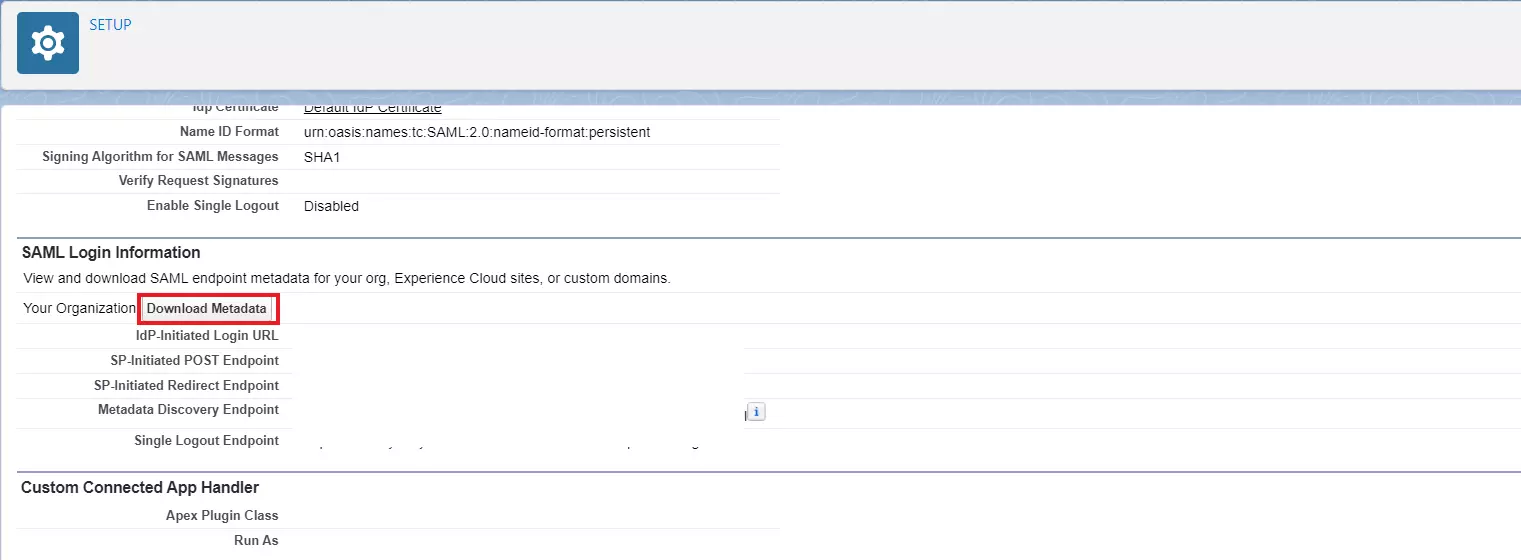
- Håll denna metadata till hands för att konfigurera Leverantör.
3. Konfigurera metadata för Salesforce Identity Provider i nopCommerce-butiken
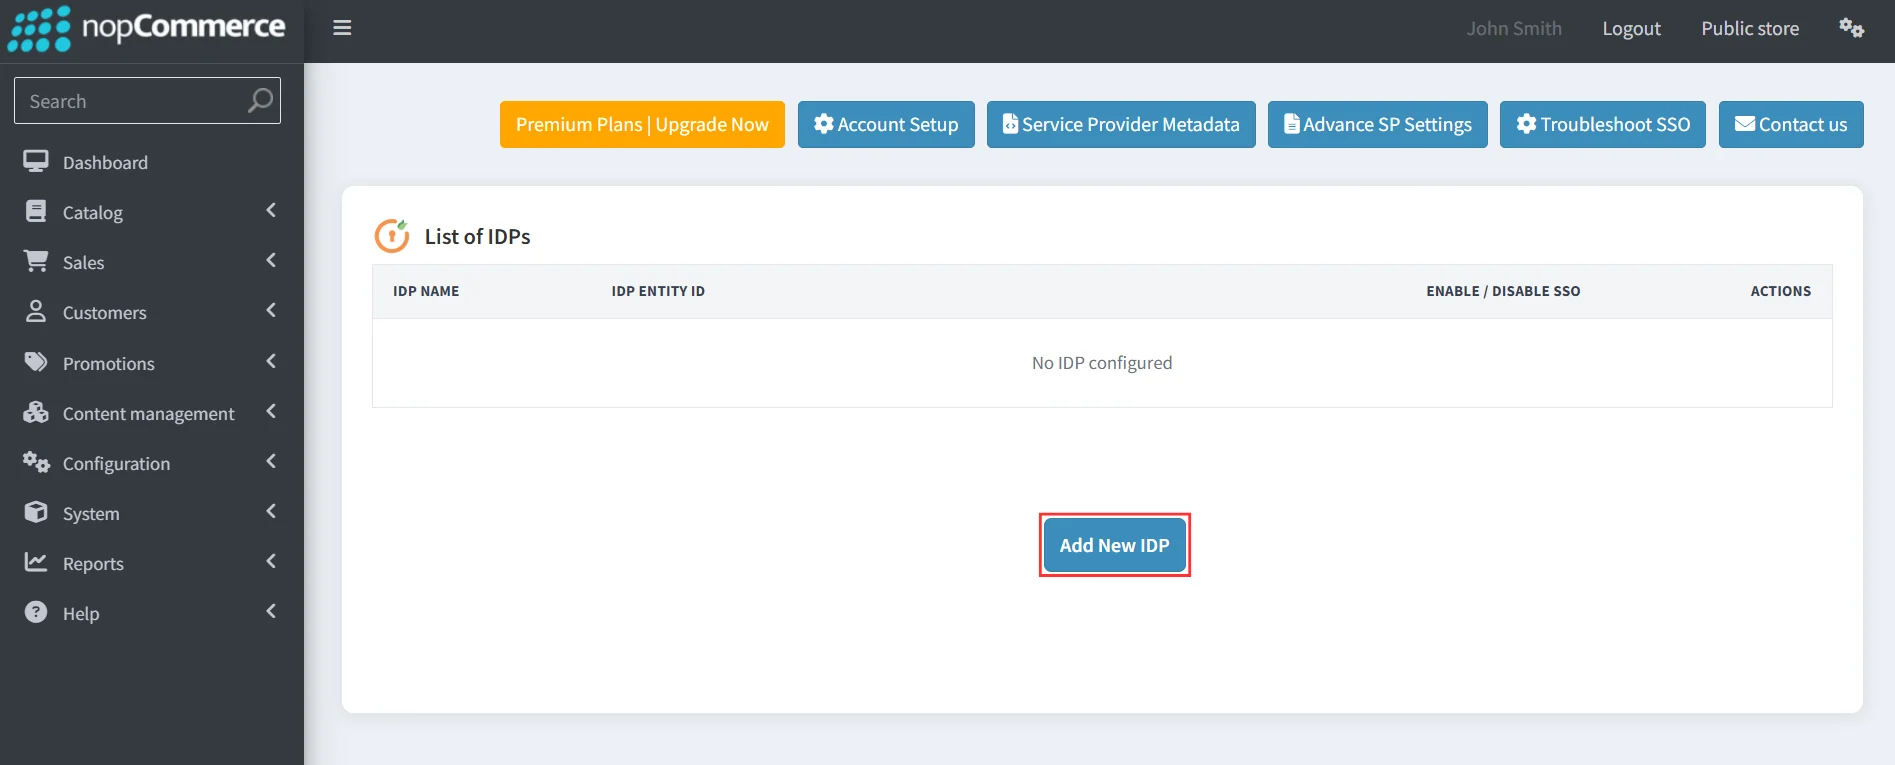
- Klicka på Lägg till ny IDP knappen för att konfigurera en ny identitetsleverantör.
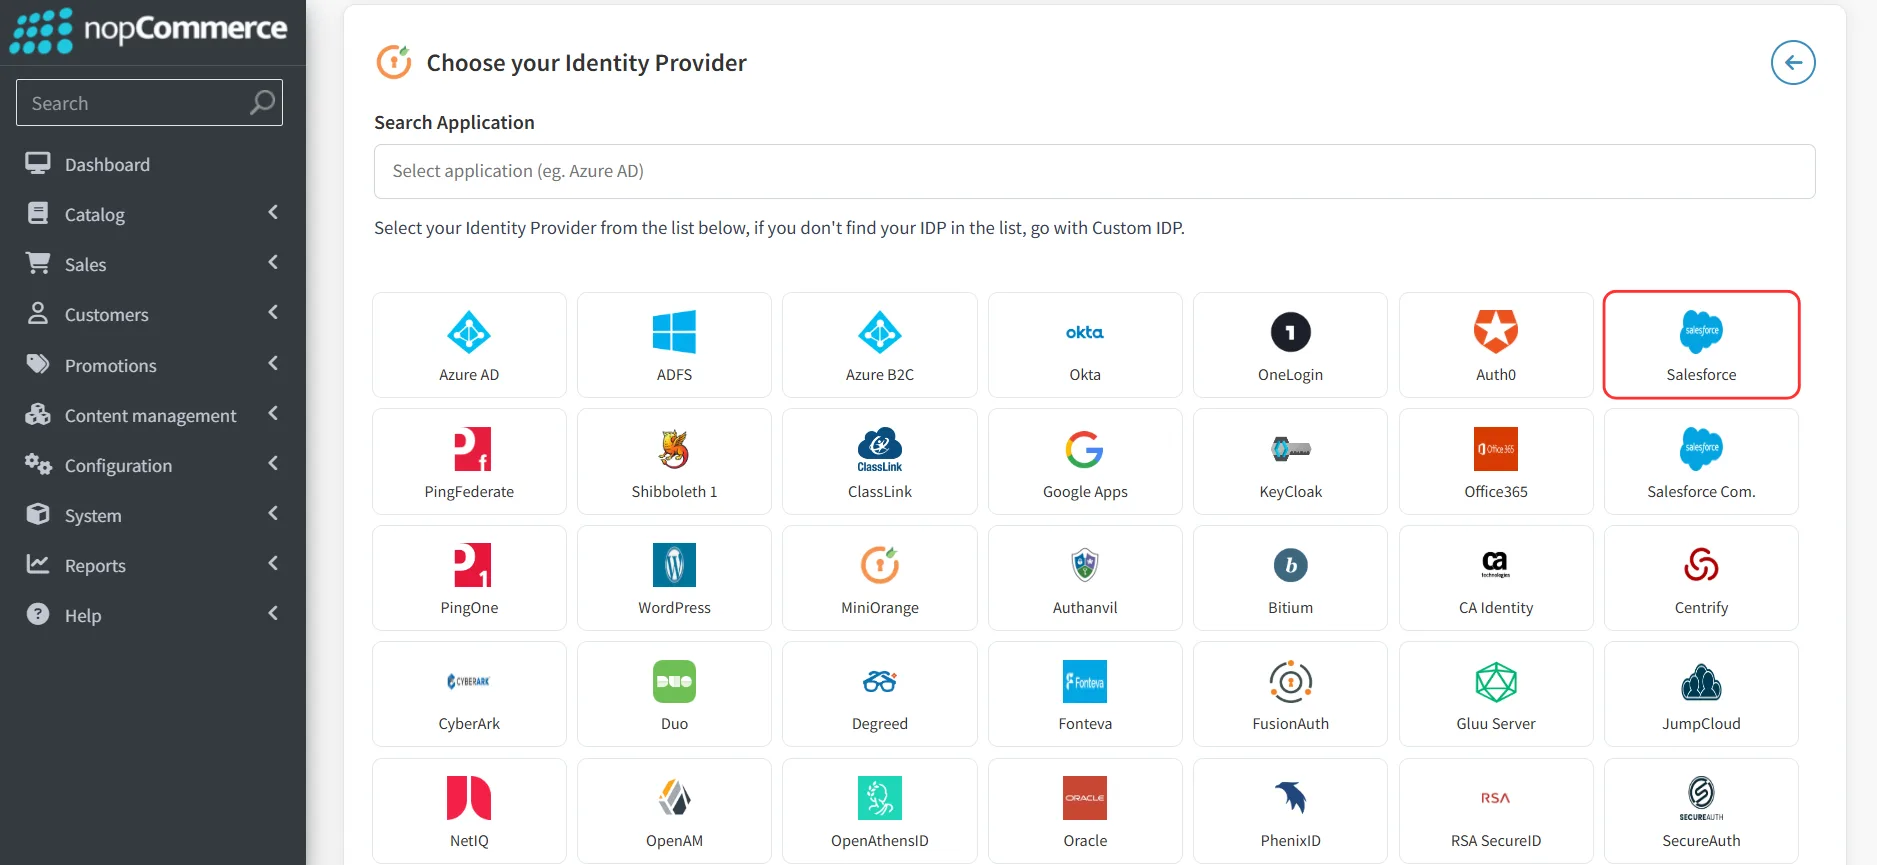
- Under fliken Plugin-inställningar väljer du Salesforce som din identitetsleverantör från listan som visas.
- När du har valt din IdP från listan öppnas sidan för konfiguration av identitetsleverantör. På den här sidan klickar du på Ladda upp IdP-metadata knapp.
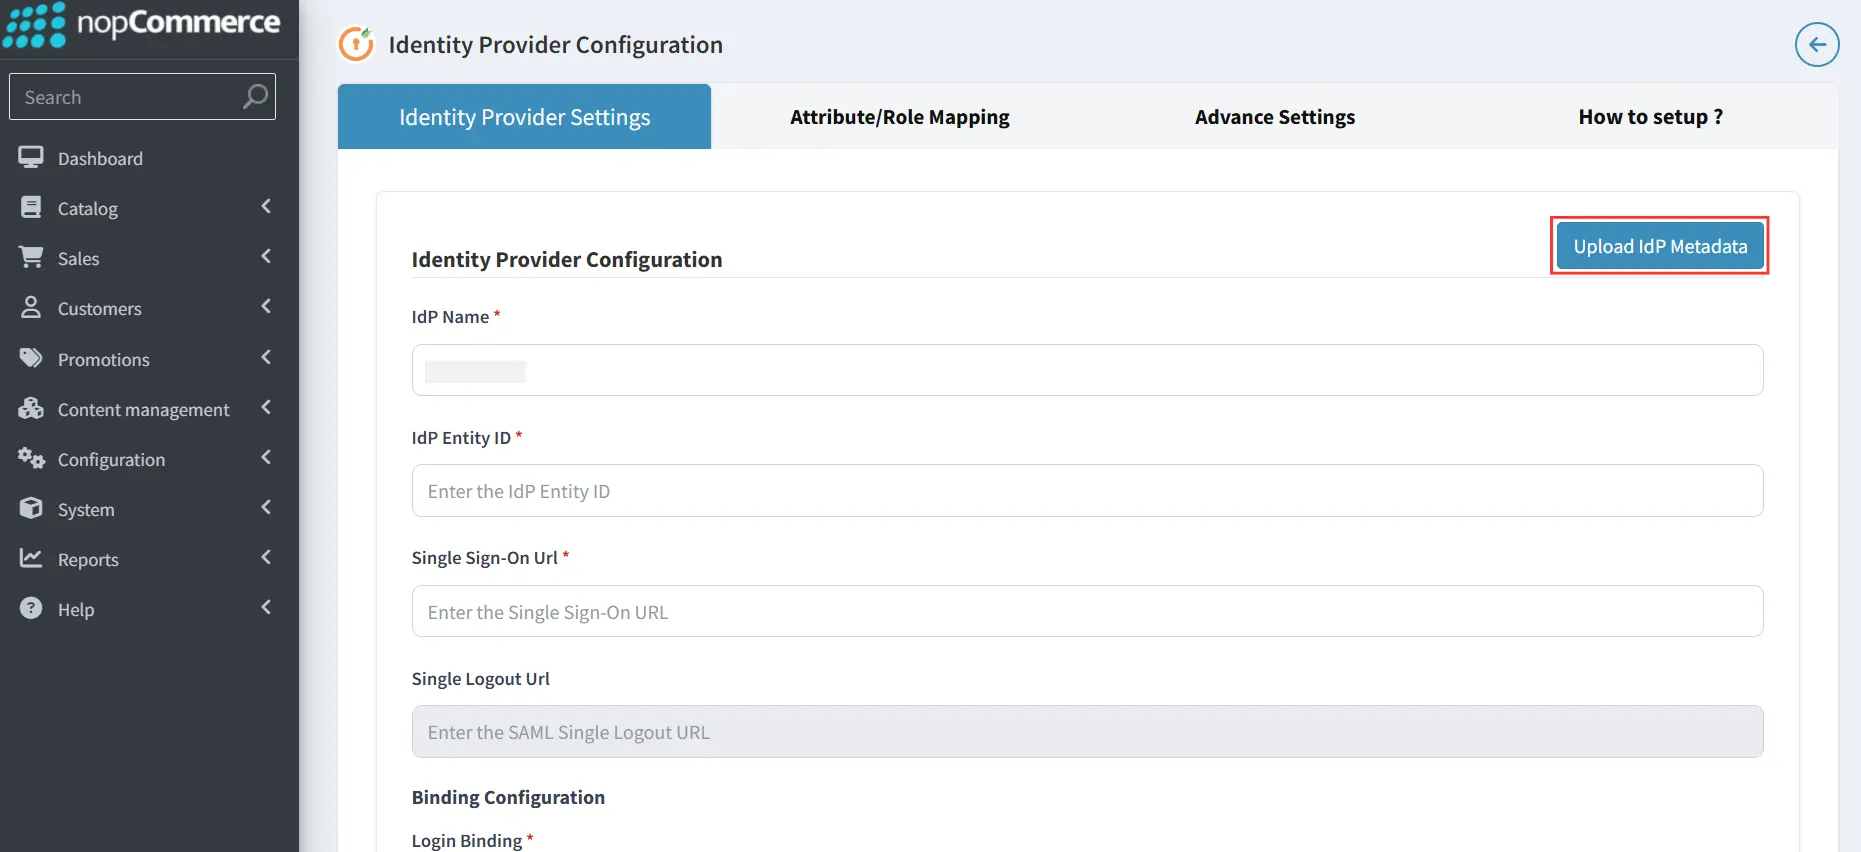
Det finns två sätt som beskrivs nedan för att konfigurera din SAML-identitetsleverantörs metadata i pluginet.
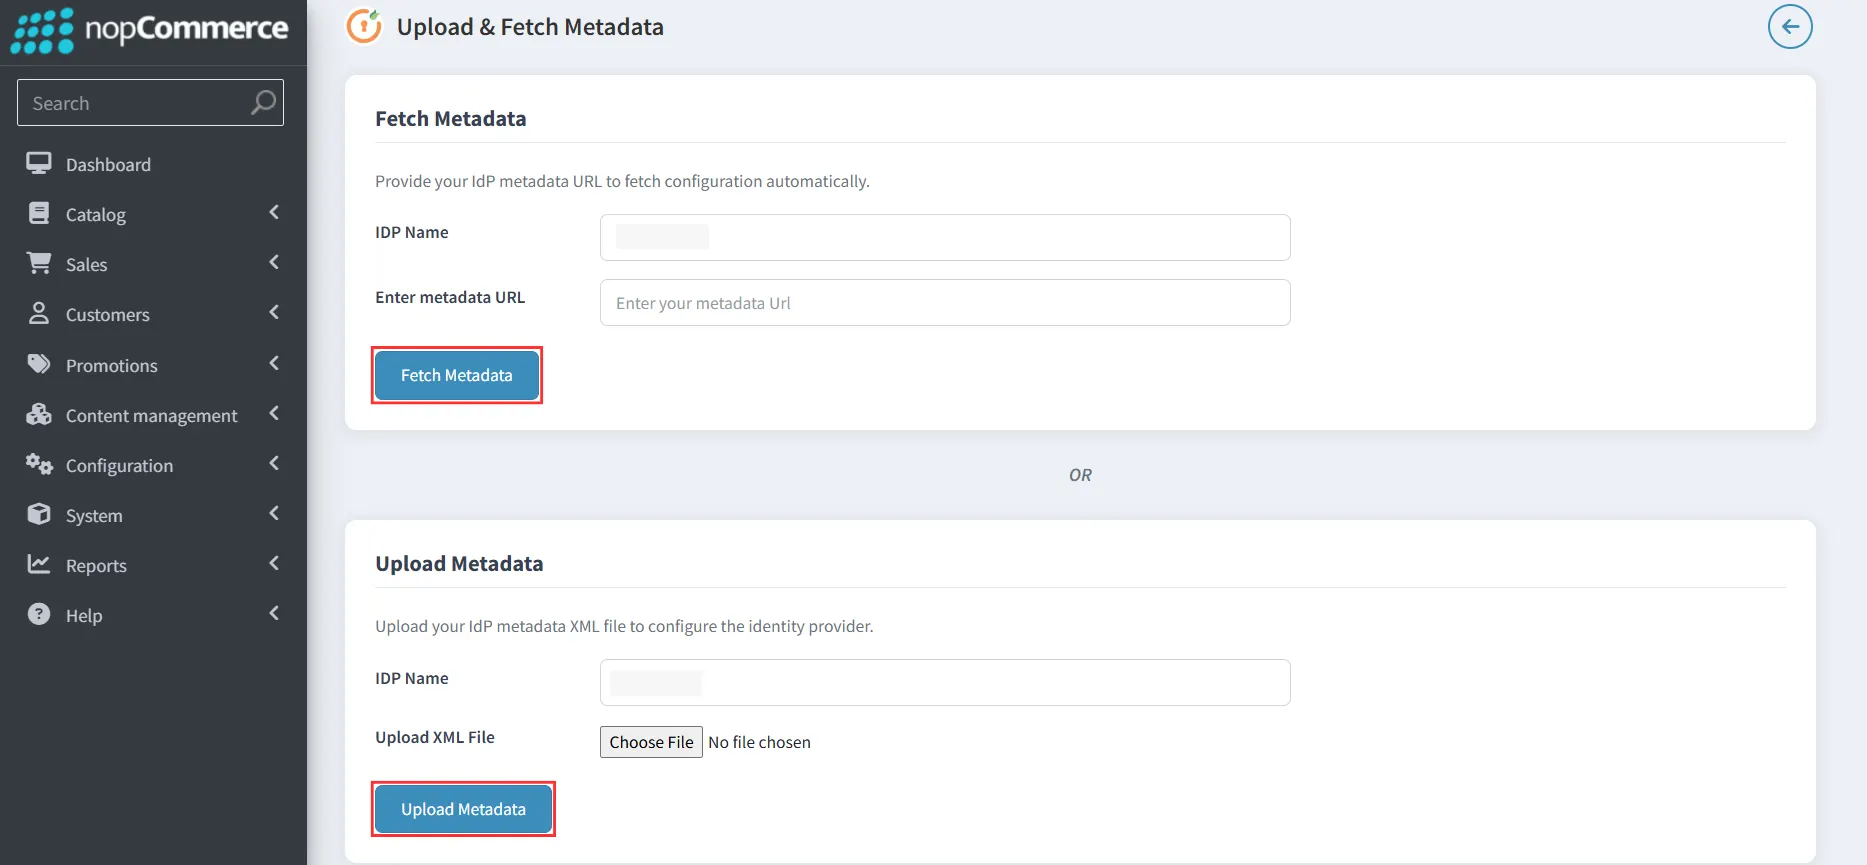
A] Ladda upp metadata med knappen Ladda upp IDP-metadata:
- Ange IdP-namnet och ange sedan antingen metadata-URL i avsnittet Hämta metadata och klicka på Hämta metadata för att hämta konfigurationen automatiskt, eller ladda upp metadata XML-fil med Ladda upp metadata alternativ för att konfigurera IdP:n.
- Du kan hänvisa till skärmdumpen nedan:
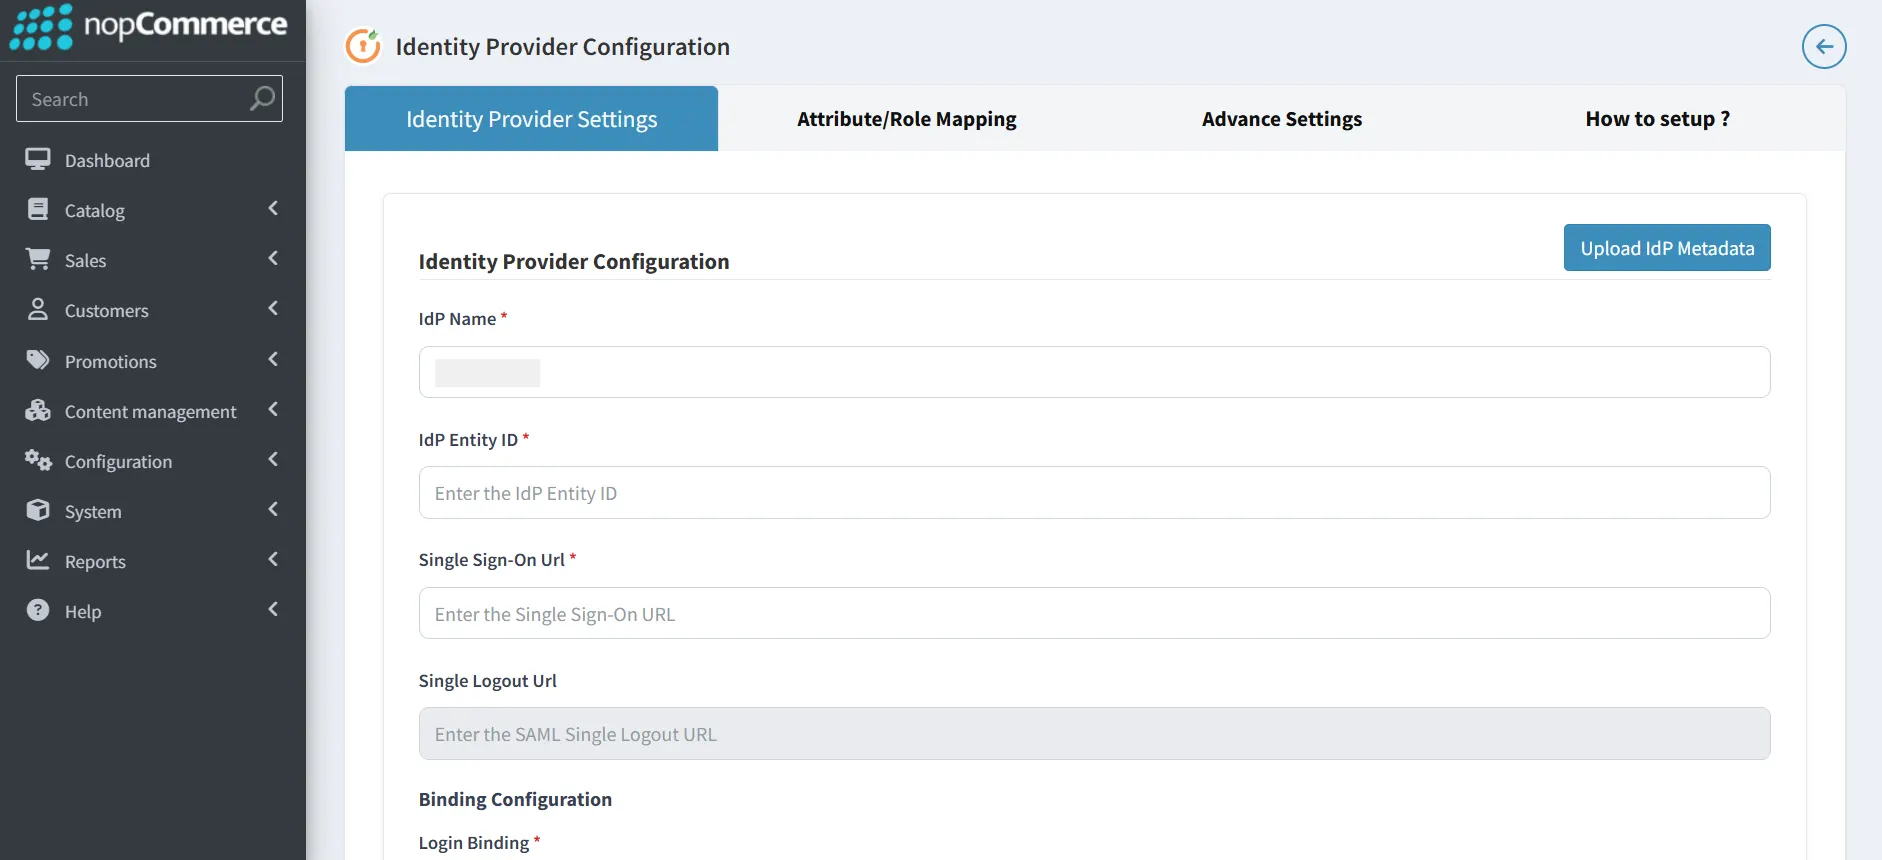
B] Konfigurera identitetsleverantörens metadata manuellt:
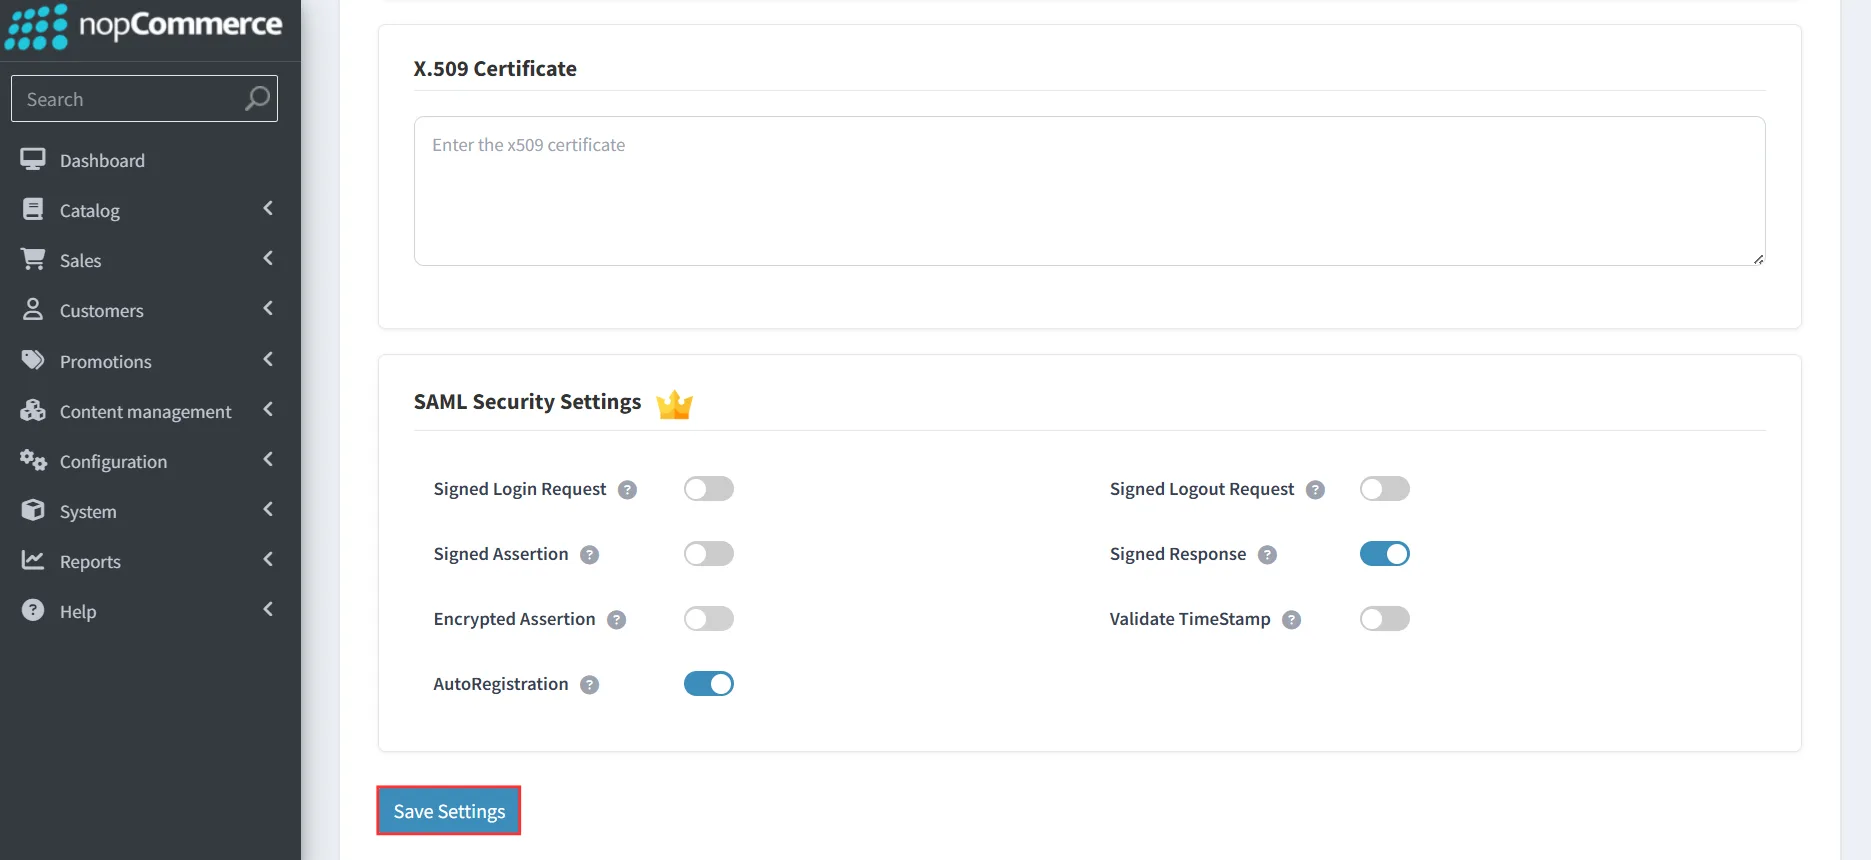
- Alternativt kan du manuellt fylla i de obligatoriska fälten under fliken Inställningar för identitetsleverantör, som IDP-namn, IDP-enhets-ID och URL för enkel inloggning och klicka Spara inställningar.
4. Testa SAML SSO
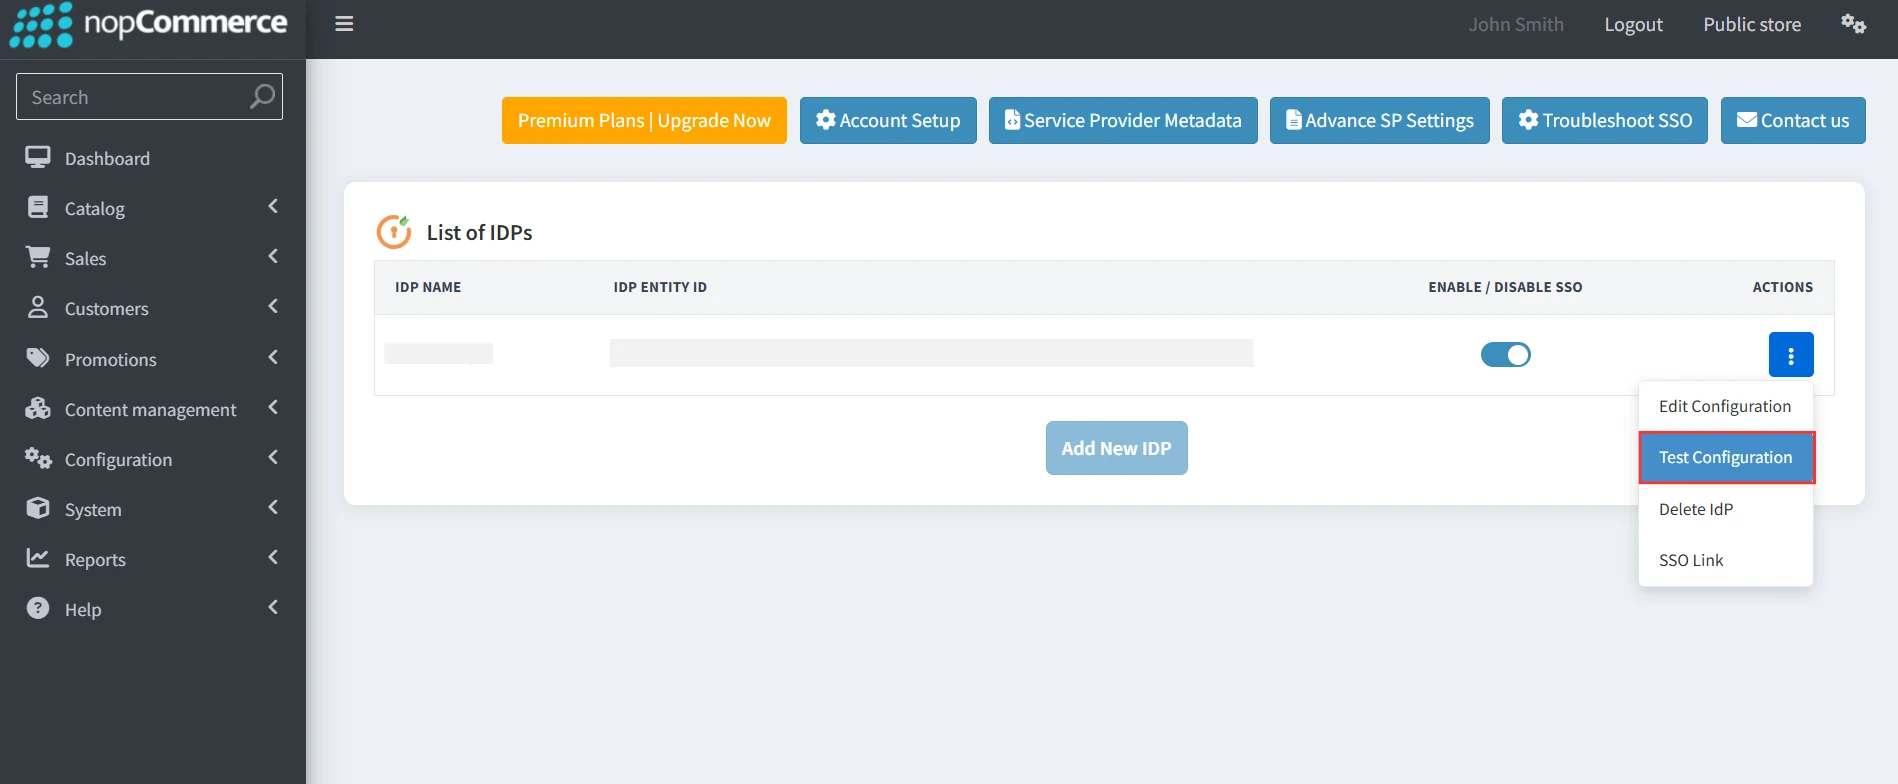
- När du har laddat upp metadatainformationen, navigera tillbaka till instrumentpanelen. Klicka på de tre punkterna (⋮) bredvid den konfigurerade identitetsleverantören och välj Testkonfiguration.
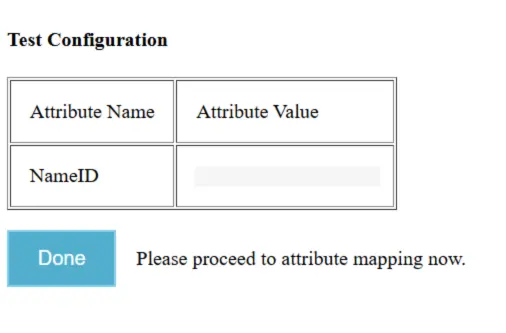
- Vid lyckad konfiguration får du attributnamn och attributvärden i testkonfigurationsfönstret.
- Om du upplever något fel kan du felsöka det med hjälp av stegen nedan:
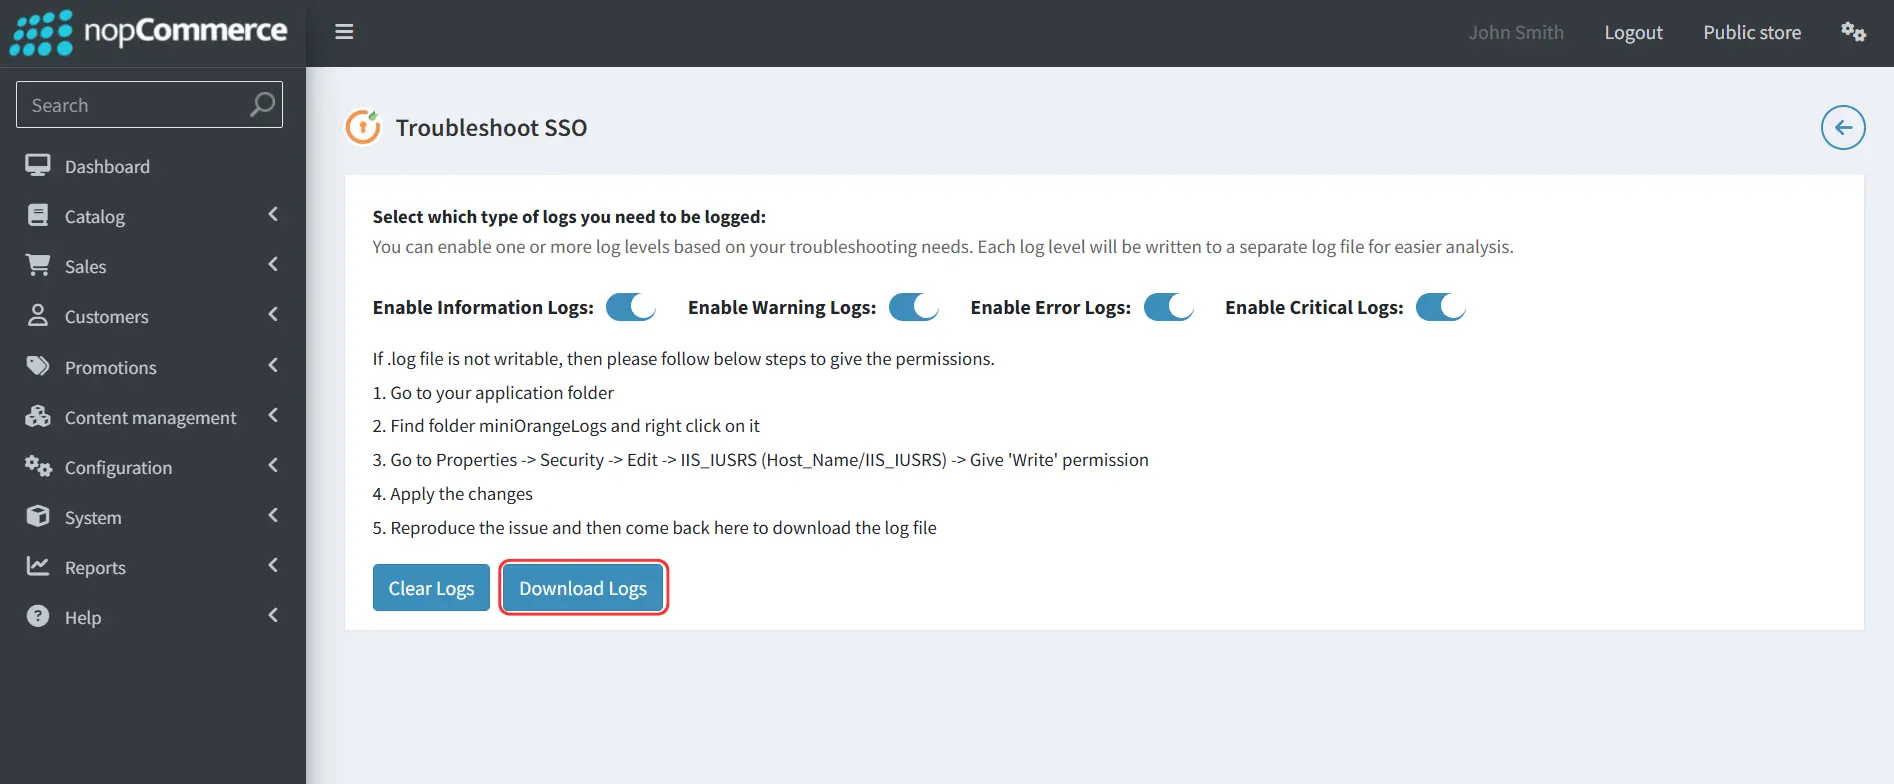
- Klicka på Felsök SSO -knappen och aktivera de loggnivåer som krävs.
- Ladda ner loggfilen med hjälp av Ladda ner loggar knappen för att identifiera vad som gick fel.
- Du kan dela loggfilen med oss på nopcommercesupport@xecurify.com och vårt team kommer att kontakta dig för att lösa ditt problem.
5. Lägger till SSO-länk för din nopCommerce-butik
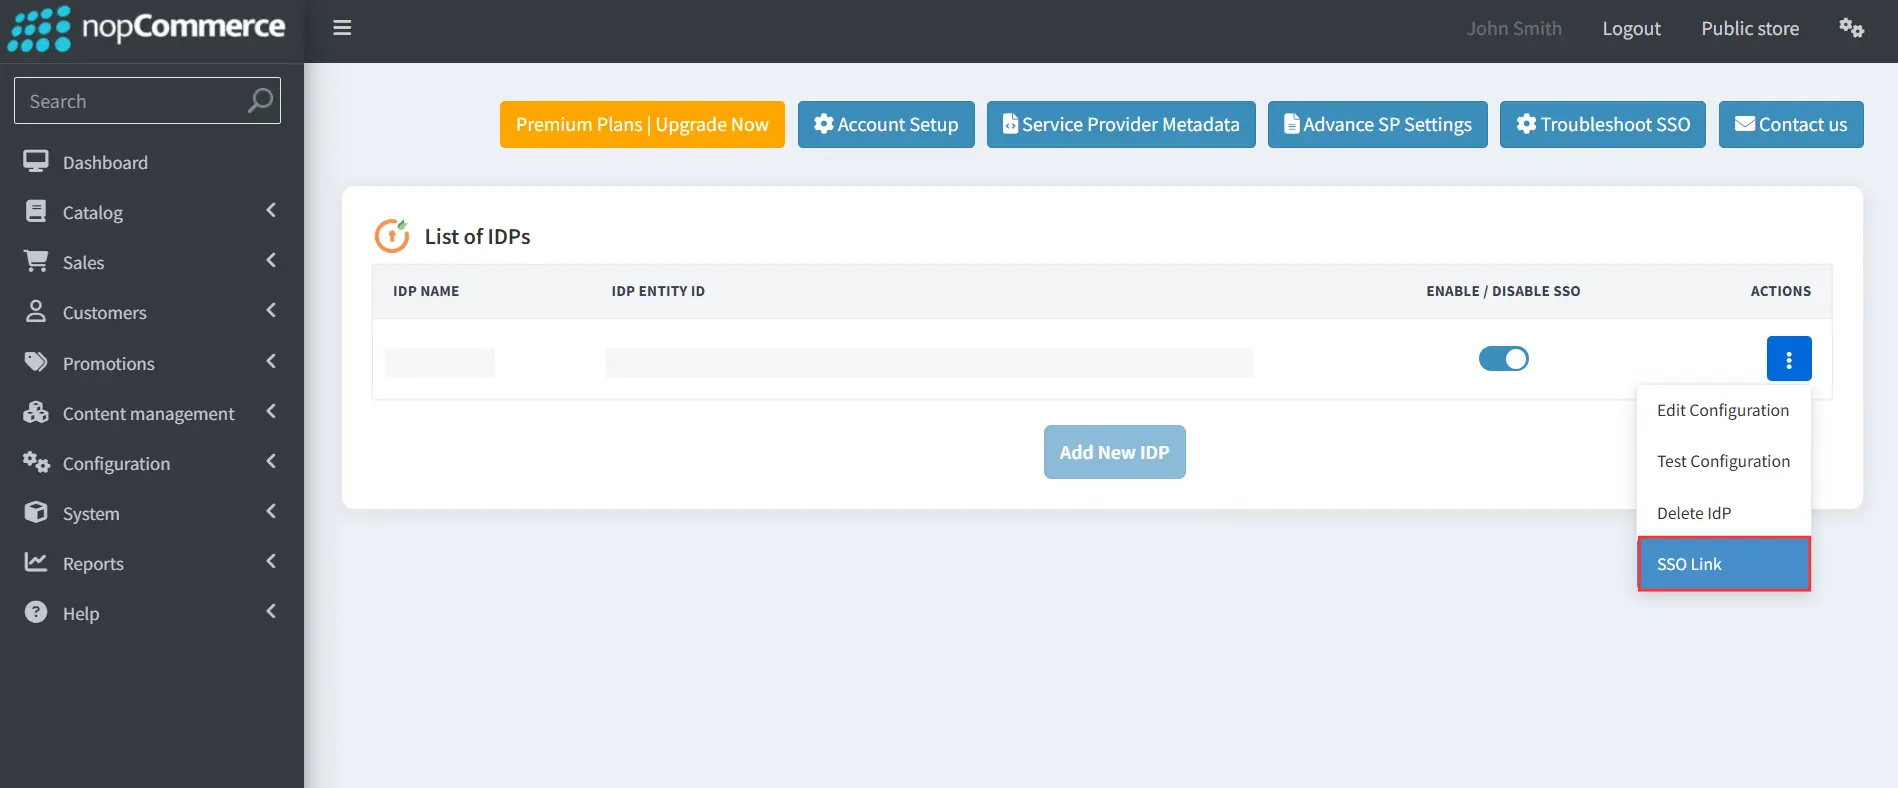
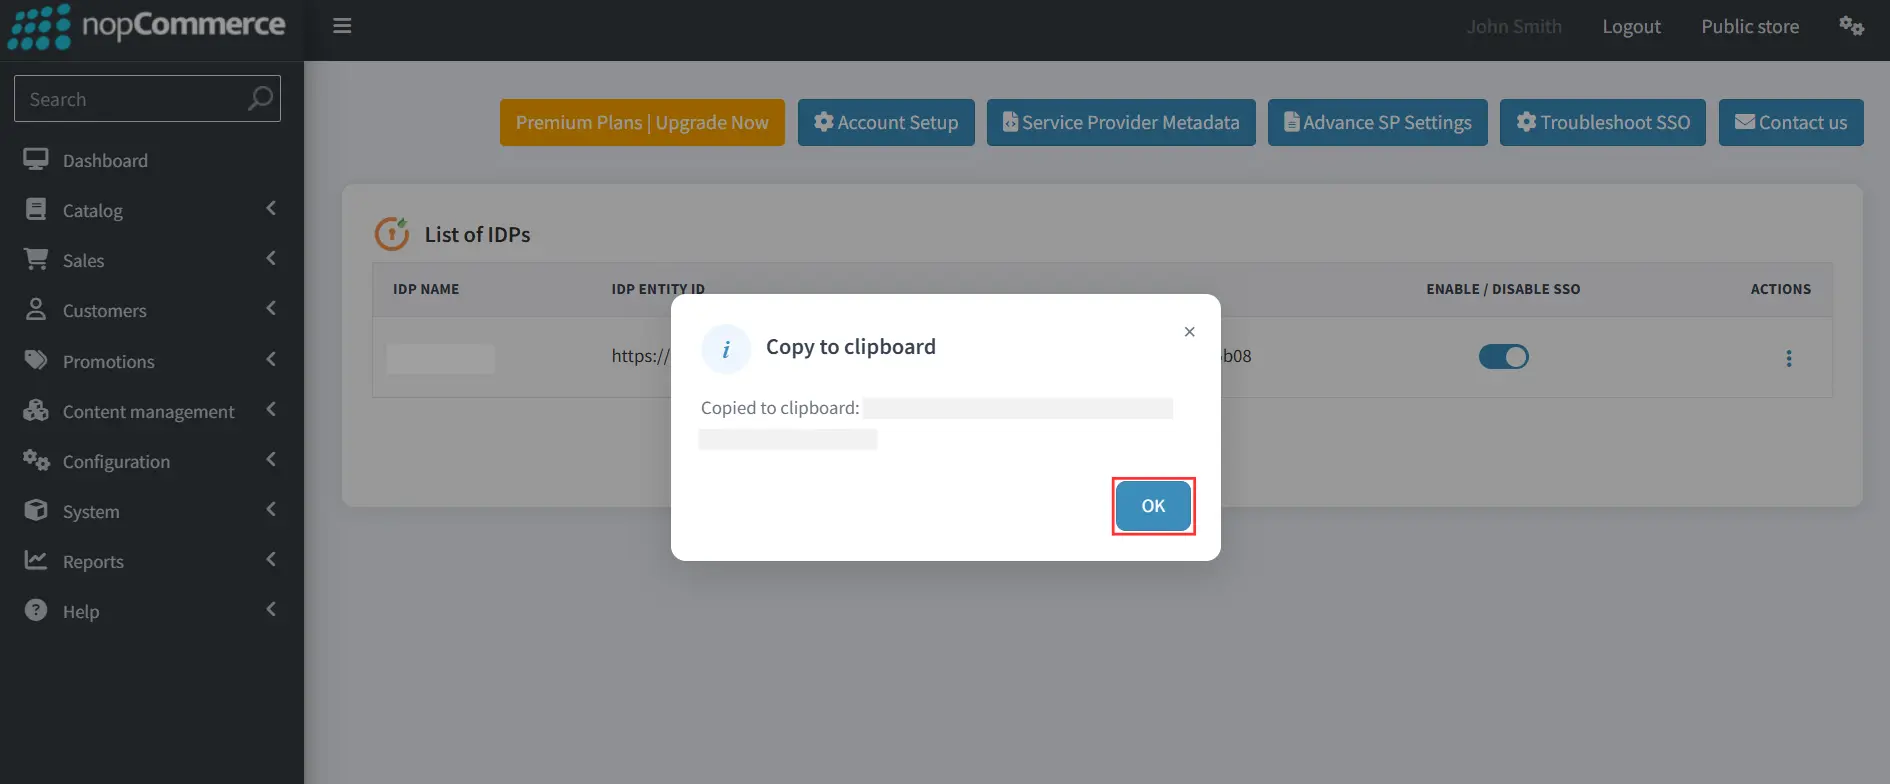
- Klicka på de tre punkterna (⋮) bredvid den konfigurerade identitetsleverantören och välj SSO-länk.
- A “Kopiera till Urklipp” popup-fönstret visas. Klicka OK för att kopiera SSO-länken till urklipp.
Relaterade artiklar
Tack för ditt svar. Vi återkommer snart.
Något gick fel. Skicka din fråga igen


