
DNN OAuth enkel inloggning (SSO) med PingFederate som OAuth-leverantör
Översikt
DNN OAuth Single Sign-On (SSO) -autentiseringsleverantör ger möjlighet att aktivera OAuth Single Sign-On för din DotNetNuke -webbplats med PingFederate som OAuth-leverantör . Med Single Sign-On kan du bara använda ett lösenord för att komma åt din DotNetNuke- webbplats och tjänster. Vår autentiseringsleverantör är kompatibel med alla OAuth-kompatibla identitetsleverantörer . Här går vi igenom en steg-för-steg-guide för att konfigurera Single Sign-On (SSO) mellan DNN och PingFederate.



Förutsättningar: Ladda ner och installation
- Ladda ner leverantören av DNN Oauth Single Sign On-autentisering med länken ovan.
- Ladda upp installationspaketet dnn-oauth-single-inloggning_xxx_Installation genom att gå in Inställningar > Tillägg > Installera tillägg.
- Navigera till Fliken Installerade tillägg och välj Autentiseringssystem. Du hittar miniOrange DNN OAuth-autentiseringsleverantör listade där.

- Klicka på pennikonen (som visas på bilden nedan) för att börja konfigurera DNN OAuth-autentiseringsleverantör.

- Gå till fliken Webbplatsinställningar. Här ser du instrumentpanelen för DNN OAuth-autentiseringsleverantören, där du kan hantera konfigurationen.

- Du har nu slutfört installationen av autentiseringsleverantören på din DNN-webbplats.
Steg för att konfigurera DNN Single Sign-On (SSO) med PingFederate som IDP
1. Konfigurera autentiseringsleverantör för att ställa in OAuth Single Sign-On (SSO)
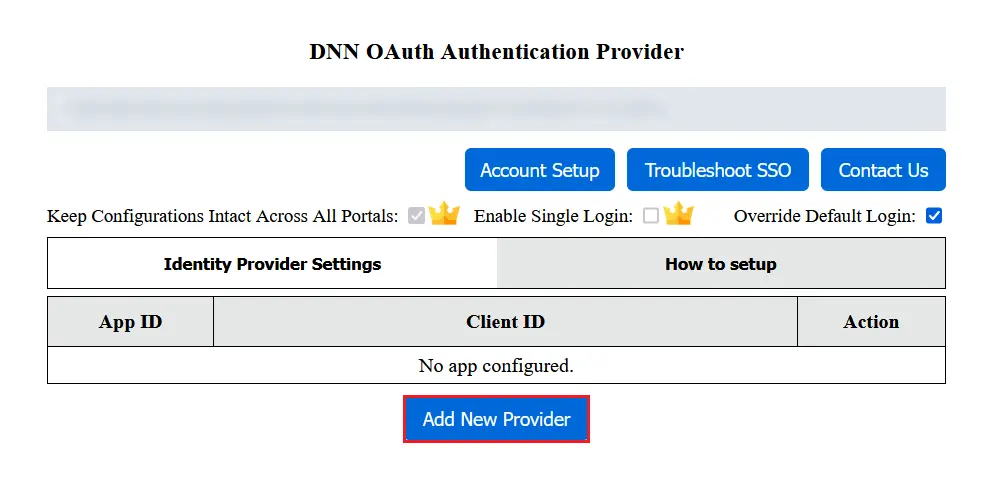
- För att konfigurera programmet i autentiseringsleverantören, klicka på knappen Lägg till ny leverantör på fliken Identitetsleverantörsinställningar.
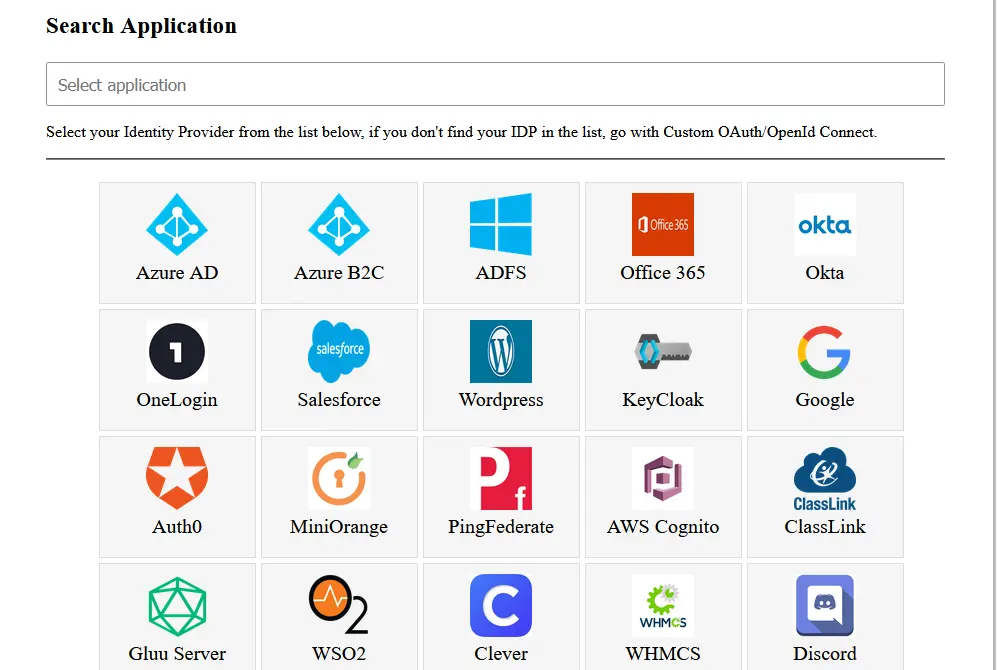
- Välja Ping Federate som identitetsleverantör från listan. Du kan också söka efter din identitetsleverantör med hjälp av sökrutan.
2. Konfigurera PingFederate som OAuth-leverantör
- I en webbläsare, gå till Utvecklingsverktyg sida på Ping Identity-webbplatsen.
- Klicka på knappen OAuth Playground Download. Om så begärs, logga in på ditt Ping Identity-konto. Din webbläsare laddar ner ZIP-filen för OAuth Playground.
- Extrahera innehållet från ZIP-filen.
- Kopiera innehållet i /dist/deploy katalog till /pingfederate/server/default/deploy i PingFederate.
- Slå samman innehållet i /dist/conf katalog till /pingfederate/server/default/conf i PingFederate.
- Öppna OAuth Playground genom att gå till https://<pf_host>:9031/OAuthPlayground i en webbläsare.
- Klicka på Inställning knapp. Installationsguiden visas.
- Följ guidens instruktioner och klicka på Nästa.
Steg 1.1: Hämta OAuth Playground-filerna från PingIdentity
Steg 1.2: Installera OAuth Playground
Steg 1.3: Konfigurera OAuth Playground


Du har konfigurerat PingFederate som en OAuth-leverantör för din DNN-webbplats, vilket gör det möjligt för användare att säkert komma åt sina digitala resurser med hjälp av en enda uppsättning inloggningsuppgifter och förbättra användarautentiseringsbehörigheten med Ping Single Sign-On (SSO)-inloggning.
Ping Federate Endpoints and Scope:
| Omfattning: | öppet |
| Auktorisera slutpunkt: | https://{your-base-url}/as/authorization.oauth2 |
| Åtkomsttokens slutpunkt: | https://{your-base-url}/as/token.oauth2 |
| Få användarinformation slutpunkt: | https://{your-base-url}/idp/userinfo.oauth2 |
| Anpassad omdirigeringsadress efter utloggning: [valfritt] | https://<your-domain>/connect/endsession?post_logout_redirect_uri=<redirect-url-after-logout> |
3. Konfigurera OAuth-leverantör
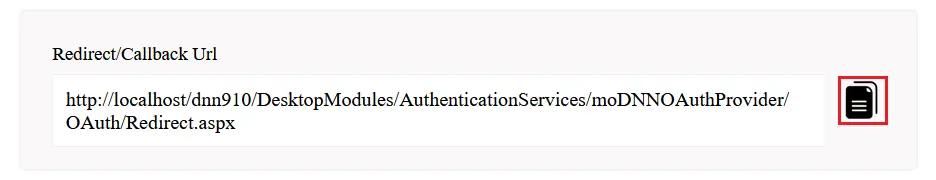
- Kopiera URL:en för omdirigering/återuppringning och ge den till din OAuth-leverantör.
4. Konfigurera OAuth-klient
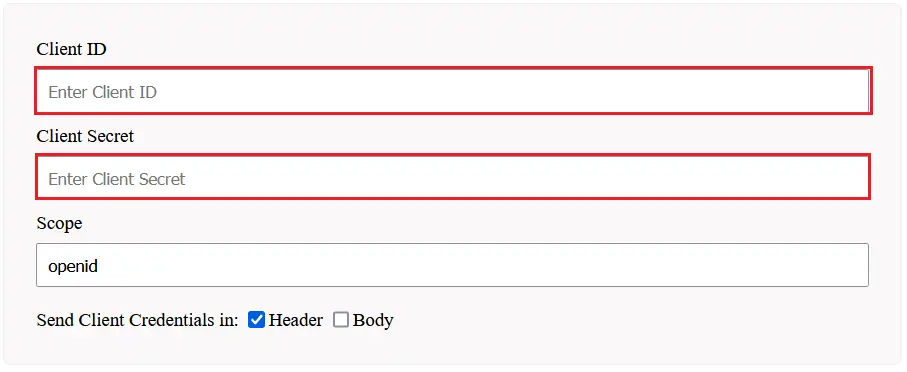
- Inställd kund-ID, Klienthemlighet, uppdatera endpoints om det behövs och spara inställningarna.

5. Testa konfigurationen
- Gå nu till Inställningar för identitetsleverantör fliken.
- Klicka på under de valda åtgärderna Testkonfiguration för att kontrollera om du har konfigurerat autentiseringsleverantören korrekt.
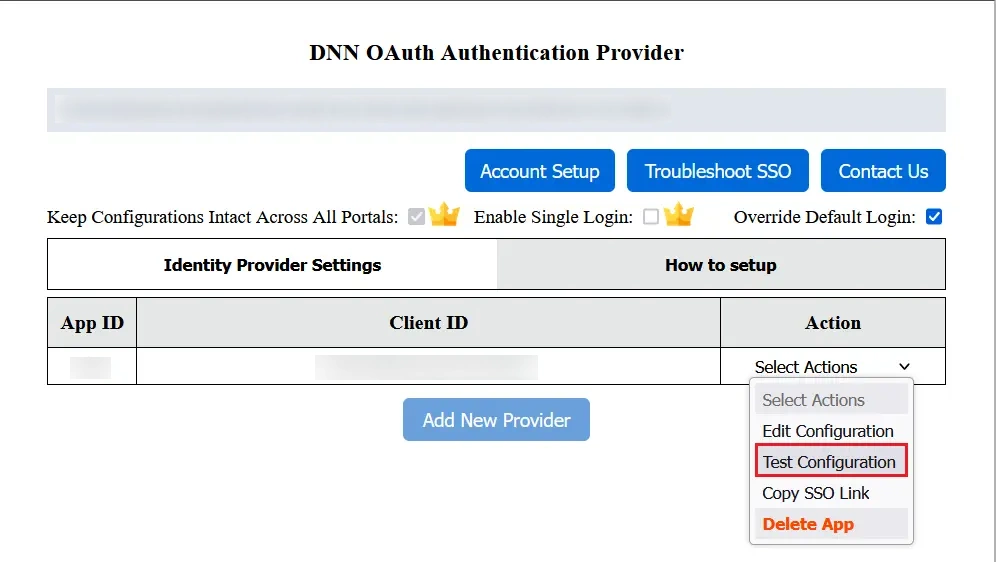
- Efter lyckad konfiguration kommer du att få Attributnamn och Attributvärden i Test Configuration-fönstret.

6. Attributmappning
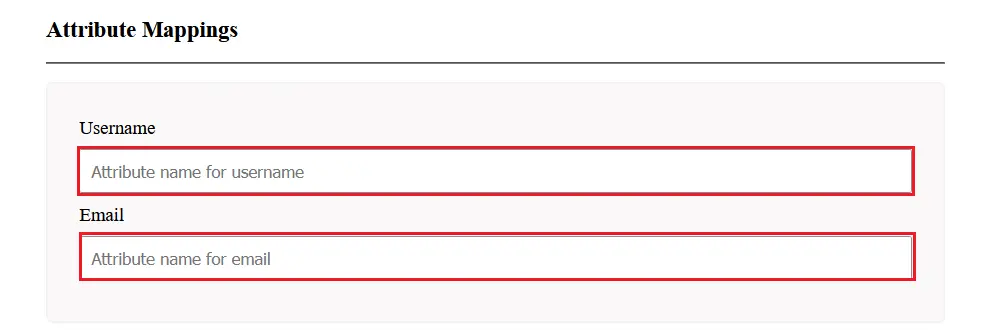
- För attributmappning välj Redigera konfiguration från rullgardinsmenyn Välj åtgärder.
- Karta e-post och användarnamn med Attributnamn du kan se i Test Configuration-fönstret och spara inställningarna.
Du kan konfigurera ASP.NET OAuth Single Sign-On (SSO) med valfri identitetsleverantör, till exempel Azure AD, Azure B2C, Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, PingFederate, Auth0, ClassLink, WSO2, Discord eller till och med med din egen anpassade identitetsleverantör . För att kontrollera andra identitetsleverantörer, klicka här.
Relaterade artiklar
Hör av dig
Kontakta oss på dnnsupport@xecurify.com så hjälper vårt team dig att konfigurera DNN OAuth Single Sign-On. Vårt team hjälper dig att välja den bästa lösningen/planen utifrån dina behov.


