
DNN OAuth Single Sign-On (SSO) med Keycloak som OAuth-leverantör
Översikt
DNN OAuth Single Sign-On (SSO) -autentiseringsleverantör ger möjlighet att aktivera OAuth Single Sign-On för din DotNetNuke -webbplats. Med Single Sign-On kan du bara använda ett lösenord för att komma åt din DotNetNuke -webbplats och tjänster. Vår autentiseringsleverantör är kompatibel med alla OAuth-kompatibla identitetsleverantörer . Här går vi igenom en steg-för-steg-guide för att konfigurera Single Sign-On (SSO) mellan DNN och Keyclock med Keyclcok som OAuth-leverantör.



Förutsättningar: Ladda ner och installation
1. Ladda ner DNN Oauth Single Sign On-autentiseringsleverantören via länken ovan.
2. Ladda upp installationspaketet dnn-oauth-single-sign-on_xxx_Install genom att gå till Inställningar > Tillägg > Installera tillägg.
3. Välj nu Autentiseringssystem under fliken Installerade tillägg . Här kan du se miniOrange DNN OAuth-autentiseringsleverantören.

4. Klicka bara på pennikonen som nämns i bilden nedan för att konfigurera DNN OAuth-autentiseringsleverantören.

5. Gå nu till fliken webbplatsinställningar. Här kan du se instrumentpanelen för DNN OAuth-autentiseringsleverantören.

6. Du har nu slutfört installationen av autentiseringsleverantören på din DNN-webbplats.
Steg för att konfigurera DNN Single Sign-On (SSO) med Keyclock som IDP
1. Konfigurera autentiseringsleverantör för att ställa in OAuth Single Sign-On (SSO)
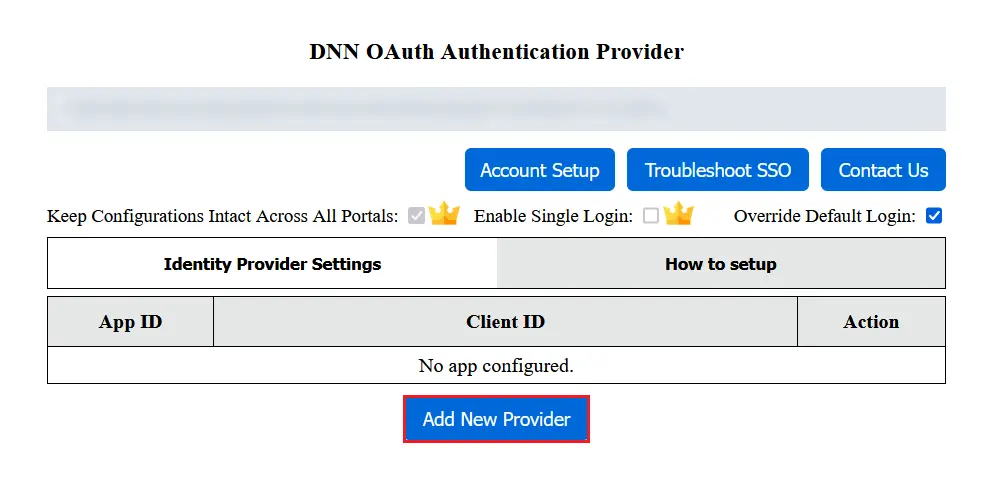
- För att konfigurera applikationen i autentiseringsleverantören, klicka på knappen Lägg till ny leverantör på fliken Inställningar för identitetsleverantör.
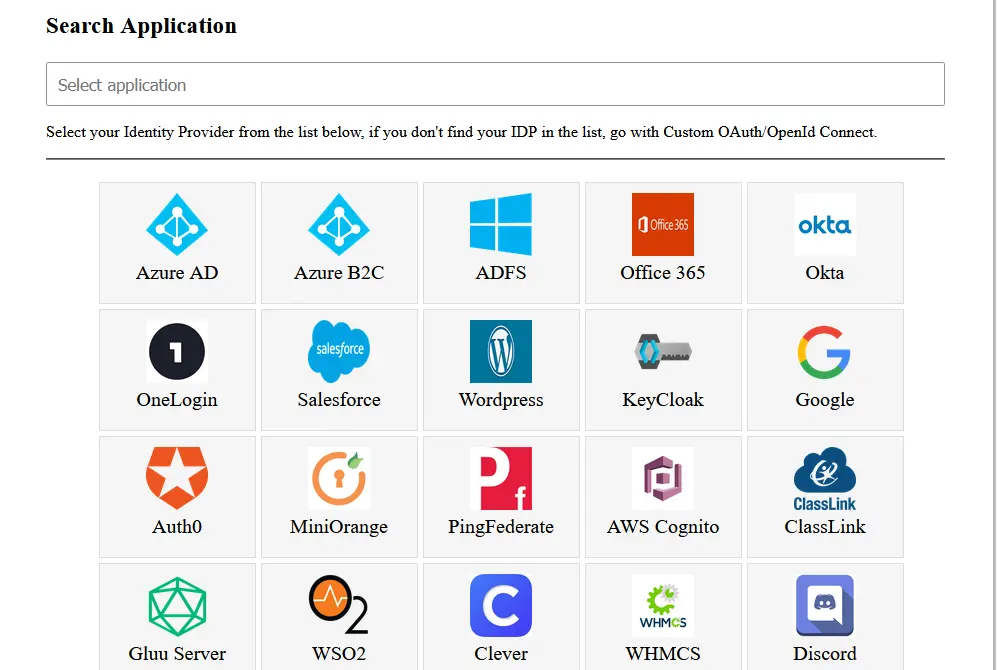
- Välja Keyclock som identitetsleverantör från listan. Du kan också söka efter din identitetsleverantör med hjälp av sökrutan.
2. Konfigurera Keycloak som OAuth-leverantör
- För det första, Ladda ner Keycloak och installera den.
- Starta keycloak-servern baserat på din keycloak-version. (Se tabellen nedan)
| För Keycloak version 16 och nedan |
Gå till rotkatalogen för keycloak bin standalone.sh |
| För Keycloak version 17 och högre |
Gå till rotkatalogen för keycloak bin kc.bat och kör kommandona nedan.
|
Följ följande steg för att konfigurera Keycloak som IdP för att uppnå DNN OAuth Keycloak SSO
Välj Keycloak-version:
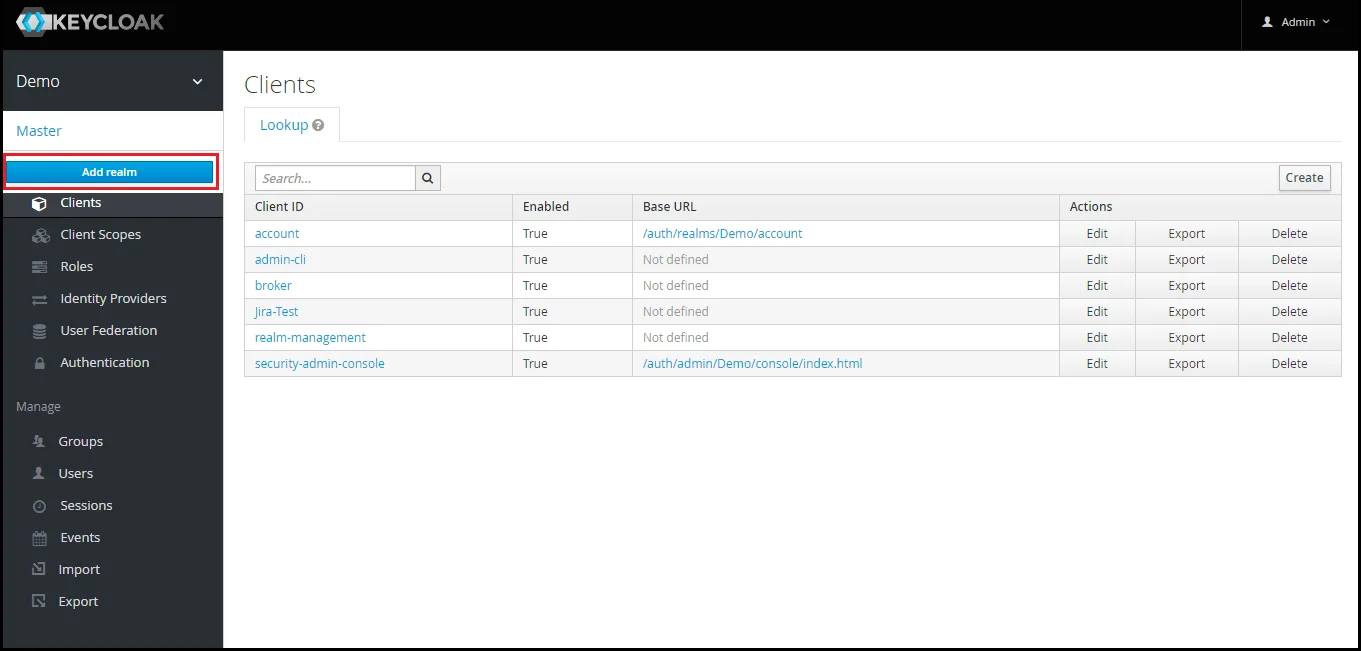
- Lägg till rike: Logga nu in på keycloak-administrationskonsolen och navigera till önskat område. Du kan lägga till ny sfär genom att välja Lägg till rike alternativ.
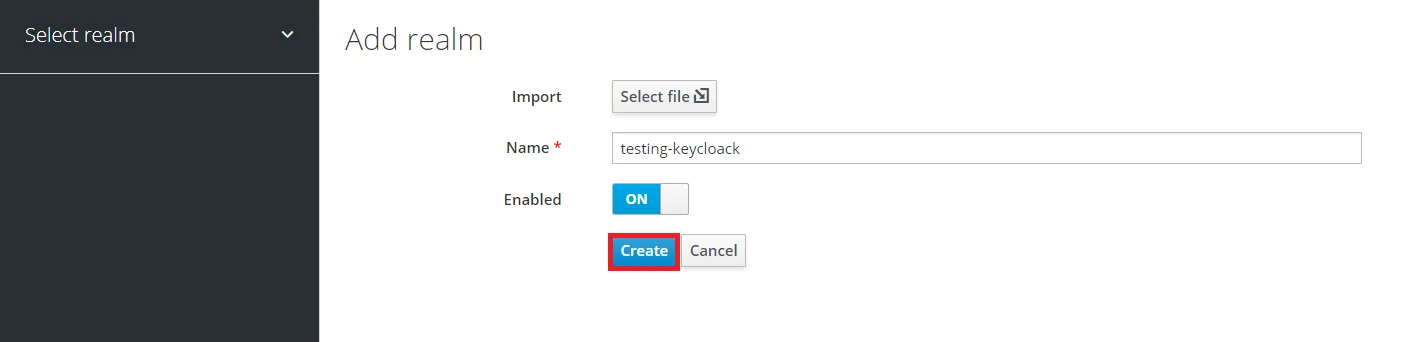
- Skapa rike: ange Rikets namn och ha realmnamnet till hands eftersom det kommer att krävas senare för att konfigurera Realm under OAuth Client-pluginet. Klicka på SKAPA för att lägga till rike.
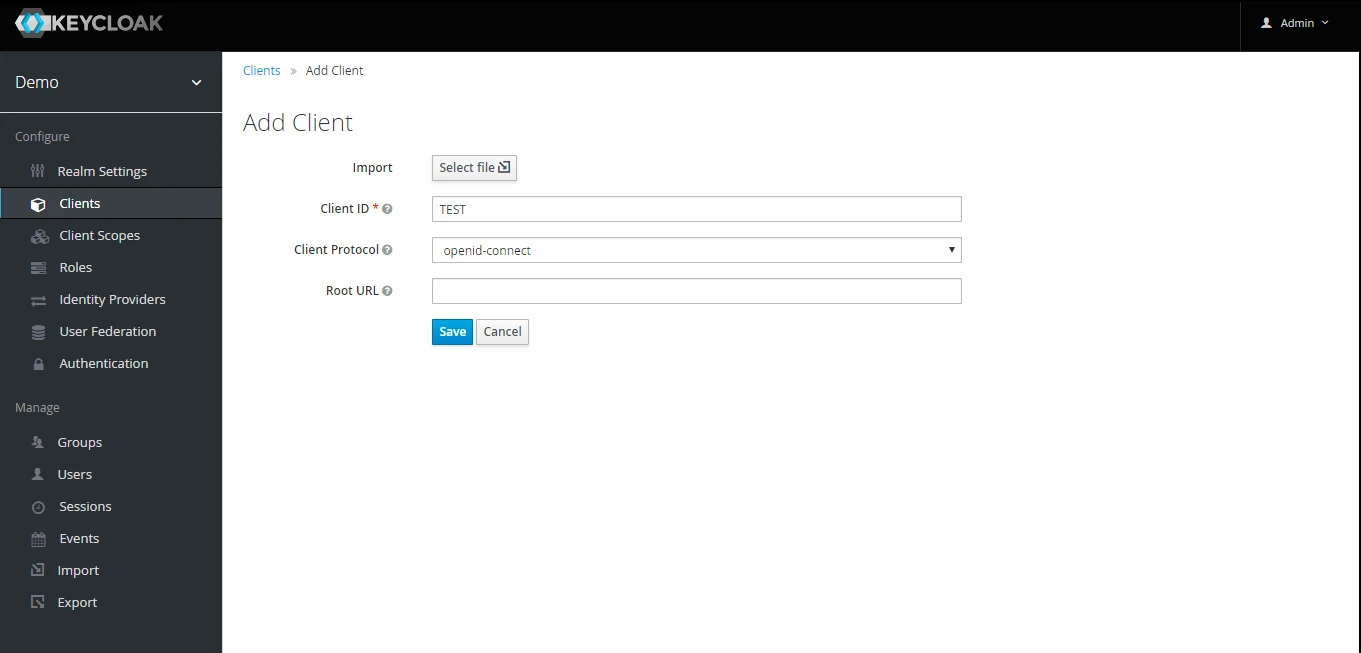
- Skapa OpenID-klient: Klicka på Klienter Och välj skapa för att skapa en ny klient. Ange klient-id och välj klientprotokoll openeid-anslut och välj Spara.
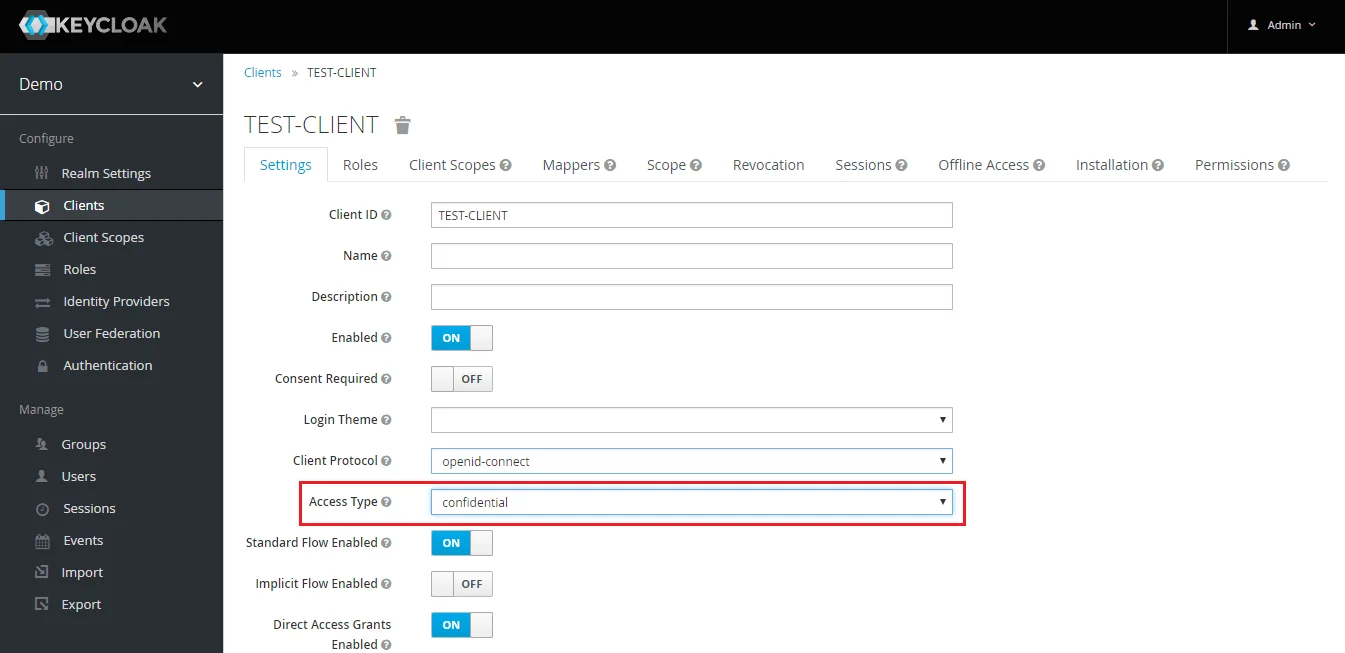
- Ändra åtkomsttyp: När klienten har skapats ändra dess åtkomsttyp till konfidentiell.
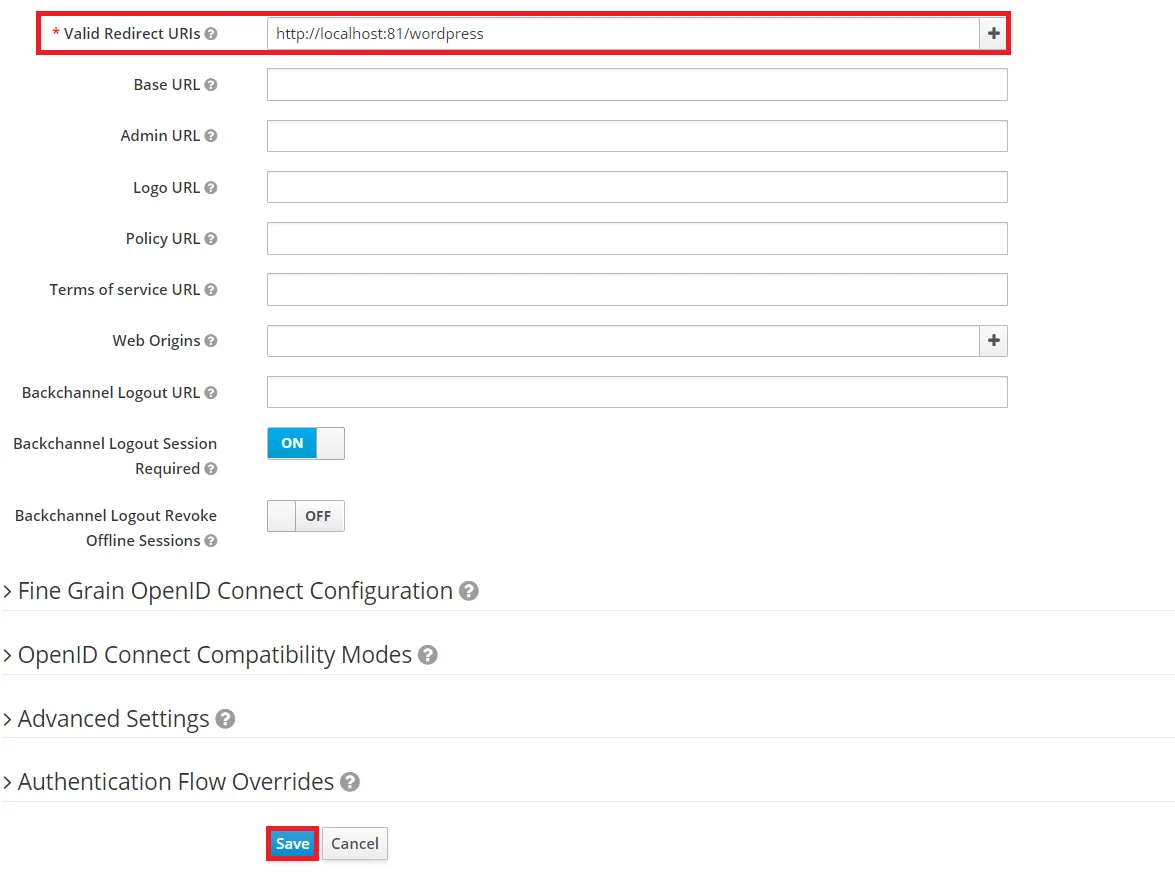
- Ange giltiga omdirigerings-URI:er: Kopiera återuppringnings-URL från plugin och klicka sedan på
SPARA. Ex -- https://
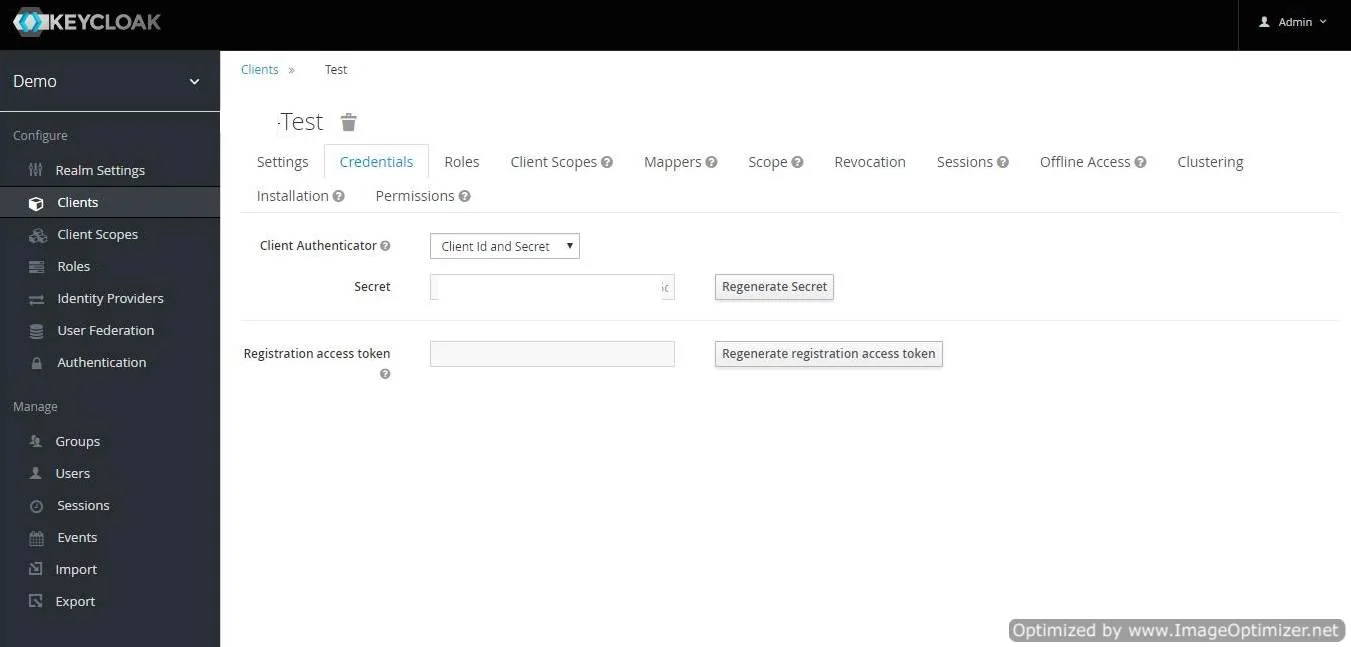
/oauth/återuppringning - Få klienthemlighet: Nu måste vi få en klienthemlighet. Så välj Klienter och välj referenser och kopiera din hemlighet härifrån.
- Plugin-konfiguration: Enter kopierad Klienthemlighet under Kundhemlighet fältet i OAuth Client-plugin, och ange Kundnamn under fältet Client ID.
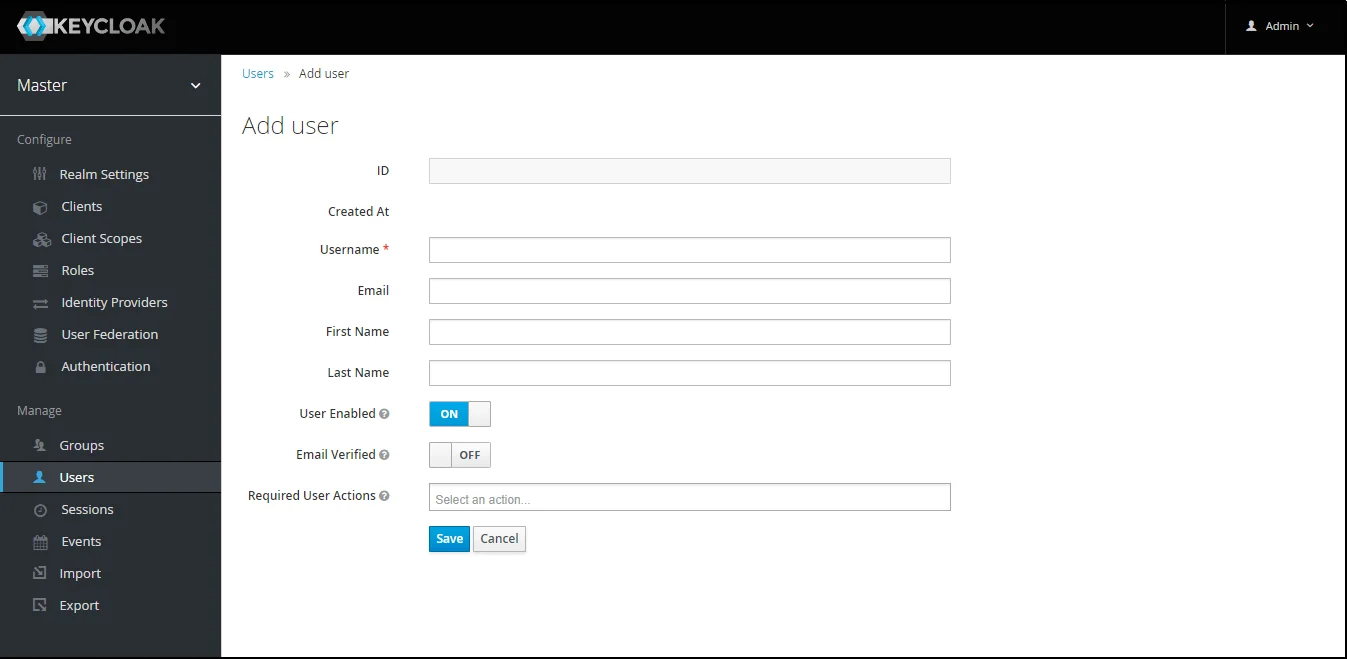
- Lägg till användare: Vi måste lägga till användare till riket som kommer att kunna komma åt rikets resurser. Klicka på användare och väljer att Lägg till en ny användare.
- Användarkonfiguration: Efter att användaren har skapats måste följande åtgärd utföras på den.
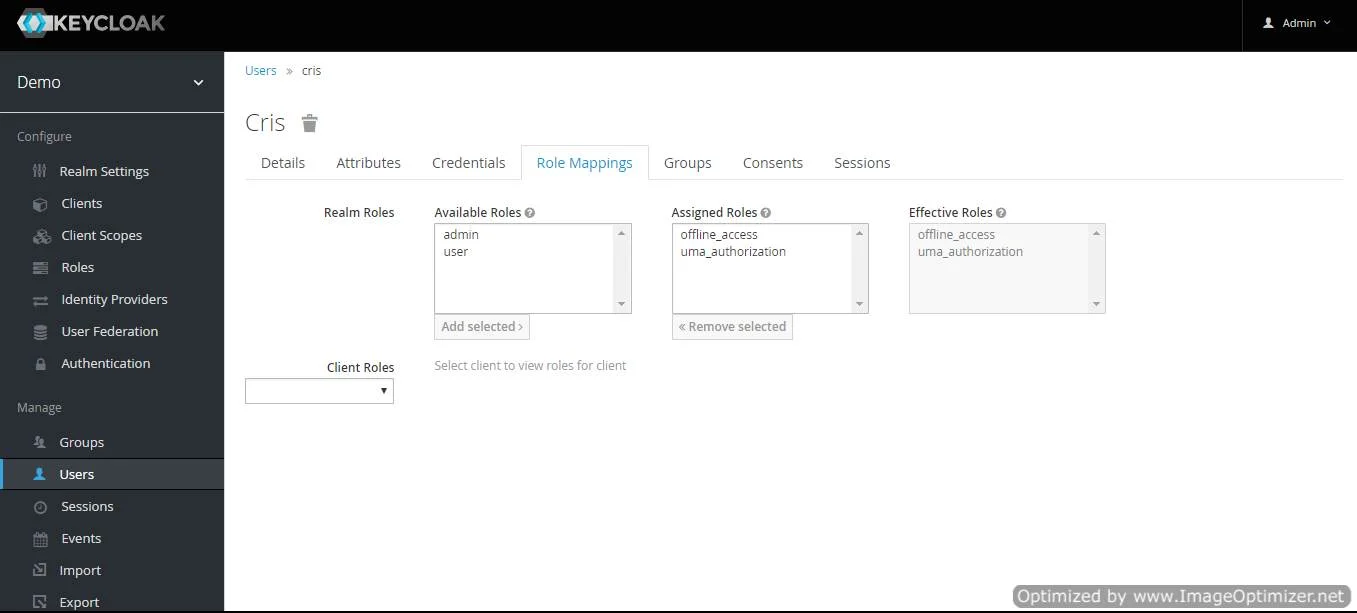
- Kartanvändare: Vi måste mappa användaren till en roll. Klicka på Rollmappningar och tilldela användaren önskad roll från tillgängliga roller och klicka på lägg till valda.
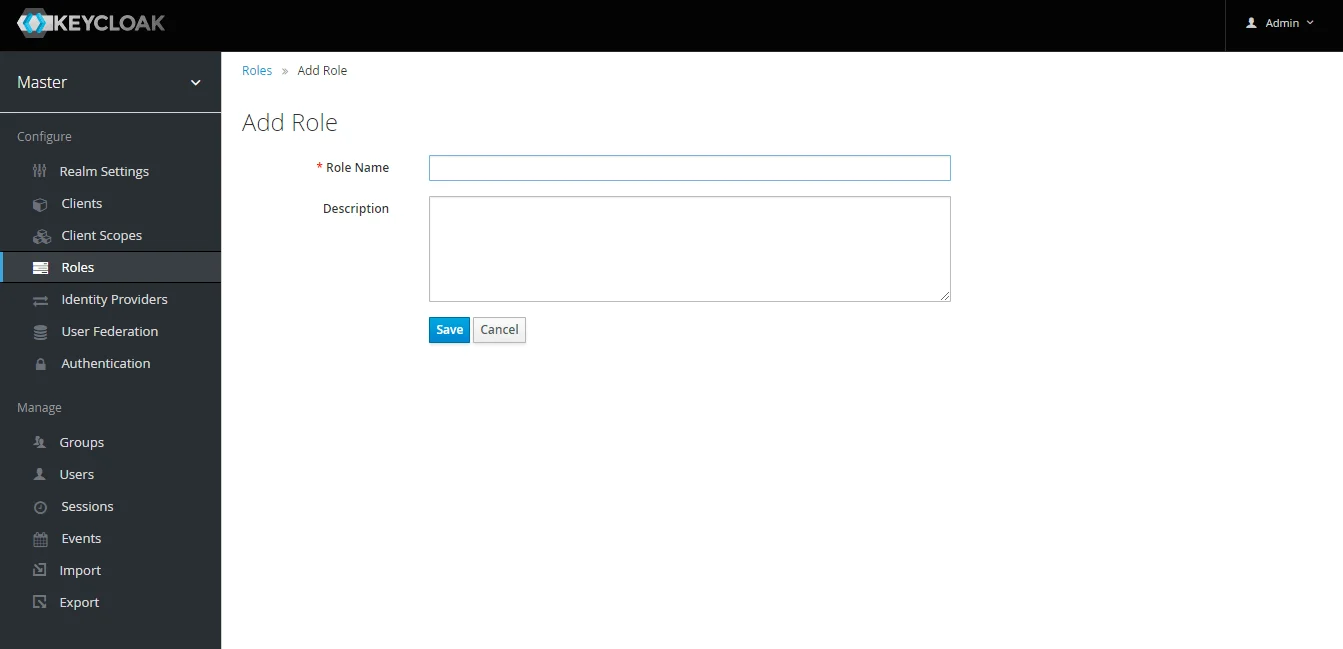
- Skapa ROLLE: Rollen kommer att användas av dina applikationer för att definiera vilka användare som ska ha behörighet att komma åt applikationen. Klicka på roller och välj Lägg till Roll.
- Skapa grupper: Klicka på Grupper Och välj Nytt för att skapa en ny grupp.
- Tilldela användare till grupp: Välj den användare som du vill lägga till i gruppen. Välj alternativet Grupper från fliken och välj sedan gruppnamnet och klicka på delta.
- Keycloak Group Mapper: Nu för att få gruppinformation måste vi utföra dess klientmappning med gruppmedlemskap, annars hämtas inte gruppdetaljer. Så in Kundsektion, välj din klient och klicka sedan på mappar->skapa.
- Välj nu kartläggartyp as Gruppmedlemskap och ange namn och token-anspråksnamn dvs det attributnamn som motsvarar vilka grupper som kommer att hämtas. Stäng av den fullständiga gruppsökvägen, Lägg till i ID-token och Lägg till för att komma åt alternativen för token och klicka på Spara.
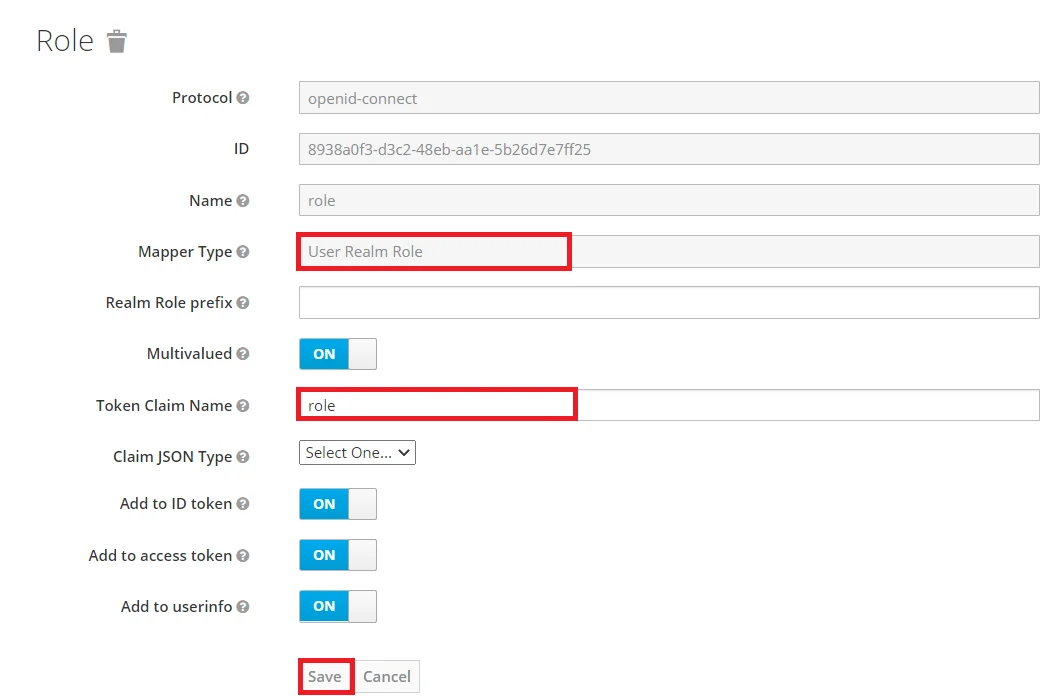
- Keycloak Roll Mapper: Nu för att få rolldetaljer måste vi utföra dess klientmappning med rollmedlemskap annars kommer inte rolldetaljer att hämtas. Så in Kundsektion, välj din klient och klicka sedan på mappar->skapa.
- Välj nu kartläggartyp as användarens roll Medlemskap och gå in i namn. och namn på tokenanspråk dvs det attributnamn som motsvarar vilka grupper som kommer att hämtas. Lägg till i ID-token och Lägg till för att komma åt alternativen för token, och klicka på Spara.
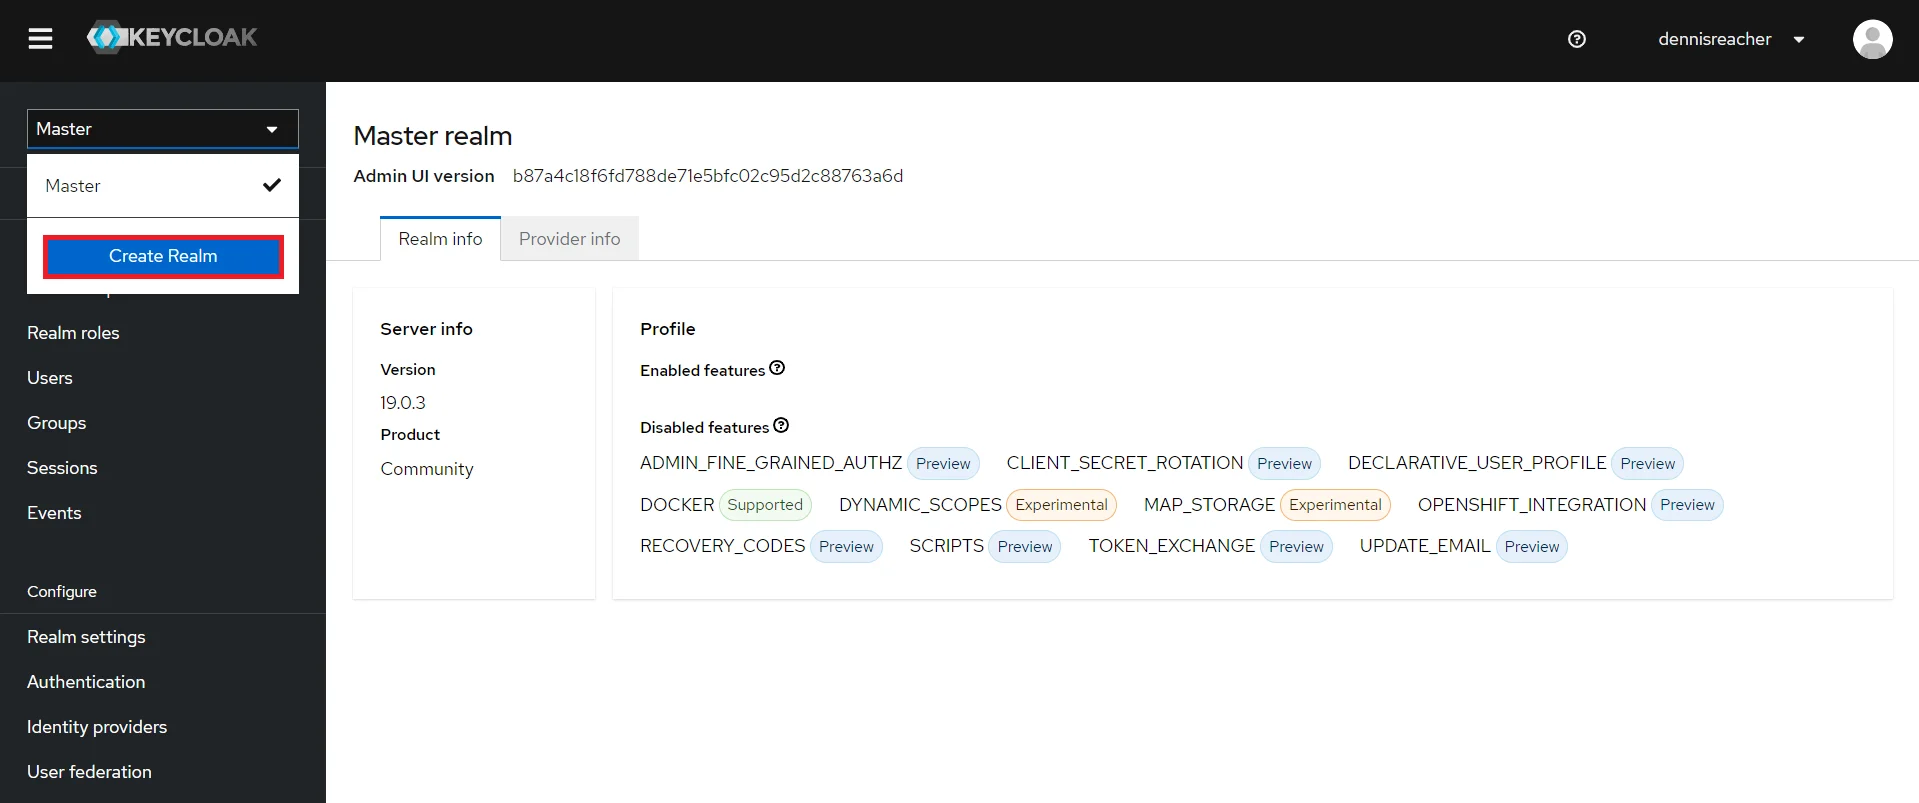
- Lägg till rike: Logga nu in på keycloak-administrationskonsolen och navigera till önskat område. Du kan lägga till ny sfär genom att välja Skapa rike alternativ.
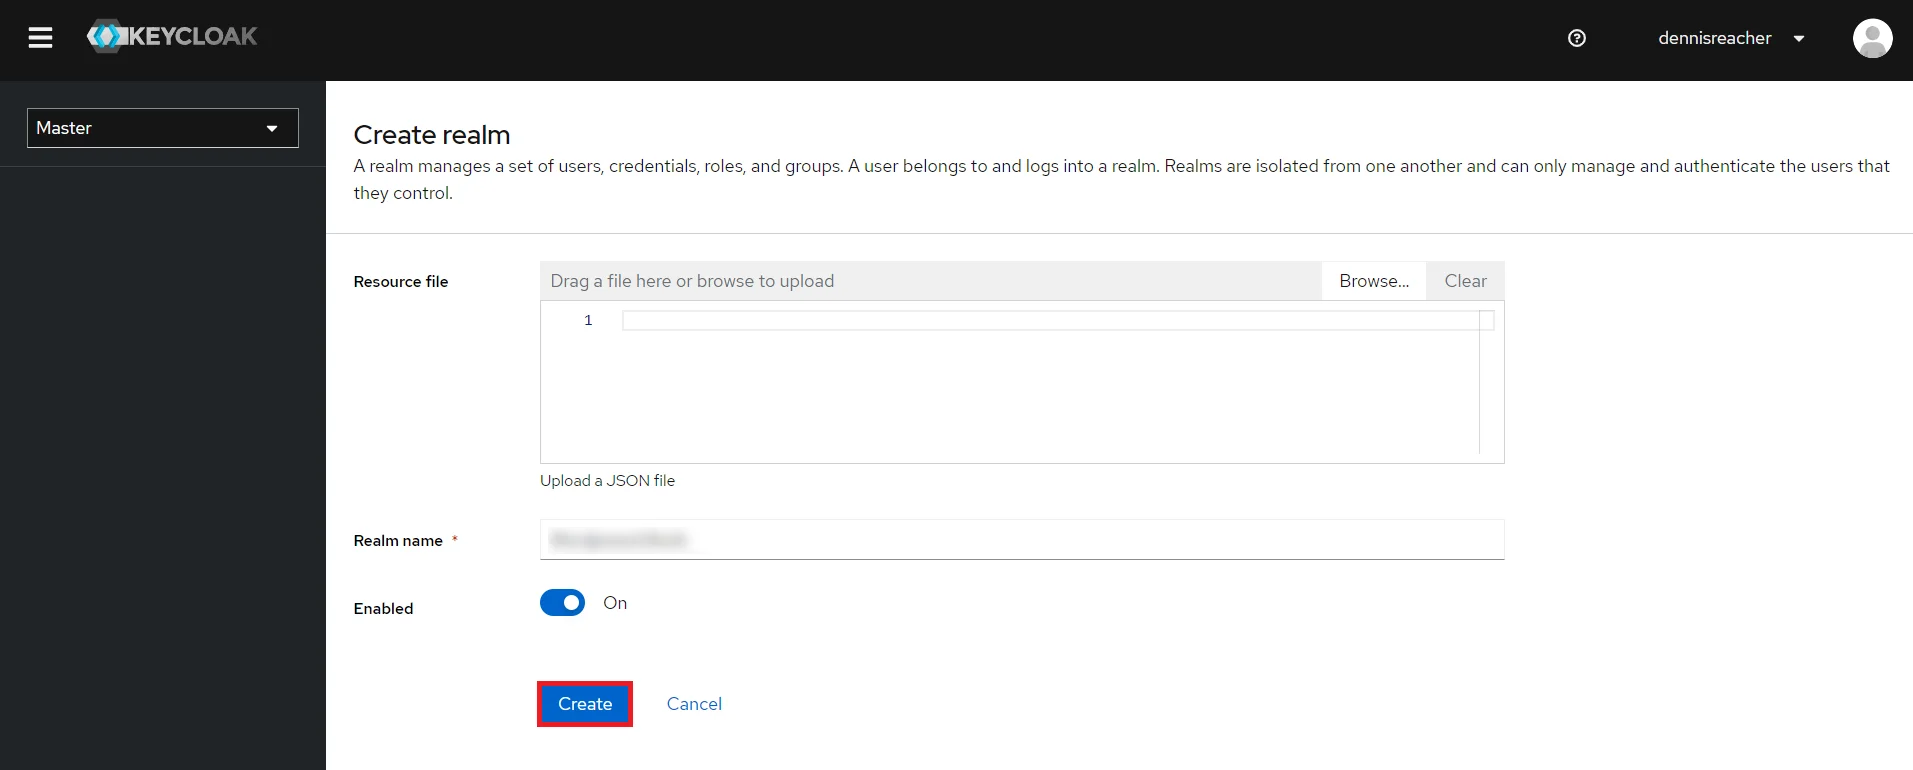
- Skapa rike: ange Rikets namn och ha realmnamnet till hands eftersom det kommer att krävas senare för att konfigurera Realm under OAuth Client-pluginet. Klicka på SKAPA för att lägga till rike.
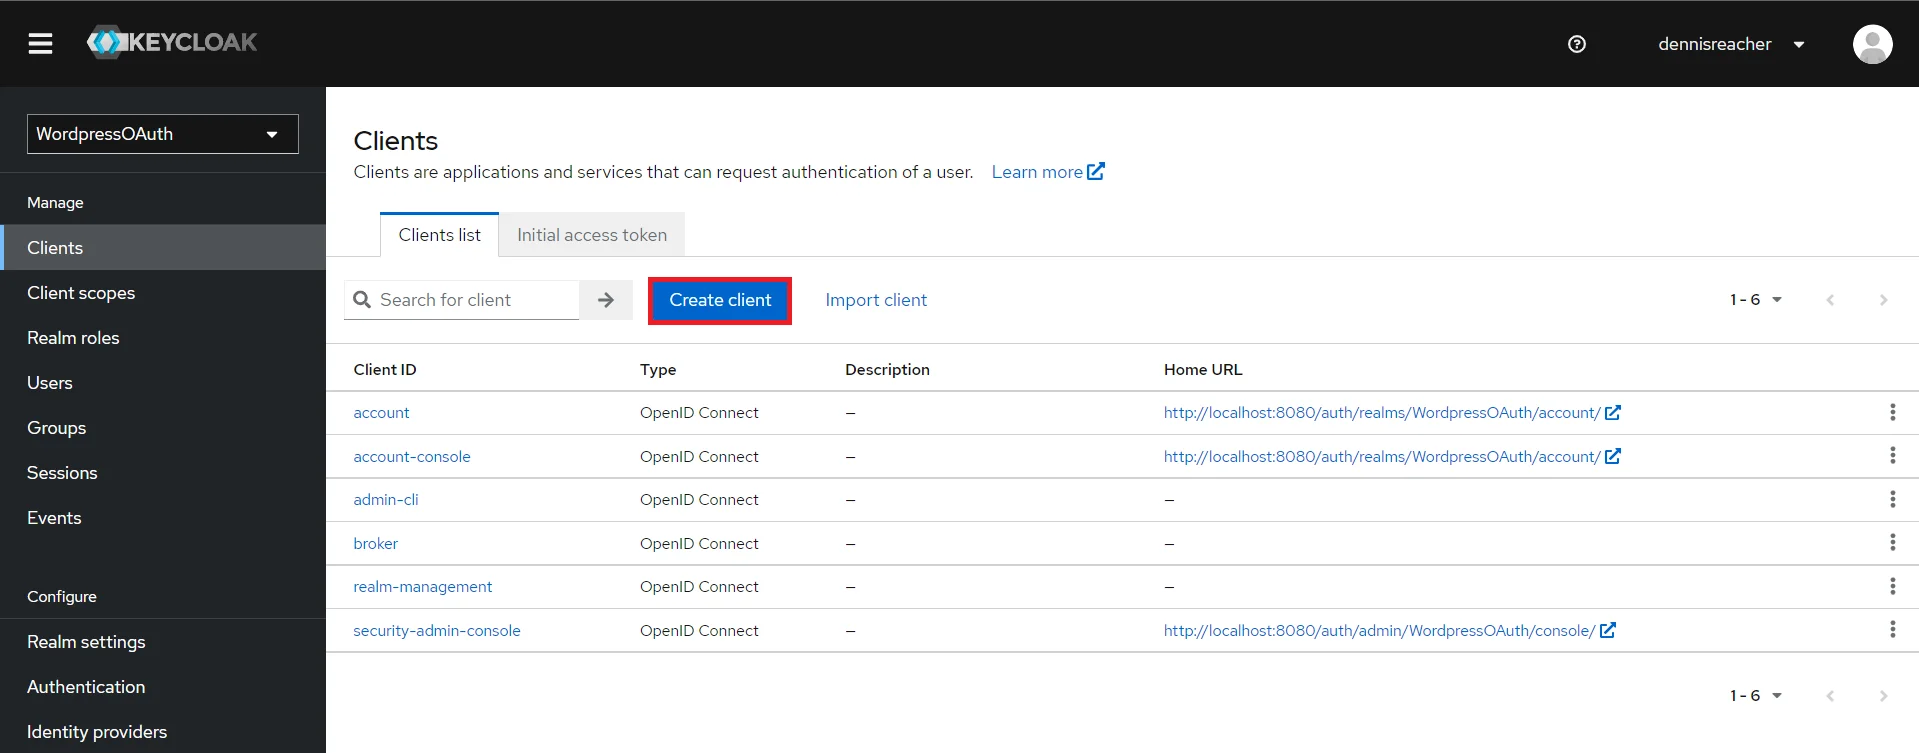
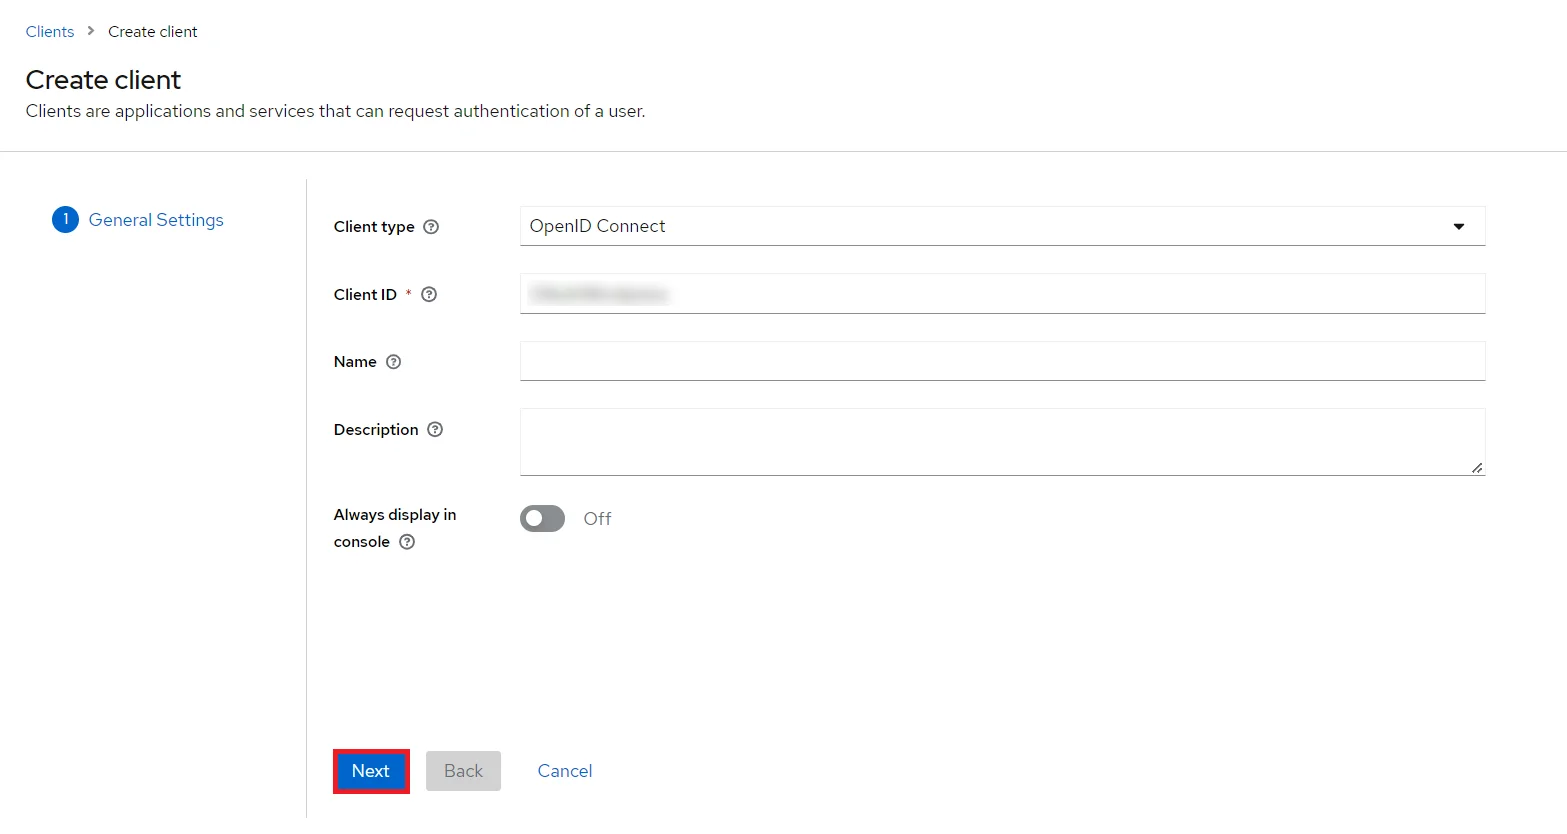
- Skapa OpenID-klient: Klicka på Klienter Och välj Skapa klient för att skapa en ny klient. Ange klient-id och välj klientprotokoll openeid-anslut och klicka Nästa.
- aktivera Klientautentisering och Tillstånd växla.
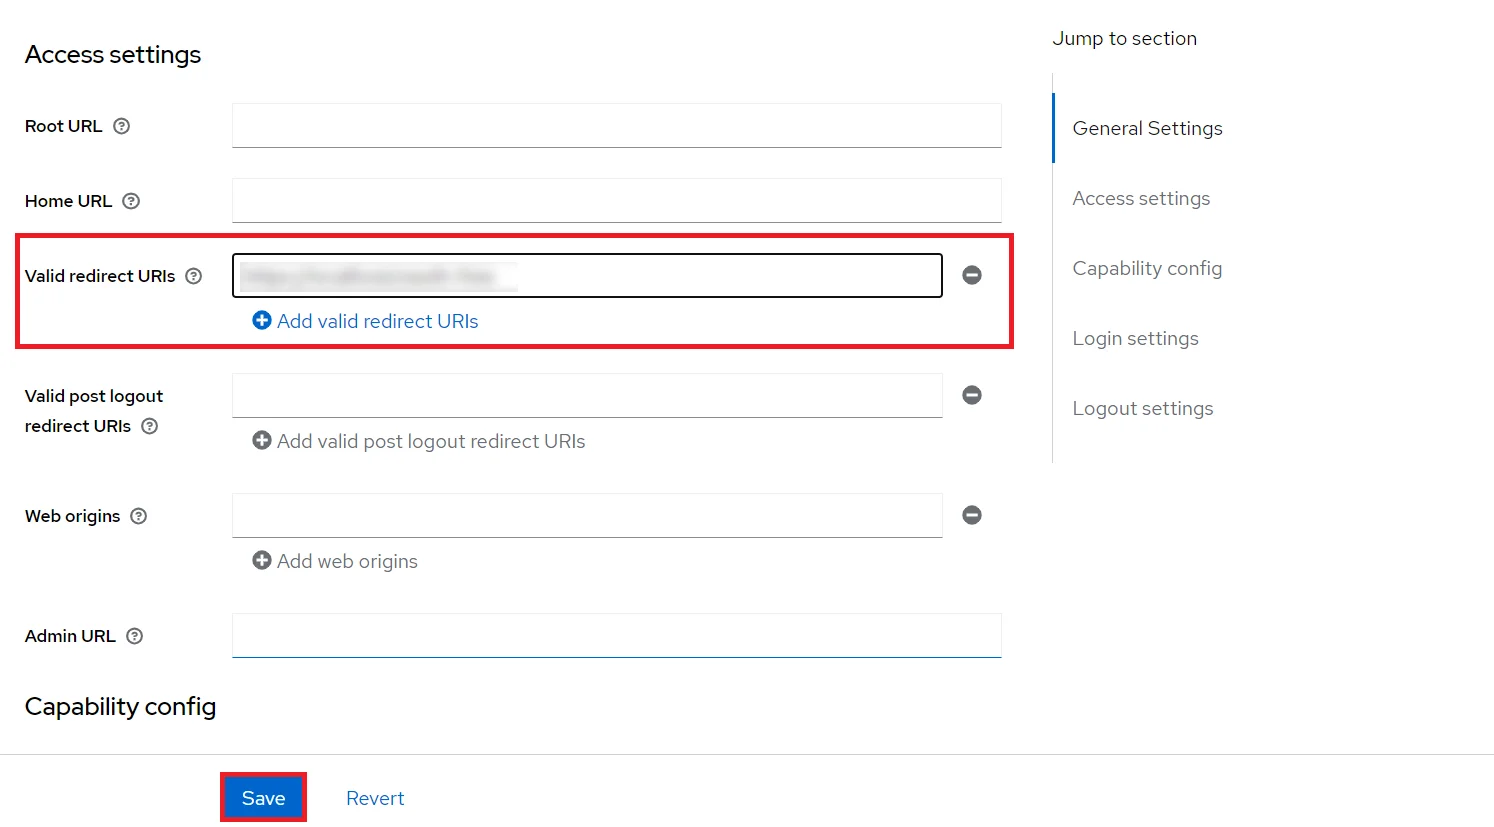
- Bläddra ner till Åtkomstinställningar och skriv in din Callback/Redirect URL som du får från din miniOrange-plugin som finns på din klientsida under Callback-URL:er textfält.
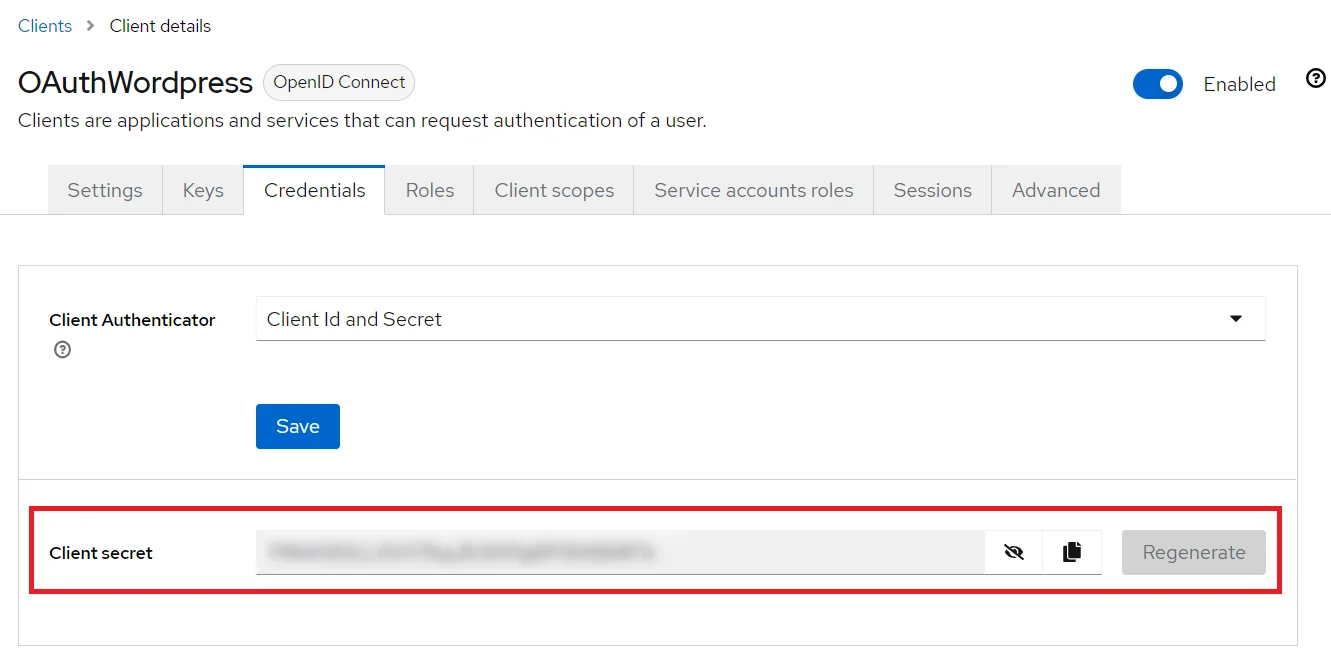
- Gå till referenser fliken, kopiera Klienthemlighet och ha den nära till hands eftersom vi kommer att behöva den senare när vi konfigurerar OAuth Single Sign-On-pluginet för WordPress.
- Plugin-konfiguration: Enter kopierad Klienthemlighet under Kundhemlighet fältet i OAuth Client-plugin, och ange kund-ID under kund-ID fält.
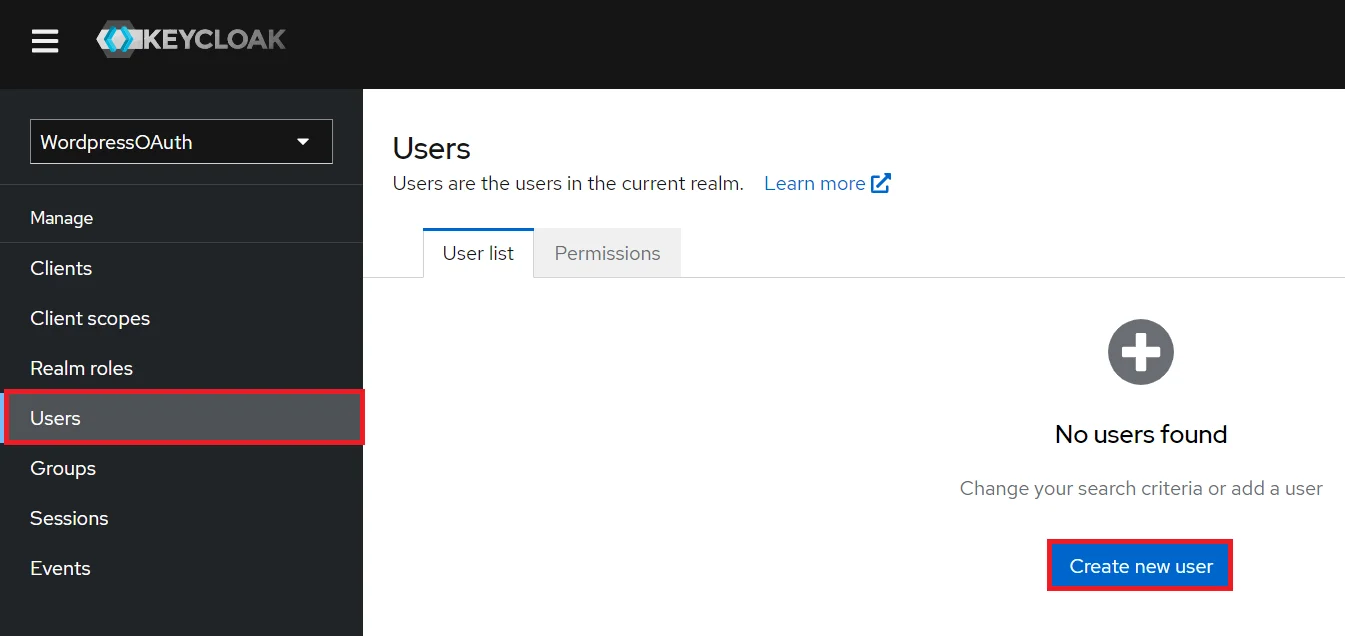
- Lägg till användare: Vi måste lägga till användare till riket som kommer att kunna komma åt rikets resurser. Klicka på användare och klicka på Skapa ny användare för att lägga till en ny användare.
- Användarkonfiguration: Efter att användaren har skapats måste följande åtgärd utföras på den.
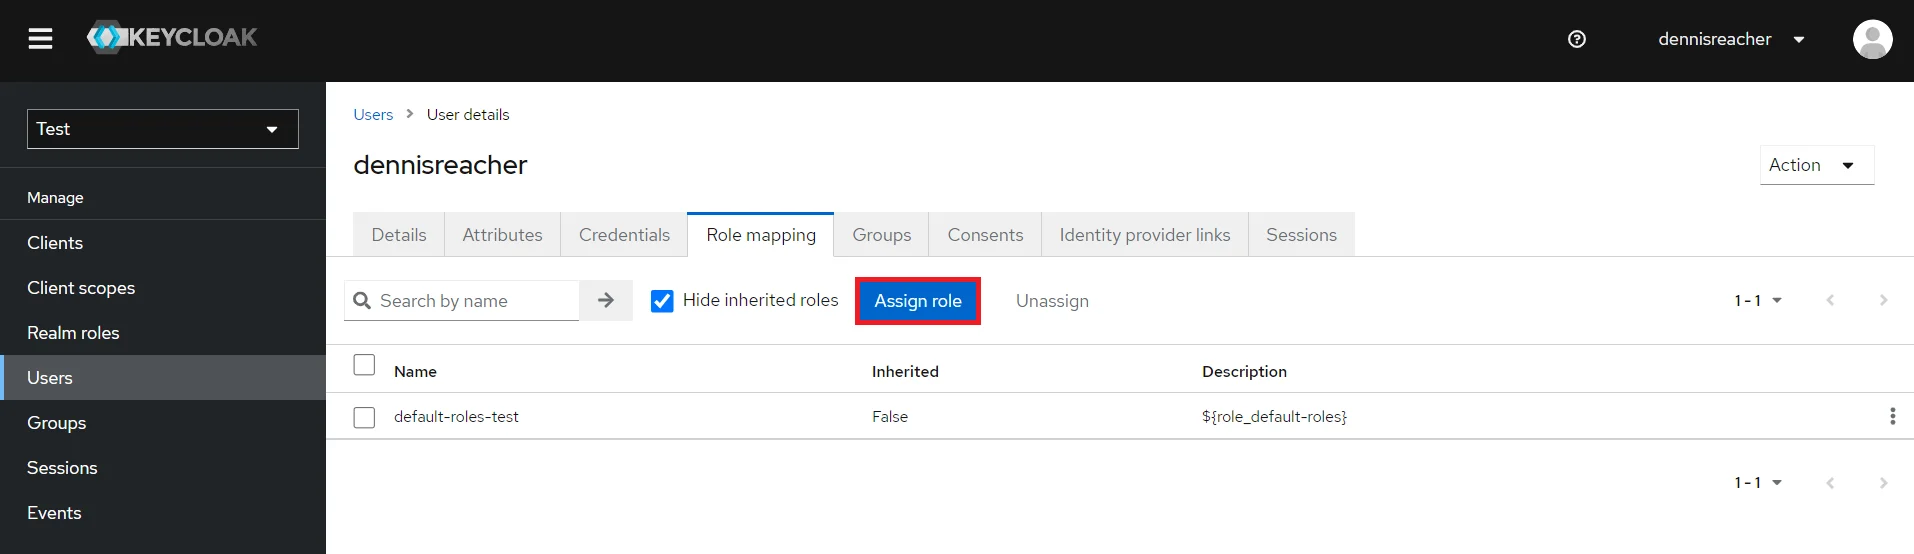
- Kartanvändare: Vi måste mappa användaren till en roll. Klicka på Rollmappningar och tilldela användaren önskad roll från tillgängliga roller.
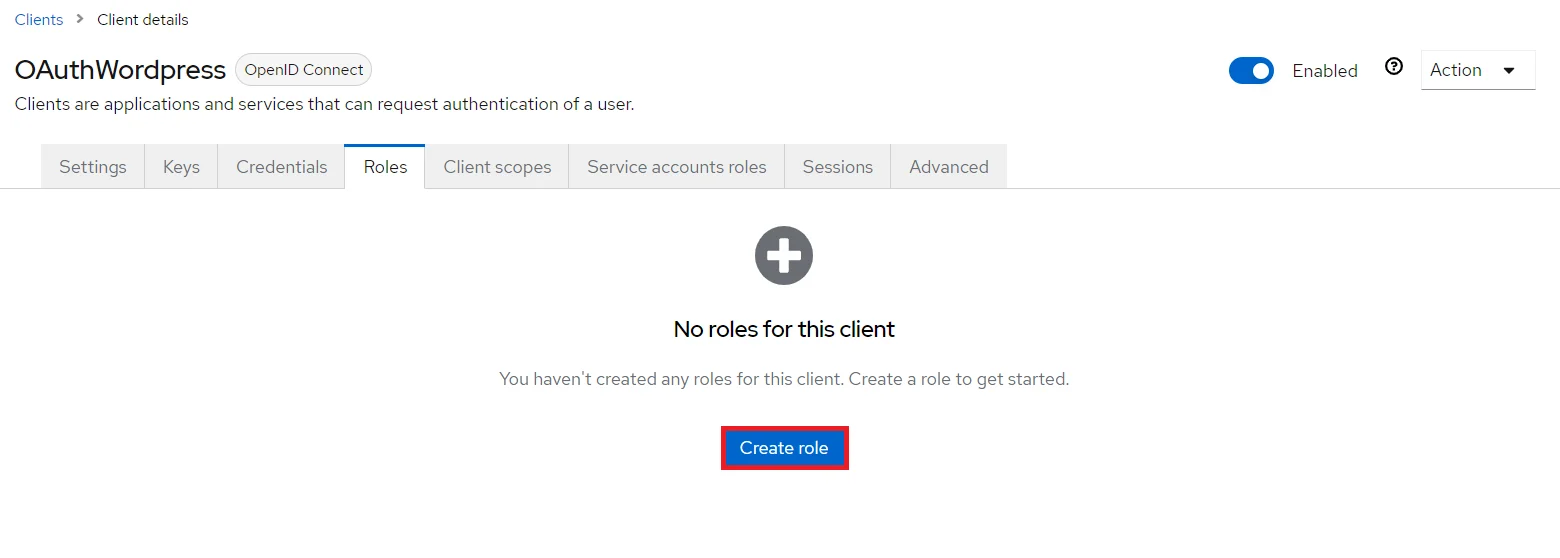
- Skapa ROLLE: Rollen kommer att användas av dina applikationer för att definiera vilka användare som ska ha behörighet att komma åt applikationen. Klicka på roller Och välj Skapa roll.
- Lägg till rike: Logga nu in på keycloak-administrationskonsolen och navigera till önskat område. Du kan lägga till ny sfär genom att välja Skapa rike alternativ.
- Skapa rike: ange Rikets namn och ha realmnamnet till hands eftersom det kommer att krävas senare för att konfigurera Realm under OAuth Client-pluginet. Klicka på SKAPA för att lägga till rike.
- Skapa OpenID-klient: Klicka på Klienter Och välj Skapa klient för att skapa en ny klient. Ange klient-id och välj klientprotokoll openeid-anslut och klicka Nästa.
- aktivera Klientautentisering och Tillstånd växla.
- Bläddra ner till Åtkomstinställningar och skriv in din Callback/Redirect URL som du får från din miniOrange-plugin som finns på din klientsida under Callback-URL:er textfält.
- Gå till referenser fliken, kopiera Klienthemlighet och ha den nära till hands eftersom vi kommer att behöva den senare när vi konfigurerar OAuth Single Sign-On-pluginet för WordPress.
- Plugin-konfiguration: Enter kopierad Klienthemlighet under Kundhemlighet fältet i OAuth Client-plugin, och ange kund-ID under kund-ID fält.
- Lägg till användare: Vi måste lägga till användare till riket som kommer att kunna komma åt rikets resurser. Klicka på användare och klicka på Skapa ny användare för att lägga till en ny användare.
- Användarkonfiguration: Efter att användaren har skapats måste följande åtgärd utföras på den.
- Kartanvändare: Vi måste mappa användaren till en roll. Klicka på Rollmappningar och tilldela användaren önskad roll från tillgängliga roller.
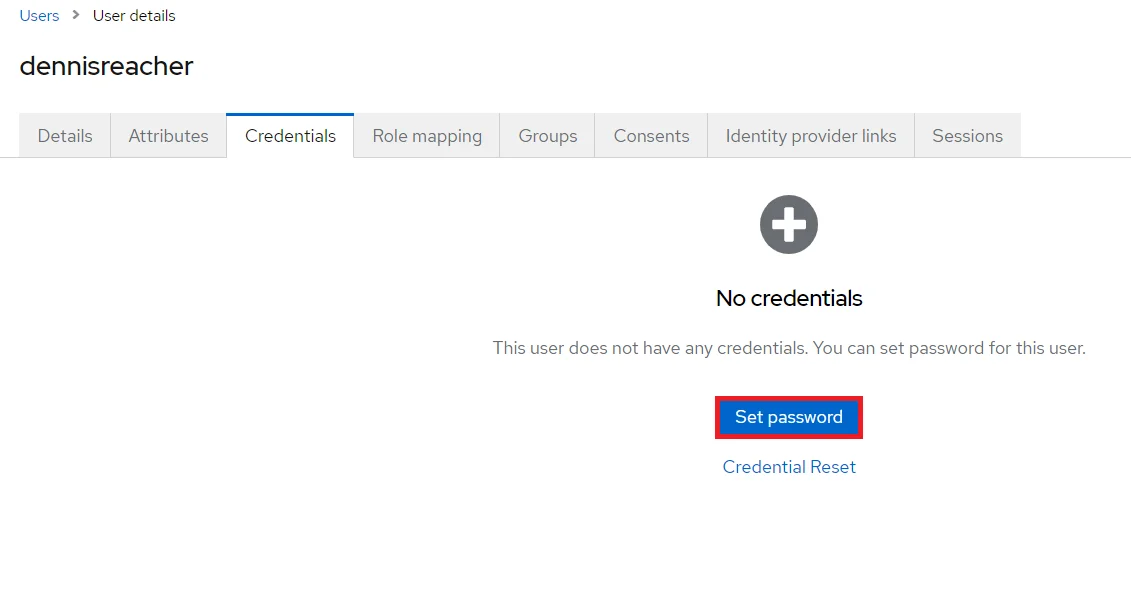
- 1) Ställ in ett lösenord för det så klicka på referenser och ställ in ett nytt lösenord för användaren.
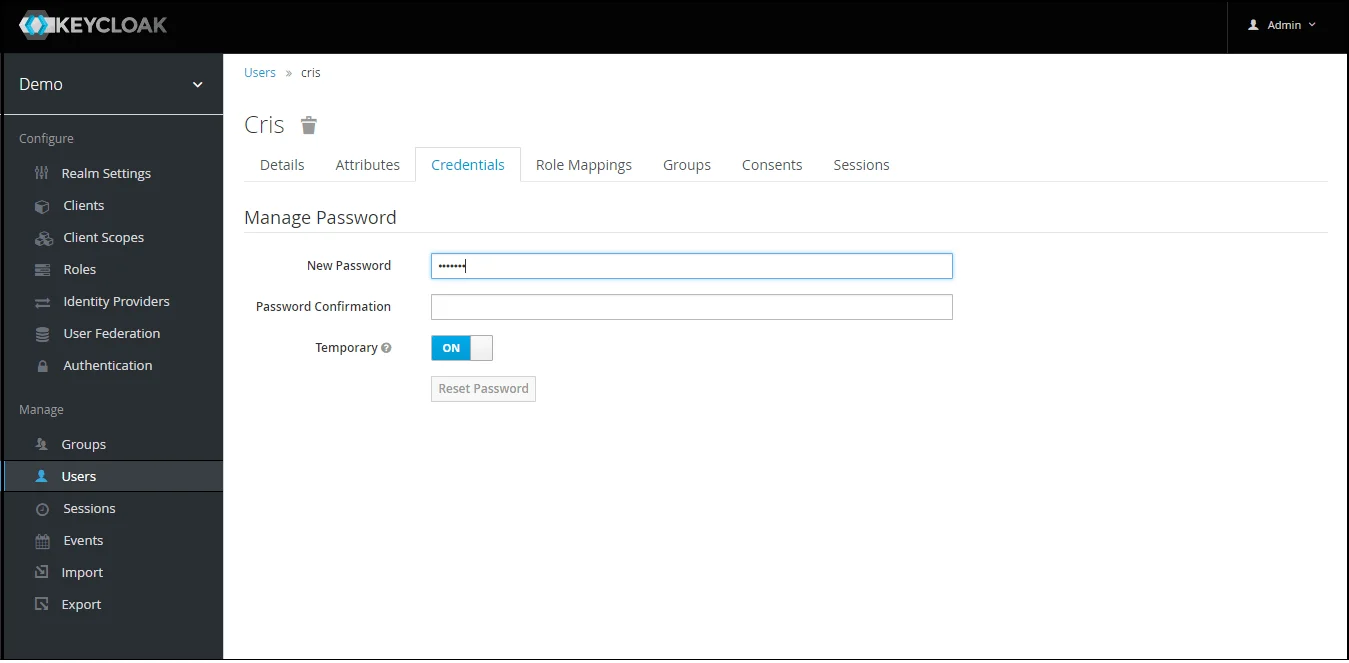
OBS! Om du inaktiverar Temporary blir användarlösenordet permanent.
Steg 1.1: Steg för att hämta Keycloak-grupper [Premium]
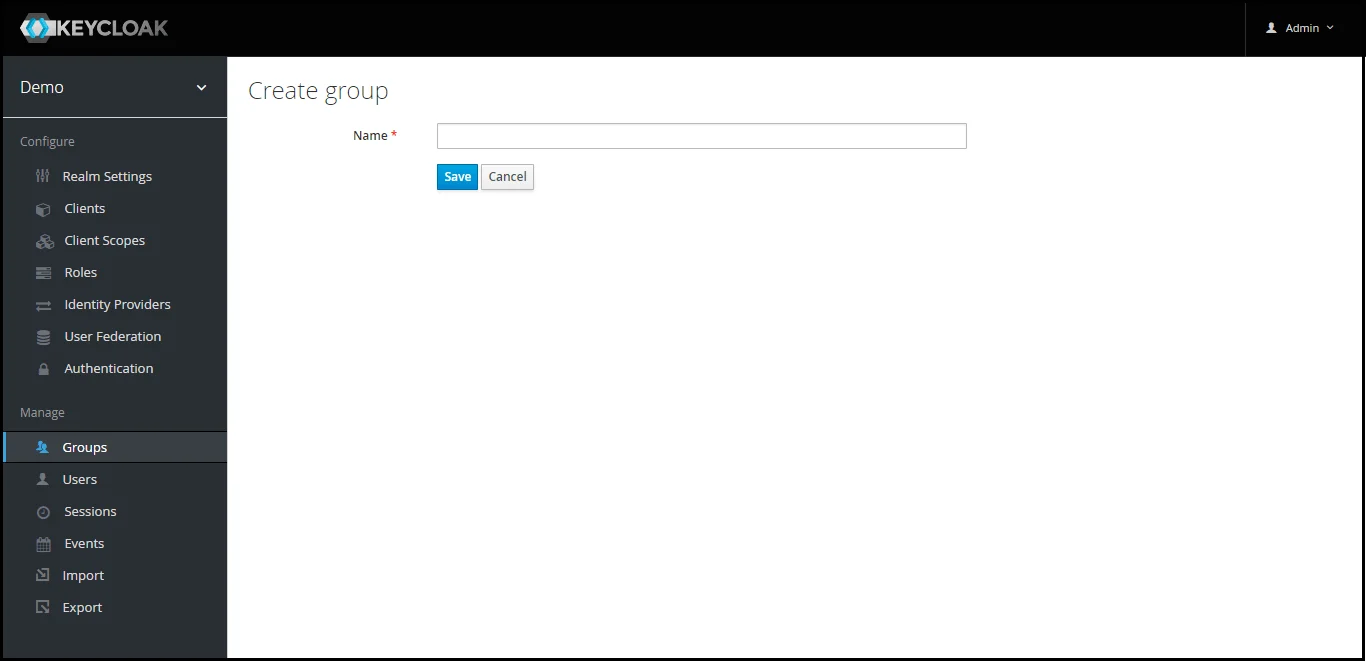
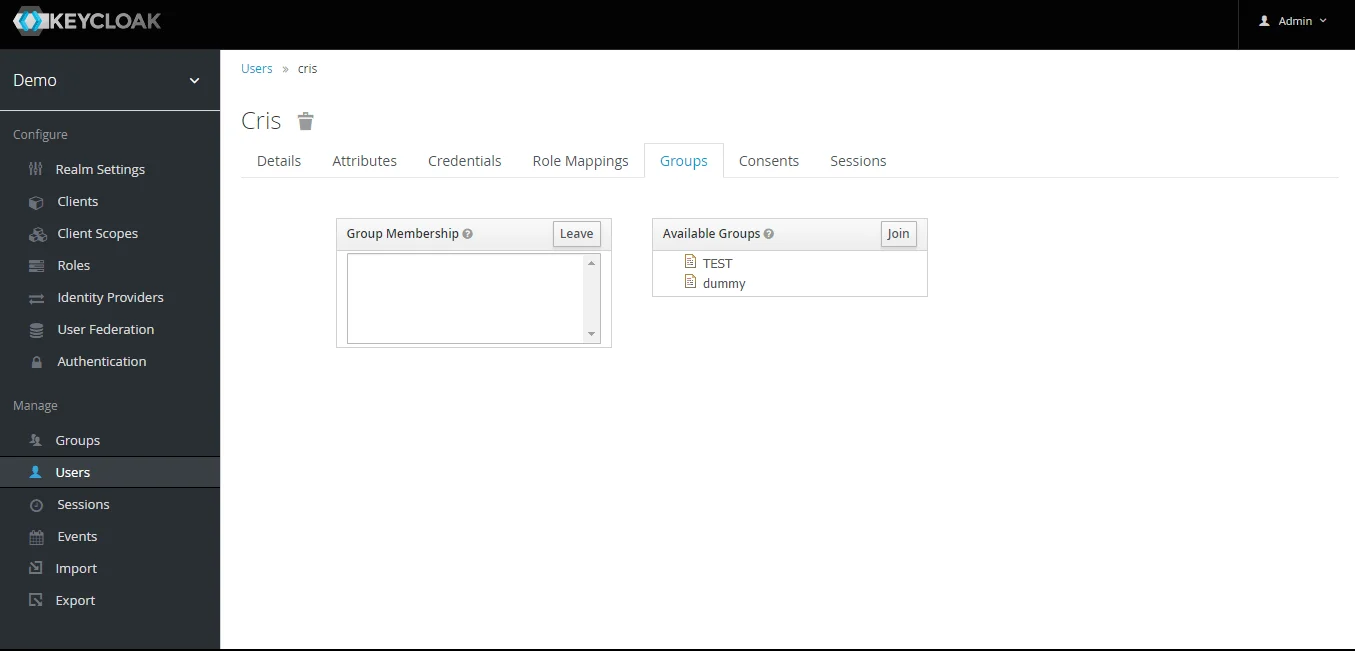
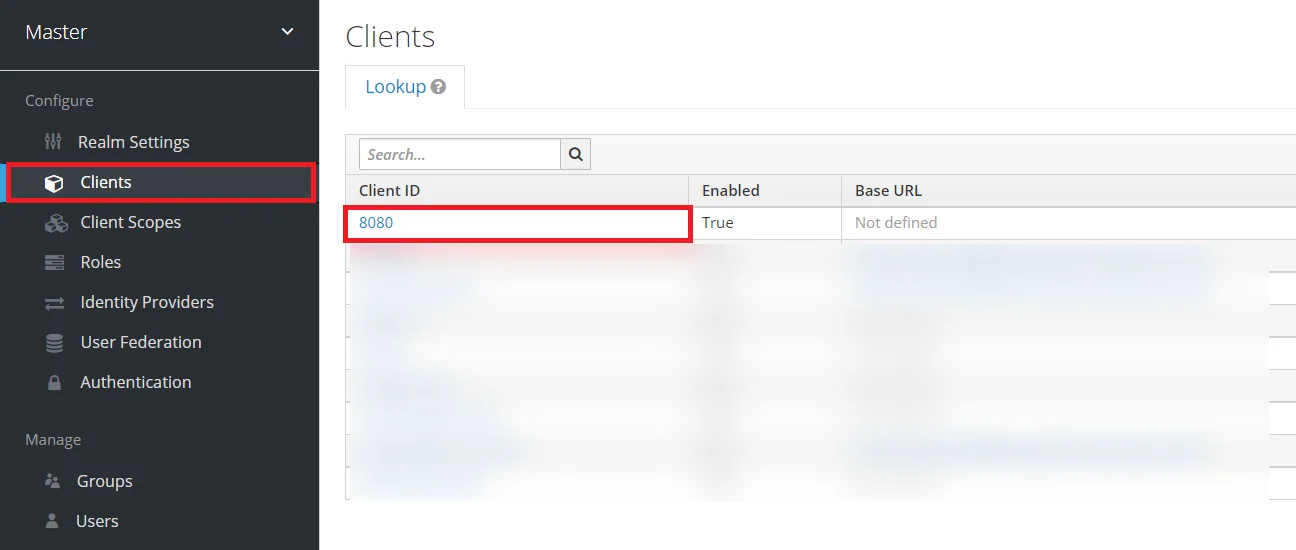
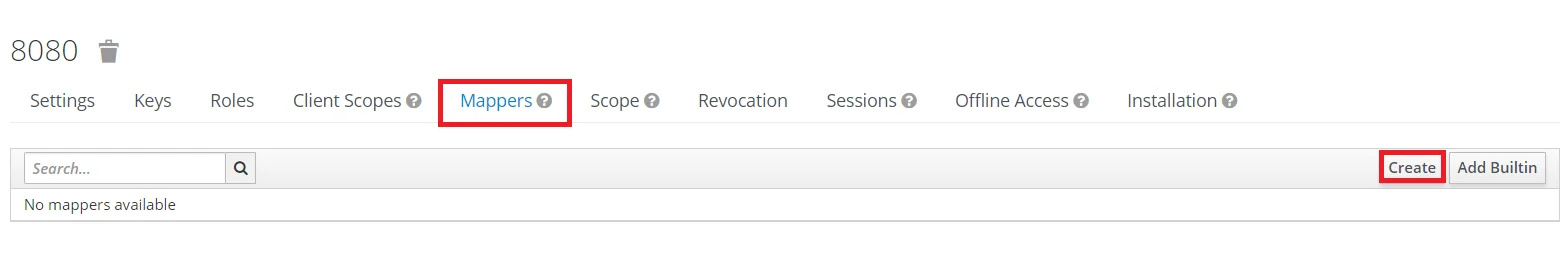
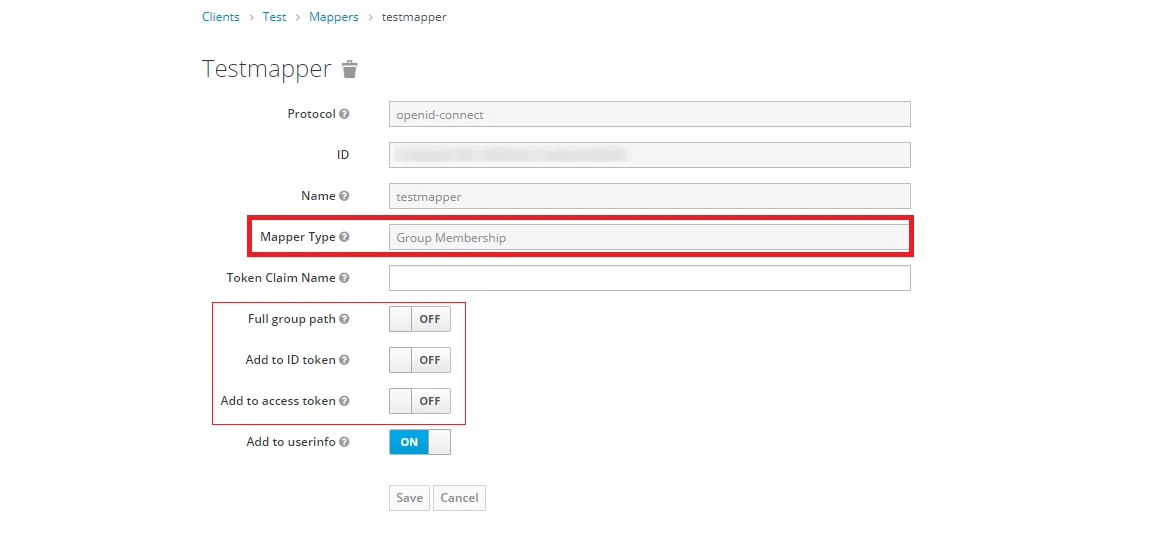
Obs: -- Om hela sökvägen är på gruppsökvägen kommer annars gruppnamnet att hämtas.
Steg 1.2: Steg för att hämta Keycloak-roller [Premium]
- 1) Ställ in ett lösenord för det så klicka på referenser och ställ in ett nytt lösenord för användaren.
OBS! Om du inaktiverar Temporary blir användarlösenordet permanent.


- 1) Ställ in ett lösenord för det så klicka på referenser och ställ in ett nytt lösenord för användaren.

OBS! Om du inaktiverar Temporary blir användarlösenordet permanent.

Sammanfattningsvis, genom att framgångsrikt konfigurera Keycloak som OAuth-leverantör har du aktiverat DNN OAuth Keycloak SSO-inloggning och auktorisering för dina slutanvändare till DNN.
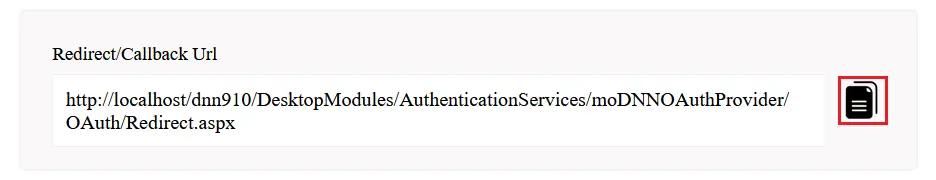
3. Konfigurera OAuth-leverantör
- Kopiera URL:en för omdirigering/återuppringning och ge den till din OAuth-leverantör.
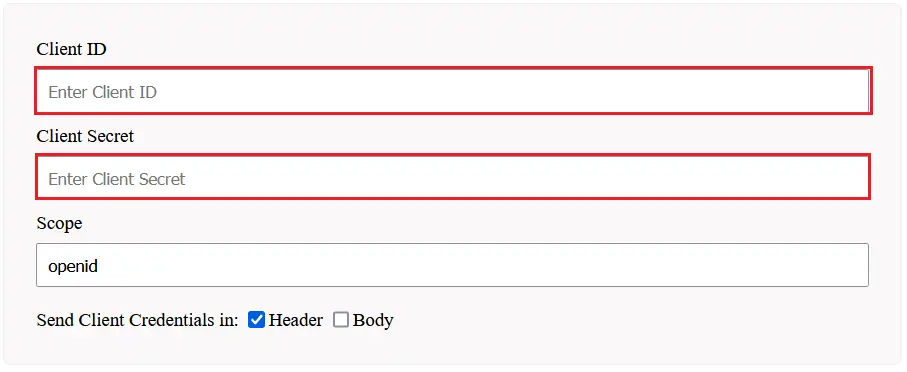
4. Konfigurera OAuth-klient
- Inställd kund-ID, Klienthemlighet, uppdatera endpoints om det behövs och spara inställningarna.

5. Testa konfigurationen
- Gå nu till Inställningar för identitetsleverantör fliken.
- Klicka på under de valda åtgärderna Testkonfiguration för att kontrollera om du har konfigurerat autentiseringsleverantören korrekt.
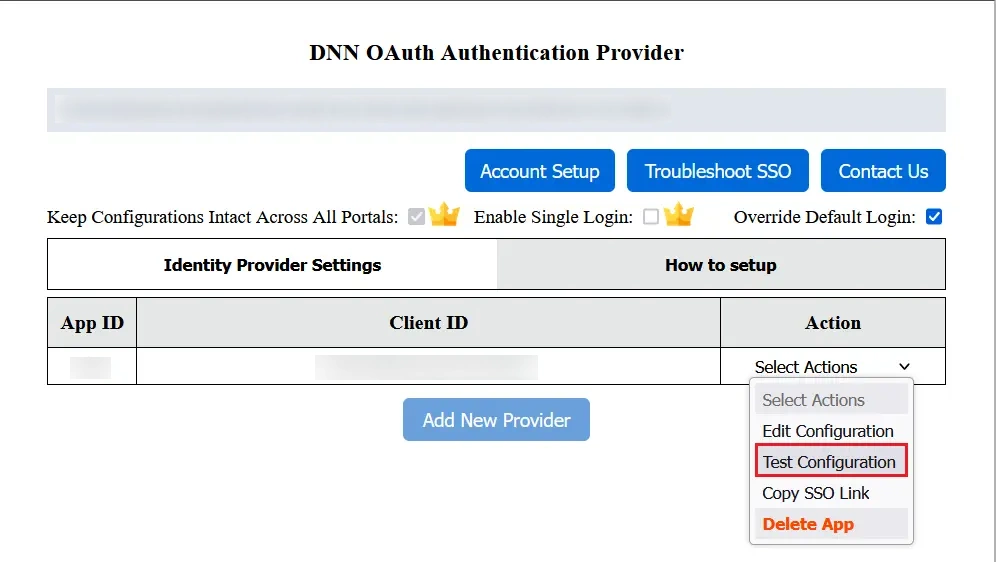
- Efter lyckad konfiguration kommer du att få Attributnamn och Attributvärden i Test Configuration-fönstret.

6. Attributmappning
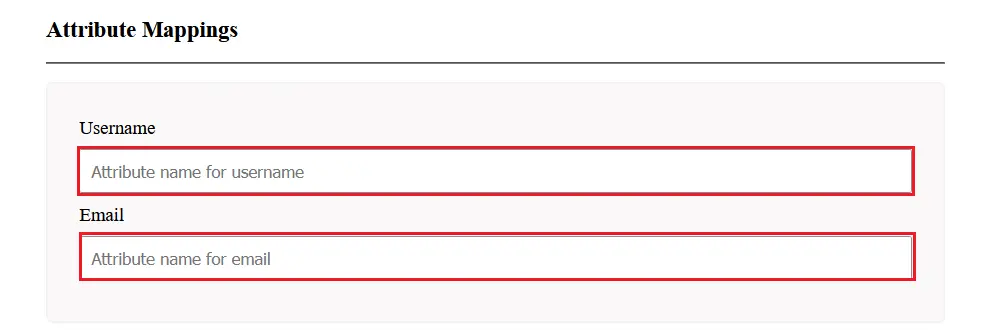
- För attributmappning välj Redigera konfiguration från rullgardinsmenyn Välj åtgärder.
- Karta e-post och användarnamn med Attributnamn du kan se i Test Configuration-fönstret och spara inställningarna.
Du kan till och med konfigurera ASP.NET SAML Single Sign-On (SSO) -modulen med valfri identitetsleverantör, till exempel ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 eller till och med med din egen anpassade identitetsleverantör . För att kontrollera andra identitetsleverantörer, klicka här.
Relaterade artiklar
Hör av dig
Kontakta oss på dnnsupport@xecurify.com så hjälper vårt team dig att konfigurera DNN OAuth Single Sign-On. Vårt team hjälper dig att välja den bästa lösningen/planen utifrån dina behov.


