PhenixID SAML Single Sign-On (SSO) i WordPress | PhenixID SSO-inloggning
Översikt
PhenixID Single Sign-On (SSO) inloggning för WordPress kan uppnås genom att använda vår SAML Single Sign-On (SSO) för WordPress-plugin. Vårt plugin är kompatibelt med alla SAML-kompatibla identitetsleverantörer. Här kommer vi att gå igenom en steg-för-steg-guide för att konfigurera SSO-inloggning mellan WordPress-sajt och PhenixID genom att överväga PhenixID som IdP (Identitetsleverantör) och WordPress som SP (Tjänsteleverantör).
Du kan besöka vår SAML enkel inloggning (SSO) för WordPress plugin för att veta mer om de andra funktionerna vi tillhandahåller.
Förutsättningar: Ladda ner och installation
För att konfigurera PhenixID som SAML IdP med WordPress måste du installera miniOrange SAML SP SSO för WordPress- pluginet.
Konfigurationssteg
1. Ställ in PhenixID som IdP (Identity Provider)
Följ följande steg för att konfigurera PhenixID som IdP:
Konfigurera PhenixID som IdP
- I miniOrange SAML SP SSO-plugin, navigera till Tjänsteleverantörens metadata flik. Här kan du hitta SP-metadata som SP Entity ID och ACS (AssertionConsumerService) URL som krävs för att konfigurera identitetsleverantören.
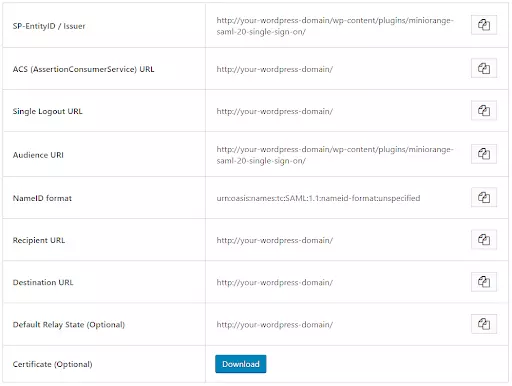
Lägg till tjänsteleverantör
- Logga först in på PhenixID-serverns administratörskonsol med dina referenser.
- Navigera till scenarier fliken och klicka sedan på Federation.

- Bläddra nedåt i den vänstra rutan och välj sedan Uppladdning av SAML-metadata och klicka på + skylt.
- I metadata fliken, ange applikationen NAMN (metadata) och BESKRIVNING (valfritt).

- För att ladda upp SP-metadata, navigera till Tjänsteleverantörens metadata fliken i miniOrange SAML SP SSO för WordPress plugin.
- Du kan antingen kopiera Metadata URL eller ladda upp Metadata XML fil från plugin-programmet.

- Klicka sedan på Verifiera och visa.
Konfigurera användarnamn och lösenord
- I vänstra rutan välj Användarnamn och lösenord.
- Klicka på + tecken för att tillhandahålla IDP NAMN och BESKRIVNING (valfritt) klicka sedan på Nästa.

- I ANSLUTNING fliken, välj Skapa ny fortsätt sedan till Nästa sida.

- Välj önskad Anslutningstyp från VÄLJ ANSLUTNINGSTYP falla ner.

- Ge din anslutning en NAMN och BESKRIVNING (valfritt) och klicka sedan på Nästa.

- I Chaufför fliken, välj databasdrivrutinen enligt din databas och fortsätt till nästa skärm.

- Enligt ANSLUTNINGSDETALJER ange din databas VÄRD.


- Konsolen kommer nu att förse dig med din databasanslutning URL, verifiera det och klicka på Nästa.

- Enligt referenser fliken ange din databas Användarnamn och lösenord.

Konfigurera databasen
- I JDBC SÖKINSTÄLLNINGAR flik, ange den databasfråga som krävs för att mappa attributen.
- Se till att attribut givenName, mail och sn returneras i frågan och klicka sedan på Nästa.

- Skapa nu en Enhets-ID för din IDP och se till att den är unik.
- Ge också en POST SSO URL i det angivna formatet.

- Nästa skärm visar dig nyckellagret på fliken kan du välja nyckellagret efter eget val eller kan behålla det som standard.
- Klicka på Nästa.

- I attribut fliken, skriv in User Identifier attribut och ytterligare attribut om det finns några och fortsätt till nästa skärm.

- Välj den SP du tidigare ställt in som Standard SP från rullgardinsmenyn.

- Klicka på Skapa för att slutföra installationen.

- Du kan hitta din IDP listad på sidofältet som undermeny till Användarnamn och lösenord.
- Välj ditt IDP-namn och navigera sedan till IDENTITETSLEVERANTÖR fliken och klicka på Visa SAML-metadata för att spara XML-filen för metadata.

- Byt till UTFÖRINGSFLÖDE fliken, välj Hitta användare och validera lösenord.
- Klicka på PreparedStatementExecutorValve och tillhandahålla attributen givenName, mail och sn attribut rutan och klicka på Spara.

Du har framgångsrikt konfigurerat PhenixID som SAML IdP (Identity Provider) för att uppnå PhenixID SSO-inloggning på din WordPress (WP)-webbplats.
Steg 2: Konfigurera WordPress som SP (tjänsteleverantör)
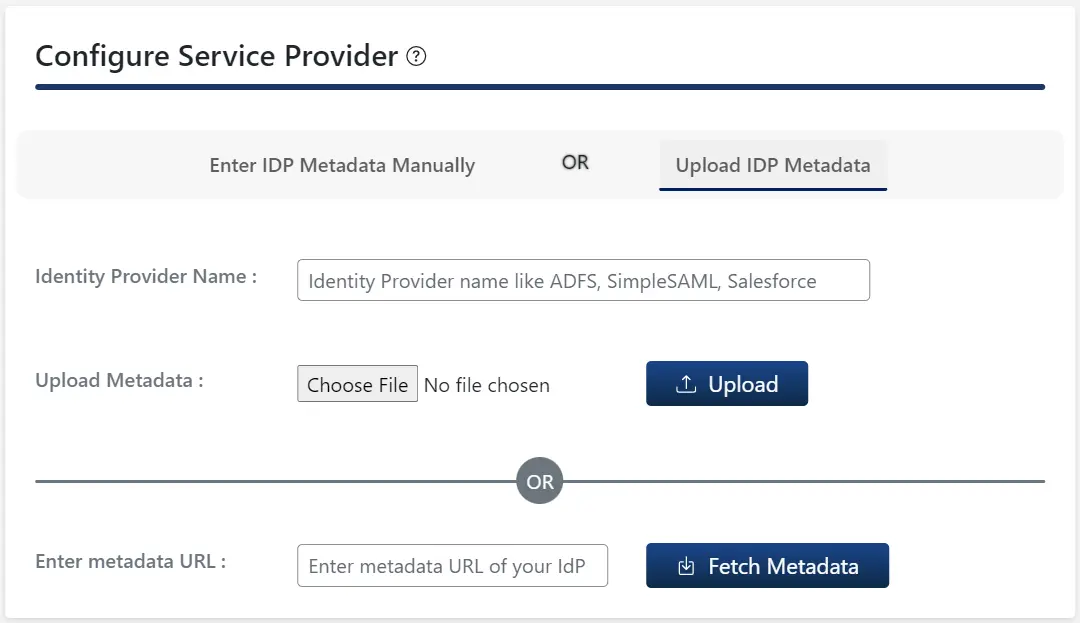
I SAML SSO-pluginet för WordPress, gå till fliken IDP-konfiguration. Det finns två sätt att konfigurera SSO-pluginet för WordPress:
S. Genom att ladda upp IDP-metadata:
- Klicka på Ladda upp IDP-metadata knapp.
- Ange Identitetsleverantör Namn
- Du kan antingen ladda upp en metadatafil och klicka på Ladda knappen eller använd en
metadata-URL och klicka på Hämta metadata.
B. Manuell konfiguration:
- Ange de nödvändiga inställningarna (dvs. identitetsleverantörens namn, IDP-enhets-ID eller utfärdare, SAML-inloggnings-URL, X.509-certifikat) som tillhandahålls av din identitetsleverantör och klicka på Spara
knapp.
- Klicka på Testkonfiguration för att kontrollera de attribut och värden som skickas av IDP.

Steg 3: Attributmappning

Obs! För att konfigurera attributmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
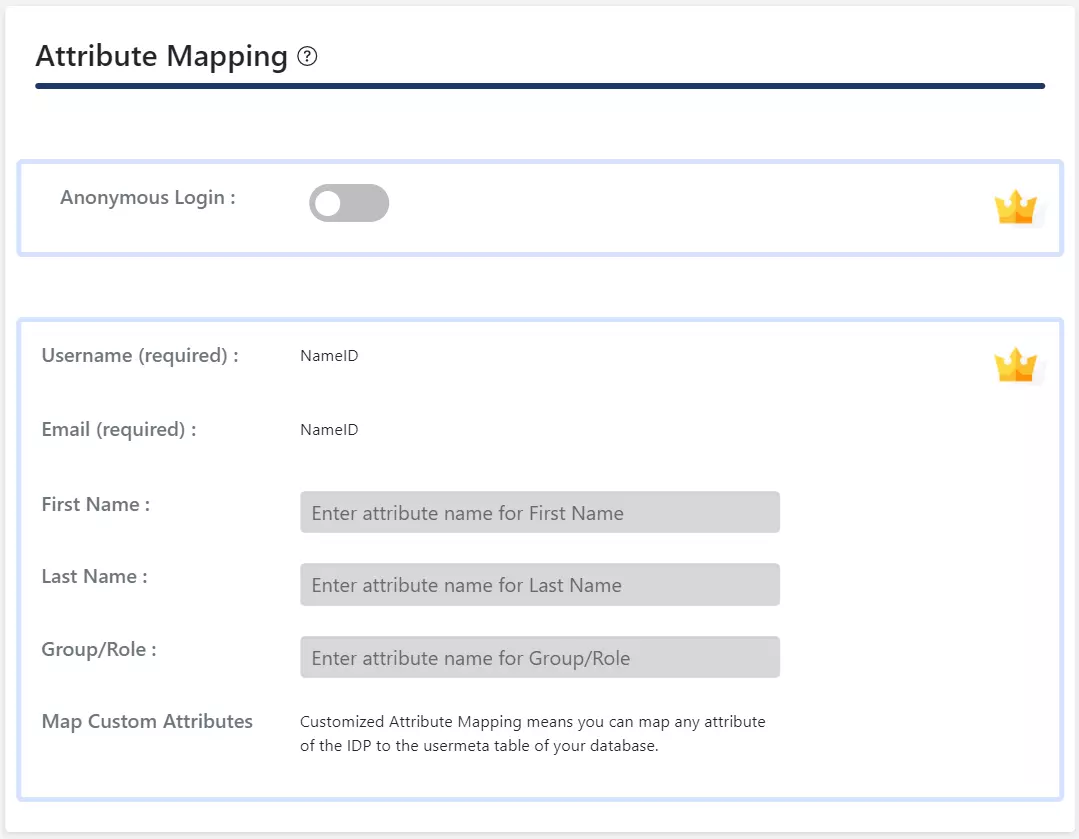
- Endast i gratisplugin Namn-ID stöds för e-post- och användarnamnattribut för WordPress-användaren.
- När en användare utför SSO kommer NameID-värdet som skickas av IDP att mappas till WordPress-användarens e-postadress och användarnamn.
I SAML SSO-pluginet för WordPress, gå till fliken Tjänstleverantörsinställningar. Det finns två sätt att konfigurera SSO-pluginet för WordPress:
S. Genom att ladda upp IDP-metadata:
- Klicka på Ladda upp IDP-metadata knapp.
- Ange Identitetsleverantör Namn
- Du kan antingen ladda upp en metadatafil och klicka på Ladda knappen eller använd en
metadata-URL och klicka på Hämta metadata.
B. Manuell konfiguration:
- Ange de nödvändiga inställningarna (dvs. identitetsleverantörens namn, IDP-enhets-ID eller utfärdare, SAML-inloggnings-URL, X.509-certifikat) som tillhandahålls av din identitetsleverantör och klicka på Spara
knapp.
- Klicka på Testkonfiguration för att kontrollera de attribut och värden som skickas av IDP.

Steg 3: Attributmappning
Obs! För att konfigurera attributmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
- Attributmappning funktionen låter dig kartlägga användarattribut skickas av IDP under SSO till användarattributen på WordPress.
- I SAML-pluginet för WordPress, gå till Attribut/rollmappning fliken och fyll i följande fält Attributmappning sektion.
OBS! Om du klickar på knappen Testkonfiguration på fliken Inställningar för tjänsteleverantör och autentiserar med din IDP kan du se en lista över attribut som skickats av IDP:n på fliken Attribut-/rollmappning. Denna information kan användas för att tillhandahålla ovanstående mappning.
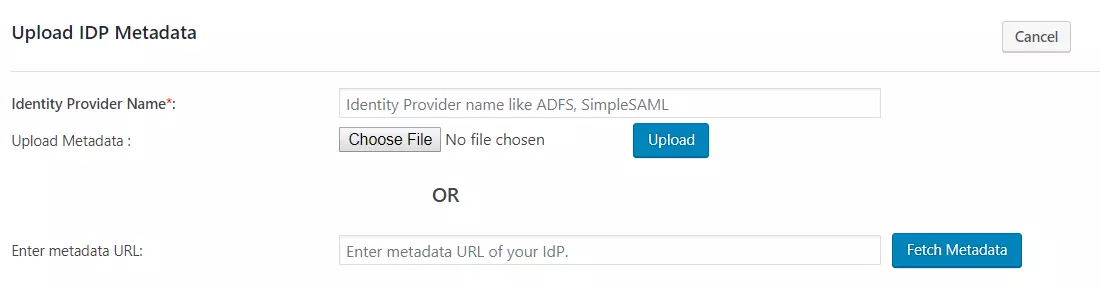
I SAML SSO-pluginet för WordPress, gå till fliken Tjänstleverantörsinställningar. Det finns två sätt att konfigurera SSO-pluginet för WordPress:
S. Genom att ladda upp IDP-metadata:
- Klicka på Ladda upp IDP-metadata knapp.
- Ange Identitetsleverantörens namn
- Du kan antingen ladda upp en metadatafil och klicka på Ladda knappen eller använd en
metadata-URL och klicka på Hämta metadata.
- I Premium plugin, Du kan aktivera automatisk synkronisering för metadata-URL som automatiskt uppdaterar plugin-konfigurationen enligt IDP-metadata efter ett visst tidsintervall
B. Manuell konfiguration:
- Ange de nödvändiga inställningarna (t.ex. identitetsleverantörens namn, IDP-enhets-ID eller utfärdare, SAML-inloggnings-URL, X.509-certifikat) som tillhandahålls av ditt Identitetsleverantör och klicka på
Spara knapp.
- Klicka på Testkonfiguration för att kontrollera de attribut och värden som skickas av IDP.

-
I Premium Plugin kan du tillhandahålla SAML Logout URL för att uppnå Single Logout på din WordPress-webbplats.
Steg 3: Attributmappning
Obs! För att konfigurera attributmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
-
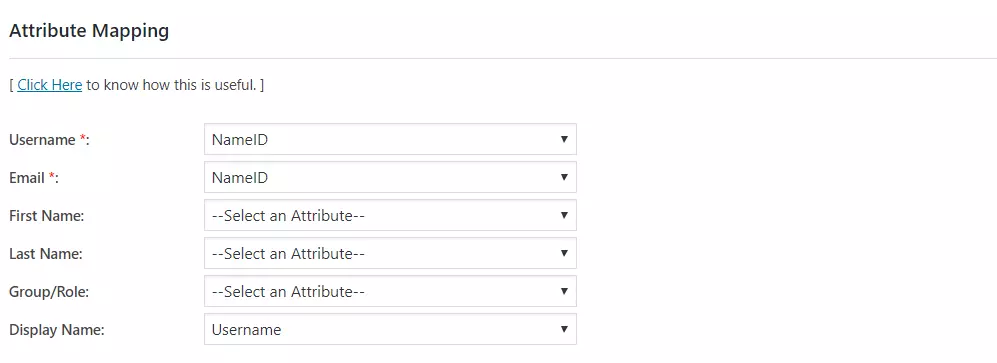
Attributmappning funktionen låter dig kartlägga användarattribut skickas av IDP under SSO till användarattributen på WordPress.
-
I SAML-pluginet för WordPress, gå till Attribut/rollmappning fliken och fyll i följande fält Attributmappning sektion.
-
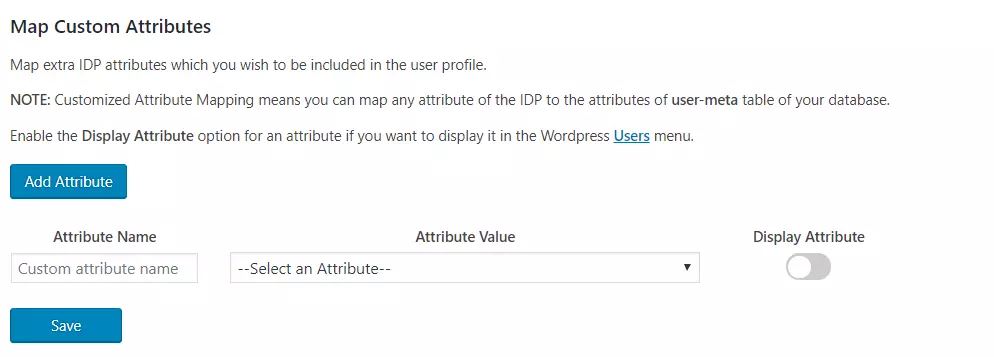
Anpassad attributmappning: Denna funktion låter dig mappa alla attribut som skickas av IDP till användarmeta tabell över WordPress.
Steg 4: Rollkartläggning
Obs! För att konfigurera rollmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
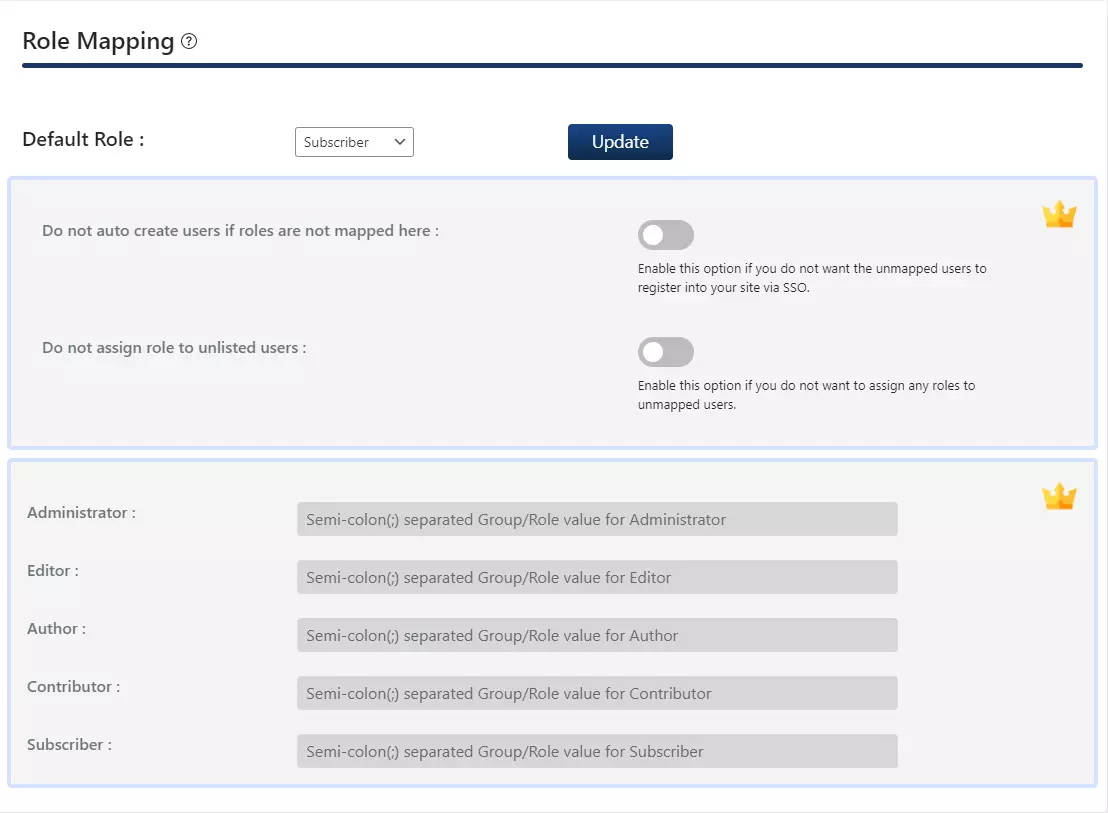
- I gratispluginen kan du välja en Standardroll som kommer att tilldelas alla icke-adminanvändare när de utför SSO.
- Gå till Attribut/rollmappning fliken och navigera till Rollkartläggning sektion.
- Välj Standardroll och klicka på Uppdatering knapp.
Steg 4: Rollkartläggning
Obs! För att konfigurera rollmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
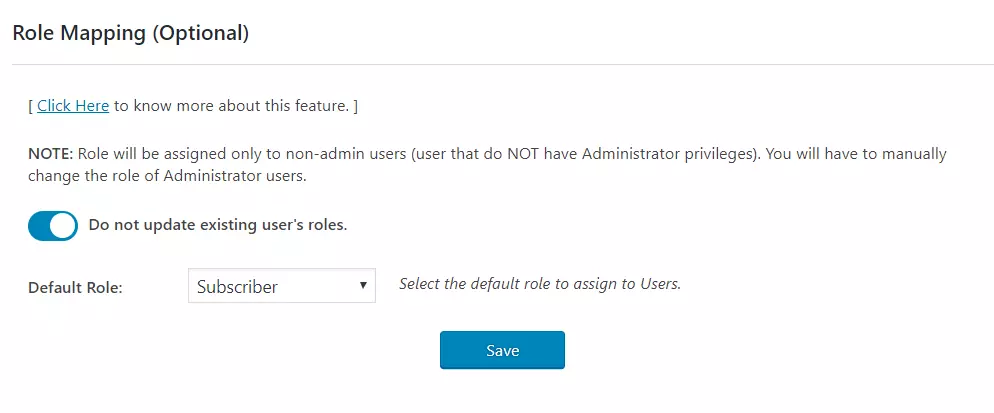
I standardpluginet kan du välja en standardroll som kommer att tilldelas alla icke-adminanvändare när de utför SSO.
- Gå till Attribut/rollmappning fliken och navigera till Rollkartläggning sektion.
- Välj Standardroll och klicka på Spara knapp.
Steg 4: Rollkartläggning
Den här funktionen låter dig tilldela och hantera roller för användare när de utför SSO. Tillsammans med standardrollerna i WordPress är detta även kompatibelt med alla anpassade roller.
Obs! För att konfigurera rollmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
- Från Attributmappning avsnitt av plugin-programmet, tillhandahålla en mappning för det namngivna fältet
Grupp/rollDetta attribut kommer att innehålla den rollrelaterade informationen som skickas av IDP:n och kommer att användas för rollmappning.
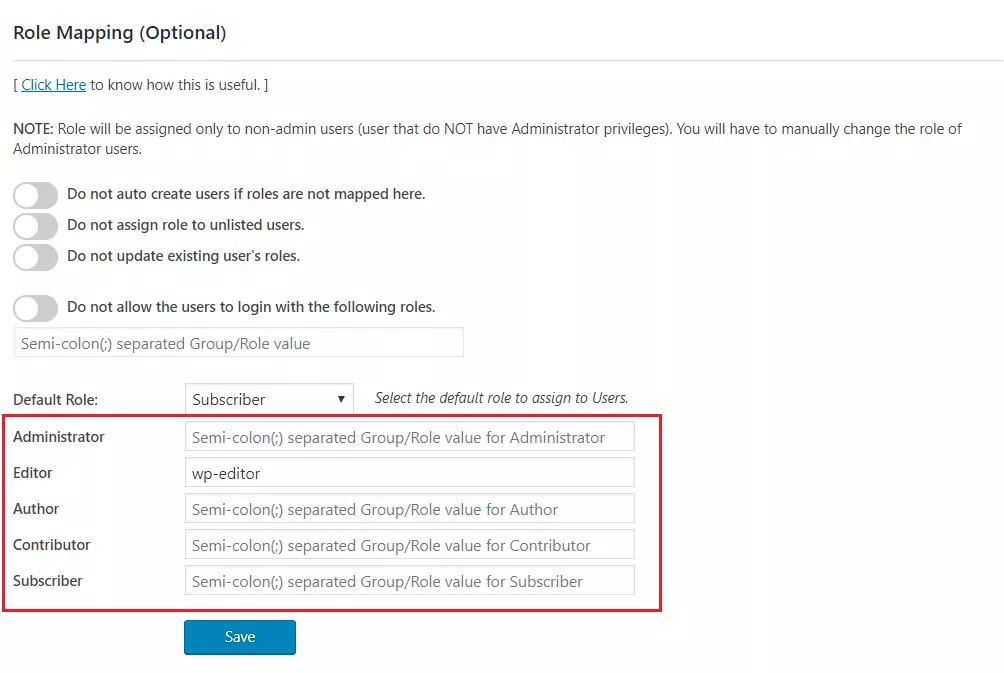
- Navigera till rollmappningsavsnittet och tillhandahåll mappningarna för de markerade rollerna.
-
Till exempel, Om du vill ha en användare vars Grupp/roll attributvärdet är wp-editor för att tilldelas som en redigerare i WordPress, ange bara mappningen som wp-editor i redaktör
fältet i avsnittet Rollmappning.
Steg 5: SSO-inställningar
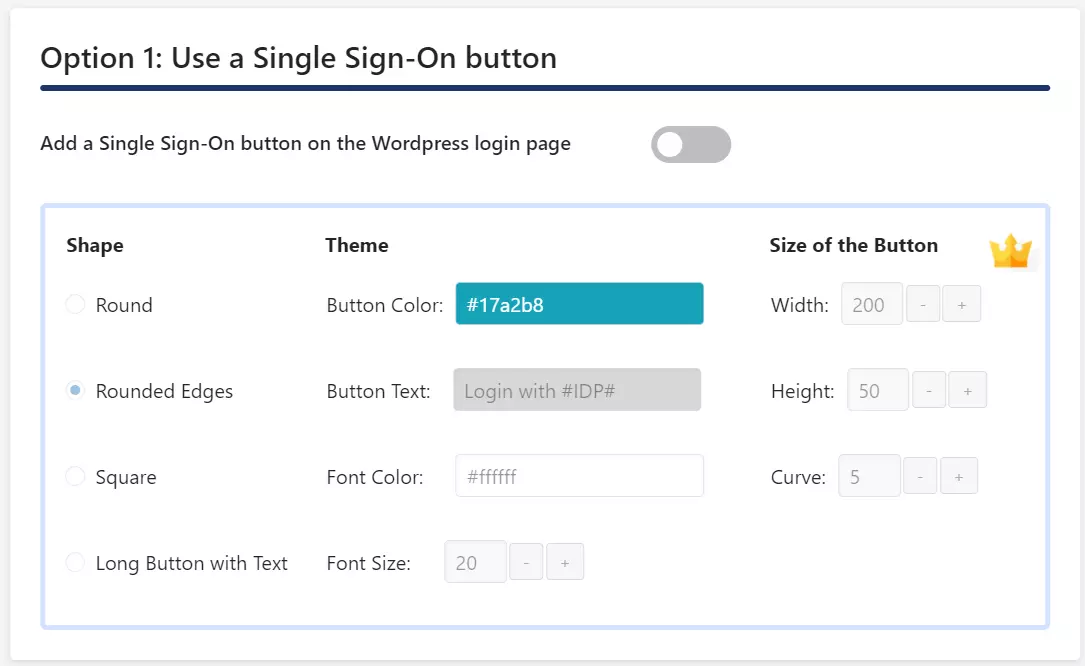
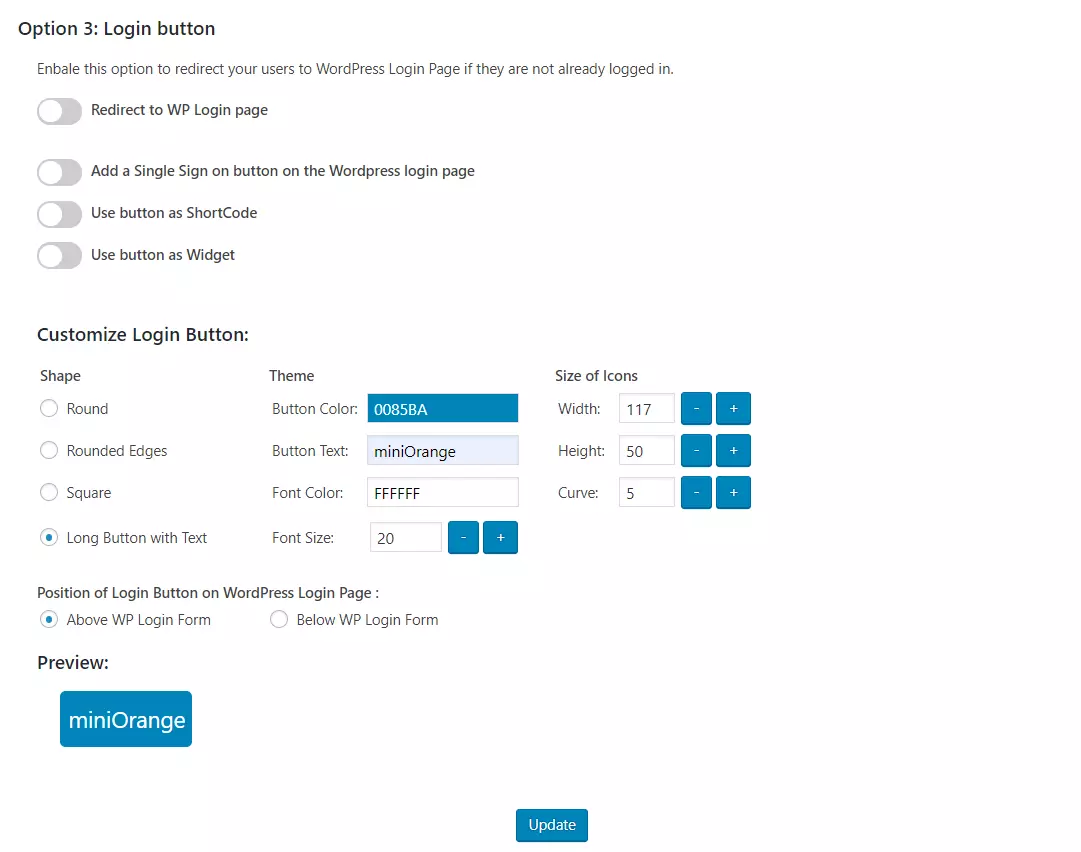
- I det kostnadsfria plugin-programmet kan du lägga till en enkel inloggningsknapp genom att aktivera Lägg till en enkel inloggningsknapp på WordPress-inloggningssidan växla in Alternativet 1.
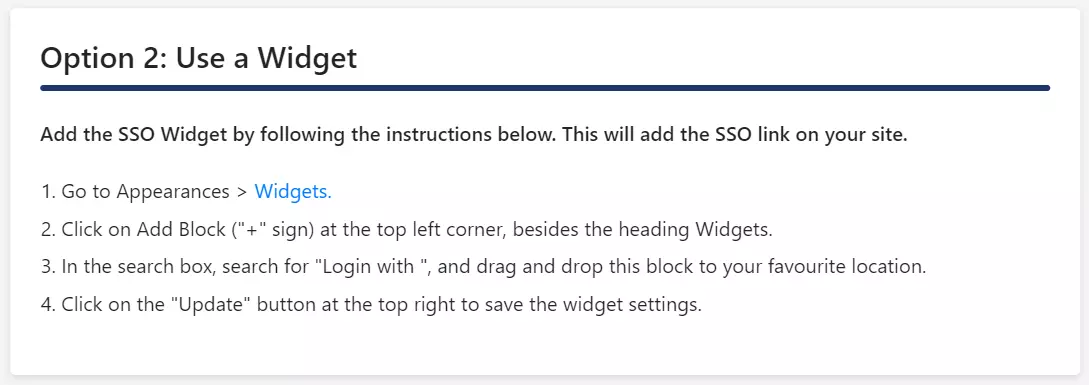
- Om ditt WordPress-tema stöder inloggningswidget kan du lägga till en inloggningswidget för att aktivera SP-initierad SSO på din webbplats.
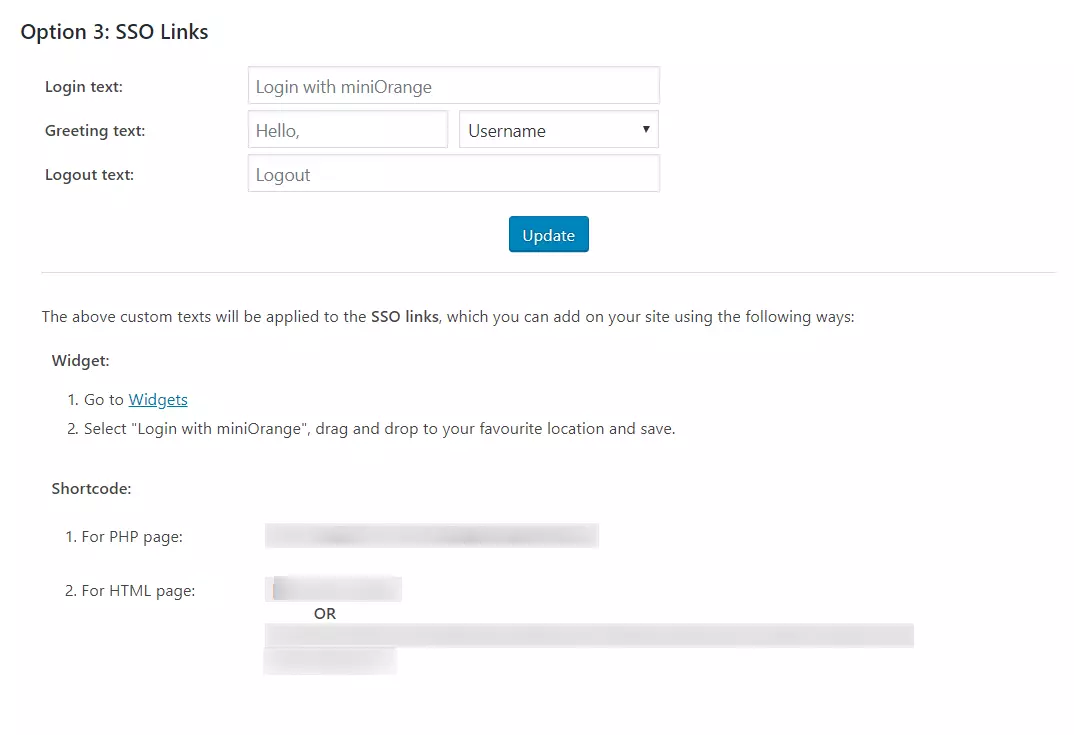
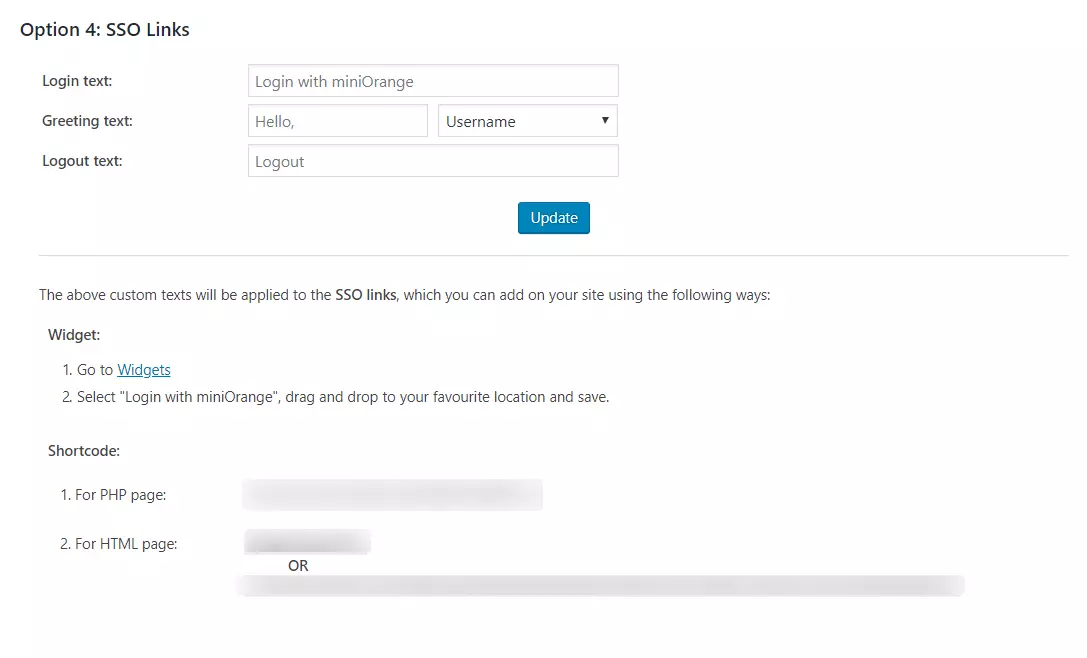
- Navigera till fliken Omdirigering och SSO-länkar och följ de givna stegen nedan Alternativ 2: Använd en widget för att lägga till en inloggningswidget på din webbplats.
Steg 5: SSO-inställningar
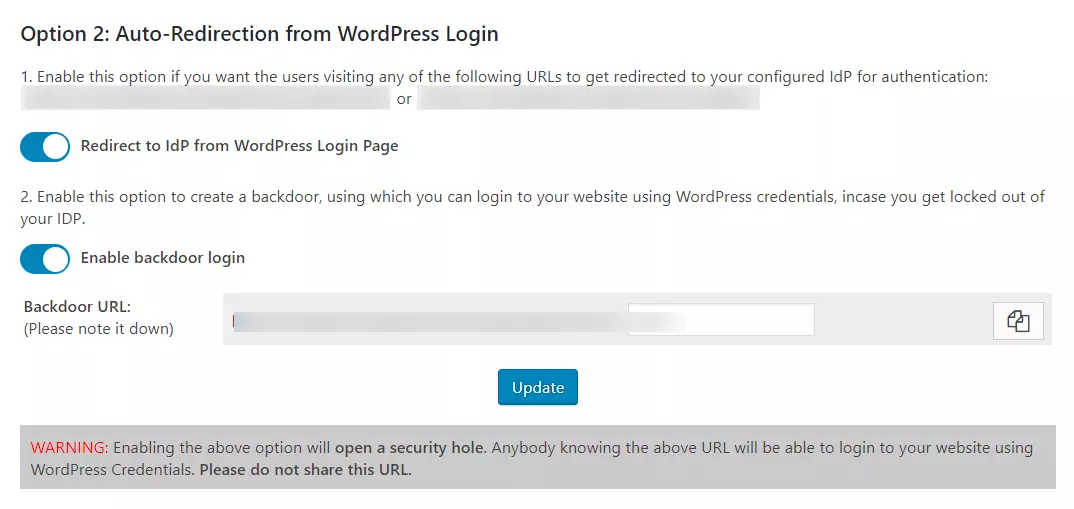
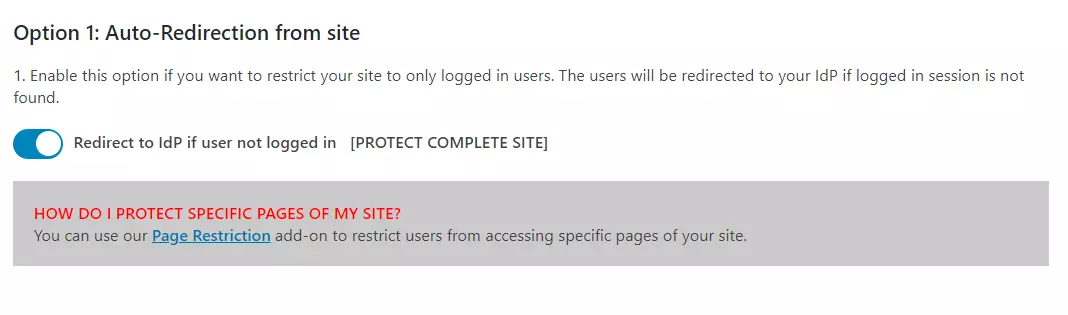
I standardinsticksprogrammet kan du aktivera SP-initierad SSO med hjälp av följande alternativ.
Du har framgångsrikt konfigurerat WordPress (WP) som SAML SP för att uppnå PhenixID SSO-inloggning på din WordPress (WP)-webbplats.
I den här guiden har du konfigurerat PhenixID SAML Single Sign-On (PhenixID SSO Login) genom att välja PhenixID som IdP och WordPress som SP med hjälp av miniOrange-pluginet SAML Single Sign On – SSO Login . Den här lösningen säkerställer att du är redo att lansera säker åtkomst till din WordPress-webbplats (WP) med hjälp av PhenixID-inloggningsuppgifter inom några minuter.
Relaterade artiklar








 Registrera




