
REST API-nyckelautentiseringsmetod för WordPress | Säkert REST API
Översikt
REST API-nyckelautentisering för WordPress involverar verifiera API-nyckeln (Bearer token) för att få åtkomst till REST API:erna för WordPress. Varje gång en begäran initieras för att komma åt REST API-slutpunkter krävs autentisering med hjälp av nyckeln (Bearer-token). Åtkomst till resurser för den begärda REST API-slutpunkten för WordPress beviljas baserat på valideringen av API-nyckeln (Bearer-token).
API-nyckeln är ett autentiseringsprotokoll utformat för att tillåta utvecklare att generera autentiseringsnycklar som skulle kunna användas för resurser som serverprocesser, mobiltelefonapplikationer och stationära datorer.
API-nyckelautentiseringsmetoden för WordPress är ett viktigt sätt att säkerställa säkerheten för ditt REST API för WordPress. Om API-nyckeln blir komprometterad kan den återskapas, vilket gör att alla tidigare genererade nycklar upphör att gälla automatiskt. Den nyskapade nyckeln kommer sedan att användas för API-nyckelautentisering för WordPress. Att inte säkra ditt REST API kan innebära betydande säkerhetsrisker, eftersom det kan ge obehöriga personer åtkomst till ditt system, vilket potentiellt kan leda till dataintrång.
Den här guiden leder dig genom en detaljerad, steg-för-steg-process för installera och konfigurera REST API-autentisering för WordPress för att förbättra säkerheten för ditt REST API.



REST API-autentisering för WordPress

REST API-autentiseringspluginet för WordPress ger skydd mot obehörig åtkomst till dina REST API:er för WordPress. Vårt plugin erbjuder flera autentiseringsmetoder som grundläggande autentisering, API-nyckelautentisering, OAuth 2.0-autentisering och JWT-autentisering.
Läs merFörutsättningar: Ladda ner och installation
- Logga in på din WordPress-instans som admin.
- Gå till WordPress Dashboard -> Plugins och klicka på Lägg till en ny.
- Sök efter en REST API-autentisering plugin för WordPress och klicka på installera nu.
- När du har installerat klicka på Aktivera.
Användningsfall: Skydda/säkra åtkomst till REST API-slutpunkter för WordPress via Bearer Key/Token
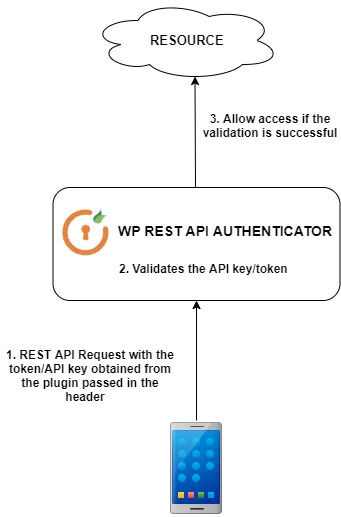
1. API-nyckelautentisering kan fungera som ett skydd för dina REST API-slutpunkter för WordPress, såsom inlägg, sidor eller andra REST API:er i WordPress, vilket skyddar dem från obehörig åtkomst och eliminerar behovet av att dela en användares WP-inloggningsuppgifter eller klient-ID och klienthemlighet för autentisering. Denna API-nyckelgenerator för WordPress skapar en unik autentiseringsnyckel som du kan använda för att autentisera olika REST API:er i WordPress på din webbplats.
Att använda REST API-nyckelautentisering för WordPress är en av de enklaste och mest använda metoderna för att stärka ditt REST API med API-nyckelautentisering. Denna metod förbättrar säkerheten för REST API:er på din WordPress-webbplats.
2. Tänk dig att du har utvecklat en bloggapplikation för Android och iOS, och du har publicerat alla dina bloggar på WordPress. Du vill dock hämta inläggen/bloggarna från WordPress REST API:er samtidigt som de är oåtkomliga för allmänheten. I sådana fall är det lämpligt att implementera REST API Key Authentication för WordPress för att skydda dina GET-förfrågningar och säkerställa säkerheten för dina slutpunkter.
Pluginet tillhandahåller två typer av API-nycklar/säkerhetstokens som kan användas för att autentisera REST API:er för WordPress-
I. Universell API-nyckel – Den universella API-nyckeln är bäst lämpad för att autentisera REST API:er, vilka använder HTTP GET-metoden och inte kräver WordPress-användarfunktioner.
Observera: Den här nyckeln involverar inte användarbehörigheter och kan inte användas för att komma åt de API:er för vilka WordPress förväntar sig användarbehörigheter. ”Exempel - Om du bara vill använda GET API:erna för att hämta allmänna WordPress-inlägg, kommentarer etc.”
II. Användarspecifik API-nyckel – Det användarbaserade API:et är bäst lämpat för att autentisera REST-API:er som involverar HTTP-metoder som GET, POST, PUT, DELETE, särskilt i de fall där du vill utföra operationer som involverar användarfunktioner.
Exempel - Om du vill utföra åtgärder som att hämta WordPress-inlägg baserat på användarnas kapacitet (deras WP-roller), användardata, eller vill skapa nya användare, nya inlägg etc.
Läs användningsfall för följande Rest API-autentiseringsmetoder:


Konfigurera API-autentiseringsplugin för WordPress [Premie]
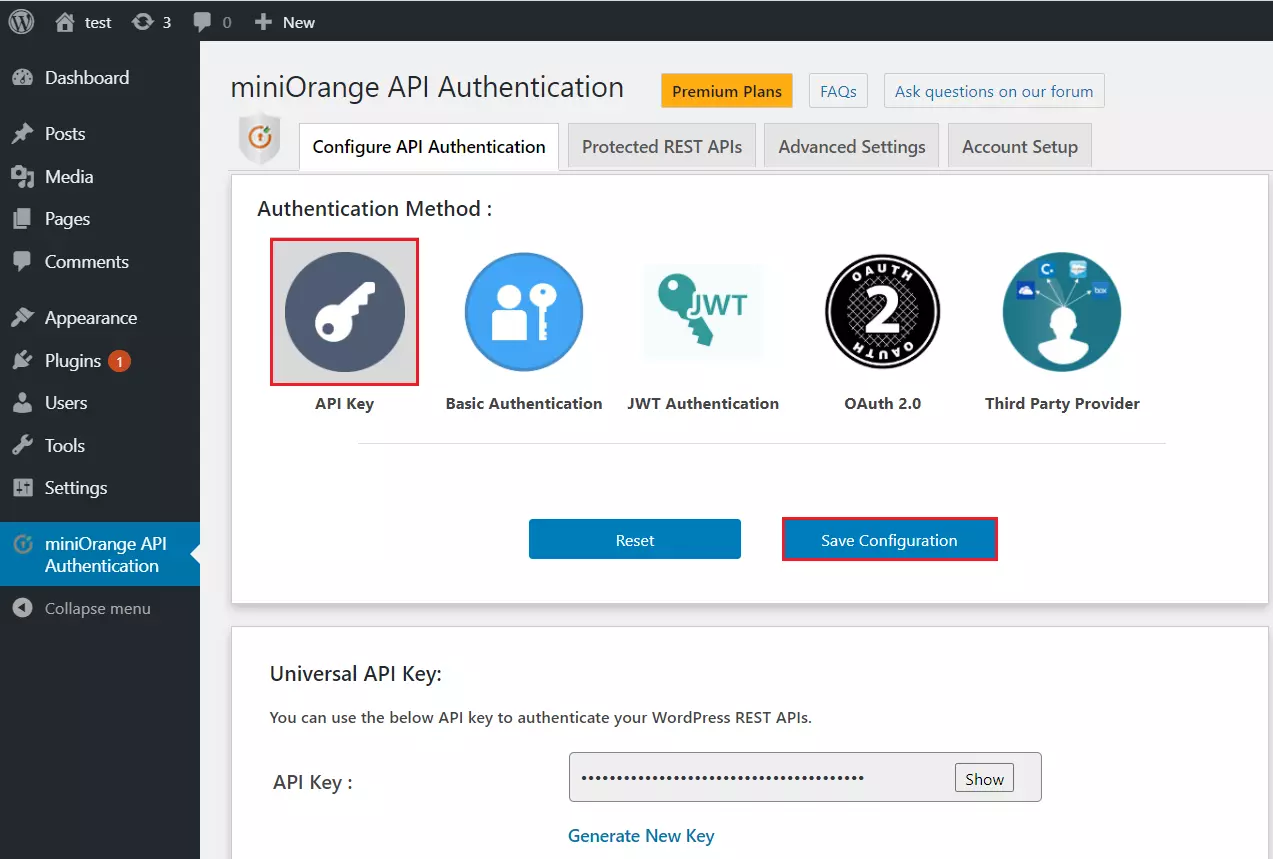
- I plugin, gå till Fliken Konfigurera API-autentisering och klicka på API-nyckelautentisering som API-autentiseringsmetod.
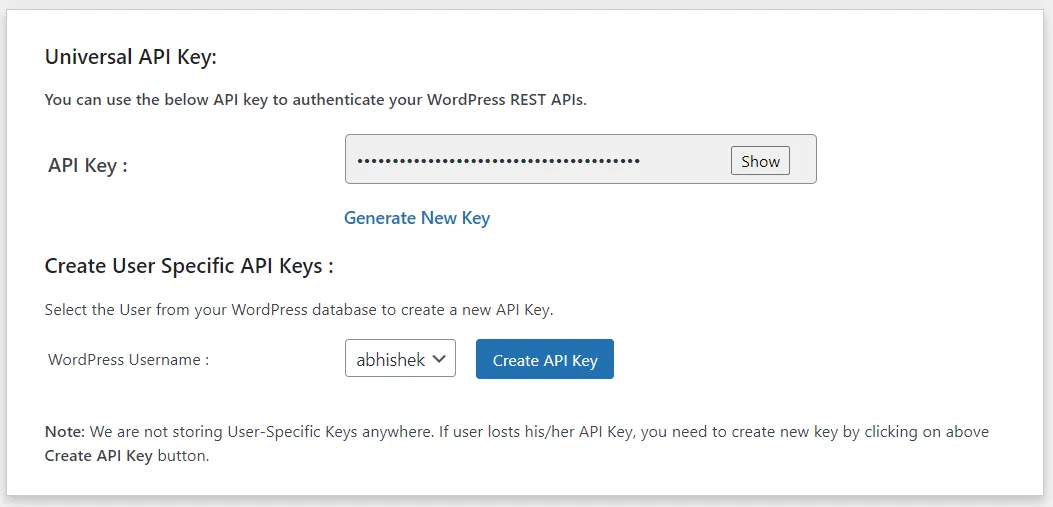
- När du har sparat konfigurationen, under Universal API-nyckelsektion du får alternativet att generera ny token, klicka på Generera ny nyckel knappen. Denna nyckel/token upphör att gälla när du genererar en ny nyckel/token.
- När du har genererat API-nyckeln (token) kan du använda den för att säkra dina REST API-slutpunkter för WordPress. (Du kan alltid generera den nya API-nyckeln, och alla befintliga genererade nycklar kommer att upphöra att gälla automatiskt).
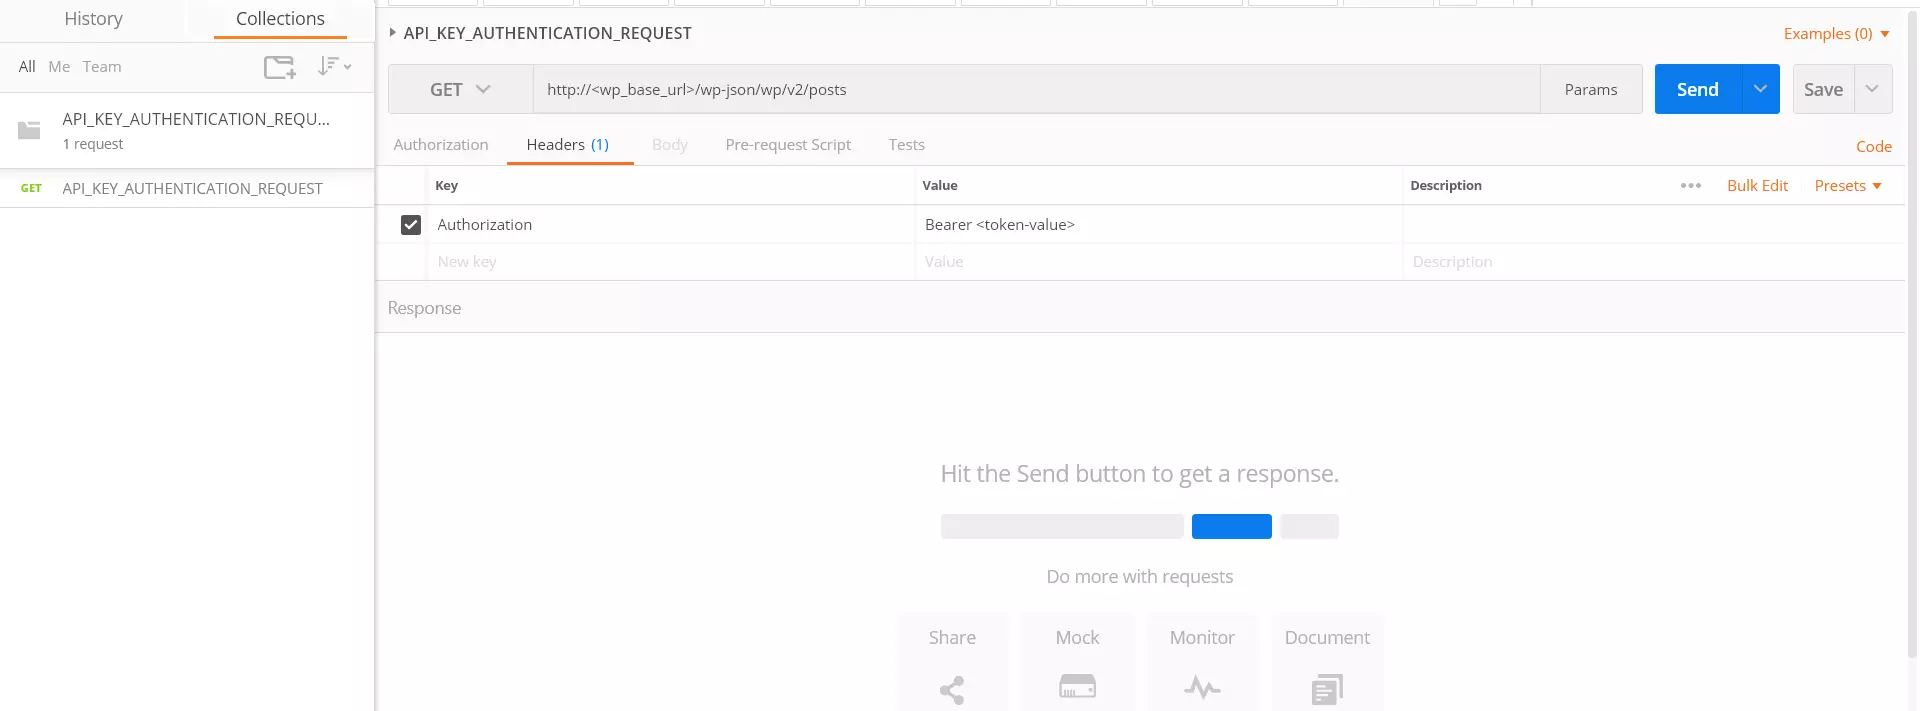
- Du måste skicka API-nyckeln till Authorization-headern som en bearer-token när du gör REST API-begäran till din WP-webbplats, som visas i steget nedan.
- Användare som har denna token kan komma åt REST API som visas nedan.
  Request: GET https://<domain-name>/wp-json/wp/v2/posts
  Header:Authorization: Bearer <token>

  Sample request:  GET https://<domain-name>/wp-json/wp/v2/posts
  Header:Authorization: Bearer kGUfhhzXZuWisofgnkAsuHGDyfw7gfhg5s
  Sample curl Request Format-
  curl -H "Authorization:Bearer <token-value>"
  -X GET http://<wp_base_url>/wp-json/wp/v2/posts
  -H 'app-name:TheAppName'
I. Authorization : HTTP-koden Tillstånd förfrågningsrubriken innehåller vanligtvis användaragentens inloggningsuppgifter eller tokentyp och tokenvärde, vilket fungerar som ett sätt att autentisera användaragenten med en server. Detta inträffar vanligtvis efter ett misslyckat autentiseringsförsök, där servern svarar med statusen 401 Obehörig.
II. Bearer <token-value>: Ocuco-landskapet
Bärare skapas av autentiseringsservern. När en klientapplikation begär autentiseringsservern autentiserar servern den token och ger klientapplikationen ett svar i enlighet därmed.
Kodprover i programmeringsspråk
  var client = new RestClient("http://<wp_base_url>/wp-json/wp/v2/posts ");
  client.Timeout = -1;
  var request = new RestRequest(Method.GET);
  request.AddHeader("Authorization", "Bearer <token-value>");
  request.AddHeader = ("app-name", "TheAppName");
  IRestResponse response = client.Execute(request);
  Console.WriteLine(response.Content);
  OkHttpClient client  = new OkHttpClient().newBuilder().build();
  Request request  = new Request.Builder()
  .url("http://<wp_base_url>/wp-json/wp/v2/posts ")
  .method("GET", null)
  .addHeader = ("Authorization", "Bearer <token-value>");
  .addHeader = ("app-name", "TheAppName");
  .build();
  Response responseclient.newCall(request).execute();
  var settings  = {
  "url": "http://<wp_base_url>/wp-json/wp/v2/posts ",
  "method": "GET",
  "timeout": 0,
  "headers": {
  "Authorization": "Bearer < access_token / id_token >",
  "app-name": "TheAppName"
  },
  };

  $.ajax(settings).done(function (response)  {
  console.log(response);
  });
  <?php
   $curl = curl_init();
  curl_setopt_array($curl, array
  (
  CURLOPT_URL => 'http://%3Cwp_base_url%3E/wp-json/wp/v2/posts',
  CURLOPT_RETURNTRANSFER => true,
  CURLOPT_ENCODING => '',
  CURLOPT_MAXREDIRS => 10,
  CURLOPT_TIMEOUT => 0,
  CURLOPT_FOLLOWLOCATION => true,
  CURLOPT_HTTP_VERSION => CURL_HTTP_VERSION_1_1,
  CURLOPT_CUSTOMREQUEST => 'GET',
  CURLOPT_HTTPHEADER => array(
  'Authorization: Bearer <token-value>'
  'app-name: TheAppName'
  ),

  ));

  $response = curl_exec($curl);
  curl_close($curl);
  echo $response;
  import http.client

  conn   = http.client.HTTPSConnection("<wp_base_url>")
  payload= "
  headers = {
  'Authorization': 'Bearer <token-value>'
  'app-name': 'TheAppName',
  }
  conn.request("GET", "/wp-json/wp/v2/posts ", payload, headers)
  res= conn.getresponse()
  data = res.read()
  print (data.decode("utf-8"))
Postman prover:
- Ladda ner POSTMAN-samlingsexporten från här..
- Importera den nedladdade JSON-filen till Postman-applikationen som visas nedan.
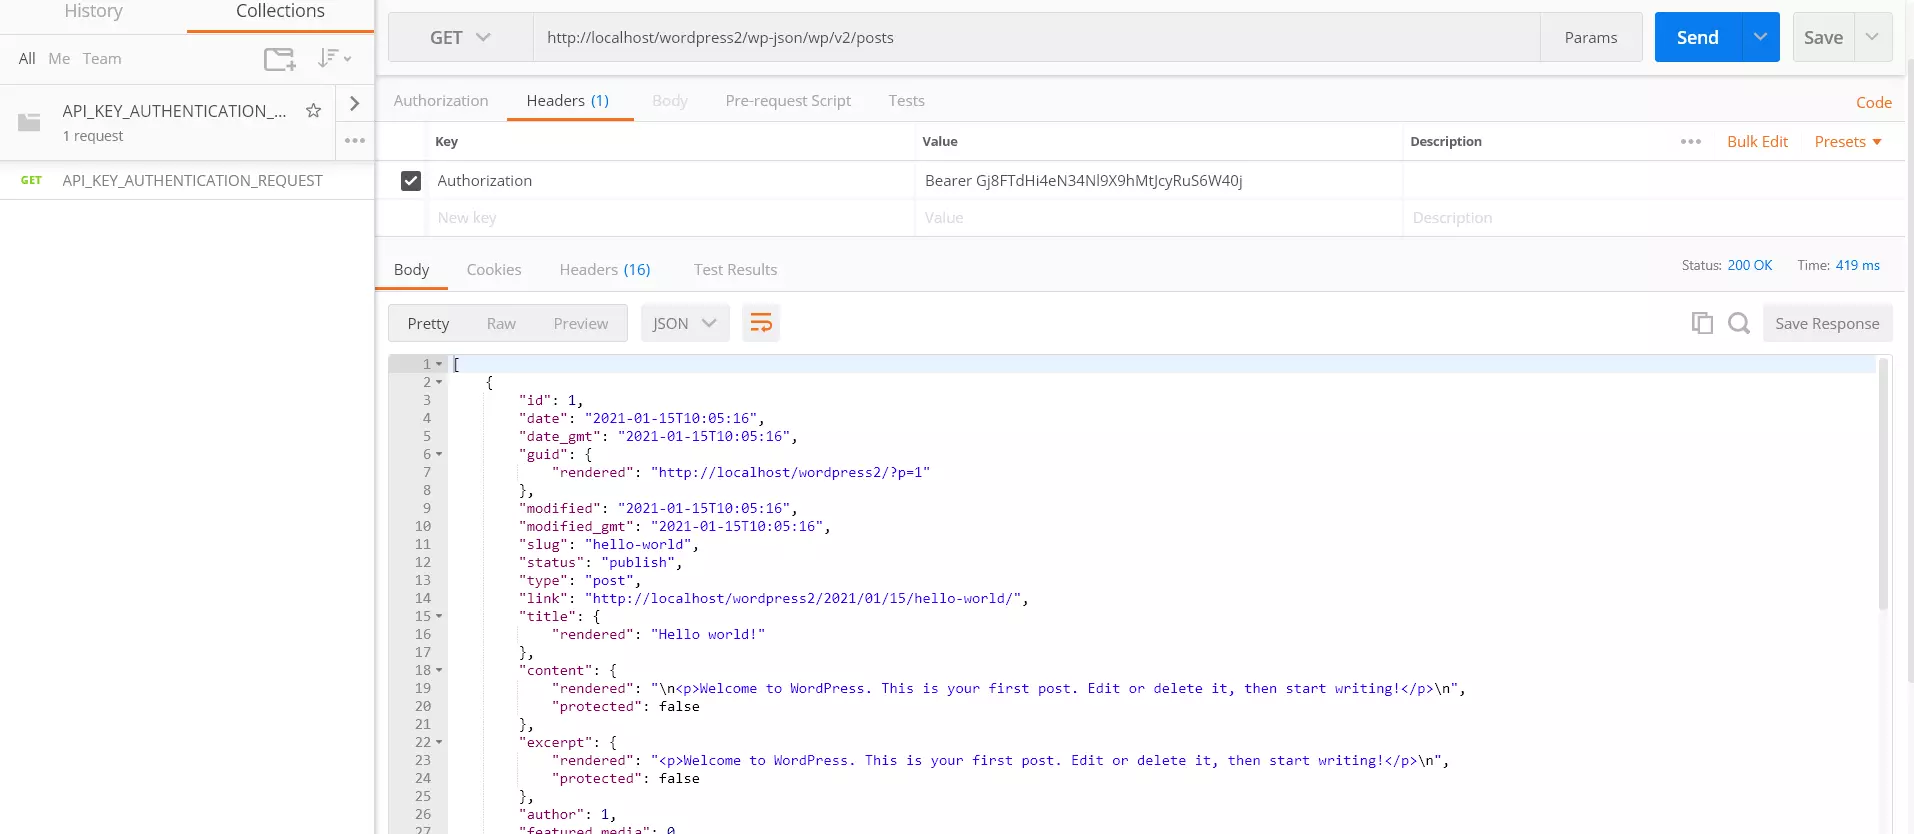
- När du har importerat JSON-filen klickar du på REST API-begäran under Kollektioner som visas i den sista bilden. Byt nu ut med din Wordpress-domän i http://<wp_base_url>/wp-json/wp/v2/posts och ersätt API i headern med tokenvärdet som genereras i plugin-programmet.
- Exempel:
Följ stegen nedan för att göra REST API-begäran med Postman:
Funktionsbeskrivning
1. Rollbaserad REST API-begränsning:
Den här funktionen möjliggör begränsning av REST API-åtkomst enligt användarroller. Du har möjlighet att ange vilka roller som ska ha åtkomst till den begärda resursen via REST API:er. Därför, när en användare initierar en REST API-begäran, hämtas deras roll och åtkomst till resursen beviljas endast om deras roll finns med i vitlistan.
Hur konfigurerar man det?
- Gå först till plugin-fliken "Avancerade inställningar".
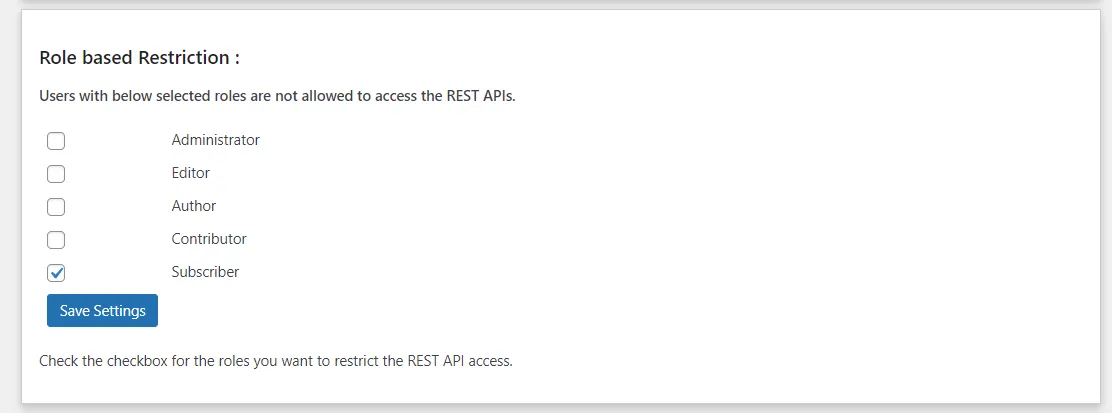
- I avsnittet Rollbaserad begränsning beviljas alla roller initialt åtkomst till API:erna som standard. Du kan dock selektivt begränsa åtkomsten genom att markera kryssrutan bredvid de roller du vill begränsa.
- I skärmdumpen ovan är kryssrutan för prenumerantrollen aktiverad. Så närhelst en API-förfrågan görs av användaren med rollen som prenumerant kommer den användaren inte att ha åtkomst till den begärda resursen.
Obs! Funktionen rollbaserad begränsning är giltig för grundläggande autentisering (användarnamn: lösenord), JWT-metoden, OAuth 2.0 (lösenordsbeviljande) och API-nyckelautentisering (användarspecifik API-nyckel).
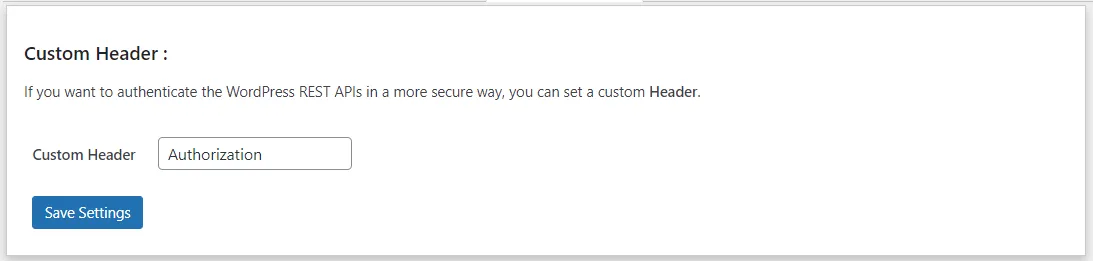
2. Anpassad rubrik
Den här funktionen ger ett alternativ att välja en anpassad rubrik istället för standardrubriken "Auktorisering". Detta förbättrar säkerheten genom att introducera en anpassad rubrik. Om en person försöker skicka en REST API-begäran med en "Auktorisering"-rubrik kommer de inte att kunna komma åt API:erna.
Hur konfigurerar man det?
- Gå först till plugin-fliken "Avancerade inställningar".
- Sedan i "Anpassad rubrik" I avsnittet kan du redigera textrutan för att ange det anpassade namn du vill ha.
3. Uteslut REST API:er
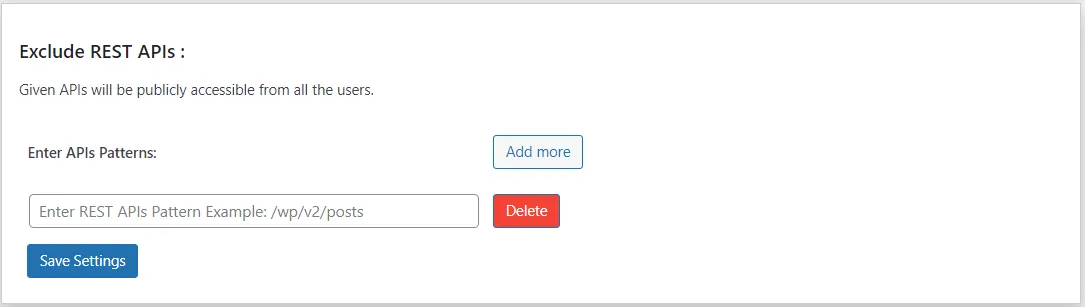
Den här funktionen låter dig skapa en vitlista för dina REST API:er, vilket möjliggör direkt åtkomst till dem utan behov av autentisering. Följaktligen blir alla REST API:er som ingår i denna vitlista offentligt tillgängliga.
Hur konfigurerar man det?
- Gå först till plugin-fliken "Avancerade inställningar".
- Sedan, i "Exkludera REST API:er", kan du ange dina API:er i det föreskrivna formatet som måste vara vitlistade för offentlig åtkomst.
- Exempel: Anta att du vill exkludera REST API:et '/wp-json/wp/v2/posts', då måste du ange '/wp/v2/posts' i textrutan.
4. Skapa användarspecifika API-nycklar/tokens
- Den här funktionen är tillgänglig inom API-nyckelmetoden, vilket gör att tokens kan genereras baserat på användarspecifik information snarare än en slumpmässigt genererad token som är en universell nyckel.
- När man använder Universal API-nyckeln/token kan användare sakna de nödvändiga behörigheterna för att komma åt specifika REST API:er i WordPress med förfrågningsmetoder som POST, PUT eller DELETE. Dessa API:er involverar åtgärder som att skapa användare, inlägg, sidor etc., vilka kräver specifika användarbehörigheter eller roller för att fungera. Begränsningen uppstår eftersom universalnyckeln genereras slumpmässigt och inte innehåller användarspecifika detaljer.
- Funktionen för användarbaserade API-nyckelr/tokens ger användare möjlighet att använda WordPress REST API:er med förfrågningsmetoder som POST, PUT och DELETE, vilka kräver användaruppgifter eller specifika roller för funktionalitet. När en REST API-förfrågan för WordPress körs med den användarbaserade nyckeln hämtar systemet användarens roll och beviljar åtkomst endast om användaren har nödvändiga behörigheter.
- Till exempel: Endast användare med administratörs- och redigeringsroller har behörighet att skapa/redigera/ta bort ett inlägg.
- Så, om en begäran görs till detta API om att skapa/ta bort/redigera inlägget, kommer API-svaret att resultera i "Du har inte tillåtelse att utföra den här åtgärden".
- Om en begäran görs med den användarbaserade token som genererats för användaren som har en administratörs- eller redigeringsroll, är det bara de som har åtkomst till detta API och kan hantera (skapa/uppdatera/ta bort) API-anropet.
- Välj användaren från rullgardinsmenyn och klicka på Skapa API-nyckel knapp.
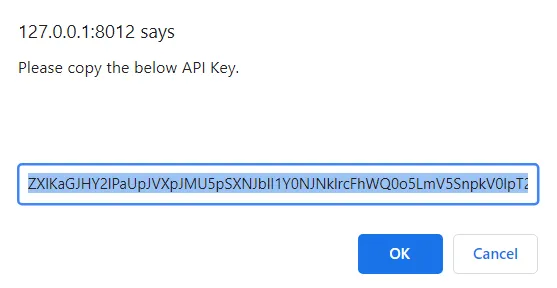
- Ett popup-fönster visas på skärmen, du behöver bara klicka på OK knappen för att kopiera tokenet.
- Nu kan denna token användas med API-begäran precis som universalnyckeln används för att göra API-begäran.
Så här använder du den här funktionen:
Grattis! Du har konfigurerat REST API-nyckelautentiseringen för WordPress med hjälp av den här guiden. Nu är dina REST API-slutpunkter i WordPress säkra och dina data är skyddade från obehörig åtkomst.
Relaterade artiklar
 Begär en demo av plugin-programmet
Få en komplett provversion
Tack för ditt svar. Vi återkommer snart.
Något gick fel. Skicka din fråga igen
Behöver hjälp?
Maila oss på apisupport@xecurify.com för snabb vägledning (via e-post/möte) om dina behov så hjälper vårt team dig att välja den bästa lösningen/planen utifrån dina behov.


