
SAML enkel inloggning till Joomla med Salesforce-communityt
Översikt
miniOrange Joomla SAML SP SSO-plugin hjälper dig att integrera din Joomla-webbplats med Salesforce-communityn med hjälp av SAML 2.0-protokollet. Vårt användarvänliga plugin förenklar processen att konfigurera Single Sign-on (SSO) med Salesforce-communityn i Joomla, vilket säkerställer en säker inloggningsupplevelse. Detta gör det möjligt för användare att enkelt komma åt olika Joomla-webbplatser med sina Salesforce-community-IDP-inloggningsuppgifter.
Vårt plugin är utformat för att vara kompatibelt med Joomla 3, 4 och 5 och fungerar sömlöst med alla SAML 2.0-kompatibla identitetsleverantörer. För en detaljerad översikt över de omfattande funktioner som erbjuds av Joomla SAML SP-pluginet. Nedan ger vi en steg-för-steg-guide för hur du konfigurerar SAML SSO-inloggning mellan din Joomla-webbplats och Salesforce-communityn, där Salesforce-communityn fungerar som identitetsleverantör (IDP) och Joomla som tjänsteleverantör (SP).





Konfigurationssteg
I den här konfigurationen fungerar Salesforce-communityn som arkiv för att lagra användare, dvs. den kommer att fungera som IDP, medan Joomla är där användare loggar in med sina inloggningsuppgifter från Salesforce-communityn där Joomla SAML SP SSO Plugin kommer att installeras.
Steg 2: Konfigurera Salesforce-gemenskapen som IDP (identitetsleverantör)
- Logga in på ditt Salesforce konto som admin.
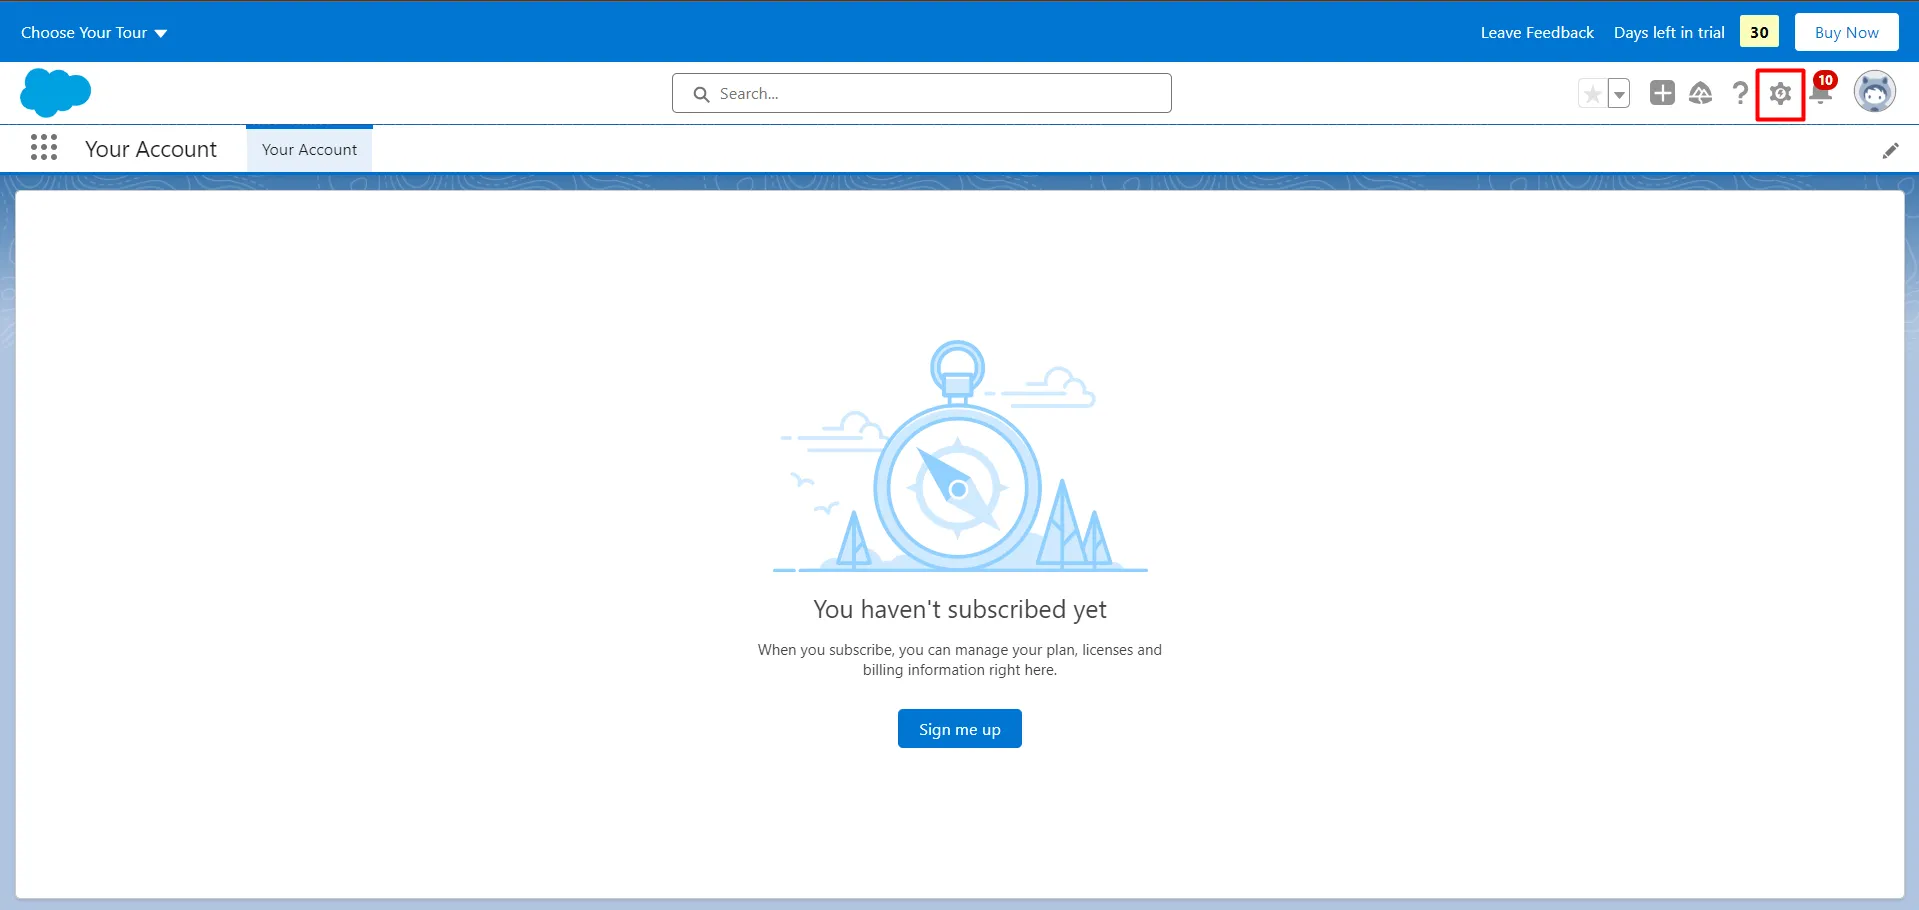
- Växla till Salesforce Lightning läge från profilmenyn och gå sedan till Inställning sida genom att klicka på inställningsknappen.
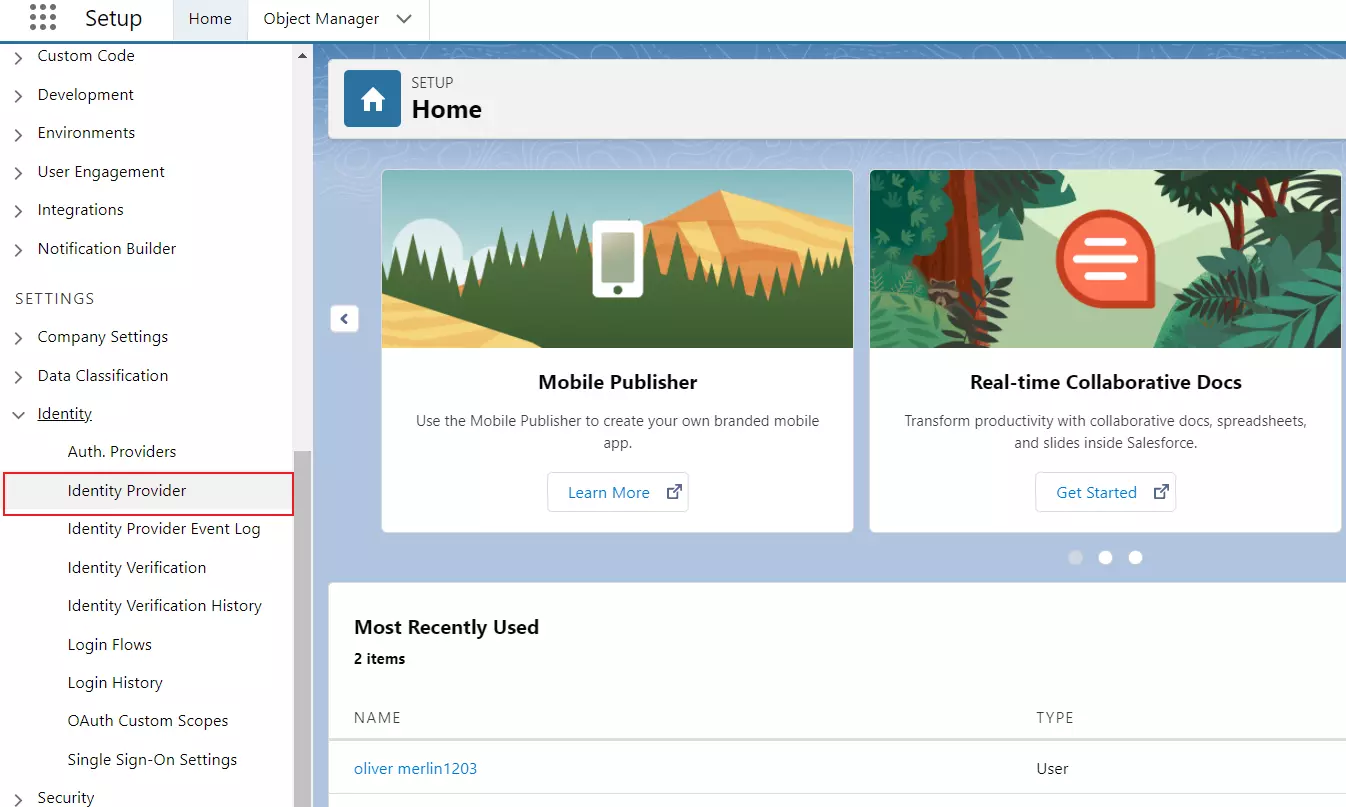
- Välj från den vänstra rutan Fliken InställningarIdentitetsleverantör.
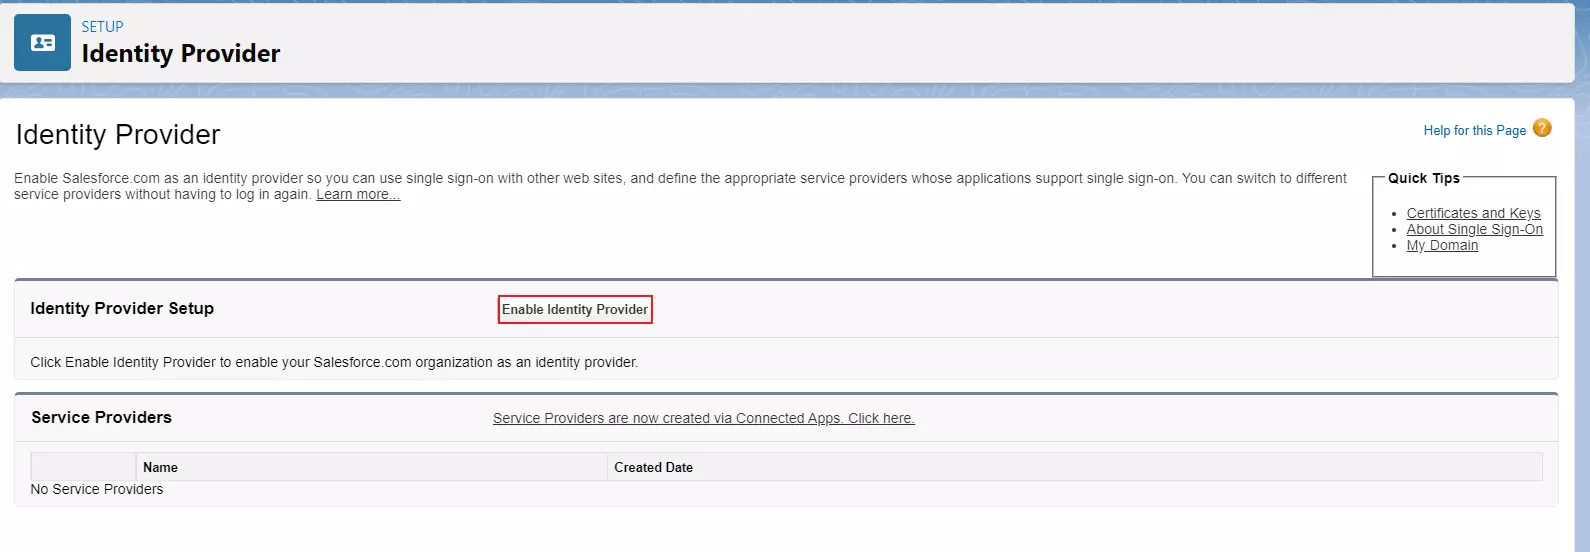
- Klicka på Aktivera identitetsleverantör.
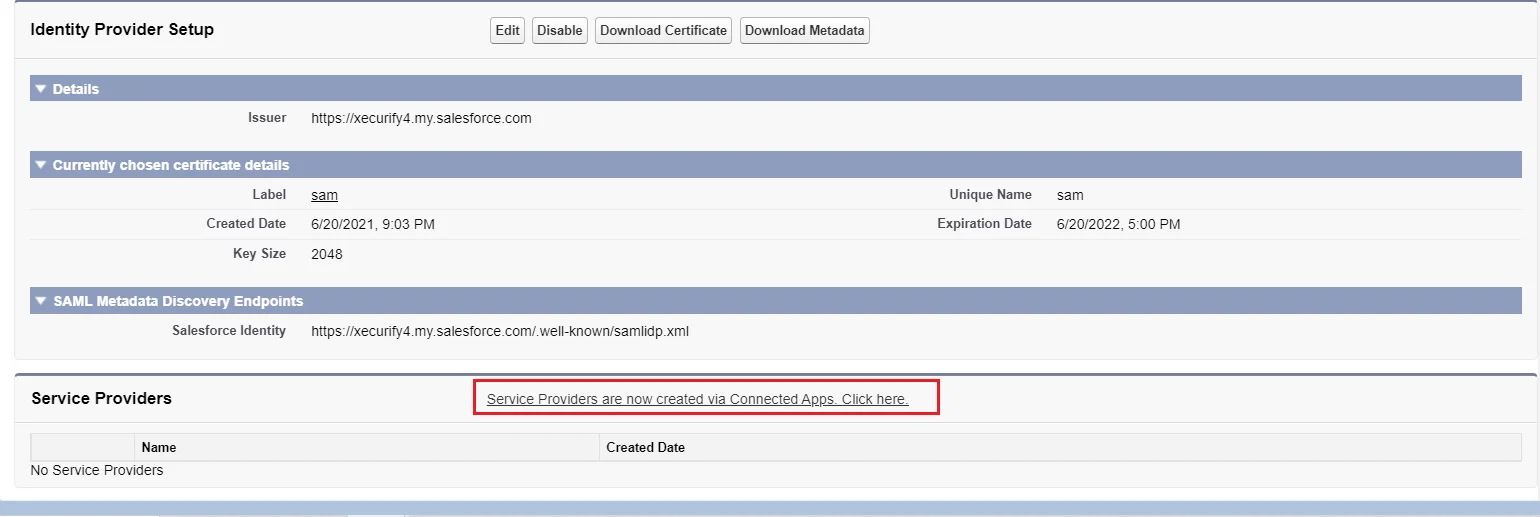
- I Leverantör klicka på länken för att skapa Tjänsteleverantör med hjälp av Anslutna appar.
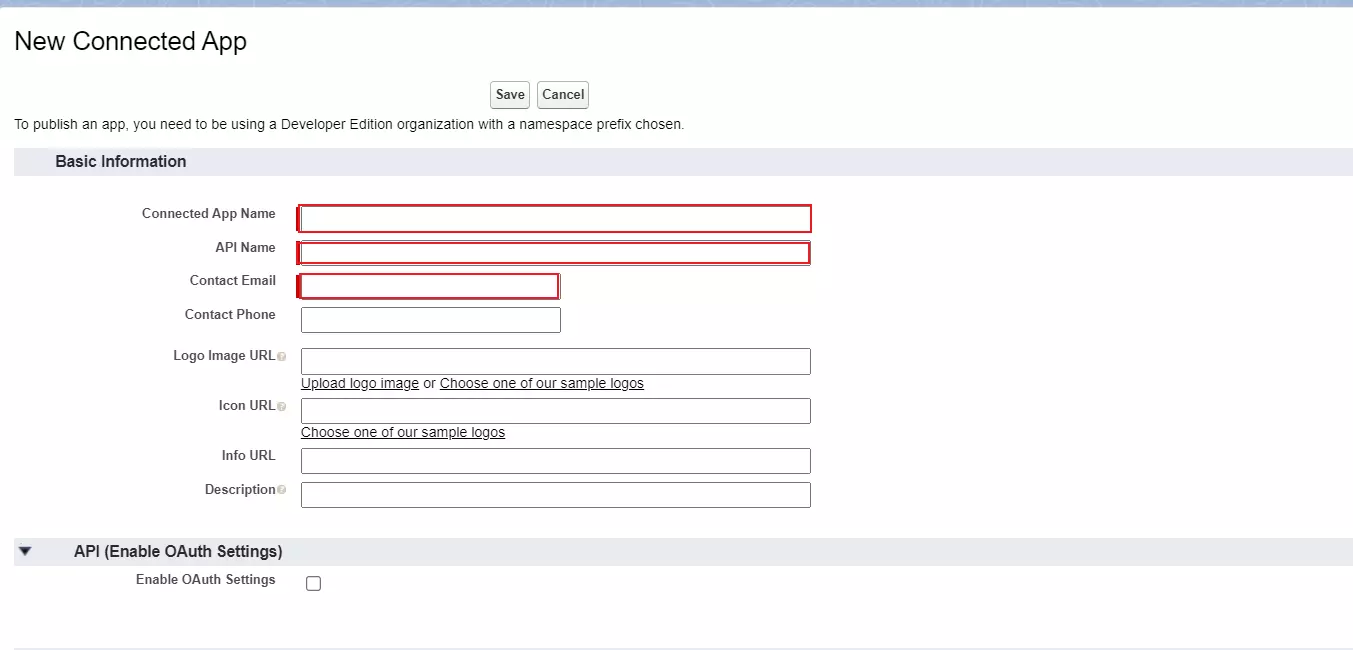
- ange Ansluten appnamn, API-namn och Kontakt E.
|
Ansluten appnamn
Ange ett namn för Connected App
|
|
API-namn
Ange ett API-namn
|
|
Kontakt E
Ange en kontakt-e-post
|
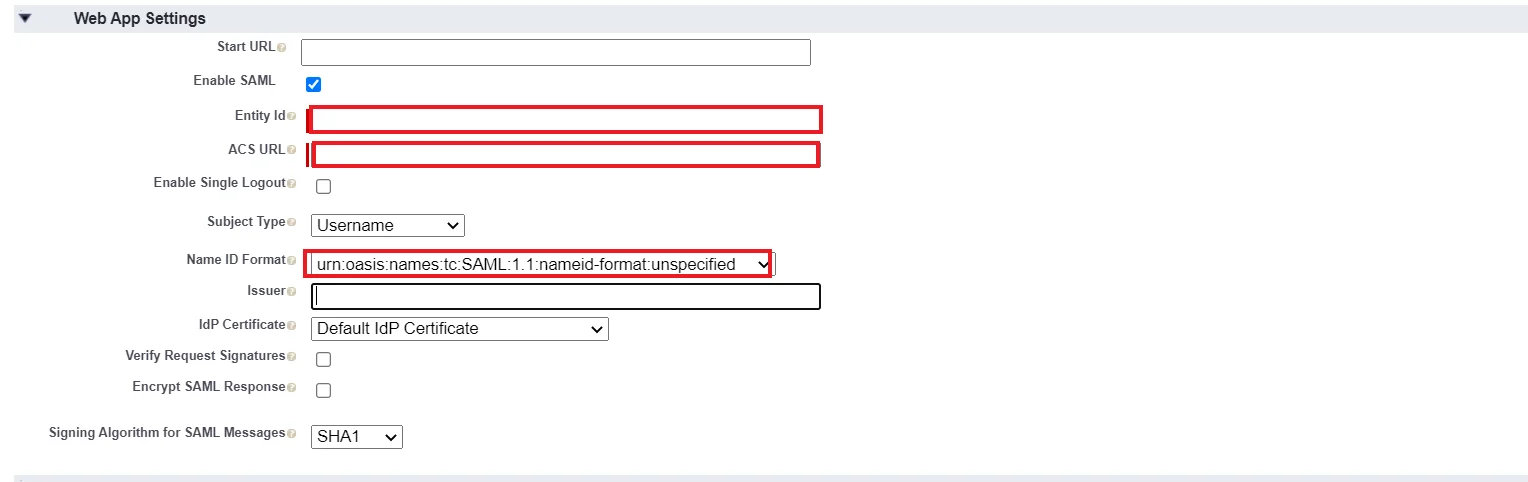
- Enligt Inställningar för webbapp, kolla Aktivera SAML kryssrutan och ange följande värden:
|
Aktivera SAML
Kontrollerade
|
|
Enhets-ID
SP-EntityID / Emittent från Tjänsteleverantörens metadata fliken i plugin-programmet
|
|
ACS URL
ACS (AssertionConsumerService) URL från Tjänsteleverantörens metadata fliken i plugin-programmet
|
|
Typ av ämne
Användarnamn
|
|
Namn ID-format
urn:oasis:names:tc:SAML:2.0:nameid-format:unspecificated
|
- Klicka på Spara för att spara konfigurationen.
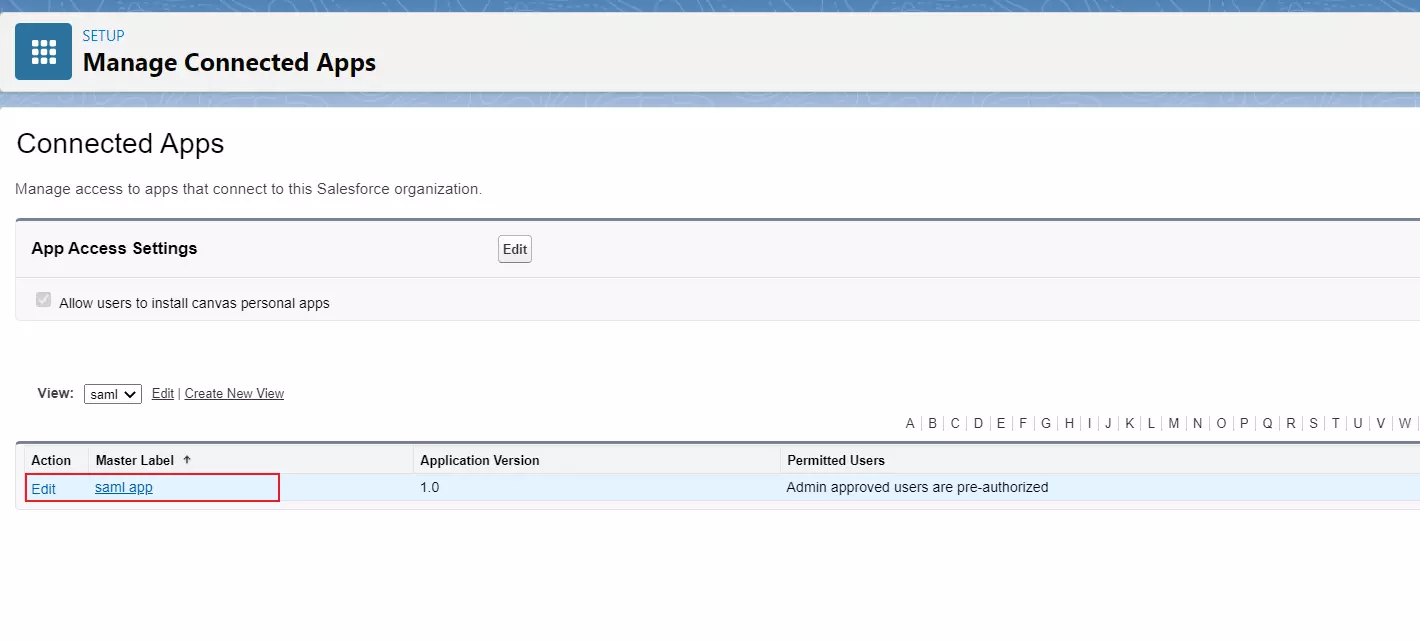
- Nu från den vänstra rutan, under Plattformsverktyg avsnitt, gå till Anslutna apparHantera anslutna appar. Klicka på appen du just skapade.
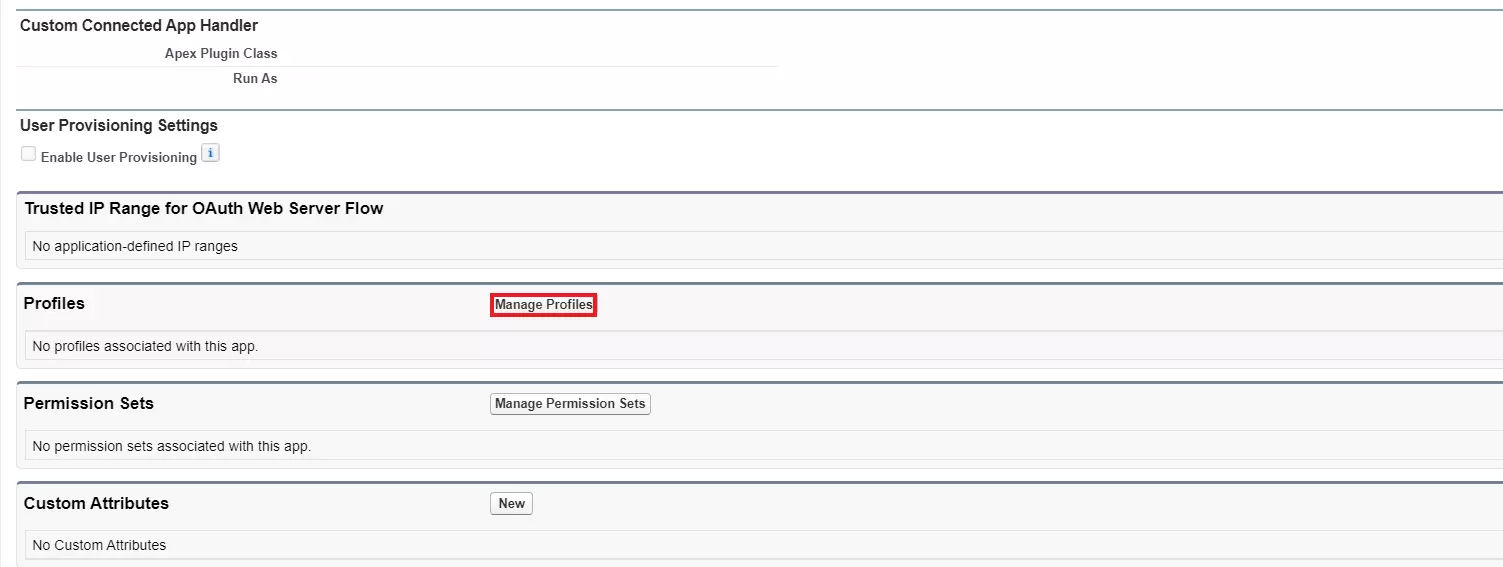
- I Profiler avsnitt klicka Hantera profiler knapp.
- Tilldela Profiler du vill ge åtkomst att logga in via denna app.
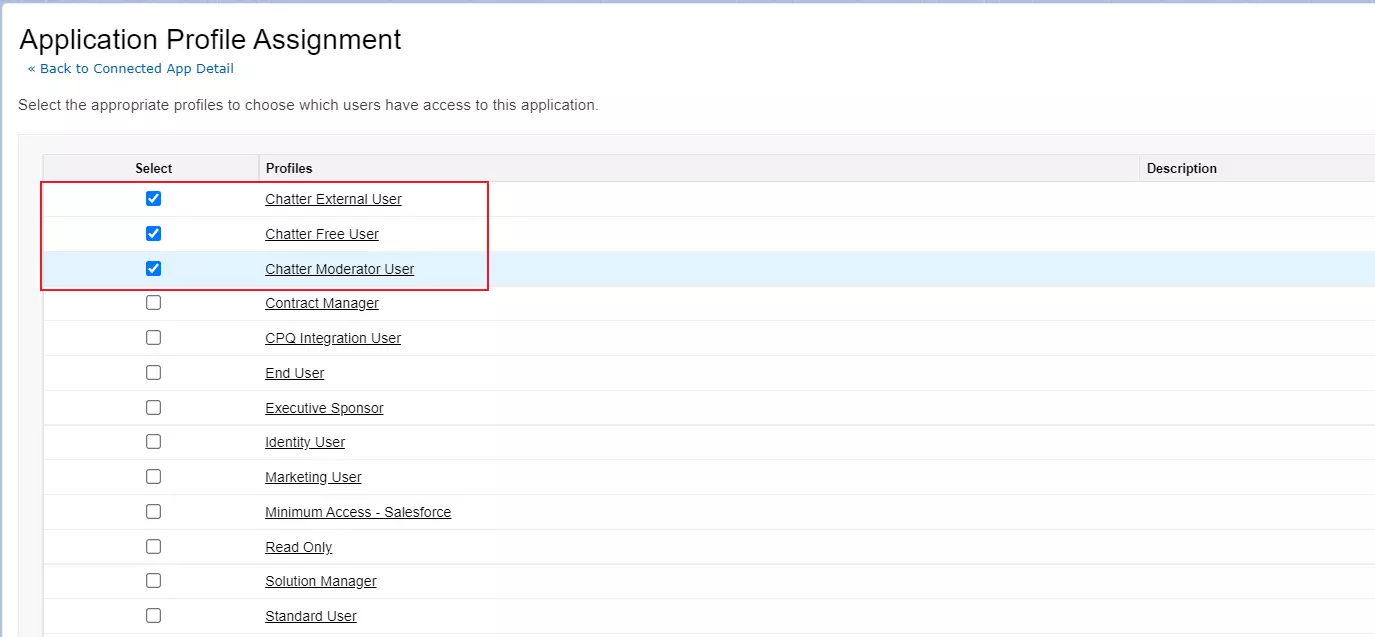
- Enligt SAML inloggningsinformation, Klicka på Ladda ner metadata för din motsvarande Salesforce-community.

- Håll denna metadata till hands för att konfigurera Leverantör.


