
Zoho SAML Single Sign-On med DNN SAML som IDP
Översikt
DotNetNuke (DNN) SAML IDP- modulen fungerar som en SAML 2.0-identitetsleverantör som kan konfigureras för att etablera förtroende mellan modulen och olika SAML-kompatibla tjänsteleverantörer för att säkert autentisera användaren med hjälp av DotNetNuke (DNN) webbplatsuppgifter. Här går vi igenom en steg-för-steg-guide för att konfigurera Single Sign-On (SSO) mellan DotNetNuke (DNN) och Zoho med DotNetNuke (DNN) som IDP.




Obs! Premiumversionen av Zoho krävs för att konfigurera SSO.
Förutsättningar: Ladda ner och installation
- Ladda ner DNN SAML Identity Provider (IDP)-modul.
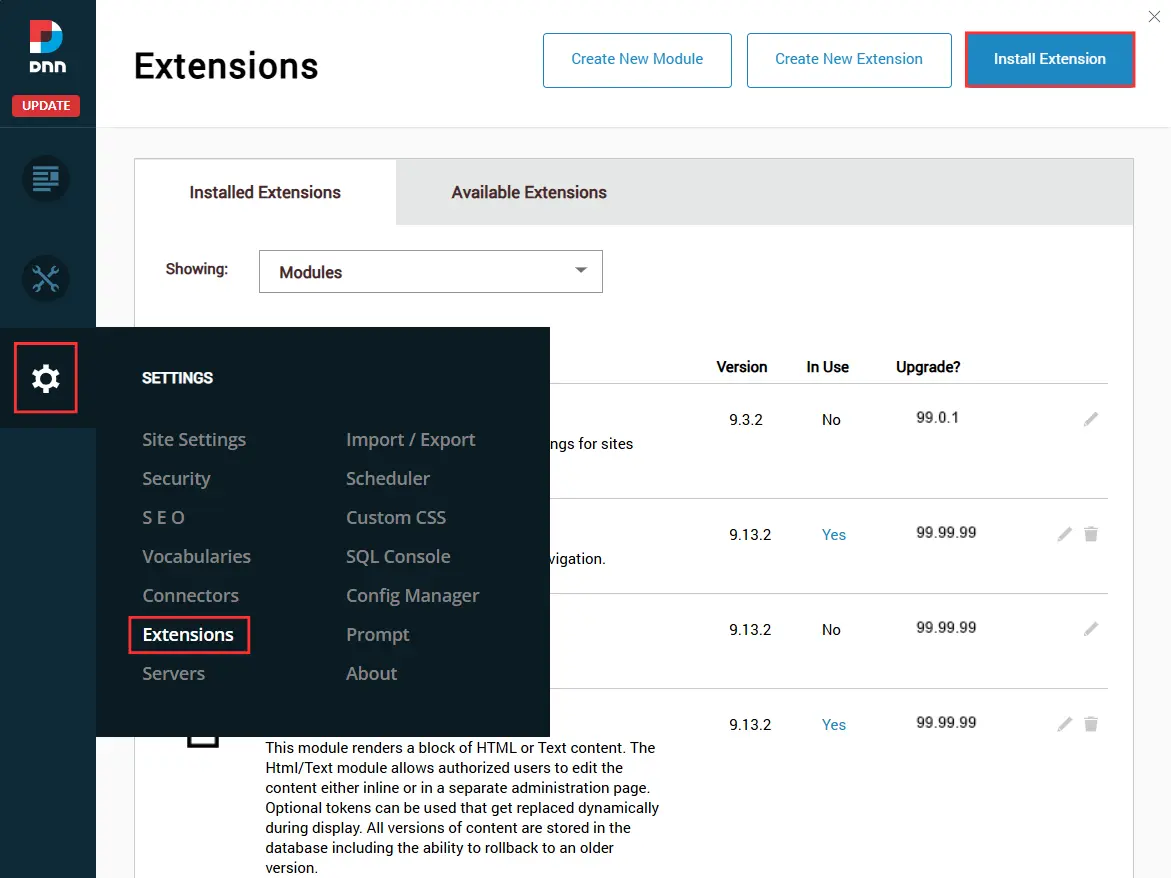
- Ladda upp installationspaketet xxx_dnn-saml-single-sign-on-sso-idp_xxx_Install genom att gå in Inställningar > Tillägg > Installera tillägg.
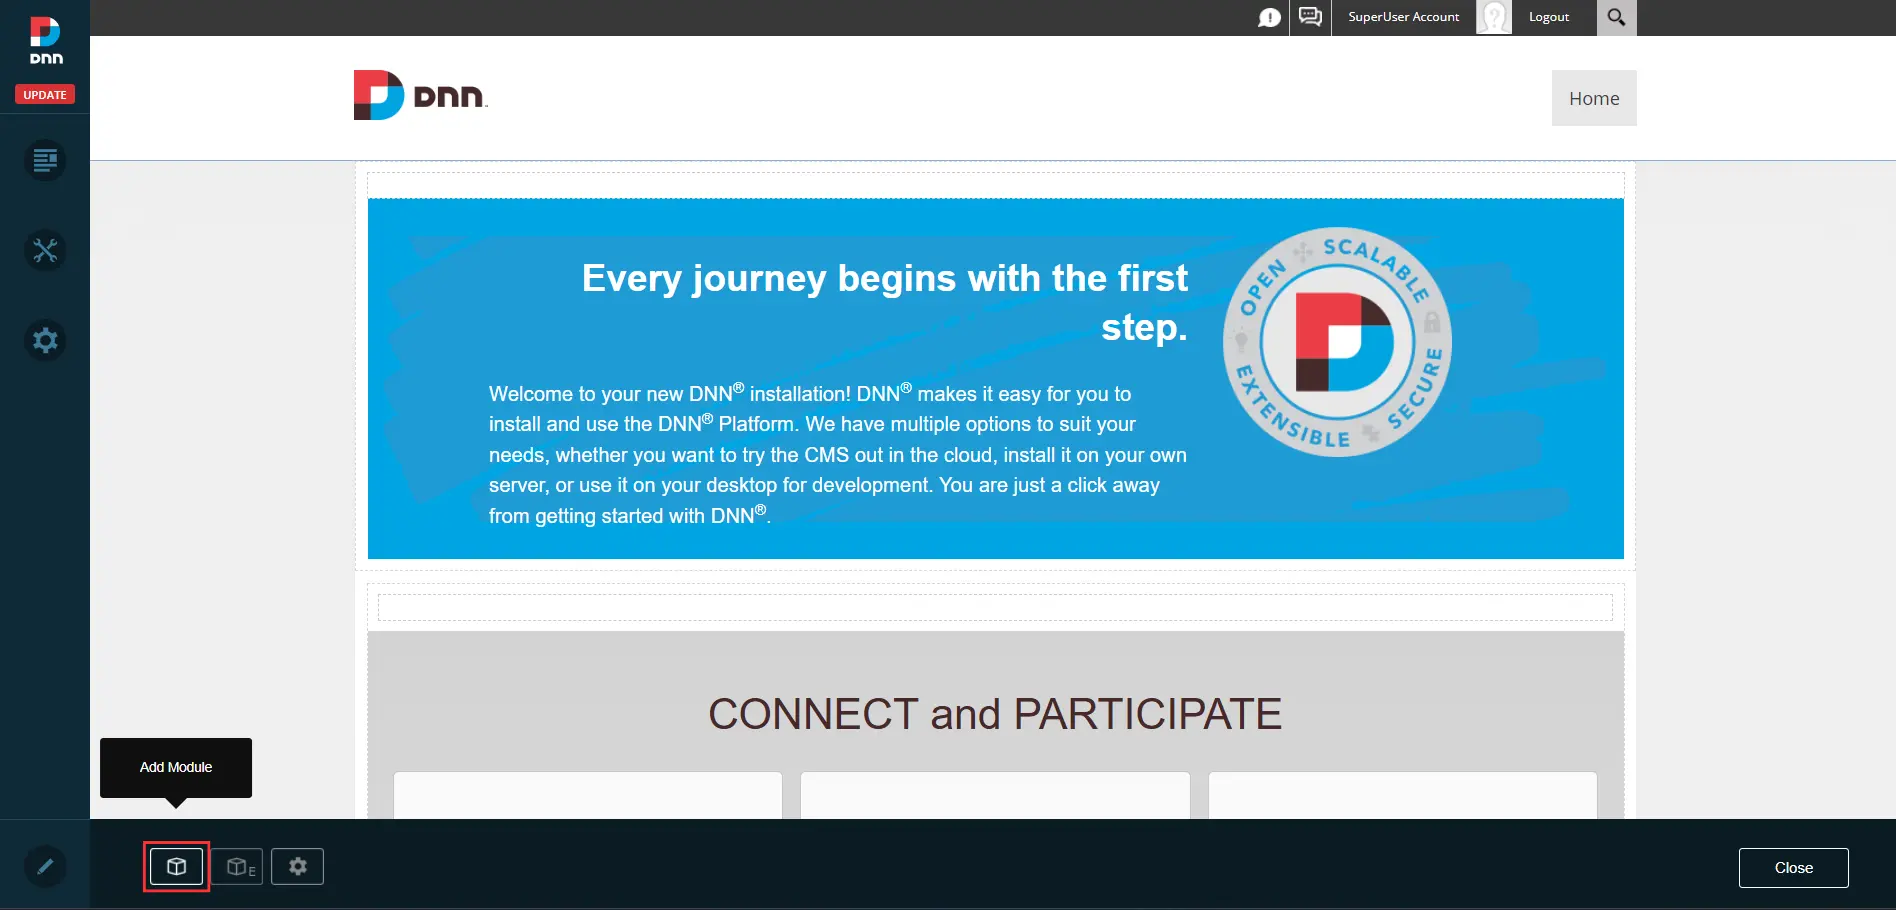
- Öppna någon av sidorna på din DNN-webbplats (redigeringsläge) och klicka på Lägg till modul.
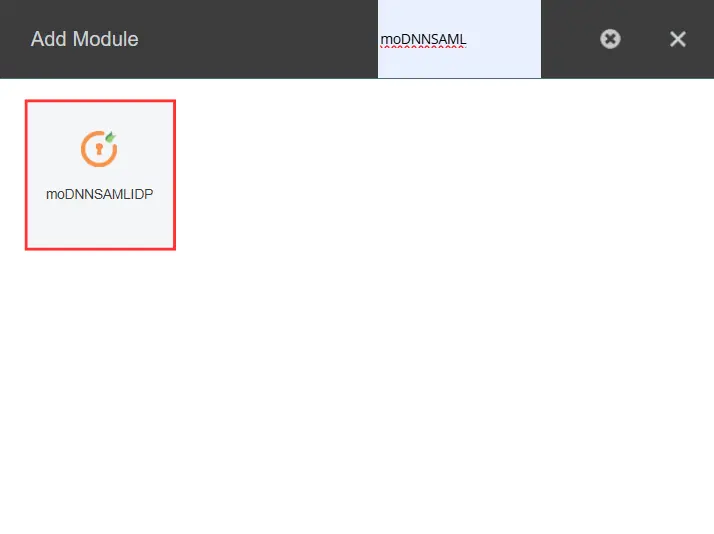
- Sök efter moDNNSAMLIDP och klicka på moDNNSAMLIDPDra och släpp modulen på sidan där du vill ha den.
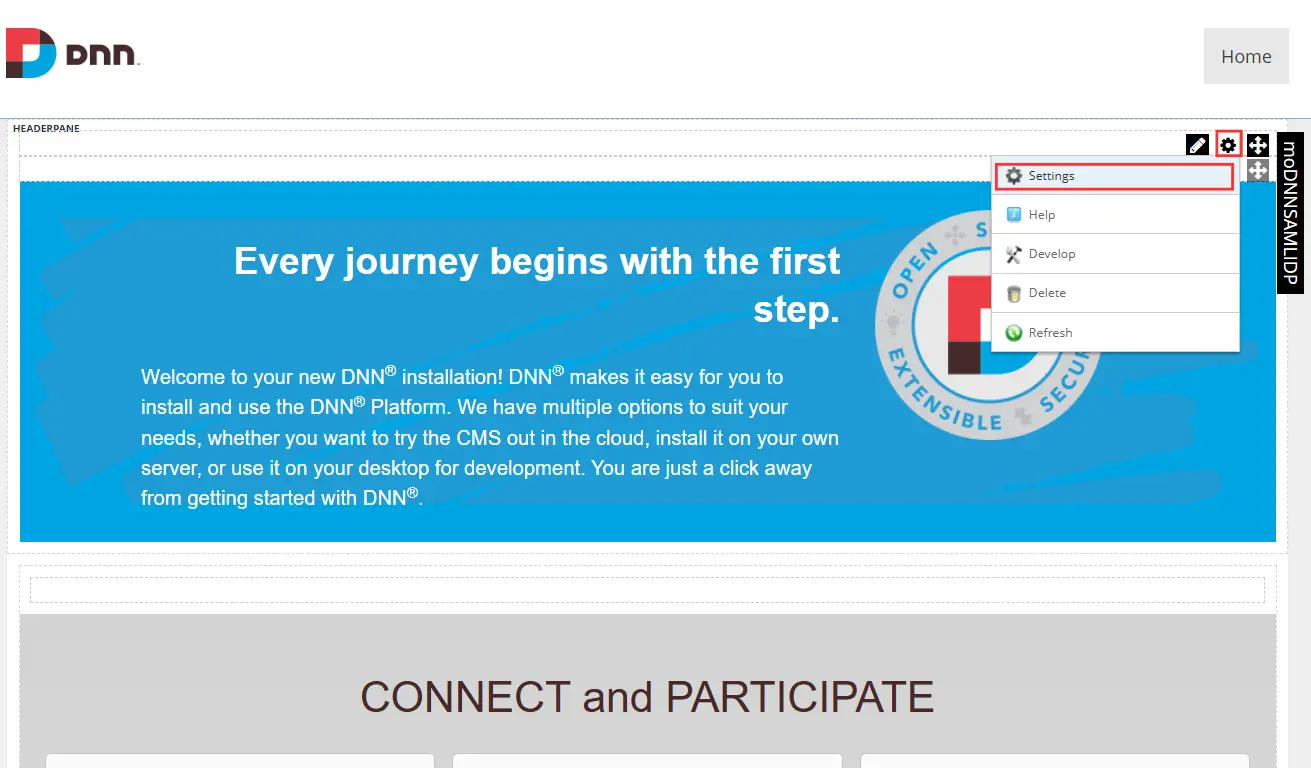
- När du har installerat modulen på din DNN-webbplats klickar du på modulens kugghjulsikon och väljer Inställningar från rullgardinsmenyn.
- Navigera till moDNNSAMLIDP-inställningar fliken för att konfigurera modulen.
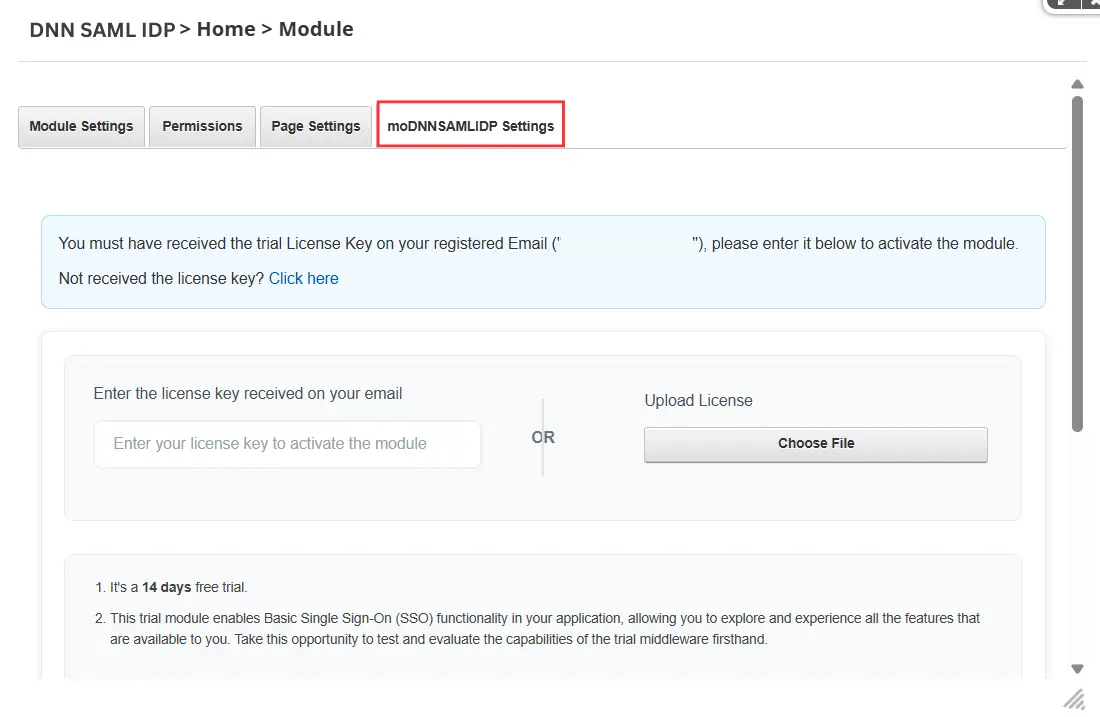
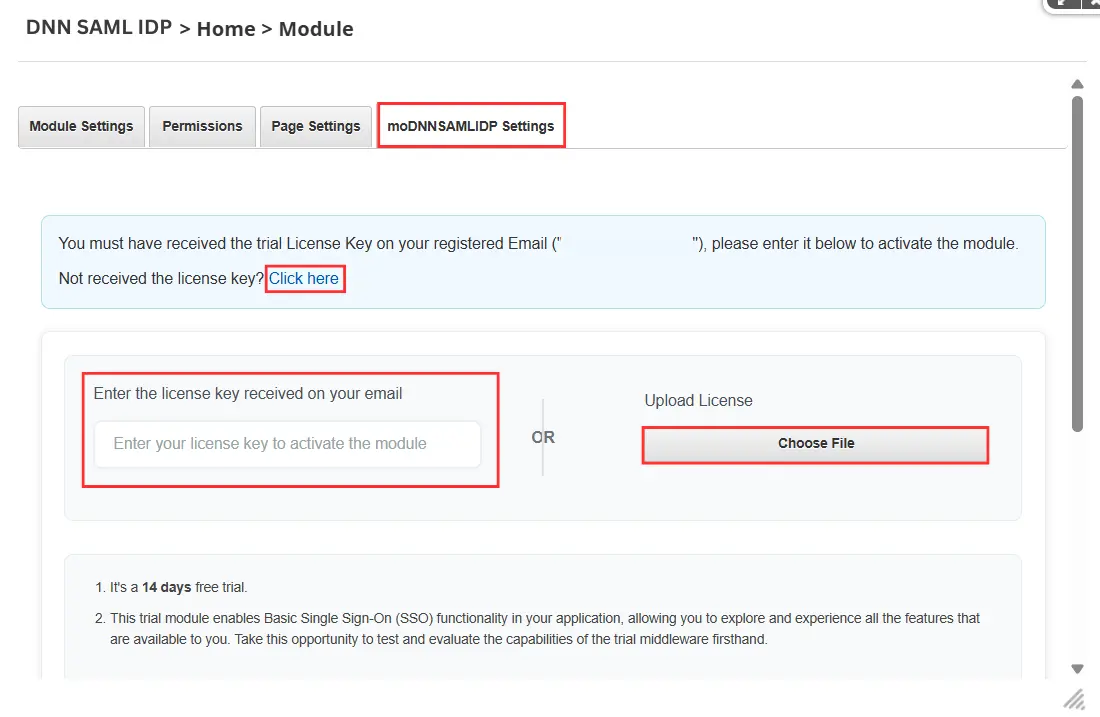
- För att aktivera modulen, ange licensnyckel mottagen via e-post i det angivna inmatningsfältet.
- Om du inte har fått licensnyckeln klickar du på Klicka här länken för att ladda ner den och ladda sedan upp licensfilen med hjälp av Välj FIL knapp.
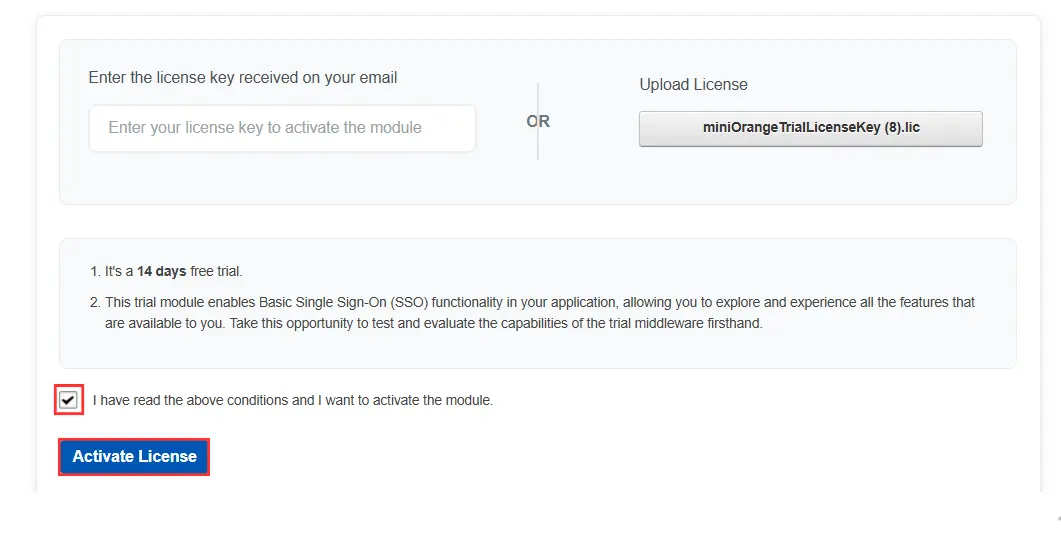
- Godkänn sedan villkoren genom att markera rutan och klicka på Aktivera licens knappen för att aktivera modulen.
Konfigurationssteg
Validera din Zoho-domän (hoppa över det här steget om du redan har en verifierad Zoho-domän)
- Logga in på ditt Zoho-konto och få tillgång Zoho Mail.
- Klicka på kontrollpanelen och välj Mail och dokument.

- Gå till domäner, Klicka på Lägg till domän och lägg till din domän.

- I listan klickar du på ikonen under verifierade kolumn för din domän för att validera den.

- Följ stegen som anges på sidan som öppnas och klicka sedan på Verifiera för att validera din domän.

Steg 1: Konfigurera Zoho som SP
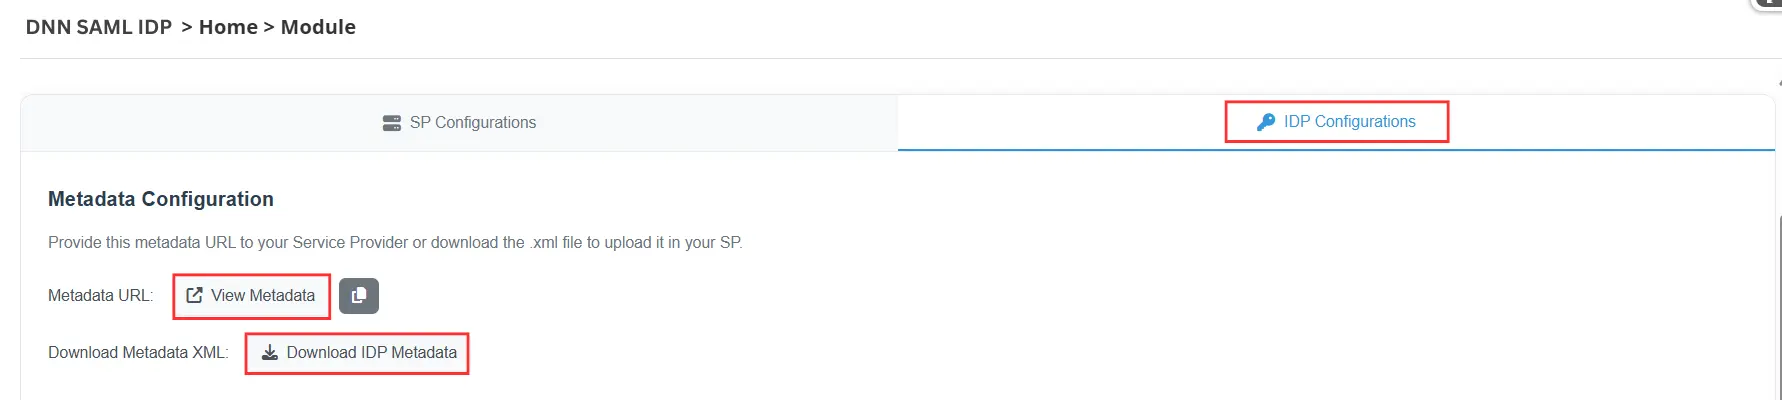
- Navigera till IDP-konfigurationer fliken i DNN SAML IDP modul.
-
Du kan dela dina DNN SAML IDP-metadata med tjänsteleverantören på något av följande sätt:
- Metadata URL Dela metadata-URL:en med din tjänsteleverantör.
- Ladda ner Metadata XML Ladda ner XML-filen med metadata och ladda upp den till din tjänsteleverantör.
OR
- Du kan också dela DNN SAML IDP-metadata manuellt genom att kopiera IdP-enhets-ID, URL för enkel inloggning, SAML SLO-URL, NameID-formatoch x.509 Certifikat.
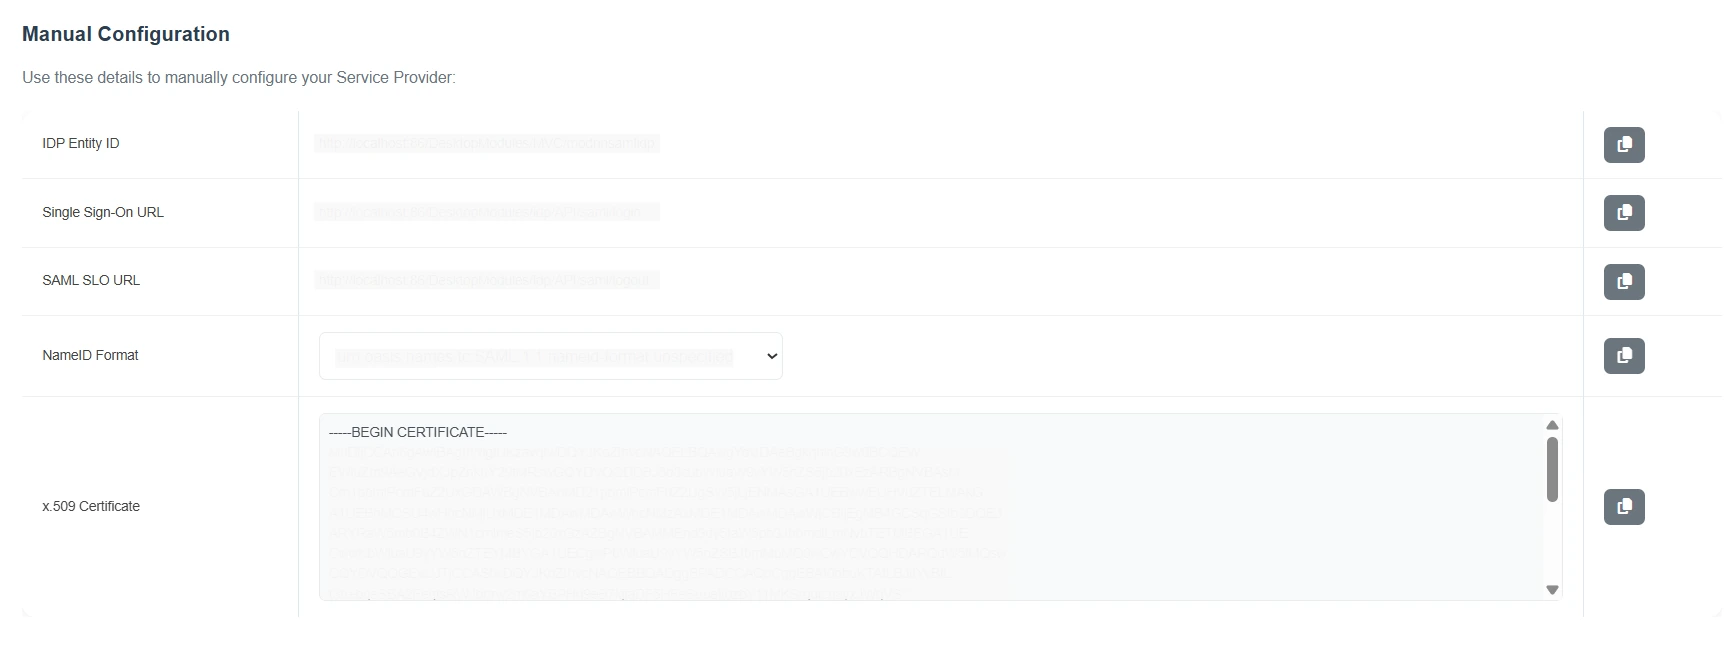
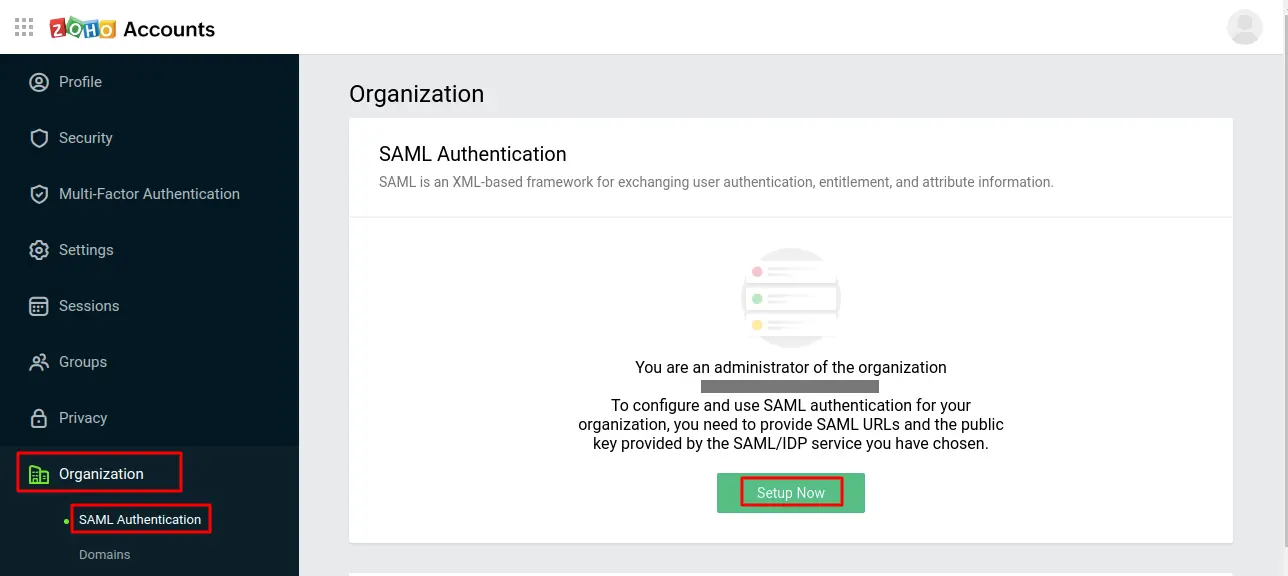
- Öppna en ny webbläsarflik eller ett nytt fönster, Logga in på Zoho-konton på https://accounts.zoho.com/ som användare med administrativa rättigheter.
- Navigera till Organisation.
- Välja SAML-autentisering och klicka på Konfigurera nu.
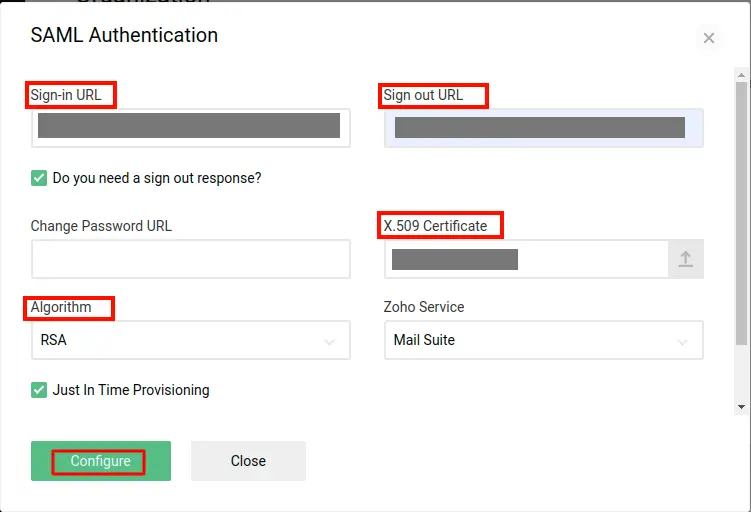
- Växla tillbaka till fliken/fönstret med IDP-metadata. Ange informationen i motsvarande fält.
| Inloggnings-URL | Kopiera och klistra in SAML-inloggnings-URL. |
| Logga ut URL | Kopiera och klistra in SAML Logga ut URL. |
| Algoritm | RSA |
| X.509-certifikat | Ladda ner certifikatet. Ladda upp den här. |
- Klicka på Inställd för att spara SAML Single Sign On (SSO)-inställningarna.
- Klicka på Ladda ner för att ladda ner metadatafilen. Du kan använda den här metadatafilen för att konfigurera modulen.
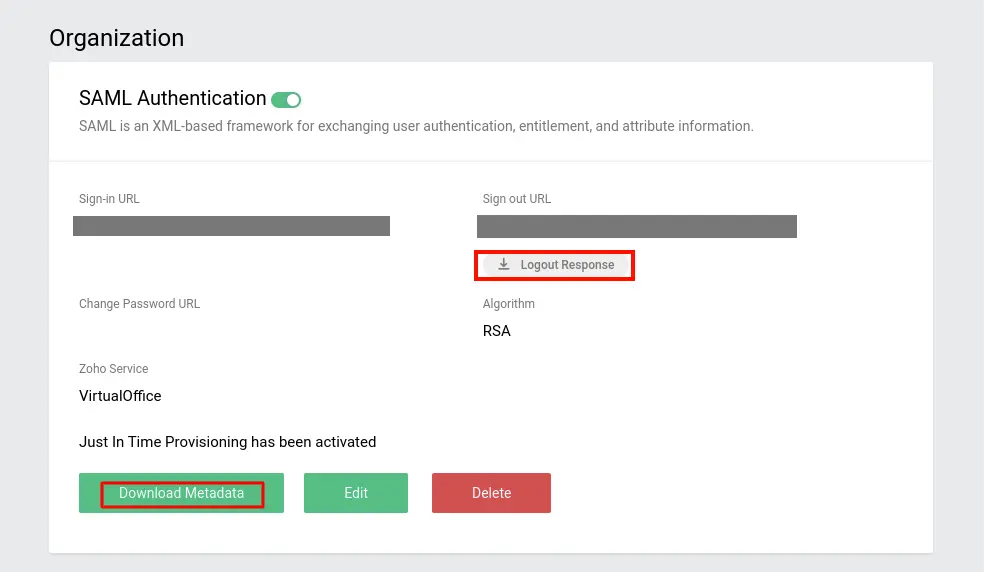
Du har konfigurerat Zoho som tjänsteleverantör.
Steg 2: Konfigurera DNN som SAML IDP
- Du skulle behöva följande referenser från Zoho.
| Enhets-ID | t.ex. "https://accounts.zoho.com/samlresponse/din_domän.com". |
| ACS URL | t.ex. "https://accounts.zoho.com/samlresponse/din_domän.com". |
- Du hittar all information i Metadatafil, hämtade i föregående steg.
Obs : Se till att du ersätter "din_domän.com" med ditt domännamn
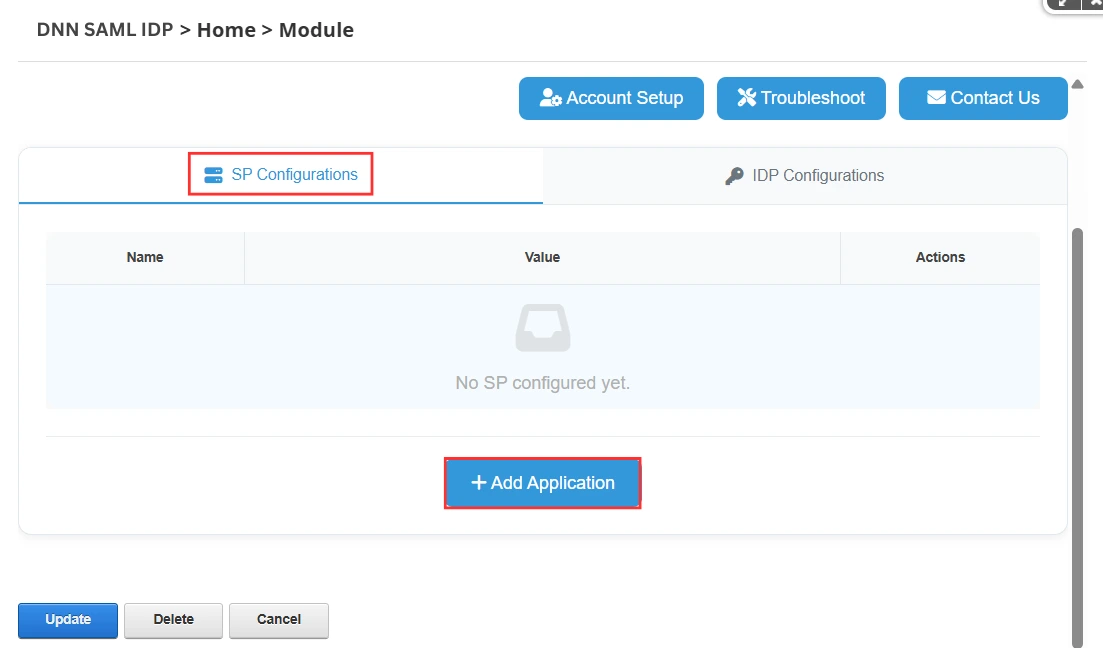
- Navigera till SP-konfigurationer fliken och klicka på Lägg till applikation knapp.
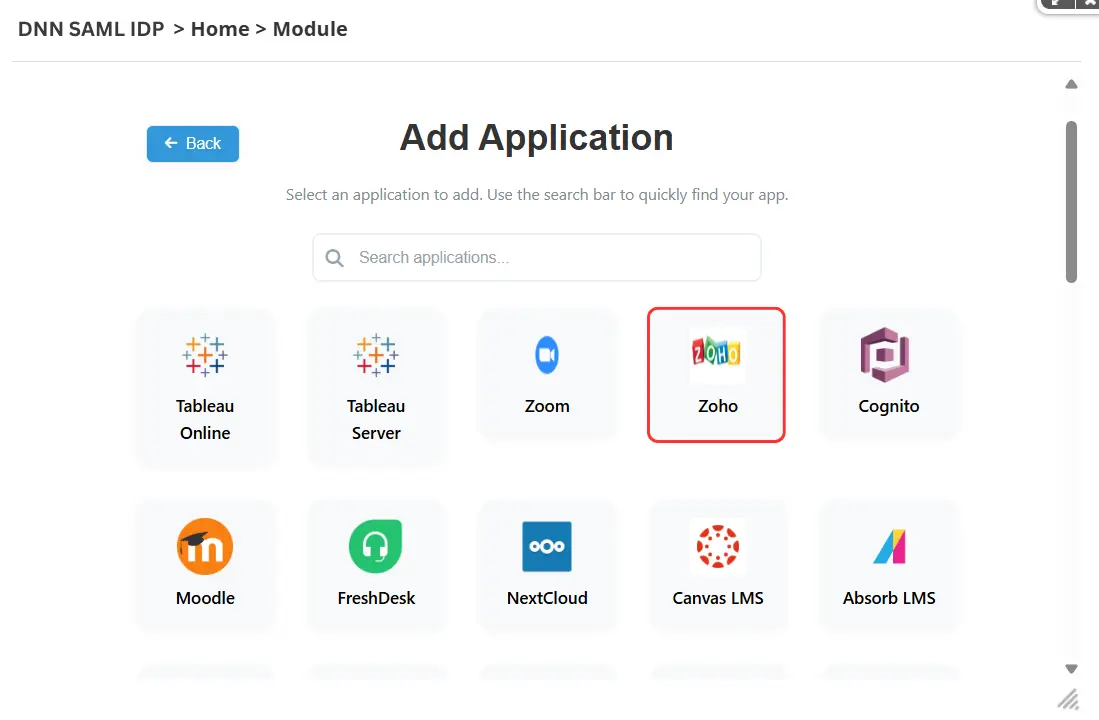
- Välj från listan över tjänsteleverantörer nedan Zoho.
Det finns två alternativ för att lägga till en applikation för din tjänsteleverantör i IDP-modulen
A] Ladda upp metadata med alternativet ”Ladda upp metadata”
- Du kan ladda upp tjänsteleverantörens metadata direkt med hjälp av Ladda upp metadata knapp.
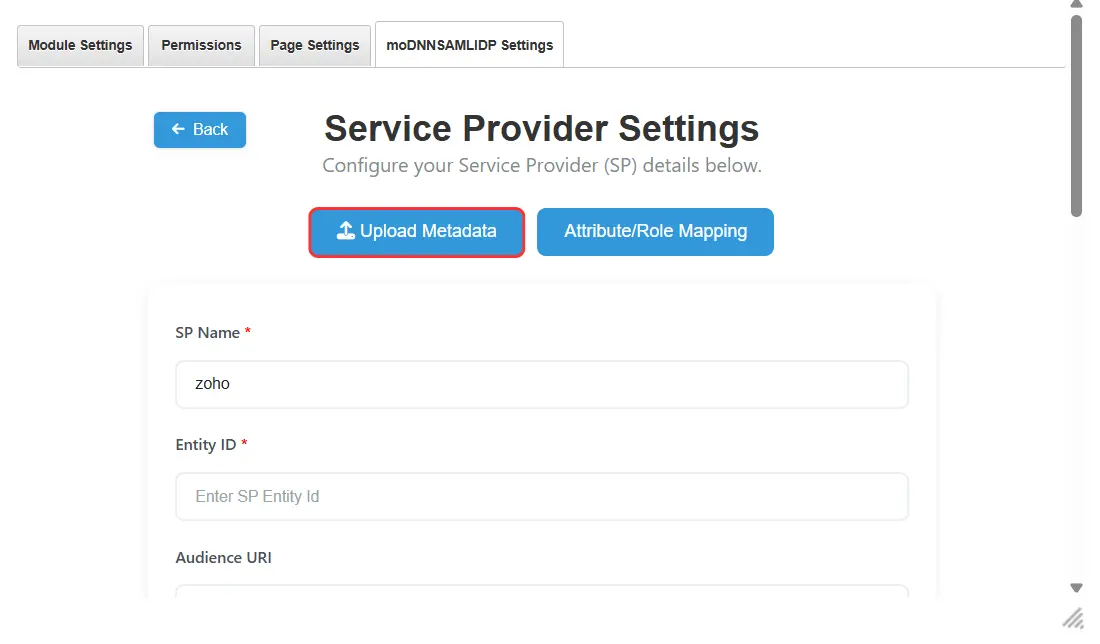
- DNN SAML IDP-modulen kräver SP Entity ID och ACS URL värden från din tjänsteleverantör.
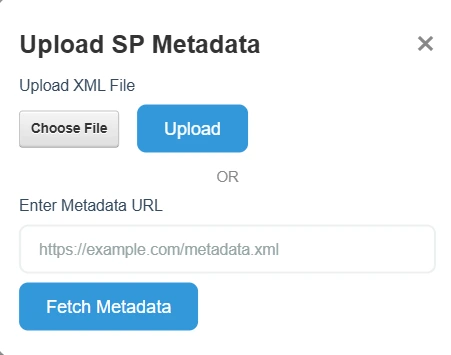
- Du kan få dessa värden antingen via en metadatafil (.xml) eller ett metadata-URL från din SP.
- Ladda upp metadata genom att välja lämpligt alternativ — via XML-fil eller URL — som visas på skärmdumpen nedan.
B] Konfigurera tjänsteleverantörens metadata manuellt
- Om du föredrar att konfigurera tjänsteleverantören manuellt kopierar du SP Entity ID och ACS URL från din tjänsteleverantörs metadata och klistra in dem i motsvarande fält.
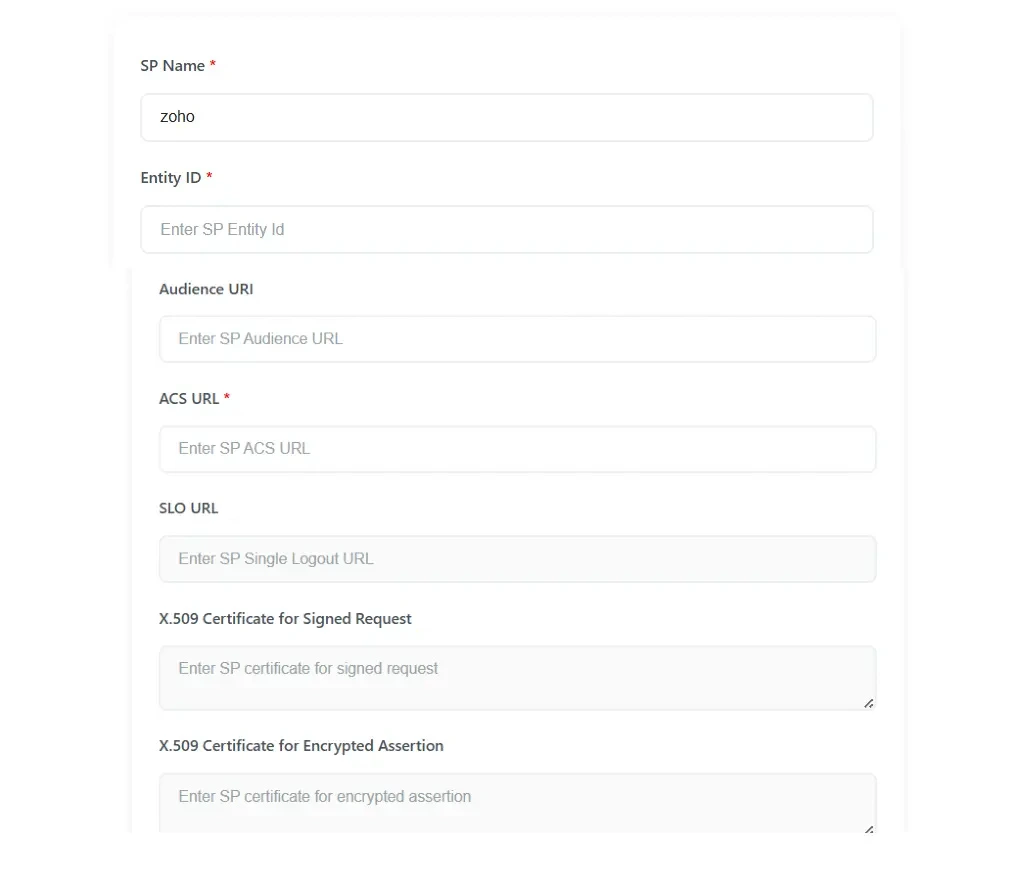
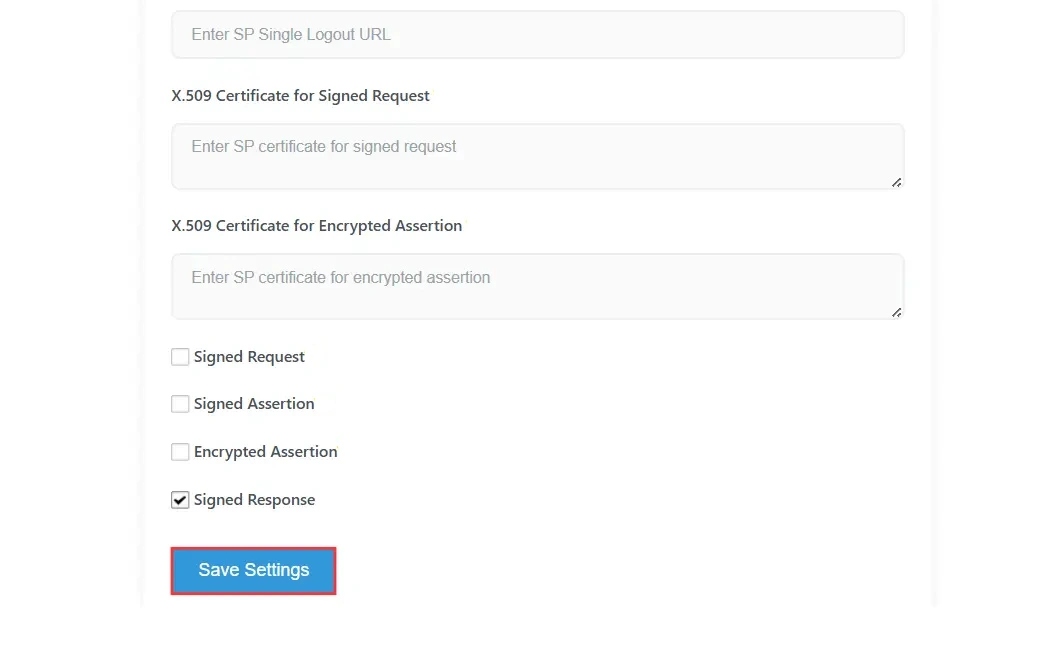
- När du har angett alla nödvändiga uppgifter klickar du på Spara inställningar för att spara konfigurationen.
Steg 3: Attributmappning
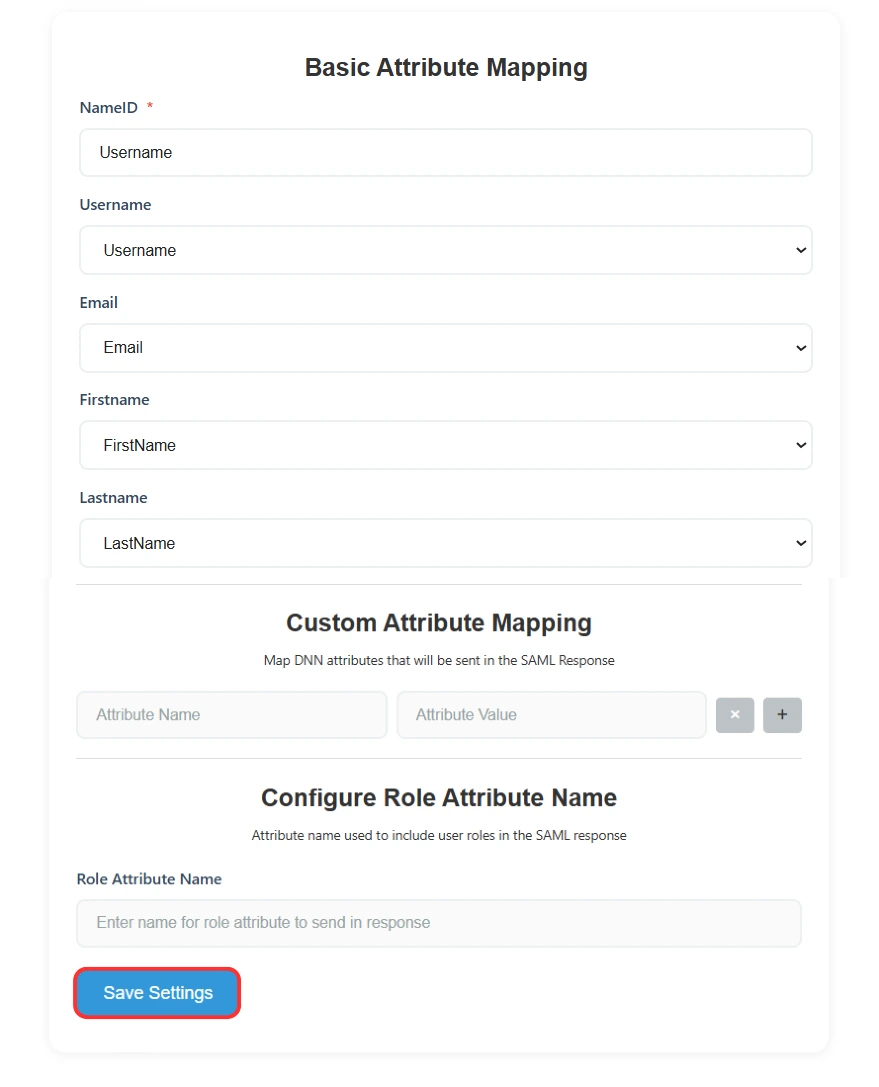
- I det här steget mappar du DotNetNuke-användarattributet som ska skickas i svaret till tjänsteleverantören.
- Namn-ID definierar vad SP förväntar sig i ämneselementet i SAML-assertionen. Generellt sett är NameID användarnamnet för e-postadressen. Du kan välja vilket användarattribut du vill skicka i NameID.
- Du kan lägga till andra attribut som ska skickas i SAML-assertion till SP. Attributen inkluderar användarens profilattribut som förnamn, efternamn, fullständigt namn, användarnamn, e-postadress, anpassade profilattribut etc.
- När du har slutfört attributmappningen klickar du på Spara inställningar för att spara dina konfigurationer.
Steg 4: Testa SSO
- Starta din Anpassad URL t.ex.(mail.dindomän.com).
- Detta kommer att omdirigeras till DNN inloggningssida som finns i konfigurationen.
- Autentiseringen kommer att valideras av identitetsleverantören.
- Om du kunde logga in Zoho, då är din konfiguration korrekt.
Steg 5: IdP-initierad SSO
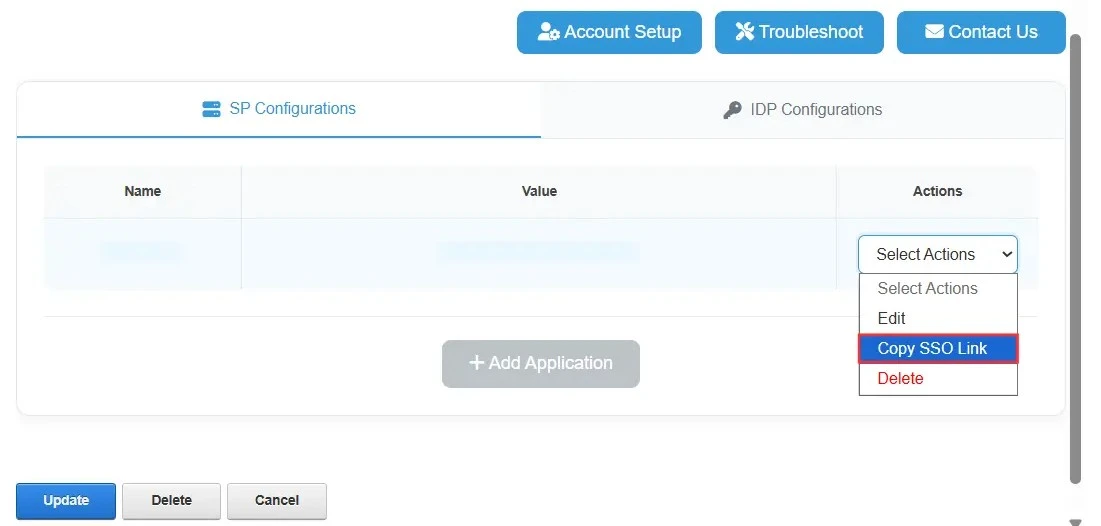
- När SSO-anslutningen har testats kan du fortsätta med att kopiera den DNN IdP-initierade SSO-länken.
- När du har lagt till din tjänsteleverantör klickar du på Välj Åtgärder → Kopiera SSO-länk.
För DNN (IdP) initierad SSO, kan du använda SSO-länken som tillhandahålls av DNN SAML IDP-modul för att initiera inloggning direkt från din DNN-webbplats.
Felsökning
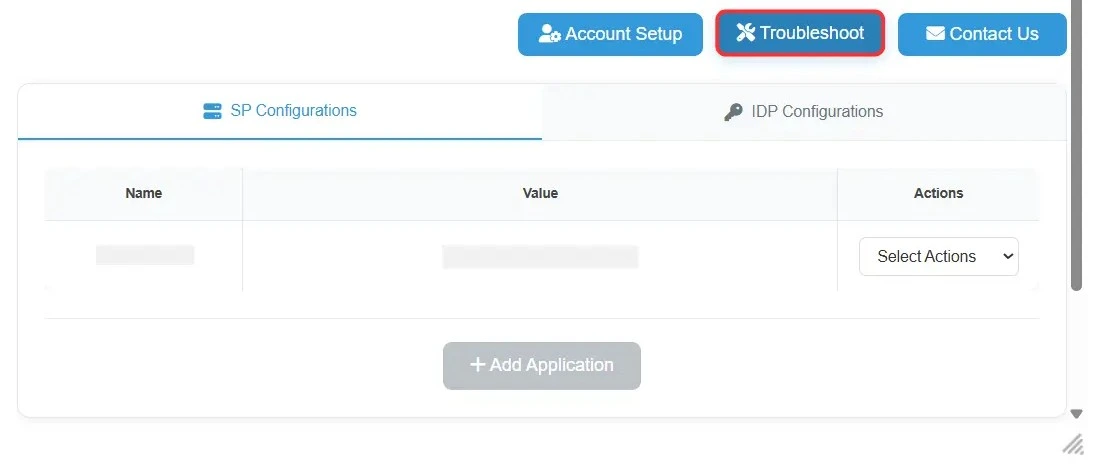
- Om du stöter på problem eller får felmeddelanden under installationen. Klicka på Felsökningsknapp och aktivera loggar.
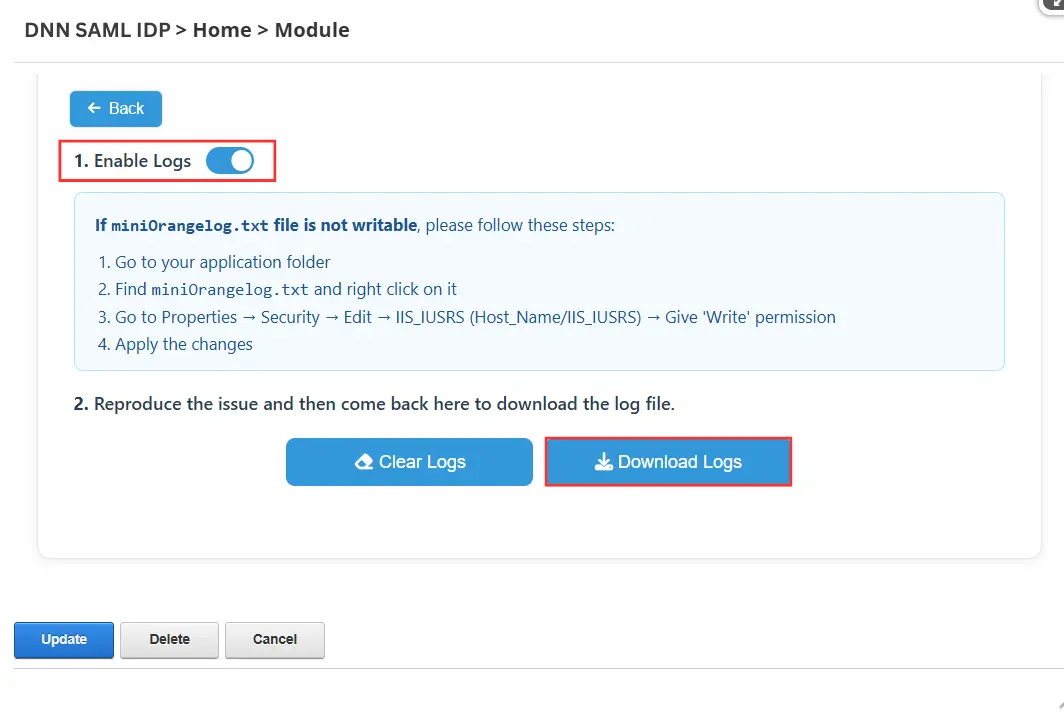
- Återskapa problemet och dela loggarna med oss på dnnsupport@xecurify.com.
Relaterade artiklar
Hör av dig
Kontakta oss på dnnsupport@xecurify.com så hjälper vårt team dig att konfigurera SAML Single Sign-On (SSO) för Zoho med DNN som identitetsleverantör (IDP). Vi hjälper dig också att välja den lämpligaste lösningen eller planen baserat på dina behov.


