
Guide för att konfigurera ASP.NET Framework SAML SSO med Azure AD (Entra ID) som IDP
Översikt
ASP.NET SAML Single Sign-On (SSO)-modulen ger möjlighet att aktivera SAML Single Sign-On för dina ASP.NET-applikationer. Med Single Sign-On kan du bara använda ett lösenord för att komma åt din ASP.NET-applikation och dina tjänster. Vår modul är kompatibel med alla SAML-kompatibla identitetsleverantörer . Här går vi igenom en steg-för-steg-guide för att konfigurera Single Sign-On (SSO) mellan ASP.NET och Microsoft Entra ID (tidigare Azure AD) med Azure AD som IdP.



Plattformsstöd: ASP.NET SAML SSO-modulen stöder ASP.NET 3.5 och senare ramverk.
- Testversion
- Företag
Förutsättningar: Ladda ner och installation
- För att installera miniOrange SAML SSO NuGet-paket I din .NET-applikation installerar du helt enkelt miniOrange NuGet-paketet ovanpå din applikation.
PM> NuGet\Install-Package miniOrange.SAML.SSO
> dotnet lägg till paketet miniOrange.SAML.SSO
- Efter installationen öppnar du webbläsaren och bläddrar i modulens instrumentpanel med URL:en nedan:
http(s)<your-dotnet-application-base-url>?ssoaction=config
- Om registreringssidan eller inloggningssidan dyker upp har du lagt till miniOrange SAML SSO-modulen i din applikation.
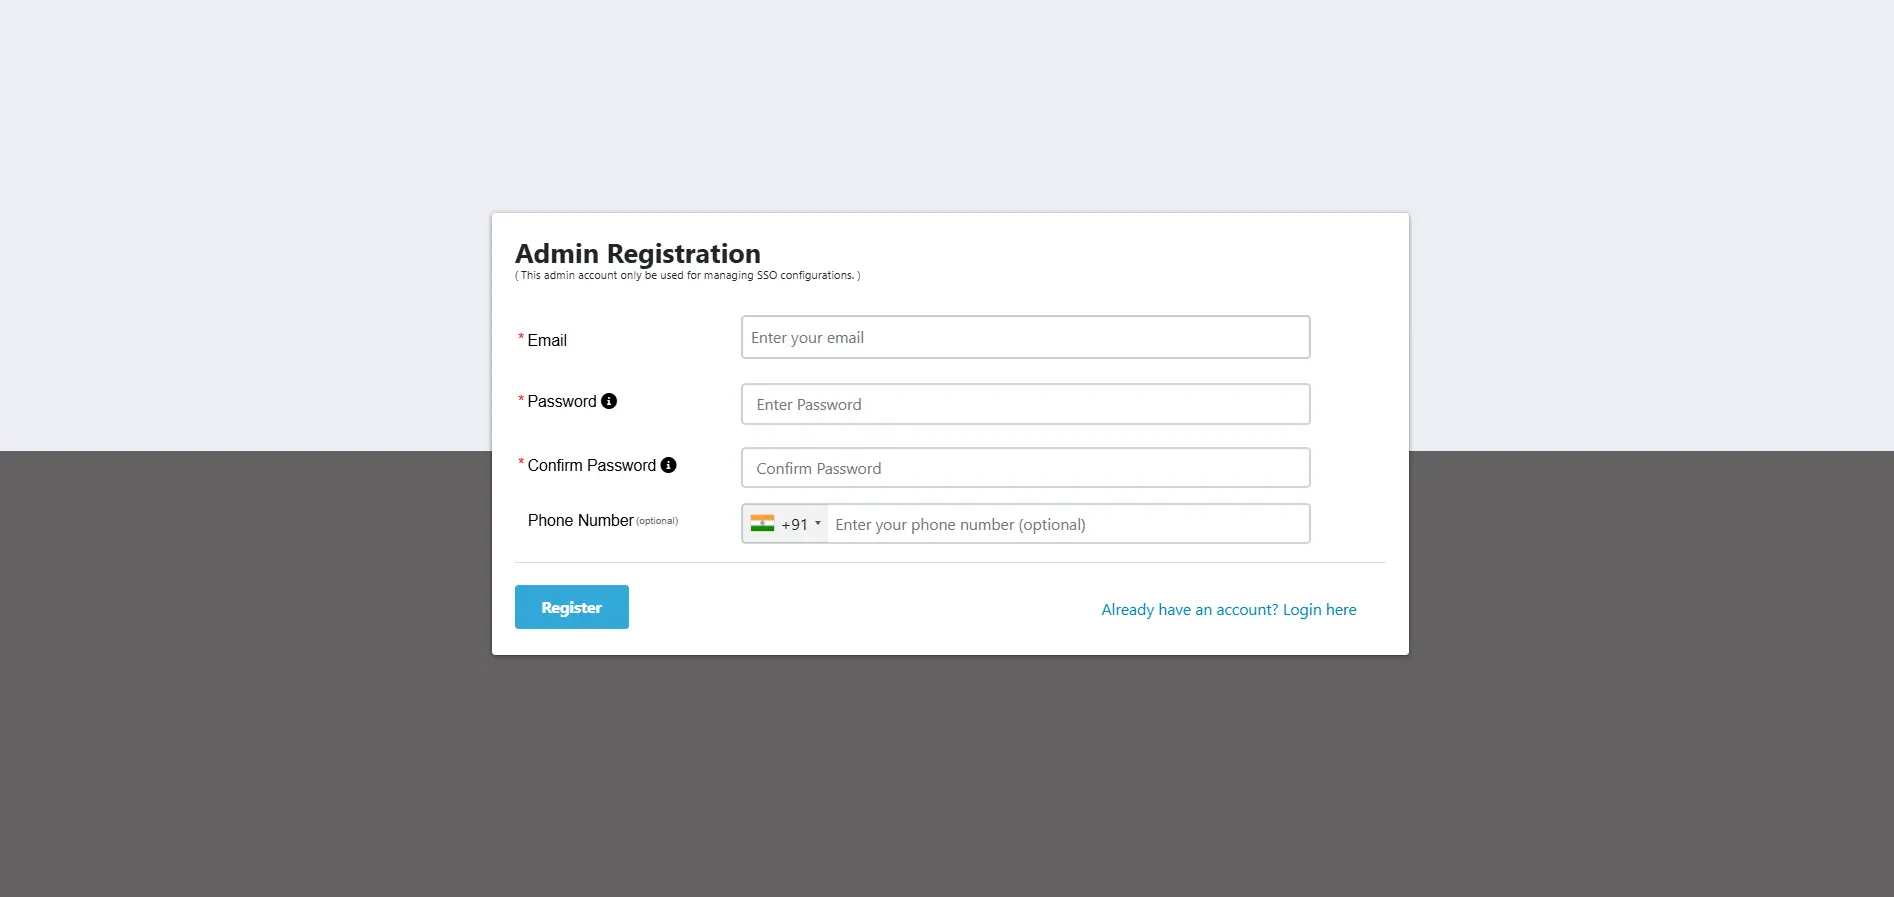
- Registrera dig eller logga in med ditt konto genom att klicka på Registrera för att konfigurera modulen.
- Efter lyckad registrering får du en testlicensnyckel till din registrerade e-postadress.
- För att aktivera modulen kan du antingen:
- Ange licensnyckel mottagen via e-post i det angivna inmatningsfältet.
- Ladda upp licensfilen som du laddade ner genom att klicka på Klicka här knapp.
OR
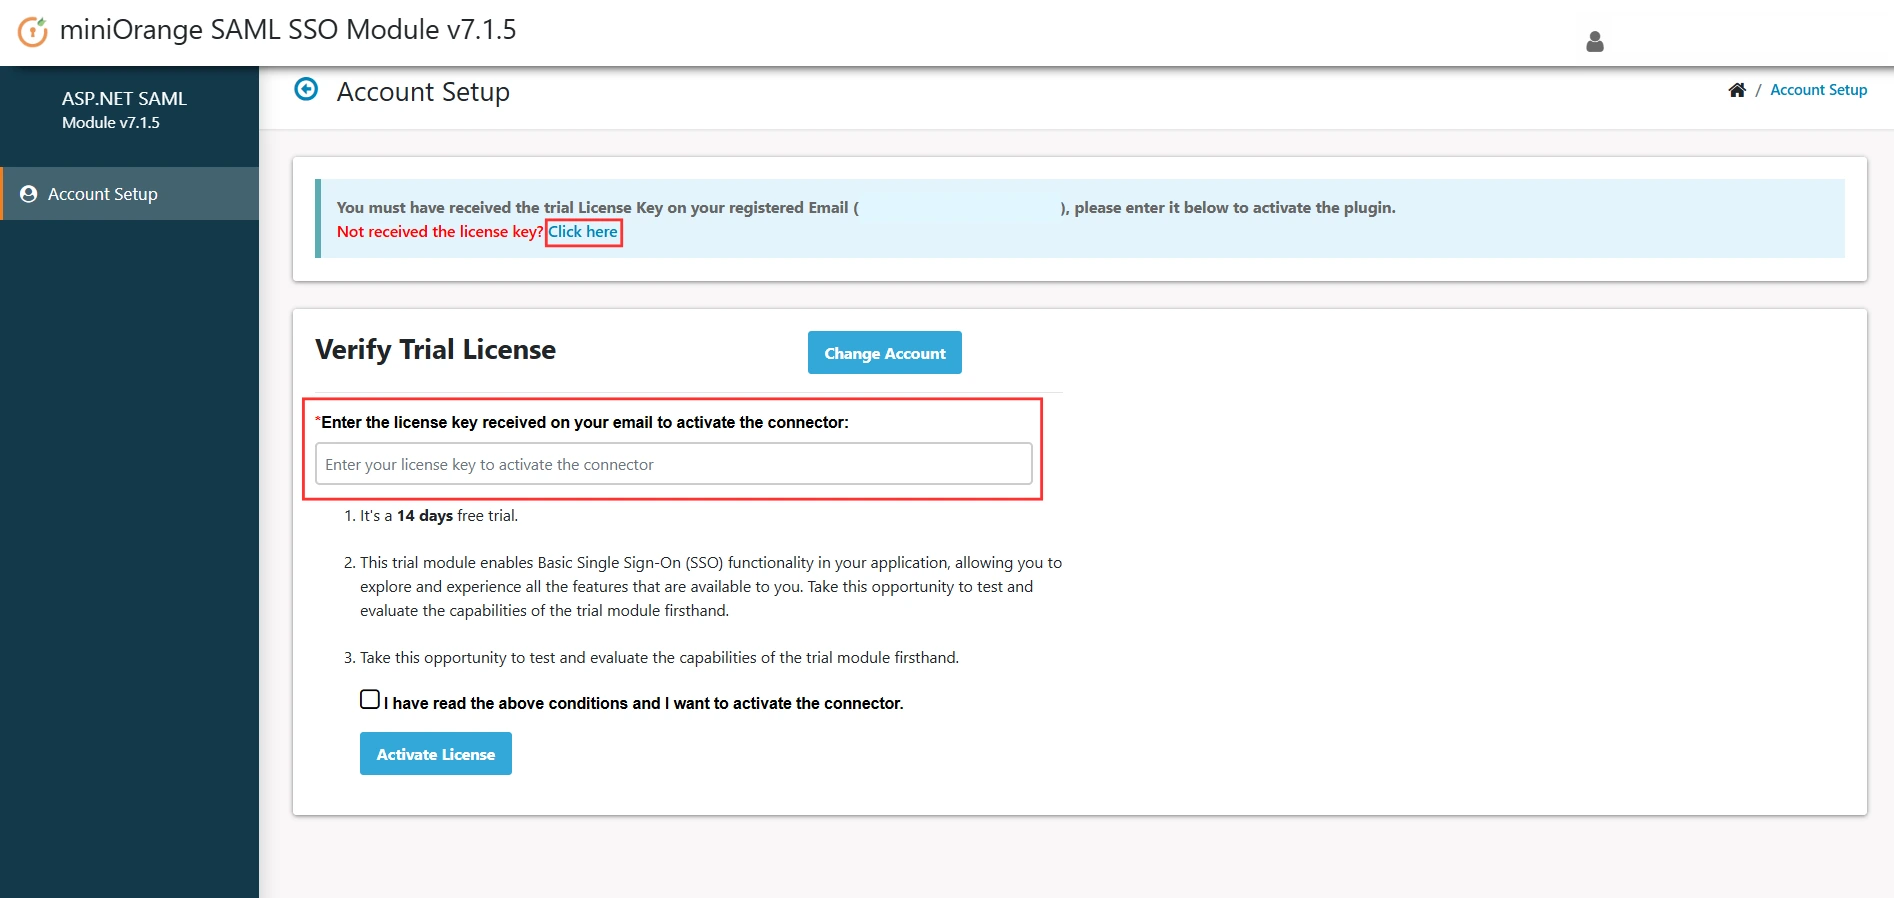
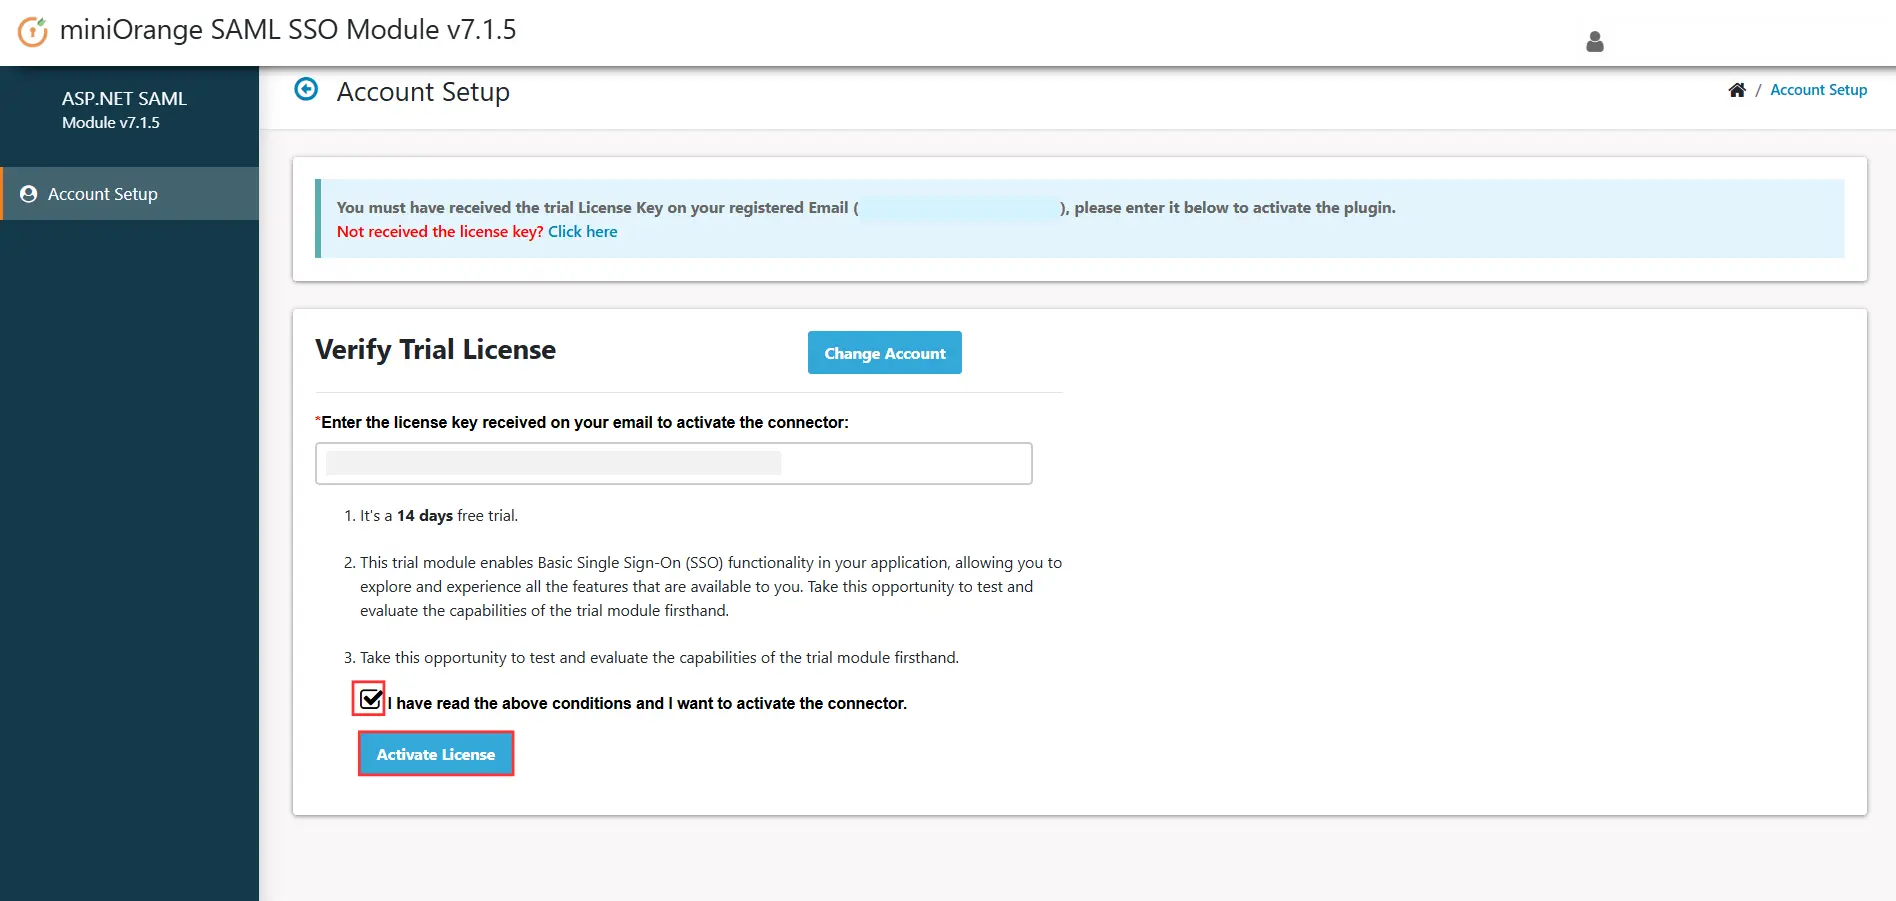
- Markera sedan rutan "Jag har läst ovanstående villkor och jag vill aktivera modulen" och klicka på Aktivera licens knapp.
Förutsättningar: Ladda ner och installation
A] NuGet-installation:
- Logga in till http://portal.miniorange.com/ och navigera till Nedladdningar fliken. Därifrån letar du upp ditt köpta plugin och klickar på Hämta Plugin för att ladda ner zip-filen för plugin-programmet.
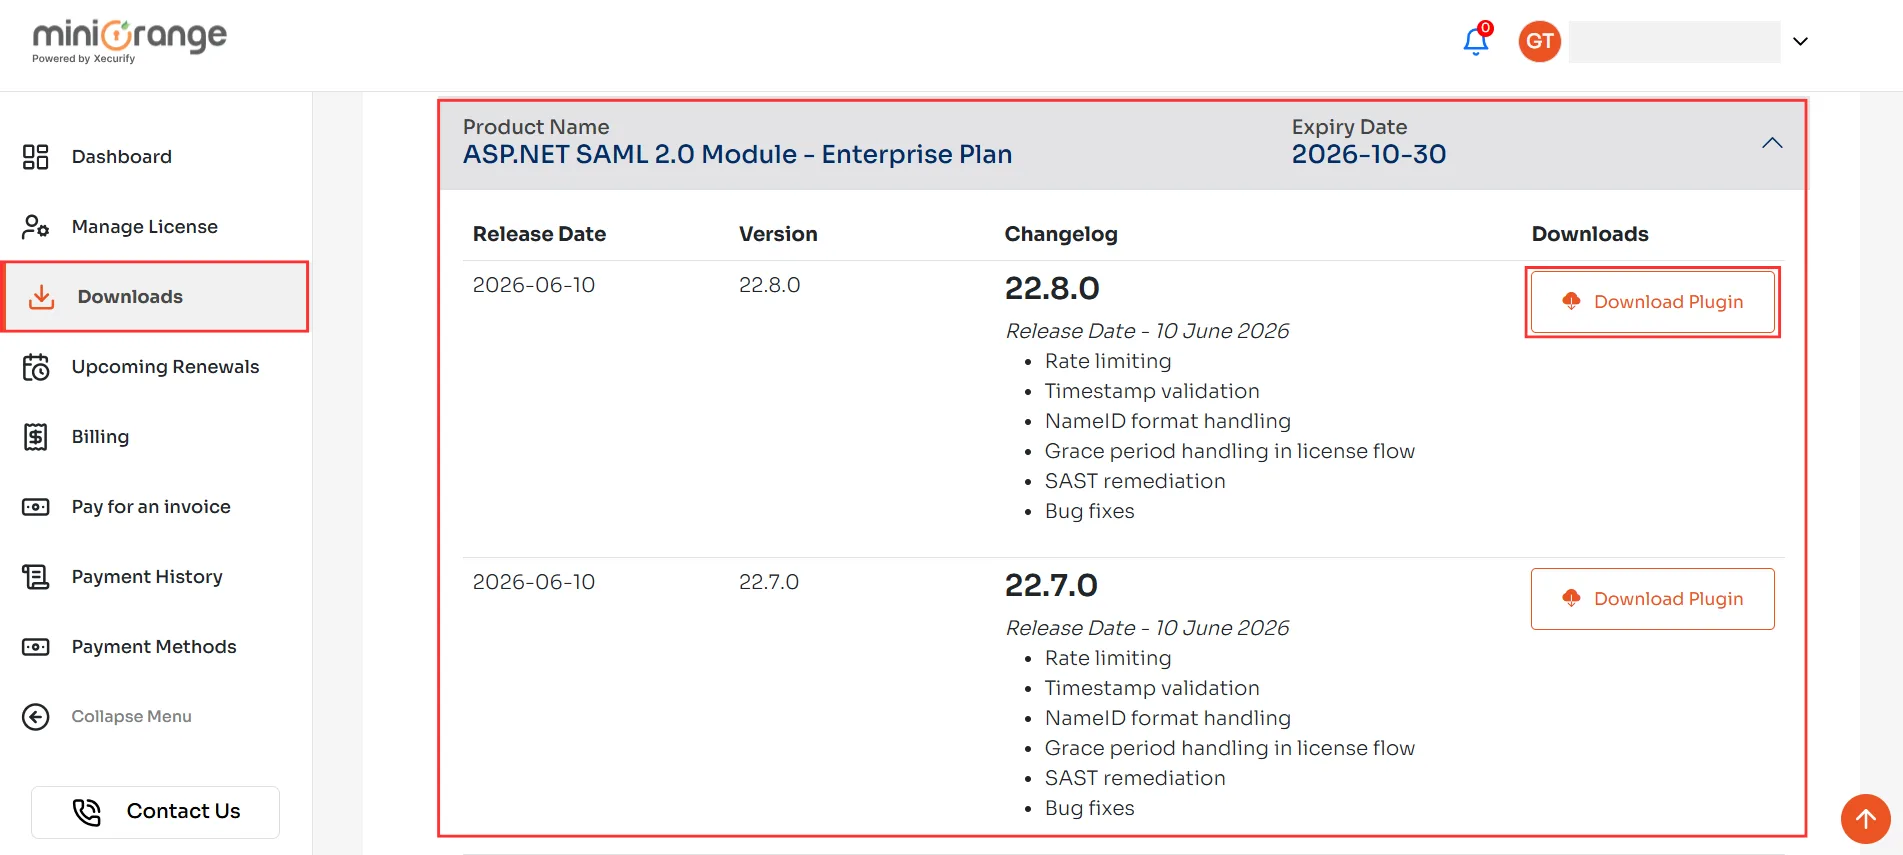
- Extrahera den nedladdade zip-filen till din dator och placera nuget-paketfilen (.nupkg-filen) i en mapp som "C:\miniOrangePackages"
- Kör följande kommando i din VS-terminal för att lägga till den som en paketkälla:
dotnet nuget add source C:\miniOrangePackages--name miniOrangePackage
- Öppna ditt projekt i terminalen:
cd C:\Path\To\YourProject
- Installera paketet i ditt projekt med hjälp av kommandot nedan:
dotnet add package miniOrange.SAML.SSO --source miniOrangePackage
OR
- Efter att du har placerat NuGet-paketet (.nupkg-filen) i en lokal mapp kan du istället för att använda terminalen även installera det med Visual Studio genom att följa stegen nedan:
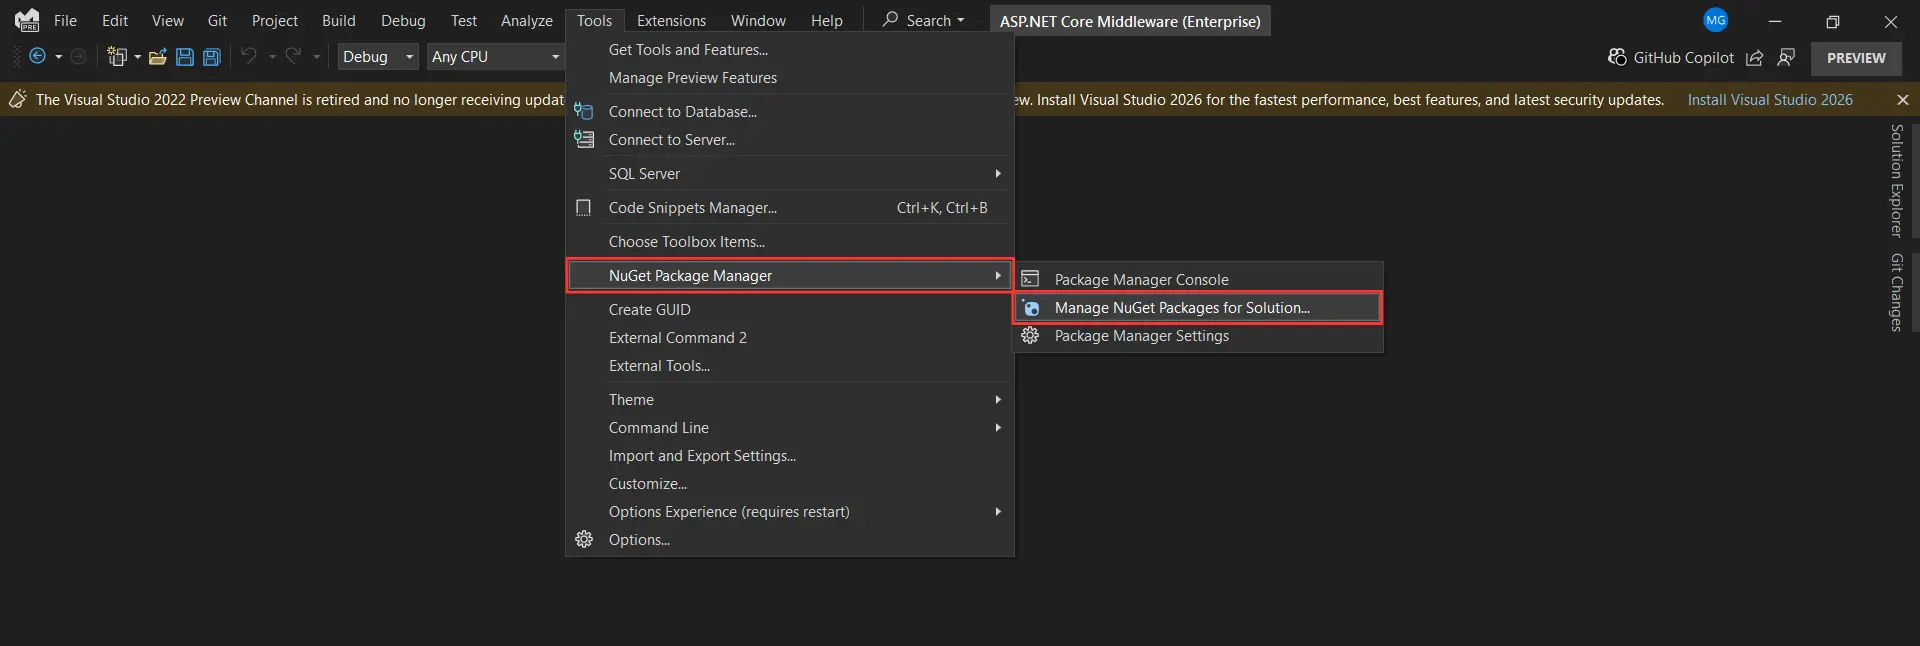
- Öppna din .NET-applikation i Visual Studio, klicka på Verktyg i det övre navigeringsfältet och navigera till NuGet-pakethanterare → Hantera NuGet-paket för lösningen.
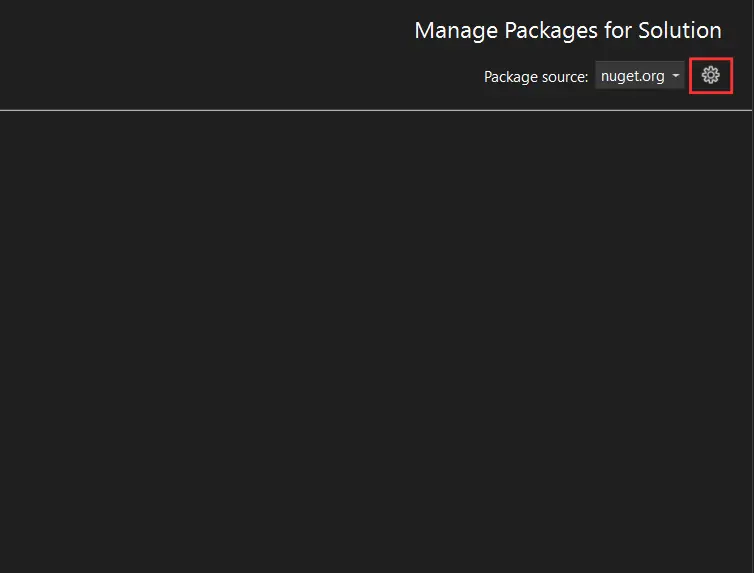
- Ett nytt fönster öppnas; klicka på kugghjulsikonen bredvid rullgardinsmenyn Paketkälla.
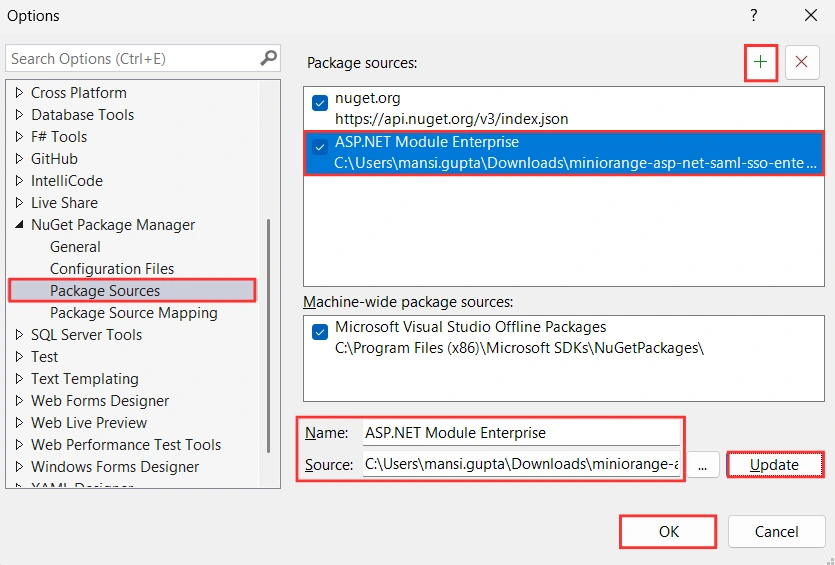
- Ett popup-fönster öppnas; välj Paketkällor från den vänstra navigeringspanelen klickar du på plustecknet (+) ikon, ange en namn För paketkällan, ange sökvägen till mappen där du placerade NuGet-paketet i Källa fältet och klicka sedan på Uppdatering och äntligen klicka OK för att spara ändringarna, som visas på bilden.
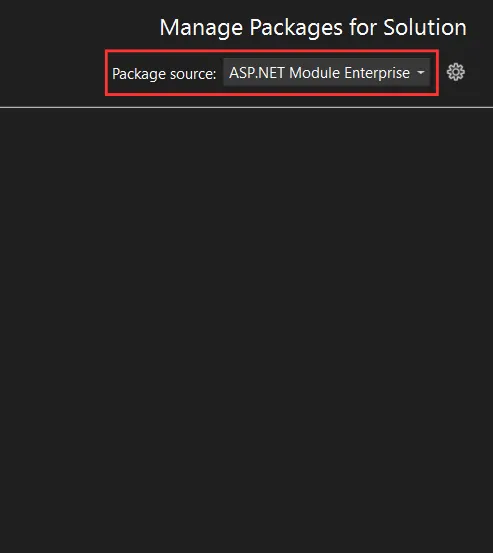
- Efter att du stängt popup-fönstret, välj den nyligen tillagda paketkällan från Paketkälla falla ner.
- Klicka nu på Bläddra fliken, sök efter miniOrange.SAML.SSO, välj paketet från resultaten och klicka på Installera.
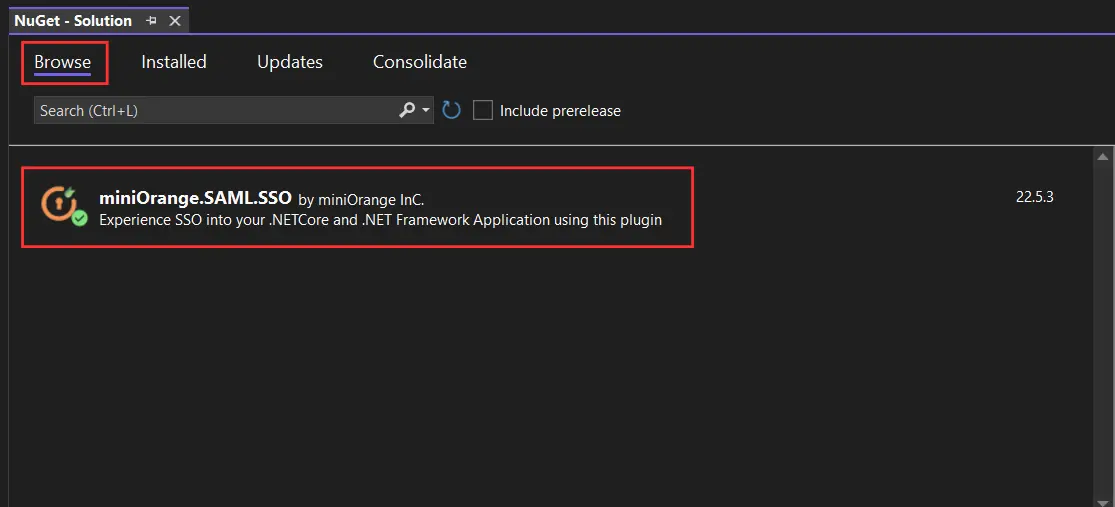
B] Manuell installation:
- Extrahera det nedladdade paketet från miniOrange-portalen. Den innehåller en Manuell installation mapp med miniorange-saml-sso.dll och andra DLL-filer som måste placeras i ditt programs bin mapp.
- Placera saml.config fil och miniOrangeContent mappen i rotkatalogen för ditt program.
- Registrera miniOrange-modulen i din web.config genom att följa stegen i integration.md.
Åtkomst till modulens instrumentpanel
- Efter installationen öppnar du webbläsaren och bläddrar i modulens instrumentpanel med URL:en nedan:
http(s)<your-dotnet-application-base-url>?ssoaction=config
- Om inloggningssidan dyker upp har du lagt till miniOrange SAML SSO-modulen i din applikation.
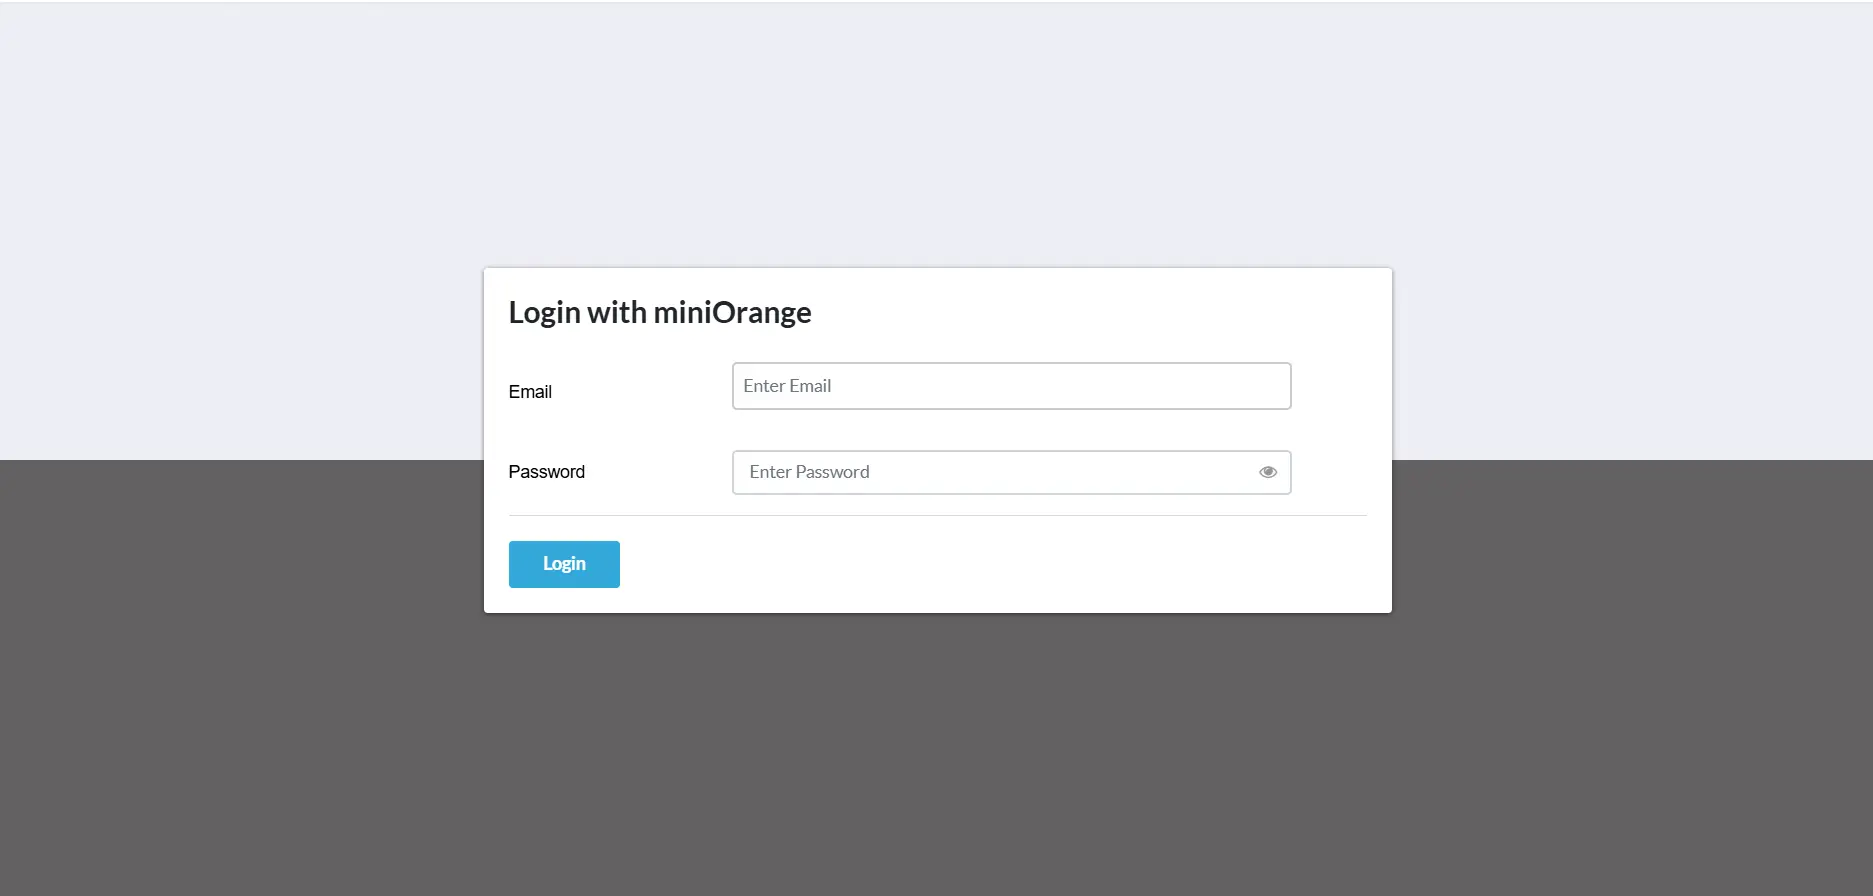
- Logga in med ditt licensierade miniOrange-konto för att konfigurera modulen.
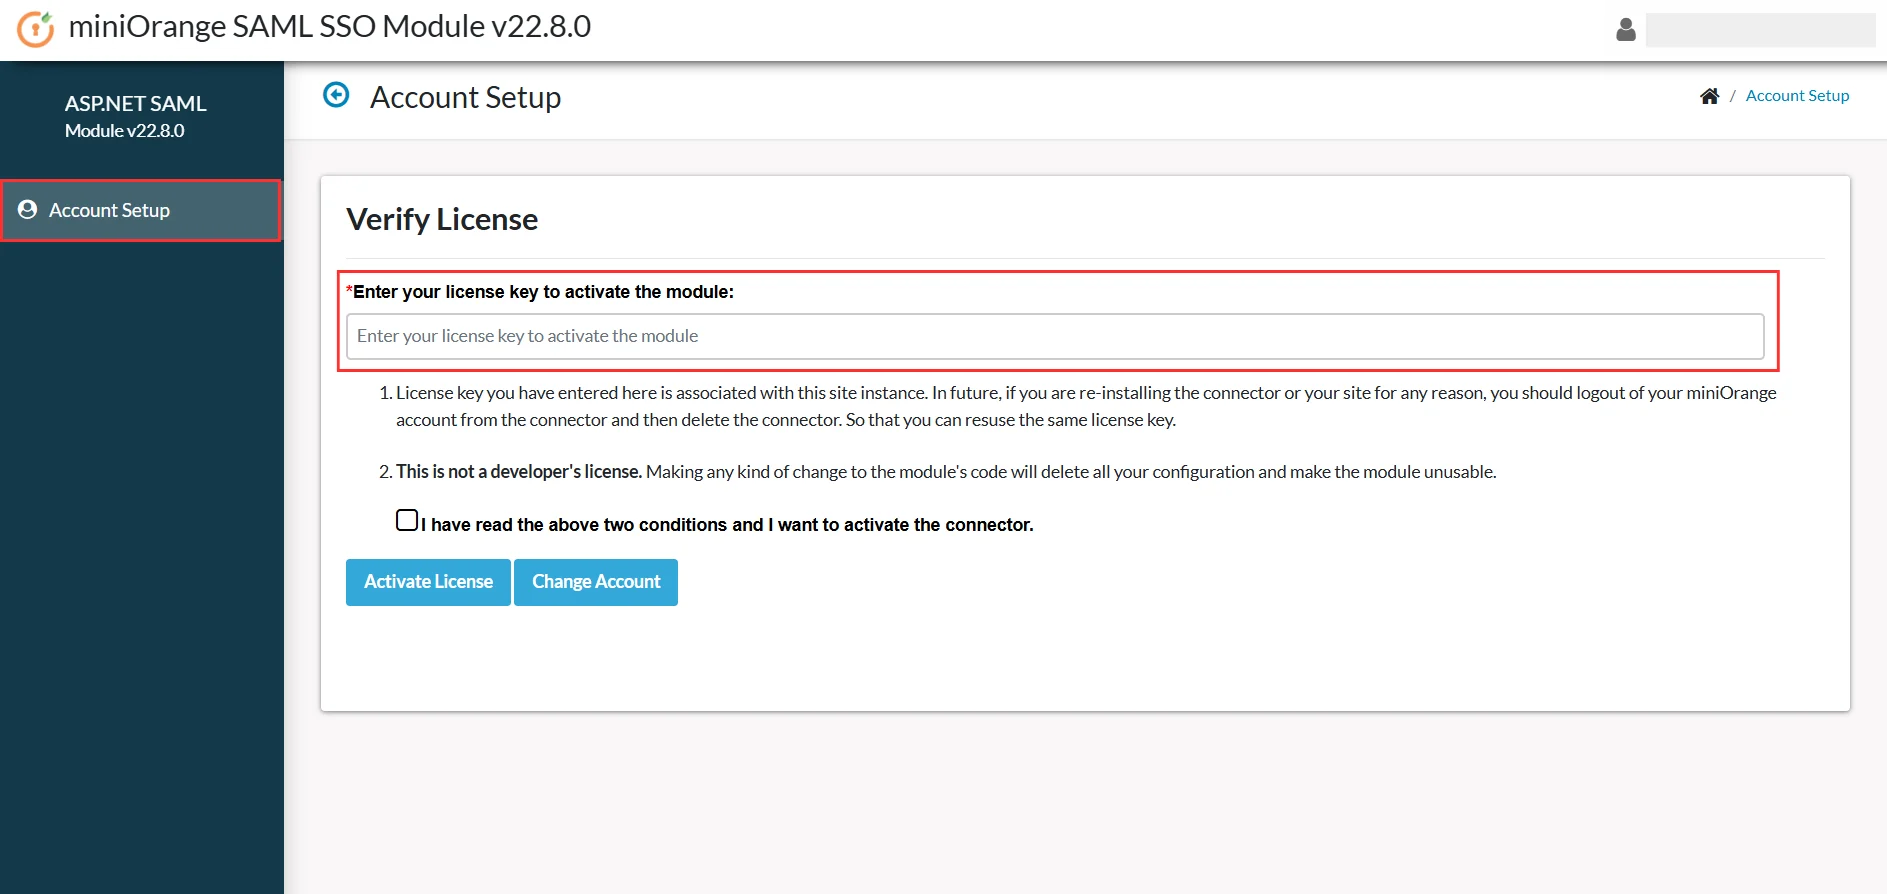
- Efter inloggning, den Kontoinställningar instrumentpanelen öppnas. Ange licensnyckeln för att aktivera plugin-programmet, som du får efter att du loggat in på portal.miniorange.com och navigerar till Hantera licens → Licensnycklar.
- Markera sedan rutan "Jag har läst ovanstående två villkor och jag vill aktivera plugin-programmet", och klicka på Aktivera licens knapp.
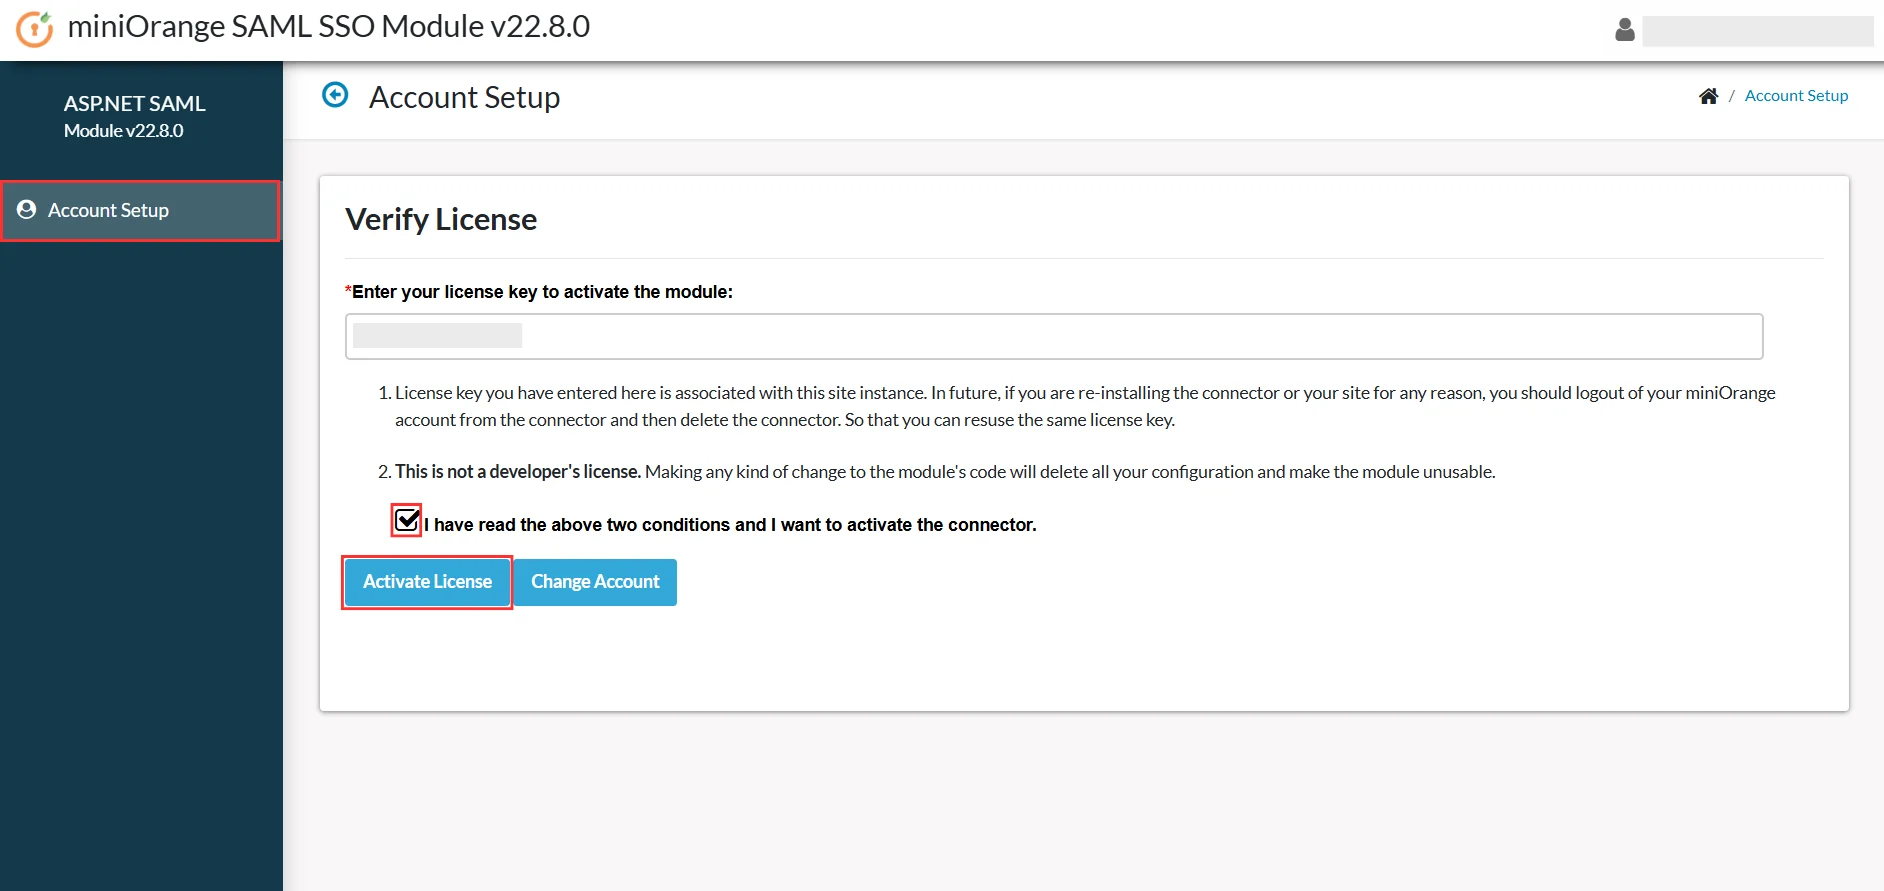
Konfigurationssteg
1. Tillhandahåll .NET-applikationsmetadata till Azure AD Identity Provider
Det finns två sätt som beskrivs nedan för att hämta SAML SP-metadata för konfigurering hos din identitetsleverantör.
A] Använda SAML-metadata-URL eller metadatafil
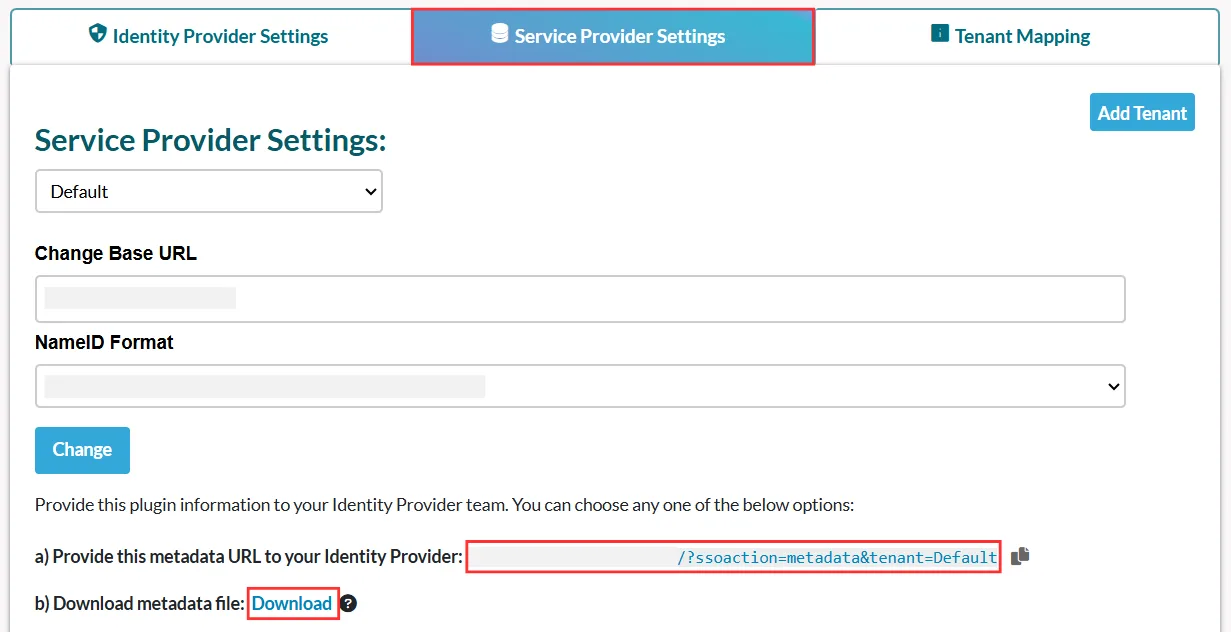
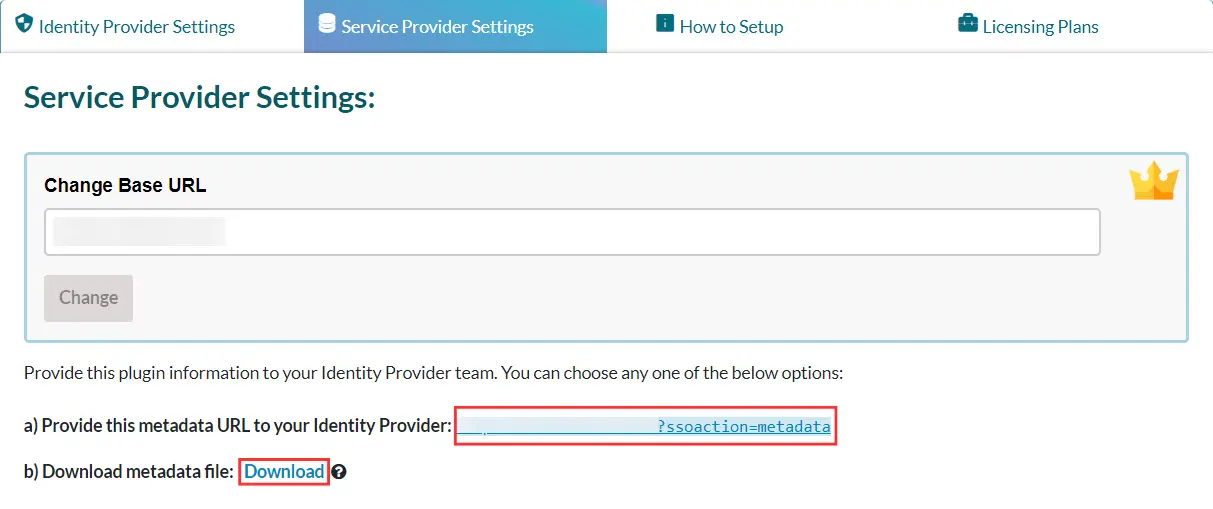
- I Menyn för plugininställningar, leta efter Inställningar för tjänsteleverantör. Under det kan du hitta metadata-URLen samt möjligheten att ladda ner SAML-metadata.
- Kopiera metadata-URL eller ladda ned metadatafilen för att konfigurera densamma på din identitetsleverantör.
- Du kan hänvisa till skärmdumpen nedan:
B] Ladda upp metadata manuellt
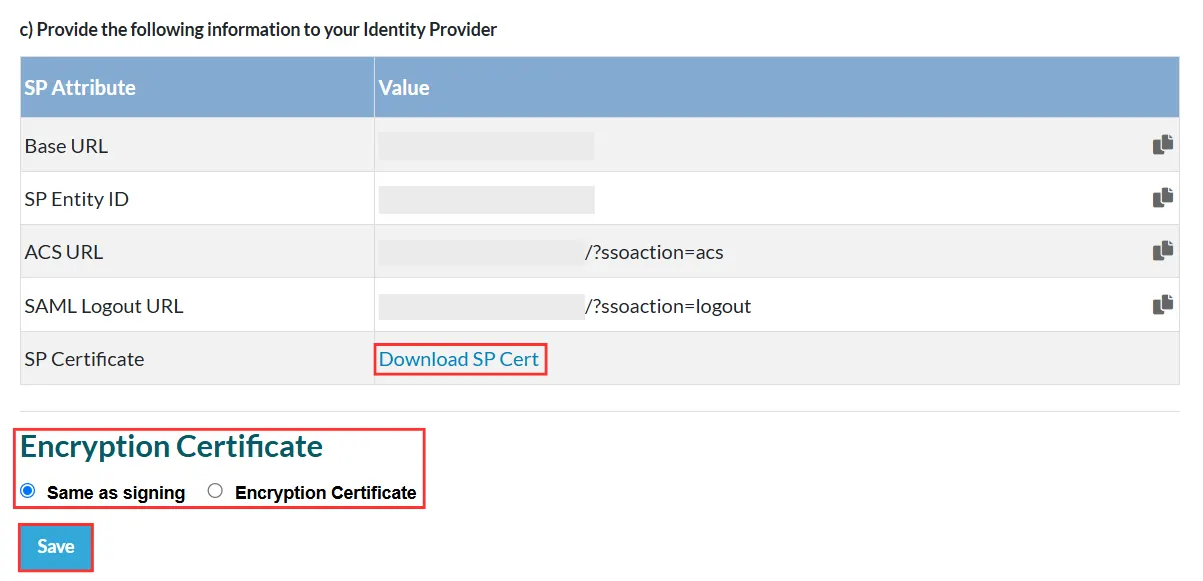
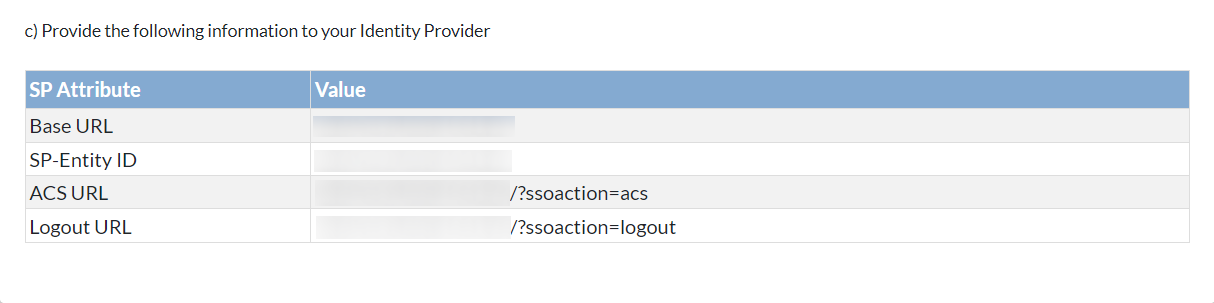
- Från Inställningar för tjänsteleverantör avsnittet kan du manuellt kopiera tjänsteleverantörens metadata, som SP Entity ID, ACS URL, Single Logout URLoch dela den med din identitetsleverantör för konfiguration.
- Du kan också ladda ner SP-certifikatet genom att klicka på Ladda ner SP-certifikat och lämna den till din identitetsleverantör om det behövs.
- Enligt Krypteringscertifikat avsnittet, välj lämplig certifikattyp enligt dina krav.
- När du har slutfört ovanstående steg klickar du på Spara för att tillämpa konfigurationen.
- Du kan hänvisa till skärmdumpen nedan:
Steg för att konfigurera Azure AD IdP
- Logga in Azure AD Portal.
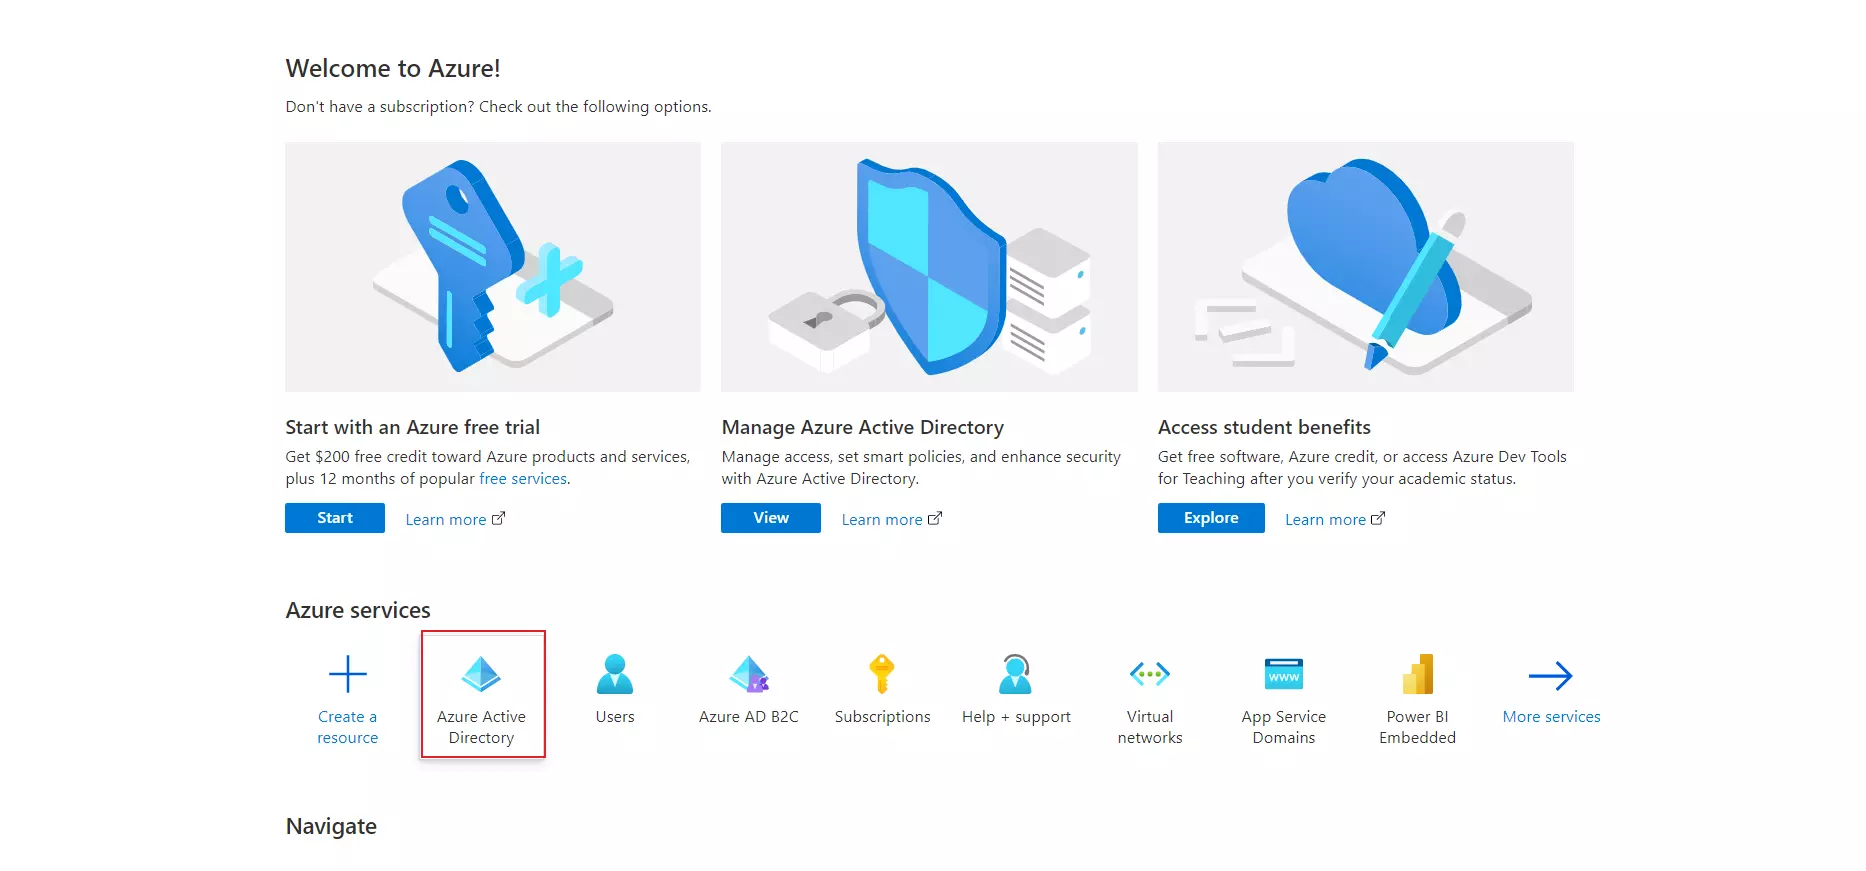
- Välja Azure Active Directory.
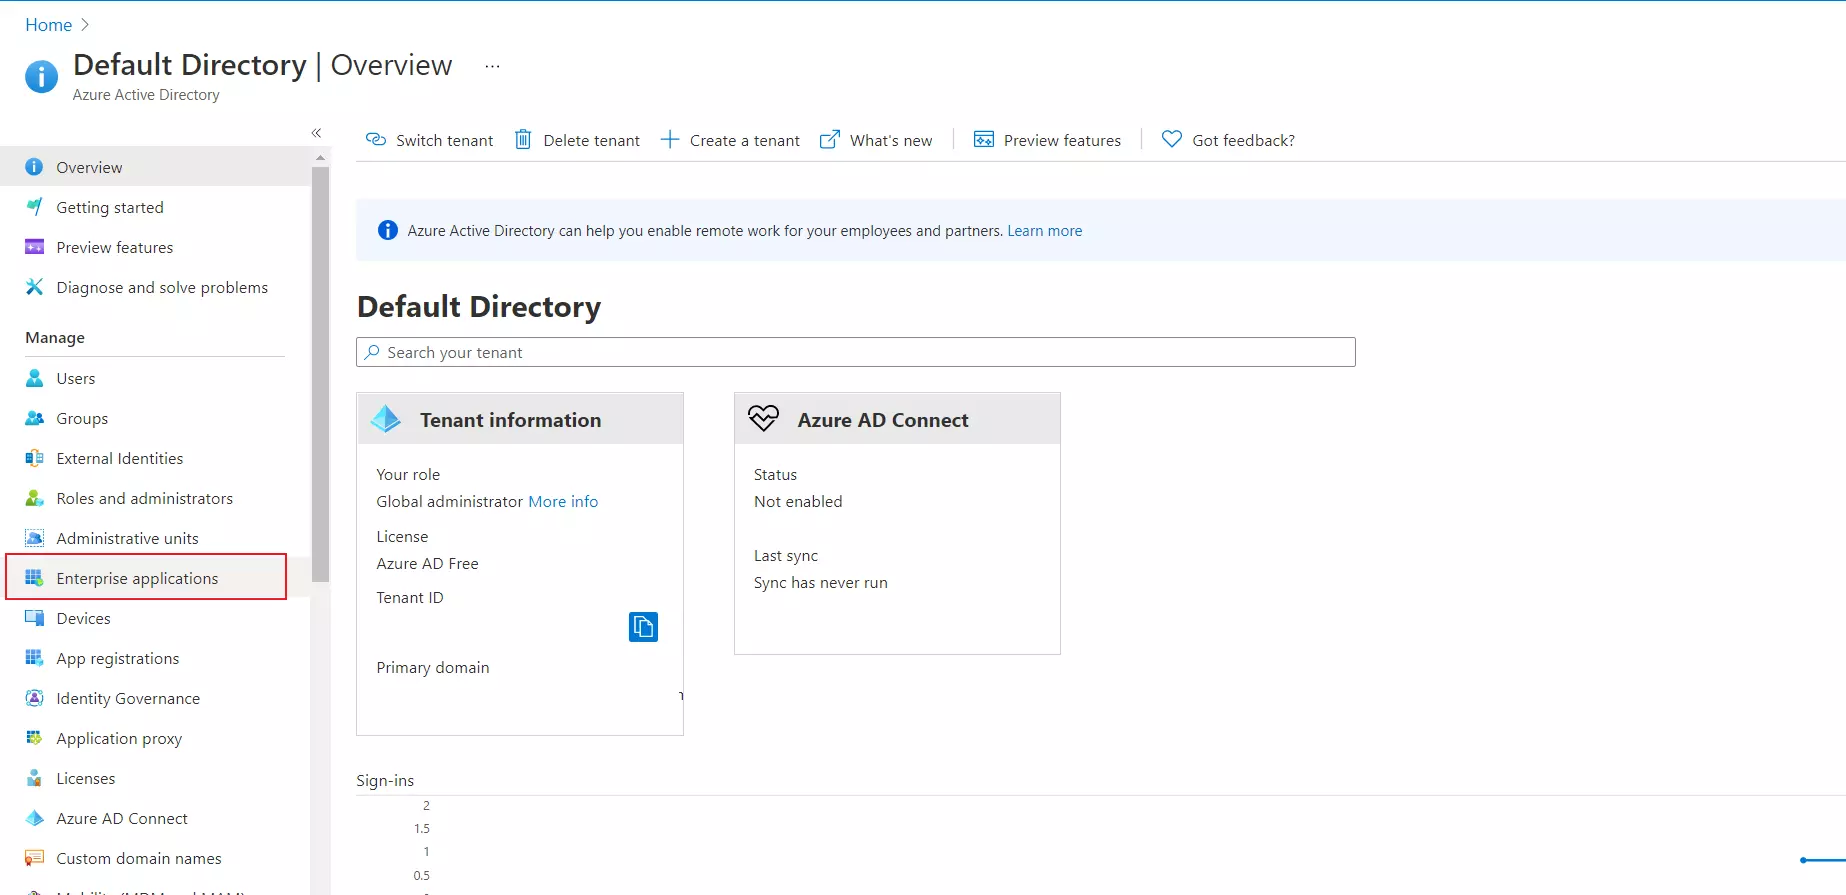
- Välja Enterprise-applikation.
- Klicka på Ny ansökan.
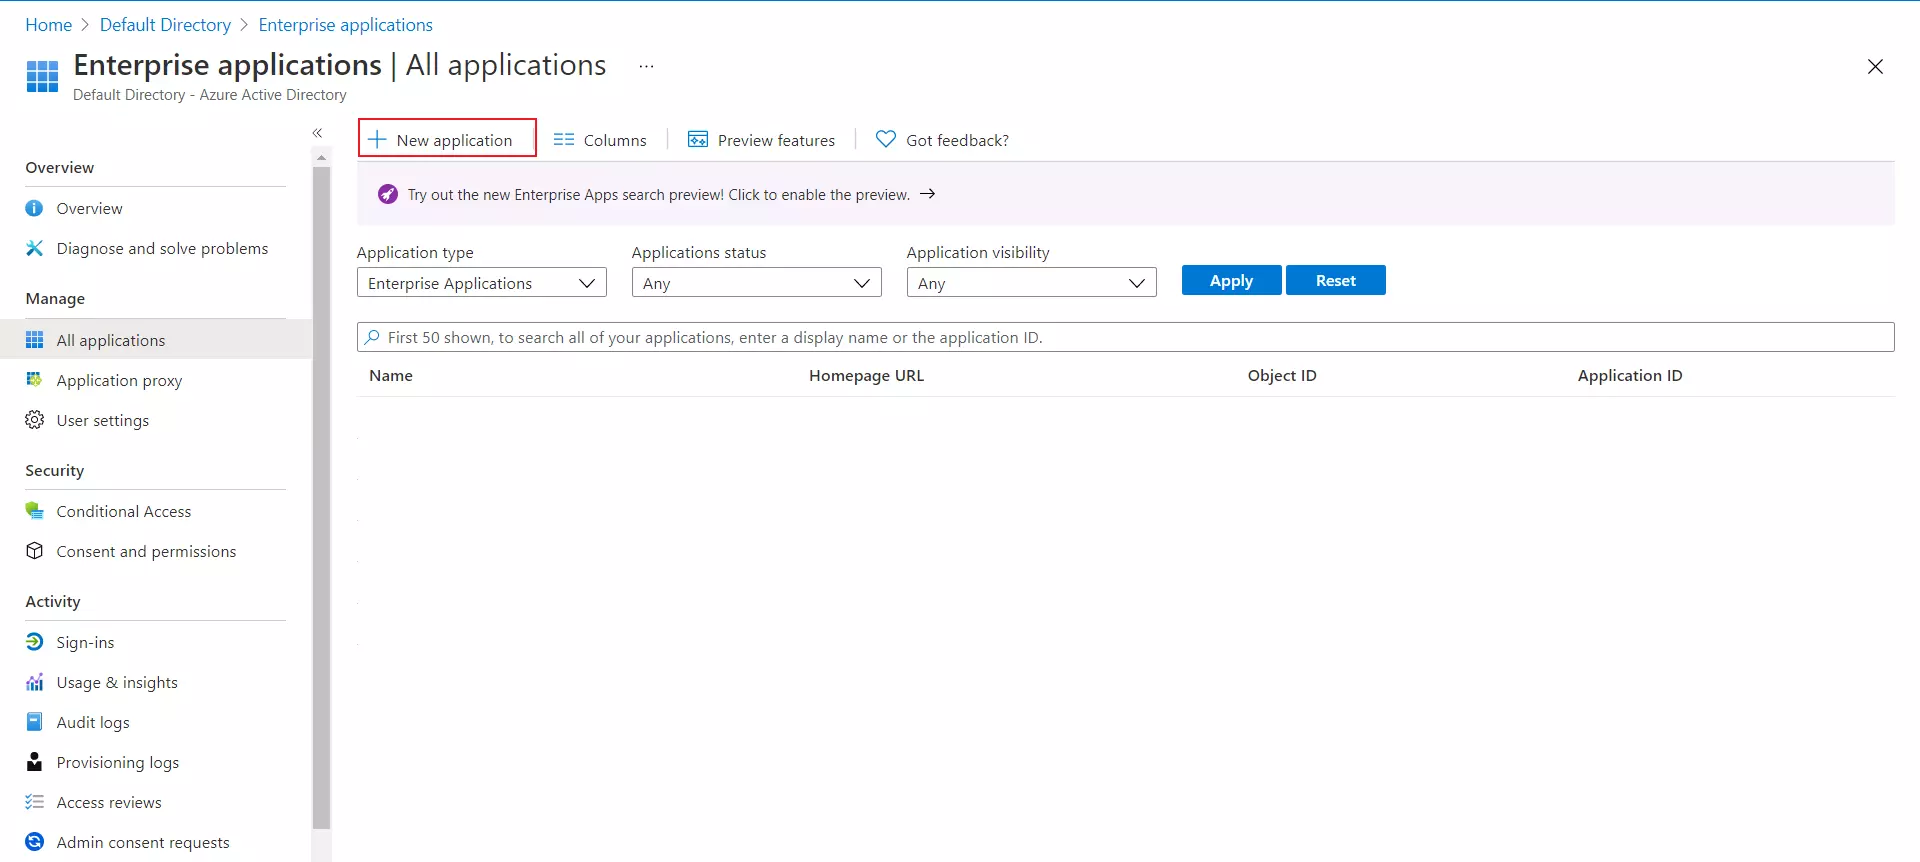
- Klicka på Skapa din egen applikation.
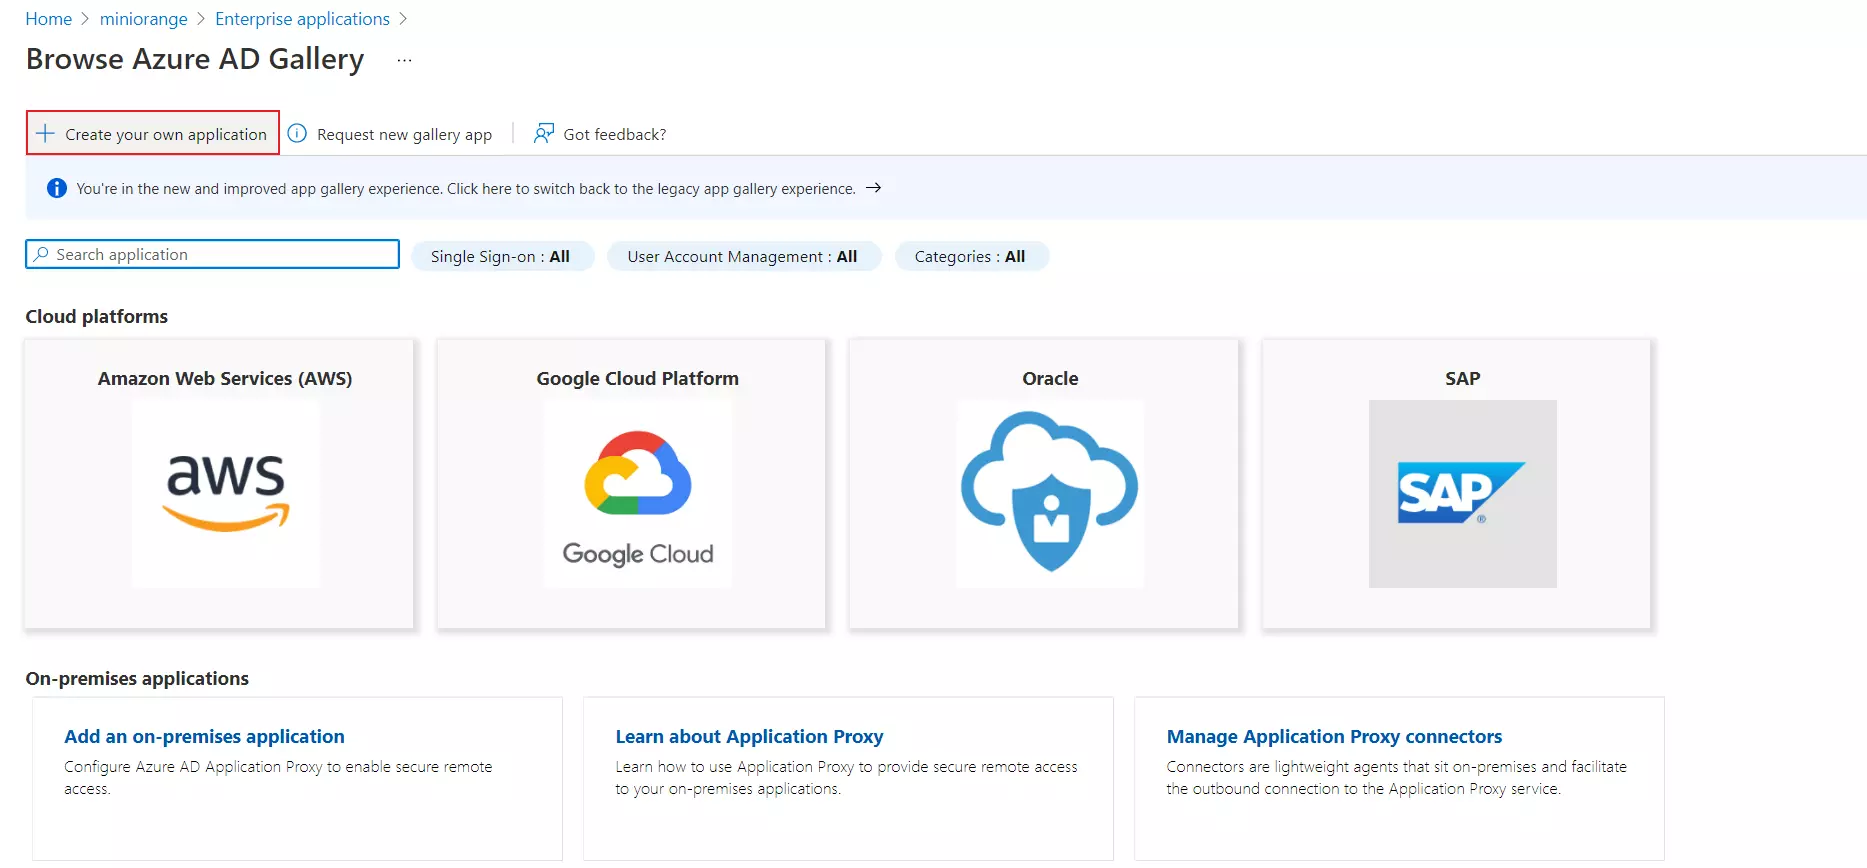
- Ange namnet på din app och välj sedan Icke-galleriapplikation avsnittet och klicka på Skapa knapp.
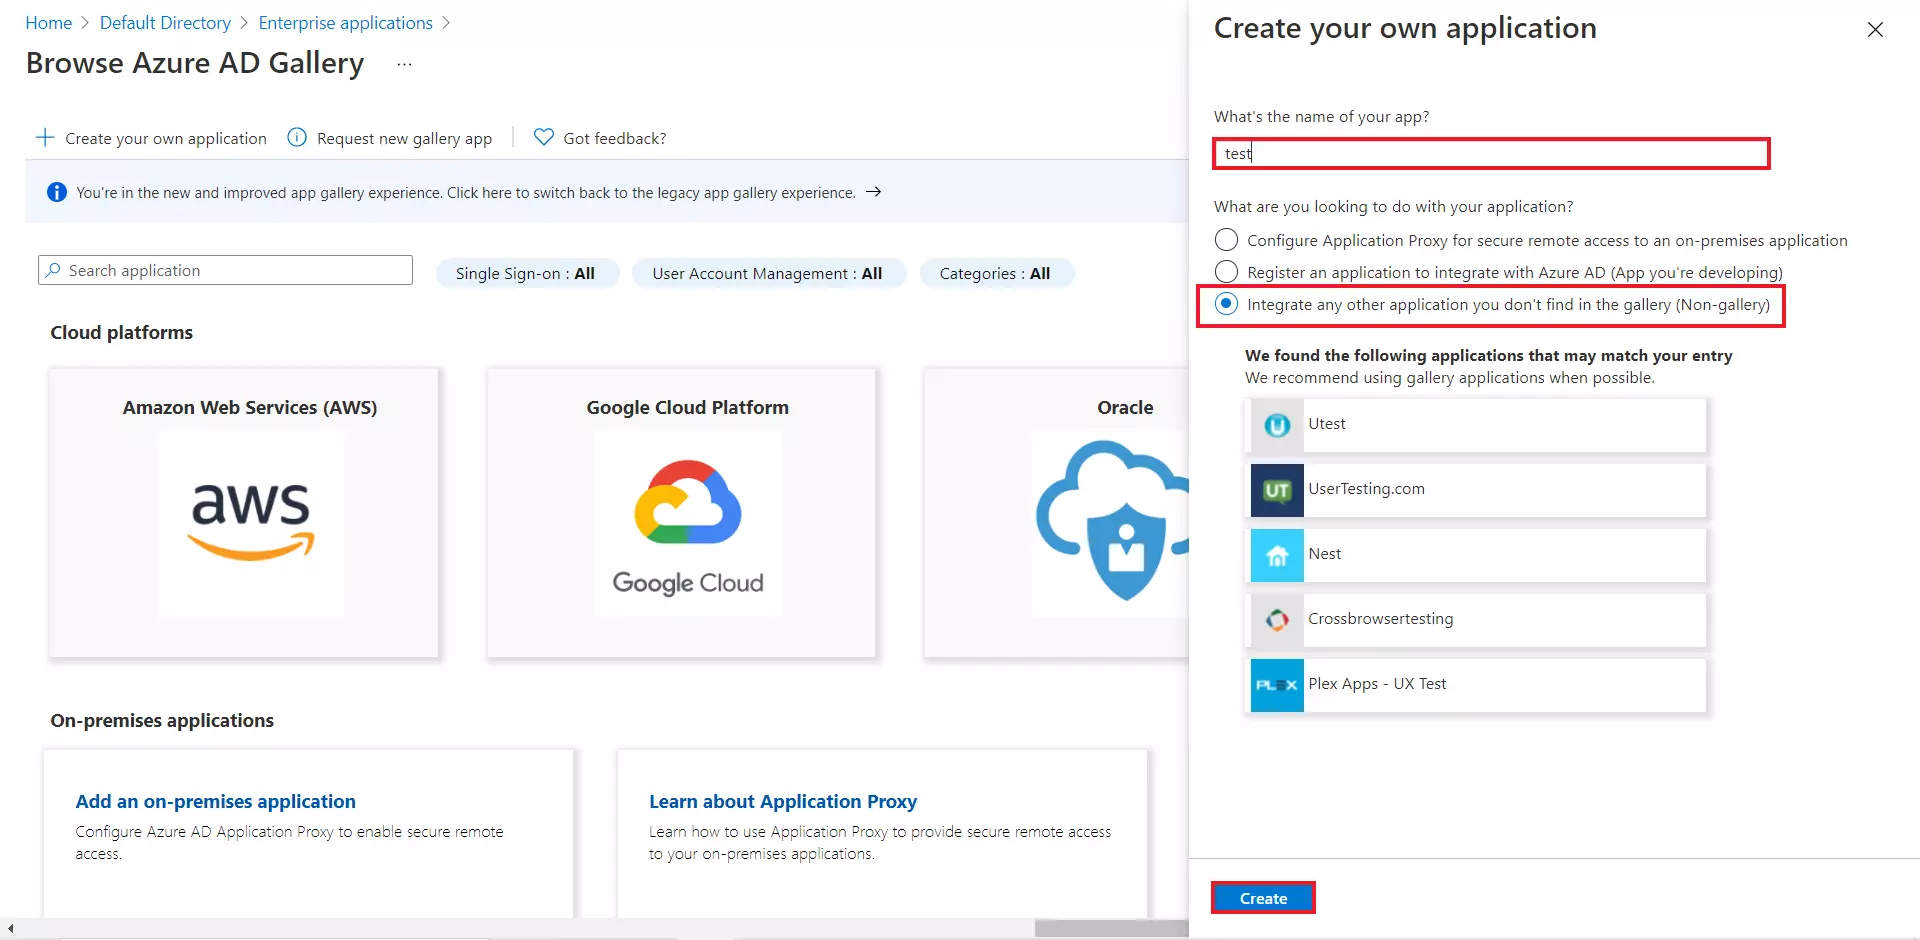
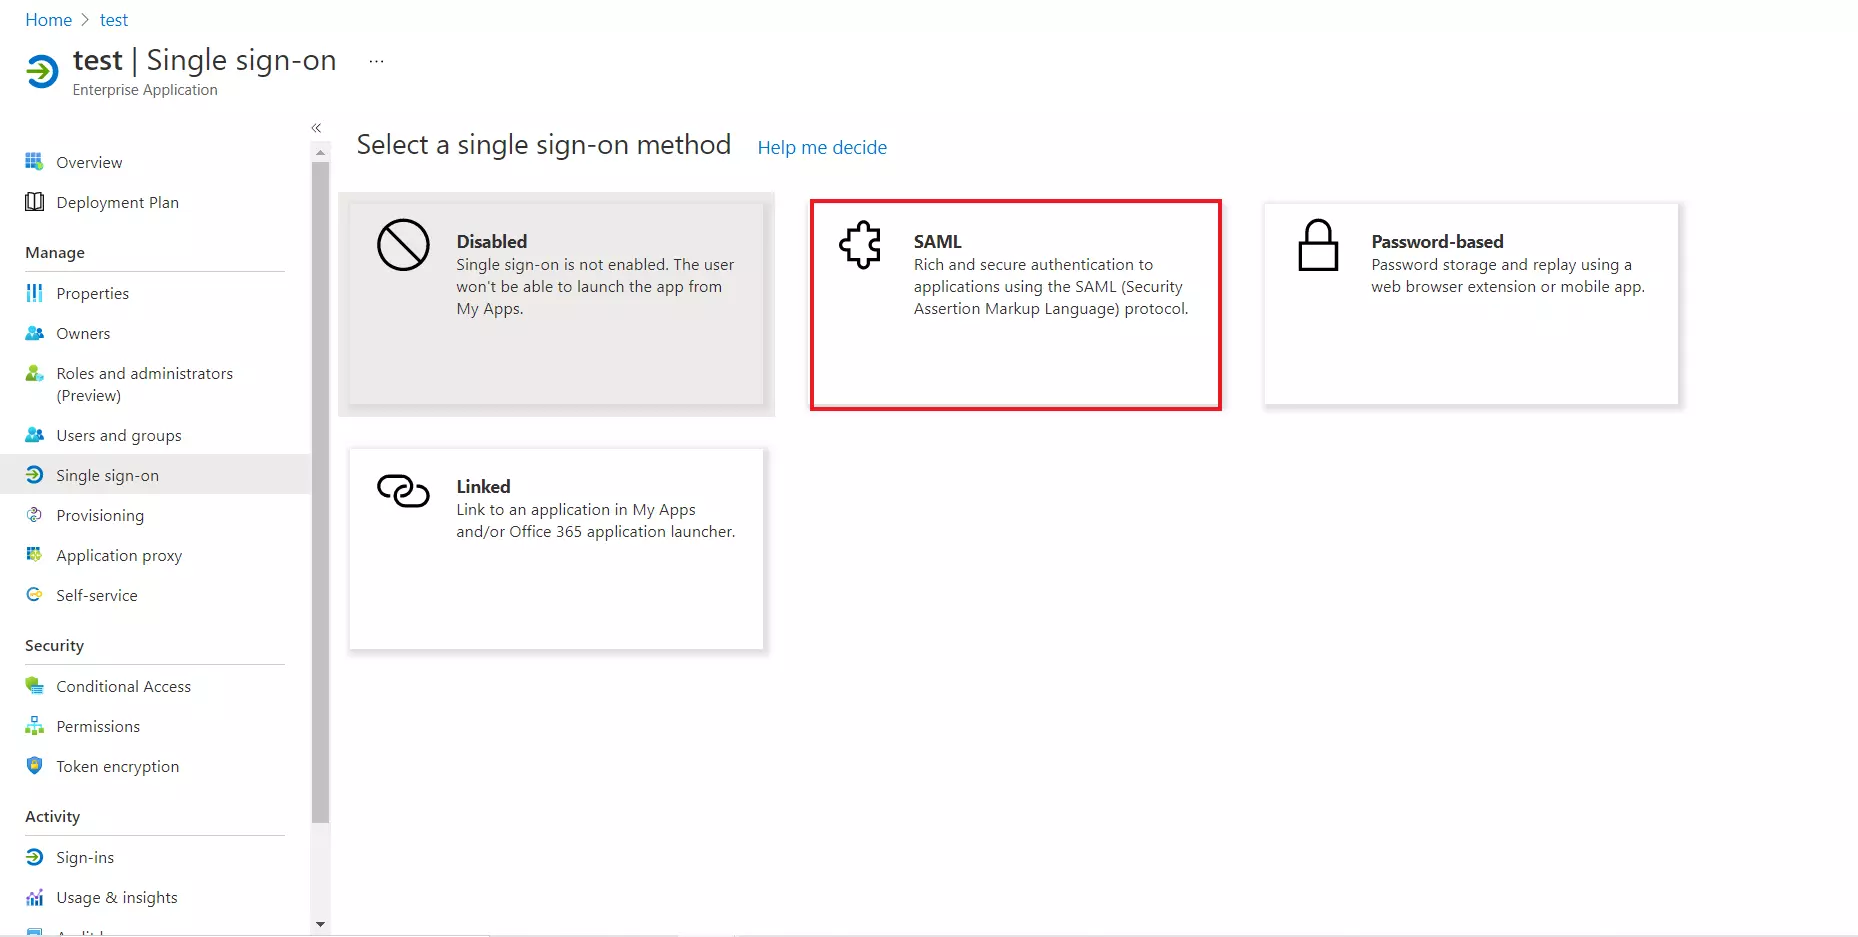
- Klicka på Konfigurera enkel inloggning.
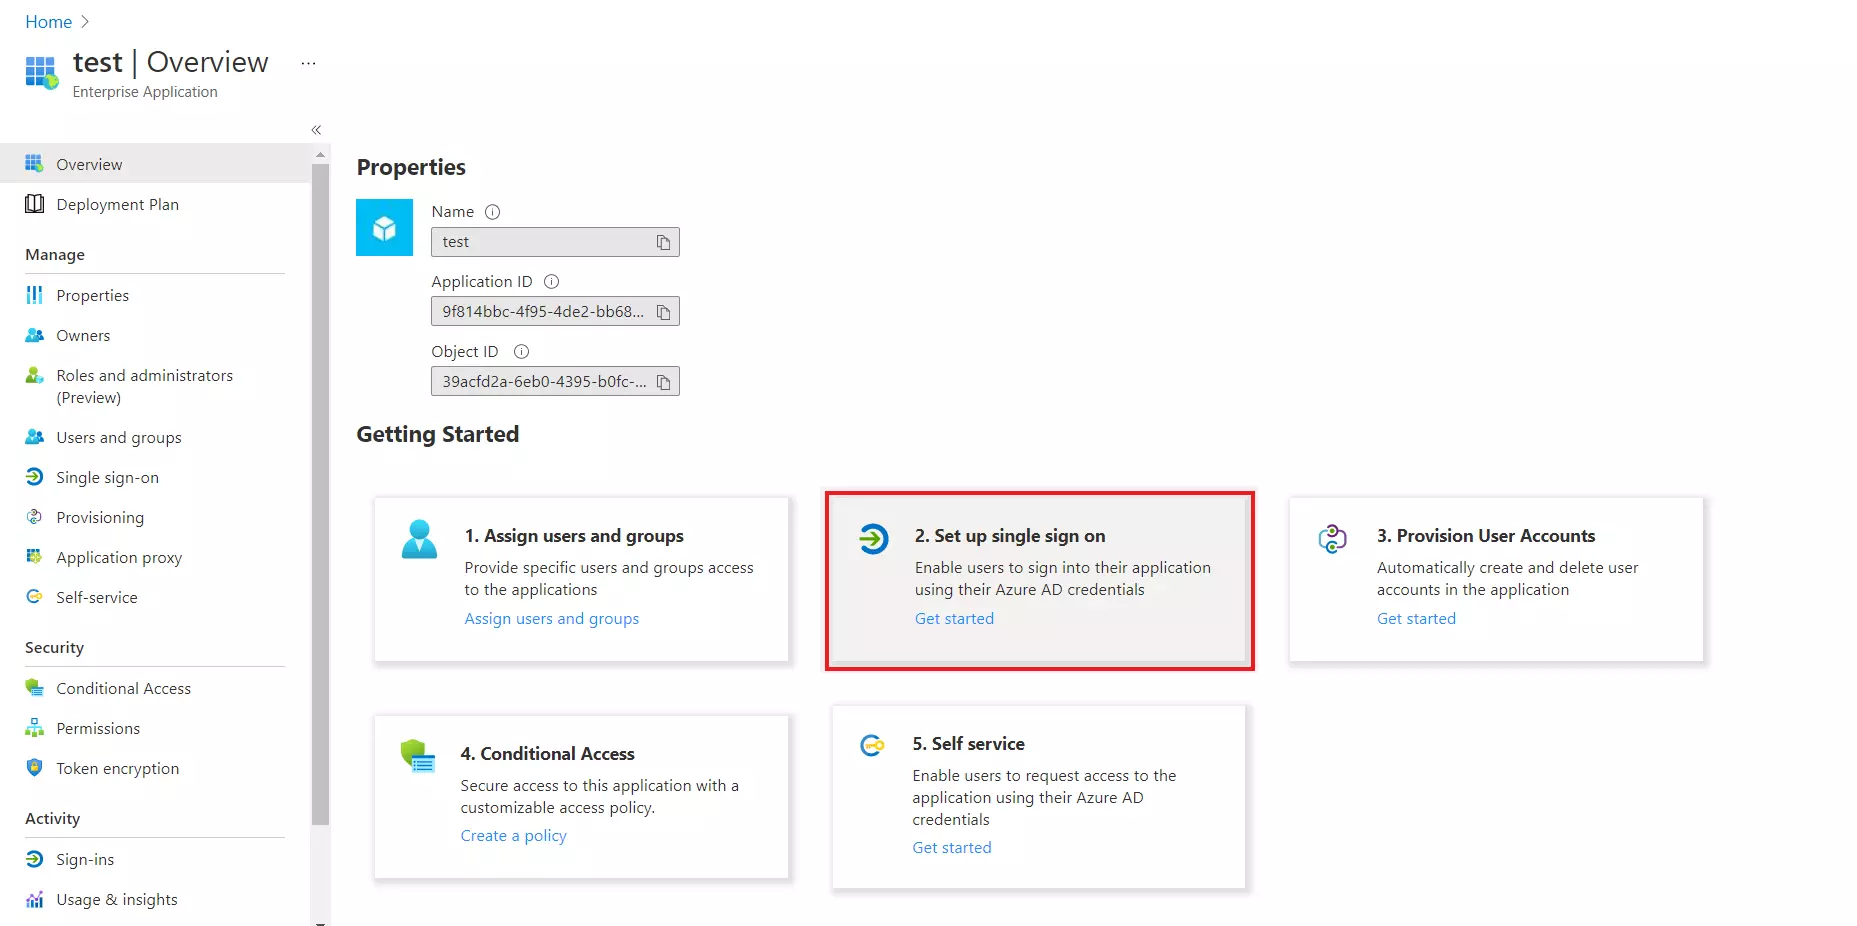
- Välj SAML fliken.
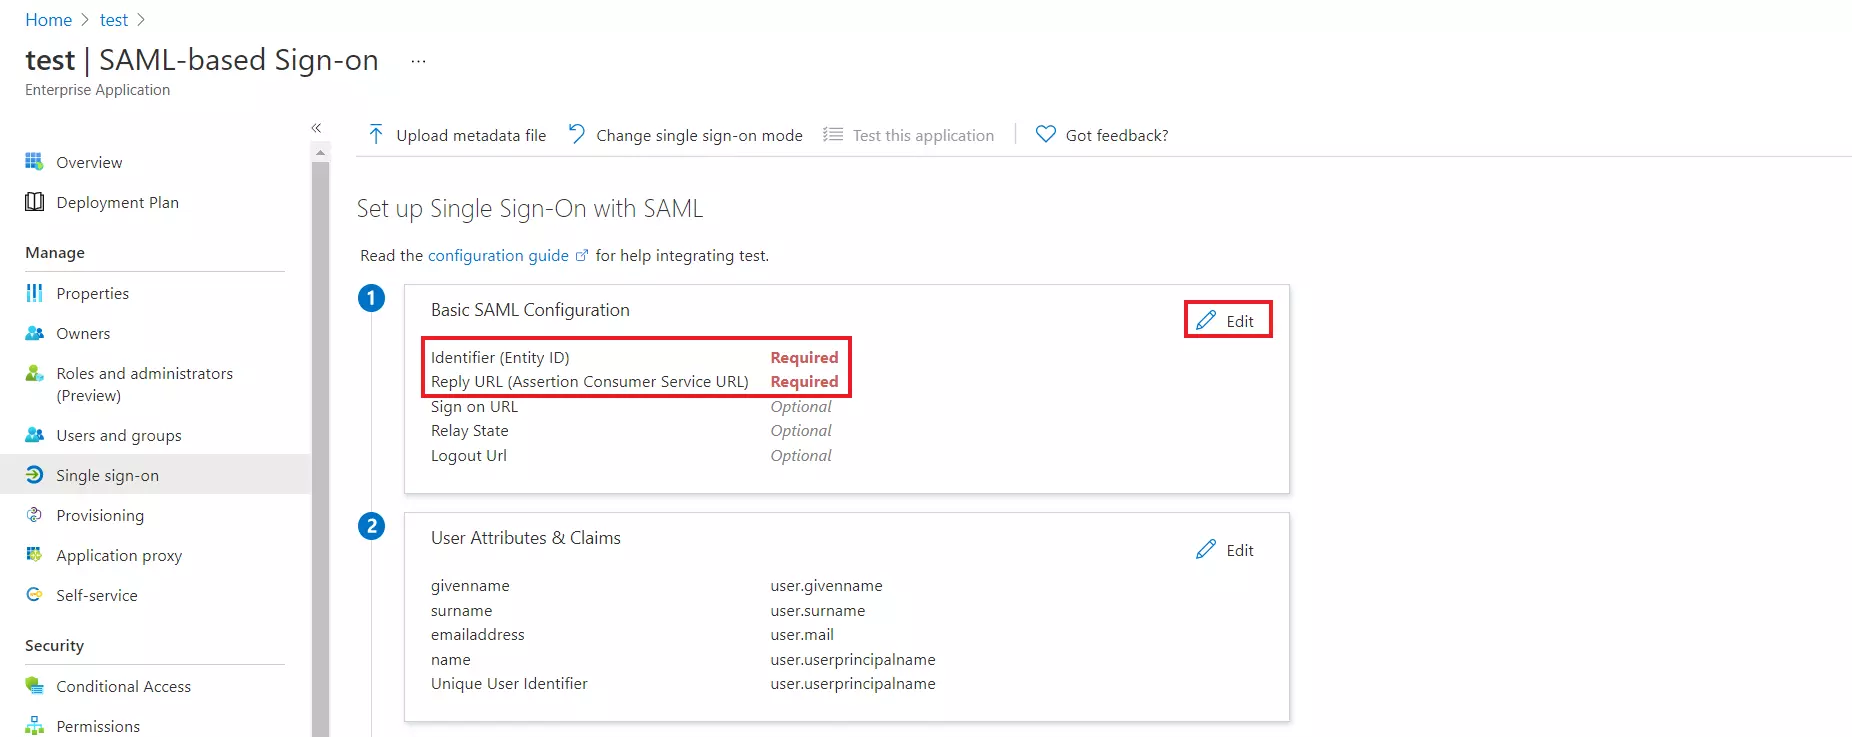
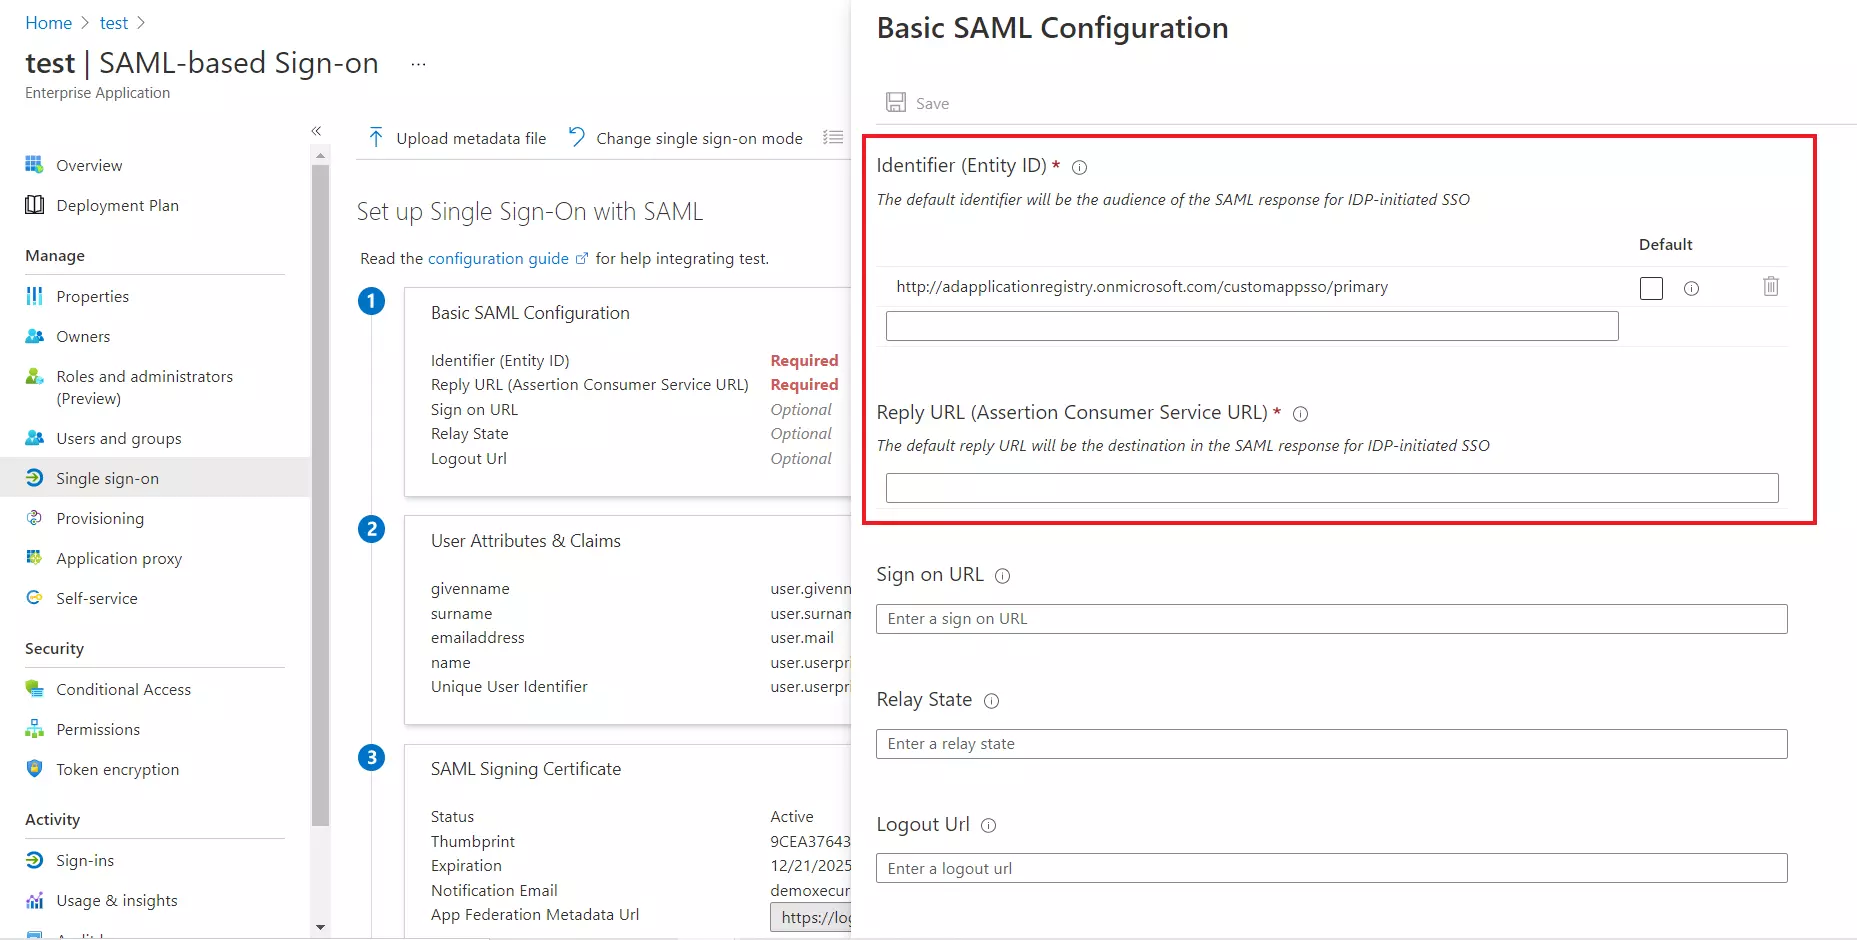
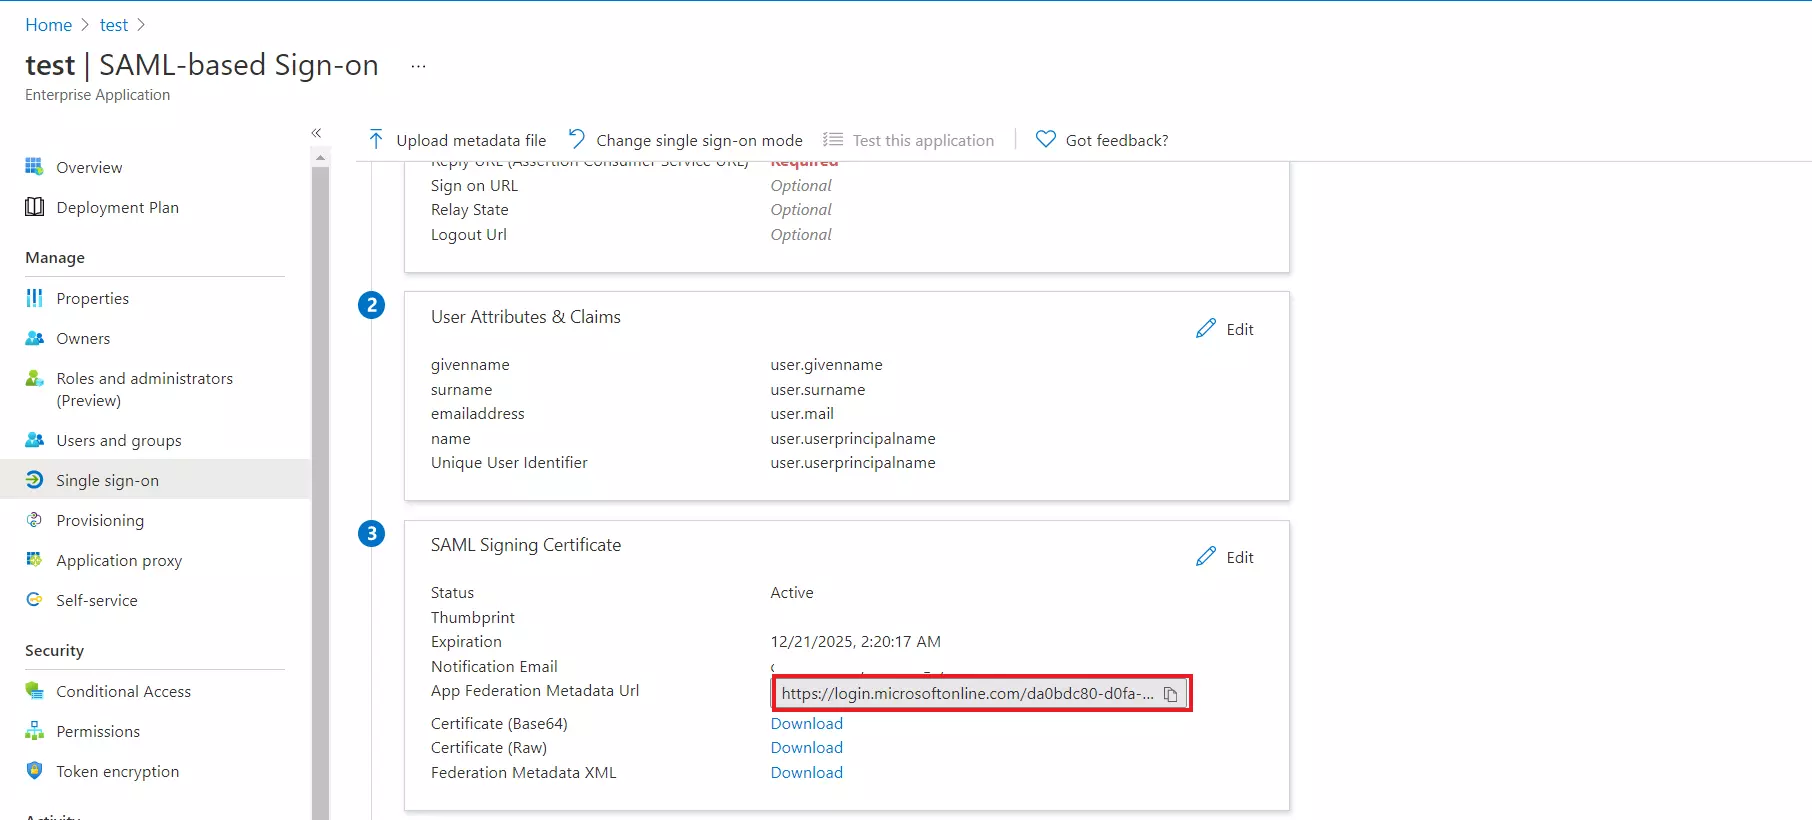
- Efter att ha klickat på Redigera, gå in i SP Entity ID för Identifiera och ACS URL för Svars-URL från Tjänsteleverantörens metadata fliken i plugin-programmet enligt Steg 1B.
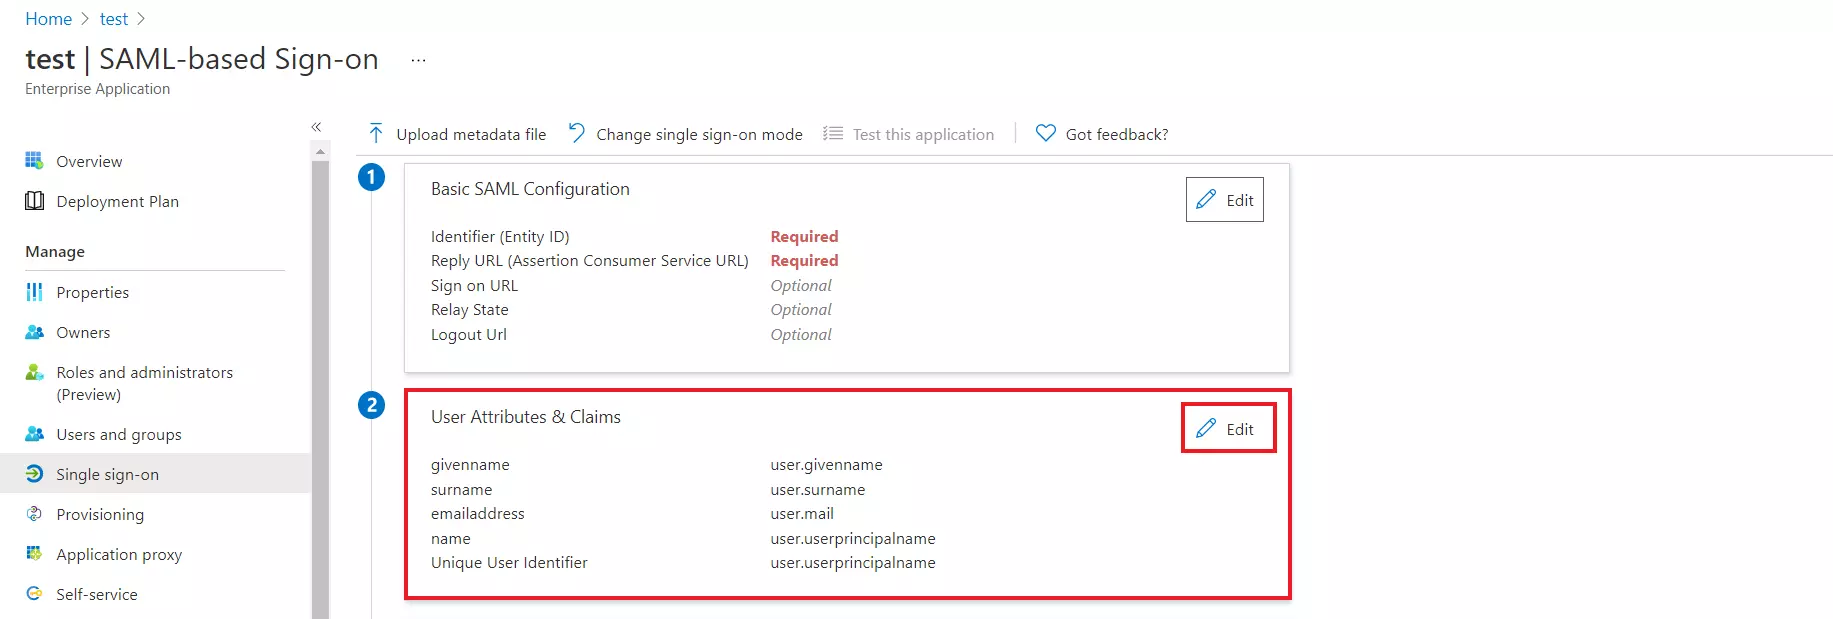
- Som standard, följande attribut kommer att skickas i SAML-svaret. Du kan se eller redigera anspråken som skickats i SAML-svaret till ansökan under attribut fliken.
- kopiera App Federation Metadata URL att få endpoints krävs för att konfigurera din Leverantör.
-
Tilldela användare och grupper till din SAML-applikation
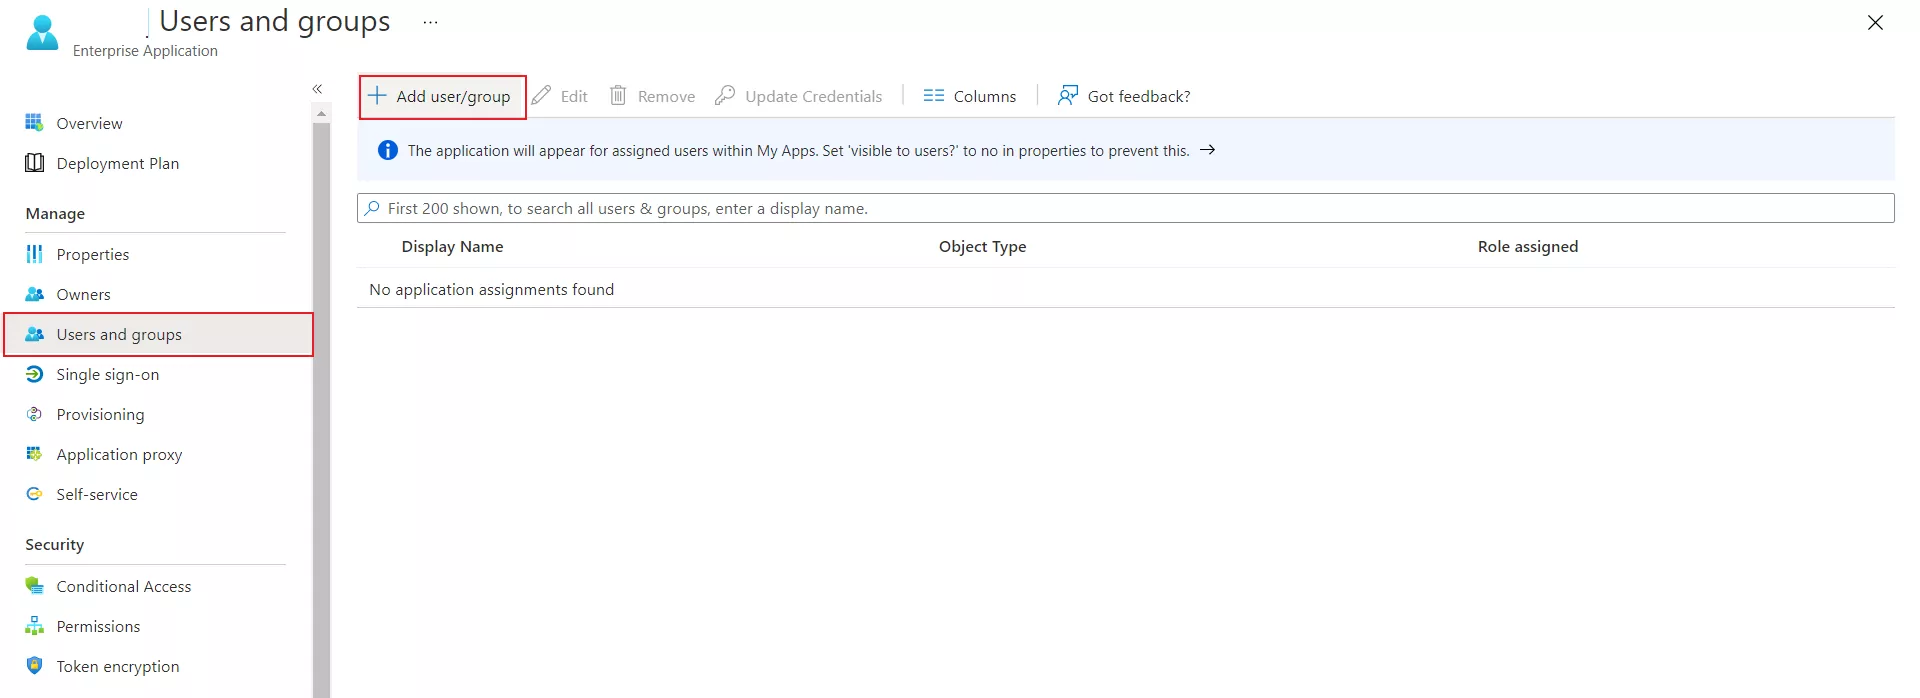
- Navigera till Användare och grupper fliken och klicka på Lägg till användare/grupp.
- Klicka på användare för att tilldela önskad användare och klicka sedan på välj.
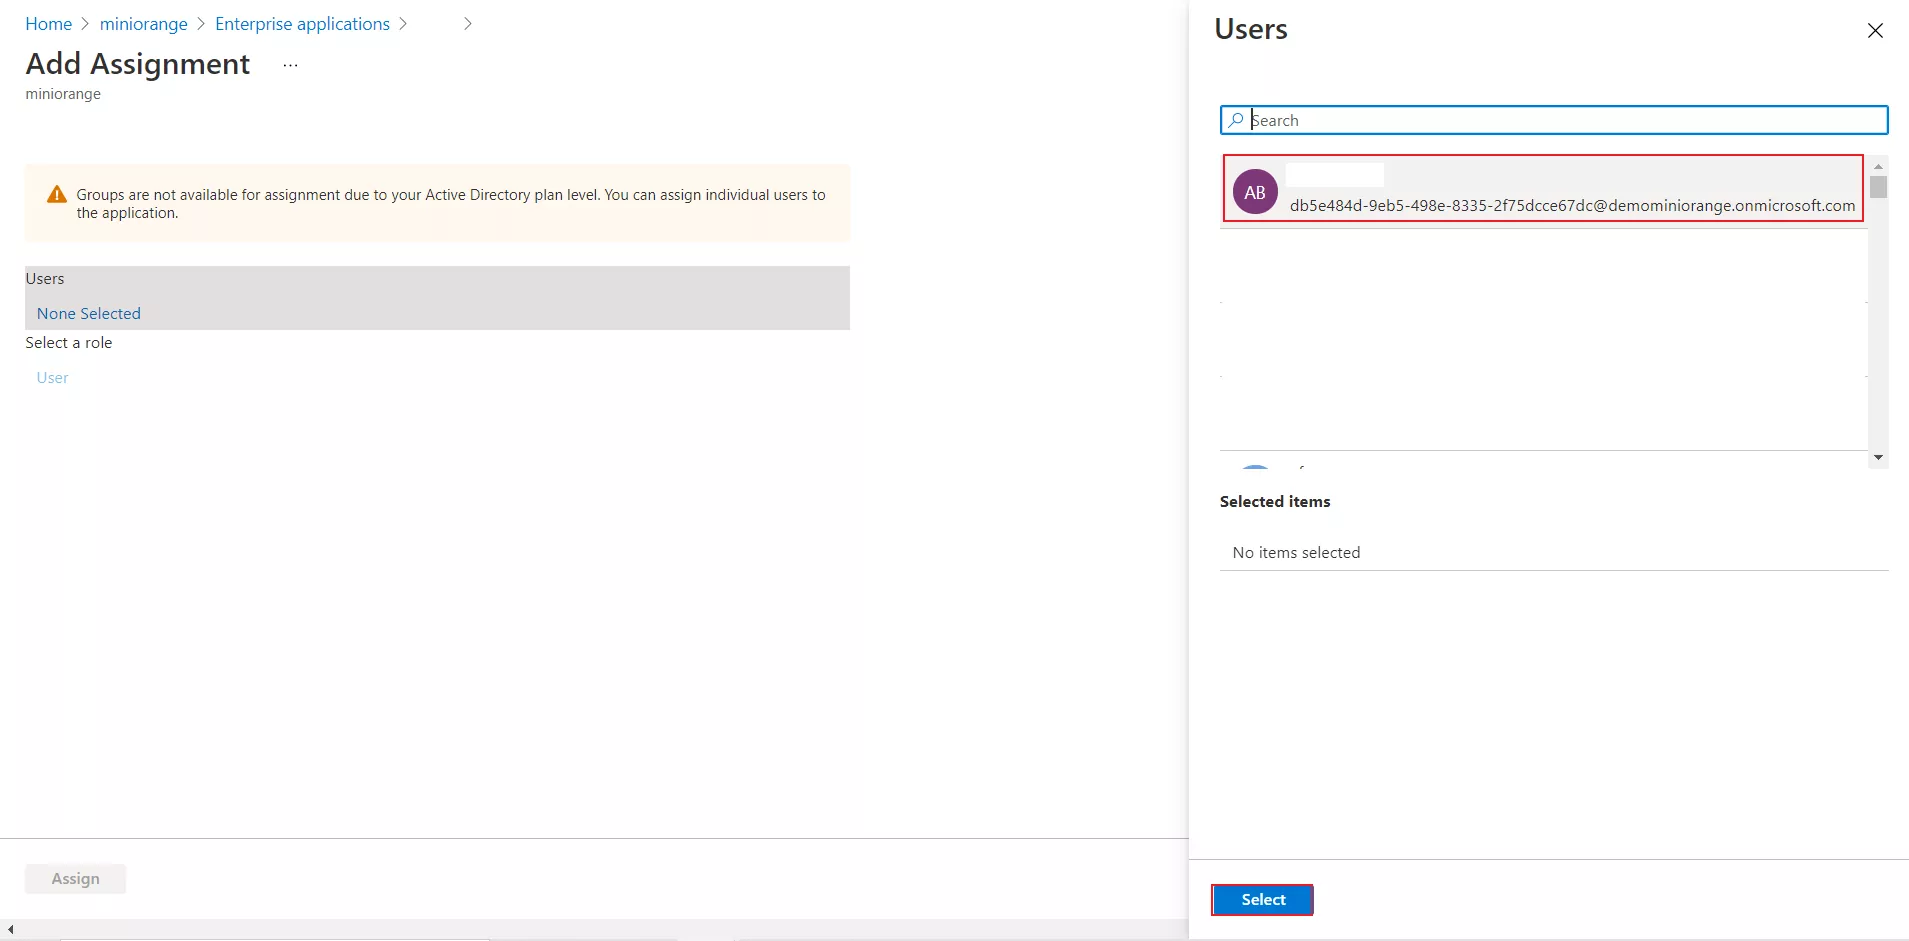
- Du kan även tilldela en roll till din ansökan under Välj Roll sektion.
Du har konfigurerat Microsoft Entra ID (tidigare Azure AD) som SAML IDP (identitetsleverantör) för att uppnå ASP.NET Framework Single Sign-On (SSO).
A] Använda SAML-metadata-URL eller metadatafil
- I Menyn för plugininställningar, leta efter Inställningar för tjänsteleverantör. Under det kan du hitta metadata-URLen samt möjligheten att ladda ner SAML-metadata.
- Kopiera metadata-URL eller ladda ned metadatafilen för att konfigurera densamma på din identitetsleverantör.
- Du kan hänvisa till skärmdumpen nedan:
B] Ladda upp metadata manuellt
- Från Inställningar för tjänsteleverantör avsnitt, kan du manuellt kopiera tjänsteleverantörens metadata som SP Entity ID, ACS URL, Single Logout URL och dela den med din identitetsleverantör för konfiguration.
- Du kan hänvisa till skärmdumpen nedan:
Steg för att konfigurera Azure AD IdP
- Logga in Azure AD Portal.
- Välja Azure Active Directory.
- Välja Enterprise-applikation.
- Klicka på Ny ansökan.
- Klicka på Skapa din egen applikation.
- Ange namnet på din app och välj sedan Icke-galleriapplikation avsnittet och klicka på Skapa knapp.
- Klicka på Konfigurera enkel inloggning.
- Välj SAML fliken.
- Efter att ha klickat på Redigera, gå in i SP Entity ID för Identifiera och ACS URL för Svars-URL från Tjänsteleverantörens metadata fliken i plugin-programmet enligt Steg 1B.
- Som standard, följande attribut kommer att skickas i SAML-svaret. Du kan se eller redigera anspråken som skickats i SAML-svaret till ansökan under attribut fliken.
- kopiera App Federation Metadata URL att få endpoints krävs för att konfigurera din Leverantör.
-
Tilldela användare och grupper till din SAML-applikation
- Navigera till Användare och grupper fliken och klicka på Lägg till användare/grupp.
- Klicka på användare för att tilldela önskad användare och klicka sedan på välj.
- Du kan även tilldela en roll till din ansökan under Välj Roll sektion.
Du har konfigurerat Microsoft Entra ID (tidigare Azure AD) som SAML IDP (identitetsleverantör) för att uppnå ASP.NET Framework Single Sign-On (SSO).
2. Konfigurera metadata för Azure AD Identity Provider i .NET-applikationen
- Klicka på Välj din IDP knappen för att konfigurera en ny identitetsleverantör.
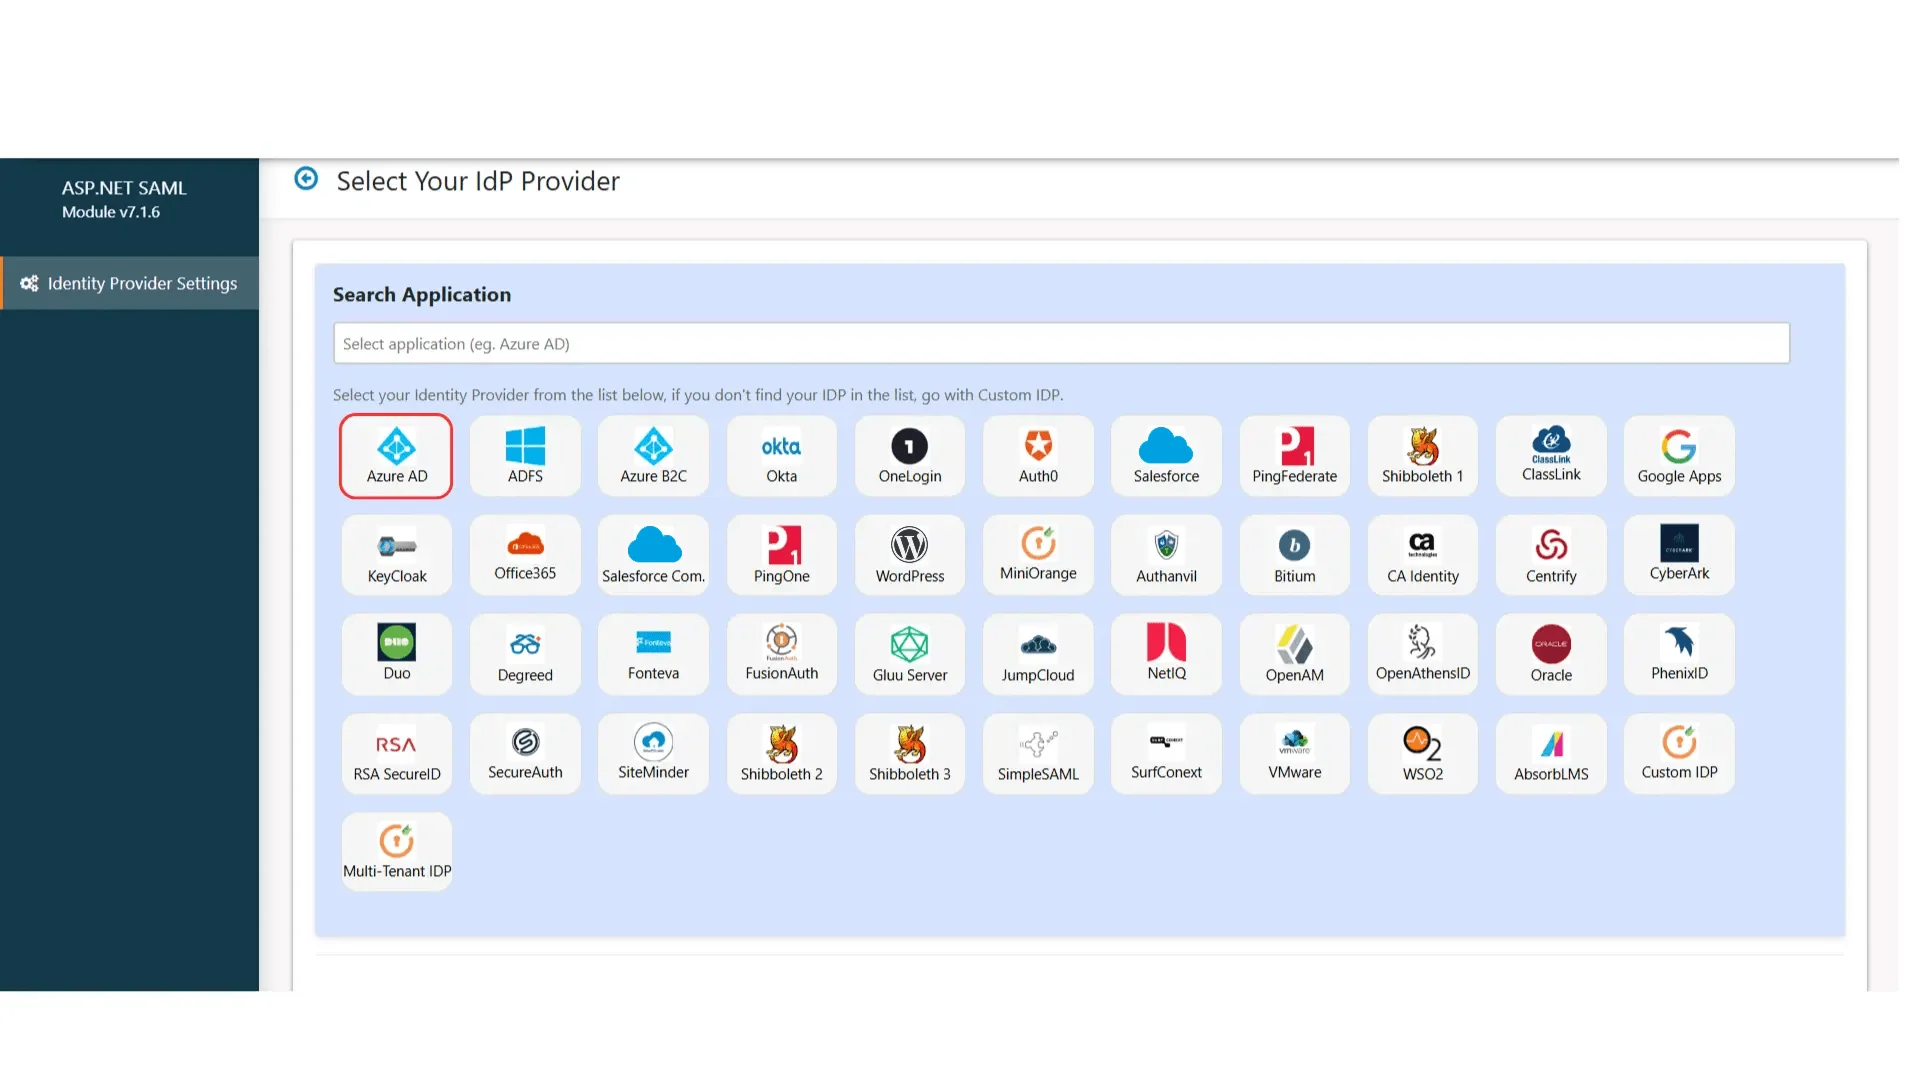
- Enligt plugin Settings fliken, välj Azure AD som din identitetsleverantör från listan som visas.
Det finns två sätt som beskrivs nedan för att konfigurera din SAML-identitetsleverantörs metadata i modulen.
A] Ladda upp metadata med knappen Ladda upp IDP-metadata:
- Om din identitetsleverantör har försett dig med metadata-URL:en eller metadatafilen (endast .xml-format) kan du helt enkelt konfigurera identitetsleverantörens metadata i modulen med hjälp av Ladda upp IDP-metadata alternativ.
- Kopiera metadata-URL eller ladda ned metadatafilen för att konfigurera densamma på din identitetsleverantör.
- Du kan hänvisa till skärmdumpen nedan:
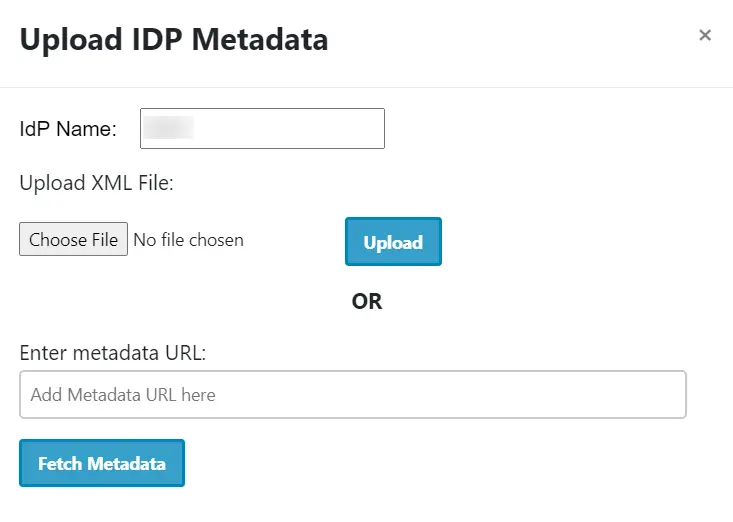
- Du kan välja vilket som helst av alternativen enligt det metadataformat du har tillgängligt.
B] Konfigurera identitetsleverantörens metadata manuellt:
- Efter att ha konfigurerat din Identitetsleverantör, kommer det att ge dig IDP Entity ID, IDP Single Sign On URL och SAML X509-certifikat fält respektive.
- Klicka Spara för att spara dina IDP-uppgifter.
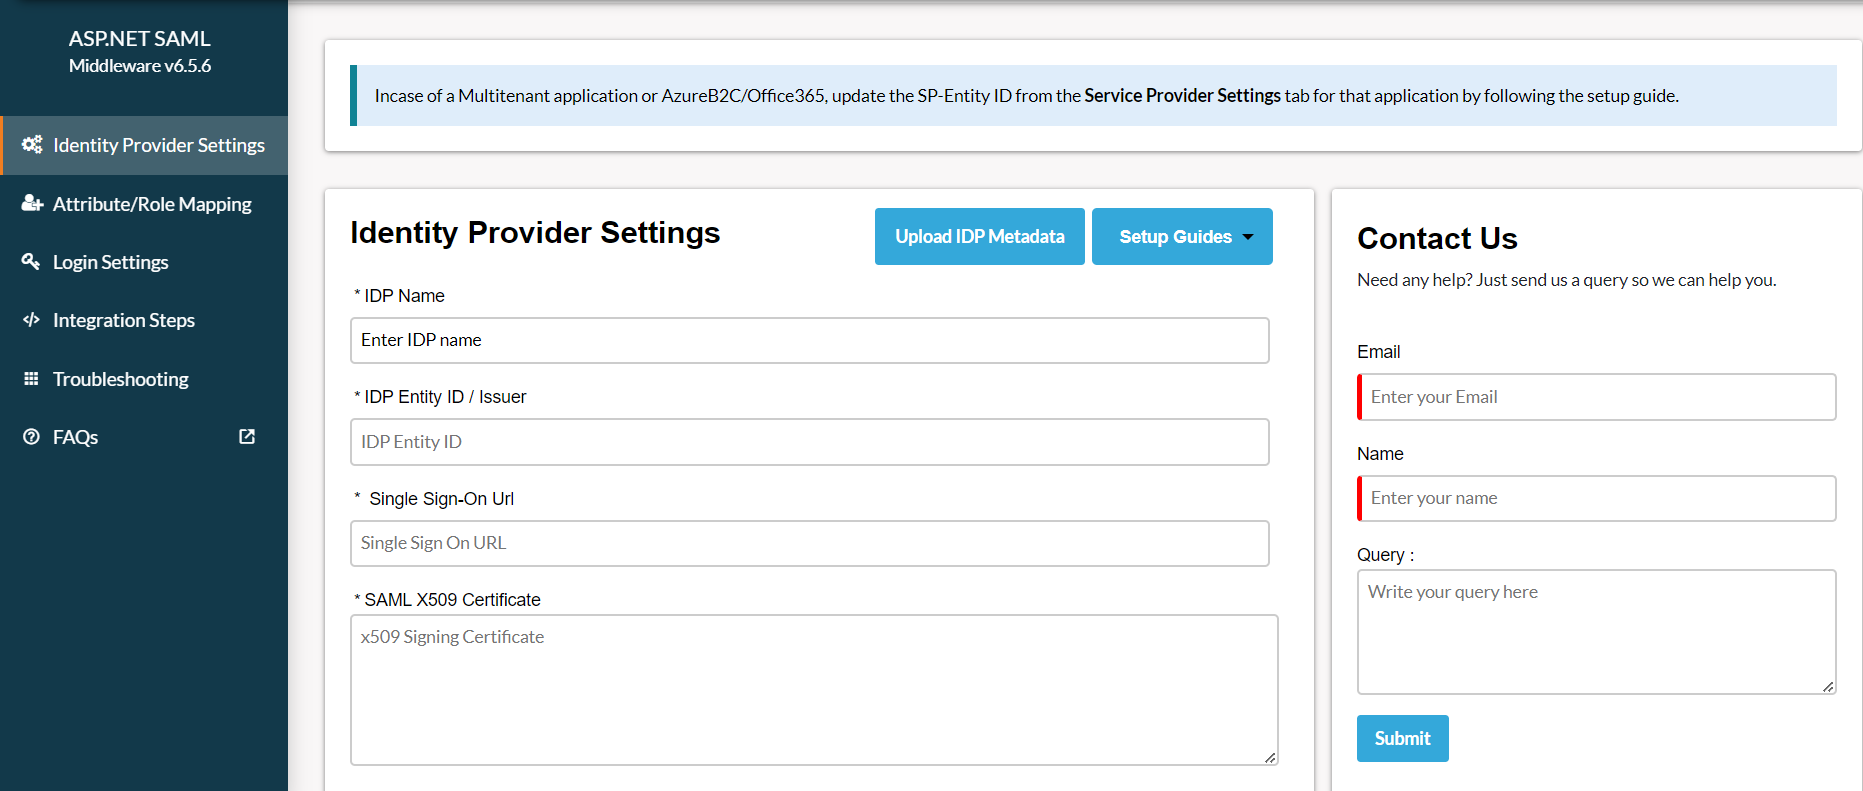
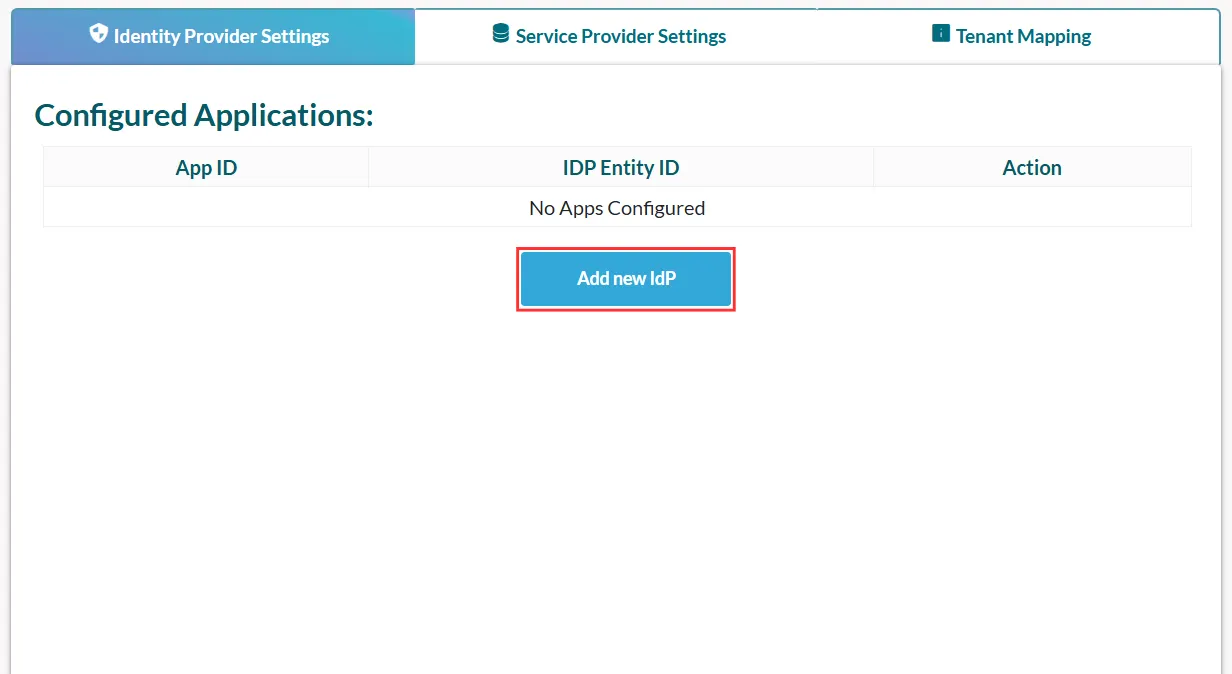
- Klicka på Lägg till ny IDP knappen för att konfigurera en ny identitetsleverantör.
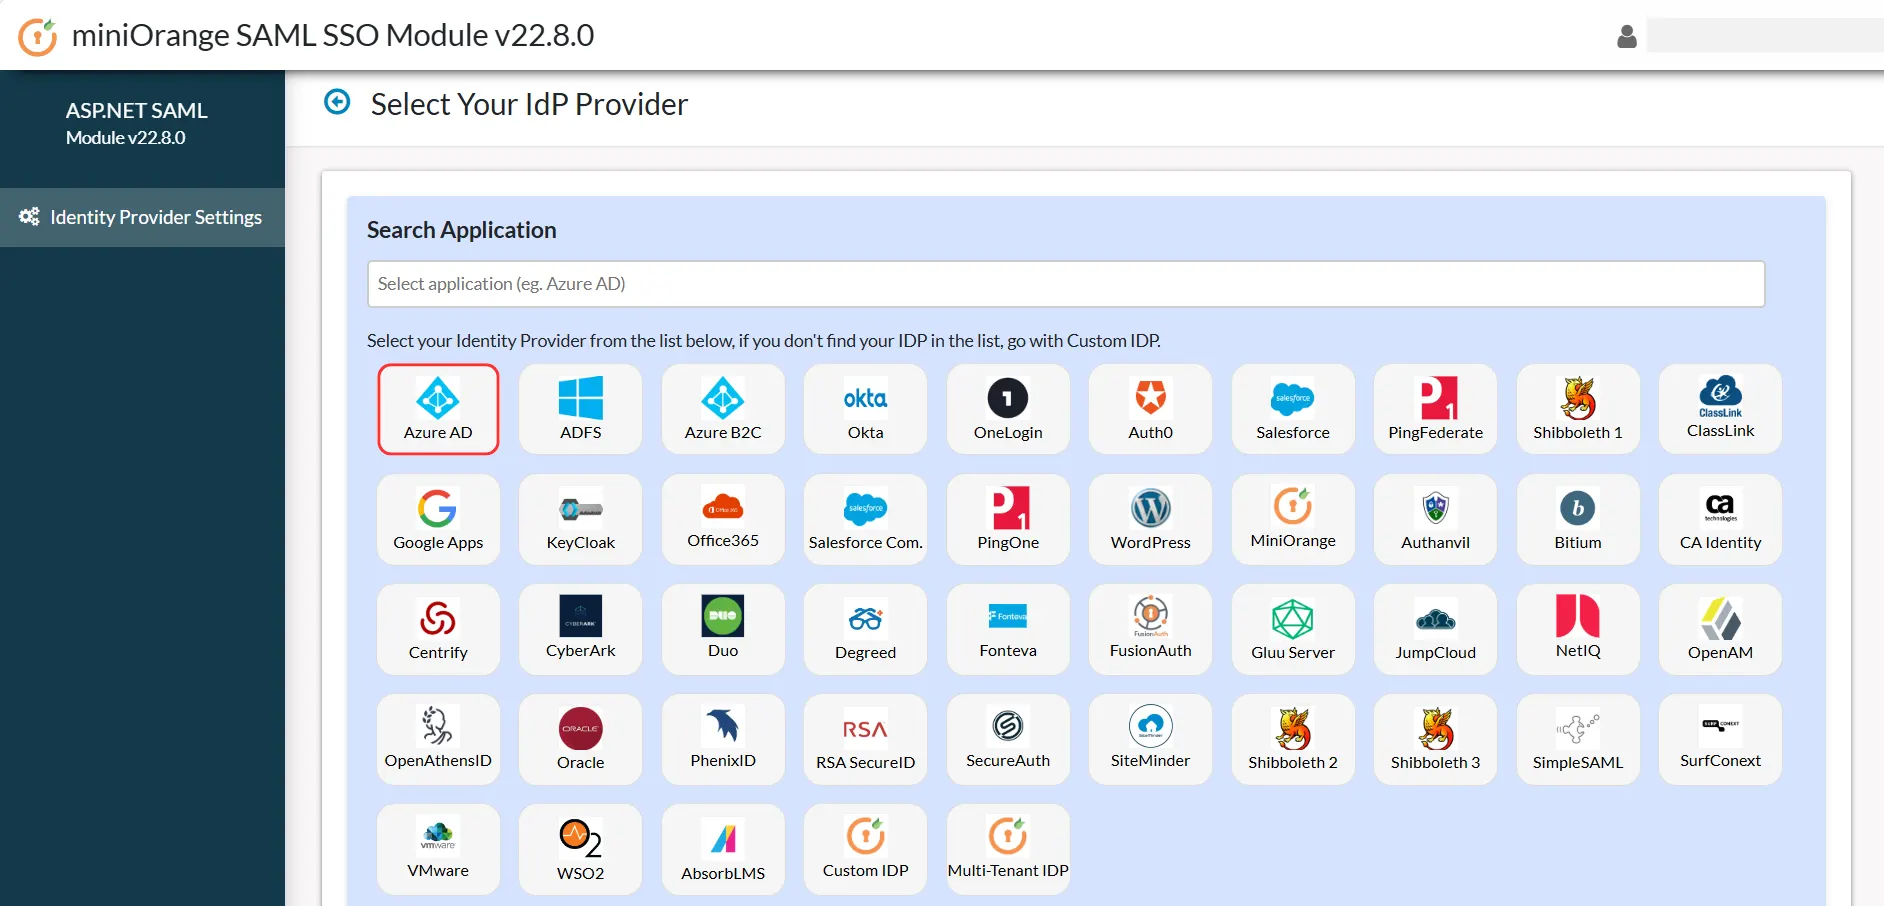
- Enligt plugin Settings fliken, välj Azure AD som din identitetsleverantör från listan som visas.
Det finns två sätt som beskrivs nedan för att konfigurera din SAML-identitetsleverantörs metadata i modulen.
A] Ladda upp metadata med knappen Ladda upp IDP-metadata:
- Om din identitetsleverantör har försett dig med metadata-URL:en eller metadatafilen (endast .xml-format) kan du helt enkelt konfigurera identitetsleverantörens metadata i modulen med hjälp av Ladda upp IDP-metadata alternativ.
- Kopiera metadata-URL eller ladda ned metadatafilen för att konfigurera densamma på din identitetsleverantör.
- Du kan hänvisa till skärmdumpen nedan:
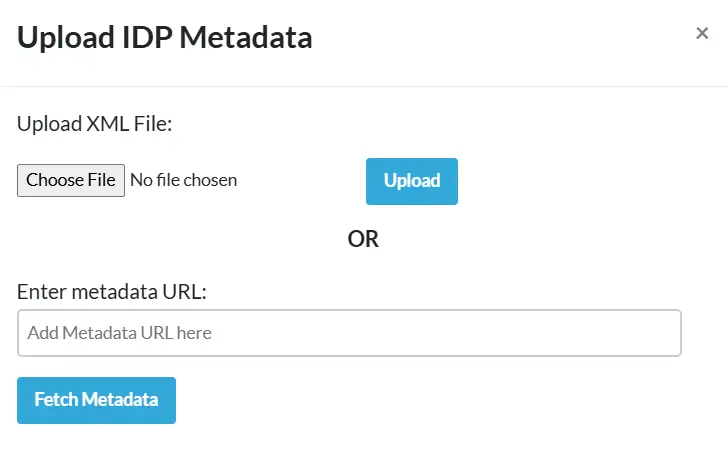
- Du kan välja vilket som helst av alternativen enligt det metadataformat du har tillgängligt.
B] Konfigurera identitetsleverantörens metadata manuellt:
- Efter att ha konfigurerat din Identitetsleverantör, kommer det att ge dig IDP Entity ID, IDP Single Sign On URL och SAML X509-certifikat fält respektive.
- Klicka Spara för att spara dina IDP-uppgifter.
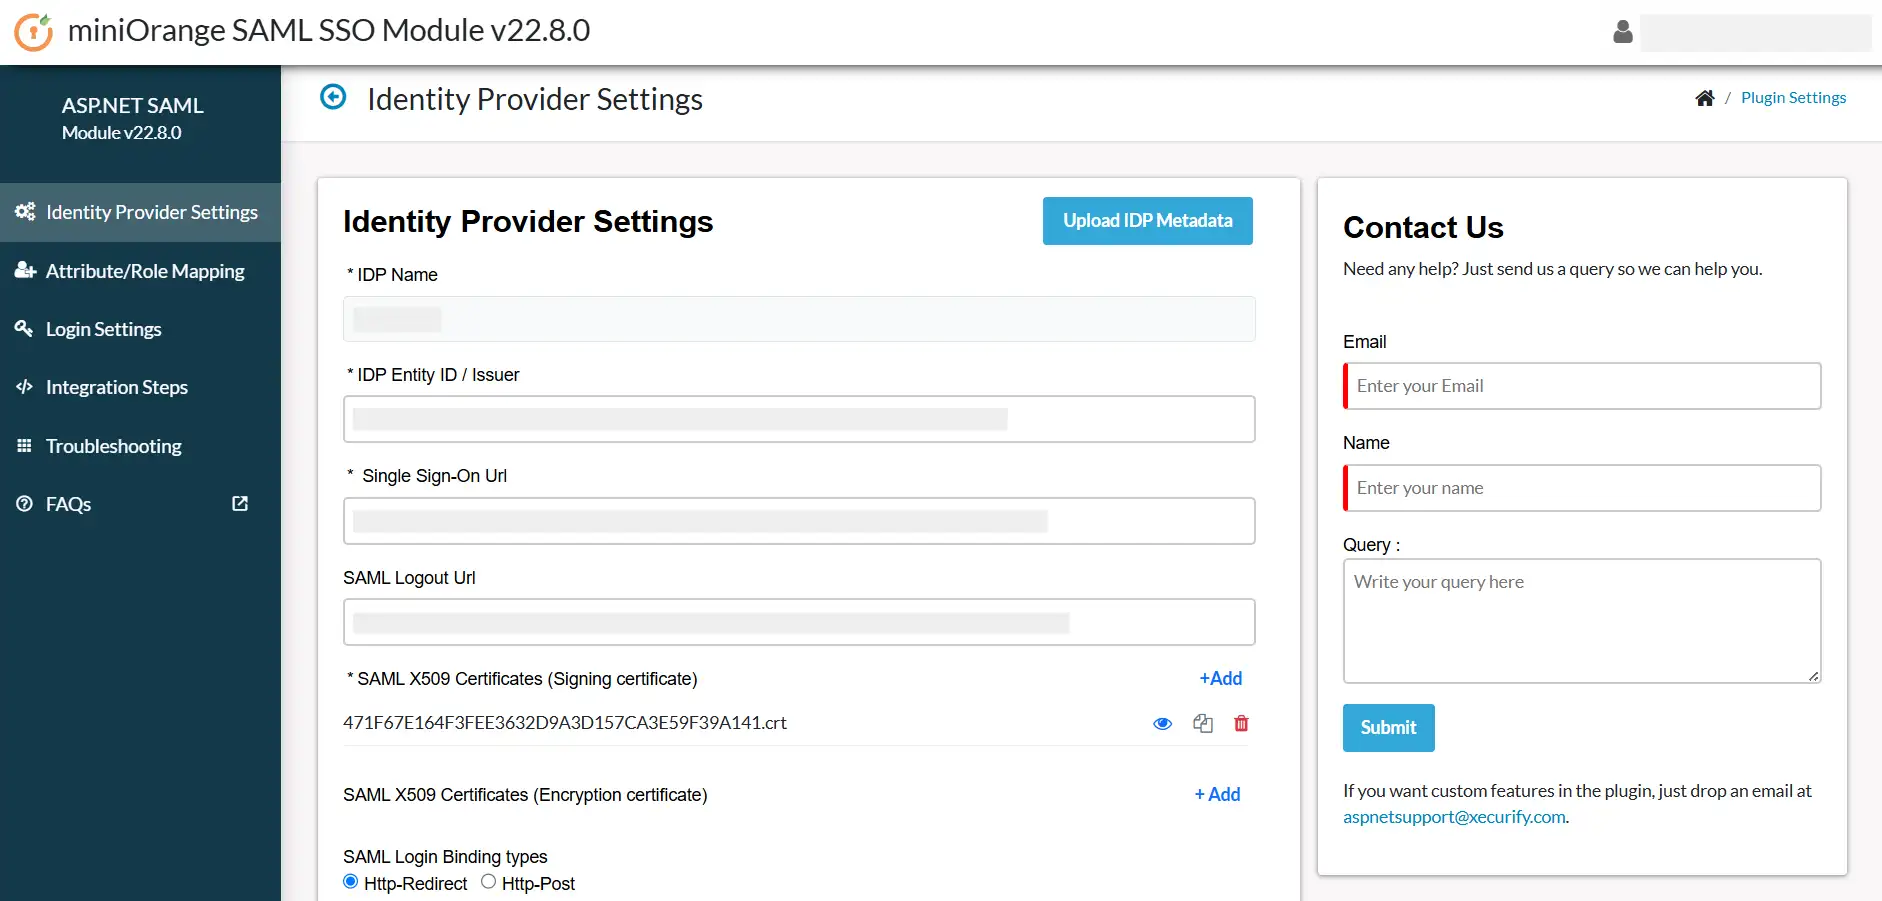
3. Testa SAML SSO
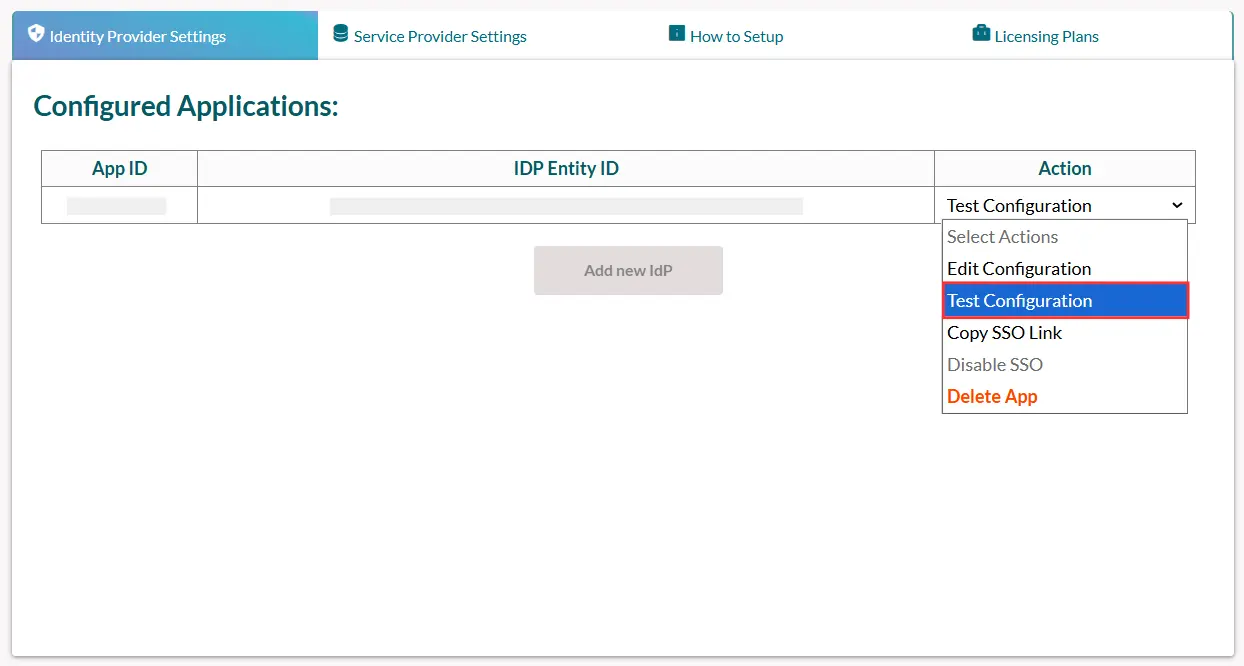
- Efter att du har laddat upp metadatadetaljerna, navigera till Inställningar för identitetsleverantör sektionen. Håll muspekaren över Välj Åtgärder rullgardinsmenyn och klicka på Testkonfiguration.
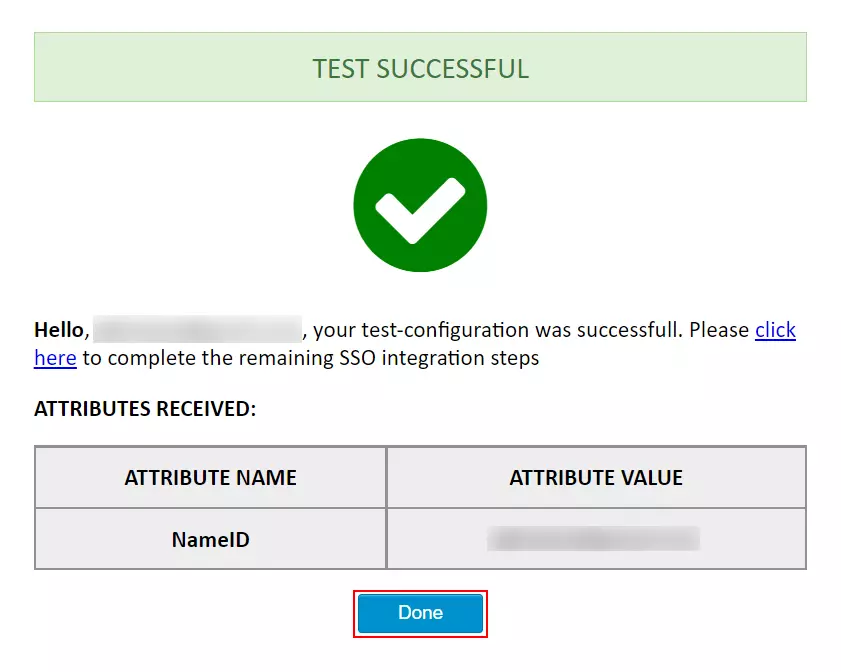
- Skärmdumpen nedan visar ett lyckat resultat. Klicka på SSO-integration för att fortsätta med SSO-integrationen.
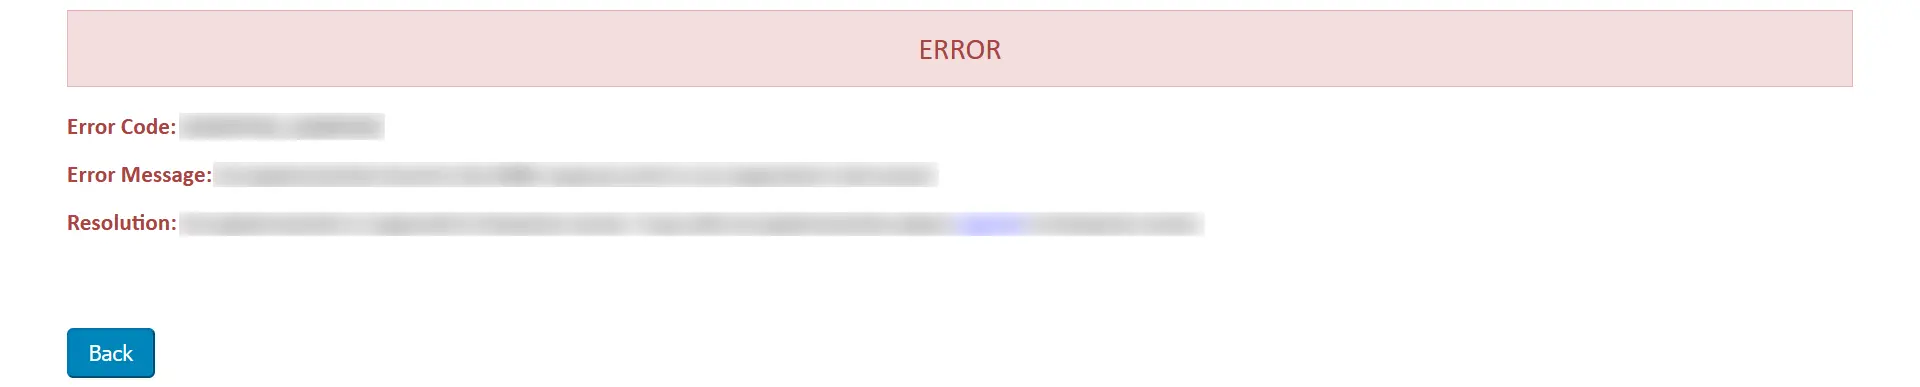
- Om du upplever något fel i modulens slut kommer du att visas ett fönster som liknar det nedan.
- För att felsöka felet kan du följa stegen nedan:
- Enligt felsöka fliken, aktivera växeln för att ta emot pluginloggarna.
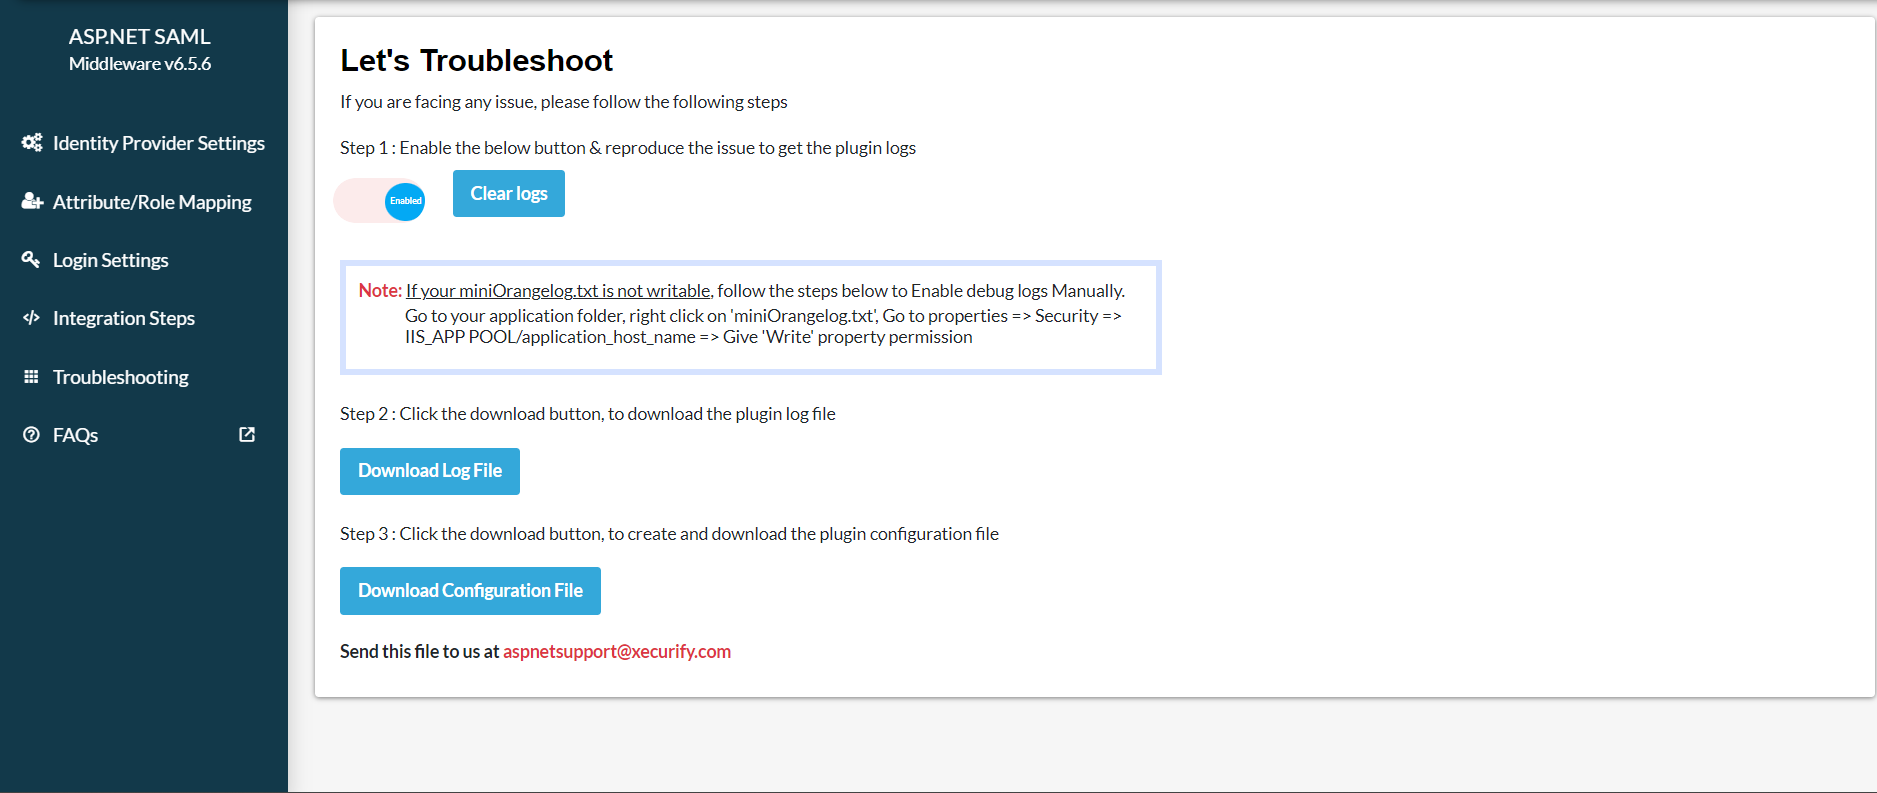
- När det är aktiverat kommer du att kunna hämta pluginloggar genom att navigera till plugin Settings fliken och klicka på Testkonfiguration.
- ladda ner loggfil från felsöka fliken för att se vad som gick fel.
- Du kan dela loggfil med oss kl aspnetsupport@xecurify.com och vårt team kommer att kontakta dig för att lösa ditt problem.
- Efter att du har laddat upp metadatadetaljerna, navigera till Inställningar för identitetsleverantör sektionen. Håll muspekaren över Välj Åtgärder rullgardinsmenyn och klicka på Testkonfiguration.
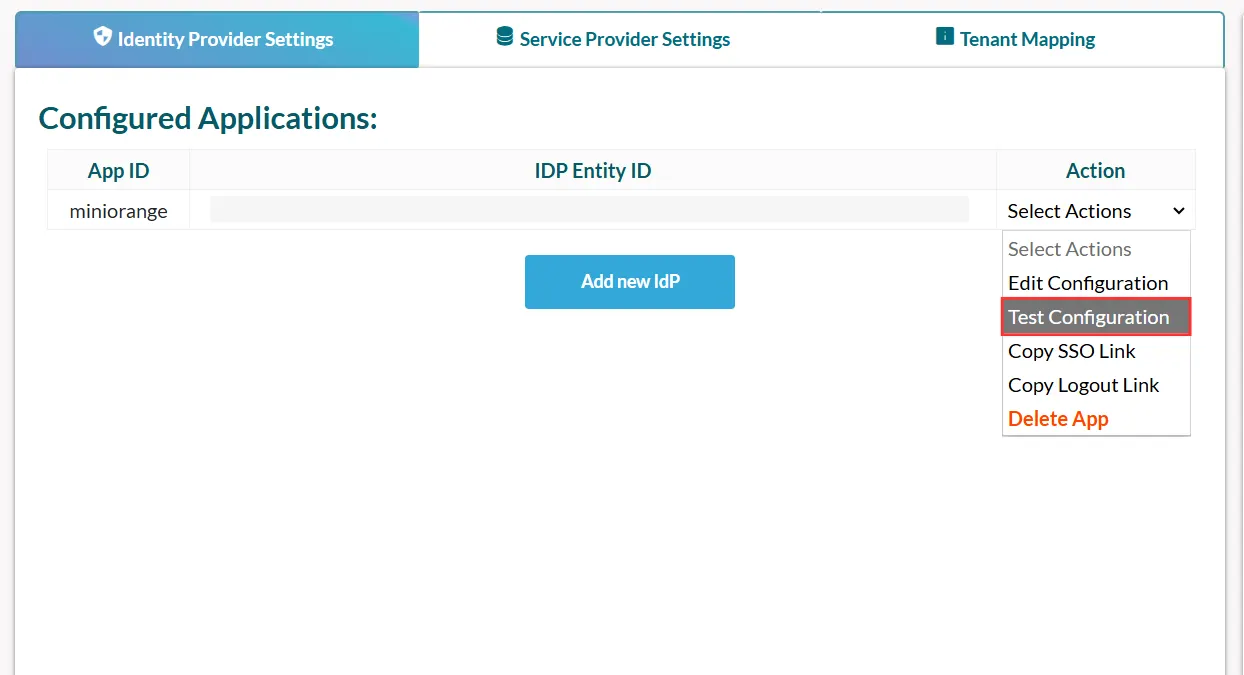
- Skärmdumpen nedan visar ett lyckat testresultat. Klicka på Klicka här för att slutföra de återstående SSO-integrationsstegen.
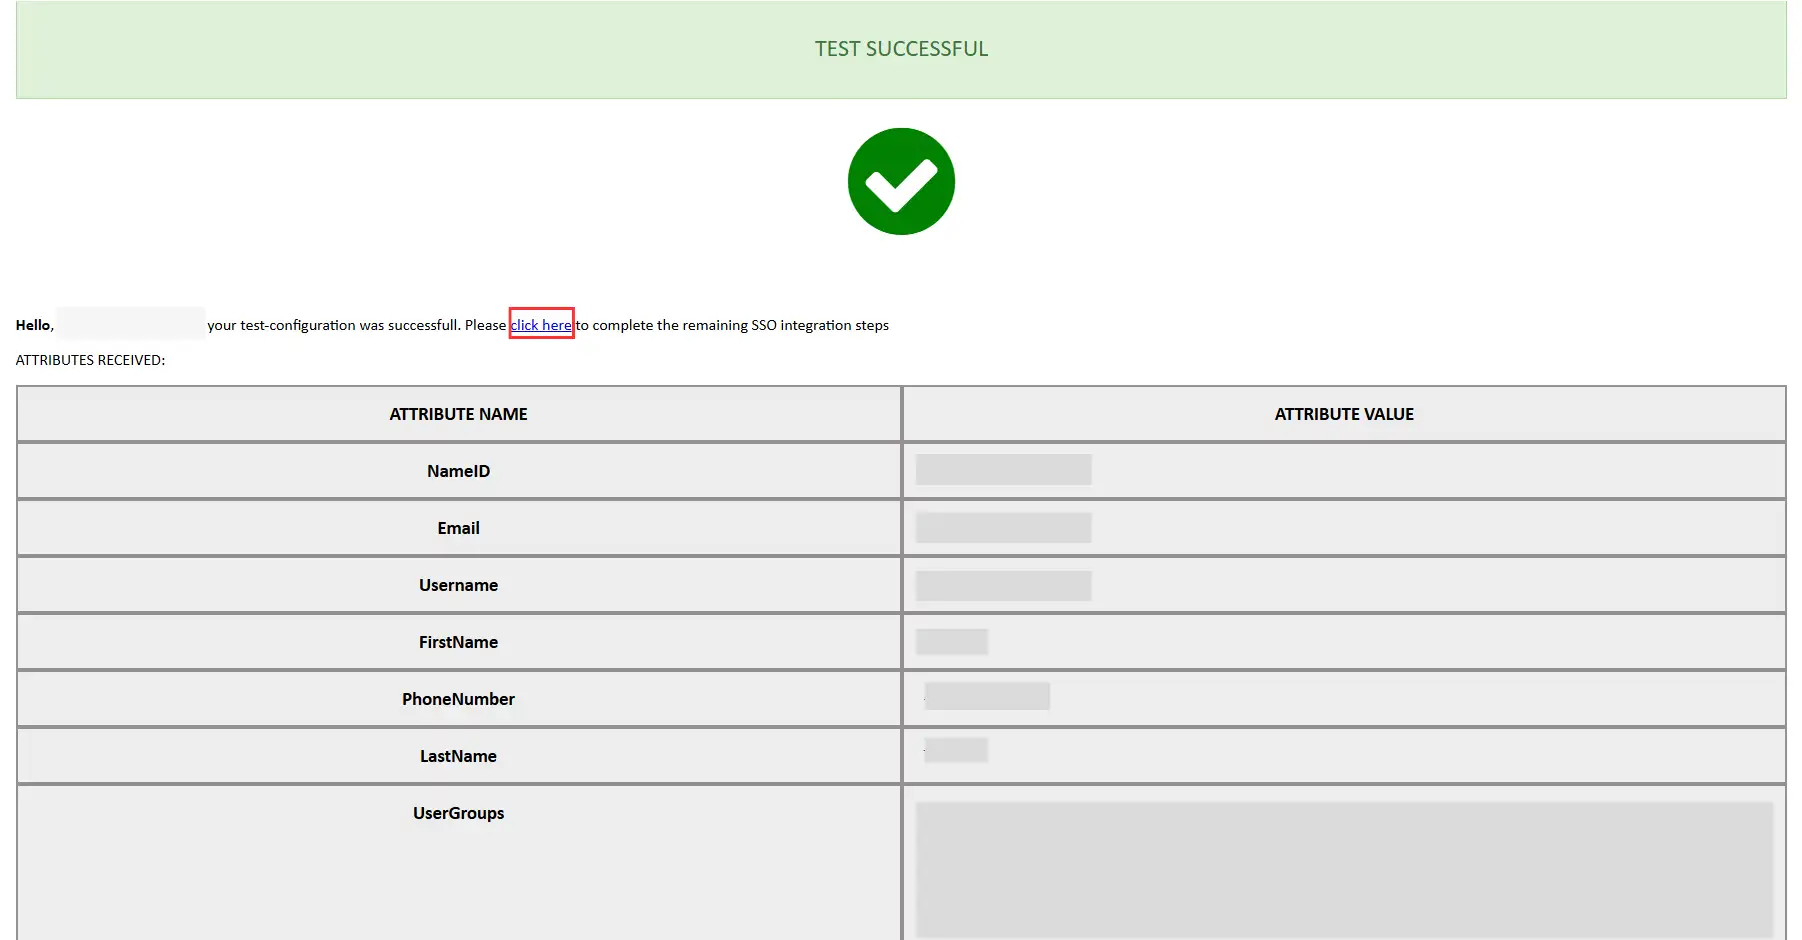
- Om du upplever något fel i modulens slut kommer du att visas ett fönster som liknar det nedan.
- För att felsöka felet kan du följa stegen nedan:
- Enligt felsöka fliken, aktivera växeln för att ta emot pluginloggarna.
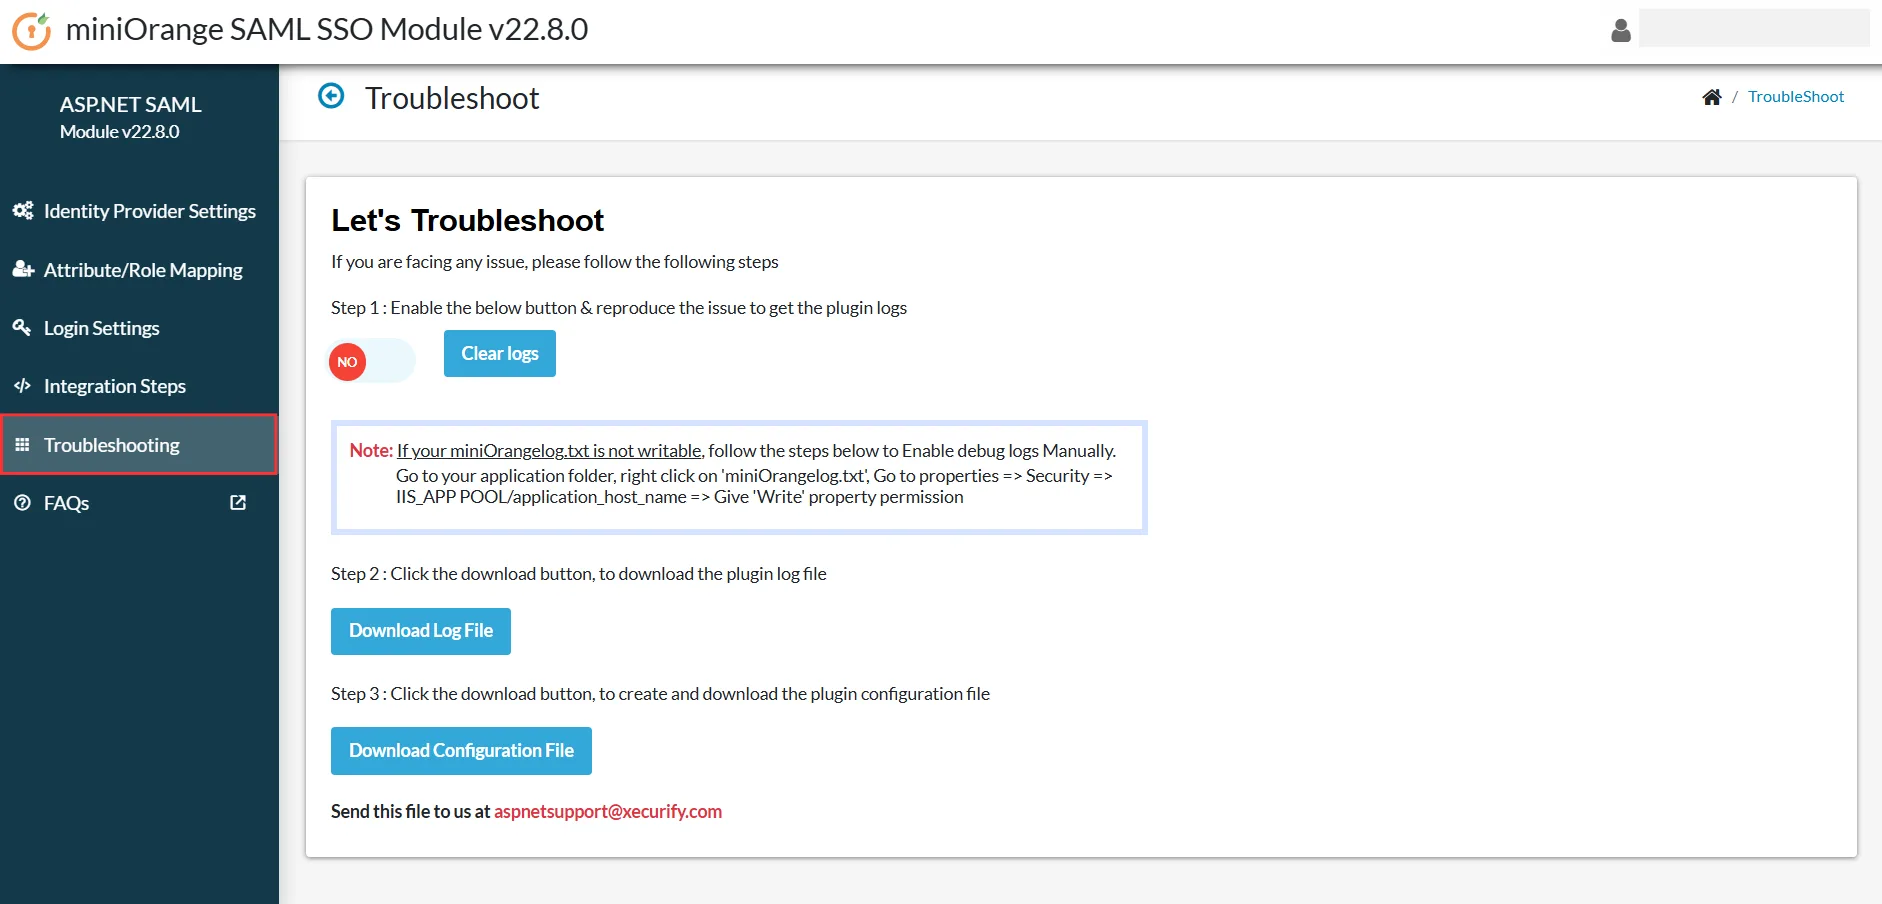
- När det är aktiverat kommer du att kunna hämta pluginloggar genom att navigera till plugin Settings fliken och klicka på Testkonfiguration.
- ladda ner loggfil från felsöka fliken för att se vad som gick fel.
- Du kan dela loggfil med oss kl aspnetsupport@xecurify.com och vårt team kommer att kontakta dig för att lösa ditt problem.
4. Attributmappning
- När du har testat konfigurationen, mappa dina applikationsattribut med attributen för identitetsleverantören (IdP).
- Från vänstermenyn i miniOrange ASP.NET SAML SSO-modulen klickar du på Attribut/rollmappning fliken som visas på bilden.
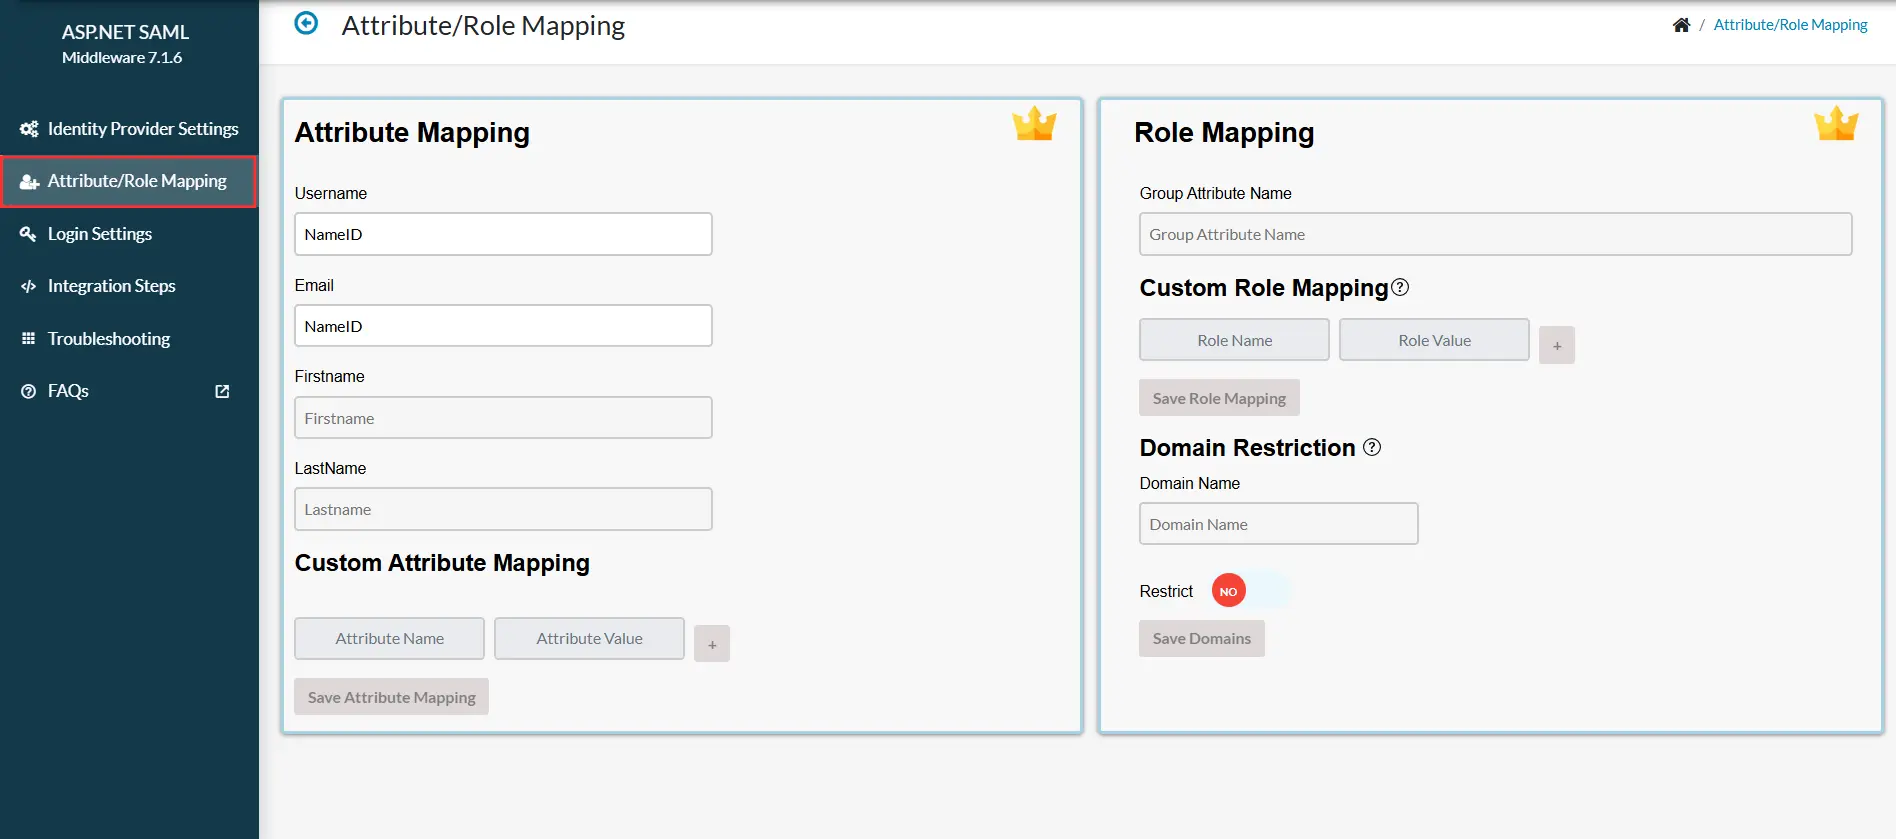
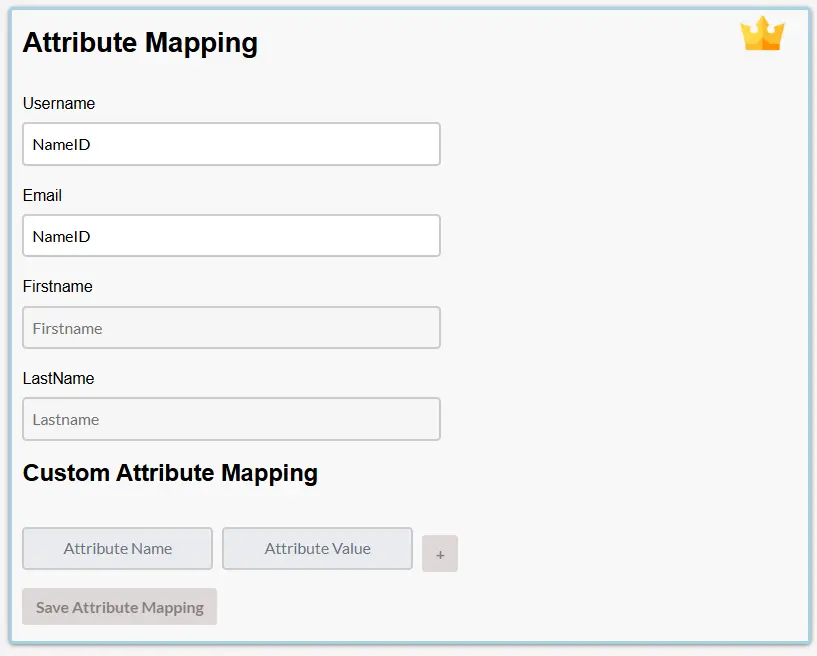
- Om du vill skicka ytterligare attribut från din IdP anger du attributnamnet och motsvarande attributvärde under Anpassad attributmappning.
- Obs: Alla mappade attribut lagras i sessionen så att du kan komma åt dem i din applikation.
- När attributen är mappade klickar du på Spara attributmappning att tillämpa ändringar.
- När du har testat konfigurationen, mappa dina applikationsattribut med attributen för identitetsleverantören (IdP).
- Från vänstermenyn i miniOrange ASP.NET SAML SSO-modulen klickar du på Attribut/rollmappning fliken som visas på bilden.
- Kartlägg det som krävs IdP-attribut (såsom användarnamn, e-postadress, förnamn och efternamn) som mottagits i SAML-svaret till motsvarande fält.
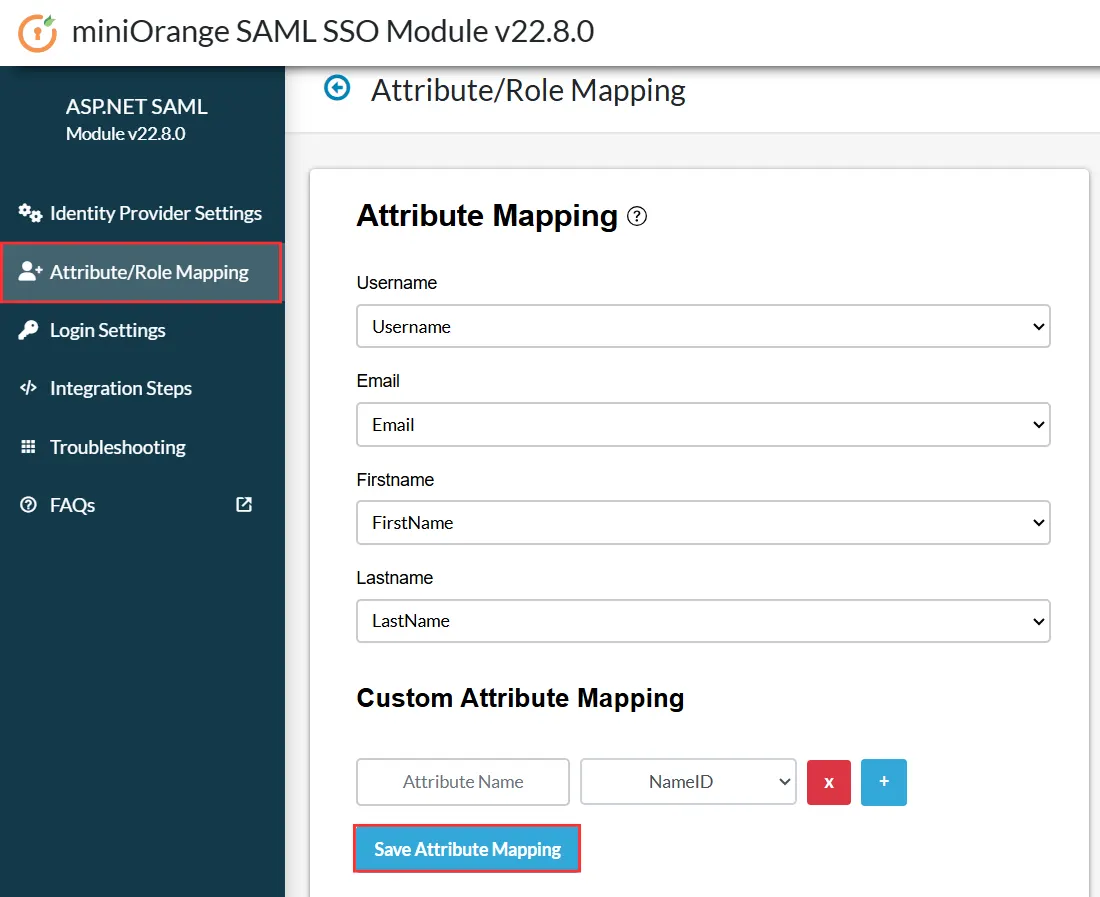
- Obs: Alla mappade attribut lagras i sessionen så att du kan komma åt dem i din applikation.
- När attributen är mappade klickar du på Spara attributmappning att tillämpa ändringar.
Anpassad attributmappning
- Om du vill skicka ytterligare attribut från din IdP anger du attributnamnet och motsvarande attributvärde under Anpassad attributmappning.
- Från Attributvärde (anspråk) I rullgardinsmenyn väljer du ett av anspråken du fick i resultaten från testkonfigurationen. Till exempel: Namn-ID.
- Dessa anspråk motsvarar de attribut som skickats av din identitetsleverantör (IdP).
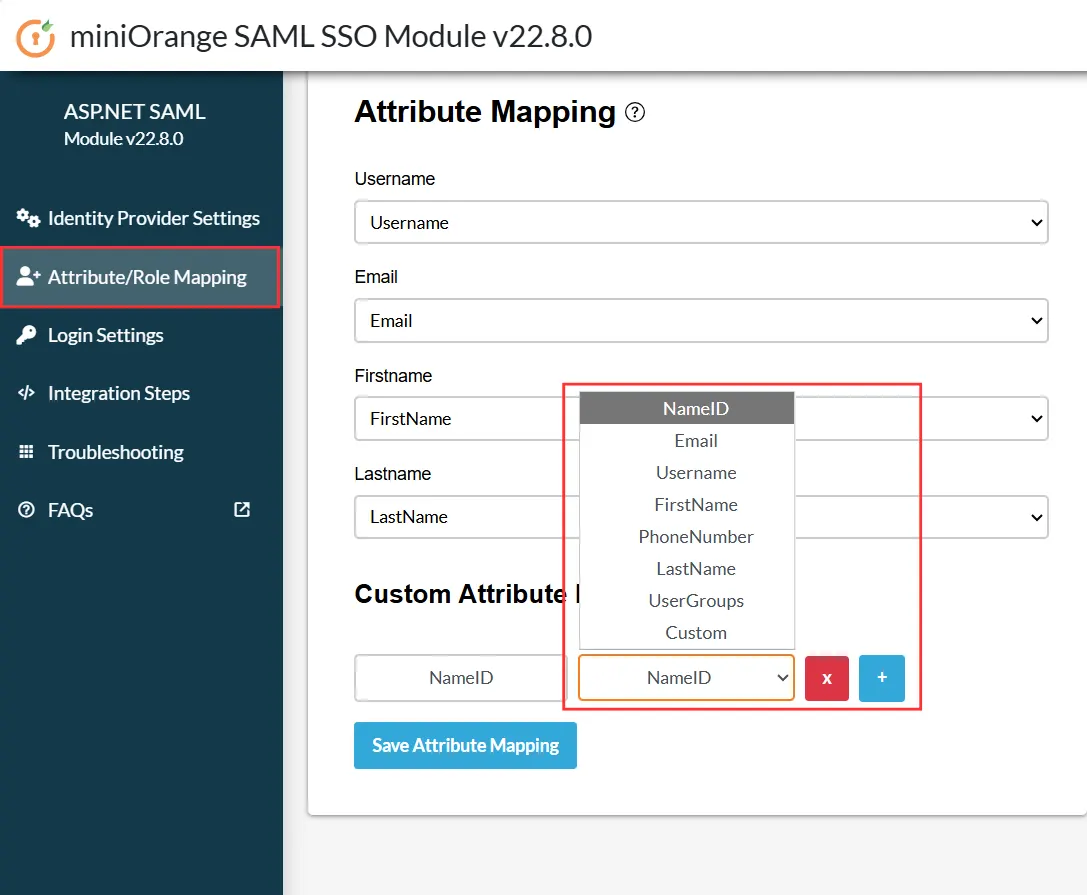
- Dessa anspråk motsvarar de attribut som skickats av din identitetsleverantör (IdP).
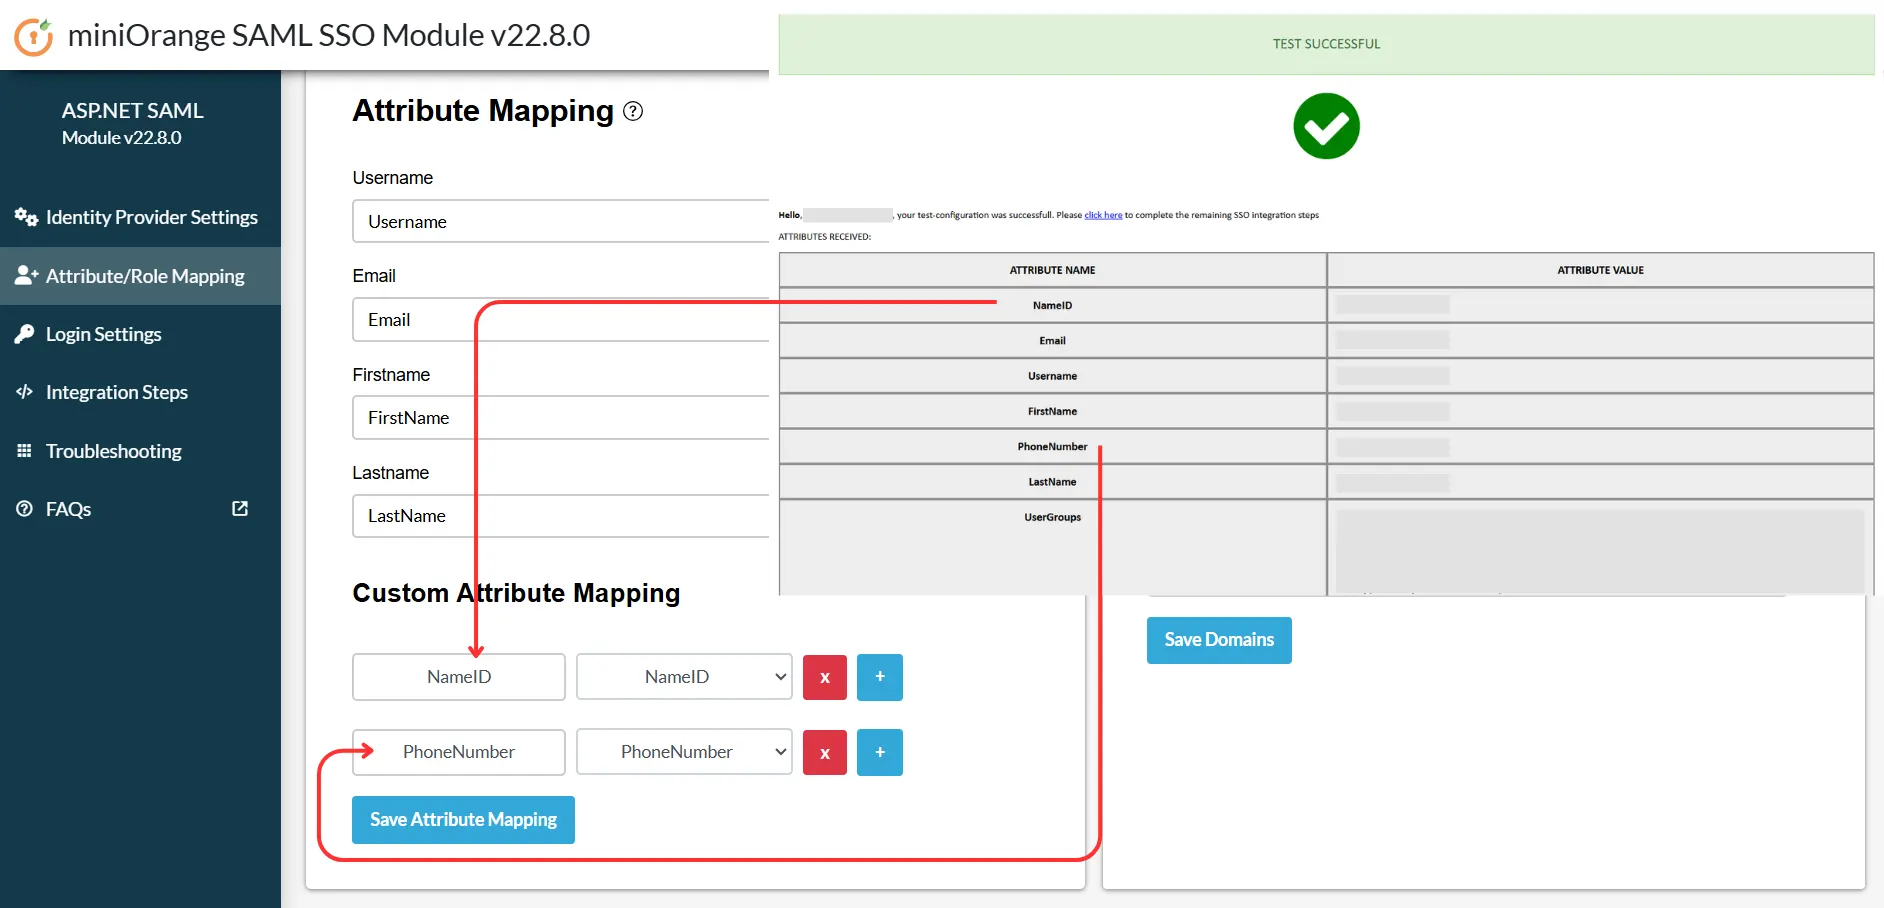
- I Attributnamn I fältet anger du namnet på attributet så som du vill att det ska visas eller användas i din .NET-applikation.
- Du kan lägga till flera mappningar om din applikation kräver flera attribut genom att klicka på + knapp.
- När du har definierat alla nödvändiga mappningar klickar du på Spara attributmappning för att lagra konfigurationen.
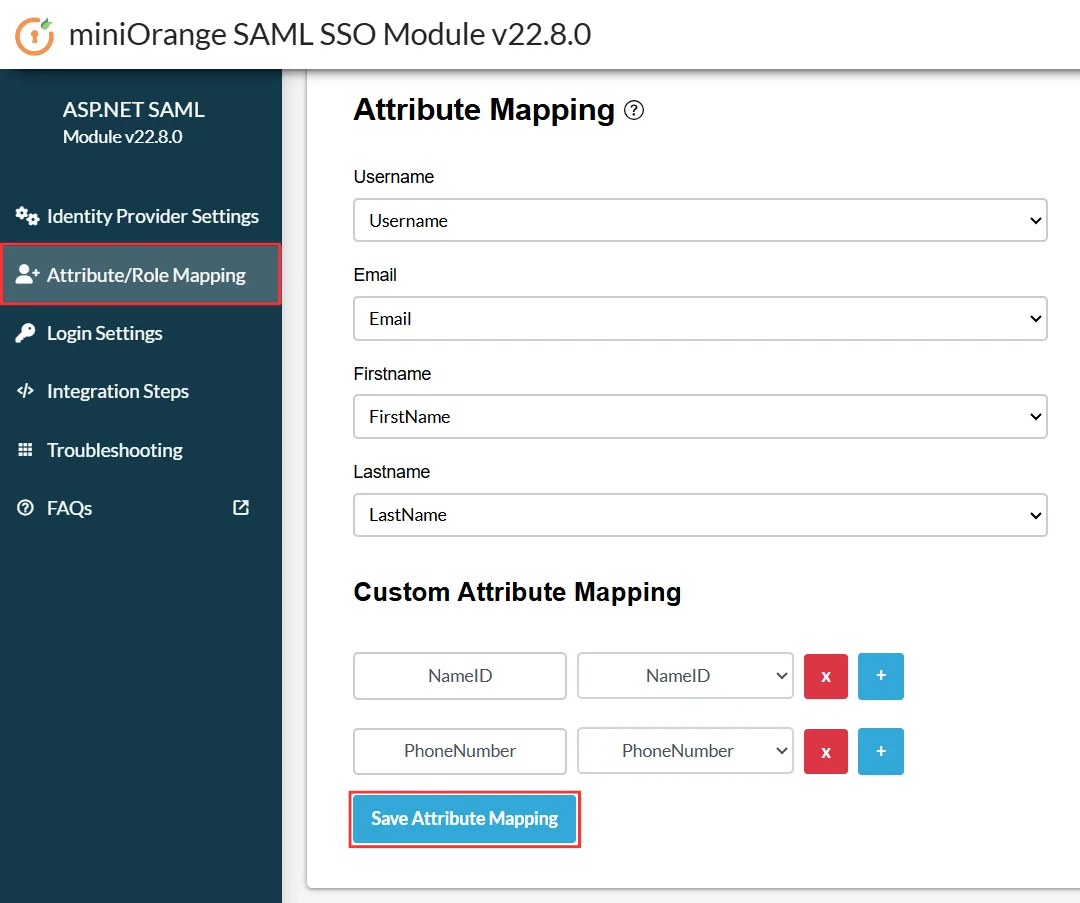
- Modulen kommer nu att översätta de inkommande SSO-anspråken från din identitetsleverantör (IdP) till de anpassade attributnamnen som definieras här.
Rollkartläggning
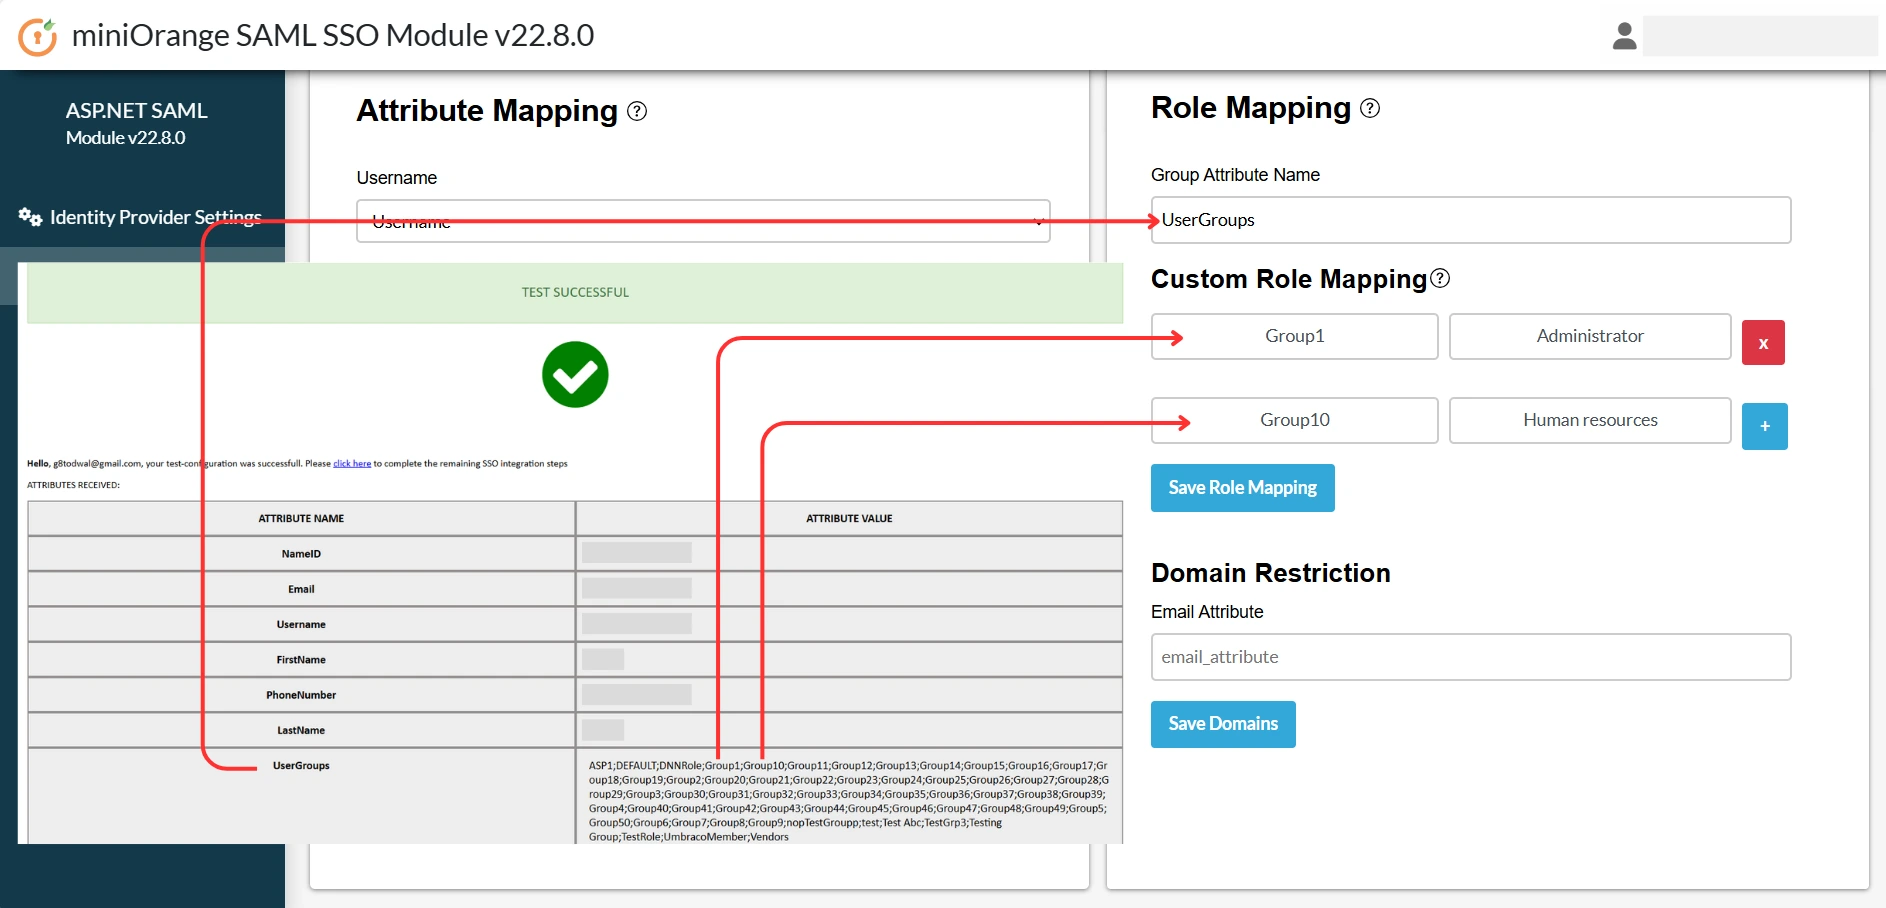
- I Rollkartläggning sektion, ange Gruppattributnamn exakt som konfigurerat i din identitetsleverantör för att hämta användargruppsinformationen.
- Ange Rollnamn mottagen från identitetsleverantören och mappa den till lämplig Rollvärde I fältet Rollvärde anger du de roller som definierats i ditt .NET-program.
- Till exempel: Mappa IdP-gruppen Grupp1 eller Grupp10 som mottagits under attributet UserGroups till motsvarande roll som konfigurerats i ditt .NET-program.
- Efter att du har lagt till de nödvändiga mappningarna klickar du på Spara rollmappning för att spara konfigurationen.
Domänbegränsning
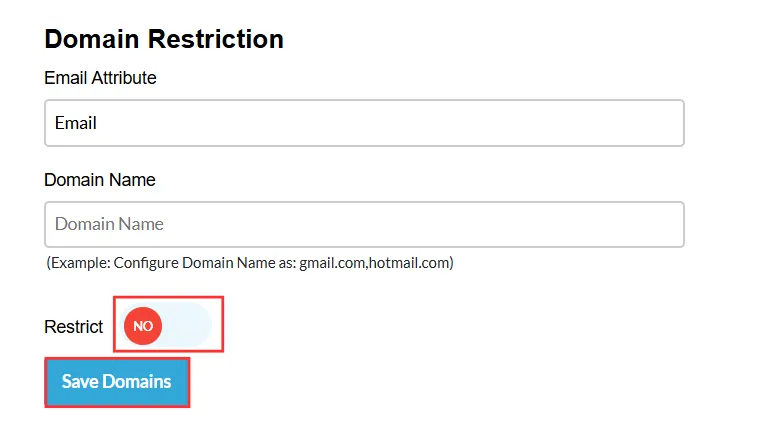
- Den här funktionen kan användas för att begränsa användaråtkomst till webbplatsen baserat på domänen för deras mappade "E-post"-attribut.
- I E-postattribut I fältet anger du attributnamnet som innehåller användarens e-postadress som mottagits från din identitetsleverantör (IdP).
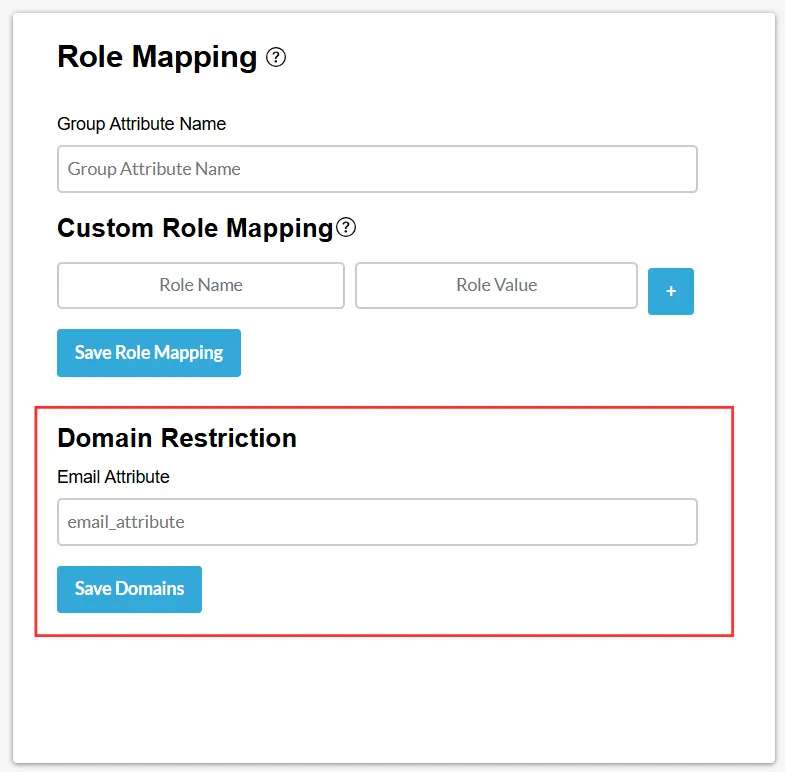
- I Domain Name I fältet anger du den/de domän(er) du vill tillåta eller begränsa, separerade med kommatecken om du lägger till flera domäner.
- aktivera Begränsa-växling baserat på ditt behov av att konfigurera åtkomst till svartlista eller vitlista.
- När du har slutfört konfigurationen klickar du på Spara domäner för att spara inställningarna.
5. Integrationskod
- Med dessa steg kan du hämta SSO-användarinformationen i ditt program i form av en session.
- Du kan också titta på installationstur för att förstå hur SSO-integrationen skulle fungera i din asp.net-modulapplikation.
- Kopiera och klistra bara in kodavsnittet var du än vill komma åt användarattributen.
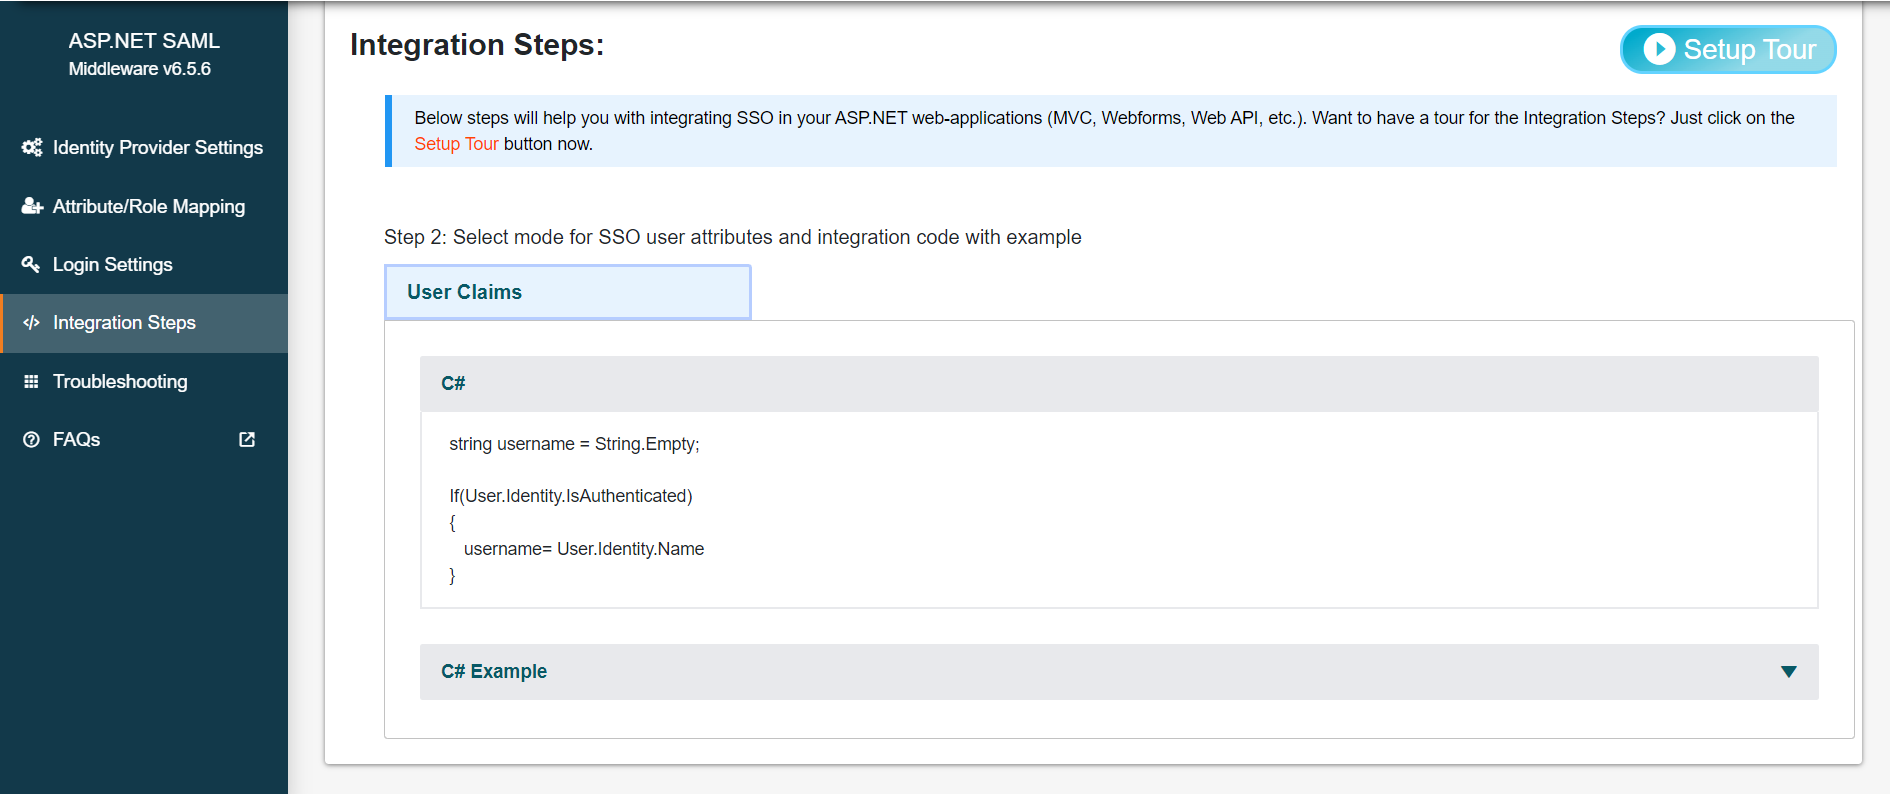
- Obs: Med testmodulen lagras de autentiserade användaruppgifterna i sessionsvariabler. Stöd för att ställa in användaranspråk med hjälp av Header-baserad, Forms-Cookie-baserad och JWT-baserad autentisering finns tillgängligt i vårt premium-plugin.
- Med dessa steg kan du hämta SSO-användarinformationen i ditt program i form av en session.
- Du kan också titta på installationstur för att förstå hur SSO-integrationen skulle fungera i din asp.net-modulapplikation.
- Kopiera och klistra bara in kodavsnittet var du än vill komma åt användarattributen.
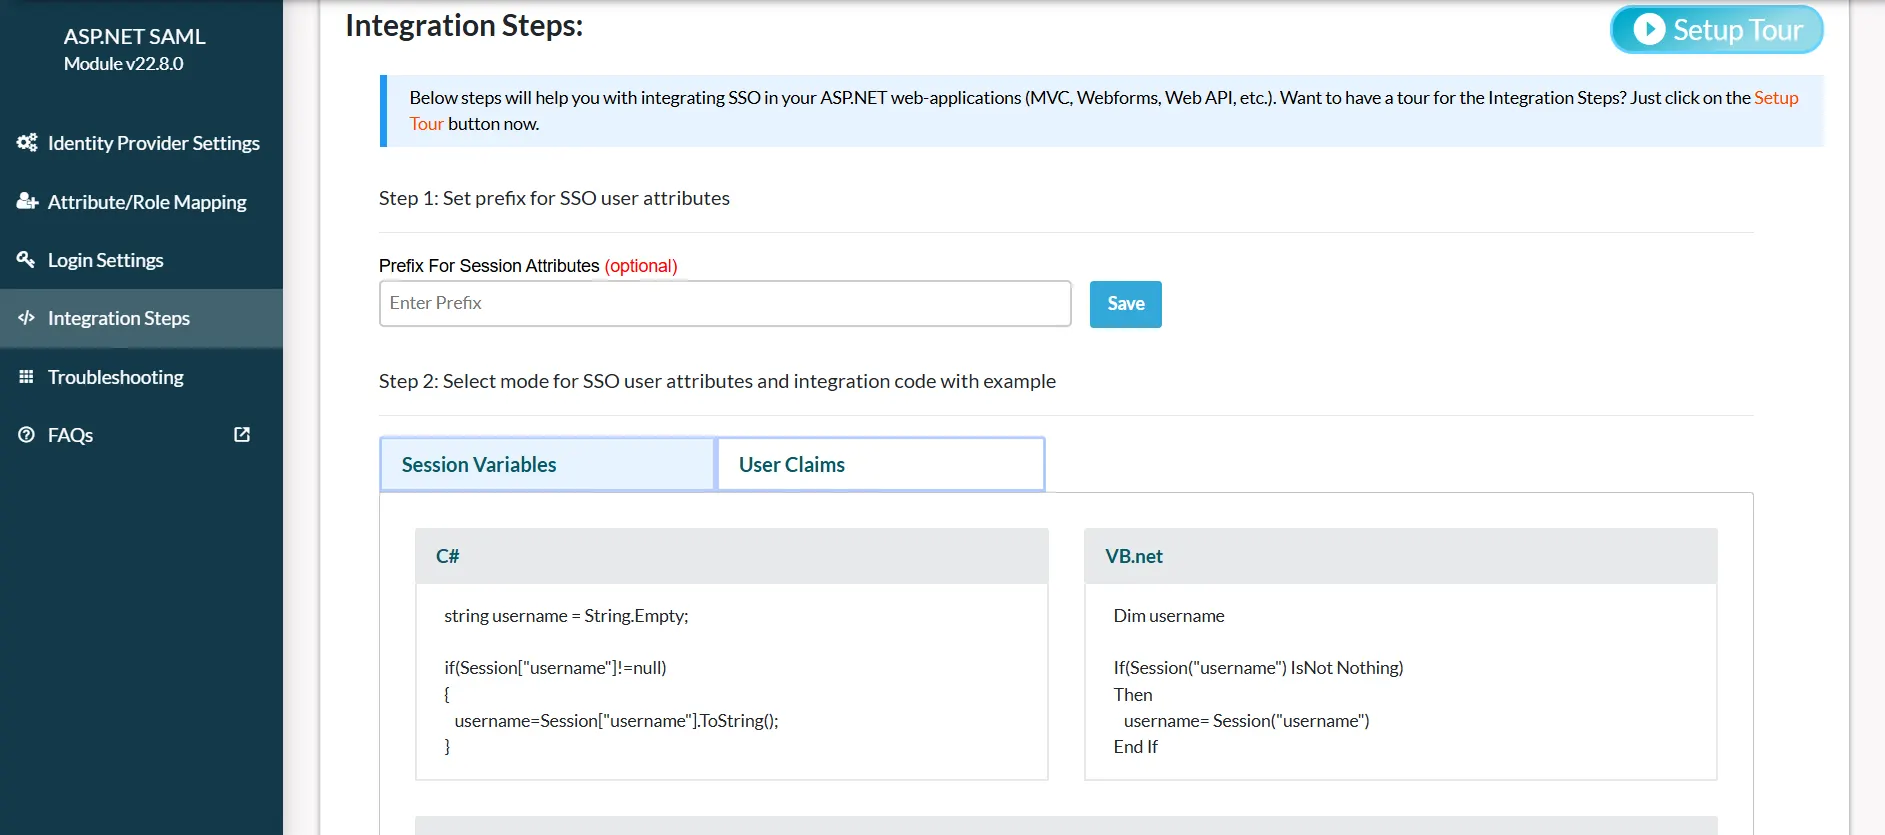
6. Inloggningsinställningar
- Hök på Välj Åtgärder och klicka på Kopiera SSO-länk.

- Använd följande URL som en länk i applikationen där du vill utföra SSO:
https://<asp.net-module-base-url>/?ssoaction=login
- Du kan till exempel använda det som:
<a href="https://<asp.net-module-base-url>/?ssoaction=login">Log in</a>
- Hök på Välj Åtgärder och klicka på Kopiera SSO-länk.
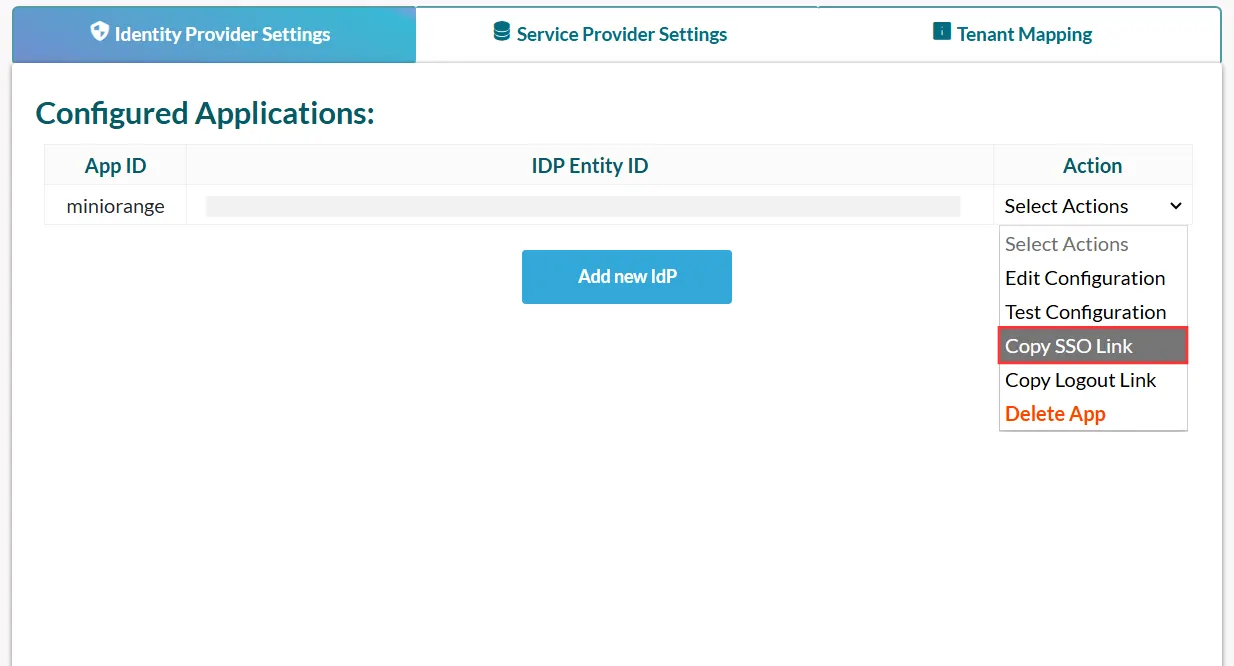
- Använd följande URL som en länk i applikationen där du vill utföra SSO:
https://<asp.net-module-base-url>/?ssoaction=login
- Du kan till exempel använda det som:
<a href="https://<asp.net-module-base-url>/?ssoaction=login">Log in</a>
7. Logga ut Inställningar
- Använd följande URL som en länk till din applikation där du vill utföra SLO:
https://<asp.net-module-base-url>/?ssoaction=logout
- Du kan till exempel använda det som:
<a href="https://<asp.net-module-base-url>/?ssoaction=logout">Log out</a>
- Använd följande URL som en länk till din applikation där du vill utföra SLO:
https://<asp.net-module-base-url>/?ssoaction=logout
- Du kan till exempel använda det som:
<a href="https://<asp.net-module-base-url>/?ssoaction=logout">Log out</a>
Relaterade artiklar
Tack för ditt svar. Vi återkommer snart.
Något gick fel. Skicka din fråga igen


