Sökresultat :
×Sökresultat :
×Laravel SAML Single Sign-On (SSO) -pluginet ger möjlighet att aktivera SAML Single Sign-On för dina Laravel-applikationer. Med Single Sign-On kan du bara använda ett lösenord för att komma åt din Laravel-applikation och dina tjänster. Vårt plugin är kompatibelt med alla SAML-kompatibla identitetsleverantörer. Här går vi igenom en steg-för-steg-guide för att konfigurera Single Sign-On (SSO) mellan Laravel och Okta med Okta som IdP.
composer require miniorange/saml-laravel-free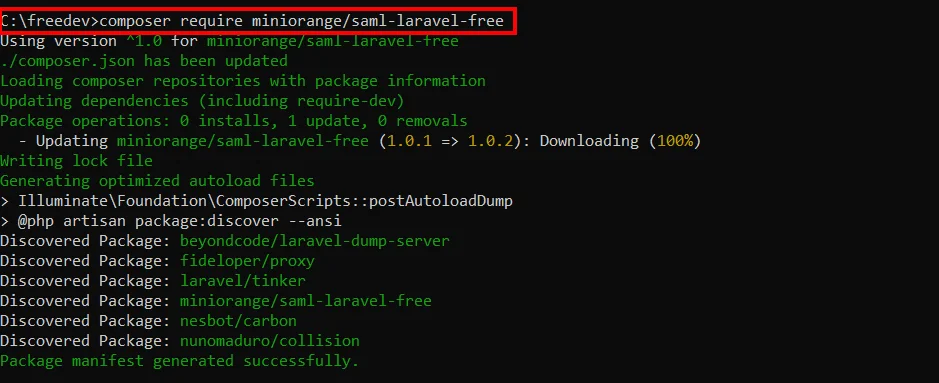
Obs: Om du använder Laravel 5.4 eller tidigare måste du lägga till följande värde i arrayen ' providers ' i din app.php- fil, som finns i mappen project\config : provider\ssoServiceProvider::class (Du kan kontrollera din nuvarande Laravel-version genom att använda kommandot php artisan --version .)


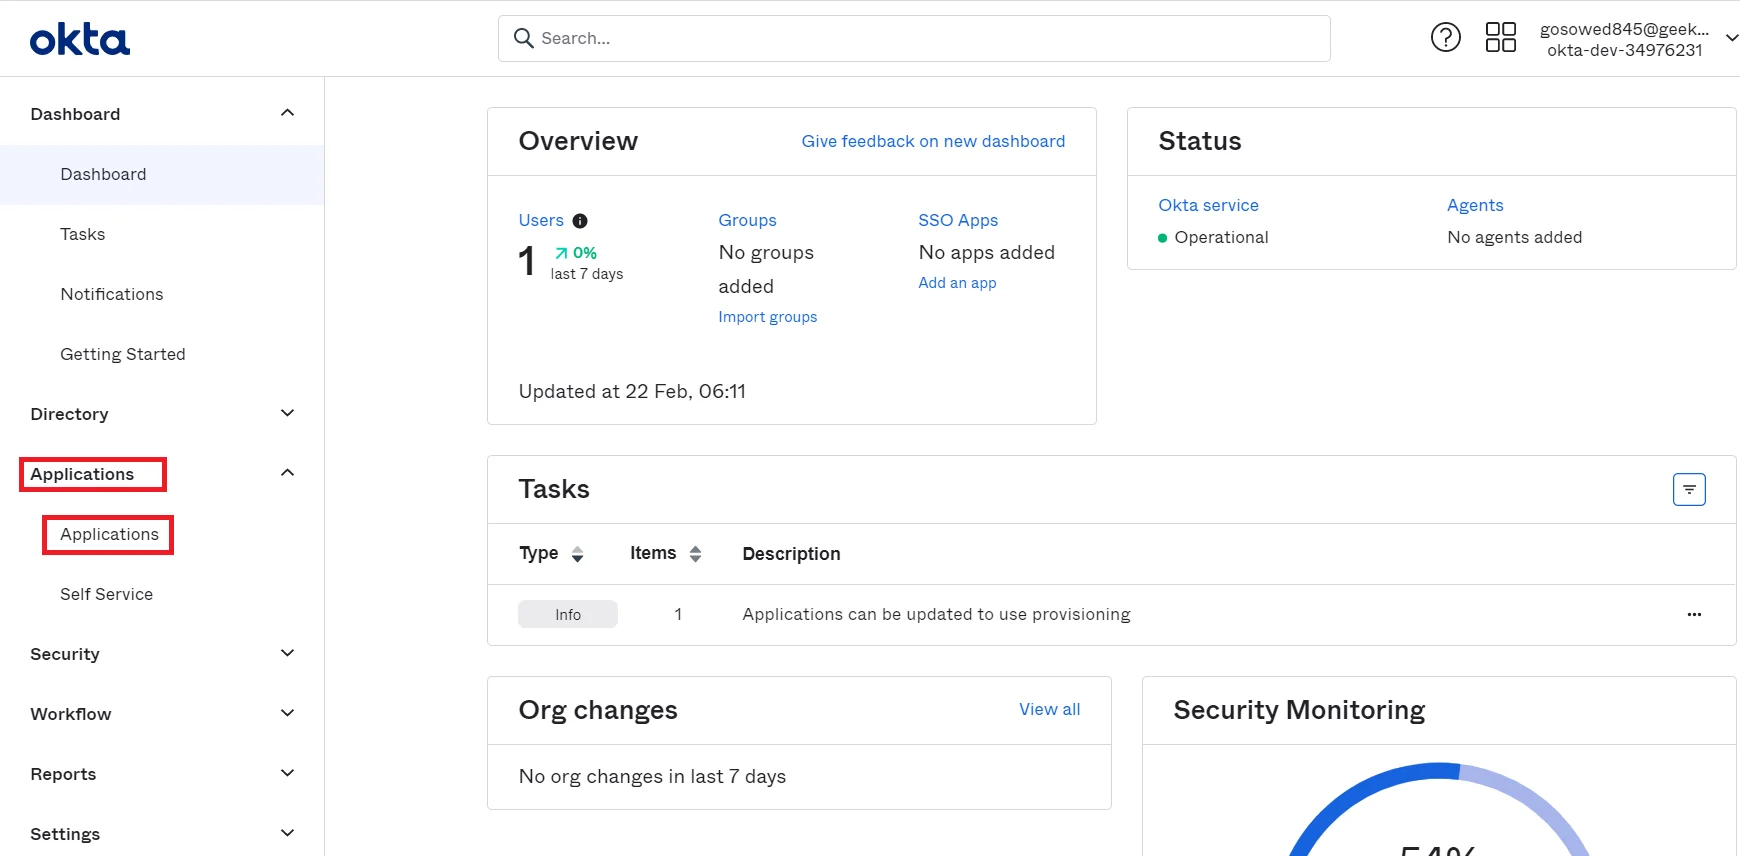
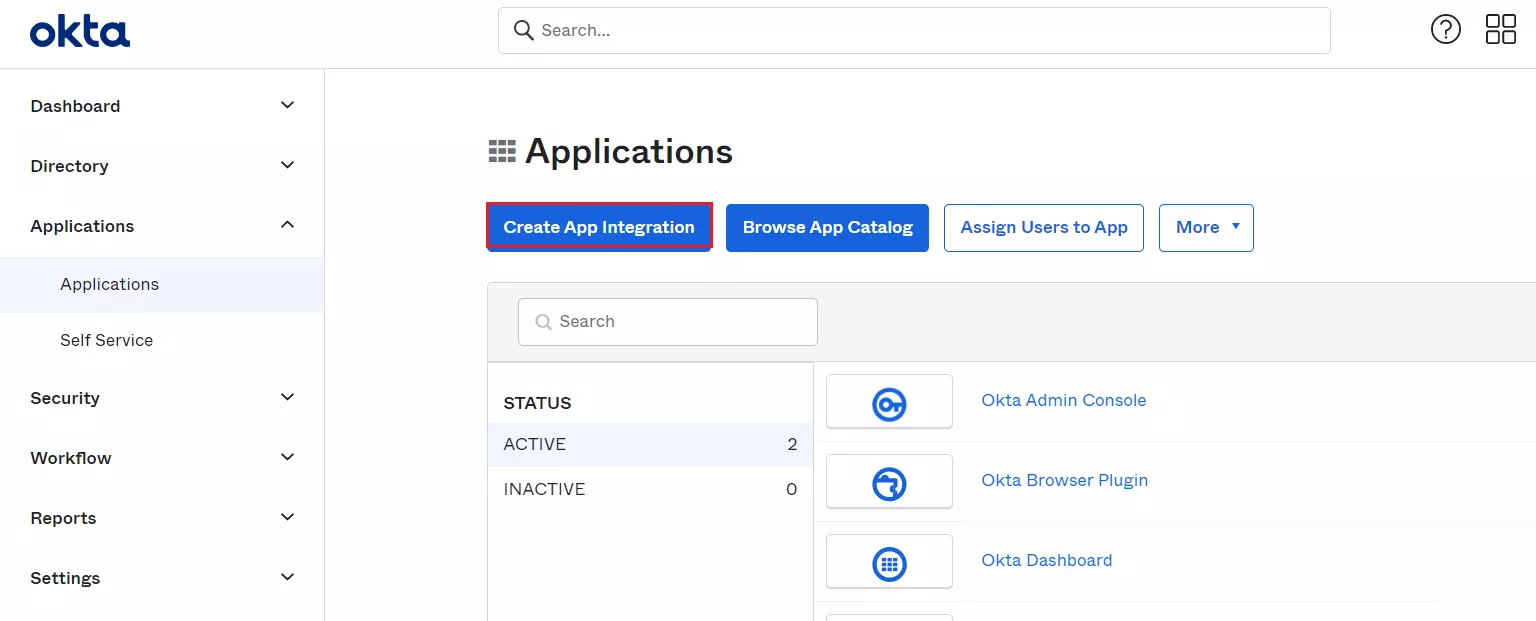
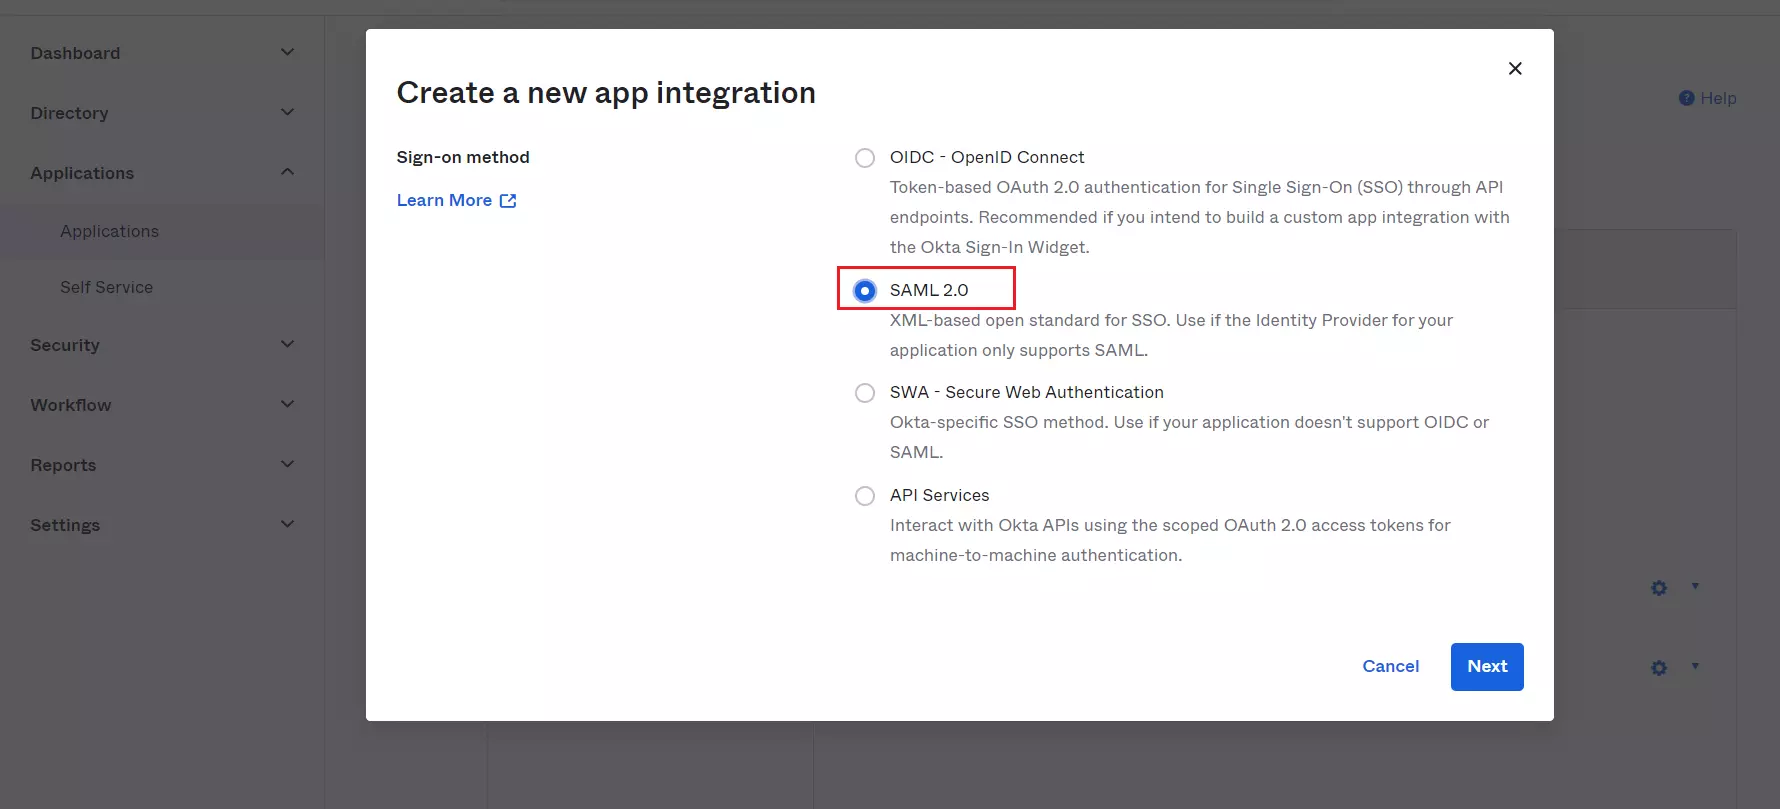
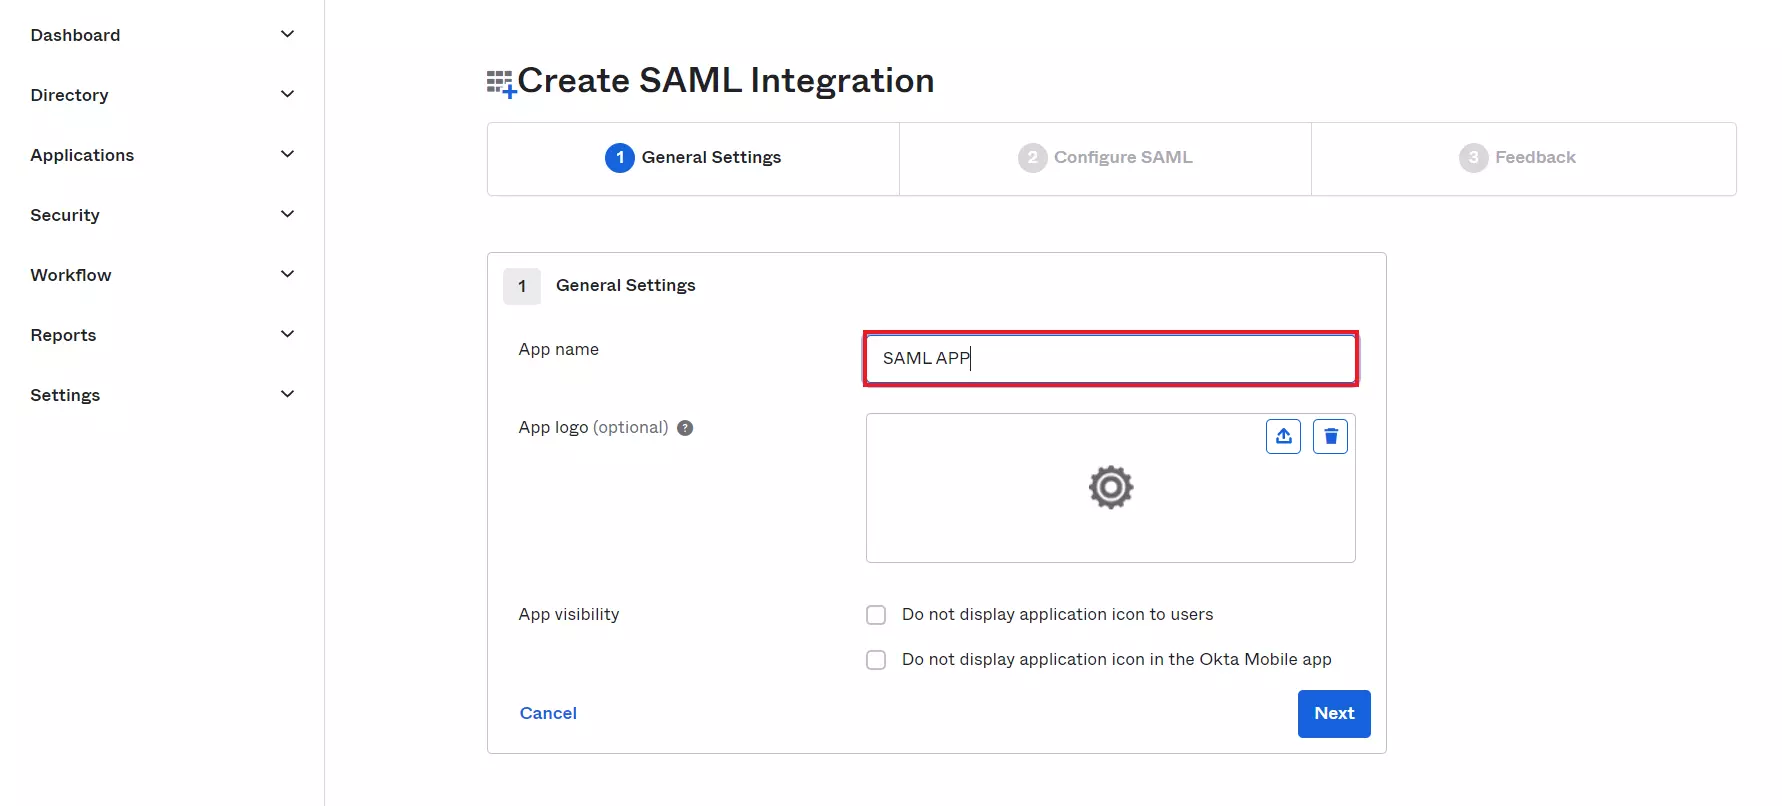
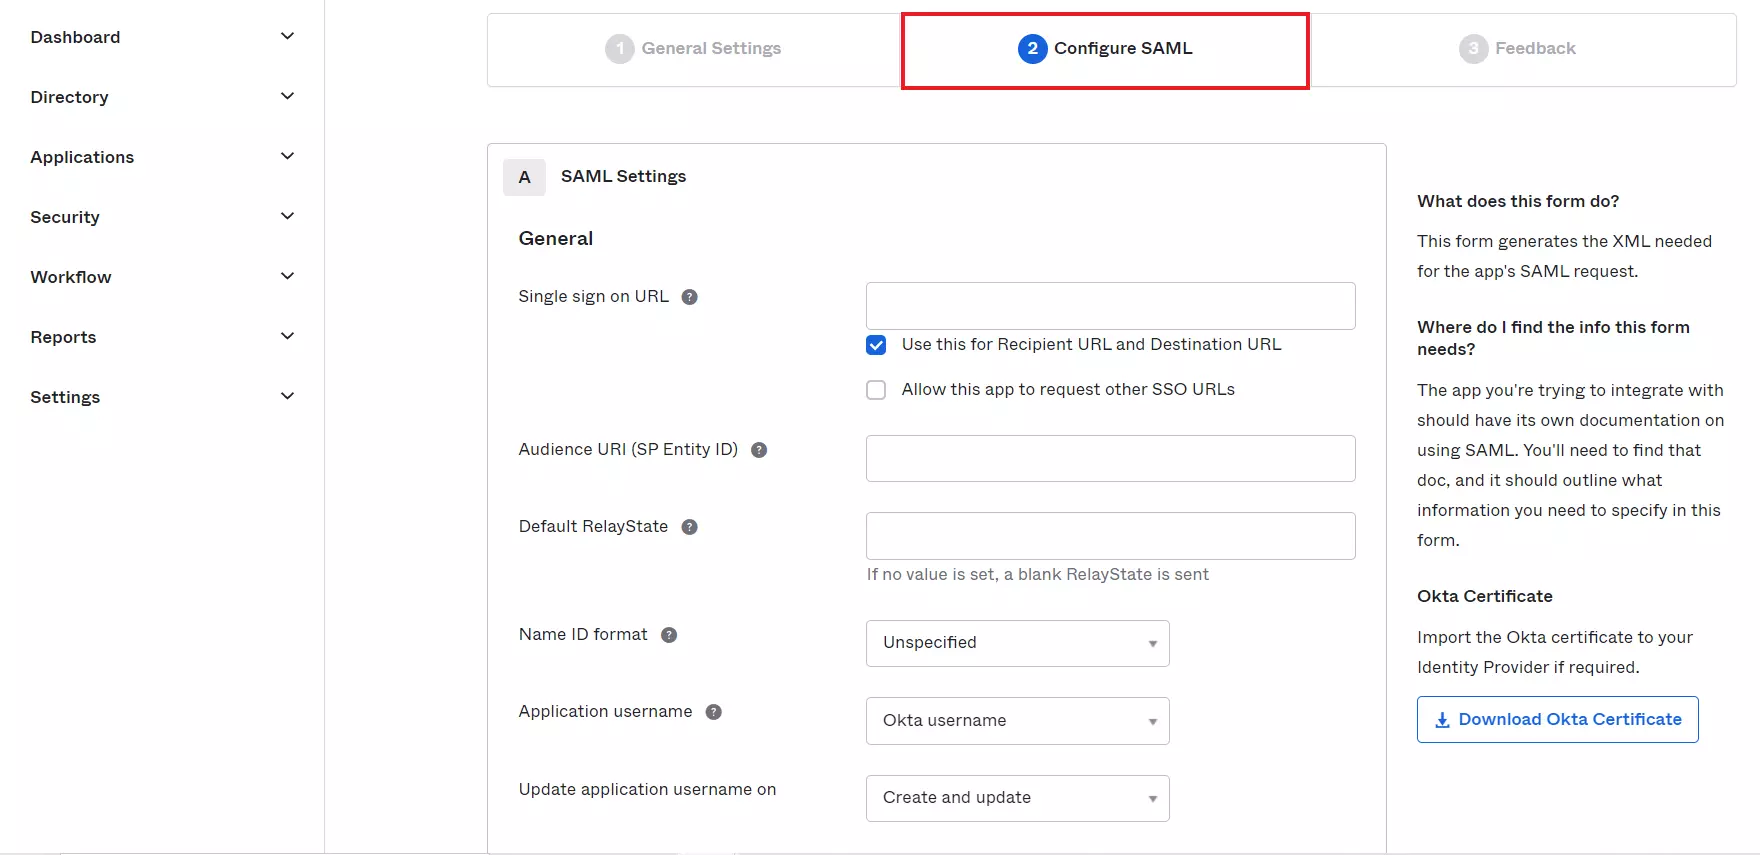
| Single Sign On URL |
ACS (AssertionConsumerService) URL från fliken Service Provider Metadata i Insticksmodulen |
| Målgrupps-URL (SP Entity ID) |
SP Entity ID/Emittent från fliken Service Provider Metadata i plugin |
| Standard Relätillstånd |
Relästatus från fliken Service Provider Metadata i plugin-programmet |
| Namn-ID Format |
Välj e-postadress som ett namn-ID från rullgardinsmenyn |
| Ansökan Användarnamn |
Okta användarnamn |
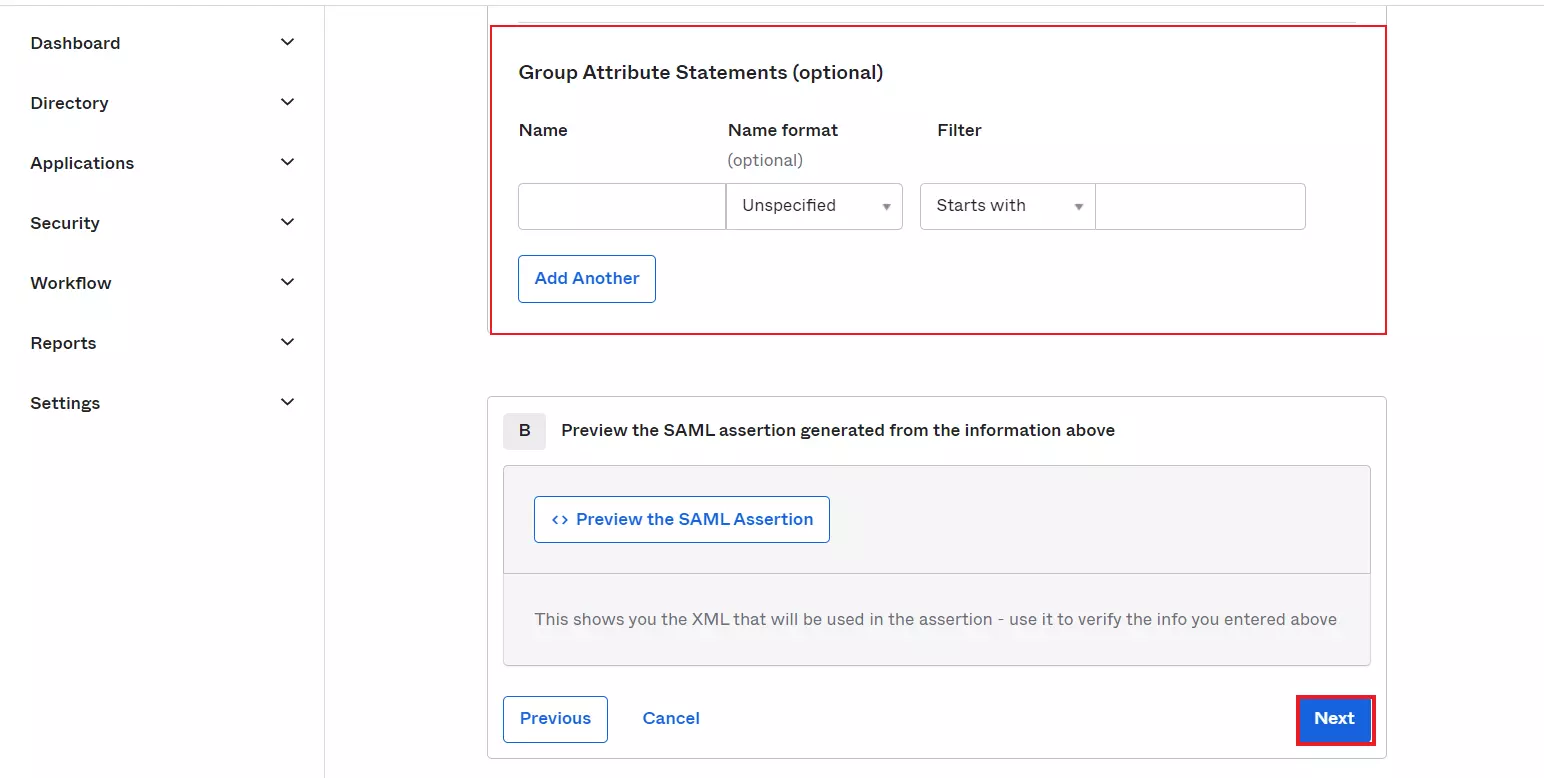
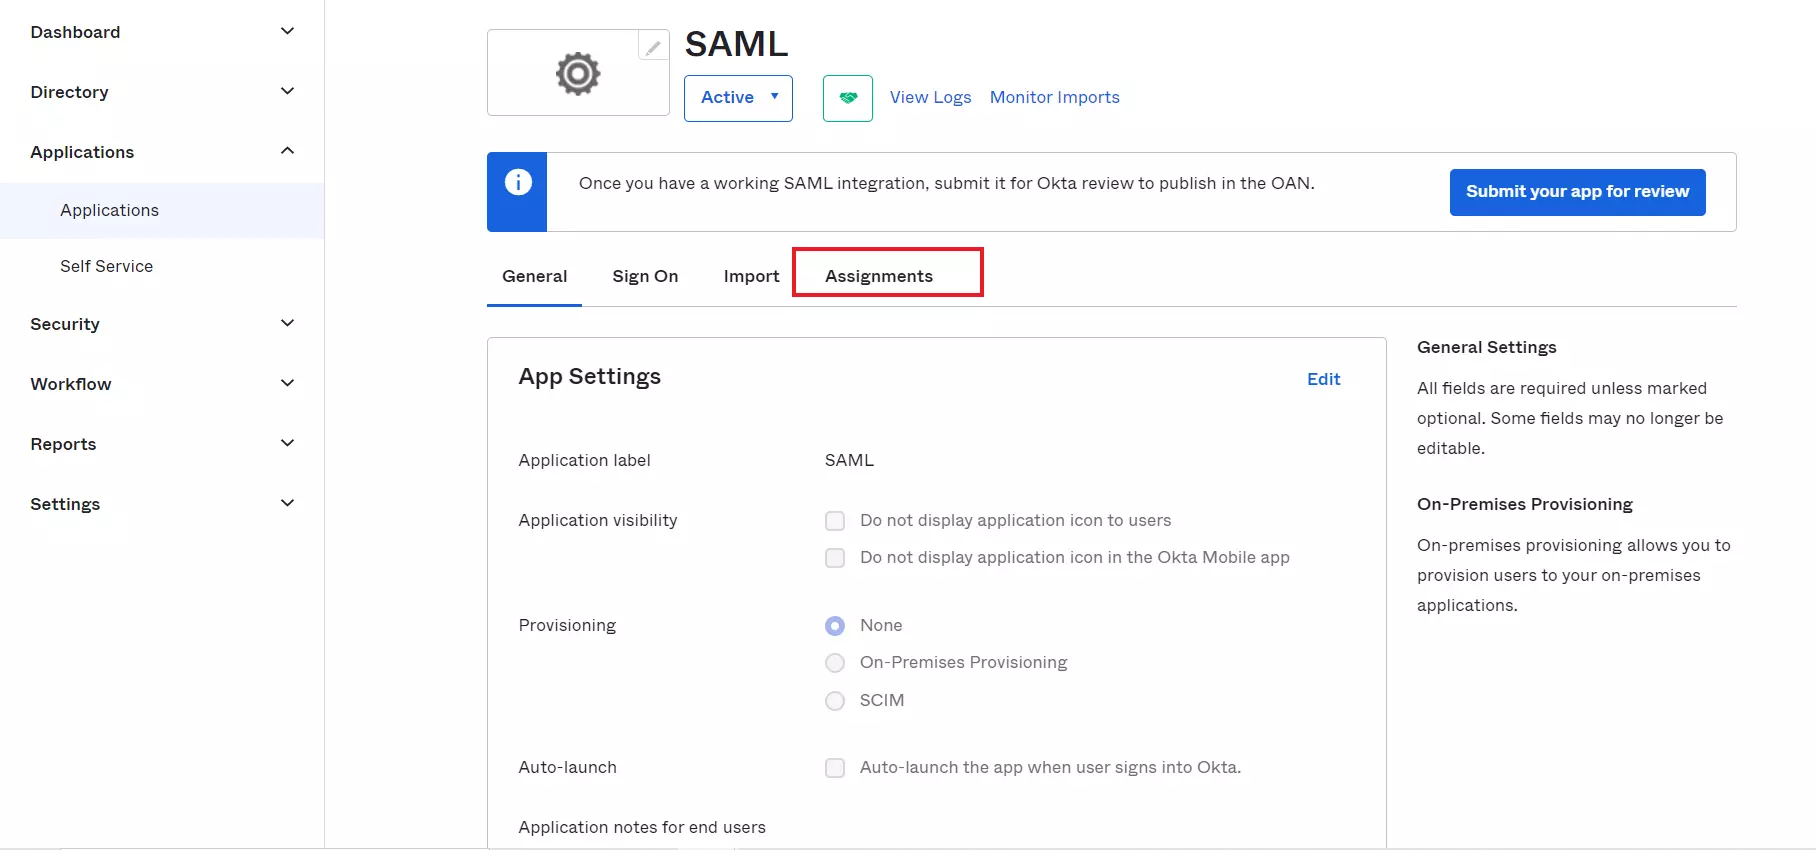
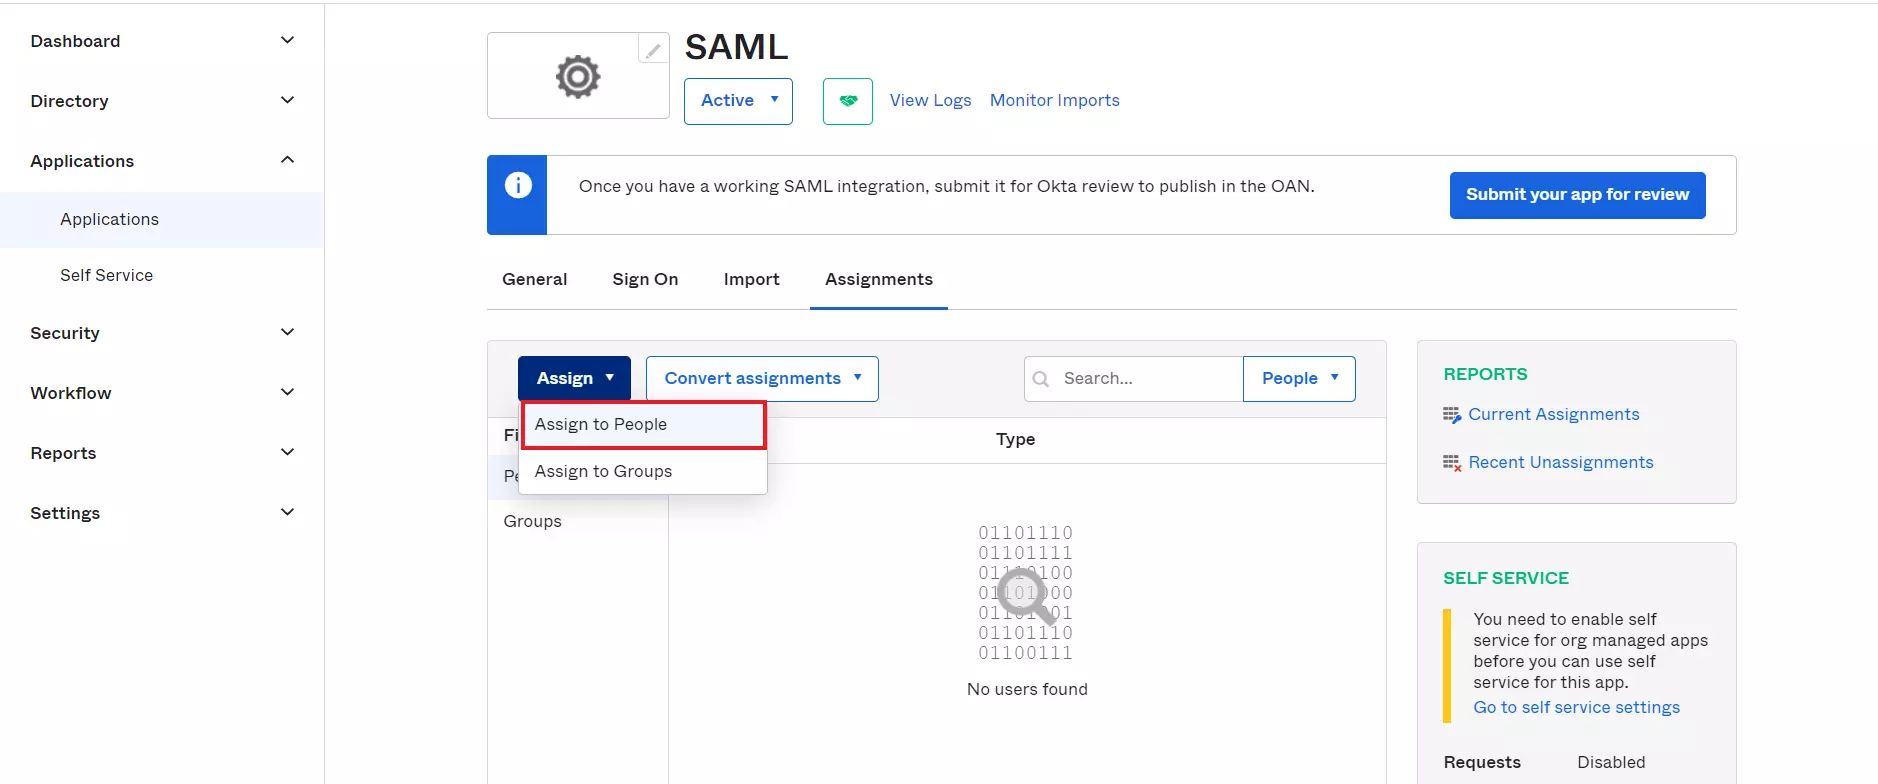
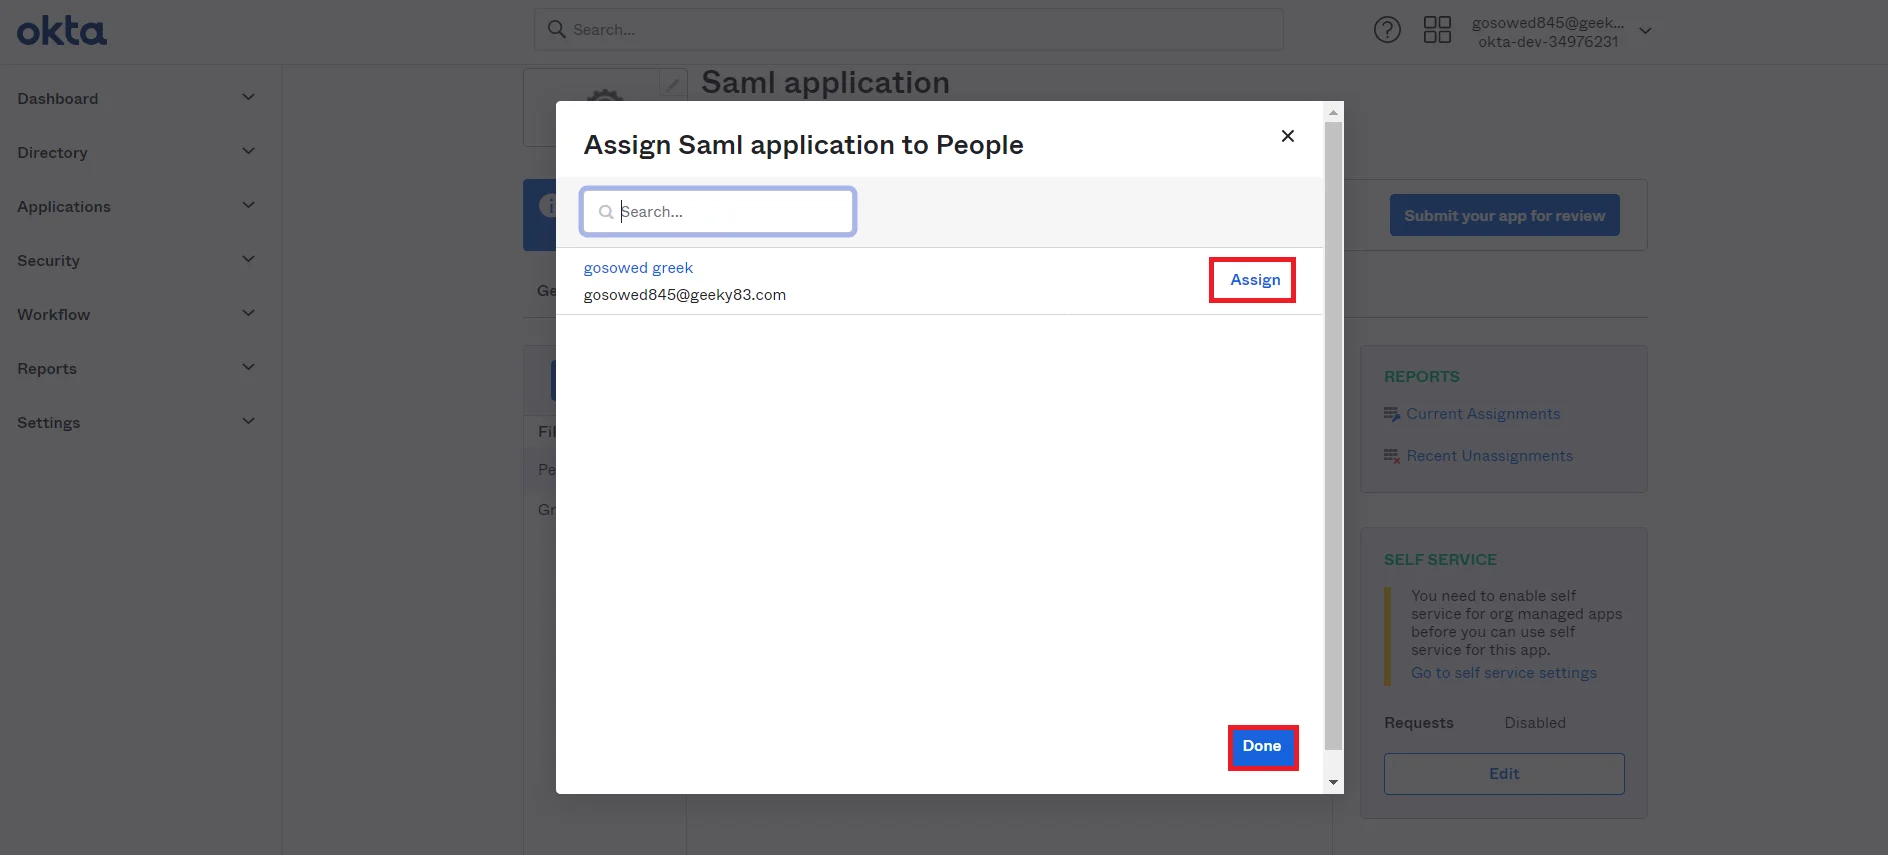
 Tilldela grupper/personer


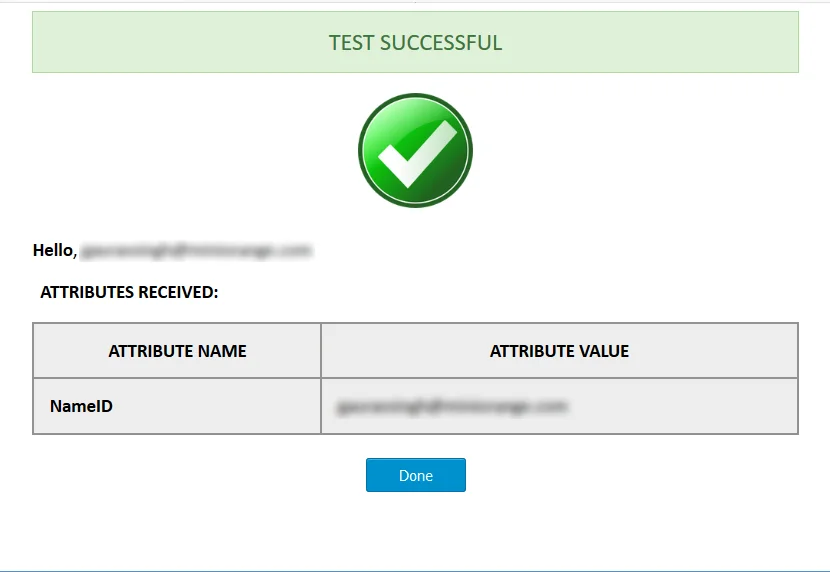
I den här guiden har du konfigurerat Okta SAML Single Sign-On (Okta SSO Login) genom att välja Okta som IdP och Laravel som SP med hjälp av miniOrange-pluginet SAML Single Sign On – SSO Login. Den här lösningen säkerställer att du är redo att lansera säker åtkomst till din Laravel-webbplats med Okta-inloggningsuppgifter inom några minuter.
Behövs hjälp? Vi är här!



