
SAML Single Sign-On (SSO) till Drupal med ADFS som IdP
Översikt
Drupal SAML-integrationen med miniOrange SAML SP- modulen etablerar sömlös SSO mellan ADFS och Drupal-webbplatsen. Användarna kommer att kunna logga in på Drupal-webbplatsen med sina ADFS-inloggningsuppgifter. Det här dokumentet guidar dig genom stegen för att konfigurera Single Sign-On - SSO mellan Drupal som en tjänsteleverantör (SP) och ADFS som en identitetsleverantör (IdP). Modulen är kompatibel med Drupal 7, Drupal 8, Drupal 9, Drupal 10 och Drupal 11.





Konfigurera SAML Single Sign-On Application i ADFS:
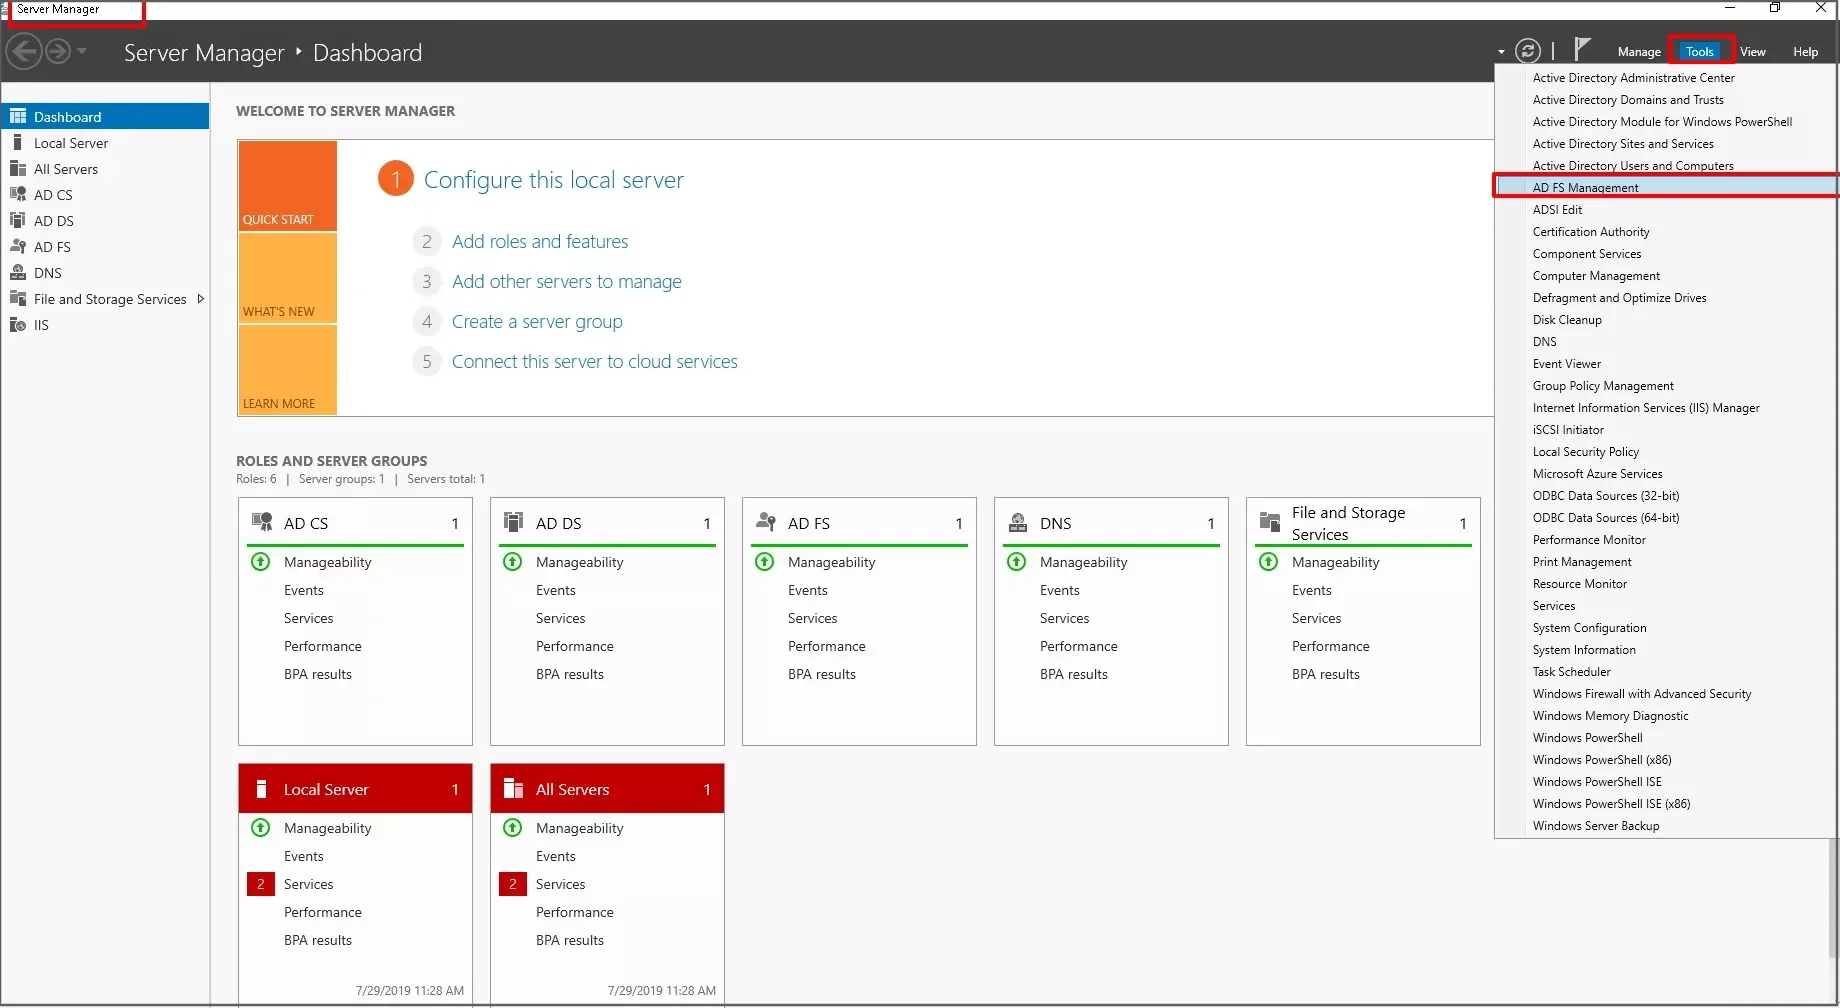
- In server manager, Klicka på Verktyg och välj sedan ADFS-hantering.
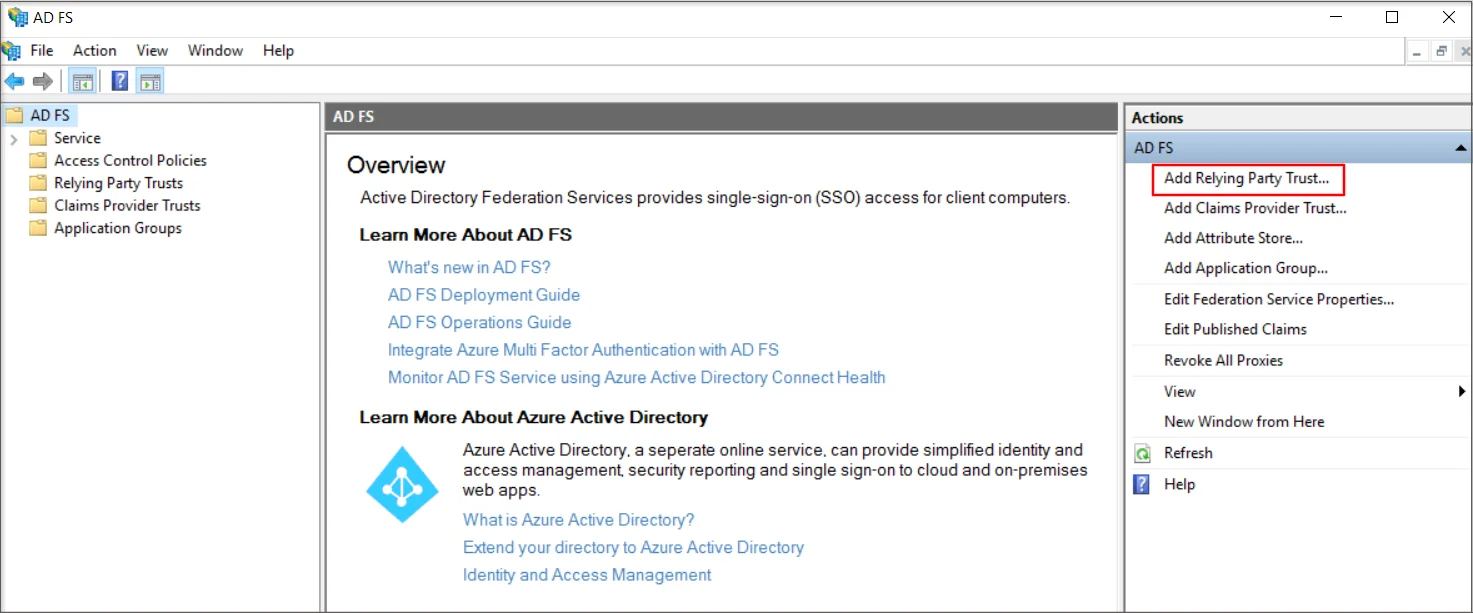
- Välj från den högra sidopanelen Lägg till Relying Party Trust under ADFS sektion.
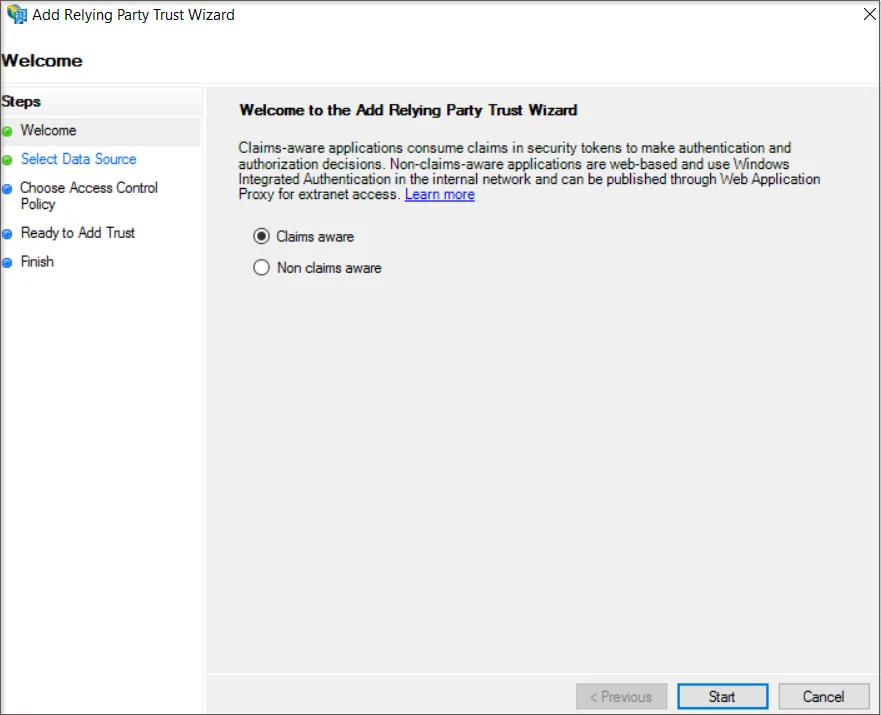
- Klicka på för att fortsätta Start knappen på välkomstskärmen.
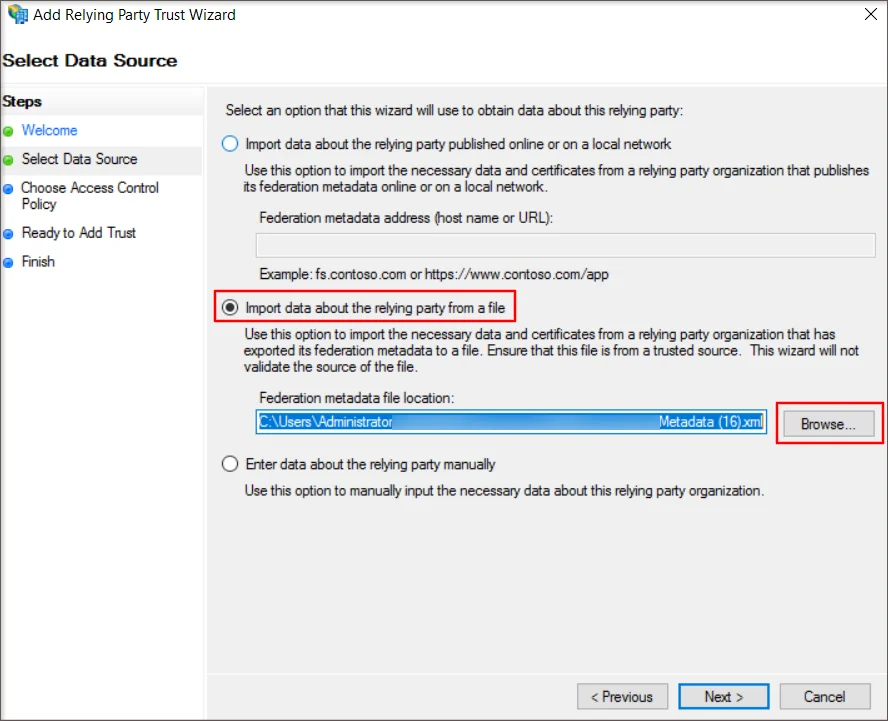
- Välj Importera data om den förtroende parten från en fil alternativ. Ladda upp SP-metadatafilen från Drupal. Klicka på Nästa knappen för att fortsätta.
- I Visningsnamn, ange namnet på programmet och klicka sedan på Nästa knapp.
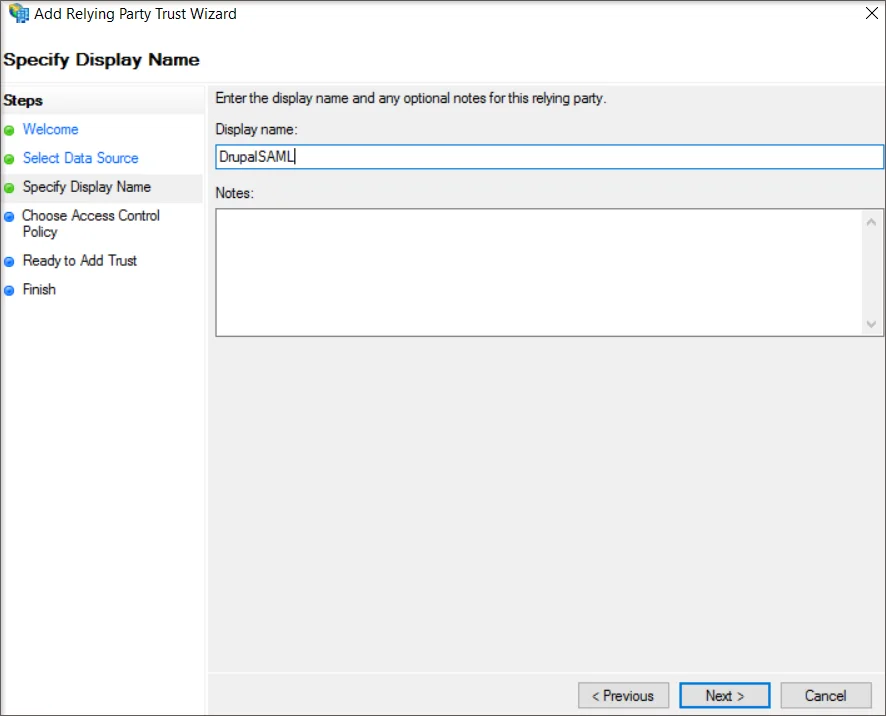
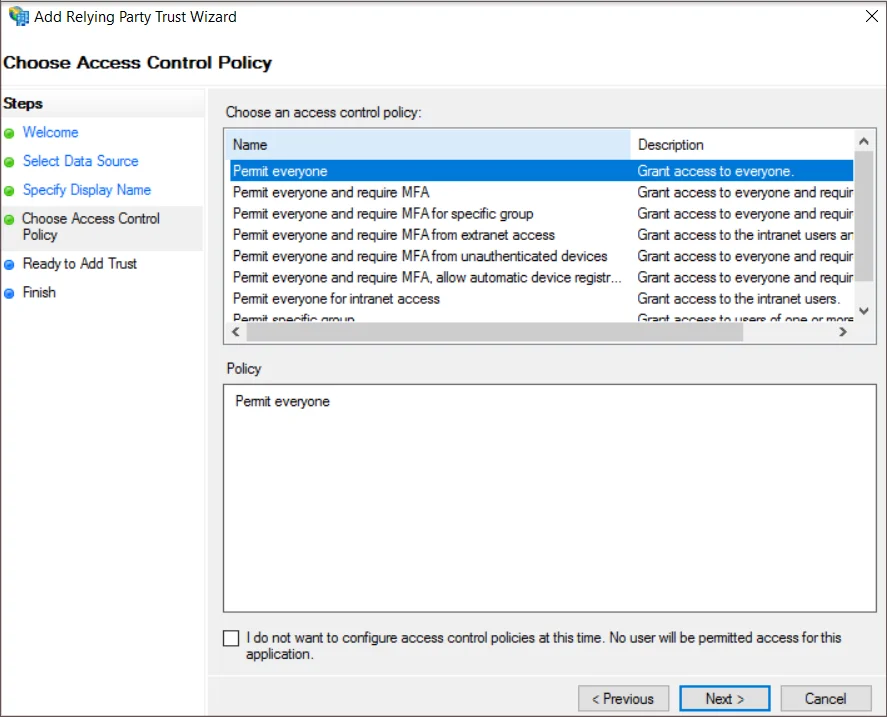
- Välja Tillåt alla på sidan Välj åtkomstkontrollpolicy och klicka sedan på Nästa knapp.
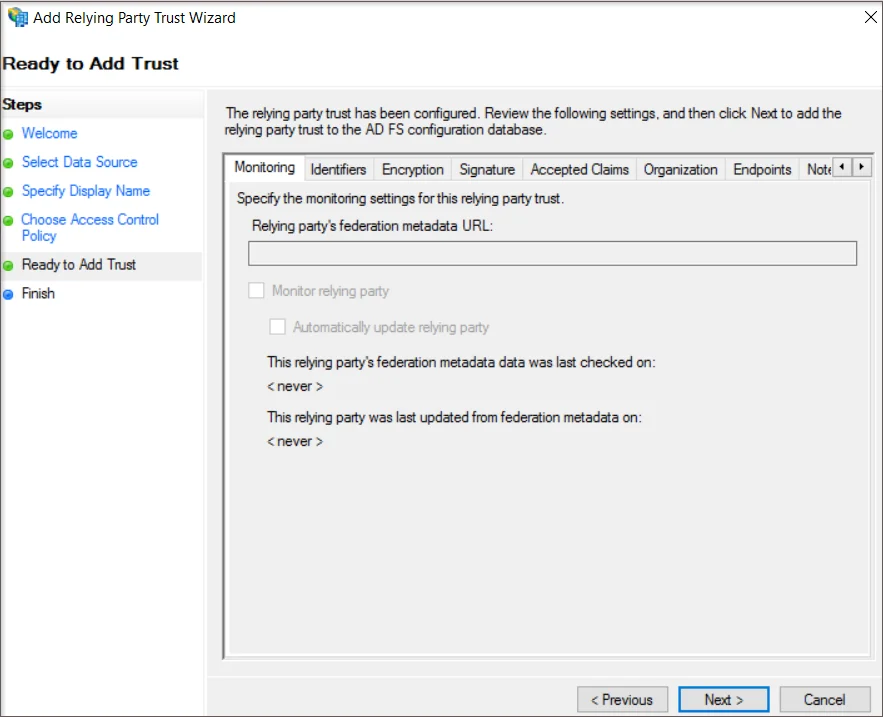
- Från sidan Redo att lägga till förtroende klickar du på Nästa knapp.
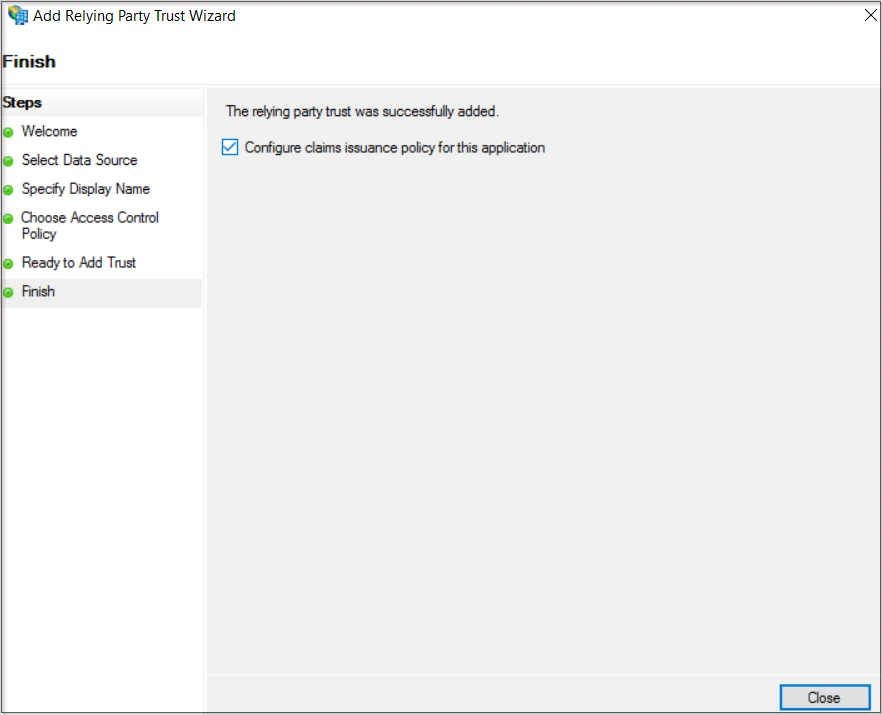
- På sidan Slutför kontrollerar du att kryssrutan bredvid Konfigurera policy för utfärdande av anspråk för den här applikationen väljs, klicka sedan på Stäng.
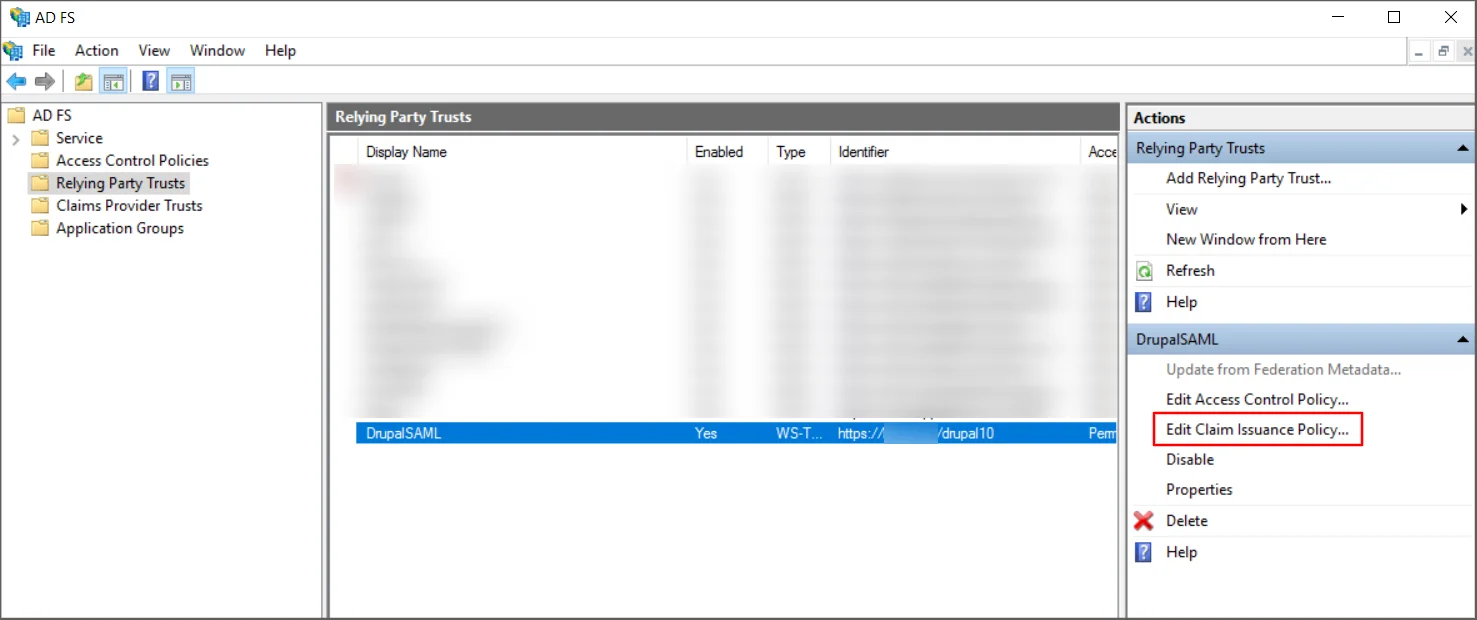
- Du hittar ansökan under Relay Party Trust i ADFS när den har skapats.
- Klicka på den högra panelen Redigera emissionspolicy för anspråk från rullgardinsmenyn för det program du skapade i ADFS (i det här fallet DrupalSAML).
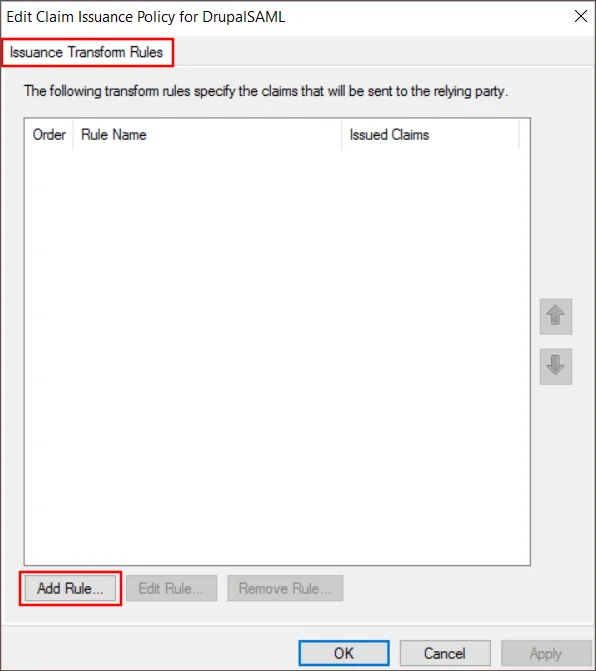
- Klicka på Lägg till regel knappen på Regler för emissionsomvandling fliken.
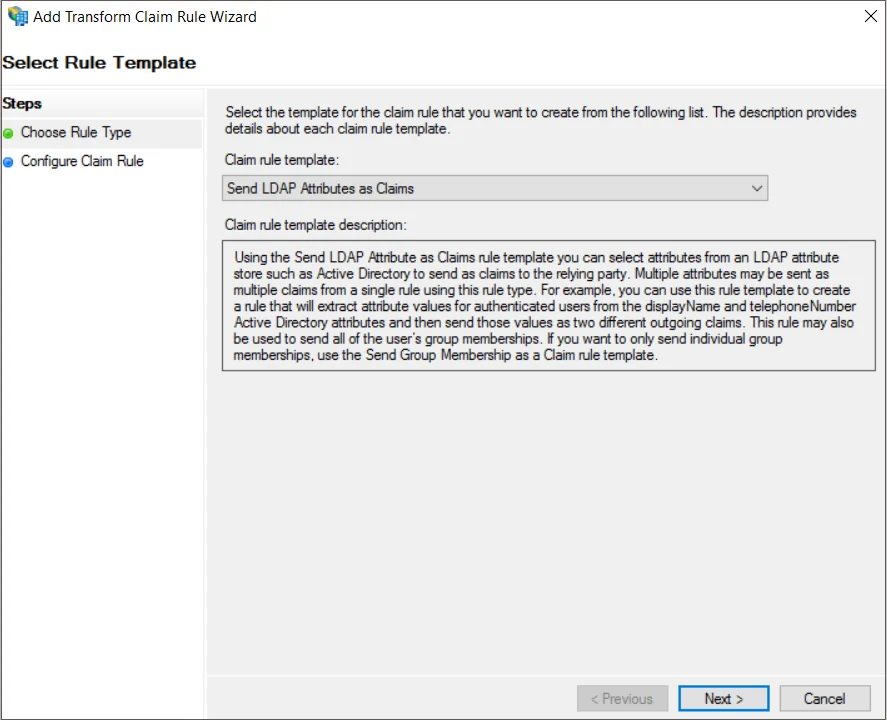
- På Välj Regelmall sida klicka på Nästa knapp.
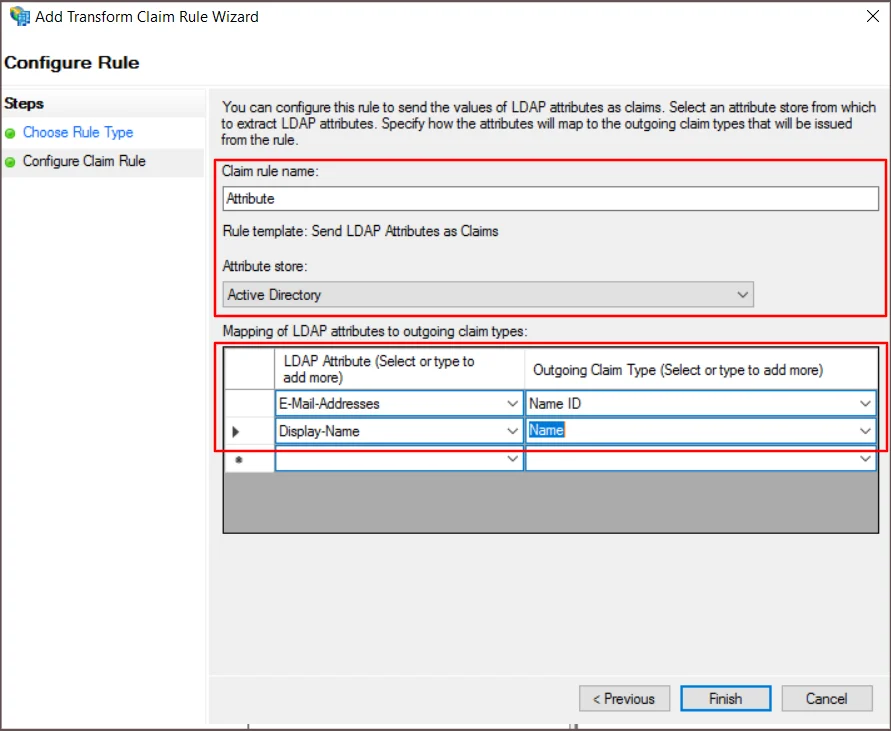
- Ange den givna informationen på sidan Konfigurera regel:
- Mappa det utgående LDAP-attributet enligt följande:
LDAP-attribut (Välj eller skriv för att lägga till fler) Typ av utgående anspråk (Välj eller skriv för att lägga till fler) Mejladresser Namn-ID Visningsnamn Namn
| Gör anspråk på regelnamn | Ange anspråksregelns namn (valfritt), till exempel Attribut |
| Attributbutik | Active Directory från rullgardinsmenyn |
- Klicka på för att fortsätta Finish knapp.
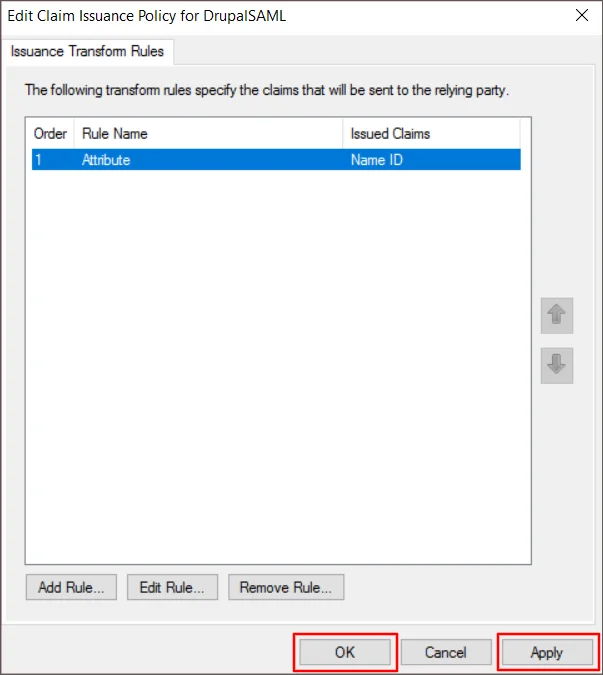
- På Regler för emissionsomvandling fliken, klicka AnsökOch klicka sedan på OK att fortsätta.
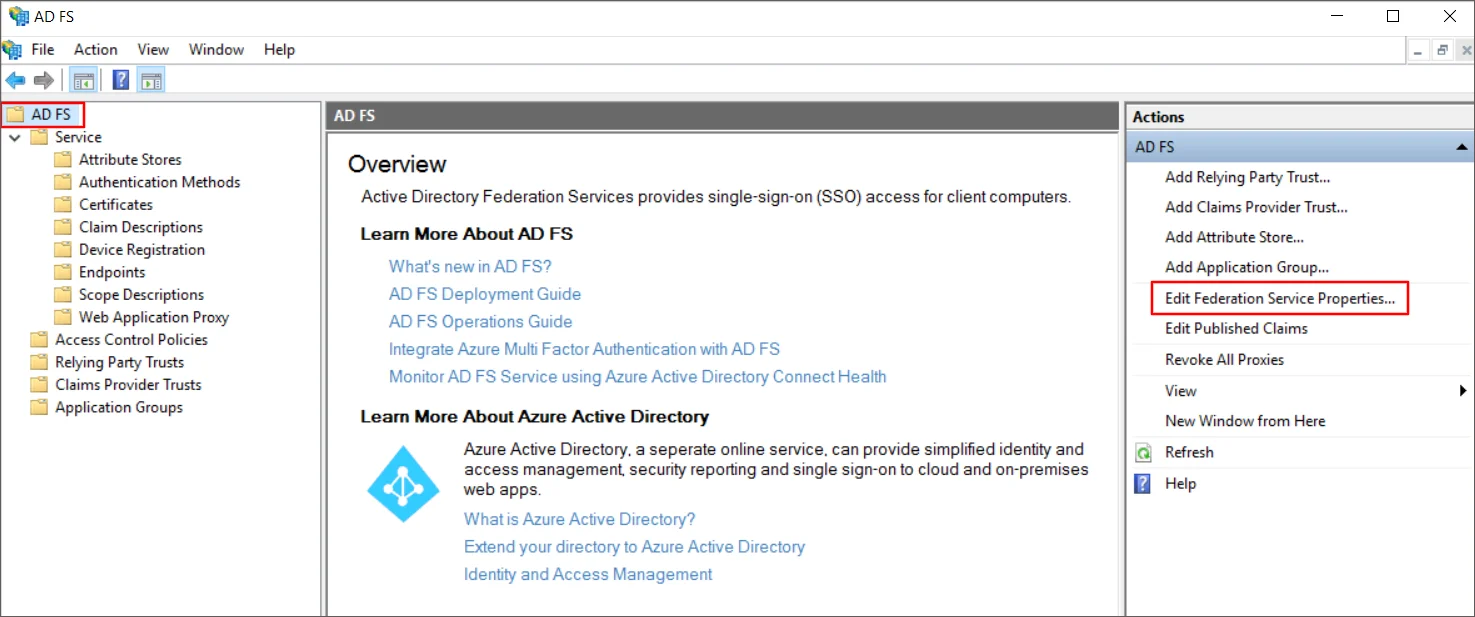
- Som visas i bilden nedan, välj Redigera federationstjänstegenskaper från AD FS-rullgardinsmenyn.
Hämta metadata för ADFS:
- På Federation Service Properties fönster, gå till Allmänt fliken och kopiera Federationstjänst namn.
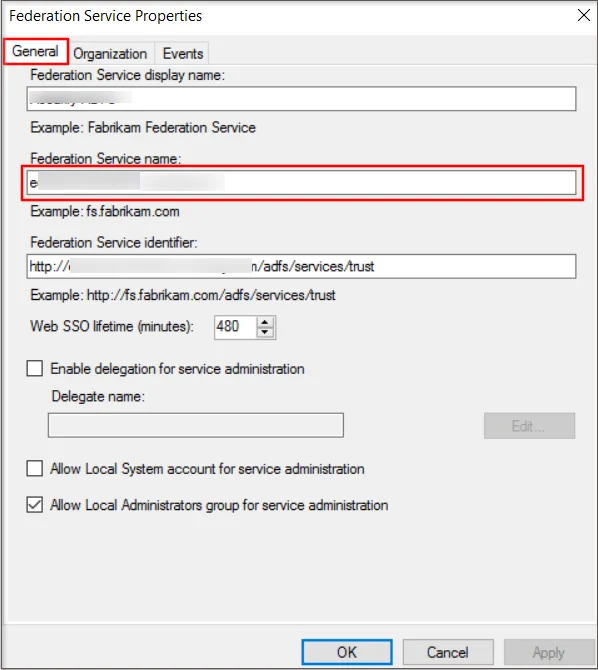
- Byta ut " " i URL:en https://<your_ADFS_domain>/federationmetadata/2007-06/federationmetadata.xm> med ditt faktiska "Federationstjänstnamn". Om ditt Federationstjänstnamn till exempel är "example.com" ska den uppdaterade metadata-URL:en vara https://<your_ADFS_domain>/federationmetadata/2007-06/federationmetadata.xml.
- Därefter kopierar du bara "ADFS IdP-metadata-URL", som är i formen - https://<your_ADFS_domain>/federationmetadata/2007-06/federationmetadata.xml. (Detta kommer att krävas för vidare konfiguration av Drupal)
Konfigurera Drupal som tjänsteleverantör:
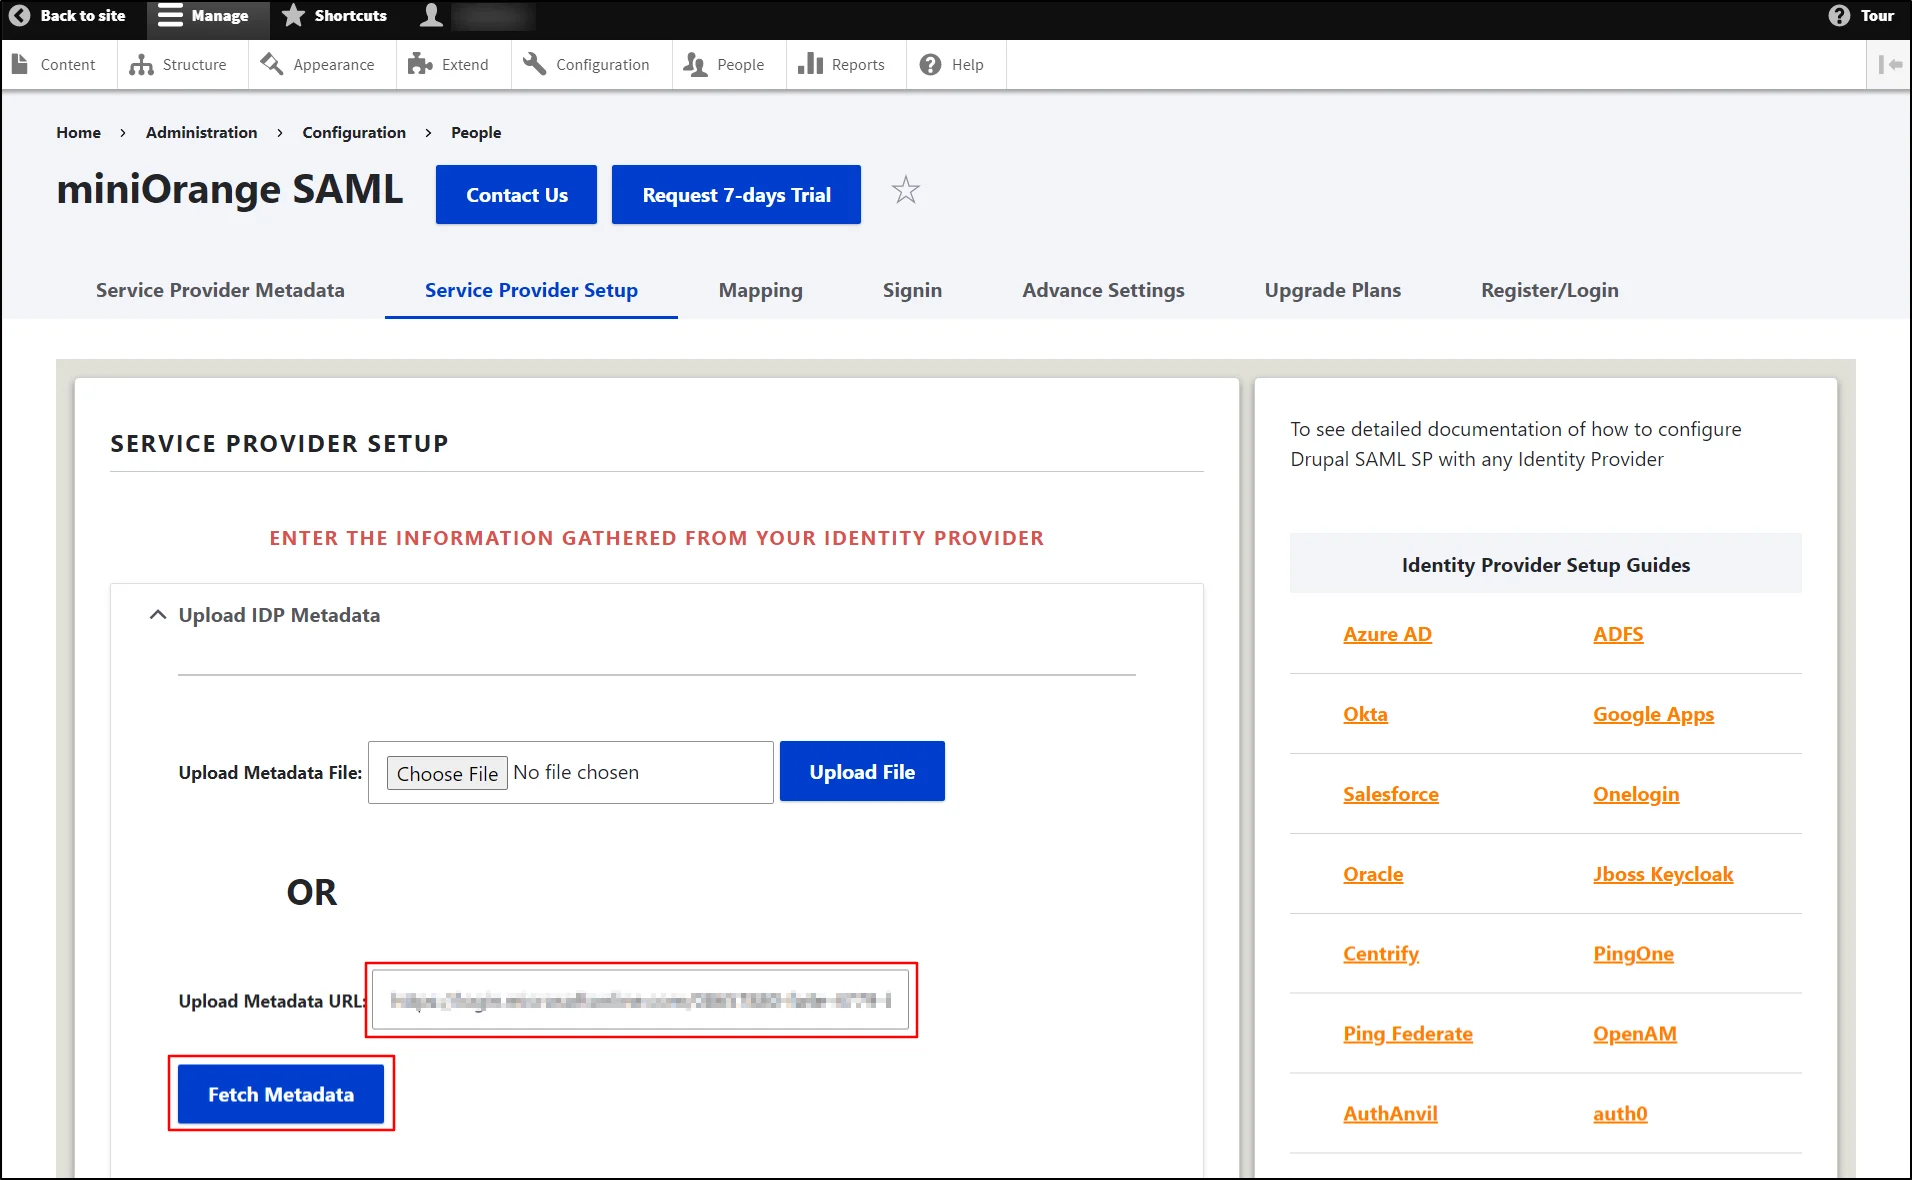
- Öppna din Drupal-webbplats. Gå till fliken Service Provider Setup i modulen.
- Klicka på Ladda upp IDP-metadata §
- Klistra nu in metadata-URL från ADFS IdP.
- Klicka på Testa länk för att verifiera anslutningen mellan Drupal och ADFS.
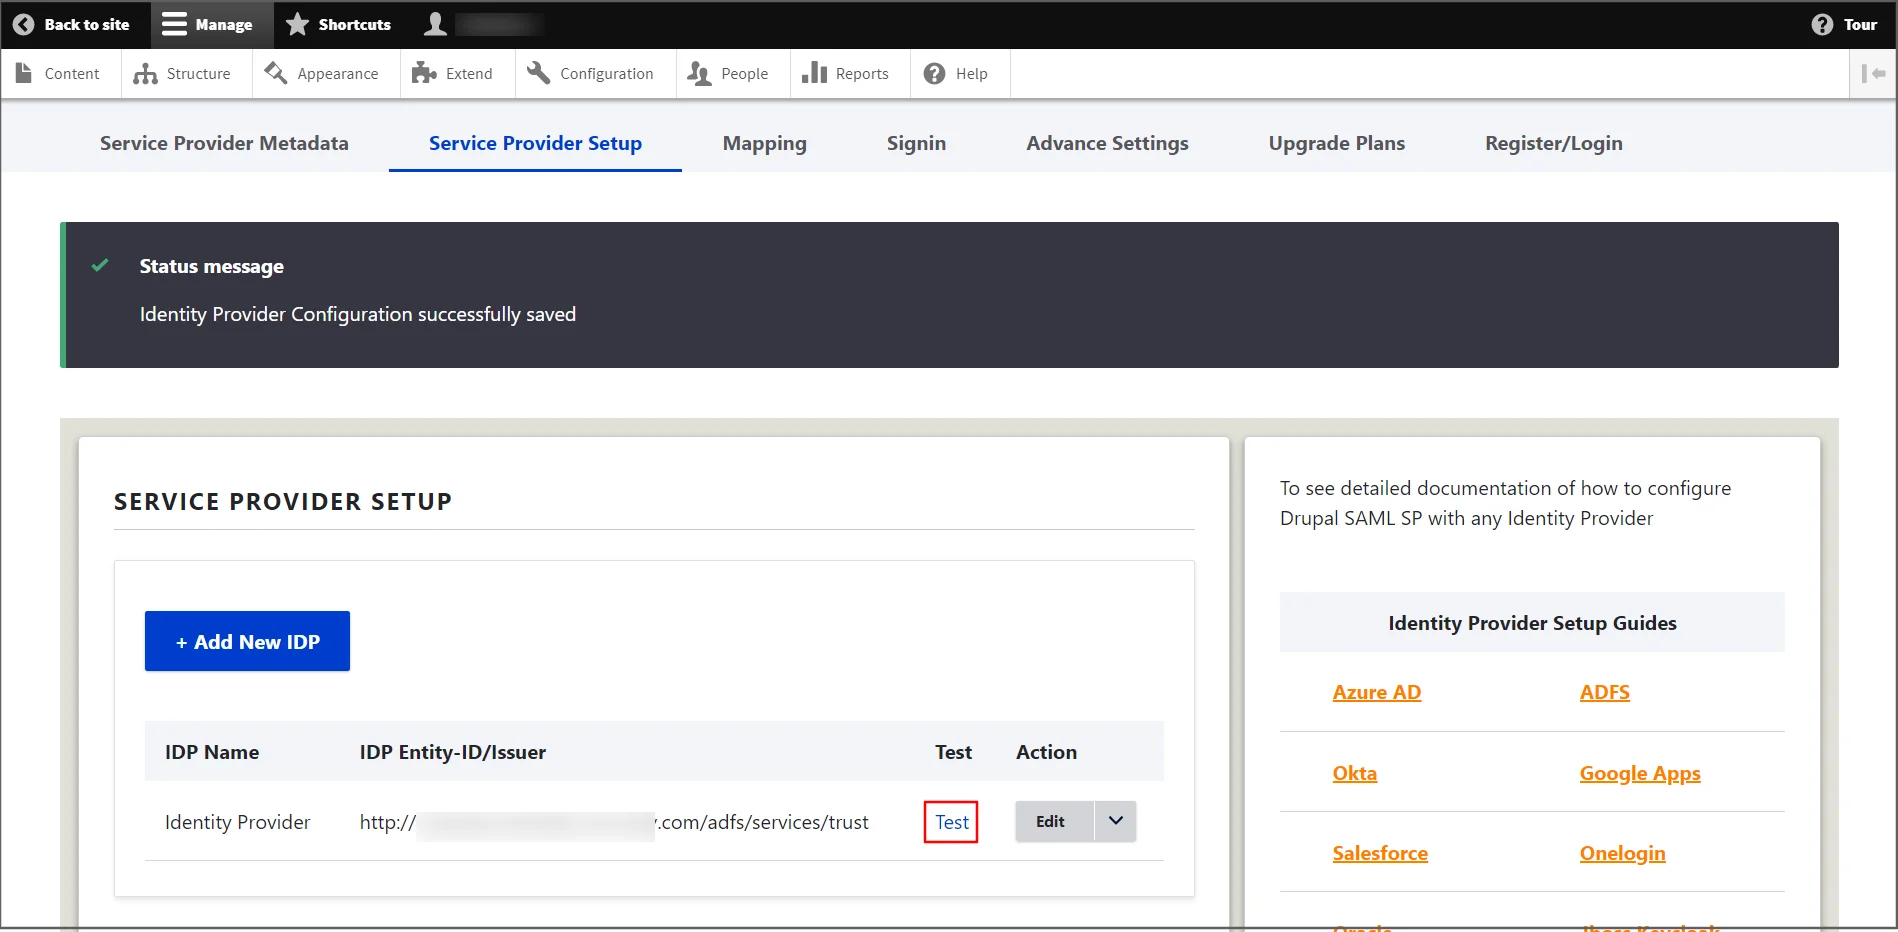
- I testkonfigurationsfönstret visas ett framgångsmeddelande med SAML-svarsattribut om konfigurationerna är korrekta; annars visas felmeddelanden med ytterligare felsökningsinstruktioner. Klicka på Klar.
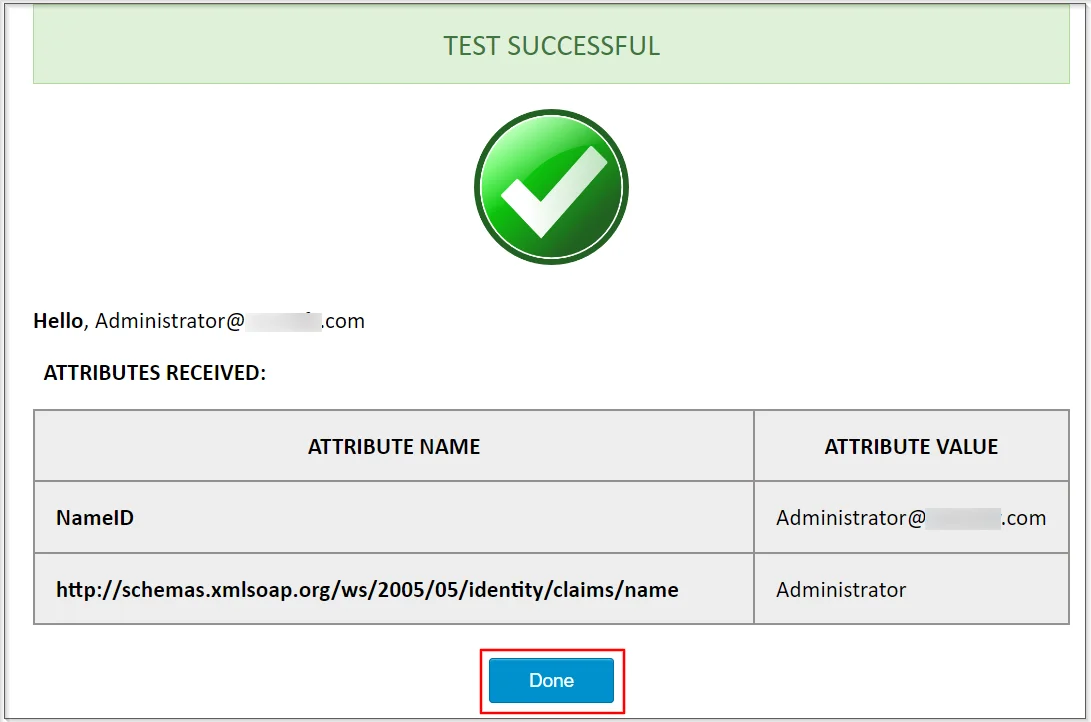
Grattis! Du har framgångsrikt konfigurerat ADFS som en identitetsleverantör och Drupal som en tjänsteleverantör.
Hur fungerar SAML SSO-inloggning?
- Öppna en ny webbläsare/privat fönster och navigera till inloggningssidan för Drupal-webbplatsen.
- Klicka på Logga in med Identity Provider (ADFS) länken.
- Du kommer att omdirigeras till ADFS-inloggningssidan. Ange ADFS-uppgifterna. Efter framgångsrik autentisering kommer användaren att omdirigeras tillbaka till Drupal-webbplatsen.


