
SAML enkel inloggning till Magento med ADFS | ADFS SSO | Logga in med ADFS
Översikt
ADFS (Active Directory Federation Services) Single Sign-On (SSO)-inloggning för Magento [SAML] kan uppnås med hjälp av vårt Magento SAML SP Single Sign-On (SSO)-plugin. Vår SSO-lösning gör Magento till en SAML 2.0-kompatibel tjänsteleverantör, vilket gör det möjligt för användare att säkert autentisera och logga in på Magento-webbplatsen med hjälp av ADFS. Vår Magento Single Sign-On (SSO)-lösning hjälper till att säkra Magento-webbplatser bakom SSO-inloggningen så att användare autentiseras med sina ADFS-inloggningsuppgifter. Sömlöst stöd för avancerade SSO-funktioner som attribut-/anpassad mappning, rollmappning etc. Här går vi igenom en guide för att konfigurera SAML Single Sign-On SSO-inloggning mellan Magento-webbplatsen och ADFS genom att betrakta ADFS som IdP (identitetsleverantör) och Magento som SP (tjänsteleverantör). Vårt SSO-plugin ger obegränsad användarautentisering från ADFS (Active Directory Federation Services). För att veta mer om andra funktioner vi tillhandahåller i ditt Magento SAML Single Sign-On (SSO)-plugin kan du klicka här.





Förutsättningar: Ladda ner och installation
Installation med Composer:
- Köp miniOrange SAML Single Sign On – SAML SSO-inloggning förlängning från magento marknadsplats.
- Gå till Min profil -> Mina köp
- Se till att du använder rätt åtkomstnycklar (Min profil - Åtkomstnycklar)
- Klistra in åtkomstnycklarna i din auth.json-fil i ditt projekt
- Använd kommandot nedan för att lägga till tillägget till ditt projekt.
"kompositör kräver miniorange_inc/saml-sp-single-sign-on"
php bin/magento setup:di:compile
php bin / magento-installation: uppgradering
Manuell installation:
- Ladda ner miniOrange SAML Single Sign On – SAML SSO Login-förlängning zip från här..
- Packa upp allt innehåll i zip-filen i MiniOrange/SP-katalogen.
{Root Directory of Magento} app koda MiniOrange SSO
php bin/magento setup:di:compile
php bin / magento-installation: uppgradering
Steg för att konfigurera ADFS SAML Single Sign-On (SSO) Inloggning till Magento
1. Ställ in ADFS som IdP (Identity Provider)
Följ stegen nedan för att konfigurera ADFS som IdP för Magento
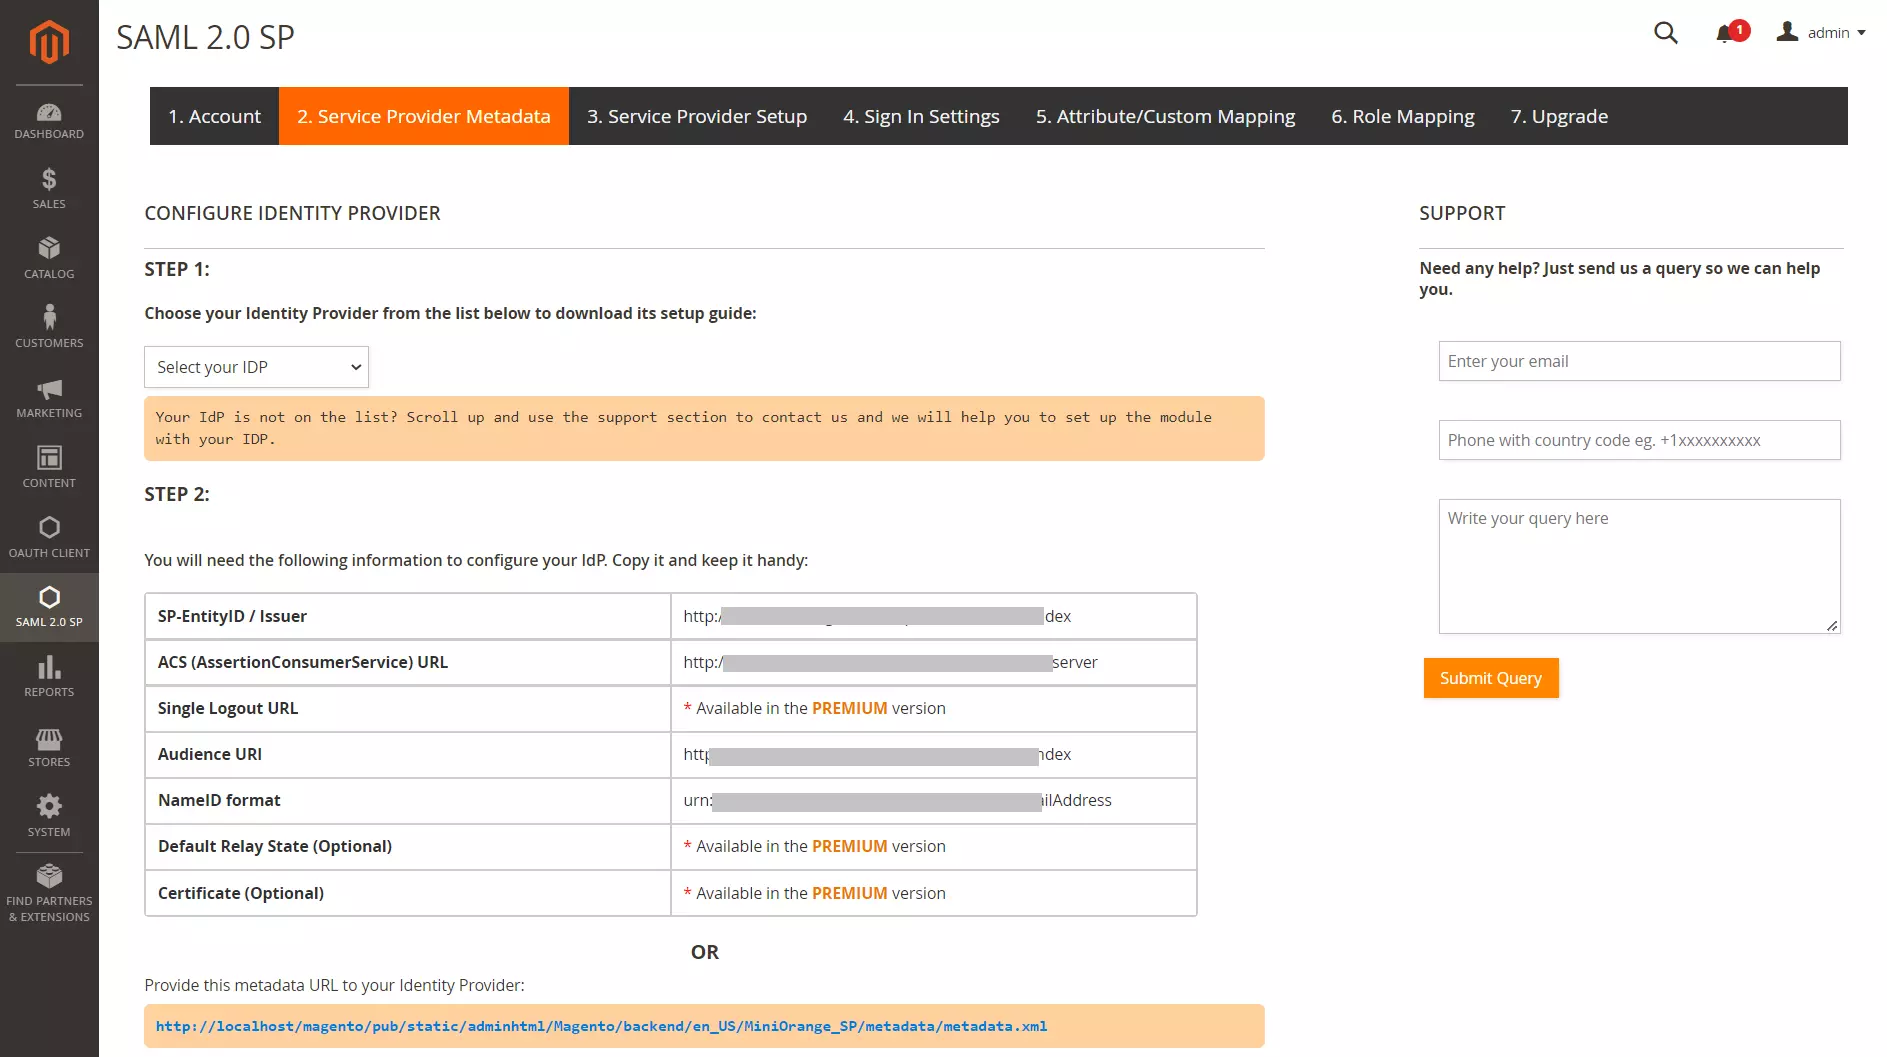
- I Magento SAML SP SSO-plugin, navigera till Tjänsteleverantörens metadata flik. På den här fliken hittar du SP-metadata som SP Entity ID och ACS (AssertionConsumerService) URL som krävs för att konfigurera ADFS som identitetsleverantör.
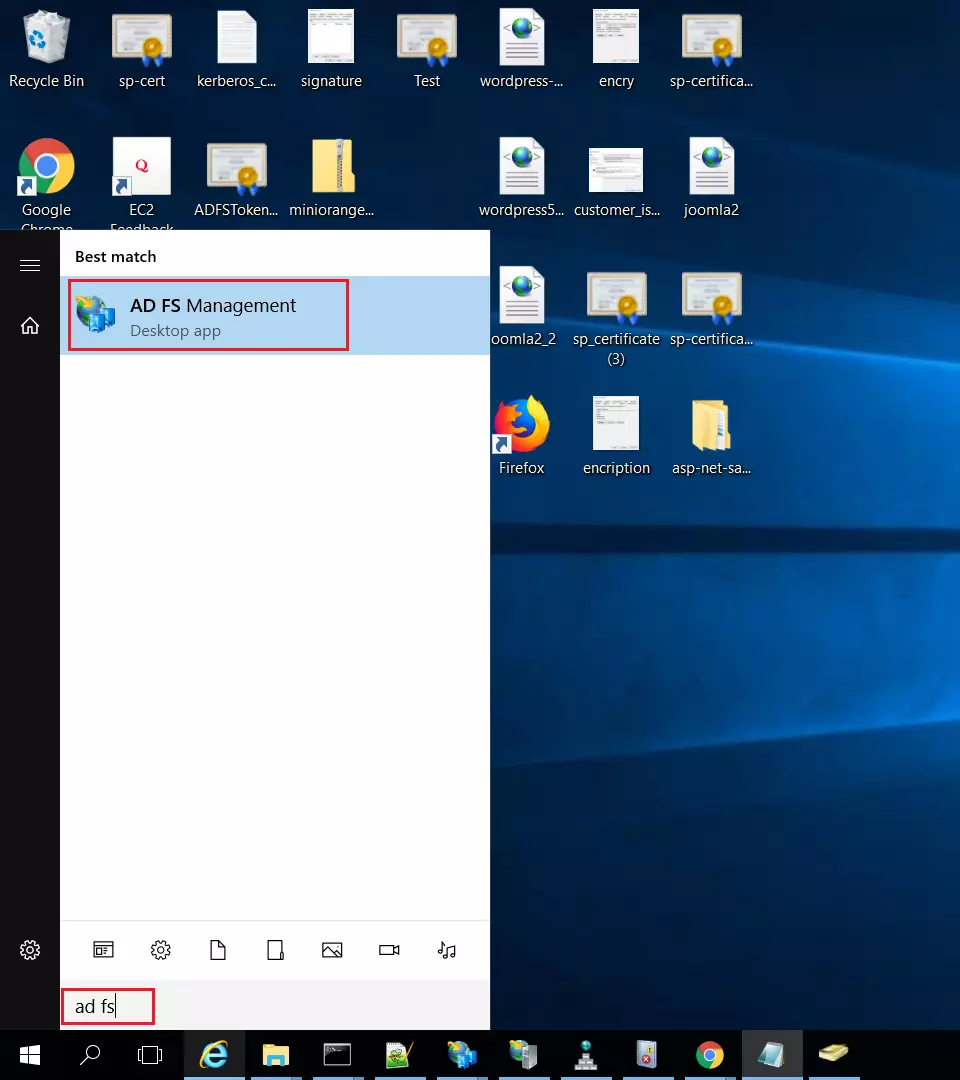
- På ADFS, sök efter ADFS-hantering ansökan.
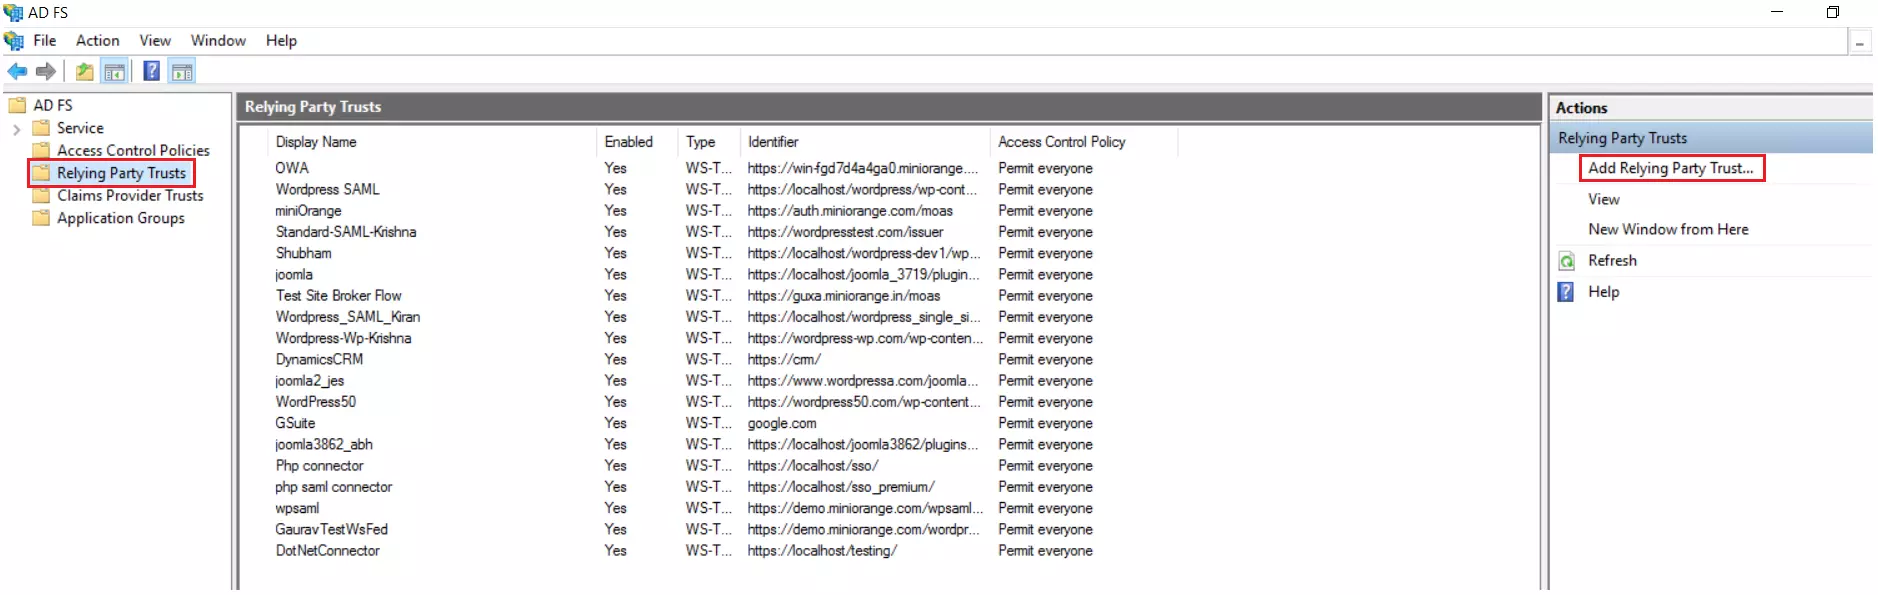
- Välja Relying Party Trust och då Lägg till Relying Party Trust efter att ha startat AD FS Management.
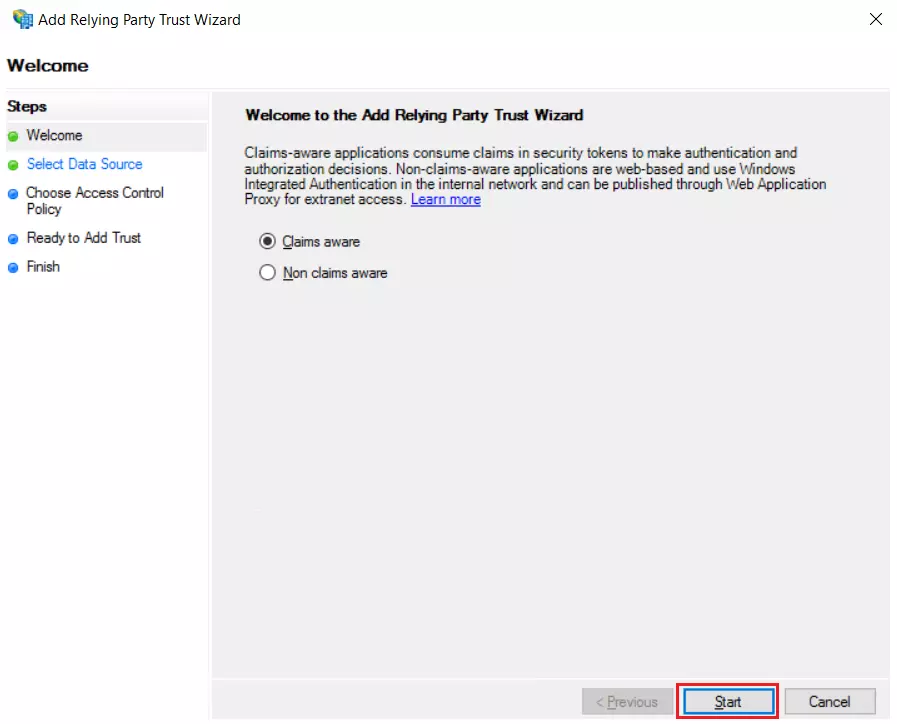
- Från Relying Party Trust Wizard, klicka på Start knapp. Men först, se till att Påståenden medvetna väljs.
- Lägg till en förtroende parts förtroende genom att välja lämpliga alternativ.
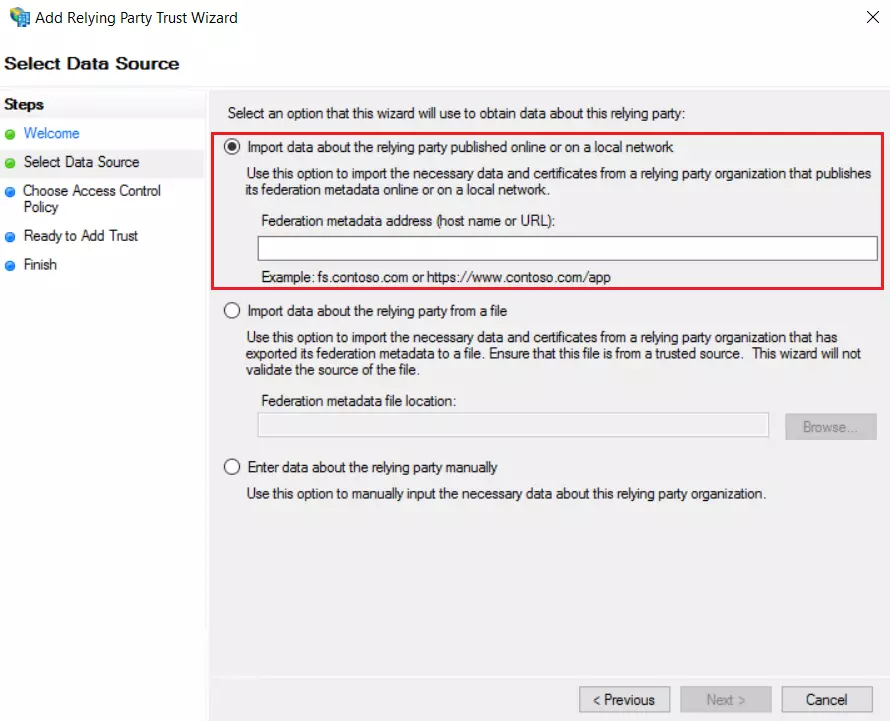
 Använder Metadata URL
- I Välj datakälla: Importera data om den förtroende parten från internet eller ett lokalt nätverk, och lägg sedan till URL:en till federationens metadataadress. (För att få SP Meatadata URL, gå till fliken Service Provider Info i plugin-programmet).
- Hoppa över steg 5 till steg 8 och börja konfigurera från steg-9.
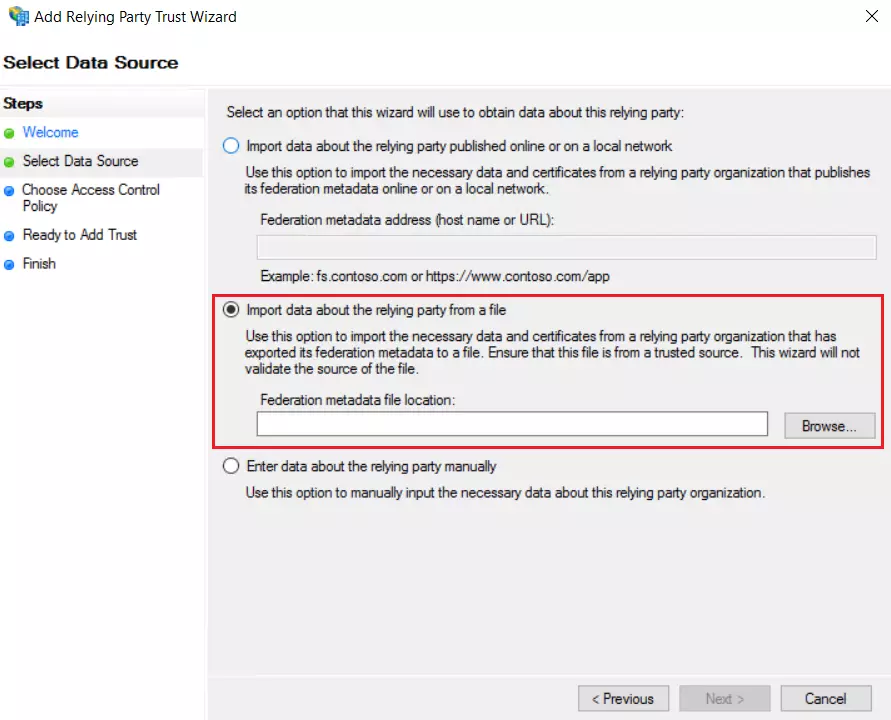
- I Välj datakälla: Importera data om den förtroende parten från en fil alternativet och bläddra sedan i metadatafilen (Du kan ladda ner SP-metadatafilen från plugin-programmet under Tjänsteleverantörens metadata flik).
- Hoppa över steg 5 till steg 8 och börja konfigurera från steg-9.
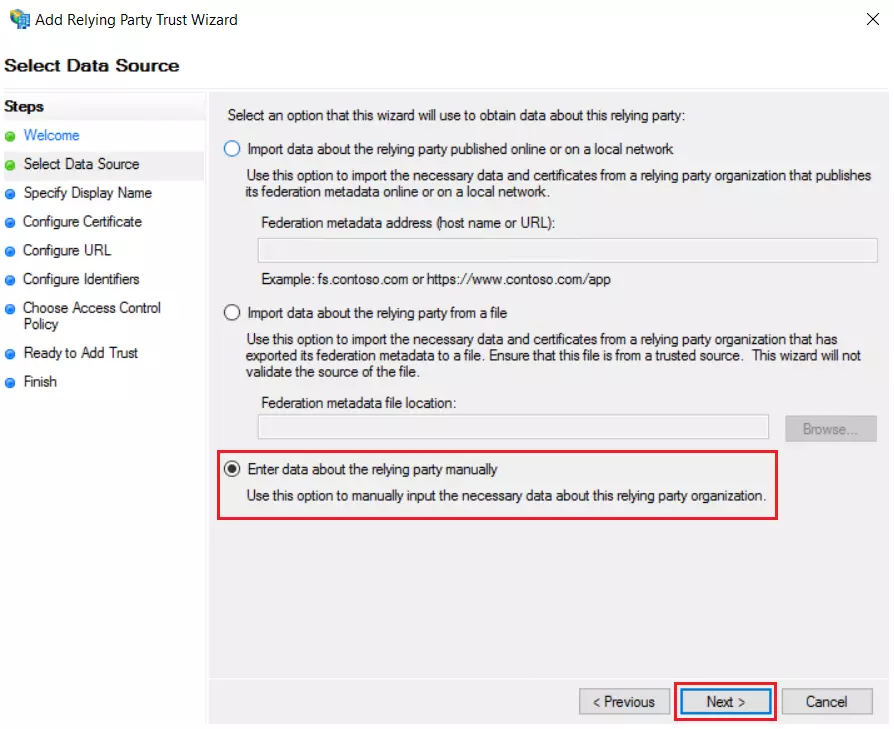
- I Välj datakälla: Ange data om den förtroende parten manuellt & Klicka på Nästa.
- Ange visningsnamn och klicka Nästa.
- Ladda upp certifikatet och klicka Nästa. Ladda ner certifikatet från plugin-programmet och ladda upp det till ADFS.
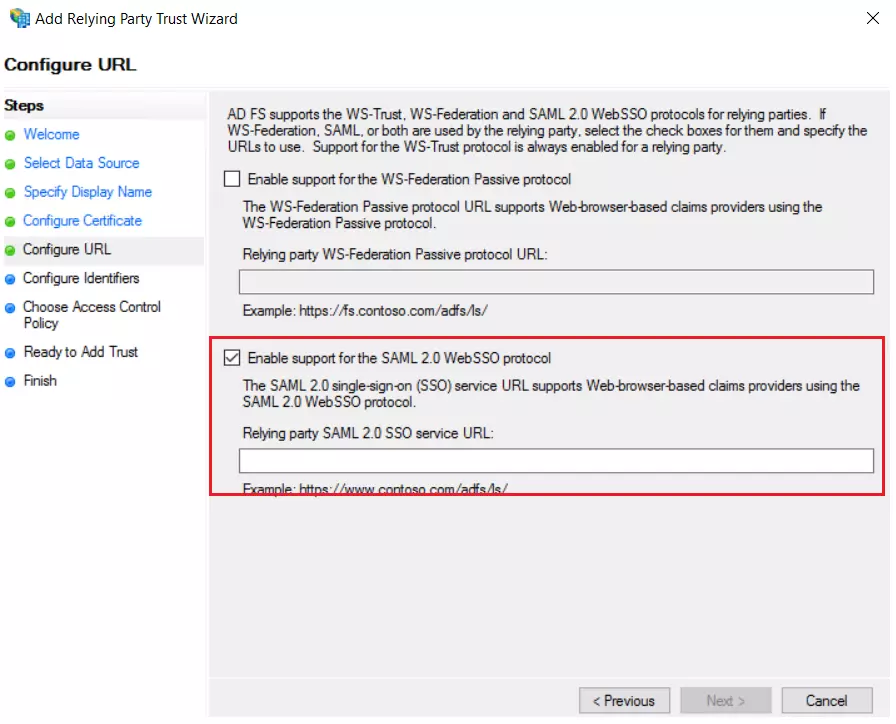
- Välja Aktivera stöd för SAML 2.0 WebSSO-protokollet & Ange ACS URL från plugins Tjänsteleverantörsinformation Flik. Klicka på Nästa.
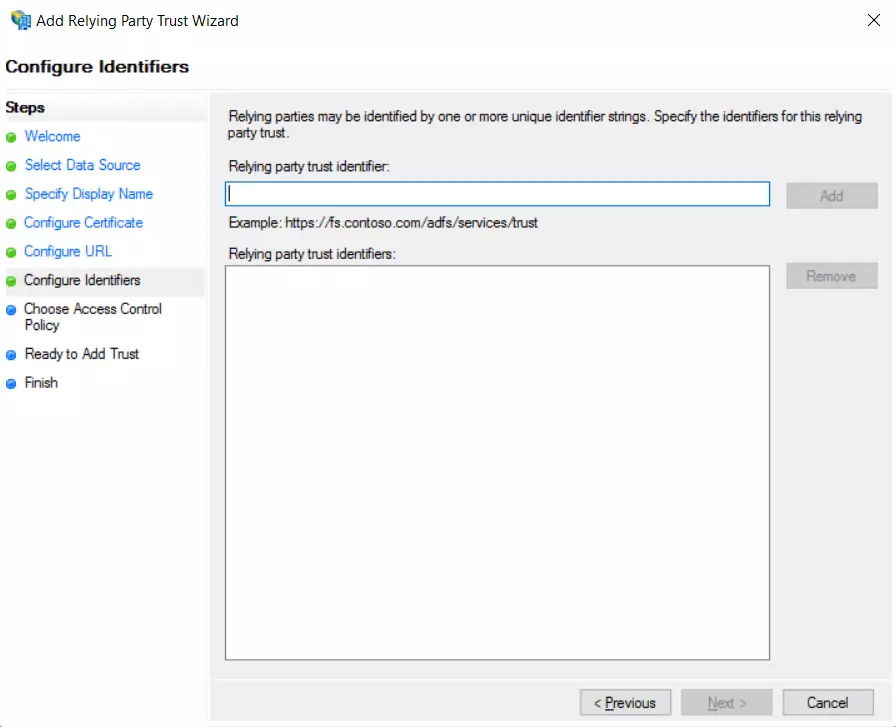
- Lägg till Enhets-ID som förtroendeidentifierare från insticksprogrammet Tjänsteleverantörsinformation Tab och klicka sedan på Lägg till och Nästa.
- Ladda också ned signeringscertifikatet från fliken Service Provider Info från plugin-programmet.
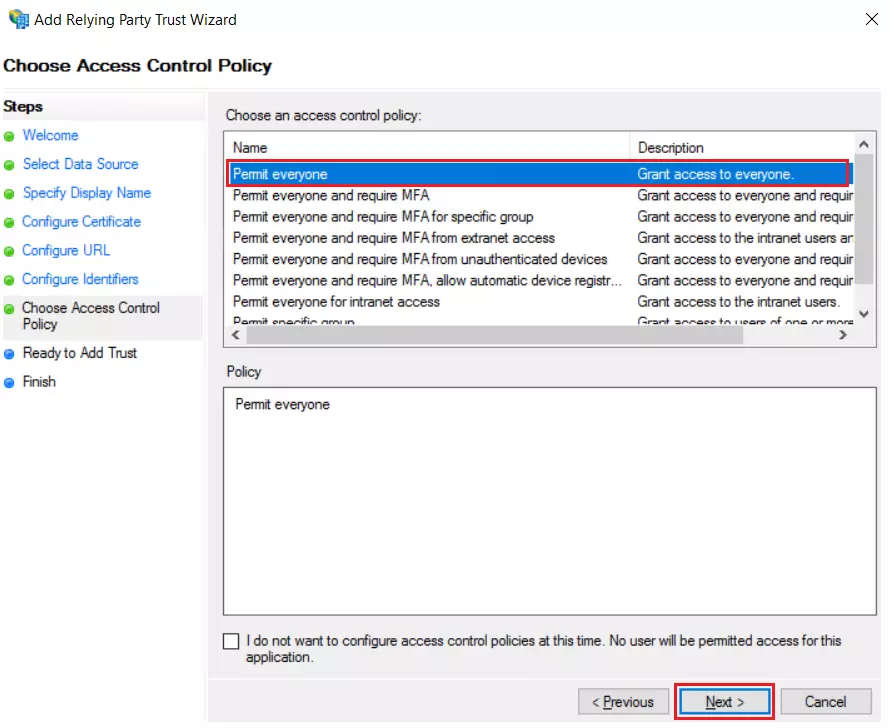
- Klicka Nästa efter att ha valt Tillåt alla som en åtkomstkontrollpolicy.
- Klicka på Nästa från Ready to Add Trust och klicka på Stäng knapp.
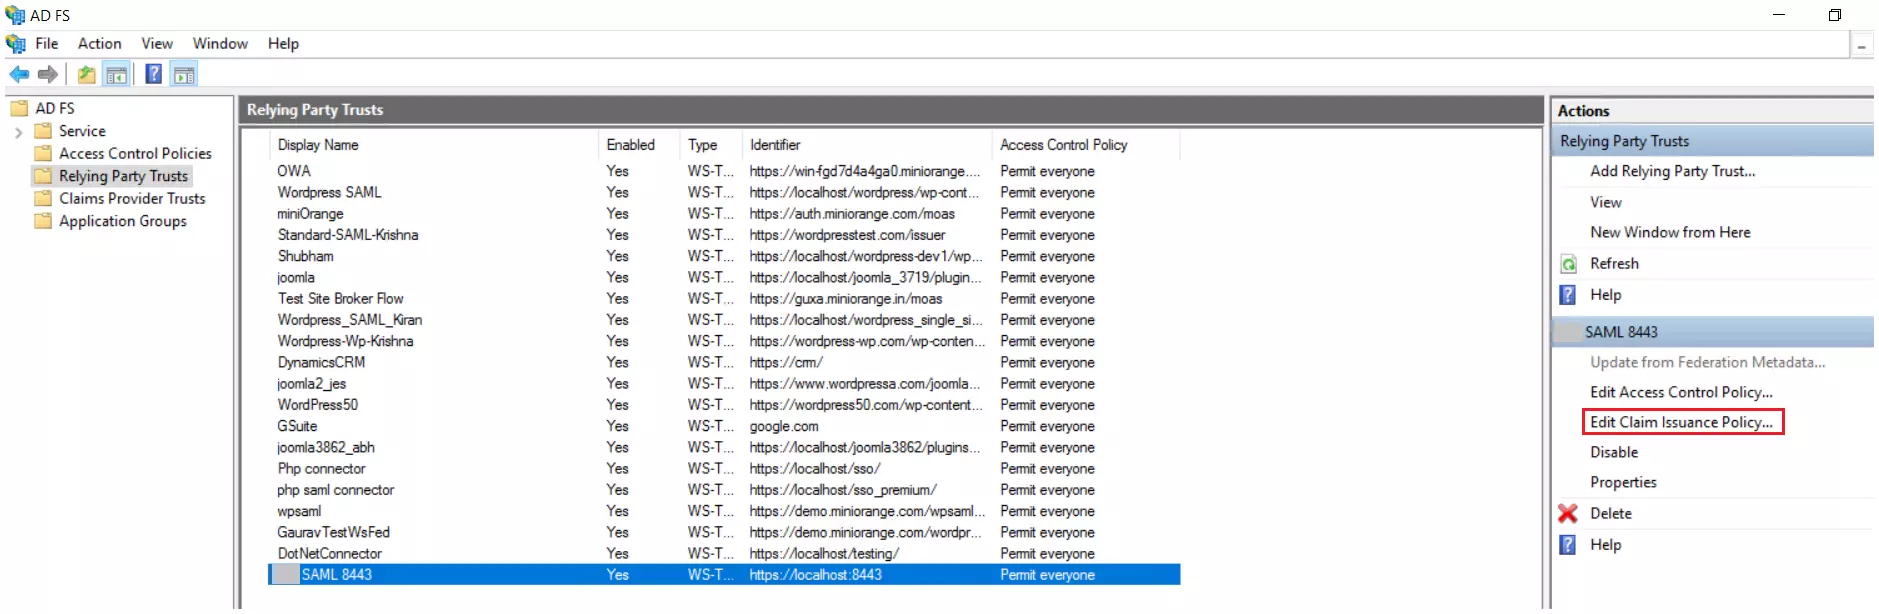
- Listan över förtroende parter kommer att visas. Klick Redigera emissionspolicy för anspråk efter att ha valt lämplig applikation.
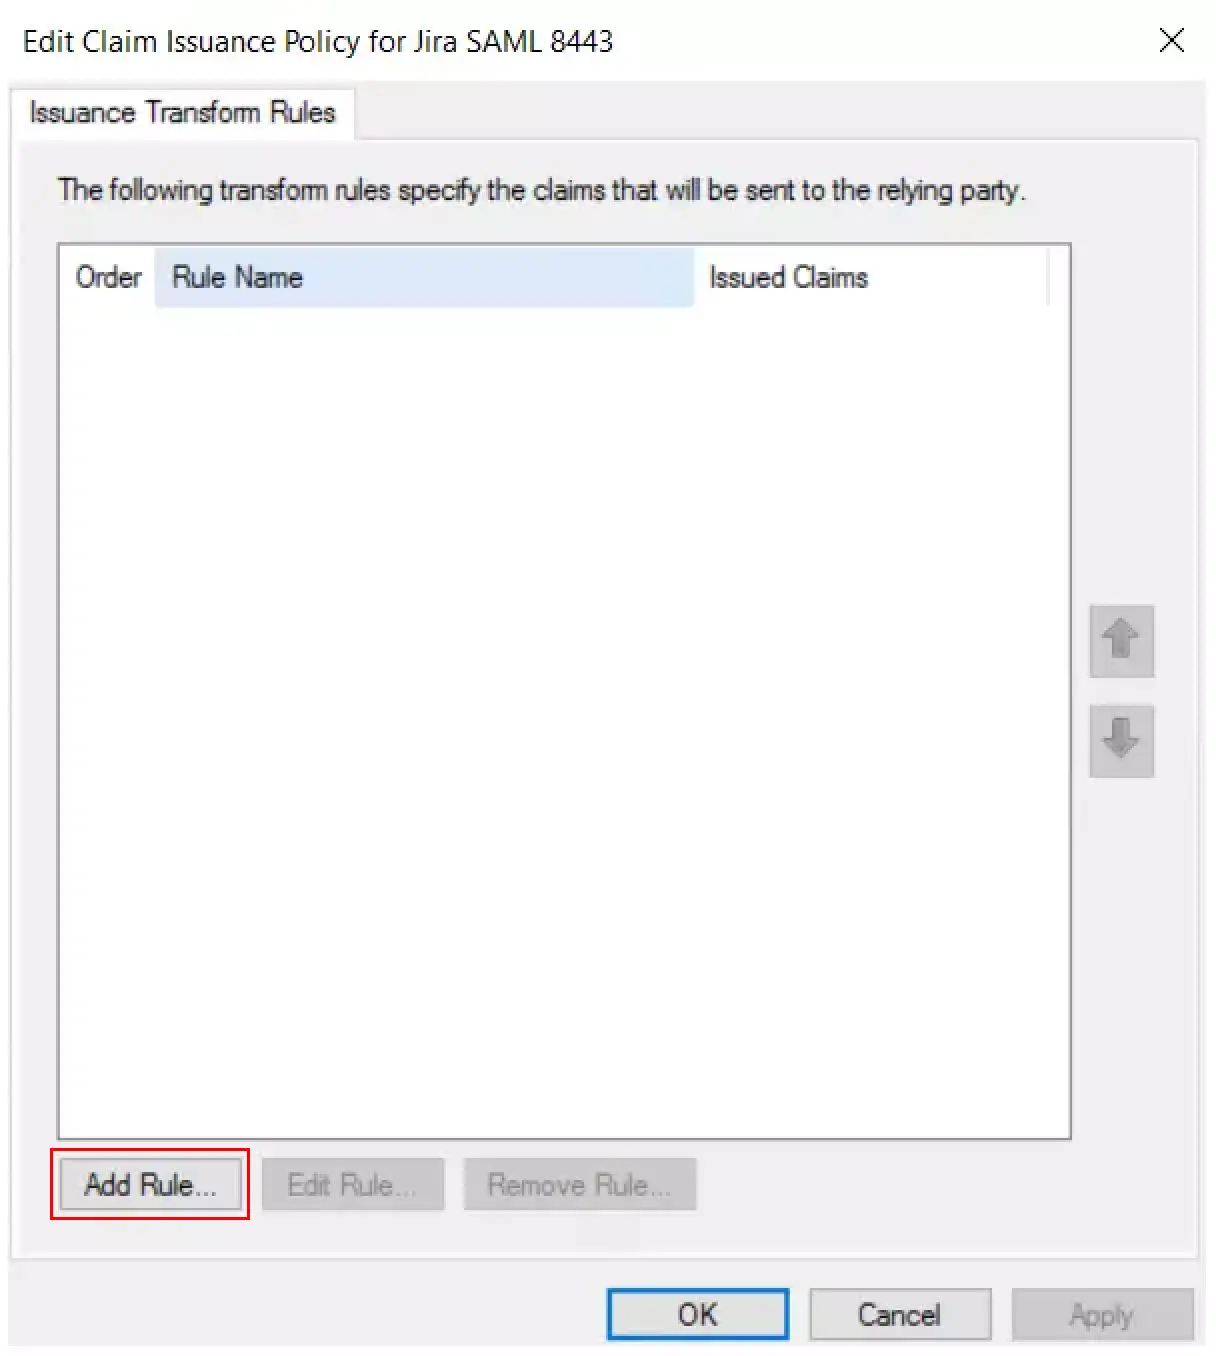
- Klicka på Lägg till regel knapp.
- Klicka på Nästa efter att ha valt Skicka LDAP-attribut som anspråk.
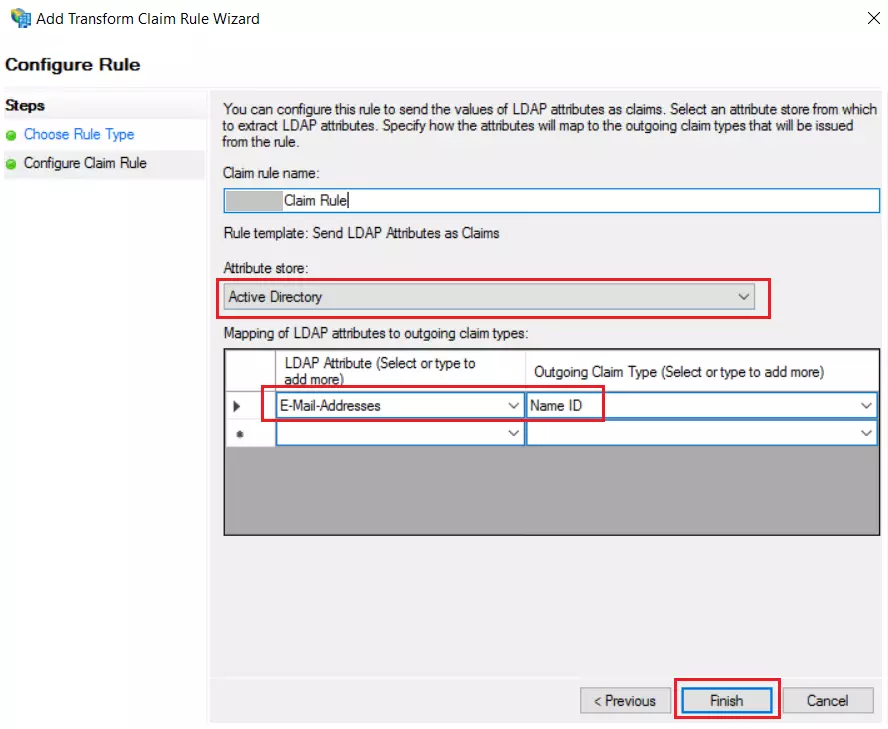
- Ange följande detaljer och klicka på Finish.
- Klicka Ansök och klicka sedan på Ok knapp.
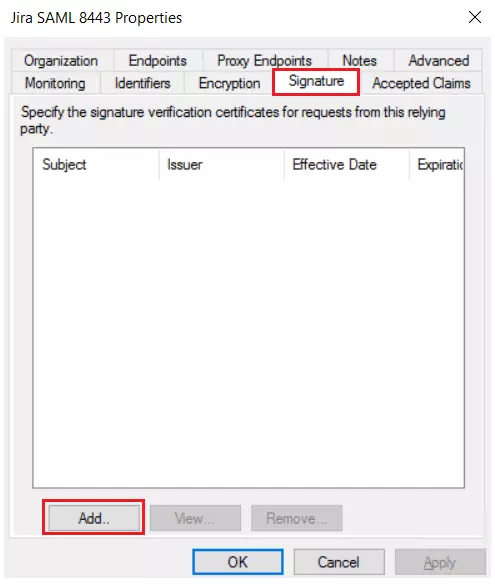
- Välj egenskapen för programmet och lägg till certifikatet som laddats ner från tillägget.
- Setspn -a HTTP/##ADFS Server FQDN## ##Domäntjänstkonto##
- FQDN är ett fullständigt kvalificerat domännamn (exempel: adfs4.example.com)
- Domain Service Account är användarnamnet för kontot i AD.
- Exempel: setspn -a HTTP/adfs.example.com användarnamn/domän
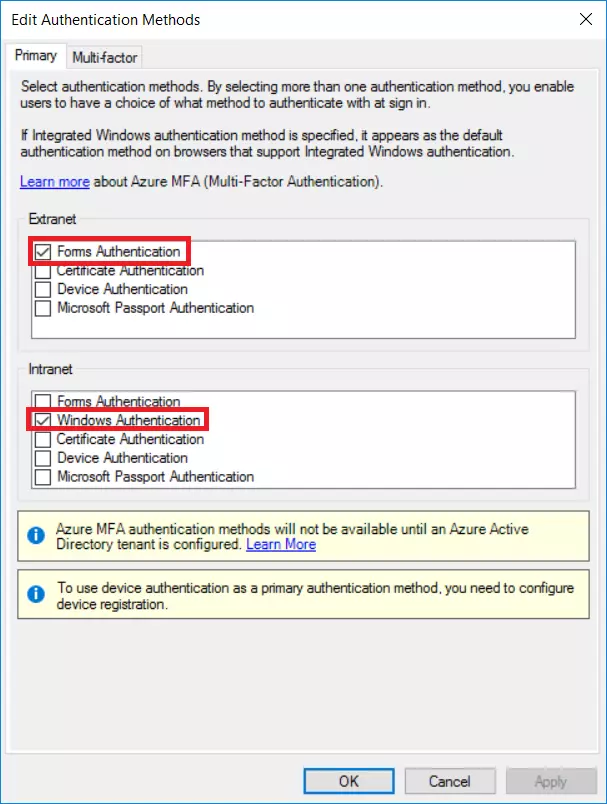
- Gå till området Autentiseringspolicyer i AD FS Management Console och uppdatera de globala autentiseringspolicyerna. I intranätzonen, kontrollera Windows-autentisering.
- Öppna Internet Explorer. Navigera till fliken Säkerhet i Internetalternativ.
- Lägg till FQDN för AD FS till listan över webbplatser i lokalt intranät och starta sedan om webbläsaren.
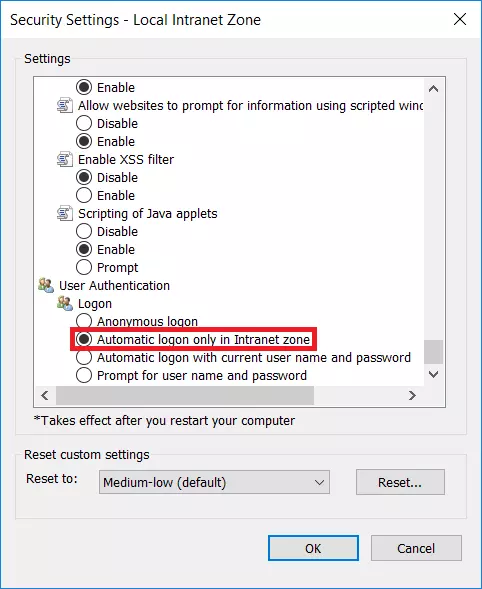
- Välj anpassad nivå för säkerhetszonen. Välj Automatisk inloggning endast i intranätzonen från listan över alternativ.
- Set-AdfsProperties -WIASupportedUserAgents ((Get-ADFSProperties | Välj -ExpandProperty WIASupportedUserAgents) + "Chrome")
- Get-AdfsProperties | Välj -ExpandProperty WIASupportedUserAgents.
- Du har konfigurerat ADFS för Windows-autentisering.
Använder metadata XML-fil
Använder manuell konfiguration
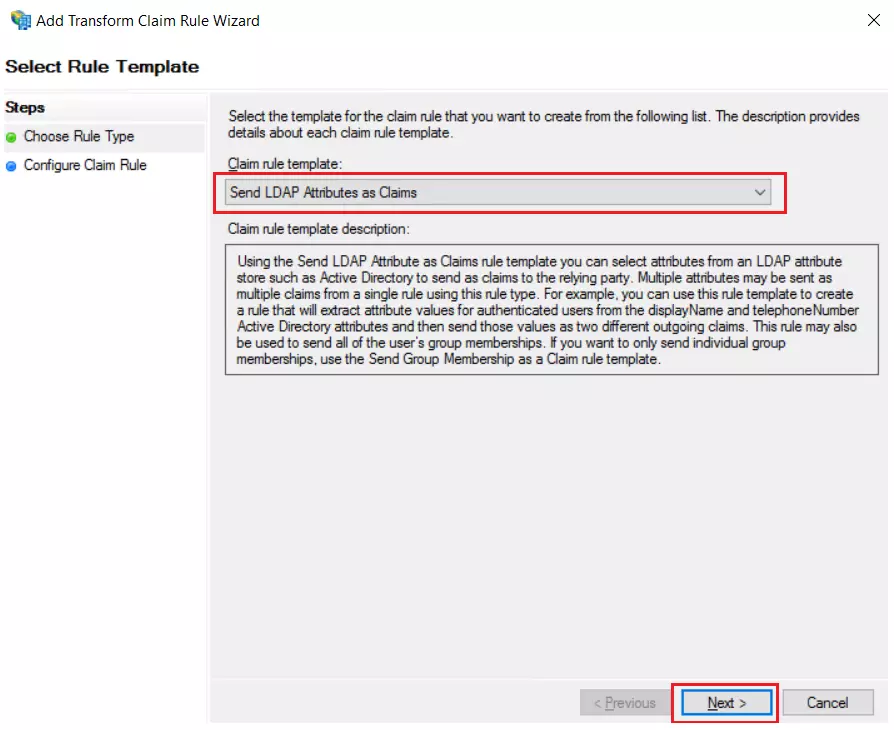
| Anspråksregelnamn: | attribut |
| Attributbutik: | Active Directory |
| LDAP-attribut: | Mejladresser |
| Typ av utgående anspråk: | Namn-ID |
* Windows SSO (valfritt)
Steg för att konfigurera ADFS för Windows-autentisering
Öppna förhöjd kommandotolk på ADFS-servern och kör följande kommando på den:
Öppna powershell och kör följande två kommandon för att aktivera Windows-autentisering i webbläsaren Chrome.
2. Konfigurera Magento som SP (tjänsteleverantör)
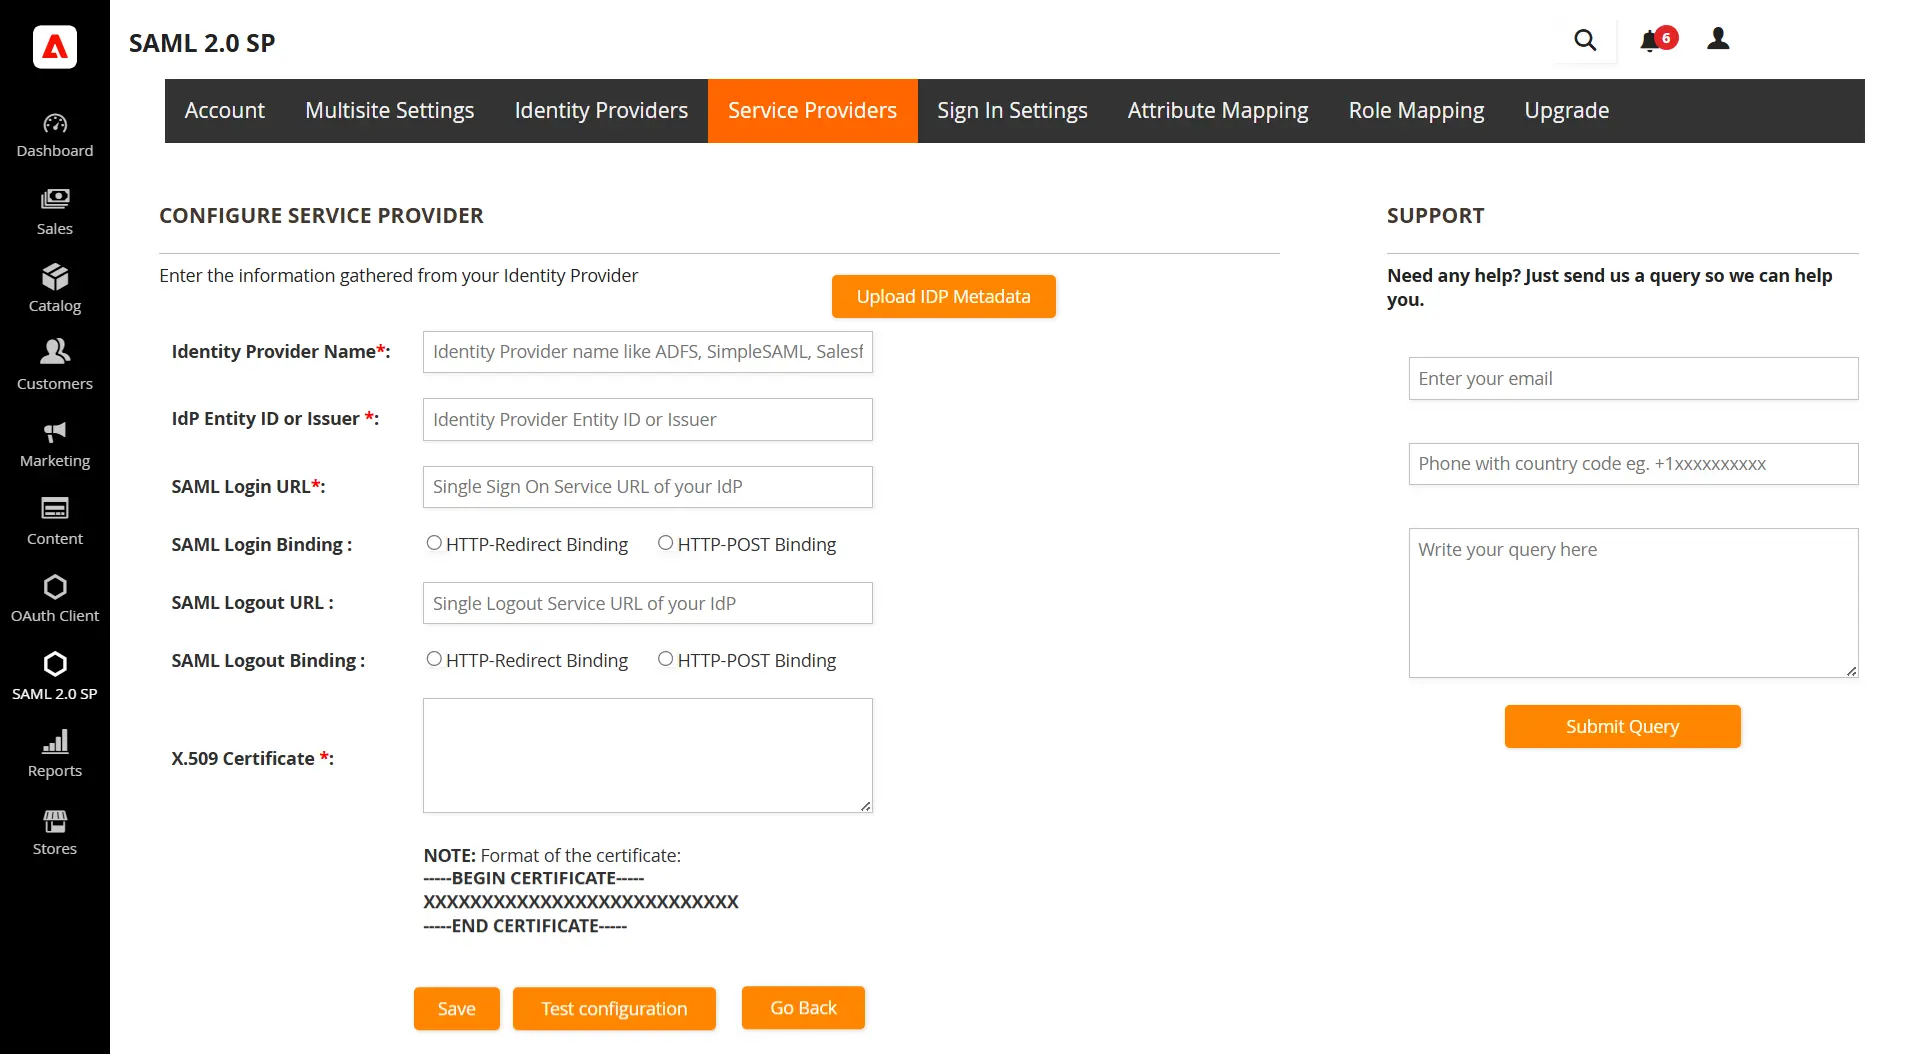
- Kopiera SAML Entity ID, SAML Single-Sign-On Endpoint URL och x.509-certifikat från Federation Metadata-dokument och klistra in det IdP-enhets-ID eller utfärdare, URL för enkel inloggning, x.509-certifikat fälten i plugin-programmet.
| IdP Entity ID eller Emittent | SAML Entity ID i Federation Metadata-dokumentet |
| Webbadress till tjänst för enkel inloggning | SAML Single-Sign-On Endpoint URL i Federation Metadata-dokumentet |
| X.509-certifikat | x.509-certifikat i dokumentet Federation Metadata |
- Klicka på Spara för att spara alla dina inställningar.
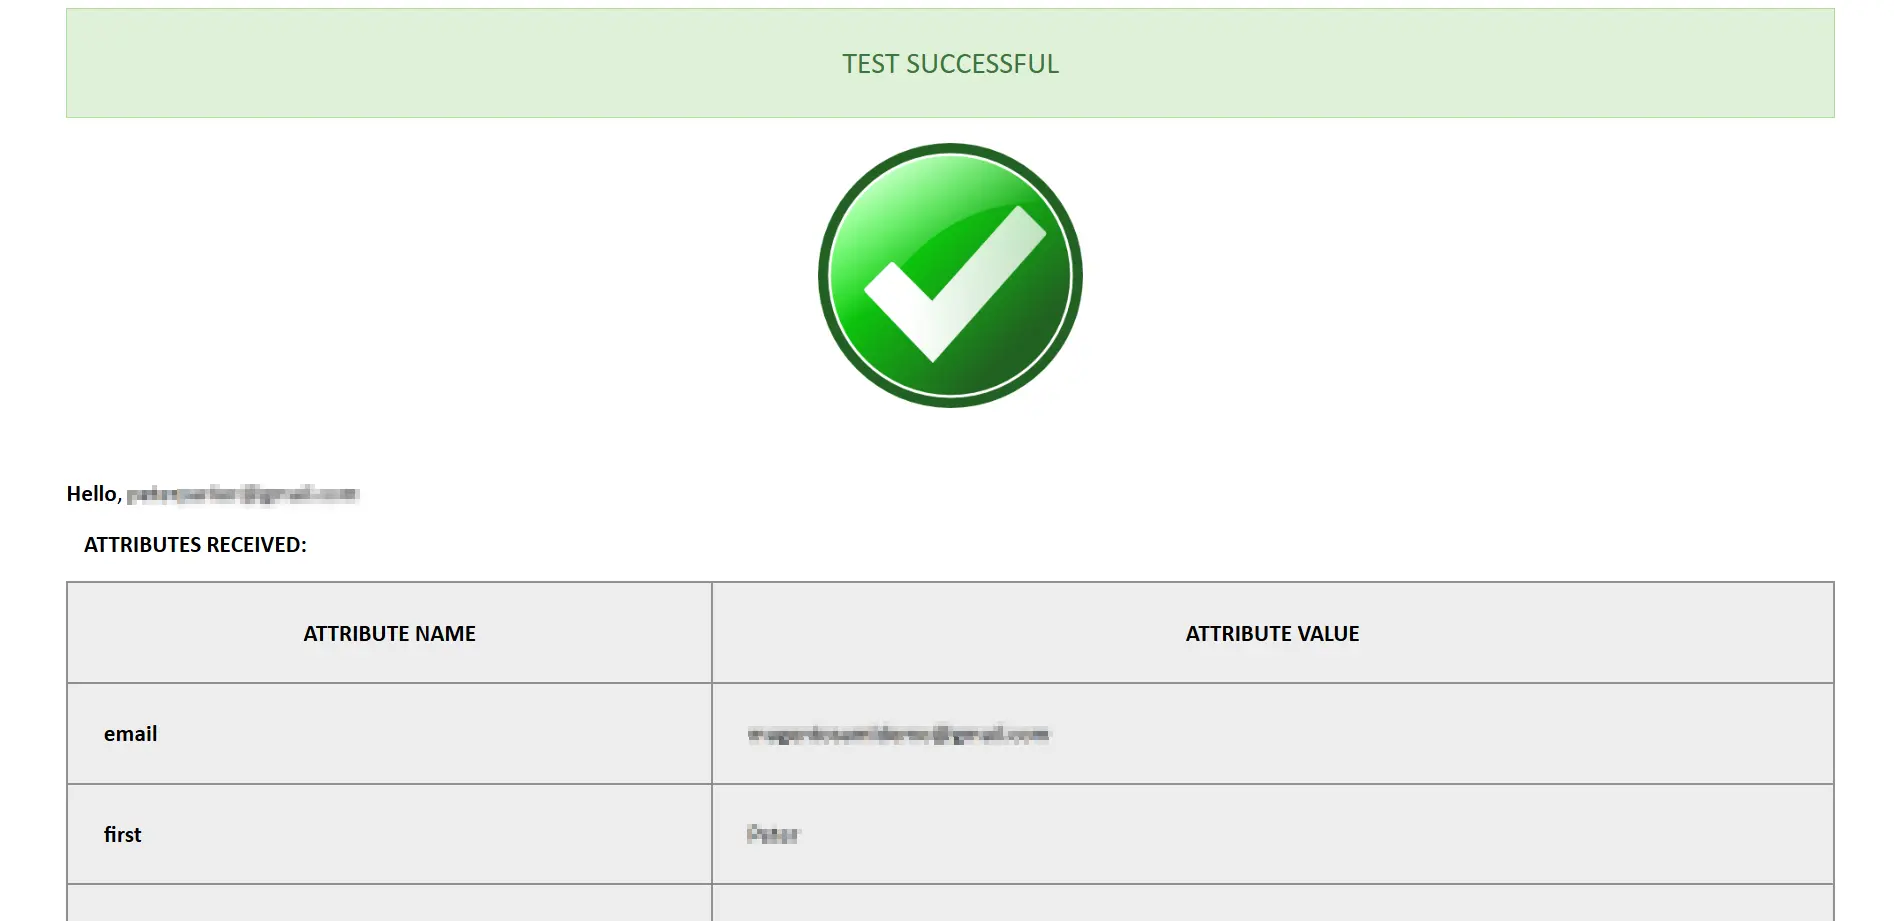
- För att kontrollera om din Magento som SP är korrekt konfigurerad, klicka på Testkonfiguration knapp.
3. Inställningar för flera webbplatser (*Tillgängligt i Enterprise-versionerna)
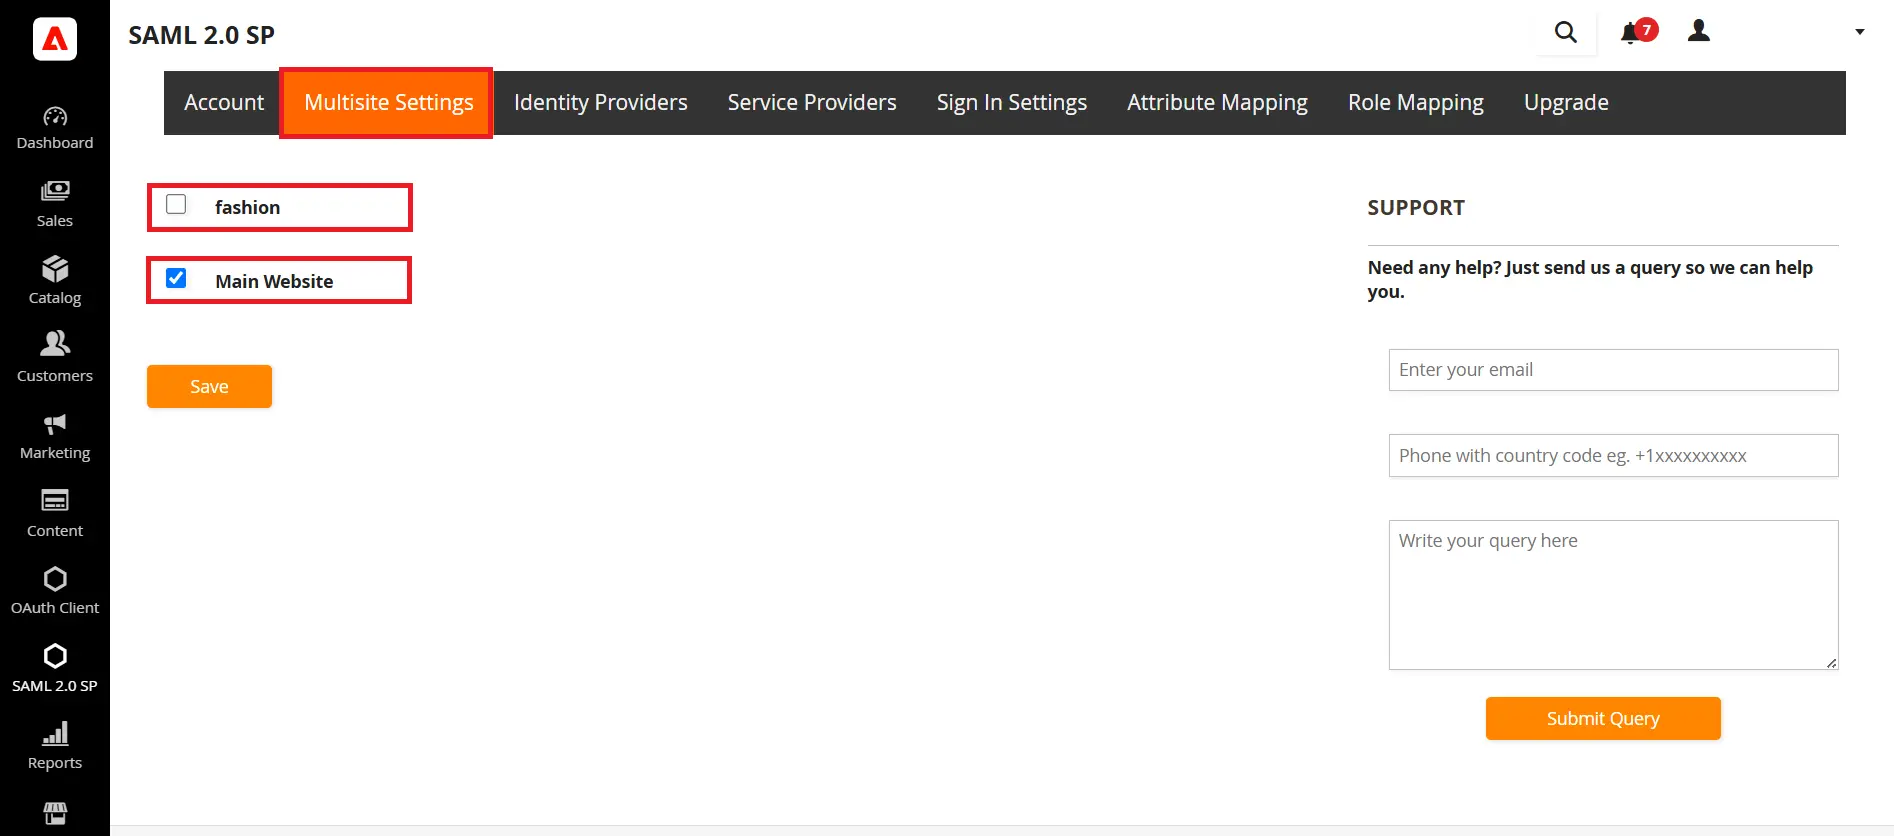
- Navigera till Inställningar för flera webbplatser fliken. Här kan du se alla underwebbplatser under din Magento-installation där du vill aktivera SSO. Du kan markera kryssrutan mot alla underwebbplatser och klicka på spara.
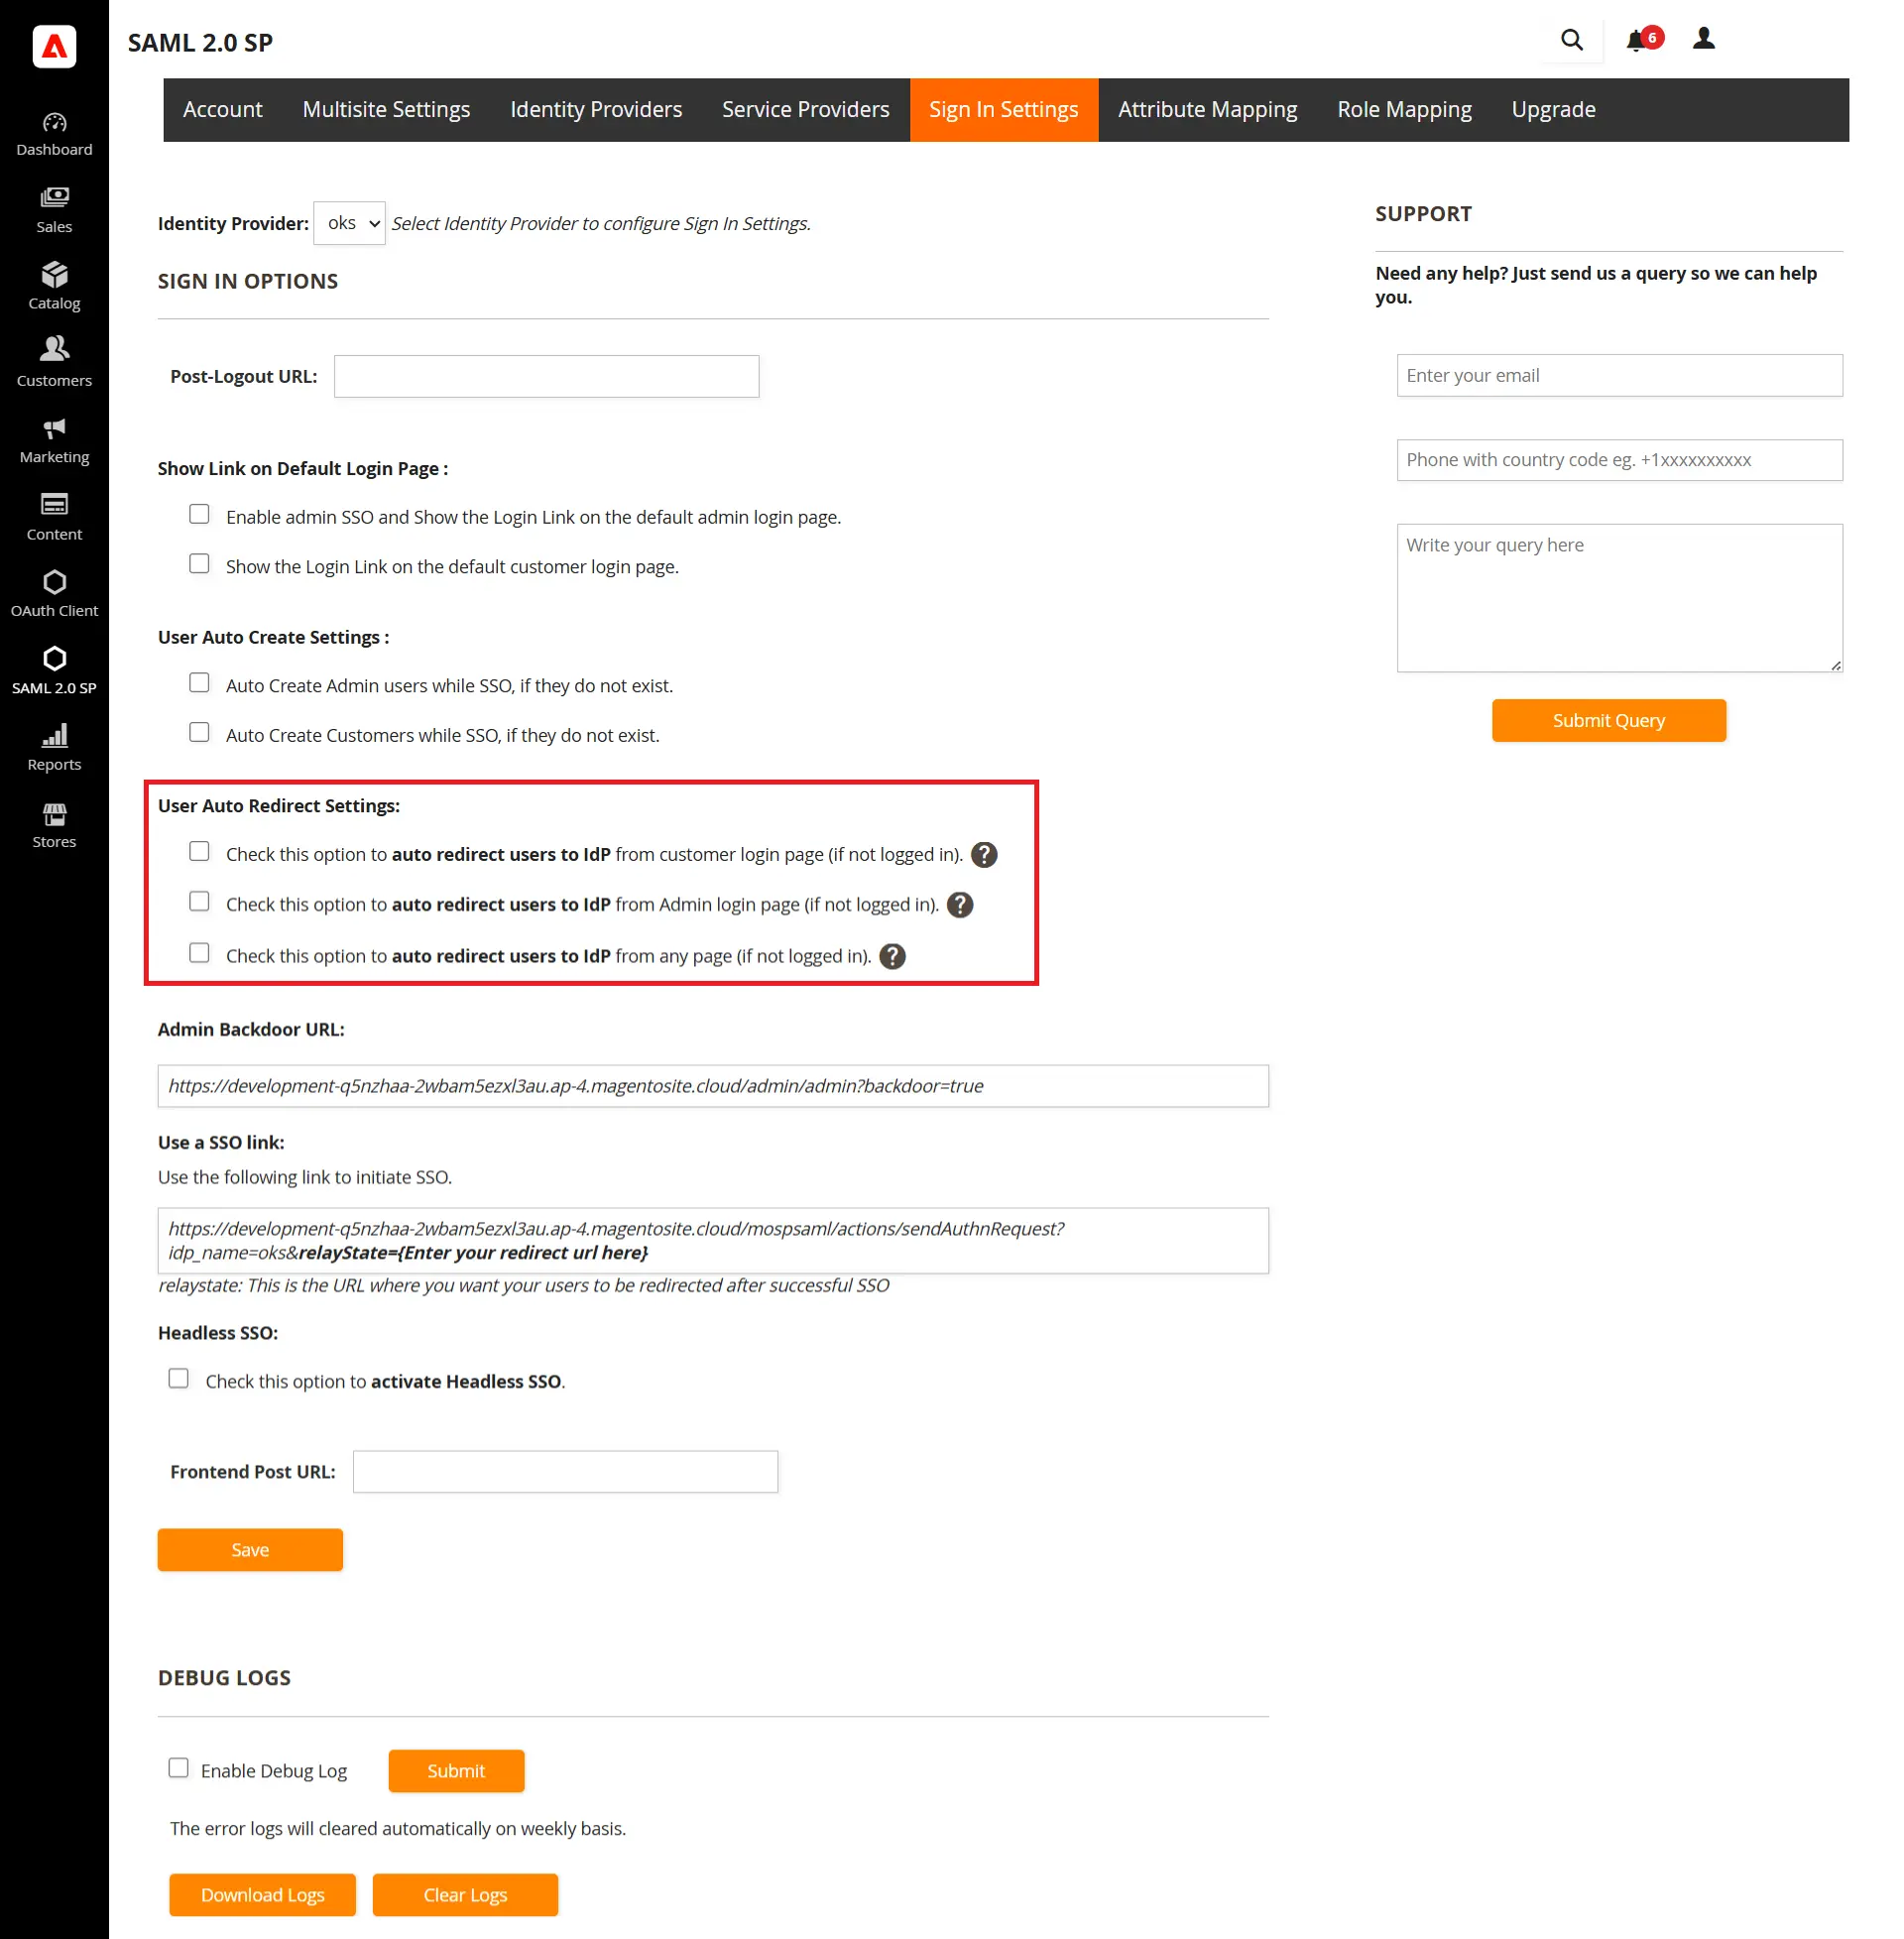
4. Inloggningsinställningar
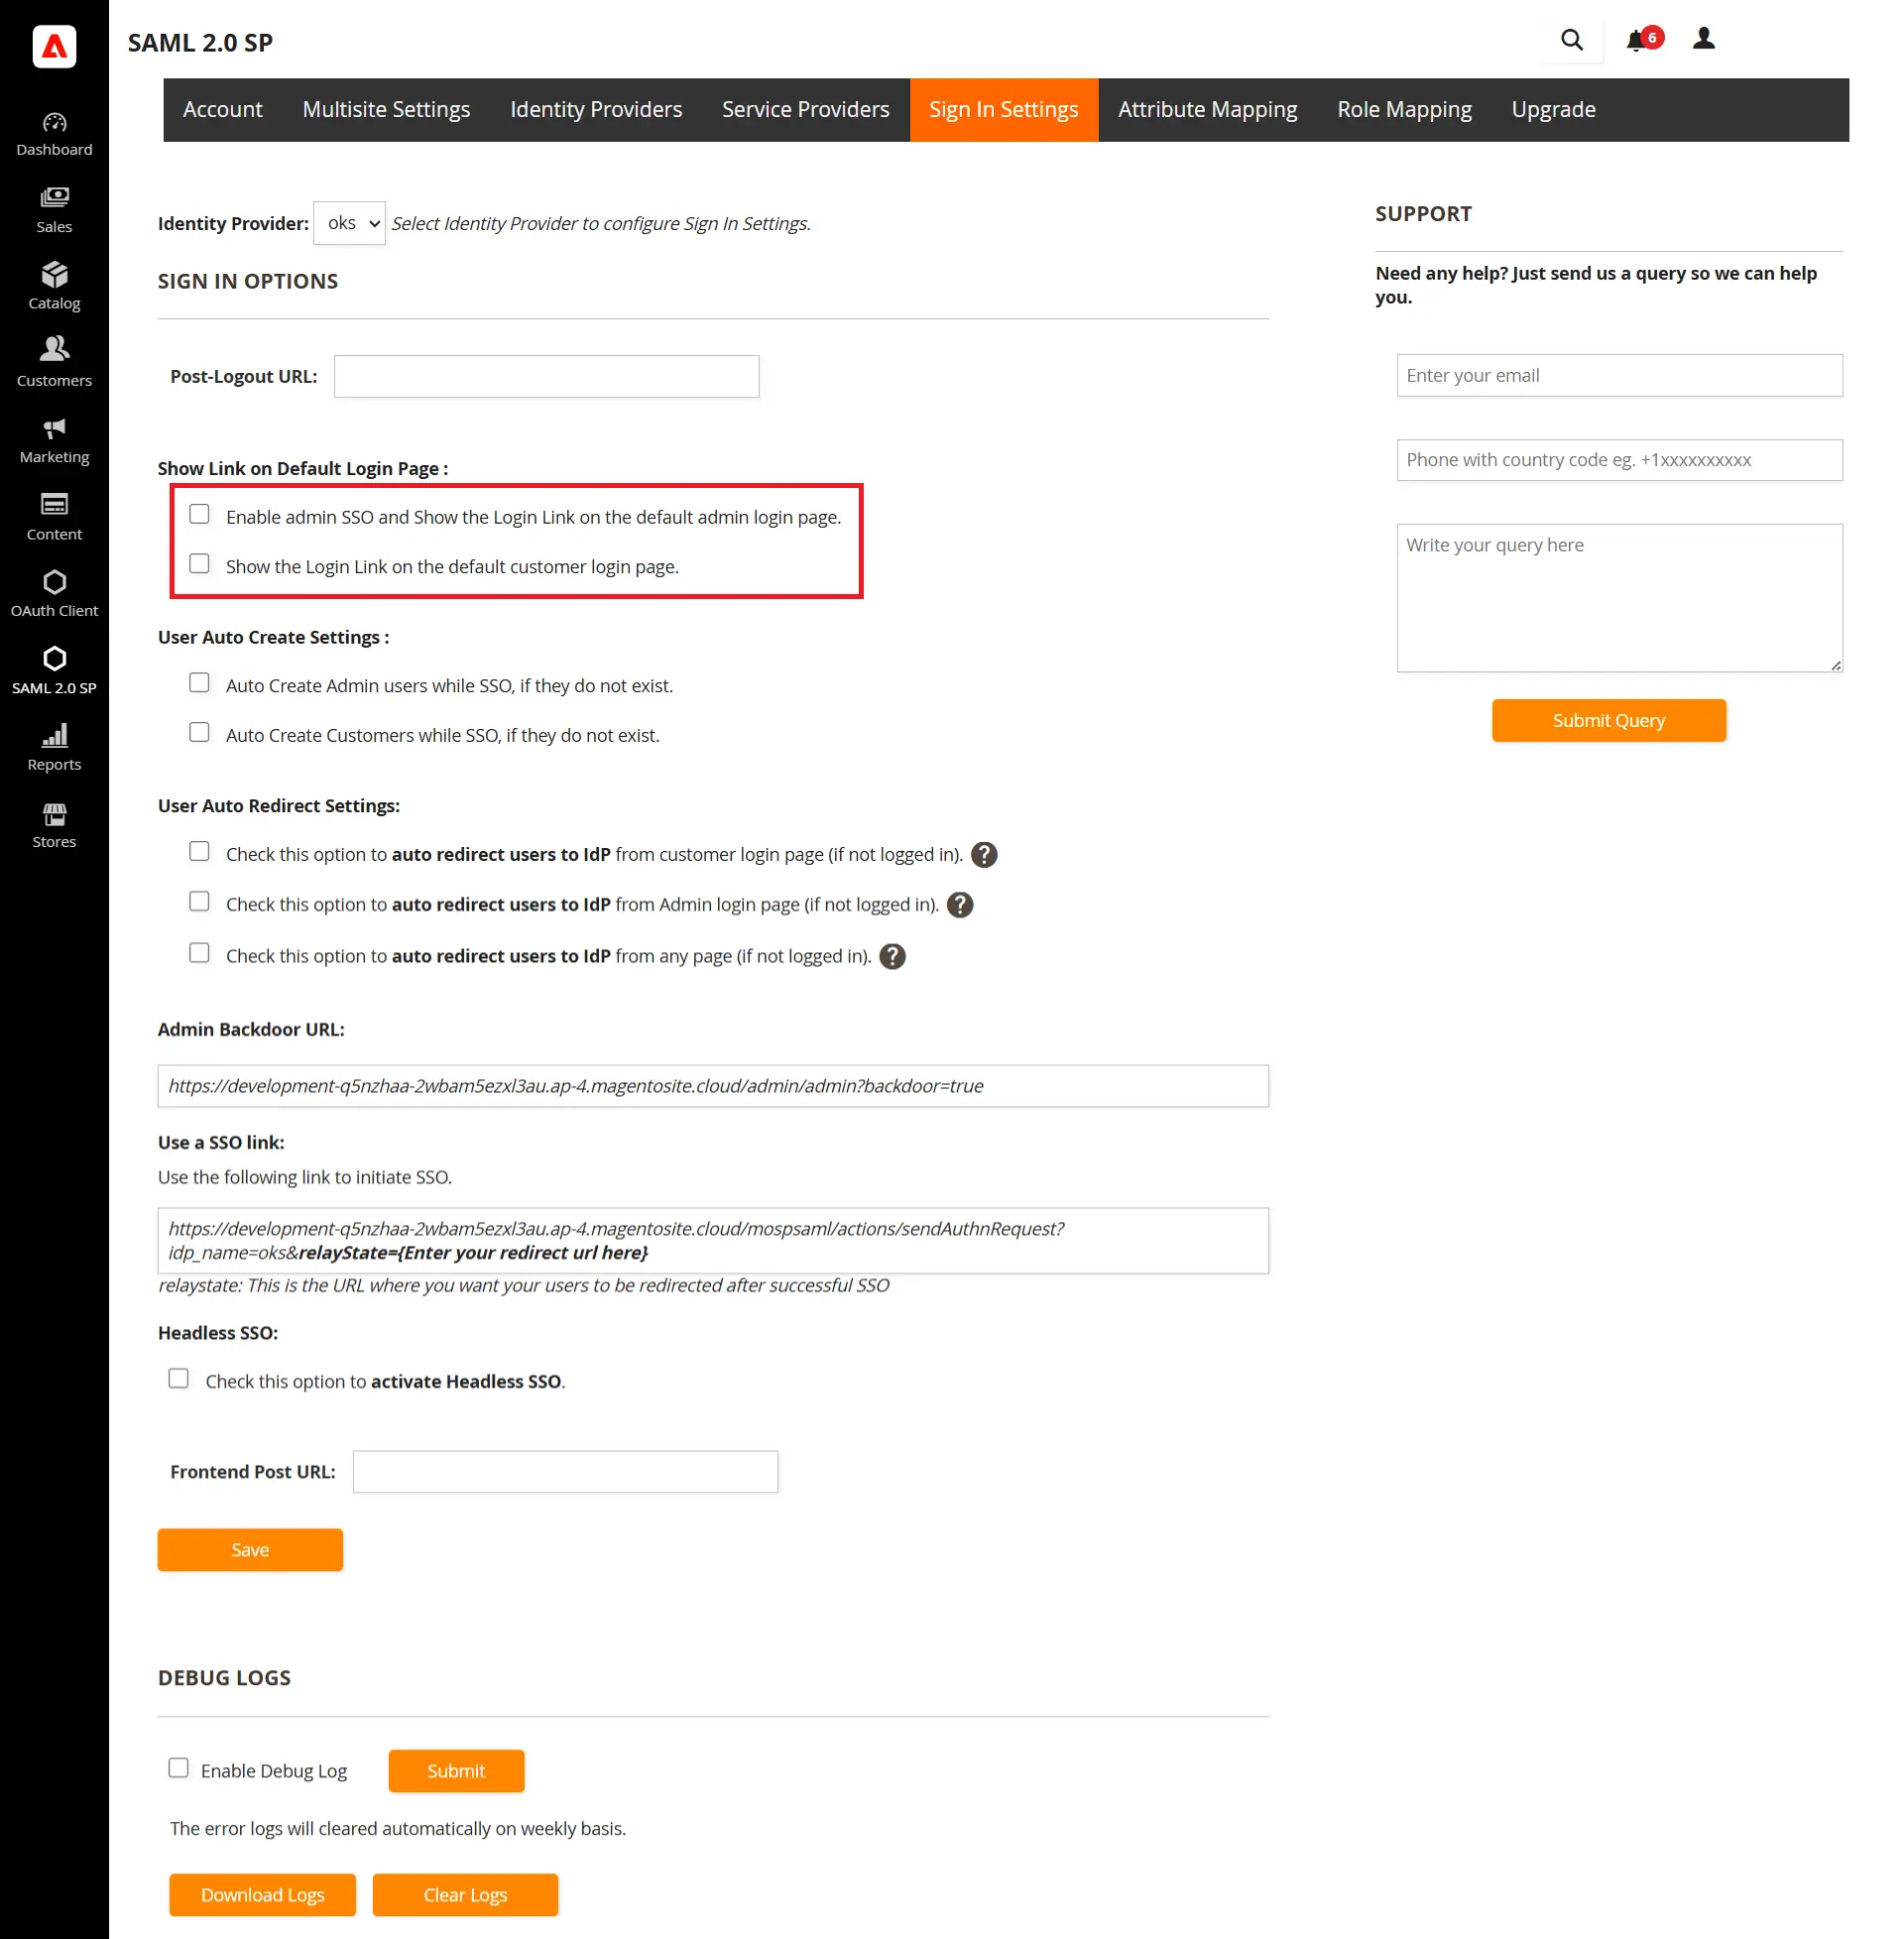
- Navigera till Inloggningsinställningar flik. Här hittar du alternativet att aktivera inloggningslänken på Admin*/Kund Inloggningssida (*Admin SSO är tillgänglig i premiumversionerna)
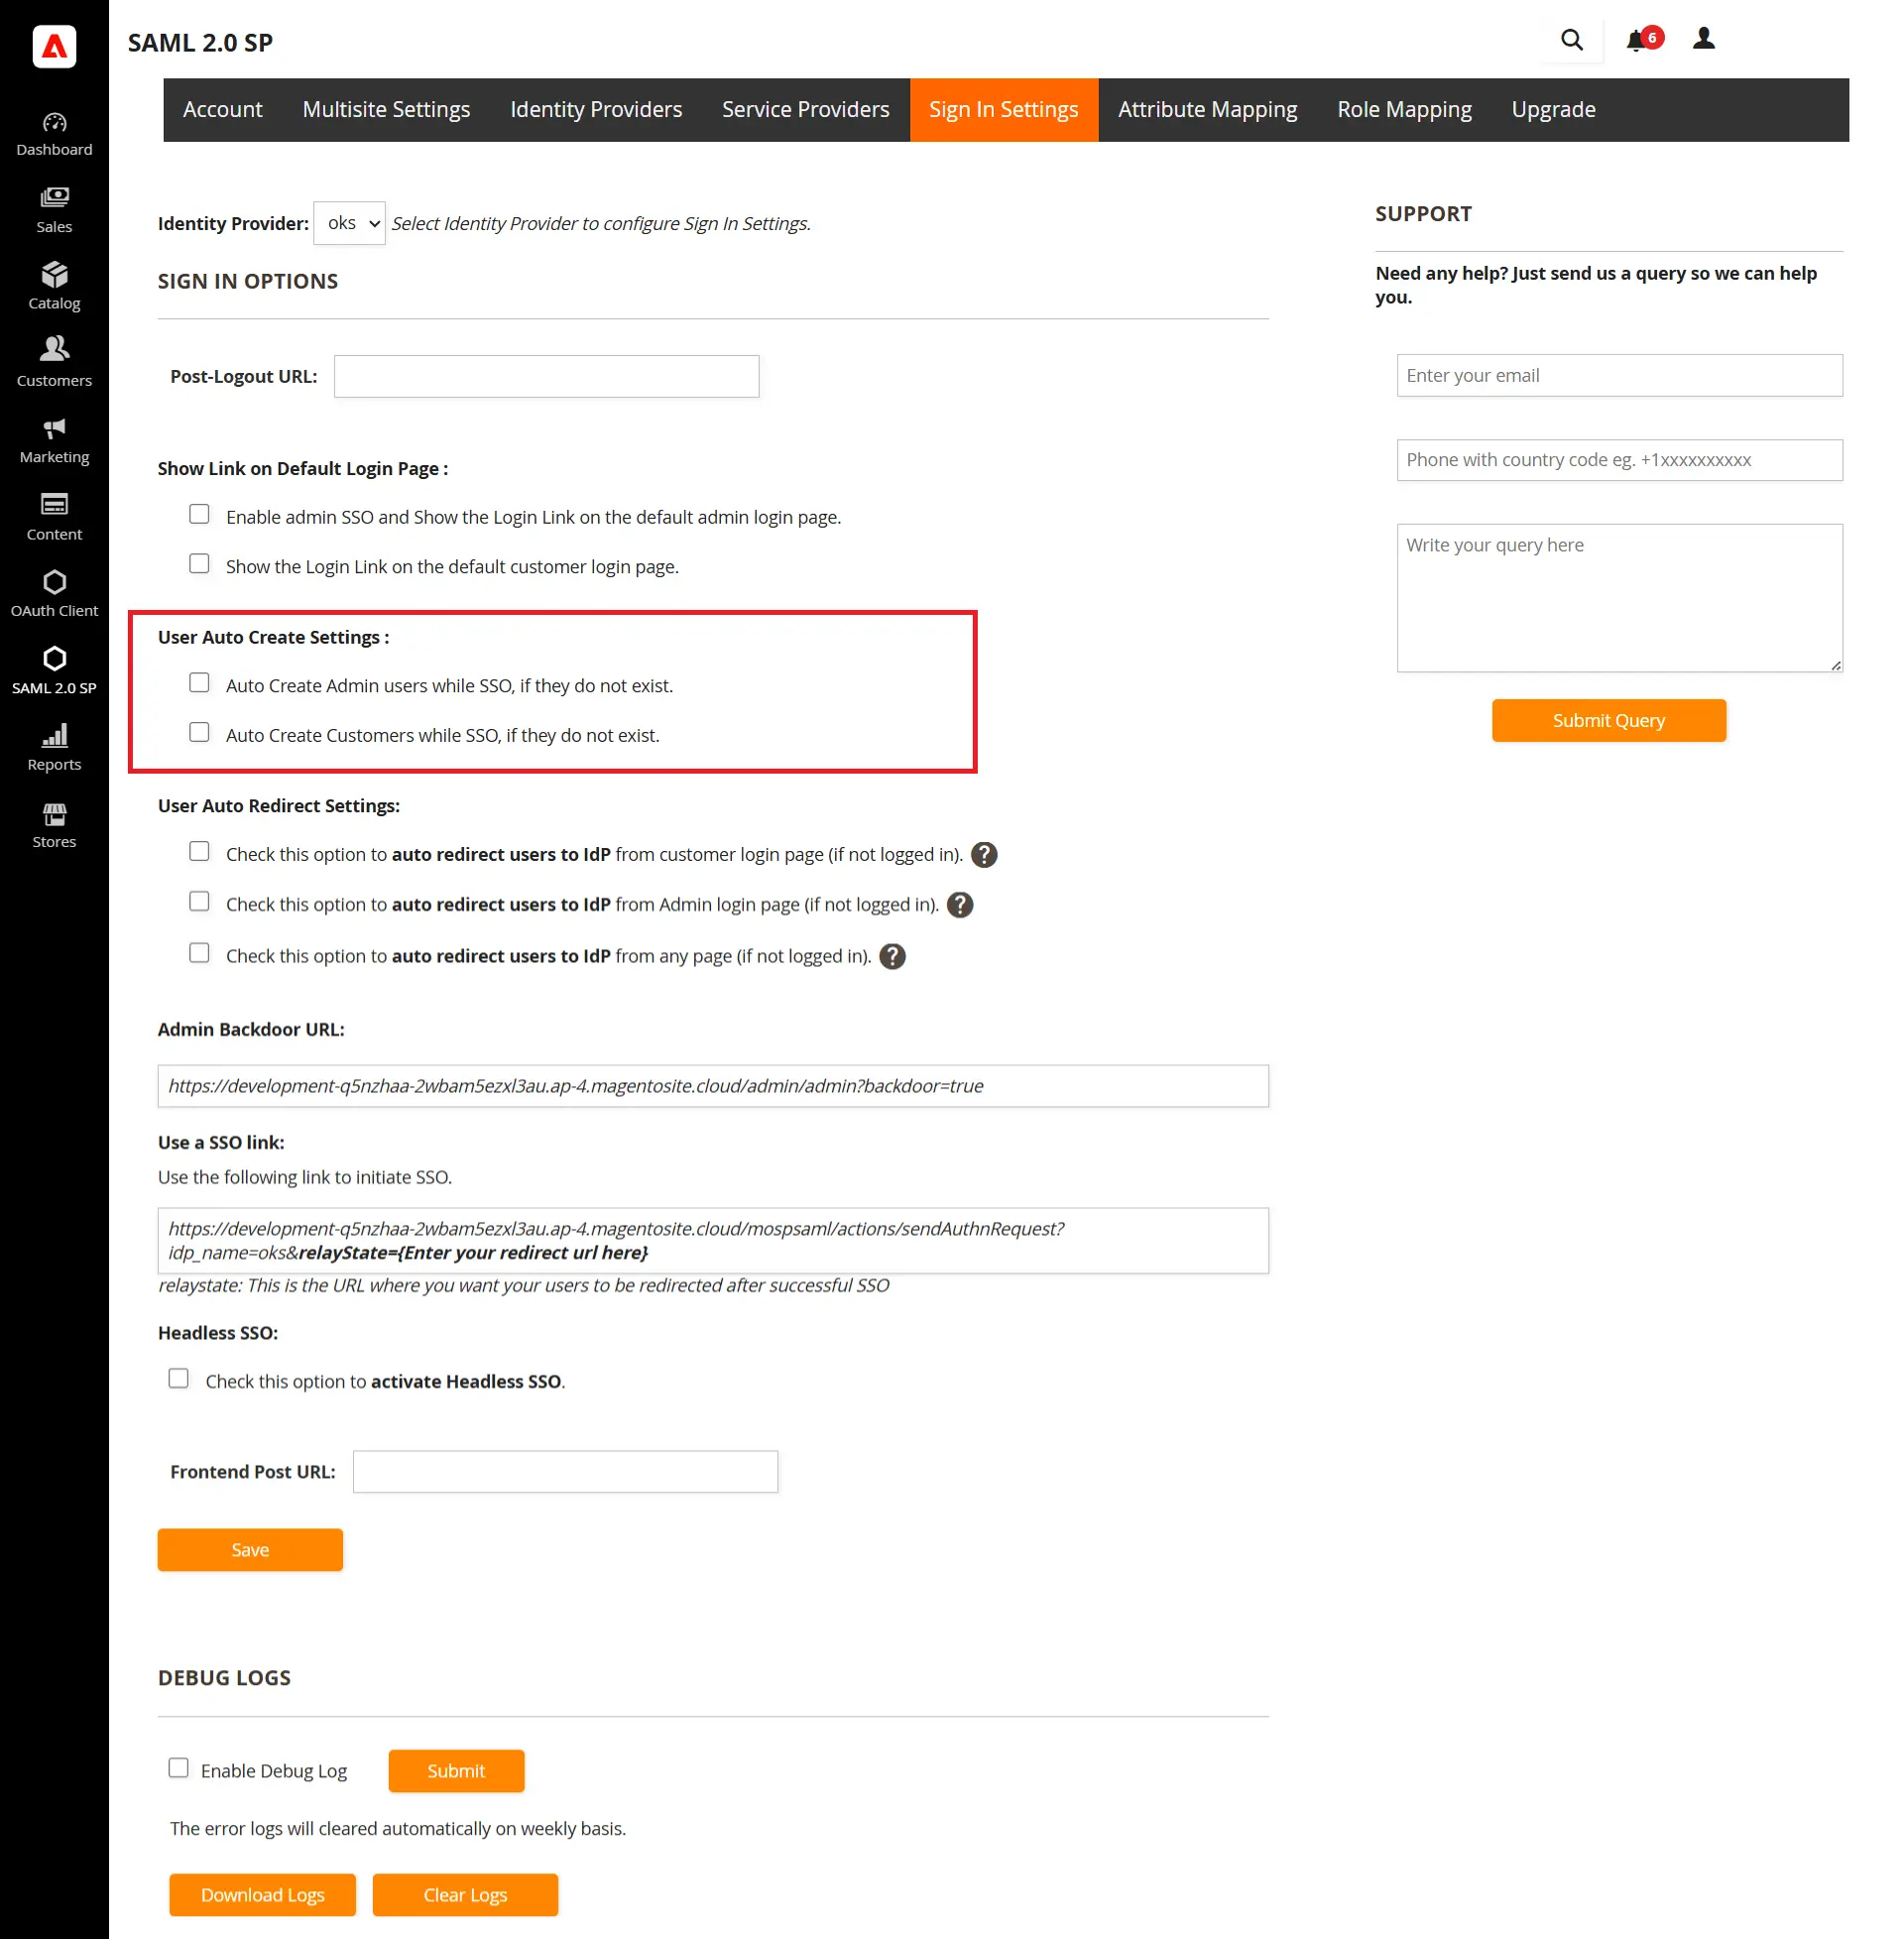
- Du kan automatiskt skapa administratörs- och kundanvändare under SSO om de inte redan finns. Markera bara motsvarande kryssruta för att aktivera.
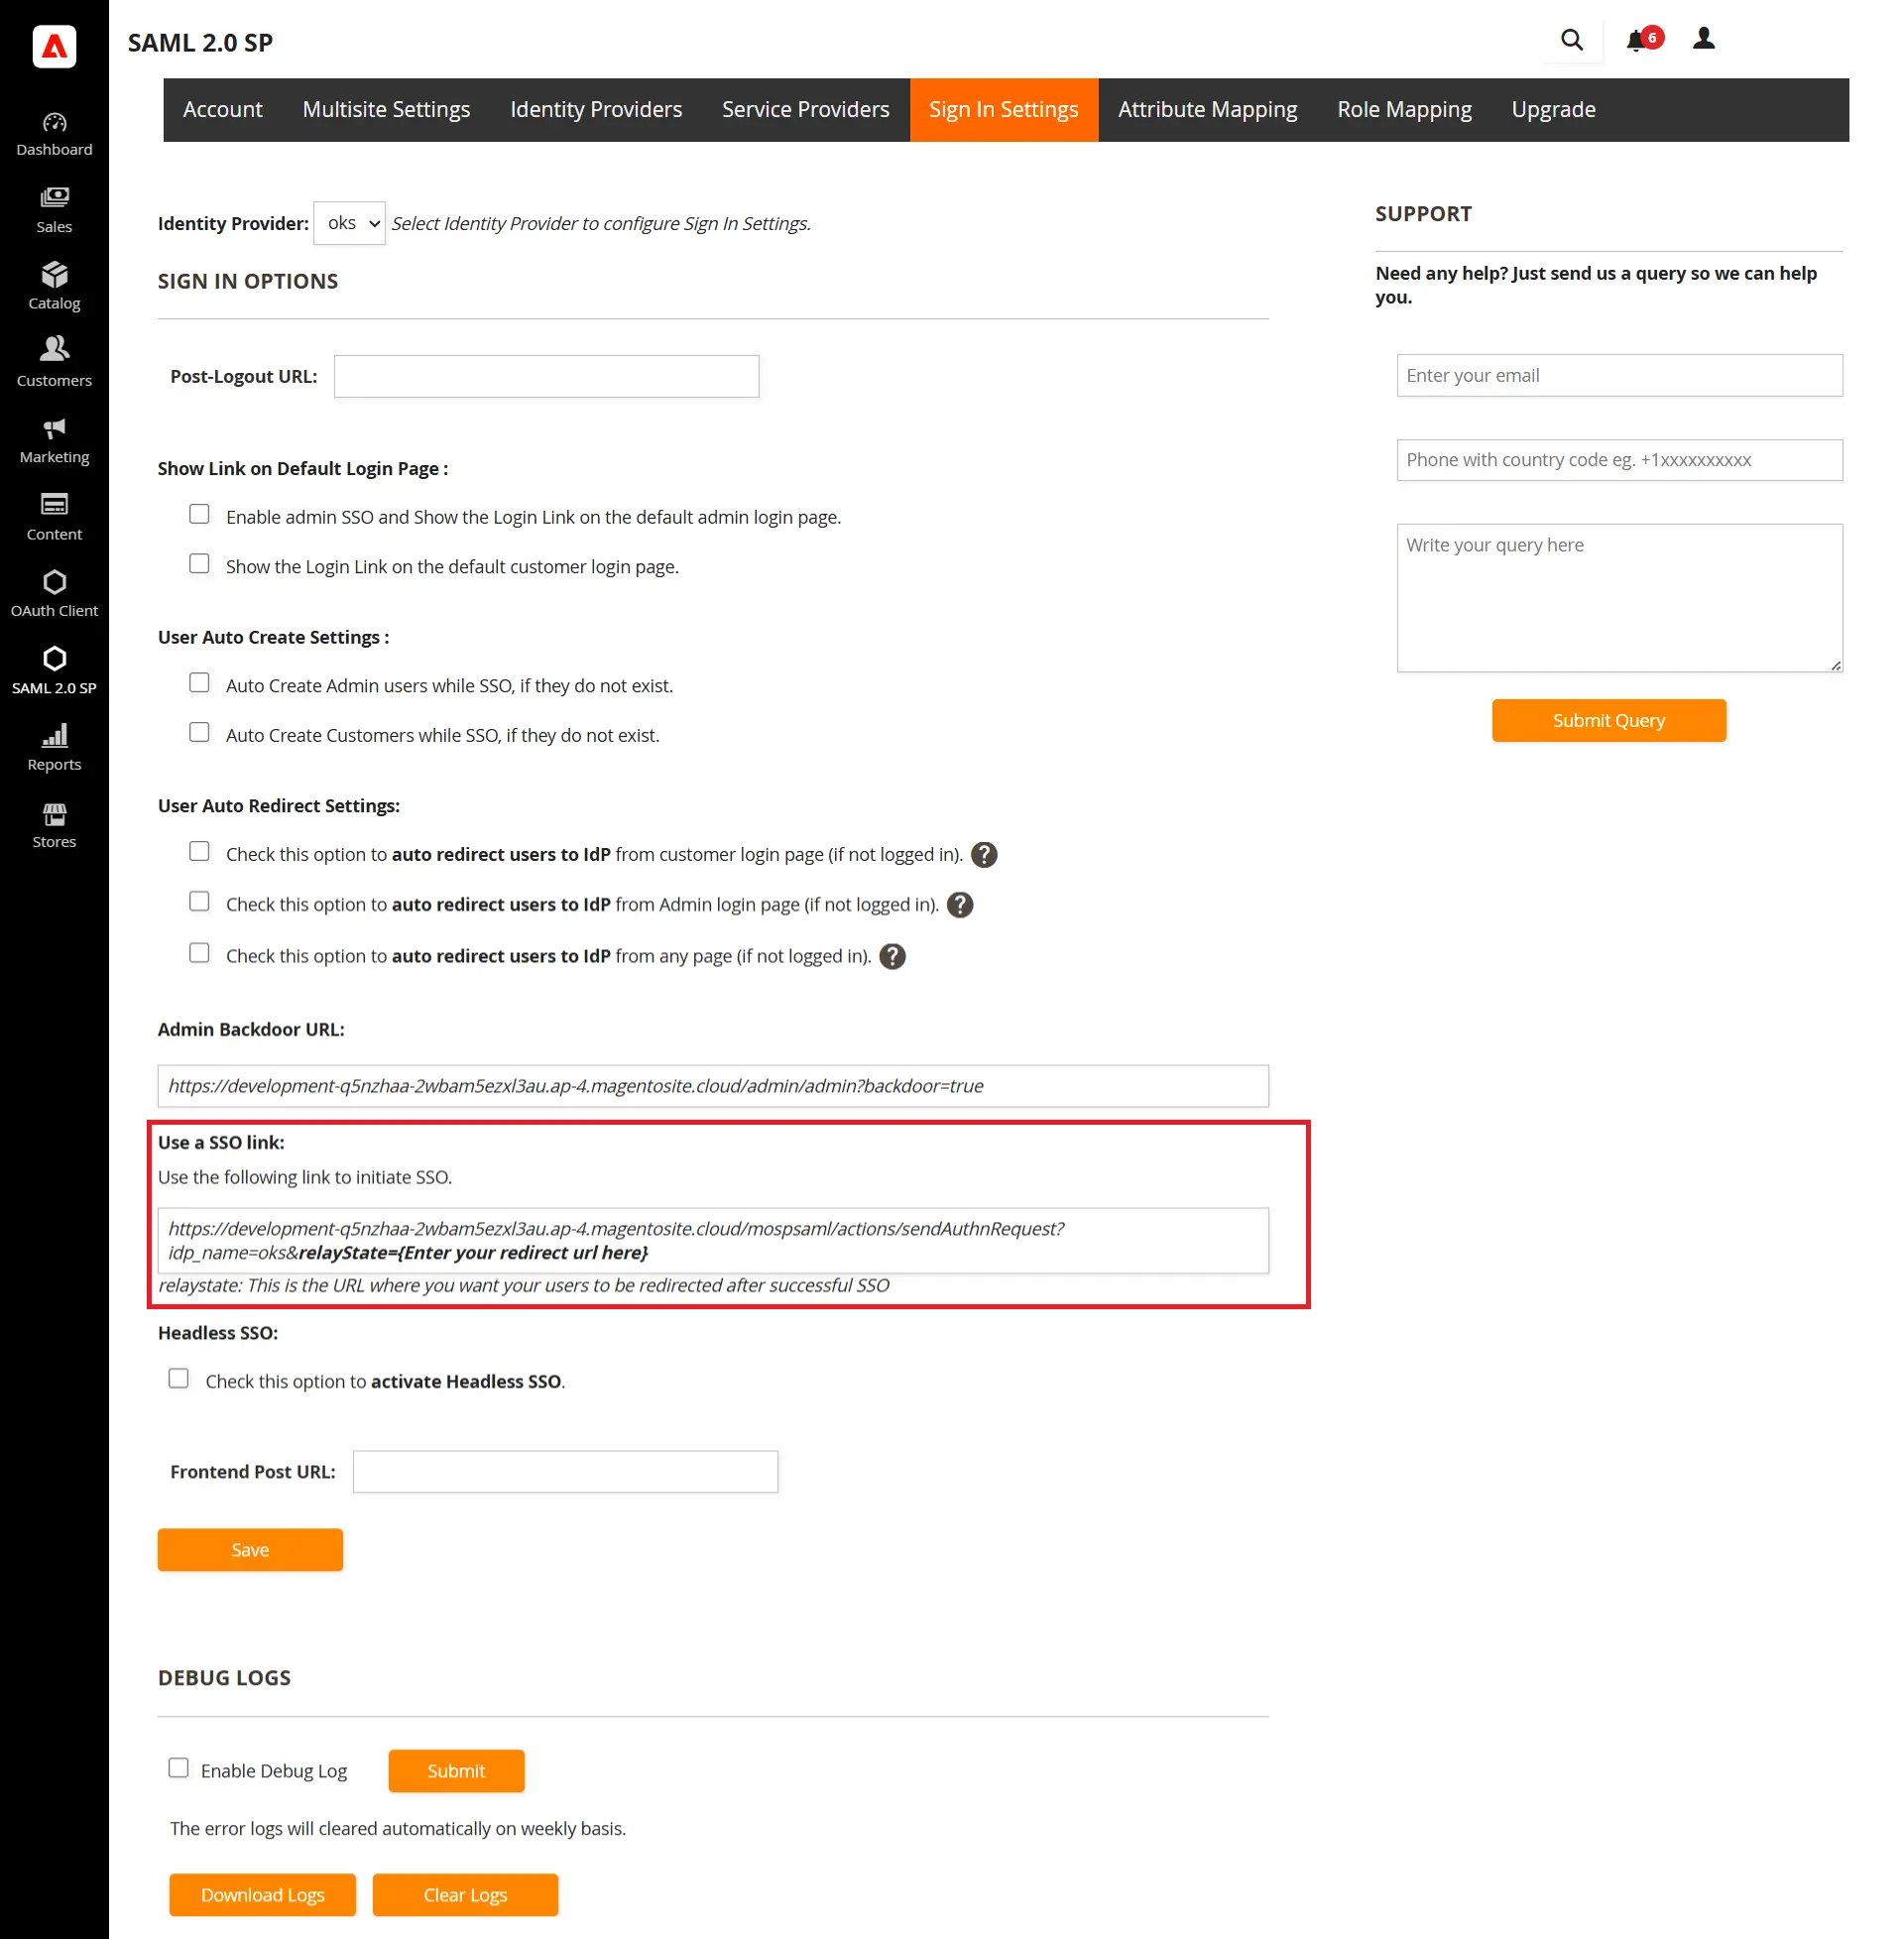
- Om du vill initiera SSO från vilken sida som helst kan du också använda SSO-länken som finns i tillägget.
- Premium-tillägget ger dig också funktionen till omdirigera din användare automatiskt till IdP-inloggningssidan om användaren inte redan är inloggad.
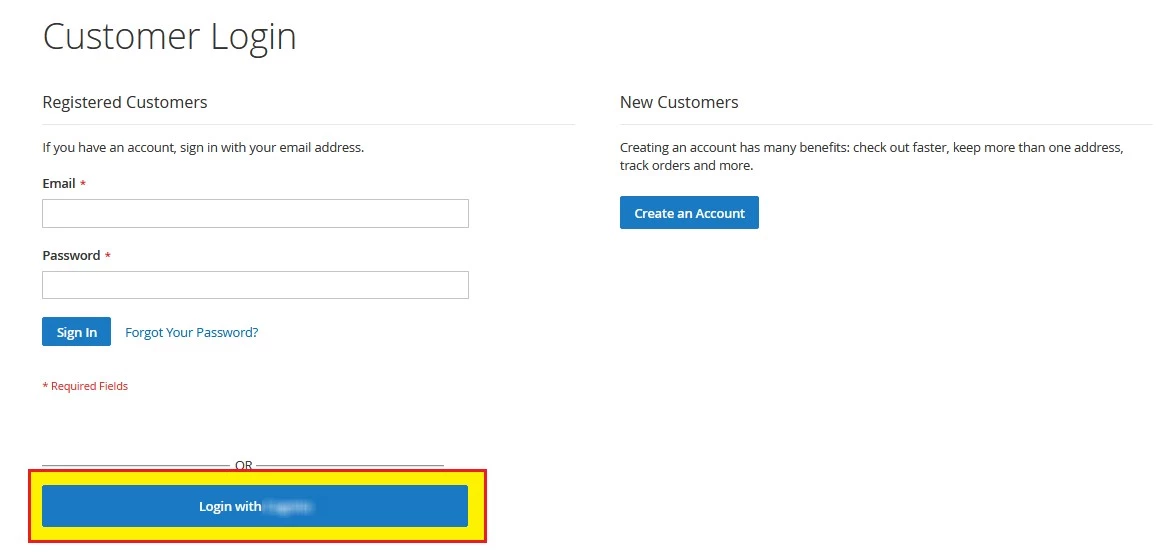
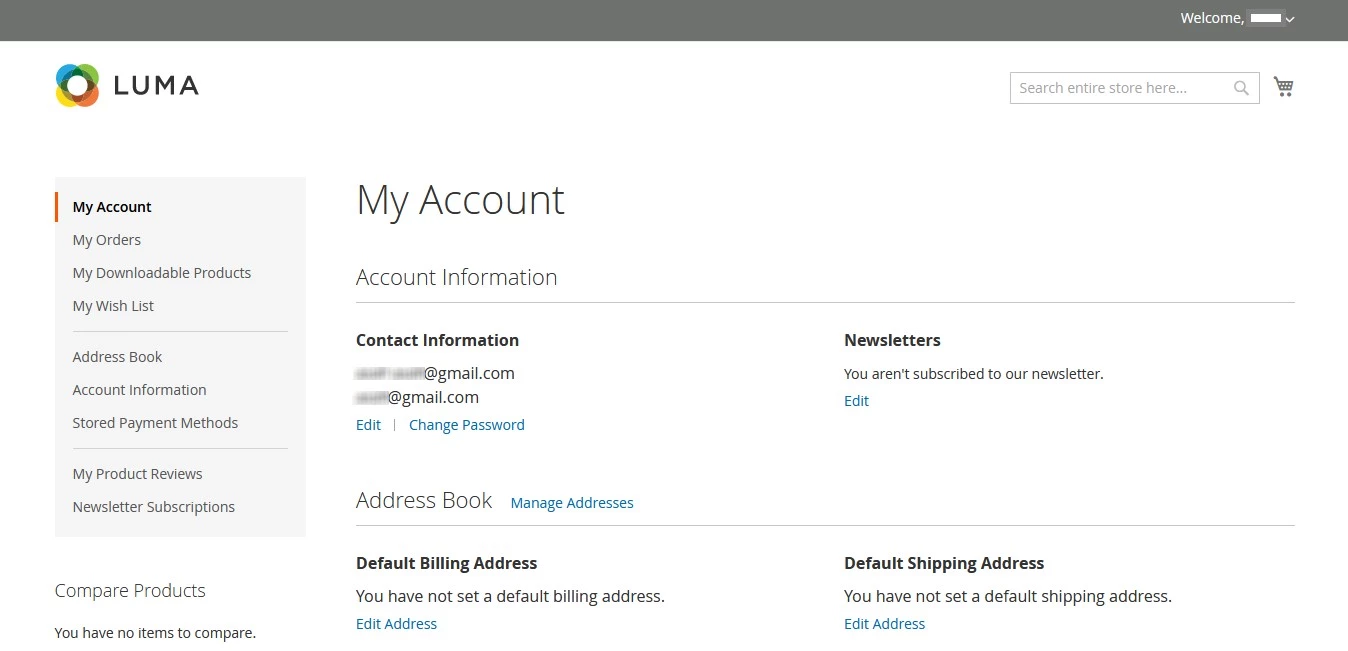
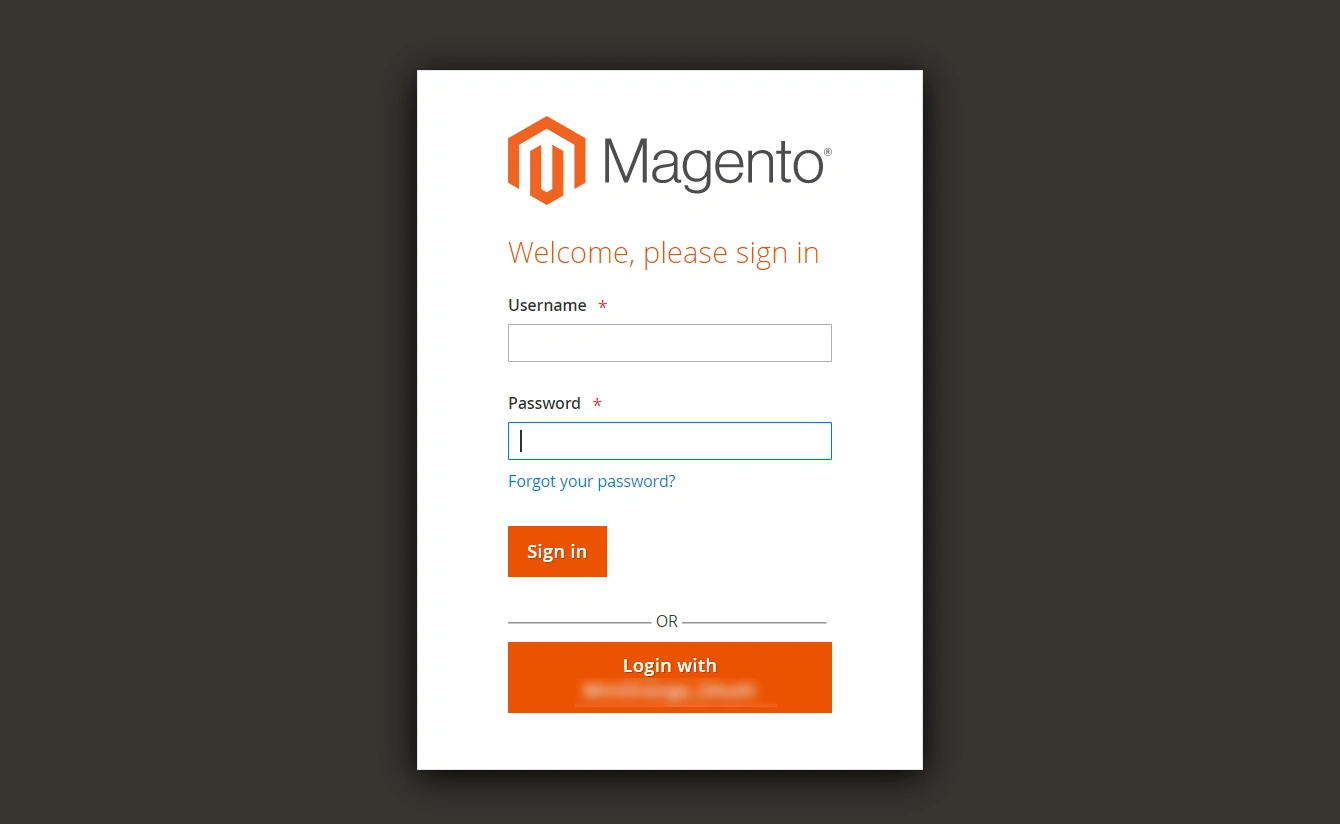
5. Kund/administratör SSO
- Customer Single Sign-On (kund SSO)
- Admin Single Sign-On (Admin SSO)
6. Inställningar för headless SSO (*Tillgängligt i premiumversionerna)
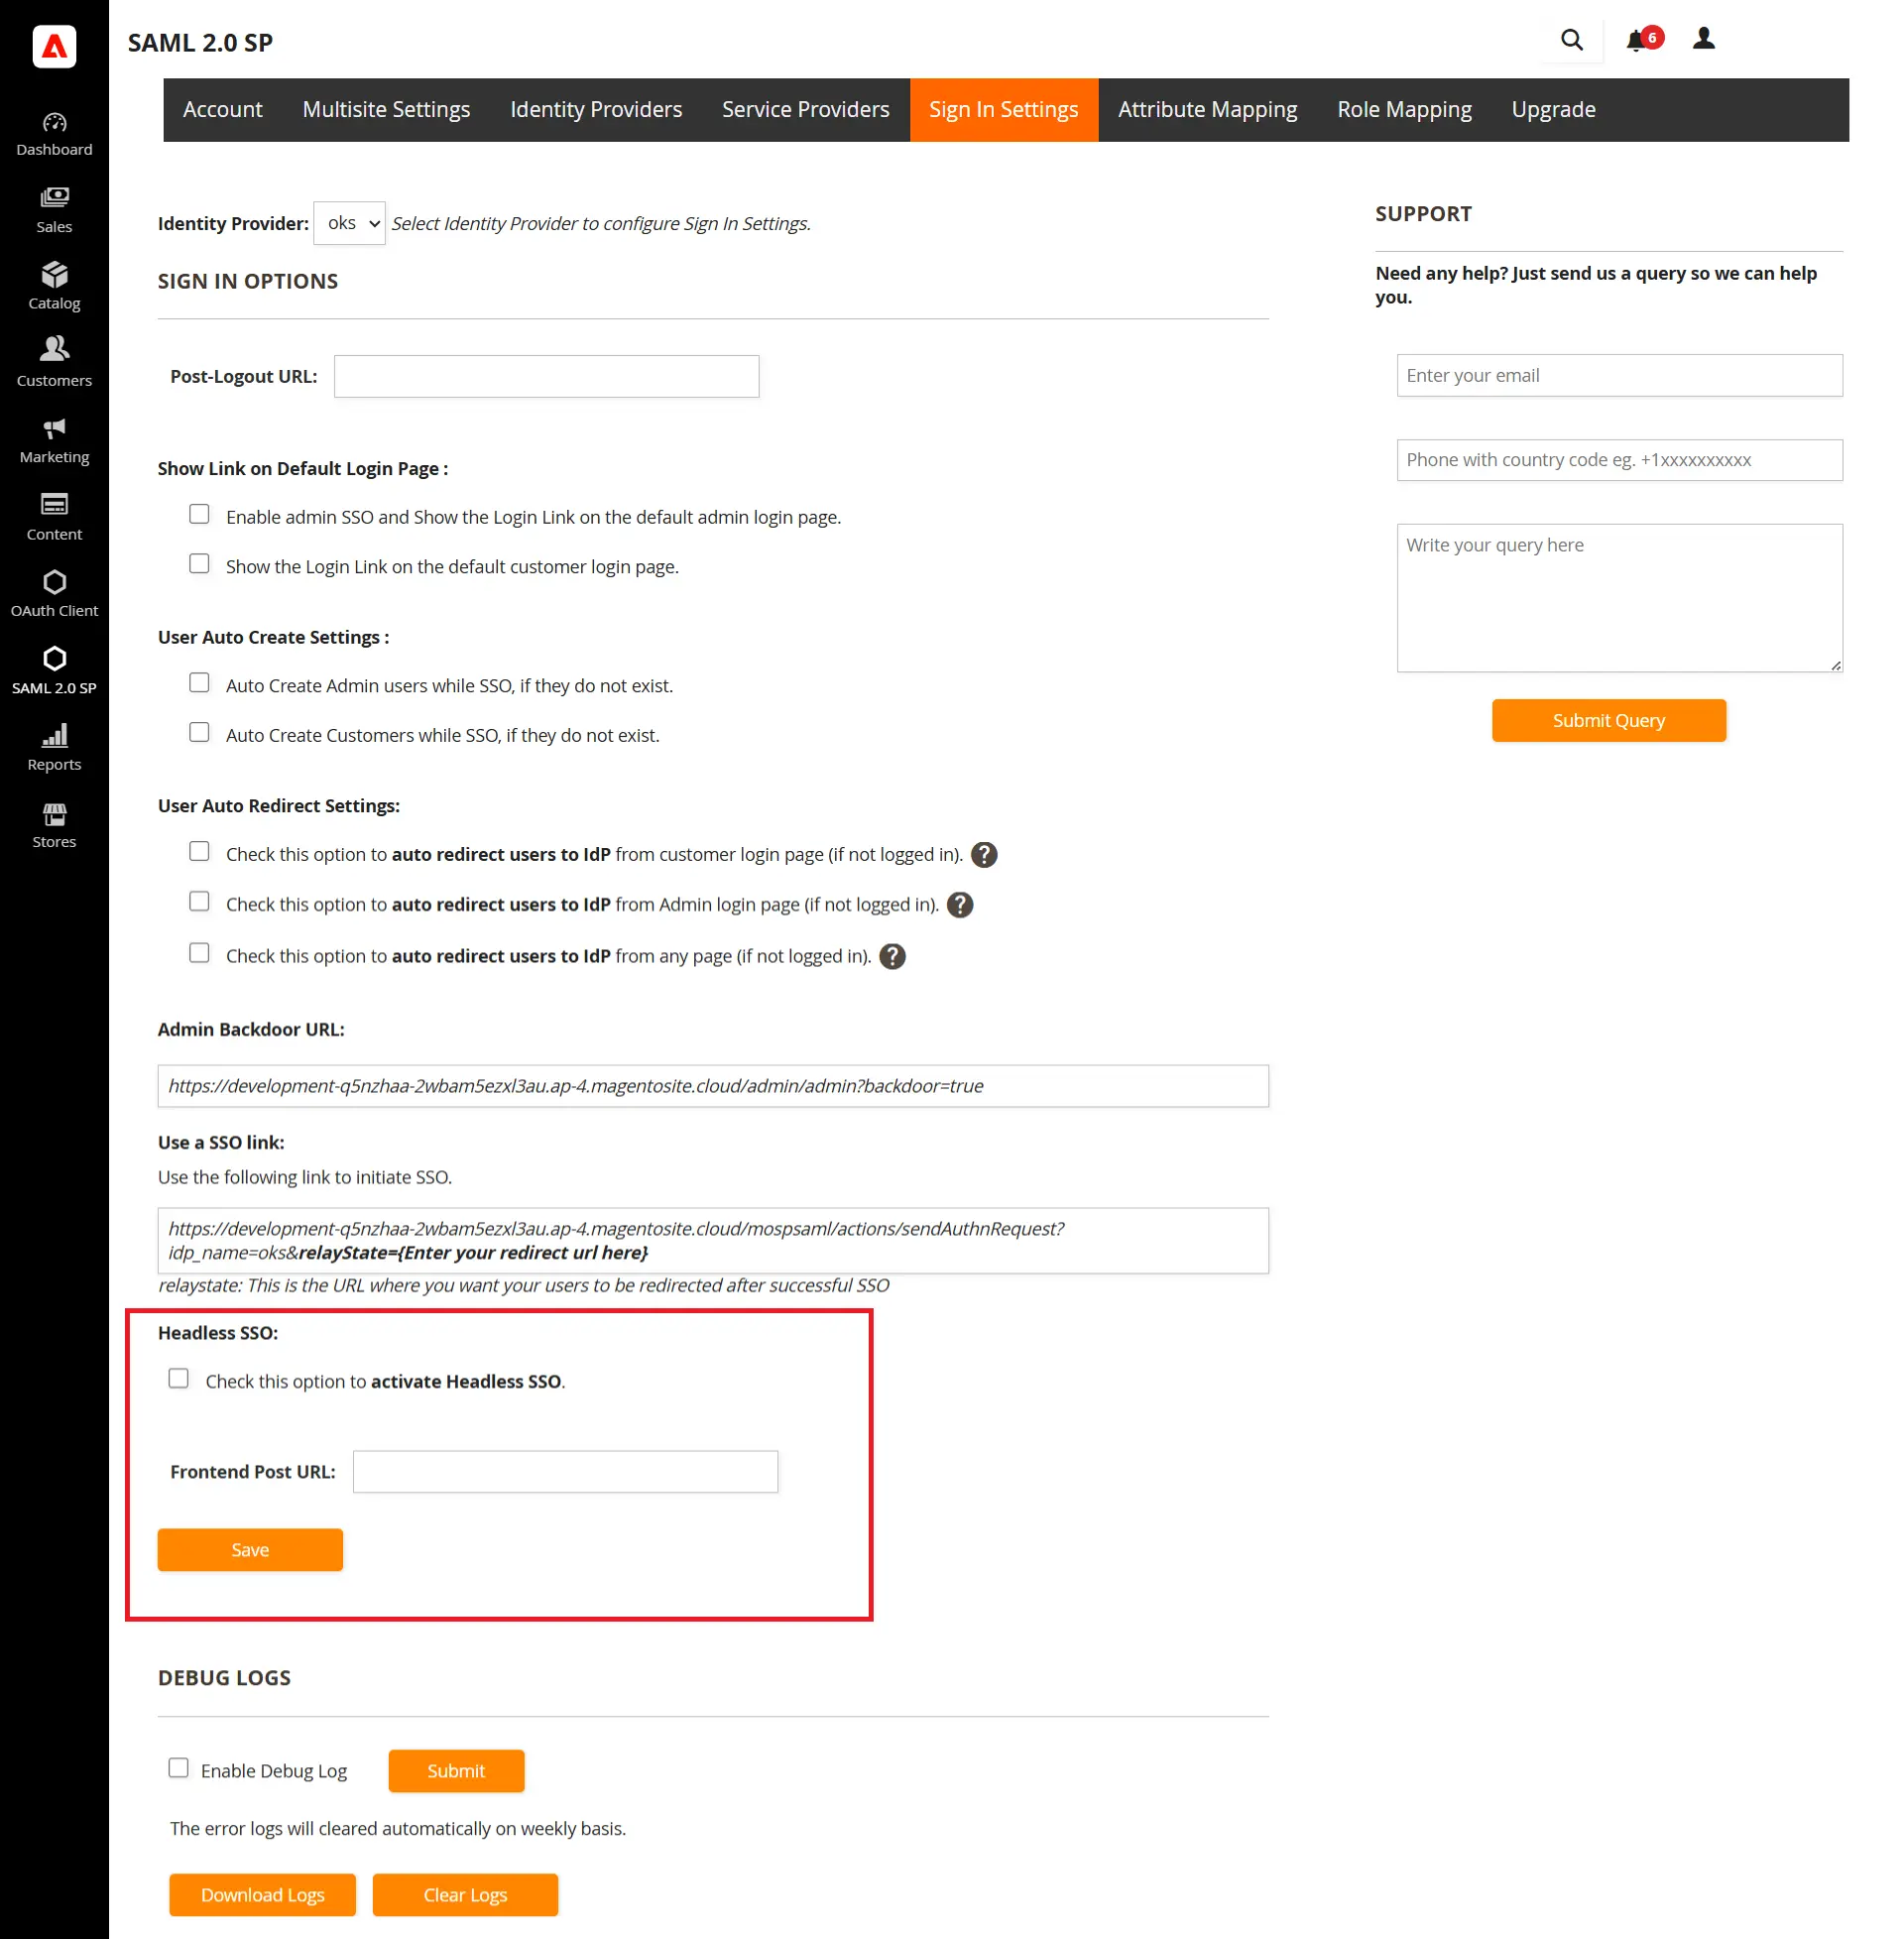
- Navigera till Inloggningsinställningar fliken. Här hittar du alternativet för att aktivera SSO för din Headless Magento-butik.
- Klistra in din URL för frontend-inlägg i det angivna fältet. Du bör ange din frontend-butiks URL här.
Attribut / anpassad mappning (valfritt). *Detta är en Premium-funktion.
1.1: Attributmappning (valfritt).
- Attribut är användarinformation som lagras i din identitetsleverantör.
- Attributmapping hjälper dig att få användarattribut från din identitetsleverantör (IdP) och mappa dem till Magento användarattribut som förnamn, efternamn etc.
- När användarna registreras automatiskt på din Magento-webbplats kommer dessa attribut automatiskt att mappas till dina Magento-användardetaljer.
- Endast Namn-ID kan mappas till Magentos egenskaper för e-post och användarnamn med den kostnadsfria plugin. Flera användarattribut från IdP kan å andra sidan mappas till Magento-attribut i premiumversionen av plugin. Du kan mappa anpassade attribut som du har lagt till i din IdP utöver standardattributen.
- När en användare utför SSO kommer NameID-värdet som skickas av IdP att mappas till e-postmeddelandet och användarnamnet för Magento-användaren.
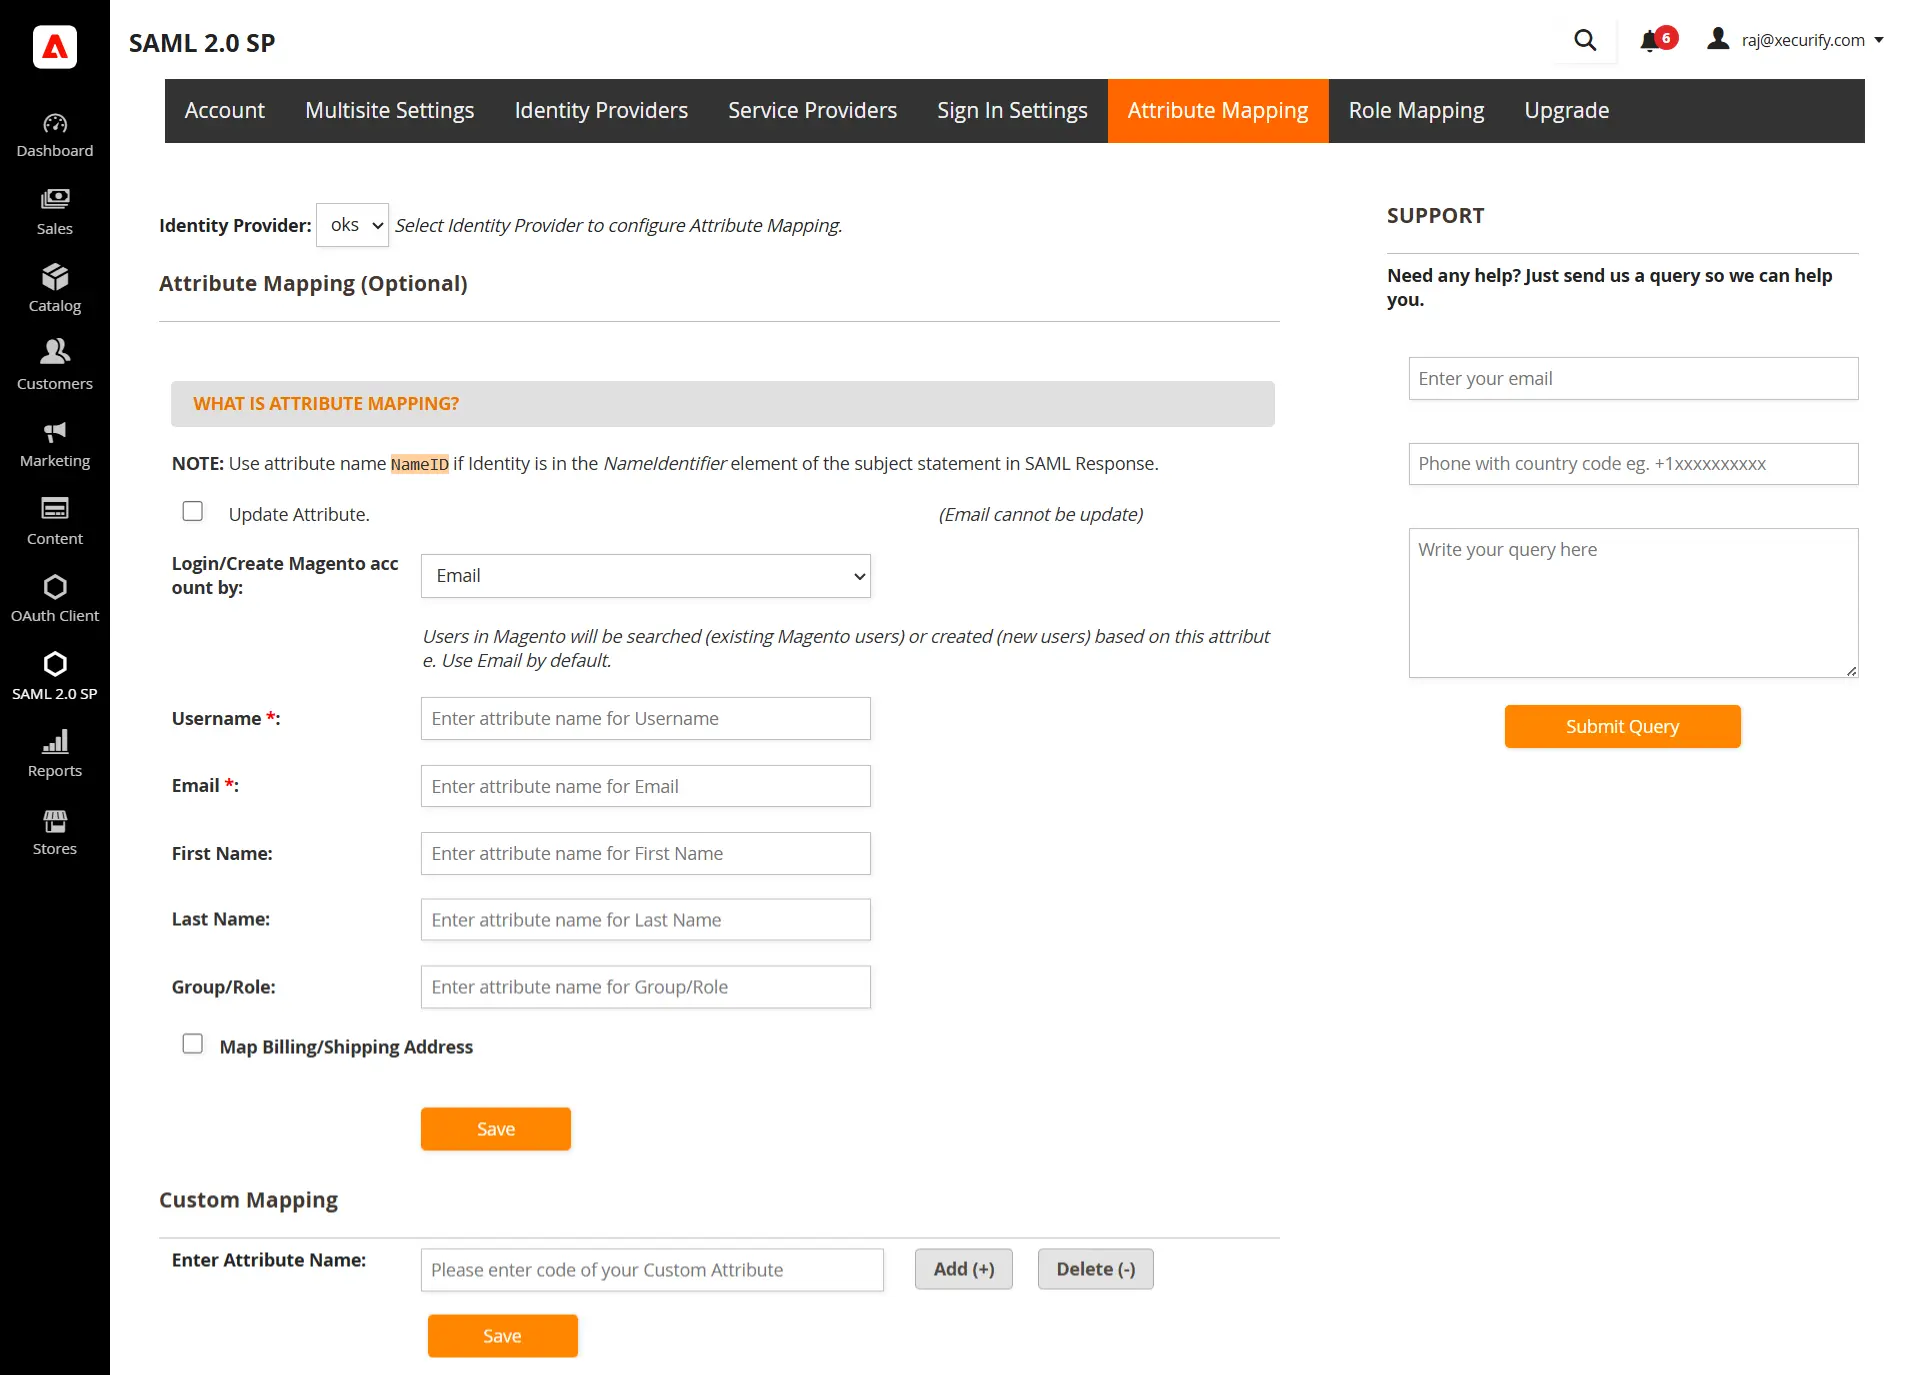
| Användarnamn: | Namn på användarnamnsattributet från IdP (Behåll NameID som standard) |
| E-post: | Namn på e-postattributet från IdP (Behåll NameID som standard) |
| Grupp/roll: | Namn på Role-attributet från Identity Provider (IdP) |
- Du kan kontrollera Testkonfiguration Resultat under Konfiguration av tjänsteleverantör flik för att få en bättre uppfattning om vilka värden som ska kartläggas här.
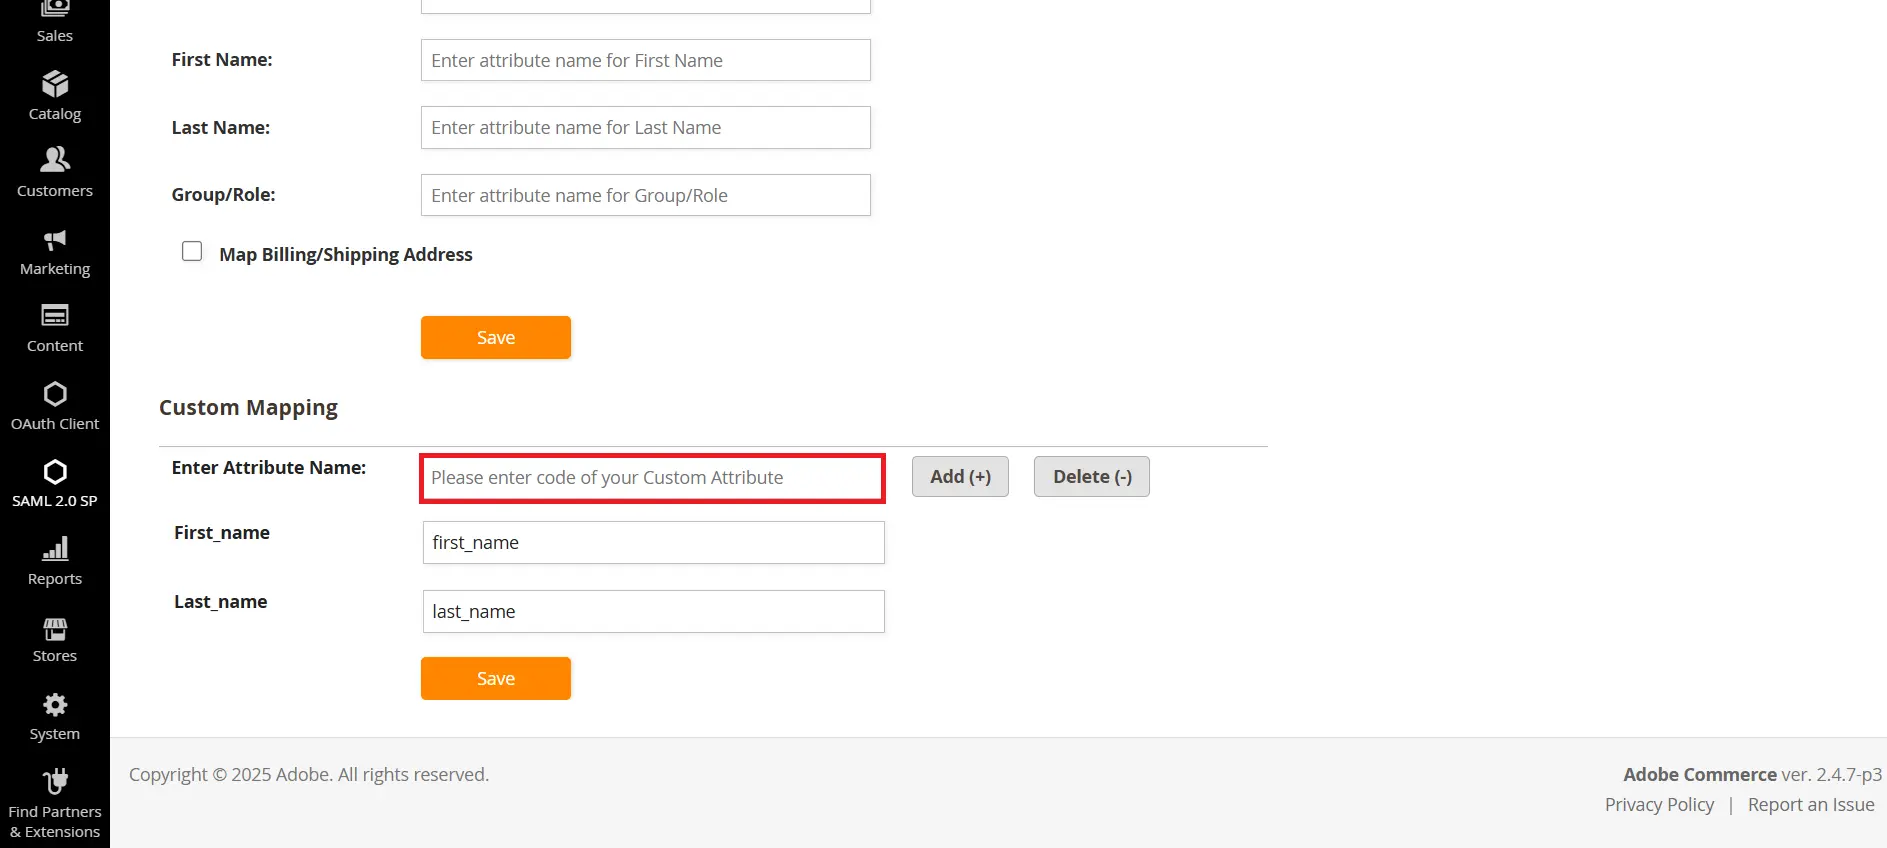
1.2: Anpassad attributmappning (valfritt). *Detta är en Premium-funktion.
- I fältet Ange attributnamn anger du det attributnamn som du vill mappa mot attributet du får från din identitetsleverantör.
- Klicka på knappen Lägg till
- Ange nu attributnamnet du får från din identitetsleverantör i det angivna fältet.
- Klicka på knappen Spara för att spara konfigurationen.
- Du kan också ta bort konfigurationen genom att ange namnet i attributnamnsfältet och sedan klicka på ta bort-knappen.
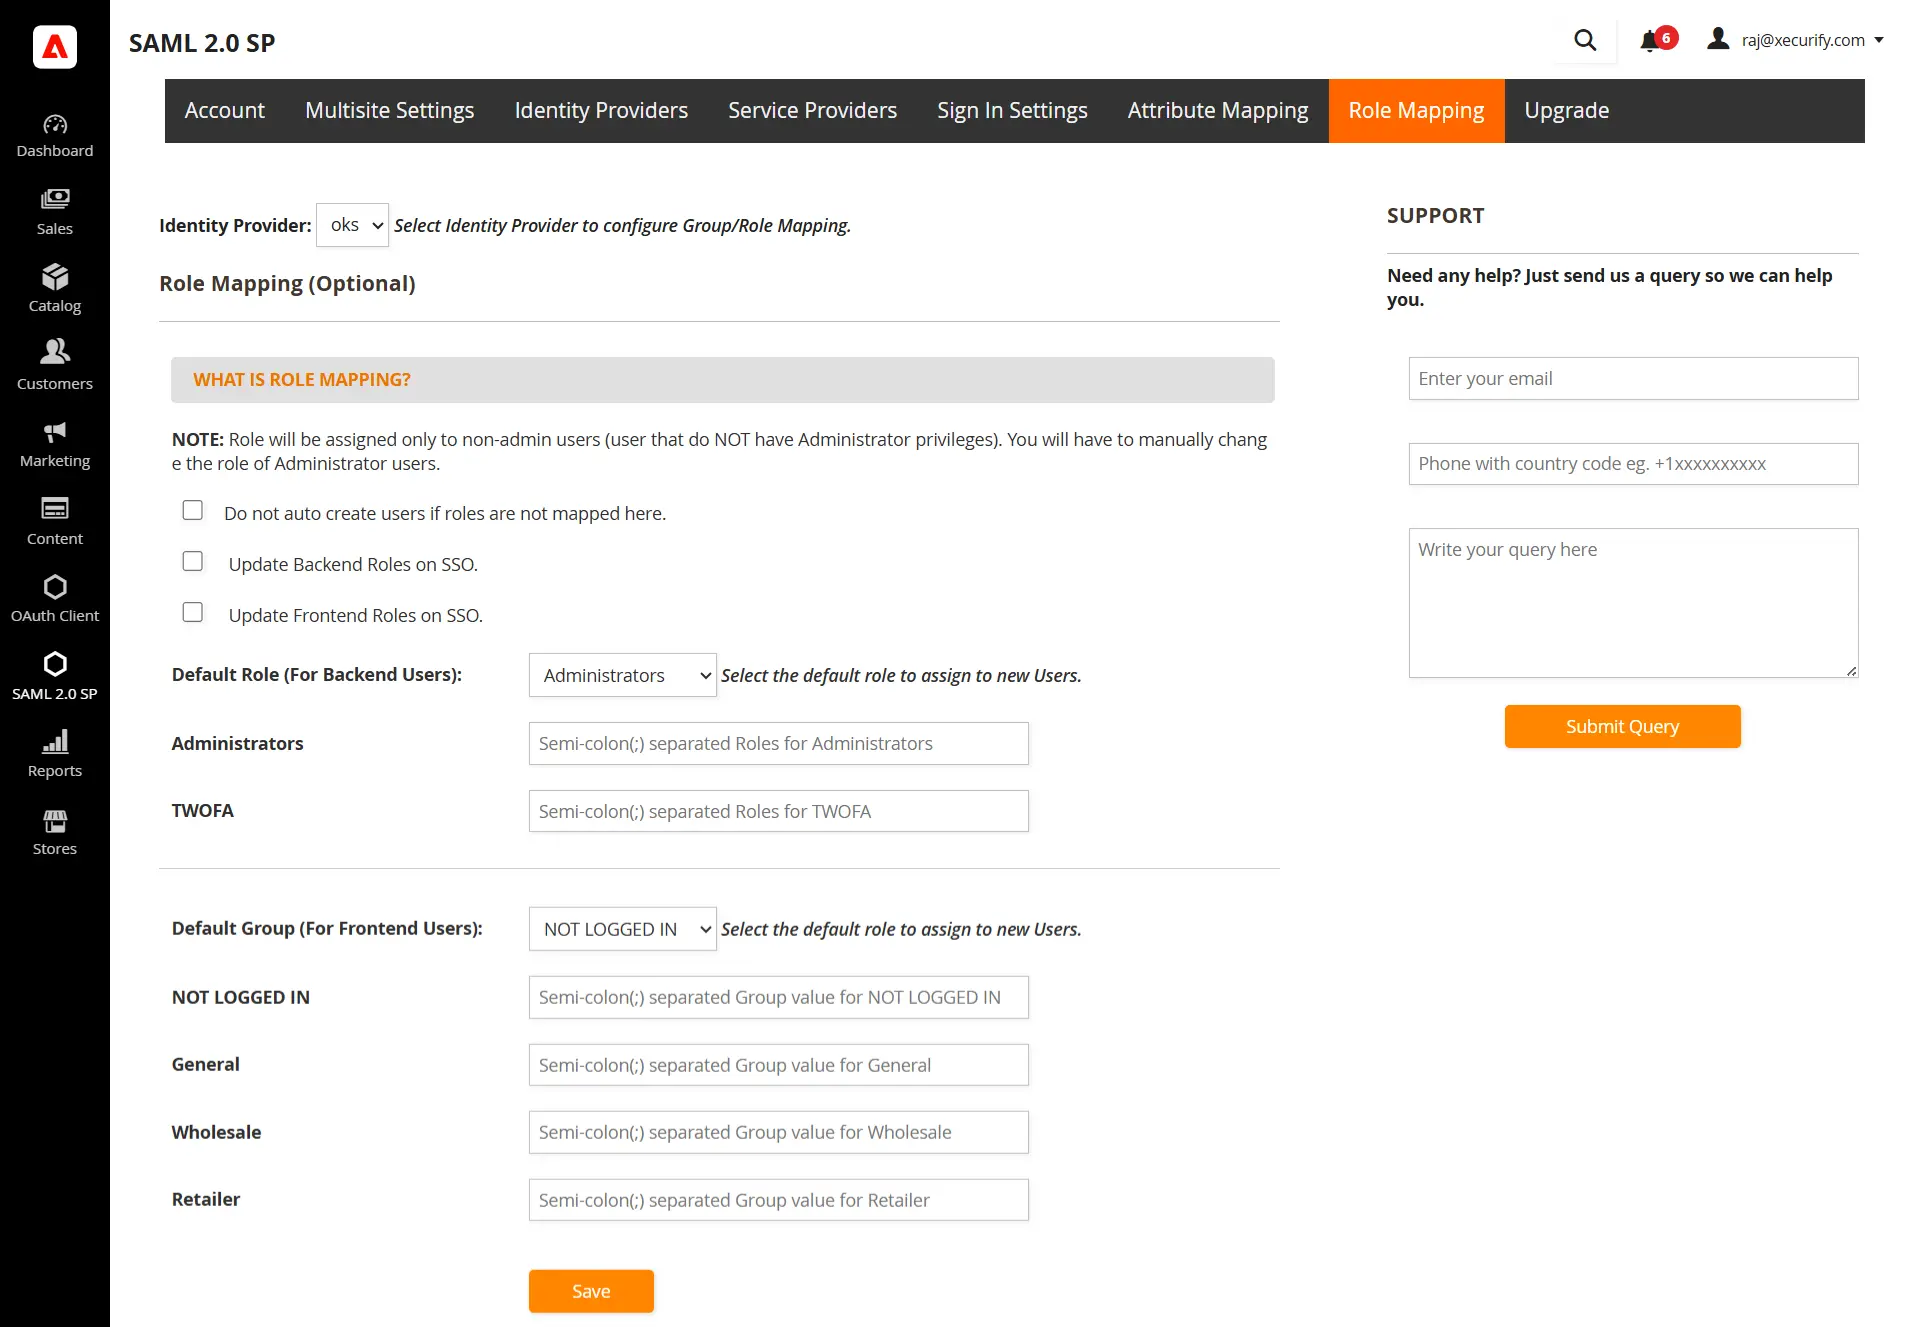
Rollmappning (valfritt). *Detta är en Premium-funktion.
- Du kan ange en standardroll i det kostnadsfria plugin-programmet som kommer att tilldelas alla icke-adminanvändare när de utför SSO.
- Gå till fliken Attribut/Rollmappning och navigera till avsnittet Rollmappning.
- Välj standardrollen och klicka på knappen Spara.
Ytterligare resurser
- Vad är enkel inloggning (SSO)?
- Vad är ADFS?
- Konfigurera LDAP-attribut som anspråk för attributmappning
- Magento SAML Single Sign On (SSO) Plugin.
Hör av dig
Kontakta oss på magentosupport@xecurify.com så hjälper vårt team dig att konfigurera Magento OAuth Server Extension. Vårt team hjälper dig att välja den bästa lösningen/planen utifrån dina behov.


