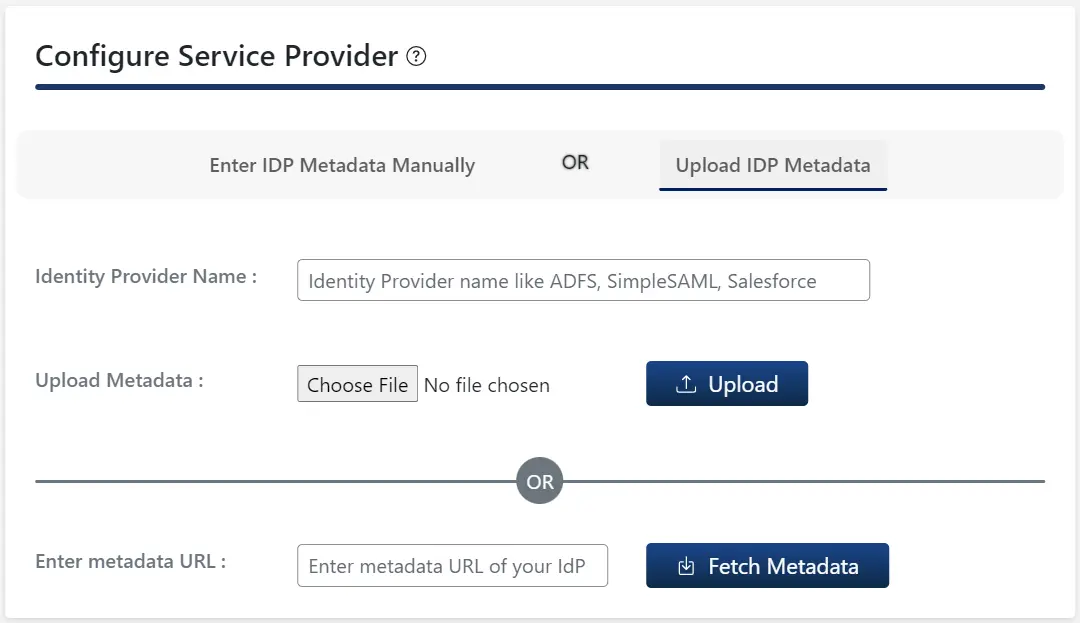
I miniOrange SAML SSO-plugin för WordPress, gå till fliken IDP-konfiguration. Det finns två sätt att konfigurera SSO-plugin för WordPress:
S. Genom att ladda upp IDP-metadata:
- Klicka på Ladda upp IDP-metadata fliken.
- Ange Identitetsleverantörens namn.
- Välj ett av följande alternativ:
- Format: Ladda upp metadata filen och klicka sedan på Ladda knapp.
- Format: Enter metadata URL och klicka sedan på Hämta metadata knapp.
B. Manuell konfiguration:
- Ange obligatoriska uppgifter om identitetsleverantören, inklusive Identitetsleverantörens namn, IDP-enhets-ID eller utfärdare, SAML-inloggnings-URLoch X.509-certifikat, som tillhandahålls av din identitetsleverantör.
- Klicka Spara för att spara konfigurationen.
- Klicka på Testkonfiguration knappen för att verifiera konfigurationen och kontrollera attributen och värdena som mottagits från identitetsleverantören.

Steg 3: Attributmappning

Obs! För att konfigurera attributmappning för flera identitetsleverantörer, följ guiden Attributmappning med flera IdP:er . Den här funktionen är tillgänglig i Enterprise-planen och högre.
- I det kostnadsfria pluginet, Namn-ID används för Användarnamn och E-post WordPress-användarens attribut.
- När en användare utför SSO mappas NameID-värdet som skickas av identitetsleverantören till fälten Användarnamn och E-postadress för WordPress-användaren.
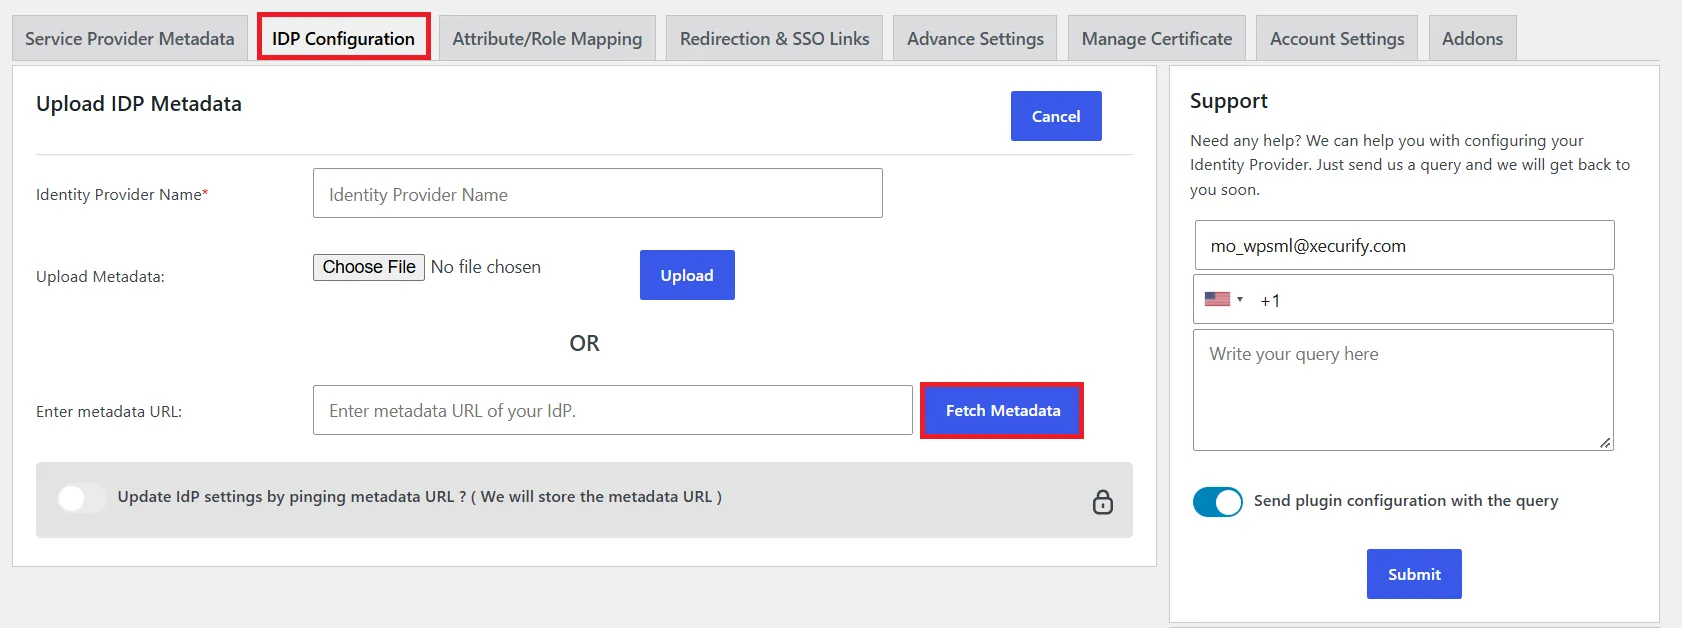
För att konfigurera WordPress som din tjänsteleverantör (SP) i SAML SSO-pluginet, navigera till fliken IDP-konfiguration . Du kan konfigurera pluginet med någon av följande metoder:
S. Genom att ladda upp IDP-metadata:
- Klicka på Ladda upp IDP-metadata knapp.
- Ange Identitetsleverantörens namn.
- Välj ett av följande alternativ:
- Ladda upp metadatafilen klicka sedan på Ladda knapp.
- Ange metadata-URL klicka sedan på Hämta metadata knapp.
B. Manuell konfiguration:
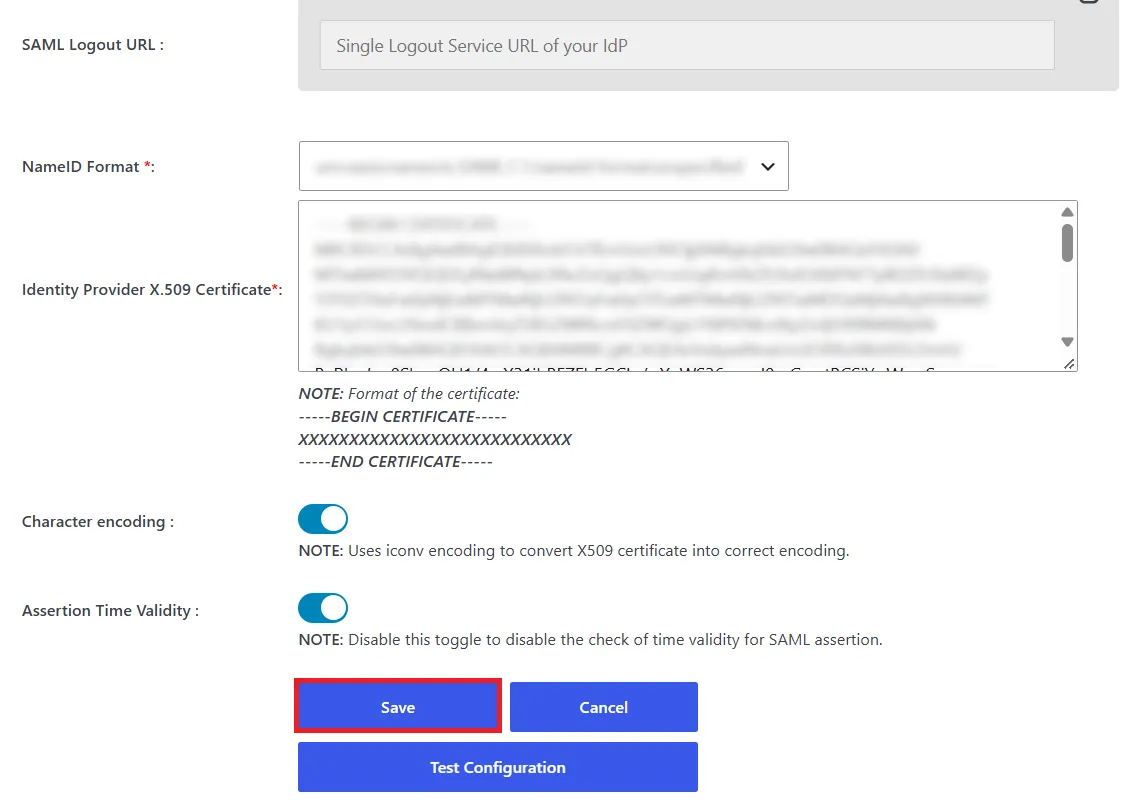
- Ange identitetsleverantörens uppgifter (Identitetsleverantörens namn, IDP-enhets-ID eller utfärdare,
SAML-inloggnings-URLoch X.509-certifikat) som tillhandahålls av din IdP och klicka sedan på Spara
knapp.
- Klicka Testkonfiguration för att verifiera attributen och värdena som mottagits från identitetsleverantören (IdP).
Steg 3: Attributmappning
OBS! Om du klickar på knappen Testkonfiguration på fliken IDP-konfiguration och autentiserar med din IDP kan du se en lista över attribut som skickats av IDP:n på fliken Attribut-/rollmappning. Denna information kan användas för att tillhandahålla ovanstående mappning.
Obs! För att konfigurera attributmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
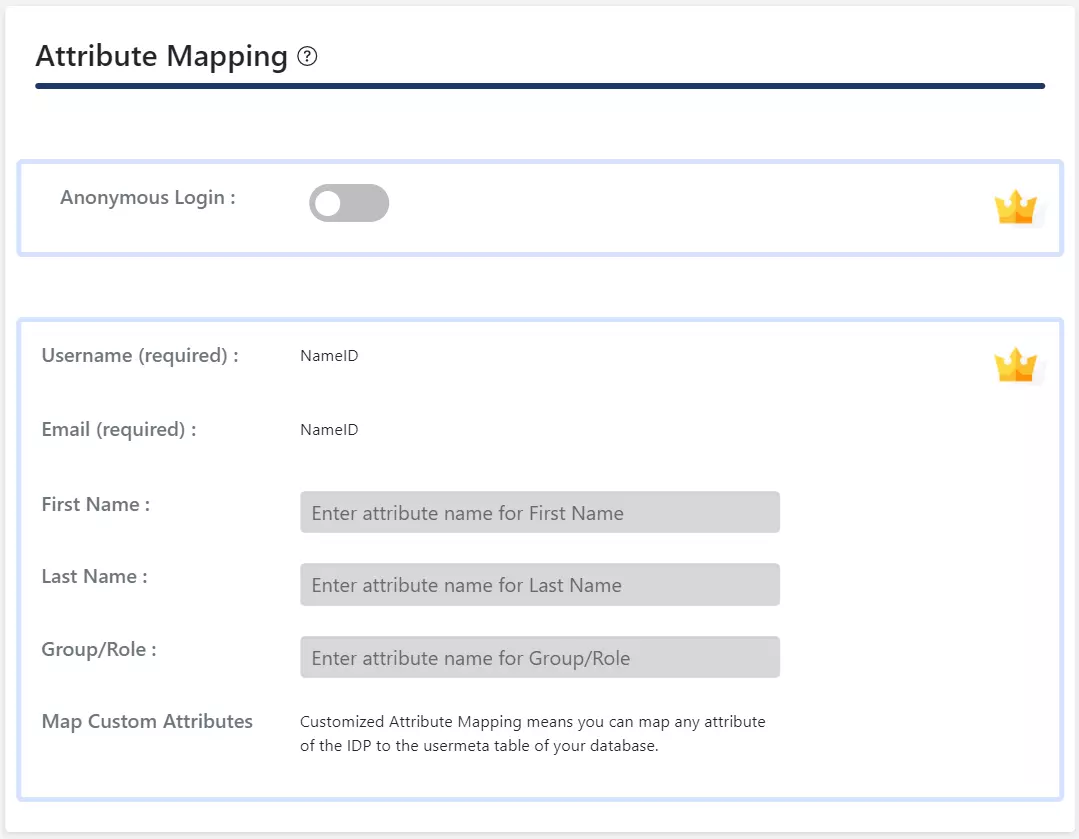
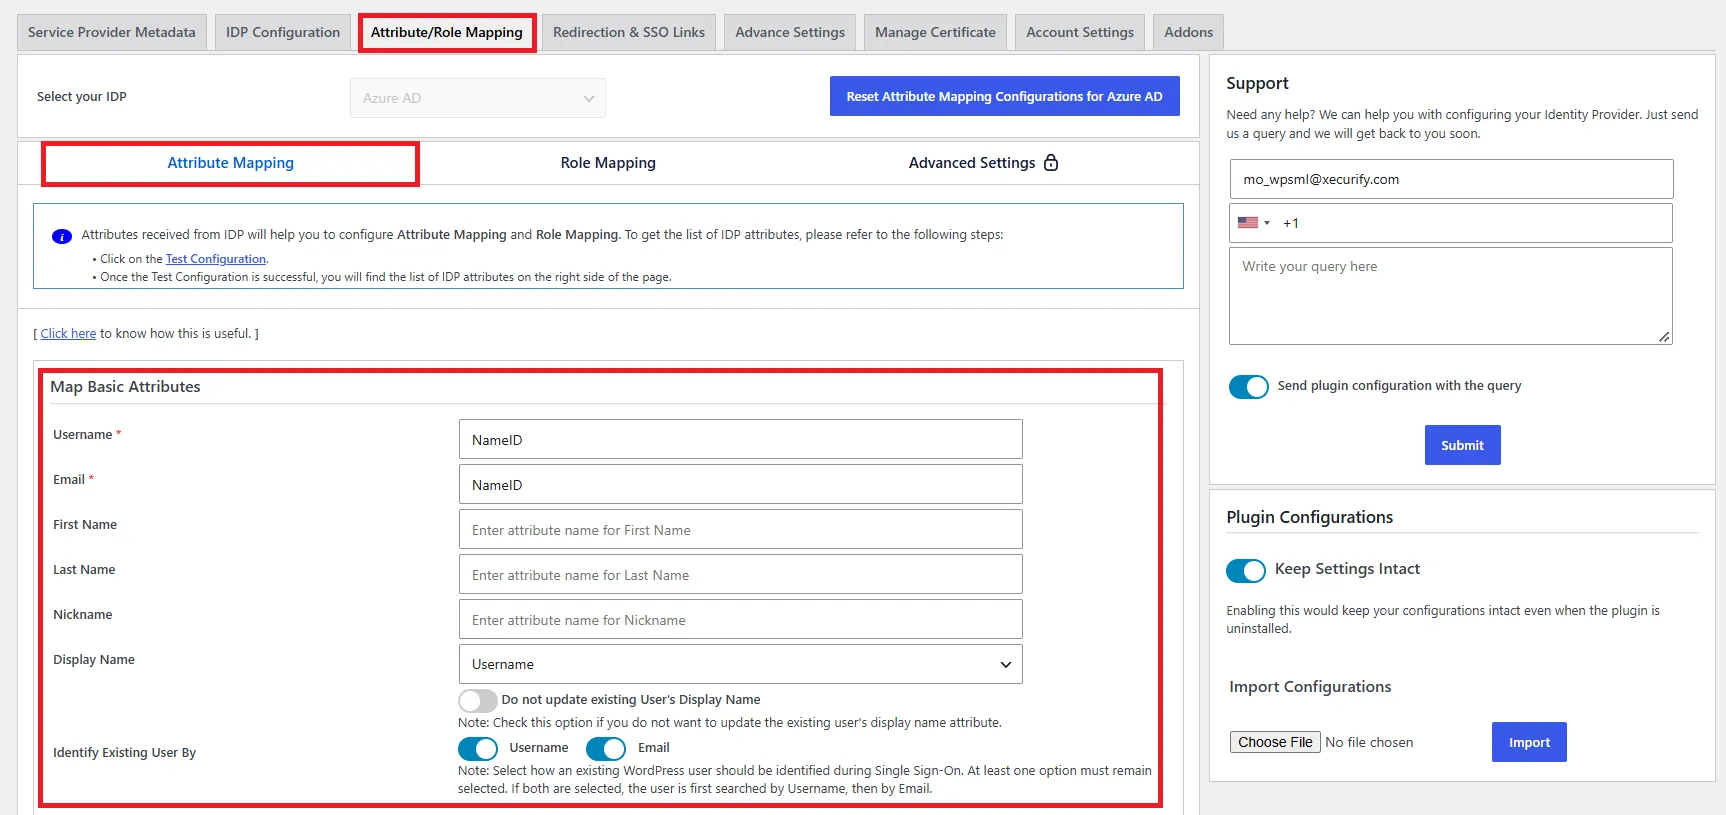
Med funktionen Attributmappning kan du mappa användarattribut som tas emot från identitetsleverantören (IdP) under SSO till motsvarande användarattribut i WordPress.
- I standardversionen av SAML SSO-pluginet för WordPress, navigera till Attribut-/rollmappning fliken.
- Enligt Attributmappning underfliken, konfigurera de obligatoriska fälten i Kartans grundläggande attribut sektion.
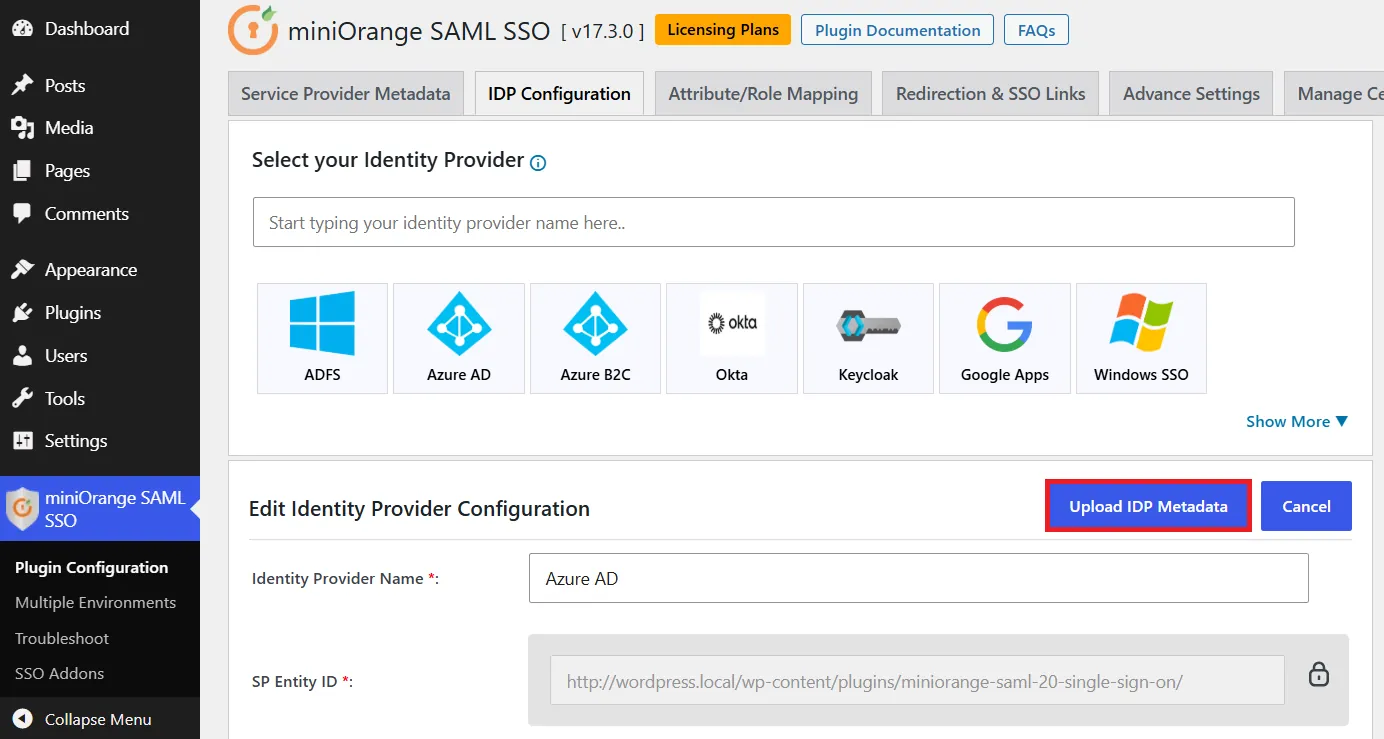
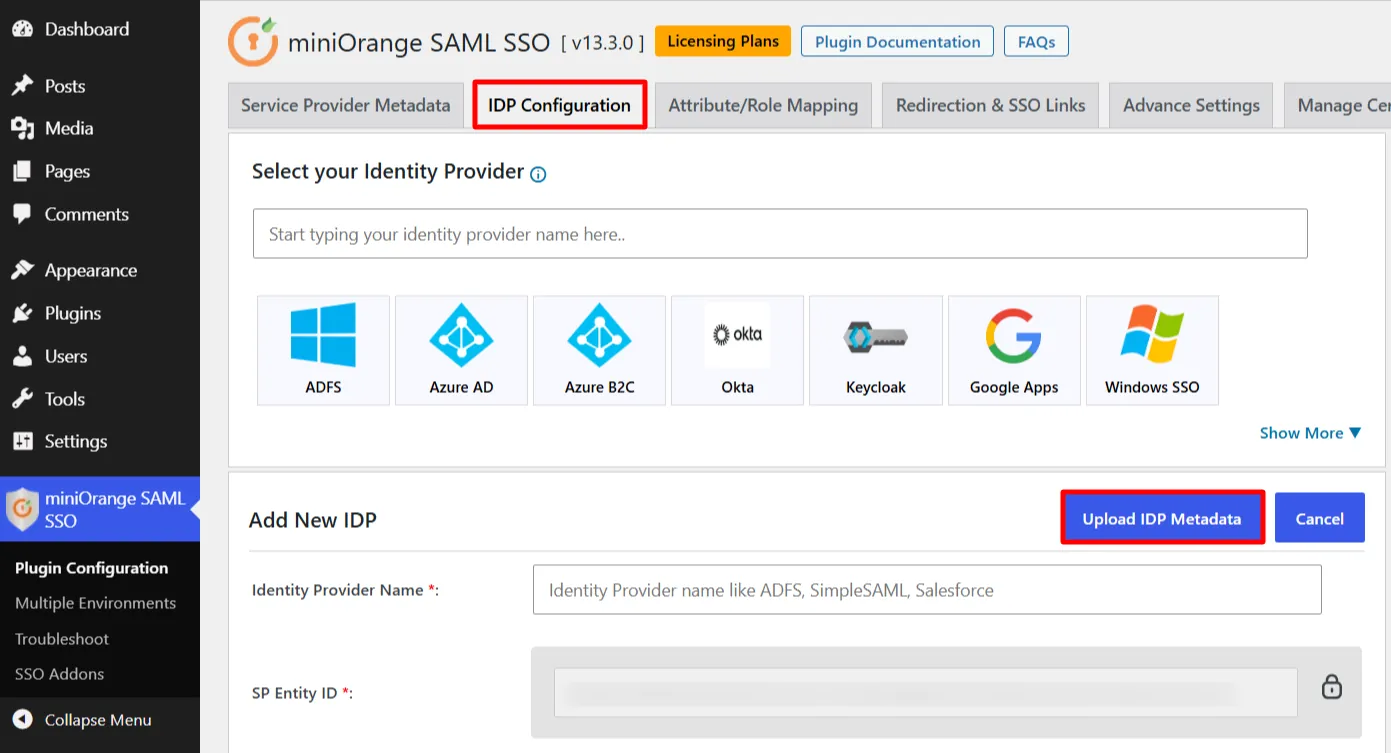
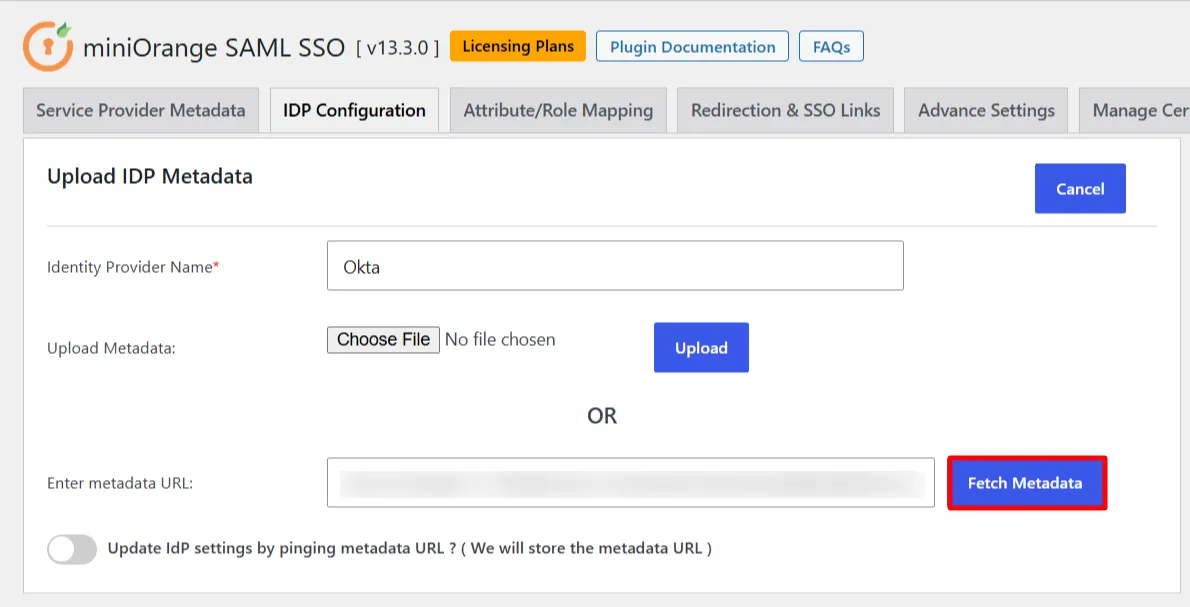
I SAML SSO-pluginet för WordPress, gå till fliken IDP-konfiguration . Det finns två sätt att konfigurera SSO-pluginet för WordPress:
S. Genom att ladda upp IDP-metadata:
- Klicka på Ladda upp IDP-metadata knapp.
- Ange Identitetsleverantörens namn.
- Välj ett av följande alternativ:
- Ladda upp en metadatafil klicka sedan på Ladda knapp.
- Ange metadata-URL klicka sedan på Hämta metadata knapp.
- I Premium plugin, Du kan aktivera automatisk synkronisering för metadata-URL vilket automatiskt uppdaterar plugin-konfigurationen enligt IDP-metadata efter ett visst tidsintervall.
B. Manuell konfiguration:
- Ange de nödvändiga inställningarna (t.ex. identitetsleverantörens namn, IDP-enhets-ID eller utfärdare, SAML-inloggnings-URL, X.509-certifikat) som tillhandahålls av ditt Identitetsleverantör och klicka på
Spara knapp.
- Klicka på Testkonfiguration för att kontrollera de attribut och värden som skickas av IDP.
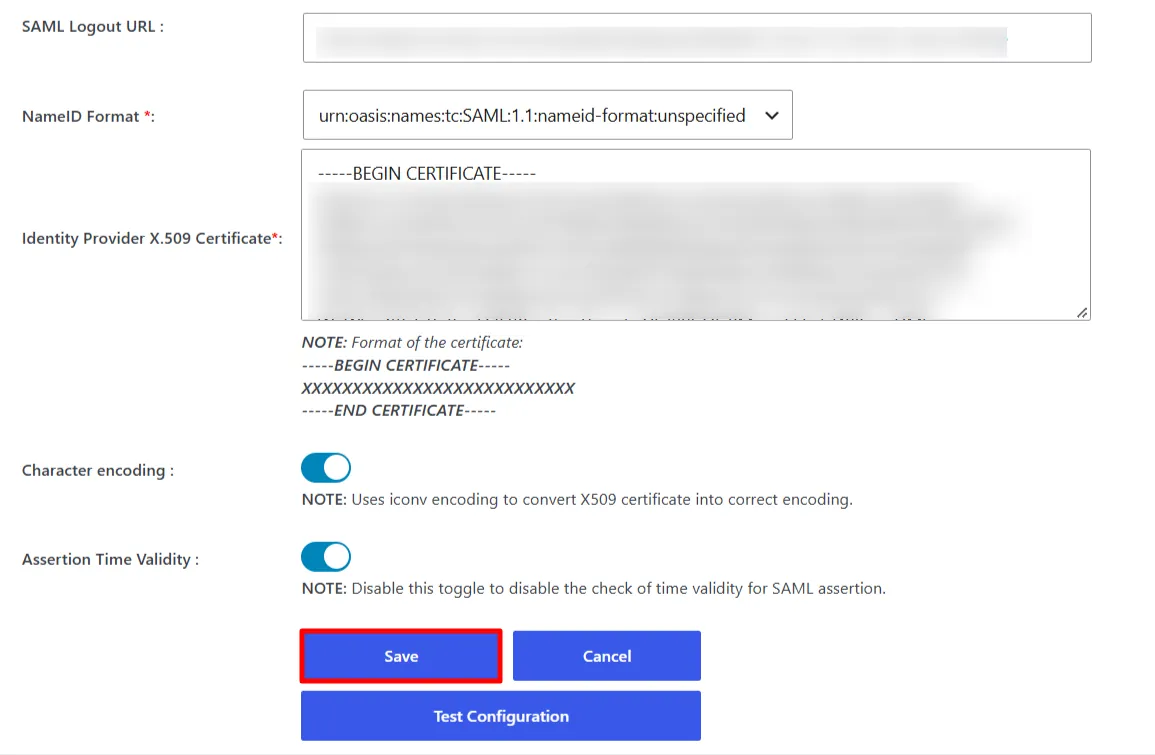
Obs: I Premium-pluginet kan du konfigurera SAML-utloggnings-URL:en för att uppnå enkel utloggning på din WordPress-webbplats.
Steg 3: Attributmappning
OBS! Om du klickar på knappen Testkonfiguration på fliken IDP-konfiguration och autentiserar med din IDP kan du se en lista över attribut som skickats av IDP:n på fliken Attribut-/rollmappning. Denna information kan användas för att tillhandahålla ovanstående mappning.
Obs! För att konfigurera attributmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
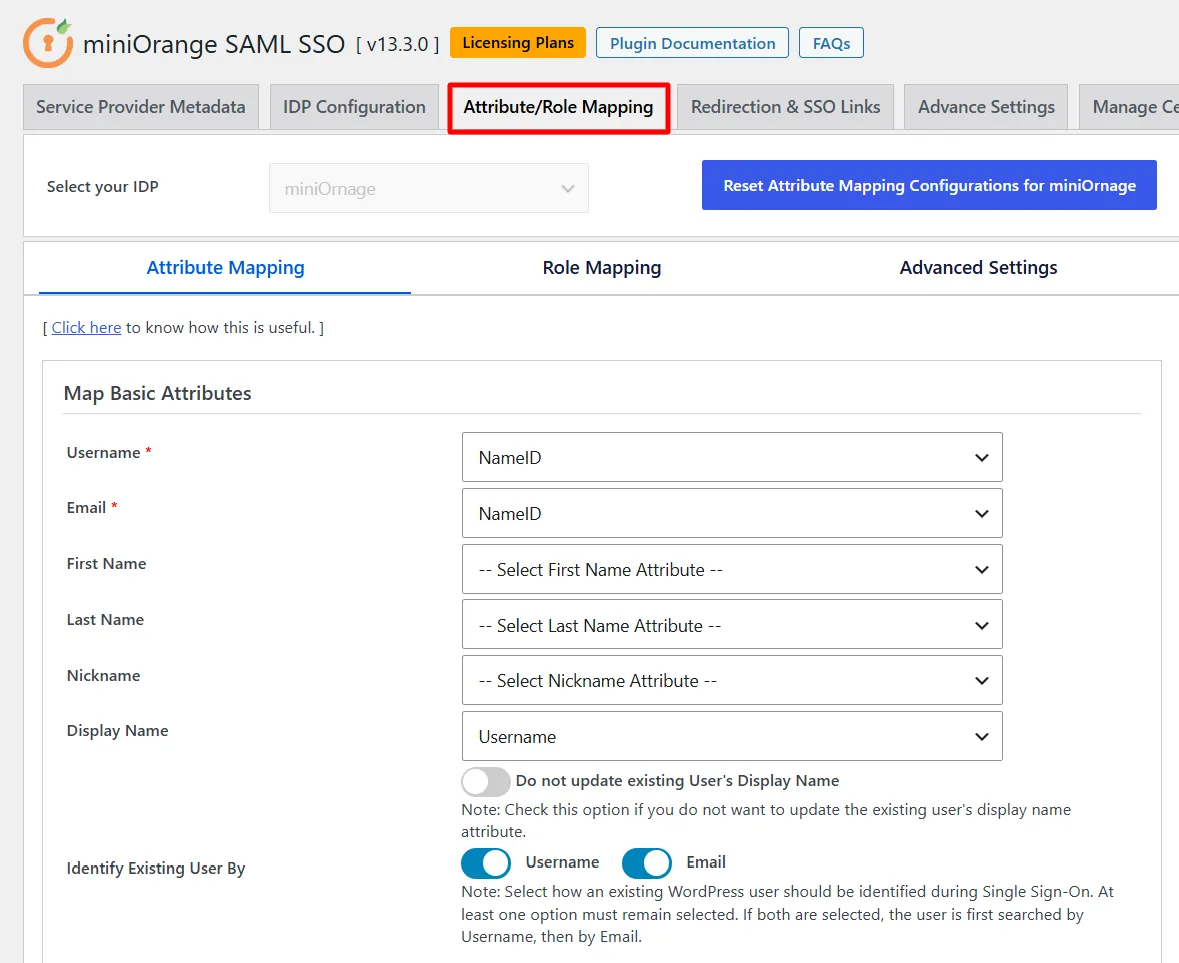
Funktionen Attributmappning låter dig mappa användarattributen som skickas av IDP:n under SSO till användarattributen i WordPress.
- I SAML-pluginet för WordPress, navigera till Attribut/rollmappning fliken.
- Enligt Attributmappning underfliken, konfigurera de obligatoriska fälten i Kartans grundläggande attribut sektion.
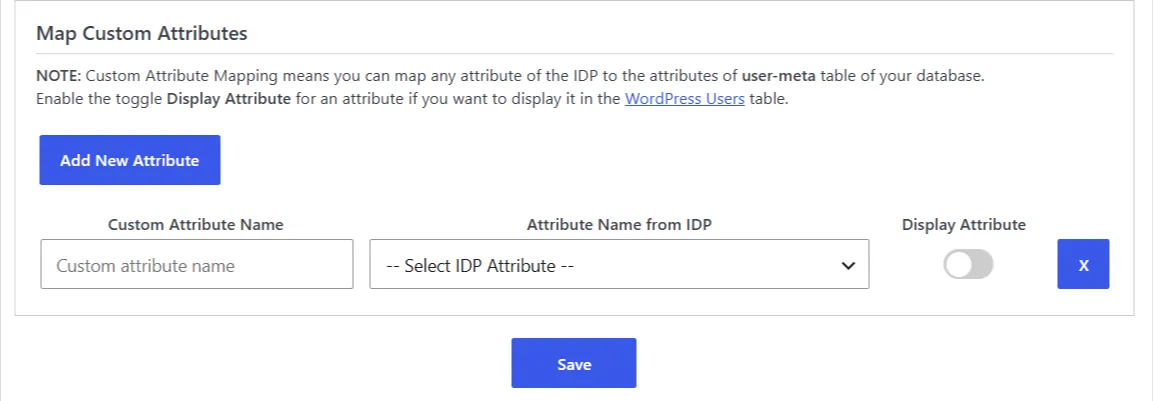
Anpassad attributmappning: Den här funktionen låter dig mappa alla attribut som skickas av IDP:n till WordPress användarmetatabell. För att skapa och mappa anpassade attribut, öppna avsnittet Mappa anpassade attribut under underfliken Attributmappning , ange WordPress metanyckelnamn och välj motsvarande attribut som mottagits från IdP:n (använd Testkonfiguration på fliken IDP-konfiguration för att visa tillgängliga attribut) och klicka sedan på Spara.
Steg 4: Rollkartläggning
Obs! För att konfigurera rollmappning för flera identitetsleverantörer, följ guiden Rollmappning med flera IdP:er . Den här funktionen är tillgänglig i Enterprise-planen och högre.
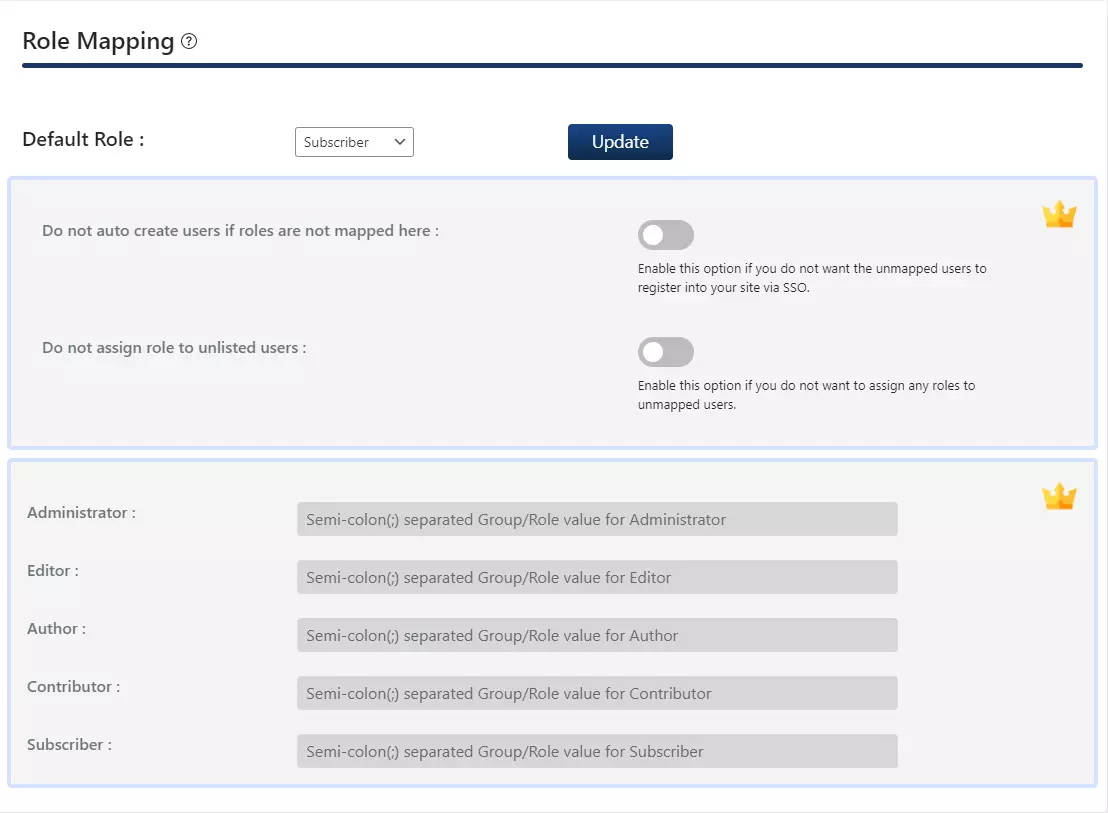
- Navigera till Attribut/rollmappning fliken och leta reda på Rollkartläggning sektion.
- Välj önskad roll från Standardroll rullgardinsmenyn och klicka Uppdatering för att spara dina ändringar.
Obs: Den valda standardrollen gäller endast för nya användare när de utför SSO. Befintliga WordPress-användare behåller sina nuvarande roller.
Steg 4: Rollkartläggning
Obs! För att konfigurera rollmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
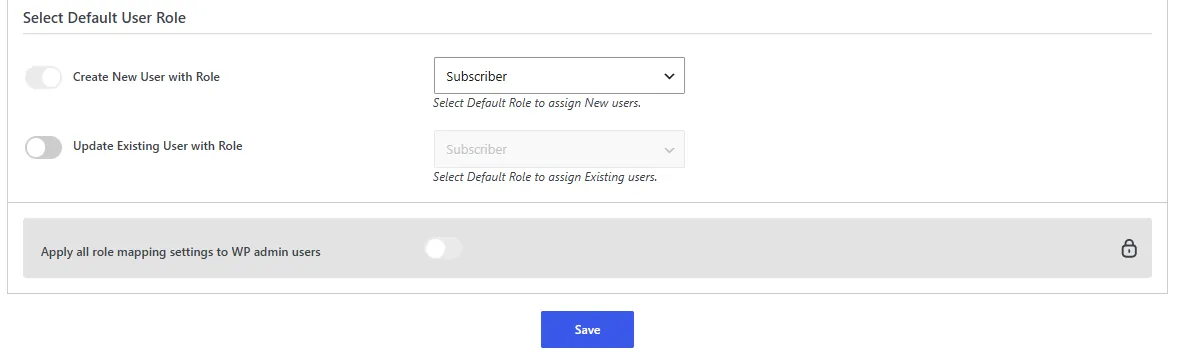
I standardpluginet kan du välja en standardroll som kommer att tilldelas alla icke-adminanvändare när de utför SSO.
- För att konfigurera rollmappning, gå till Attribut/rollmappning fliken.
- Navigera till Rollkartläggning underfliken och skrolla ner till Välj standardanvändarroll
sektion.
- Baserat på dina krav, aktivera Skapa ny användare med roll or Uppdatera befintlig användare med rolloch välj lämplig standardroll från rullgardinsmenyn.
- Klicka Spara för att tillämpa inställningarna för rollmappning.
Steg 4: Rollkartläggning
Den här funktionen låter dig tilldela och hantera roller för användare när de utför SSO. Tillsammans med standardrollerna i WordPress är detta även kompatibelt med alla anpassade roller.
Obs! För att konfigurera rollmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
- Navigera till Rollkartläggning underflik under Attribut/rollmappning fliken.
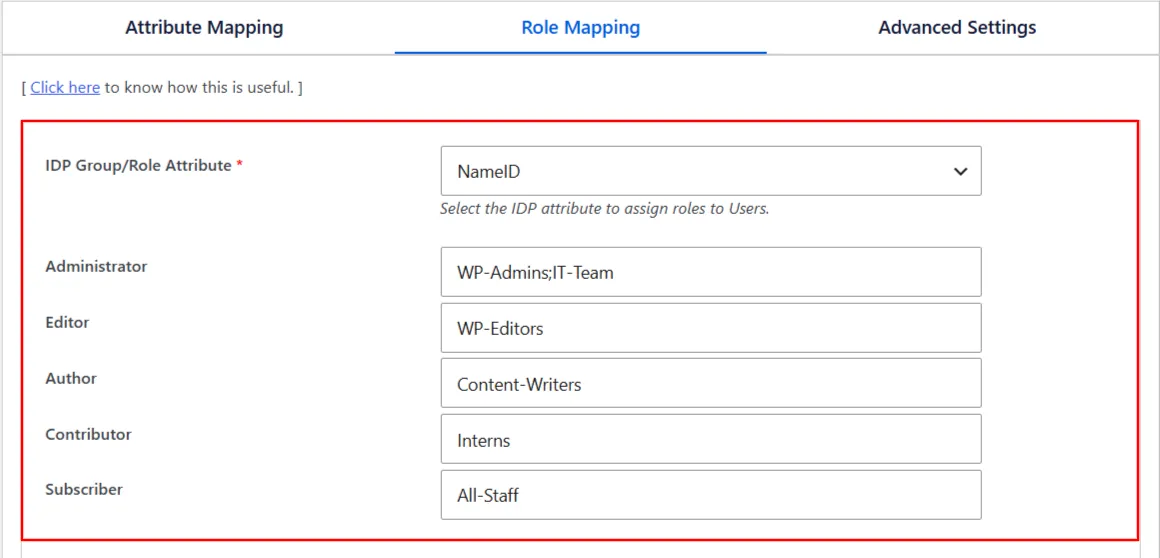
- Från IDP-grupp/rollattribut I rullgardinsmenyn väljer du attributet som innehåller användarens grupp- eller rollinformation (till exempel Namn-ID).
- I varje rollfält anger du matchande IDP-gruppvärden. Separera flera värden med semikolon (;).
Exempel: Om du vill att en användare vars grupp-/rollattributvärde är WP-Editors ska tilldelas rollen Redaktör i WordPress, ange WP-Editors i fältet Redigerare.
- Enligt Välj åtgärd om rollmappningen misslyckas, kan du välja vad som händer när en användares grupp- eller rollvärde inte är mappat till någon roll:
- Skapa ny användare med roll: Du kan välja en standardroll för nya användare (till exempel Prenumerant). Om den här växlingsknappen är inaktiverad kommer inga nya användare att skapas.
- Uppdatera befintlig användare med roll: Du kan välja en standardroll som ska tilldelas rollen för befintliga användare.
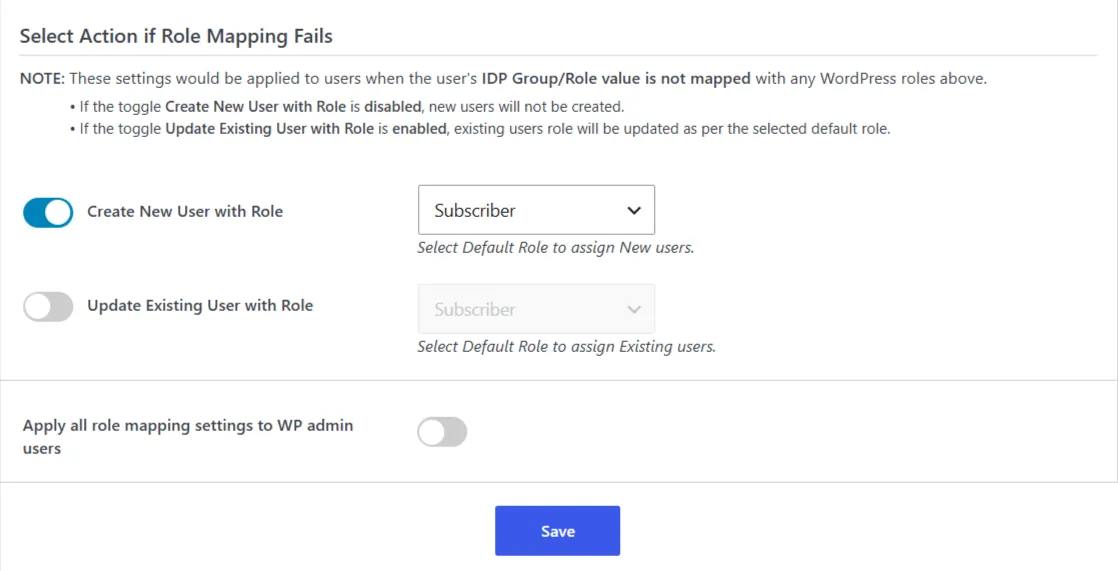
- Tillämpa alla rollmappningsinställningar för WP-administratörsanvändare: Du kan tillämpa alla ovanstående rollmappningsinställningar på WordPress-administratörsanvändare.
- Klicka sedan på Spara.
Steg 5: SSO-inställningar
Navigera till fliken Omdirigering och SSO-länkar i plugin-programmet för att konfigurera SSO-inställningarna.
1. Använd en enkel inloggningsknapp
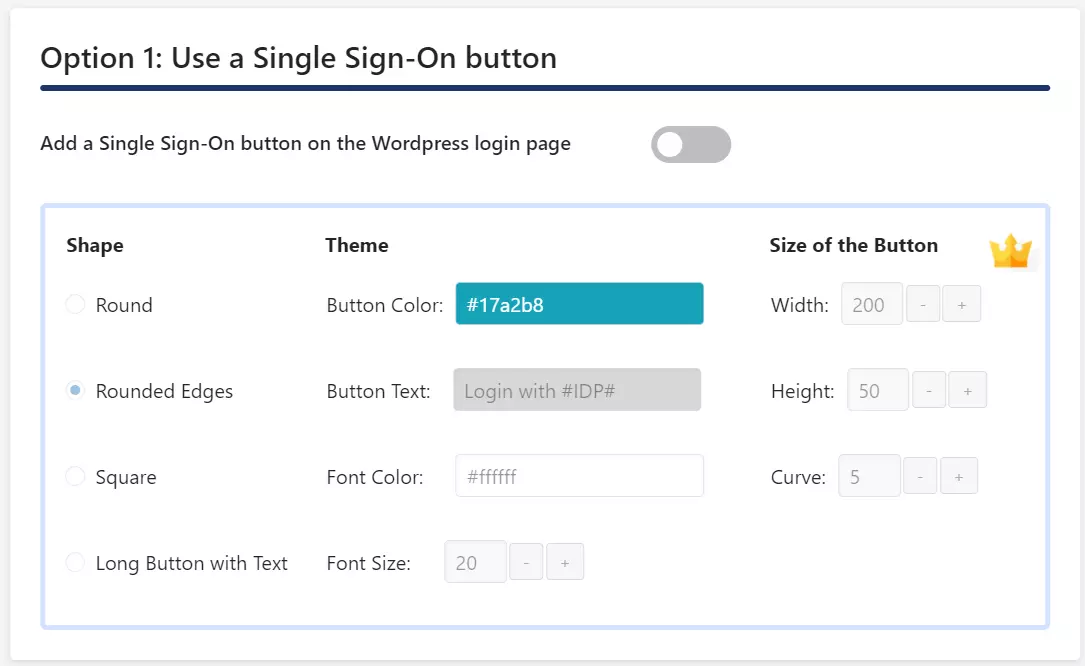
- aktivera Lägg till en enkel inloggningsknapp på WordPress-inloggningssidan växla från Alternativ 1: Använd en enkel inloggningsknapp avsnitt för att lägga till en knapp för enkel inloggning på WordPress inloggningssida.
2. SSO-länkar
I det kostnadsfria pluginet kan du aktivera SP-initierad SSO genom att lägga till en SSO-länk till en knapp eller hyperlänk på din WordPress-webbplats.
- Bläddra ner till Alternativ 2: SSO-länkar sektion.
- Initiera SSO med standardomdirigeringsbeteendet: Kopiera den första SSO-länken som finns i pluginet och lägg till den på en knapp eller hyperlänk på din webbplats. När användare klickar på länken omdirigeras de till identitetsleverantören (IdP) för autentisering och sedan tillbaka till din WordPress-webbplats.
https://your-wordpress-site.com/?option=saml_user_login
- Omdirigera användare till en specifik sida efter autentisering: Kopiera den andra SSO-länken som finns i pluginet och lägg till den i en knapp eller hyperlänk. Den här länken inkluderar
redirect_to parameter, som låter dig ange vilken sida användarna ska besöka efter lyckad autentisering.
https://your-wordpress-site.com/?option=saml_user_login&redirect_to=page_url
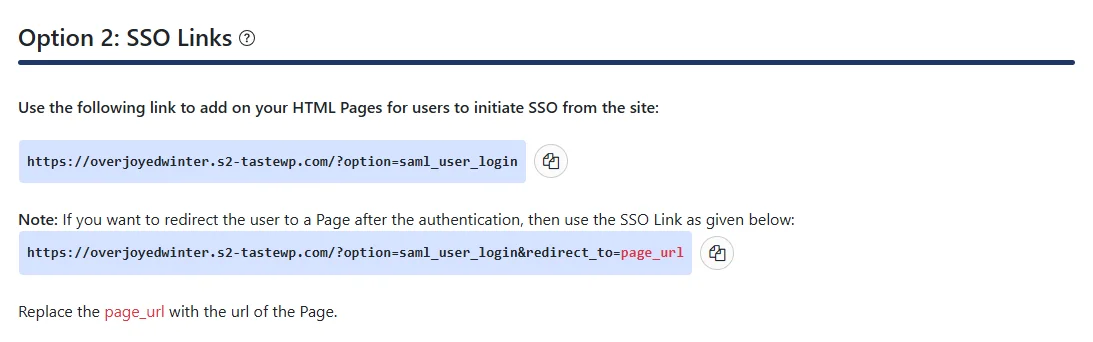
Obs: Ersätt your-wordpress-site.com med din WordPress-webbplats URL och page_url med URL:en till sidan dit användarna ska omdirigeras efter lyckad autentisering.
Steg 5: SSO-inställningar
I standardversionen av plugin-programmet kan du konfigurera SP-initierad SSO med hjälp av de tillgängliga alternativen under Inställningar för SSO-omdirigering . För att komma åt dessa alternativ, navigera till fliken Omdirigering och SSO-länkar .
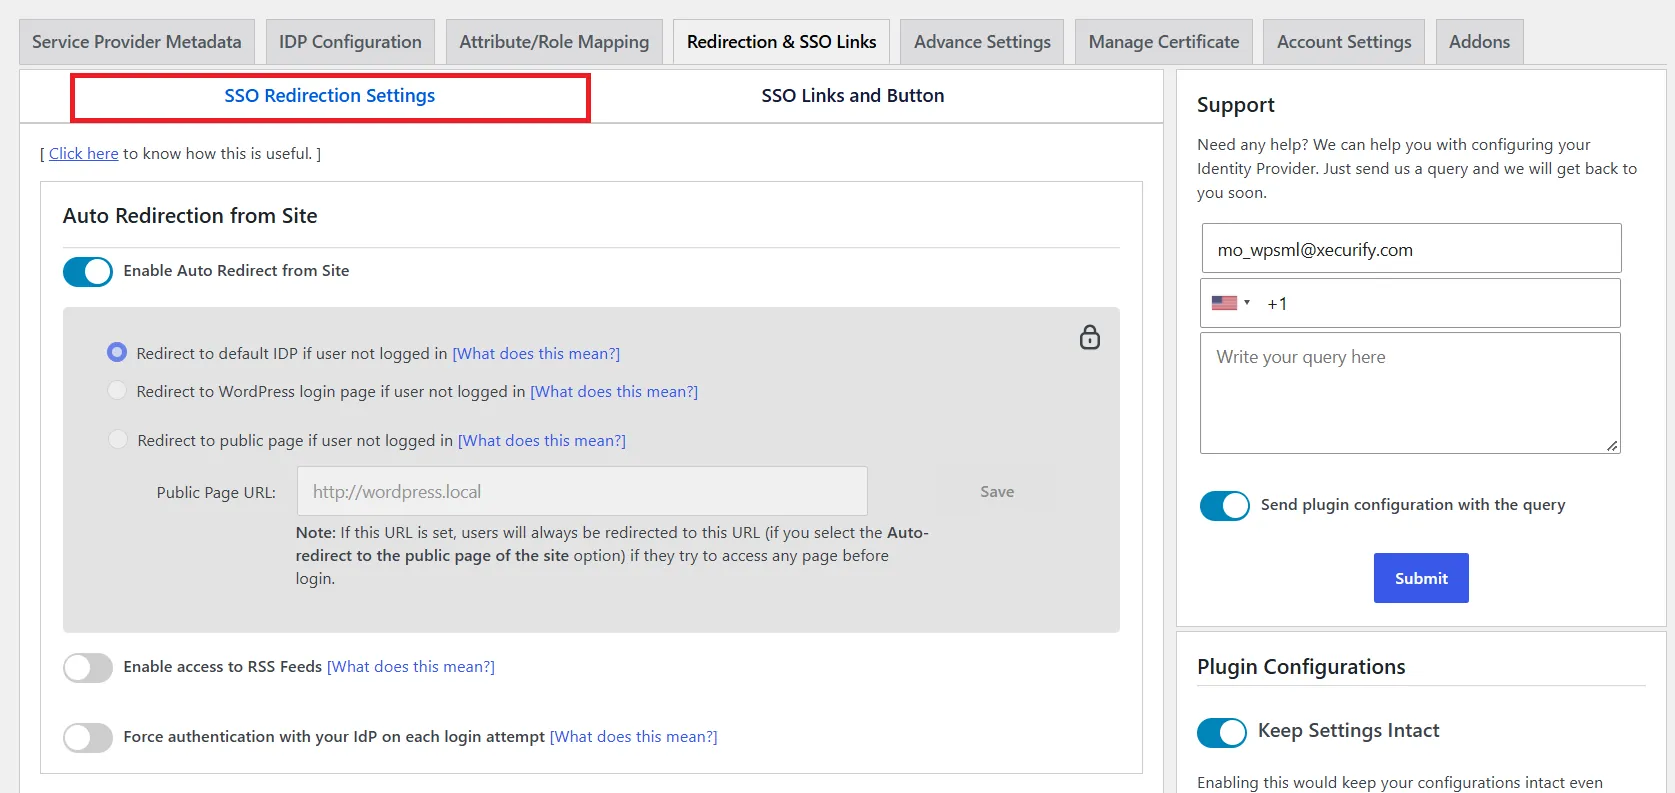
1. Automatisk omdirigering från webbplatsen
Om det här alternativet är aktiverat kommer alla oautentiserade användare som försöker komma åt din webbplats att omdirigeras till IDP:s inloggningssida. Efter lyckad autentisering kommer de att omdirigeras tillbaka till samma sida på din webbplats som de försökte komma åt.
- Navigera till Omdirigering & SSO-länkar fliken och gå till Inställningar för omdirigering av SSO.
- Enligt Automatisk omdirigering från webbplatsen, konfigurera följande alternativ:
- Aktivera automatisk omdirigering från webbplatsen: om du vill att oautentiserade användare automatiskt ska omdirigeras till din konfigurerade IdP för inloggning när de försöker komma åt din webbplats.
- Aktivera åtkomst till RSS-flöden: om du vill tillåta användare att komma åt din webbplats RSS-flöden.
- Tvinga fram autentisering med din IdP vid varje inloggningsförsök: om du vill att användare ska autentisera sig med din konfigurerade IDP vid varje inloggningsförsök.
2. Automatisk omdirigering från WordPress inloggningssida
Om det här alternativet är aktiverat kommer alla oautentiserade användare som försöker komma åt standardinloggningssidan för WordPress att omdirigeras till IDP-inloggningssidan för autentisering. Efter lyckad autentisering kommer de att omdirigeras tillbaka till WordPress-webbplatsen.
- Navigera till Omdirigering & SSO-länkar fliken och gå till Inställningar för omdirigering av SSO.
- Enligt Automatisk omdirigering från WordPress inloggningssida avsnitt, aktivera Omdirigera till standard-IdP från WordPress inloggningssida alternativ.
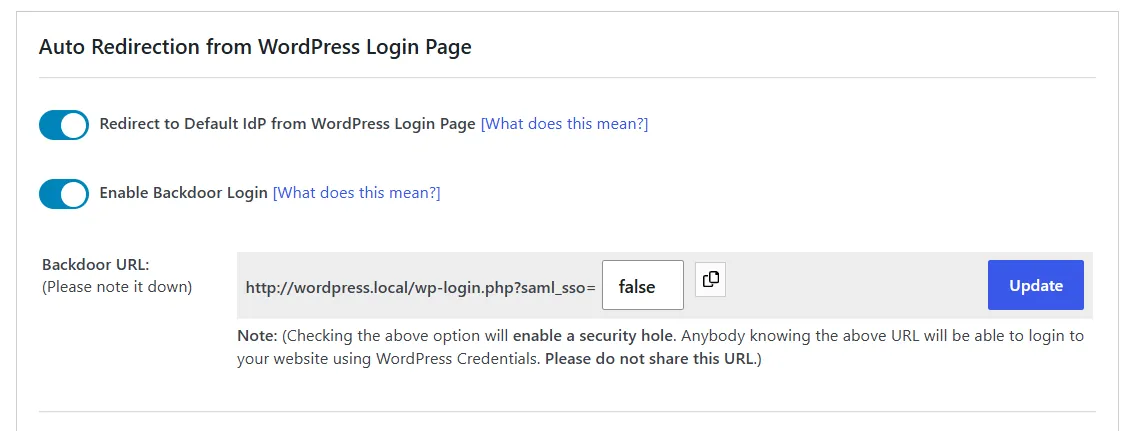
Obs: Aktivera bakdörrsinloggning och anteckna bakdörrs-URL:en. Detta ger dig åtkomst till WordPress inloggningssida om du skulle bli utelåst på grund av IDP-relaterade problem.
3. Domänmappning
Domänmappning låter dig omdirigera användare till lämplig identitetsleverantör (IdP) baserat på deras e-postdomän, vilket förenklar SSO-inloggning för organisationer med flera domäner.
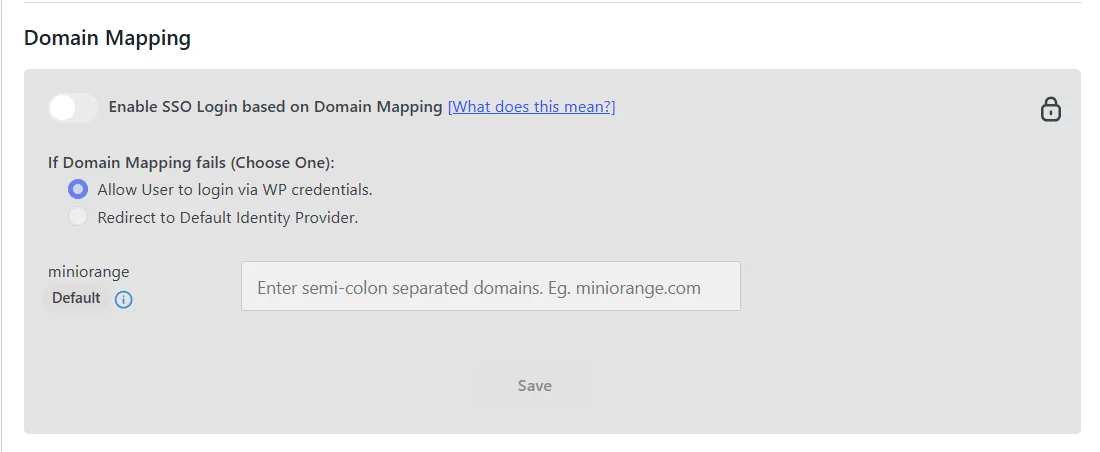
Obs! Den här funktionen är inte tillgänglig i den aktuella versionen av pluginet. Uppgradera till Enterprise-versionen eller en senare version av pluginet för att använda den här funktionen.
4. Omdirigering efter SSO-inställningar
Med de här inställningarna kan du konfigurera vart användare omdirigeras efter lyckad SSO-inloggning eller utloggning.
- Navigera till Omdirigering & SSO-länkar fliken och gå till Inställningar för omdirigering av SSO.
- Enligt URL för inloggningsrelästatusAnge en giltig URL om du vill att användare ska omdirigeras till en specifik sida efter lyckad SSO. Om fältet lämnas tomt omdirigeras användare till samma sida som SSO initierades från.
- Klicka Spara för att tillämpa inställningarna.
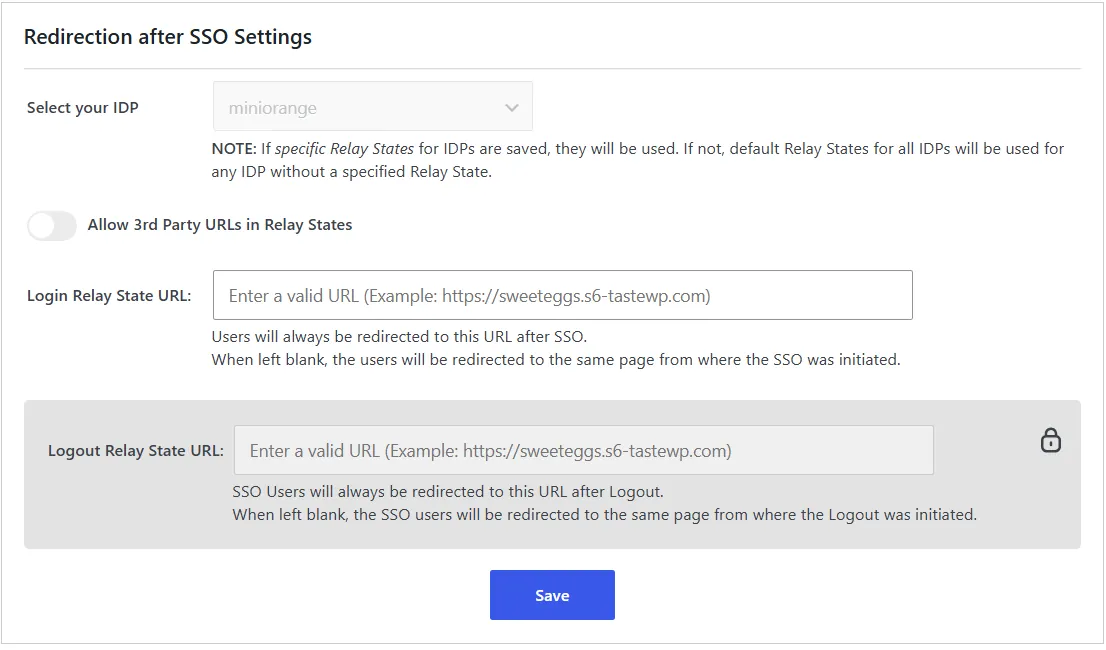
Obs! Funktionen Tillåt tredjeparts-URL:er i relästatus är inte tillgänglig i den aktuella versionen av plugin-programmet. Uppgradera till PREMIUM- versionen eller senare för att använda den här funktionen.
SSO-länkar och knapp
SSO-länkarna låter användare initiera enkel inloggning (SSO) direkt från din webbplats. Du kan placera dessa länkar på relevanta sidor eller knappar så att användare enkelt kan logga in via den konfigurerade identitetsleverantören (IdP). Du kan också ange en omdirigerings-URL för att skicka användare till en viss sida efter lyckad autentisering.
1. SSO-länkar
- Enligt Omdirigering & SSO-länkar fliken, navigera till SSO-länkar och knapp fliken.
- I SSO-länkar avsnittet, kopiera SSO-URL:en för den konfigurerade IDP:n.
- Du kan lägga till den här länken på din webbplats för att låta användare initiera SSO.
Obs! Om du vill omdirigera användare till en specifik sida efter autentisering, använd det angivna SSO-länkformatet med parametern omdirigerings-URL.
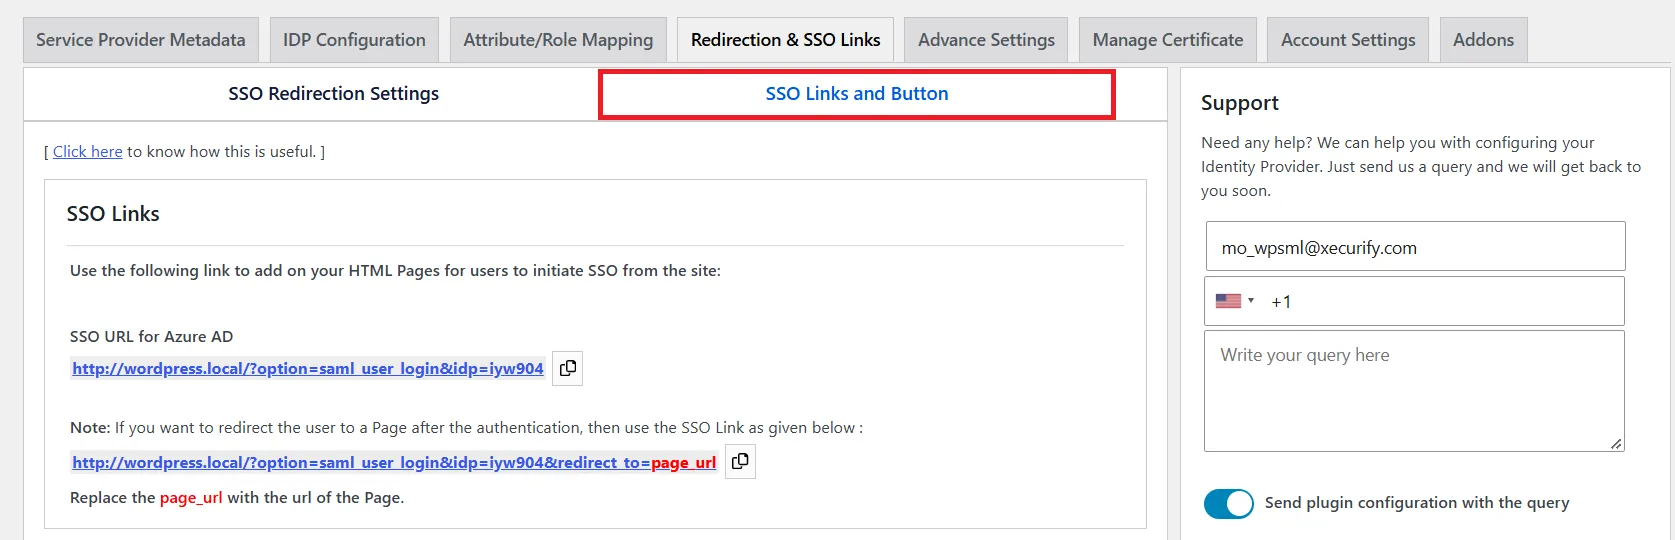
2. Lägg till SSO-inloggningsknapp på WordPress inloggningssida
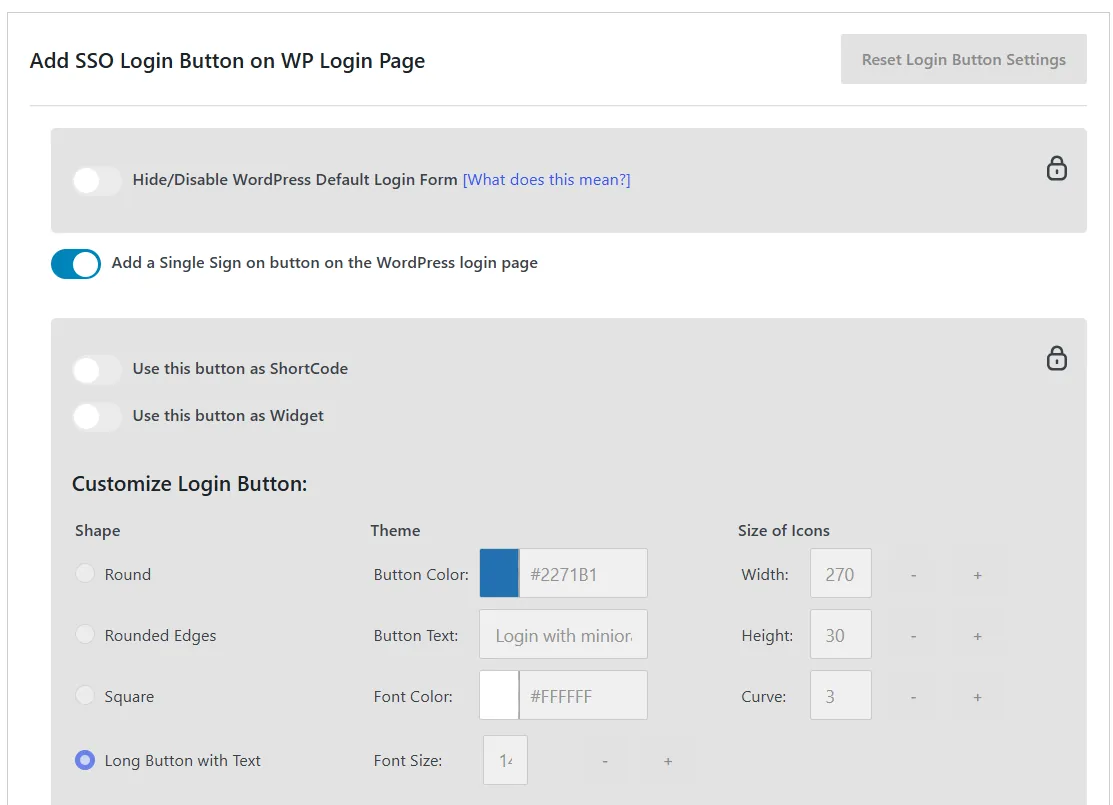
- I SSO-länkar och knapp fliken, bläddra ner till Lägg till SSO-inloggningsknapp på WP-inloggningssidan sektion.
- Möjliggöra Lägg till en knapp för enkel inloggning på WordPress inloggningssida för att visa SSO-inloggningsknappen på WordPress standardinloggningssida.
Obs: Funktionerna Dölj/inaktivera WordPress standardinloggningsformulär och Anpassa inloggningsknapp är inte tillgängliga i den aktuella versionen av pluginet. Uppgradera till Enterprise-versionen eller senare för att använda dessa funktioner.
3. Kortkod och widgetinställningar
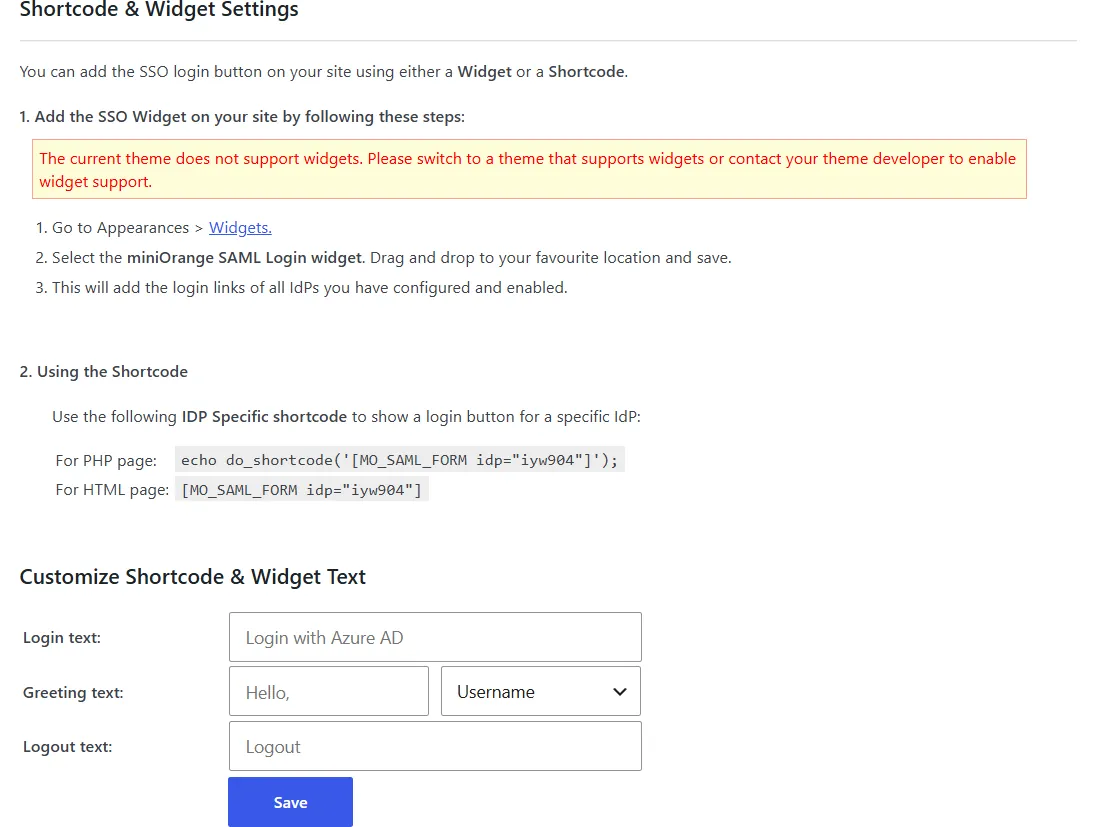
Du kan lägga till SSO-inloggningsknappen på din webbplats med hjälp av en widget eller shortcode.
- Enligt Omdirigering & SSO-länkar fliken, gå till SSO-länkar och knapp underflik.
- I Inställningar för kortkod och widget avsnittet kan du konfigurera följande inställningar:
a. Lägg till med hjälp av en SSO-widget:
- För att lägga till SSO-inloggningsknappen med hjälp av en widget, gå till Utseende> Widgets från WordPress-panelen på vänster sida.
- Lägg till miniOrange SAML-inloggningswidgeten på din önskade plats.
b. Lägg till med en kortkod: För att lägga till SSO-inloggningsknappen med en kortkod, kopiera den IDP-specifika kortkoden som anges i det här avsnittet och lägg till den på din önskade sida.
- Du kan anpassa inloggningstexten, hälsningstexten och utloggningstexten i Anpassa kortkod och widgettext sektion.
- Klicka Spara att tillämpa ändringarna.
Steg 5: Omdirigering och SSO-inställningar
Fliken Omdirigering och SSO-länkar låter dig konfigurera användaromdirigering före och efter SSO, hantera SSO-inloggnings-/utloggningslänkar och -knappar och konfigurera SP-initierad SSO med hjälp av de tillgängliga SSO-omdirigeringsinställningarna i Premium-versionen av plugin-programmet.
1. Inställningar för omdirigering av SSO
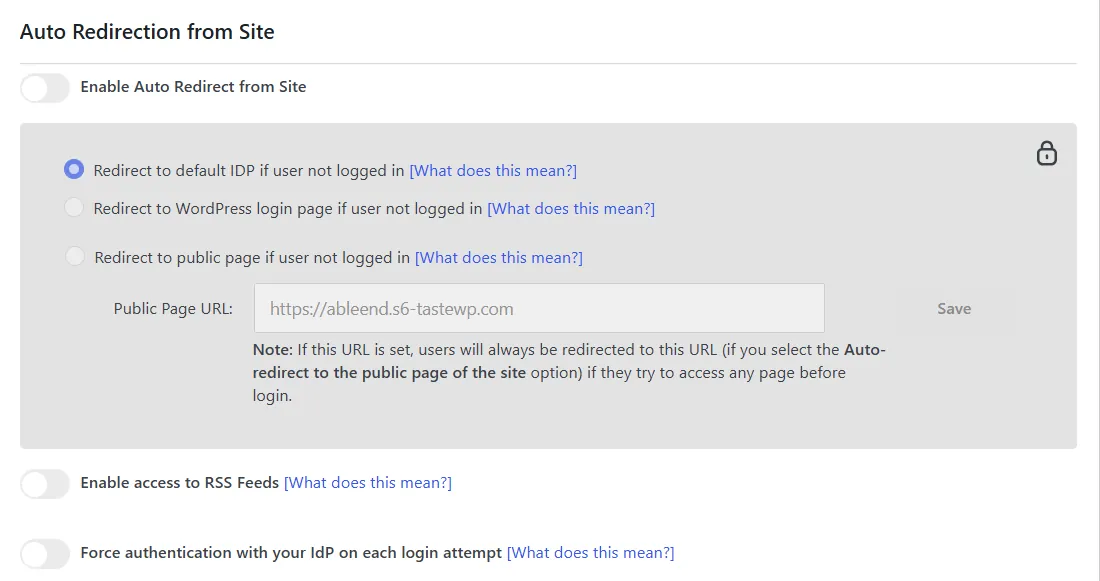
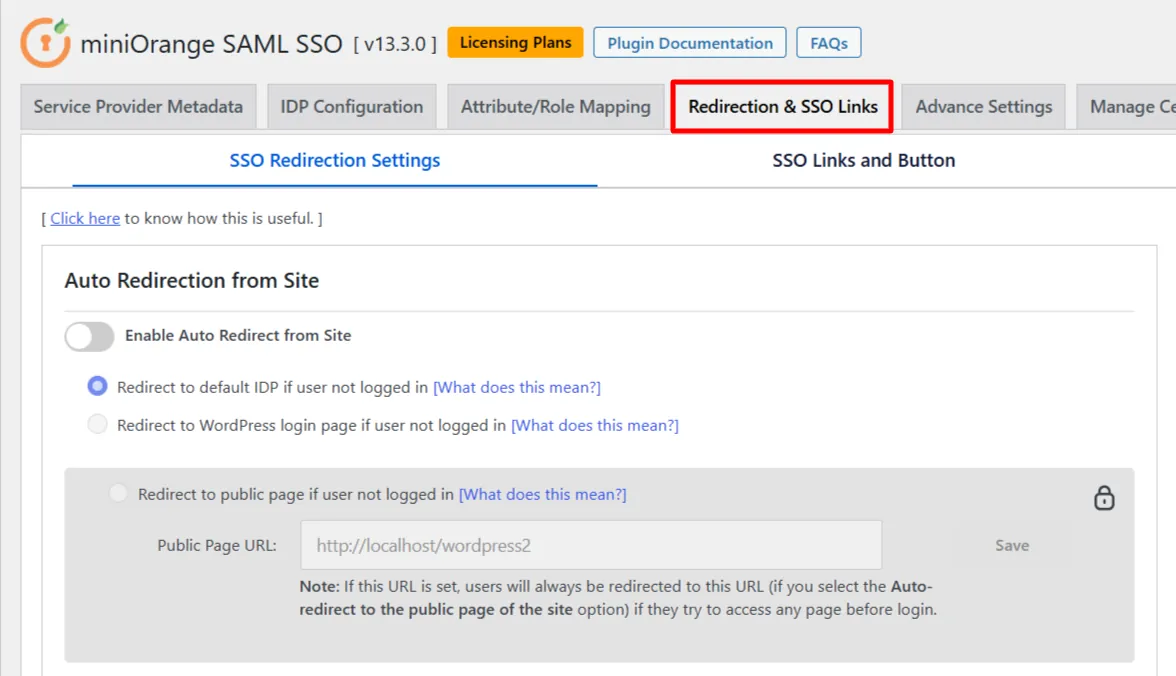
a. Automatisk omdirigering från webbplats: Om det här alternativet är aktiverat kommer alla oautentiserade användare som försöker komma åt din webbplats att omdirigeras till den valda inloggningssidan. Efter lyckad autentisering kommer de att omdirigeras tillbaka till samma sida på din webbplats som de försökte komma åt.
- Gå till Omdirigering & SSO-länkar fliken i plugin-programmet och navigera till Inställningar för omdirigering av SSO.
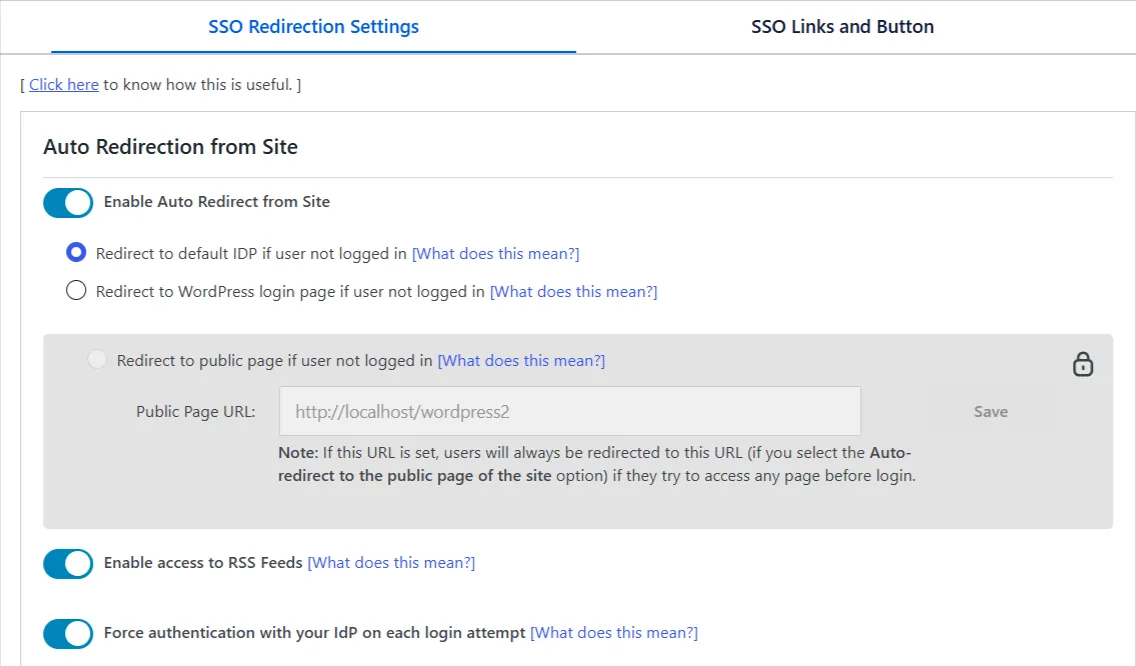
- Aktivera automatisk omdirigering från webbplatsen: Välj något av följande alternativ:
- Omdirigera till standard-IDP om användaren inte är inloggad: Oautentiserade användare kommer att omdirigeras till din konfigurerade IDP-inloggningssida.
- Omdirigera till WordPress inloggningssida om användaren inte är inloggad: Oautentiserade användare kommer att omdirigeras till WordPress inloggningssida.
- Omdirigera till offentlig sida om användaren inte är inloggad: Oautentiserade användare kommer att omdirigeras till en offentlig sida på din webbplats. Ange sidans URL i URL för offentlig sida
fält och klicka Spara.
Obs! Den här funktionen är endast tillgänglig i Enterprise- och högre abonnemang. Uppgradera ditt plugin för att komma åt och använda den här funktionen.
2. Aktivera åtkomst till RSS-flöden: Genom att aktivera den här funktionen kan användare komma åt RSS-flödets URL på din WordPress-webbplats även när funktionen för automatisk omdirigering är aktiverad.
3. Tvinga fram autentisering med din IdP vid varje inloggningsförsök: Om du aktiverar det här alternativet tvingas användare att ange sina IdP-uppgifter varje gång de försöker logga in, även om de redan är inloggade på IdP:n. Beroende på din IdP kan ytterligare konfiguration krävas för att framtvinga detta beteende.
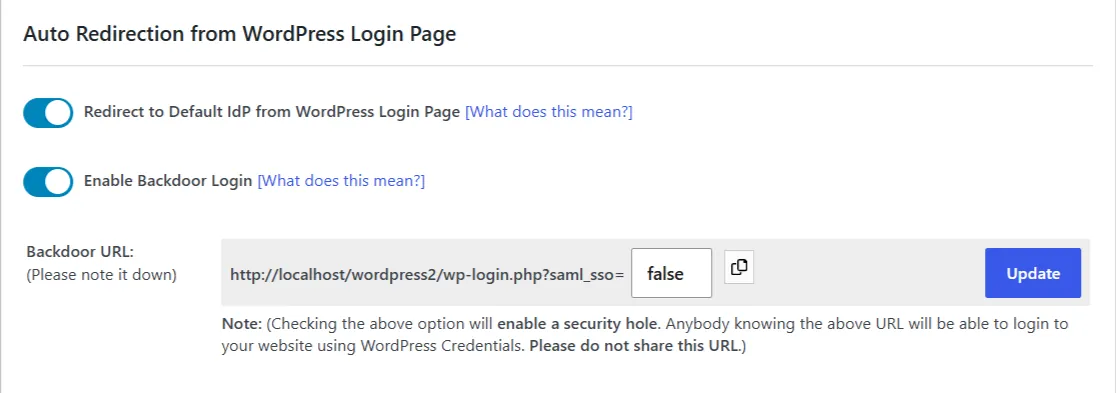
b. Automatisk omdirigering från WordPress inloggningssida: Om det här alternativet är aktiverat kommer användare som försöker komma åt WordPress inloggningssida att omdirigeras till din konfigurerade IDP-inloggningssida för autentisering.
- Omdirigera till standard-IdP från WordPress inloggningssida: Aktivera det här alternativet för att omdirigera användare som besöker någon av följande webbadresser till standard-IdP:n för autentisering.
Obs: Att aktivera bakdörrsinloggning skapar en säkerhetsrisk. Alla som känner till bakdörrs-URL:en kan logga in på din webbplats med WordPress-inloggningsuppgifter. Vänligen dela inte denna URL.
- Aktivera bakdörrsinloggning: Om du aktiverar det här alternativet kan du logga in på din WordPress-webbplats med dina WordPress-inloggningsuppgifter om du blir utelåst från din IdP. Detta ger en alternativ inloggningsmetod för att återfå åtkomst till din webbplats.
c. Domänmappning
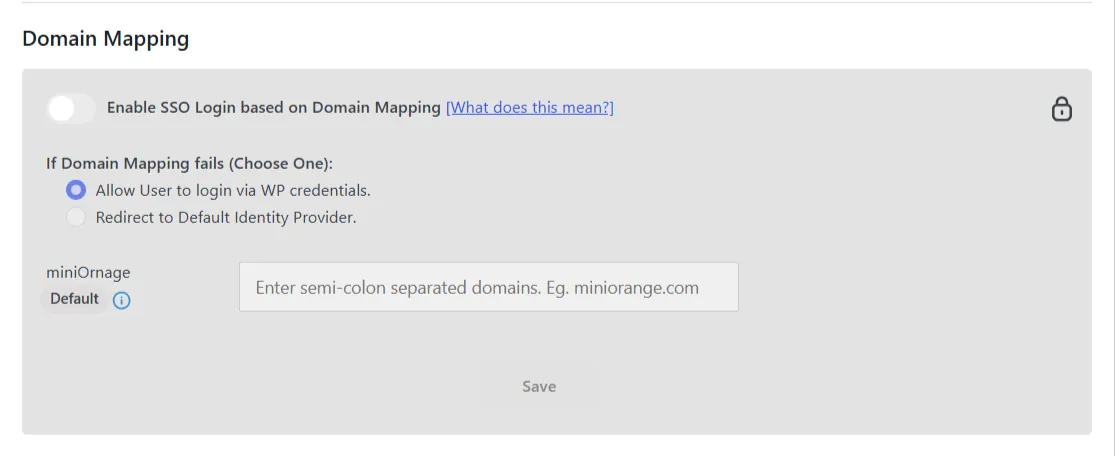
Obs! Den här funktionen är endast tillgänglig i Enterprise- eller högre abonnemang. Uppgradera ditt plugin för att komma åt och använda den här funktionen.
Domänmappning låter dig omdirigera användare till lämplig identitetsleverantör (IdP) baserat på deras e-postdomän, vilket förenklar SSO-inloggning för organisationer med flera domäner.
d. Omdirigering efter SSO-inställningar
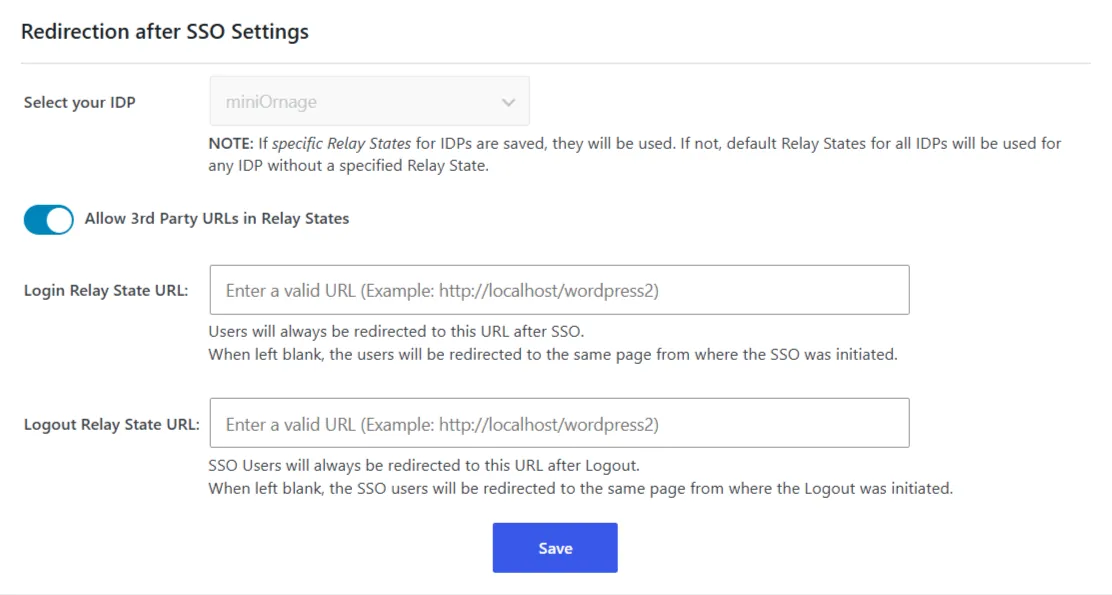
Under Omdirigering efter SSO-inställningar kan du konfigurera vart användare omdirigeras efter inloggning och utloggning via SSO med hjälp av följande alternativ:
- Tillåt tredjeparts-URL:er i relälägen: om du vill använda webbadresser utanför din webbplats som omdirigerings-webbadresser.
- URL för inloggningsrelästatus: Ange URL:en dit användarna ska omdirigeras efter SSO. Om fältet lämnas tomt omdirigeras användarna till samma sida som SSO initierades från.
- URL för relästatus för utloggning: Ange URL:en dit SSO-användare ska omdirigeras efter utloggning. Om fältet lämnas tomt omdirigeras användarna till samma sida som utloggningen initierades från.
- Klicka på Spara knapp.
2. SSO-länkar och knapp
SSO-länkarna låter användare initiera enkel inloggning (SSO) direkt från din webbplats. Du kan placera dessa länkar på relevanta sidor eller knappar så att användare enkelt kan logga in via den konfigurerade identitetsleverantören (IdP). Du kan också ange en omdirigerings-URL för att skicka användare till en viss sida efter lyckad autentisering.
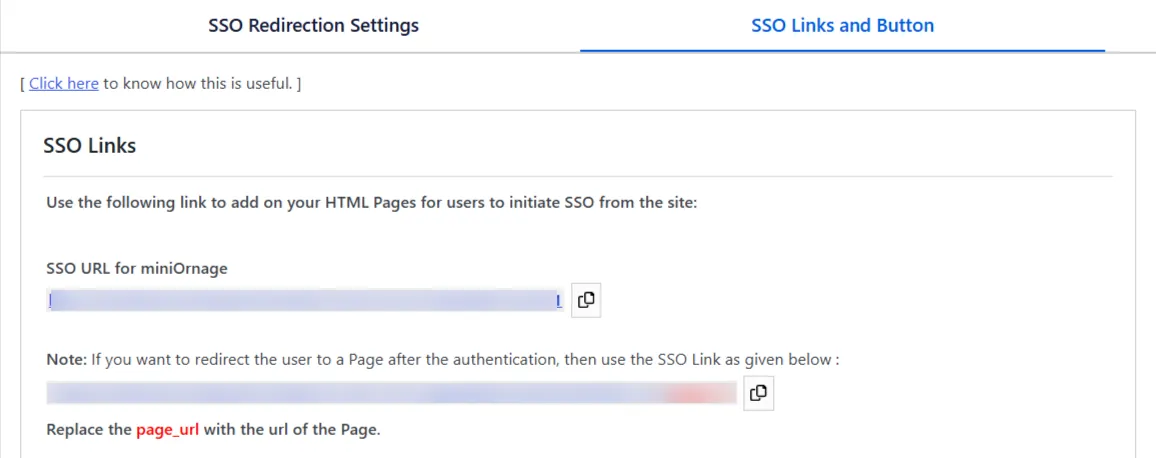
a. SSO-länkar:
- Enligt SSO-länkar, kopiera SSO-URL:en.
- Lägg till den kopierade länken på dina HTML-sidor där du vill att användarna ska initiera SSO.
- Om du vill omdirigera användare till en specifik sida efter autentisering, kopiera den andra SSO-länken.
Obs: Ersätt page_url i den kopierade länken med URL:en till sidan dit användarna ska omdirigeras efter autentisering.
b. Lägg till SSO-inloggningsknapp på WP-inloggningssidan: Det här alternativet låter dig lägga till en SSO-inloggningsknapp på WordPress inloggningssida och anpassa dess utseende.
- Enligt Lägg till SSO-inloggningsknapp på WP-inloggningssidan, aktivera Lägg till en knapp för enkel inloggning på WordPress inloggningssida växla.
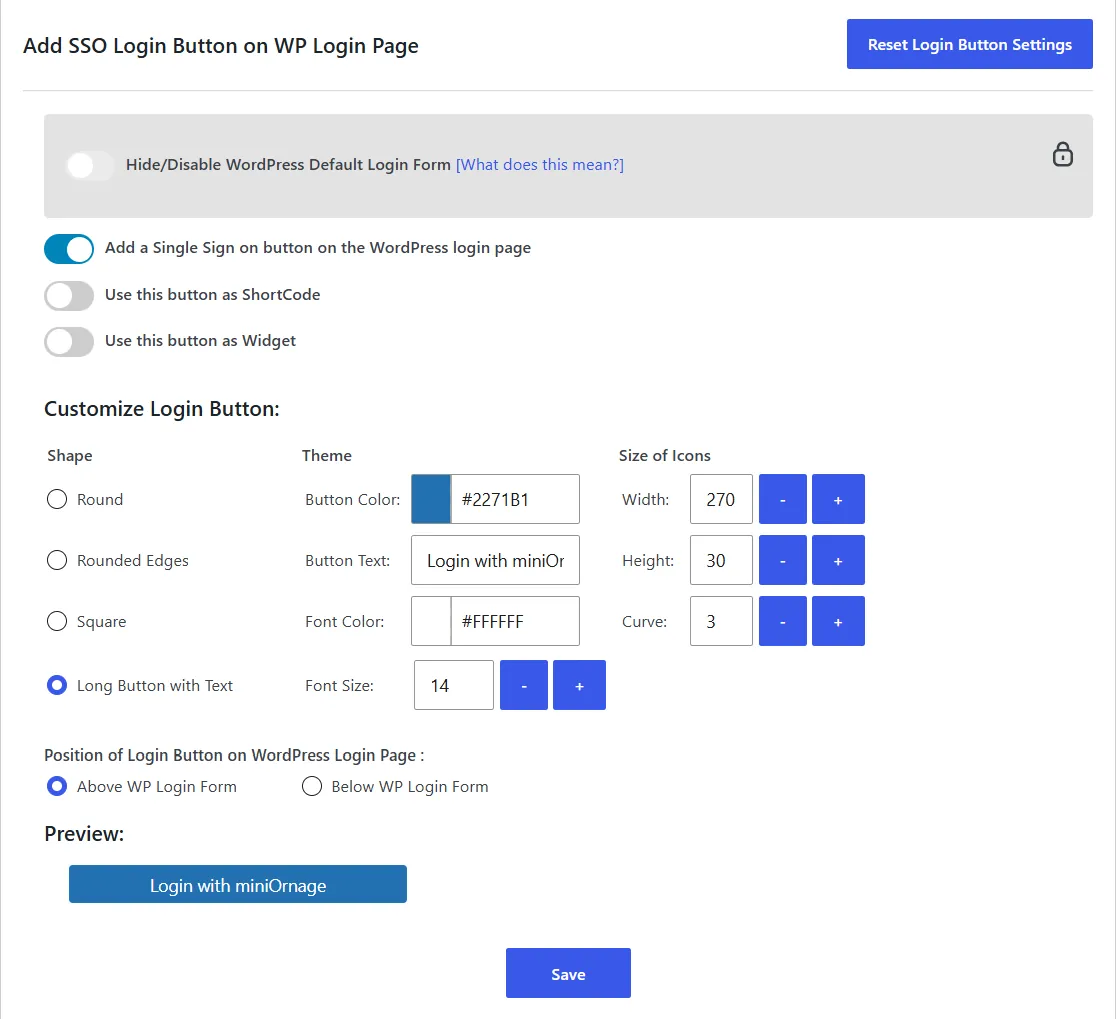
- Obs: Ocuco-landskapet Dölj/inaktivera WordPress standardinloggningsformulär Toggle döljer standardinloggningsformuläret för WordPress på inloggningssidan. Den här funktionen är tillgänglig i Enterprise- eller högre abonnemang.
- Använd den här knappen som shortcode: om du vill använda SSO-inloggningsknappen som en kortkod.
- Använd den här knappen som widget: om du vill använda SSO-inloggningsknappen som en widget.
- Enligt Anpassa inloggningsknappen, kan du konfigurera följande inställningar:
- Form: Under detta kan du välja knappformer som; Rund, Rundade kanter, Fyrkantig eller Lång knapp med text.
- (C) Copyright MMXXV by: Du kan ställa in knappfärg, knapptext, teckenfärg och teckenstorlek.
- Storlek på ikoner: Du kan ställa in knappens bredd, höjd och kurva genom att ange ett värde eller använda knapparna - och + för att justera det.
- Enligt Placering av inloggningsknappen på WordPress inloggningssida, kan du välja Ovanstående WP-inloggningsformulär or Nedanför WP-inloggningsformuläret för att placera SSO-knappen i förhållande till WordPress inloggningsknapp.
- Du kan förhandsgranska knappen under Förhandsvisning avsnittet för att se hur det kommer att se ut på inloggningssidan.
- Klicka på Spara för att tillämpa inställningarna.
Obs! Om du vill återställa standardinställningarna för knappen klickar du på Återställ inställningar för inloggningsknappen.
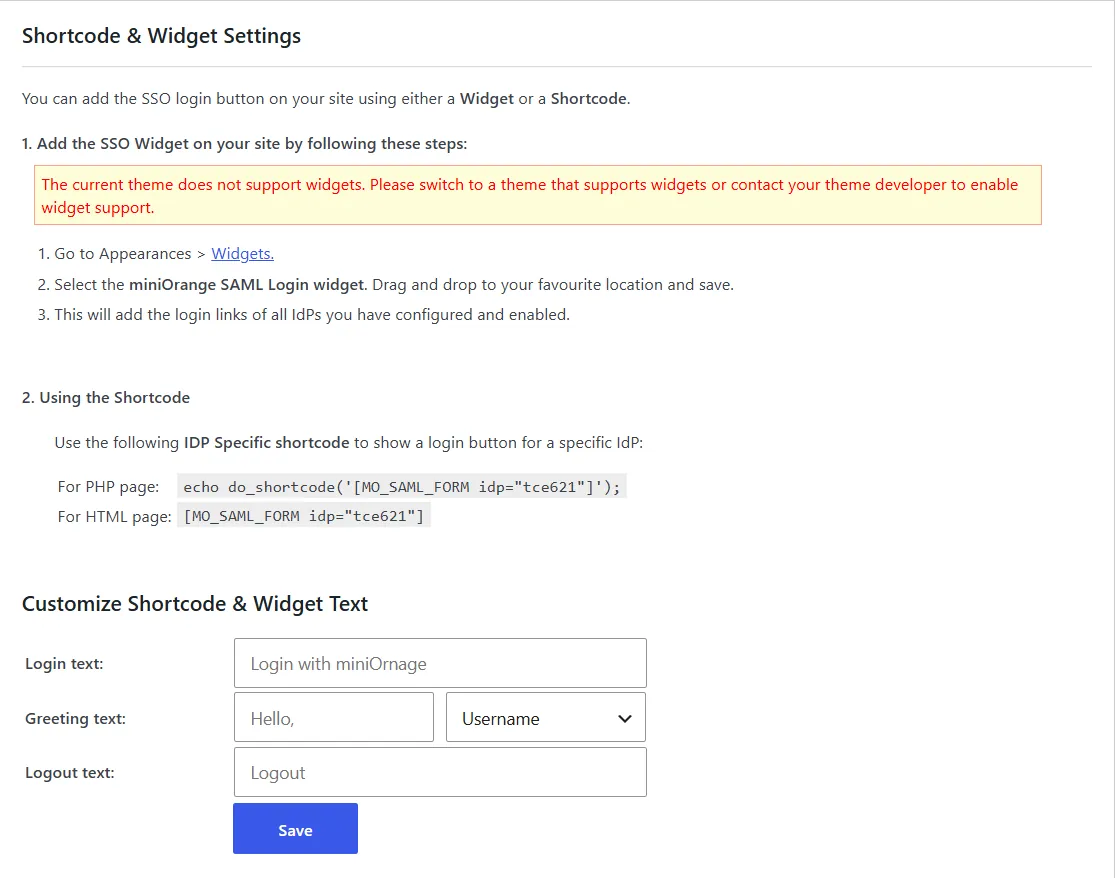
c. Inställningar för kortkod och widget: Det här alternativet låter dig lägga till SSO-inloggningsknappen var som helst på din webbplats med antingen widget eller kortkod.
Lägg till SSO-widgeten:
- Gå till Utseende> Widgets från WordPress-panelen på vänster sida.
- Välj miniOrange SAML-inloggningswidgeten, dra och släpp den till önskad plats och spara.
- Detta lägger till inloggningslänkarna för din konfigurerade IDP.
Obs! Ditt WordPress-tema måste ha stöd för widgetar för att kunna använda det här alternativet. Om det inte gör det kommer pluginet att visa ett meddelande som ber dig att byta till ett tema som har stöd för widgetar eller kontakta din temautvecklare.
Lägg till SSO-knappen med en kortkod:
- Använd den IDP-specifika kortkoden som visas i det här avsnittet för att visa en inloggningsknapp för en specifik IdP enligt din sidtyp.
Anpassa kortkod och widgettext:
- I Inloggningstext I fältet anger du texten för inloggningsknappen (till exempel Logga in med SSO).
- I Hälsningstext I fältet anger du hälsningsfrasen som visas för inloggade användare (till exempel Hej) och väljer sedan användaruppgifterna som ska visas bredvid dem från rullgardinsmenyn (till exempel Användarnamn).
- I Utloggningstext I fältet anger du texten för utloggningslänken (till exempel Logga ut).
- Klicka på Spara för att tillämpa inställningarna.











 Registrera