Hur konfigurerar man Entra External ID-inloggning med SAML Single Sign-On (SSO) för WordPress?
Översikt
Entra Externt ID-inloggning för WordPress kan uppnås genom att använda vårt SAML SP Single Sign On (SSO)-plugin. Vår SSO-lösning kommer att göra SAML 2.0-kompatibla tjänsteleverantörer som etablerar förtroende mellan WordPress-webbplatsen och Entra Externt ID för att säkert autentisera och logga in användare.
Här går vi igenom en guide för att konfigurera Entra External ID SSO-inloggning mellan WordPress-webbplats och Entra External ID genom att beakta Ange externt ID som IDP (Identitetsleverantör) WordPress som SP (Tjänsteleverantör). Vårt SSO-plugin ger obegränsad användarautentisering från Azure AD / Office 365 / Azure B2C. Du kan besöka vår SSO plugin för WordPress för att få veta mer om de andra funktionerna vi erbjuder.
Azure AD/B2C/Office 365-appintegrationer för WordPress
Azure AD-integration hjälper dig att ansluta din WP-webbplats till Azure AD och ger sömlös integration med SharePoint/OneDrive , Power BI , Dynamic 365 , Outlook etc. samt lösningar för användarsynkronisering och Azure Multitenancy.
Steg 1: Konfigurera Microsoft Entra External ID som IDP (identitetsleverantör) för Entra External ID-inloggning (SSO)
Konfigurera Entra Externt ID som IDP
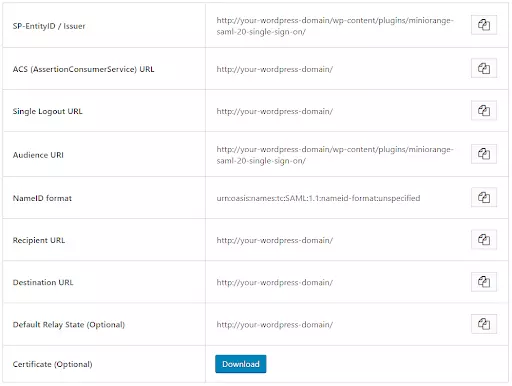
I miniOrange SAML SP SSO-plugin, navigera till Tjänsteleverantörens metadata flik. Här kan du hitta SP-metadata som SP Entity ID och ACS (AssertionConsumerService) URL som krävs för att konfigurera identitetsleverantören.
Konfigurera Entra Externt ID via Enterprise Applications
Konfigurera Entra Externt ID via appregistreringar
Ange namnet på din app, välj sedan sektionen icke-galleriapplikation och klicka på knappen Skapa.
Klicka på Konfigurera enkel inloggning.
Välj SAML fliken.
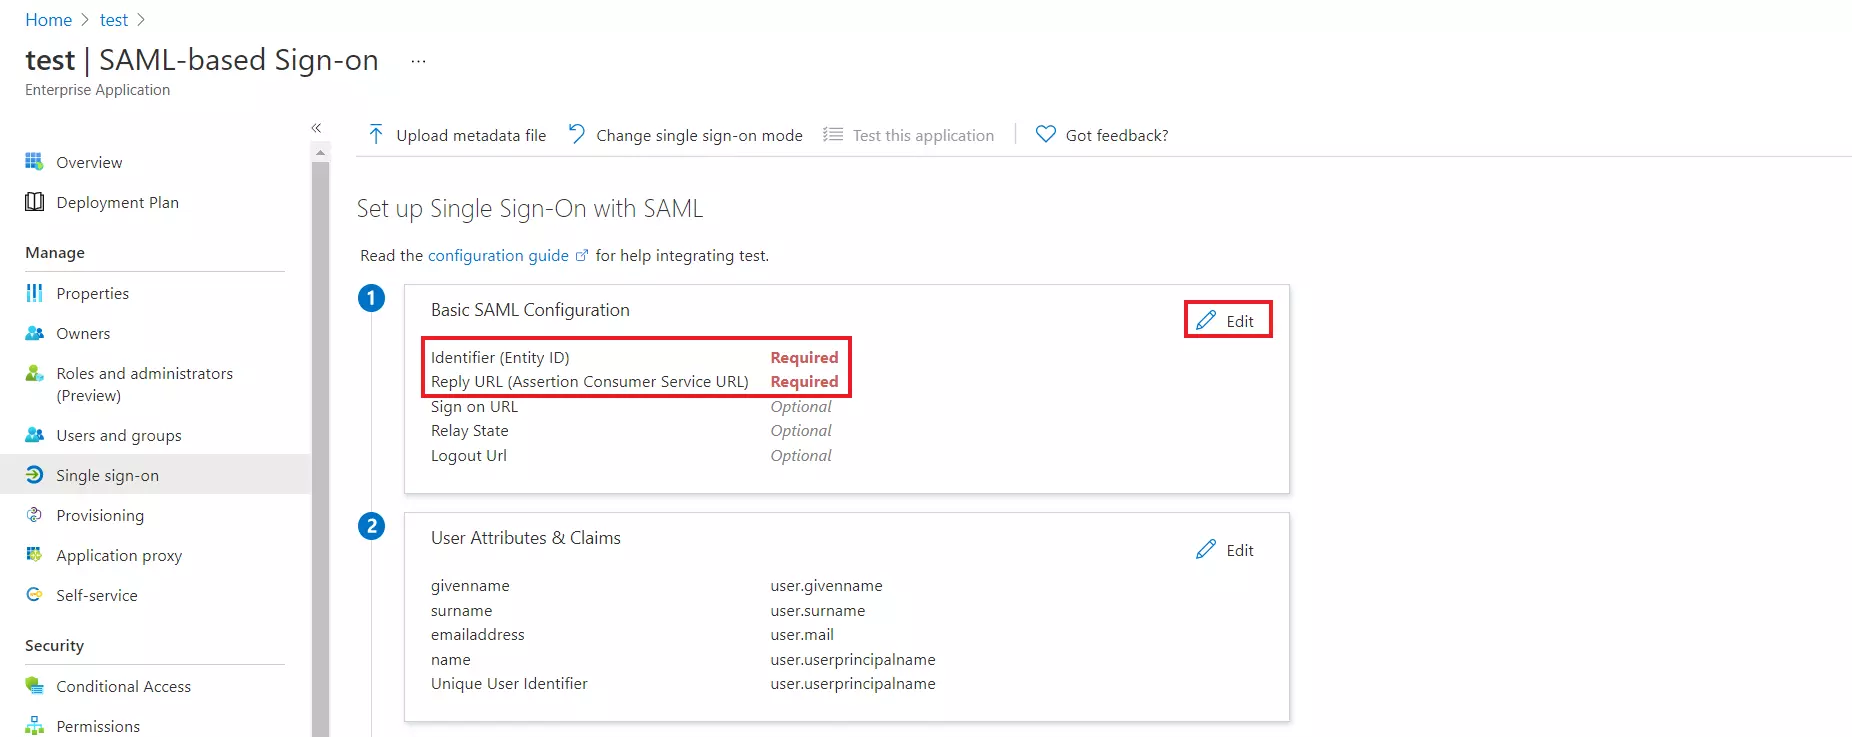
Efter att ha klickat på Redigera, gå in i SP Entity ID för Identifiera och ACS URL för Svars-URL från Tjänsteleverantörens metadata fliken i plugin-programmet. Obs: För IDP-initierad SSO, den Logga på URL ska lämnas tomt.
Som standard, följande attribut kommer att skickas i SAML-svaret. Du kan se eller redigera anspråken som skickats i SAML-svaret till ansökan under attribut fliken.
kopiera App Federation Metadata URL att få endpoints krävs för att konfigurera din Leverantör.
Tilldela användare och grupper till din SAML-applikation
Navigera till Användare och grupper fliken och klicka på Lägg till användare/grupp.
Klicka på användare för att tilldela önskad användare och klicka sedan på Välja.
Efter att ha valt användare klicka på Tilldela knapp.
Du kan även tilldela en roll till din ansökan under Välj Roll sektion.
Lägga till en företagsapplikation i användarflödet för externa identiteter
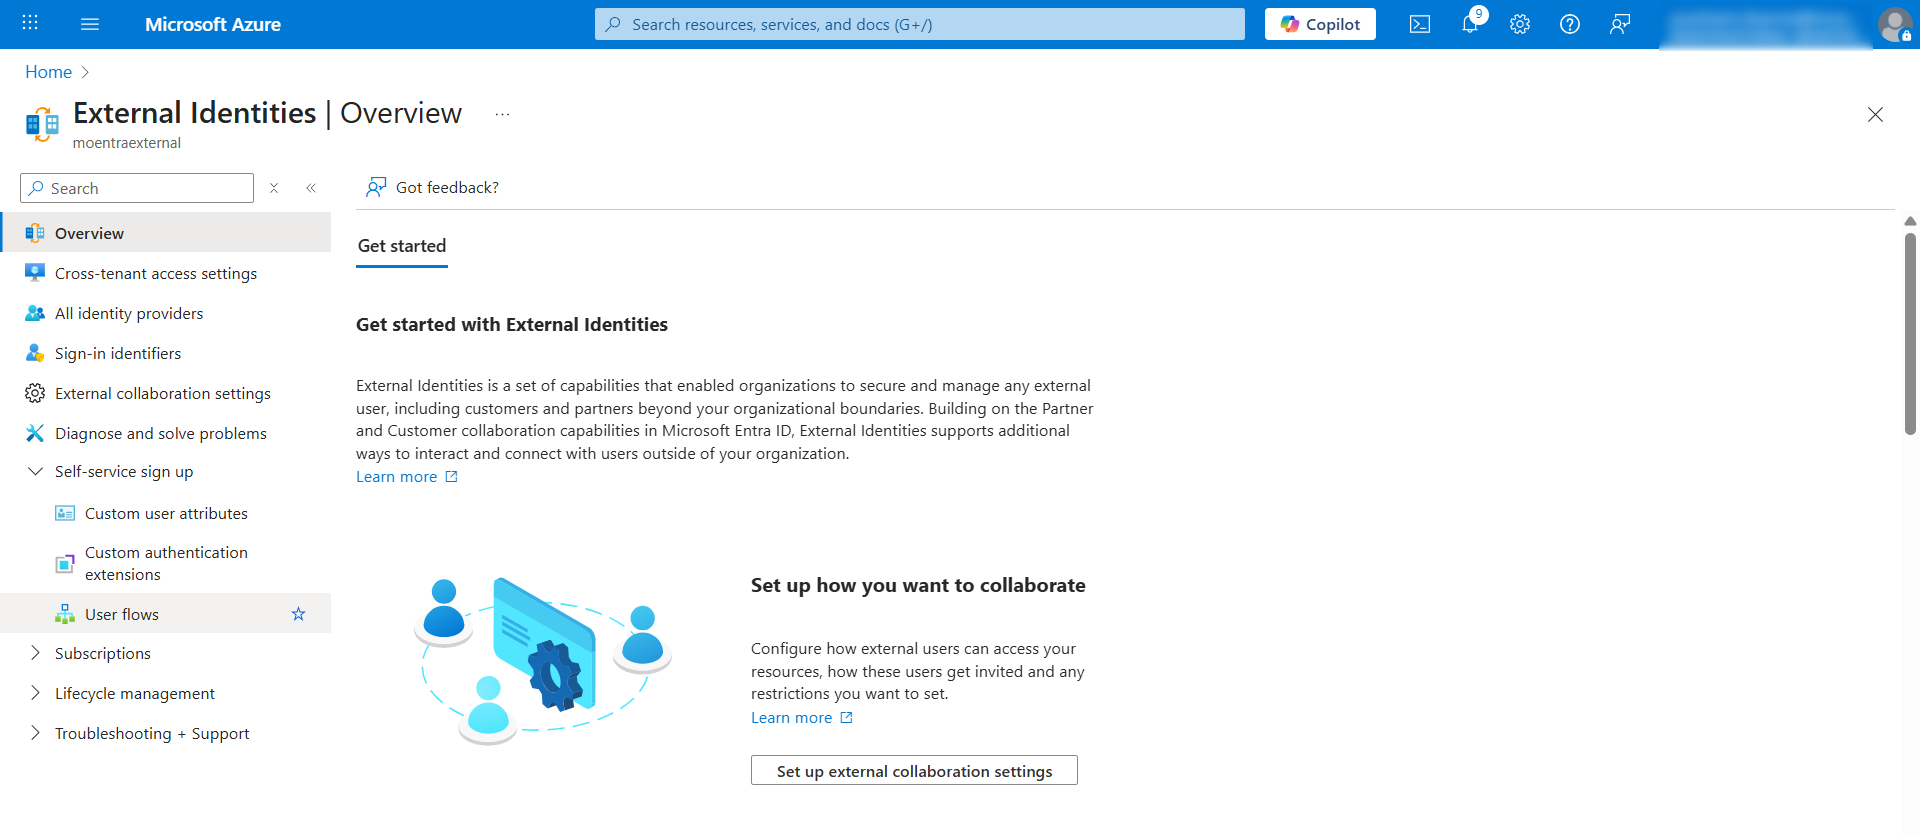
Under Azure Portals startsida letar du upp och klickar på Externa identiteter från avsnittet Azure-tjänster.
På översiktssidan Externa identiteter:
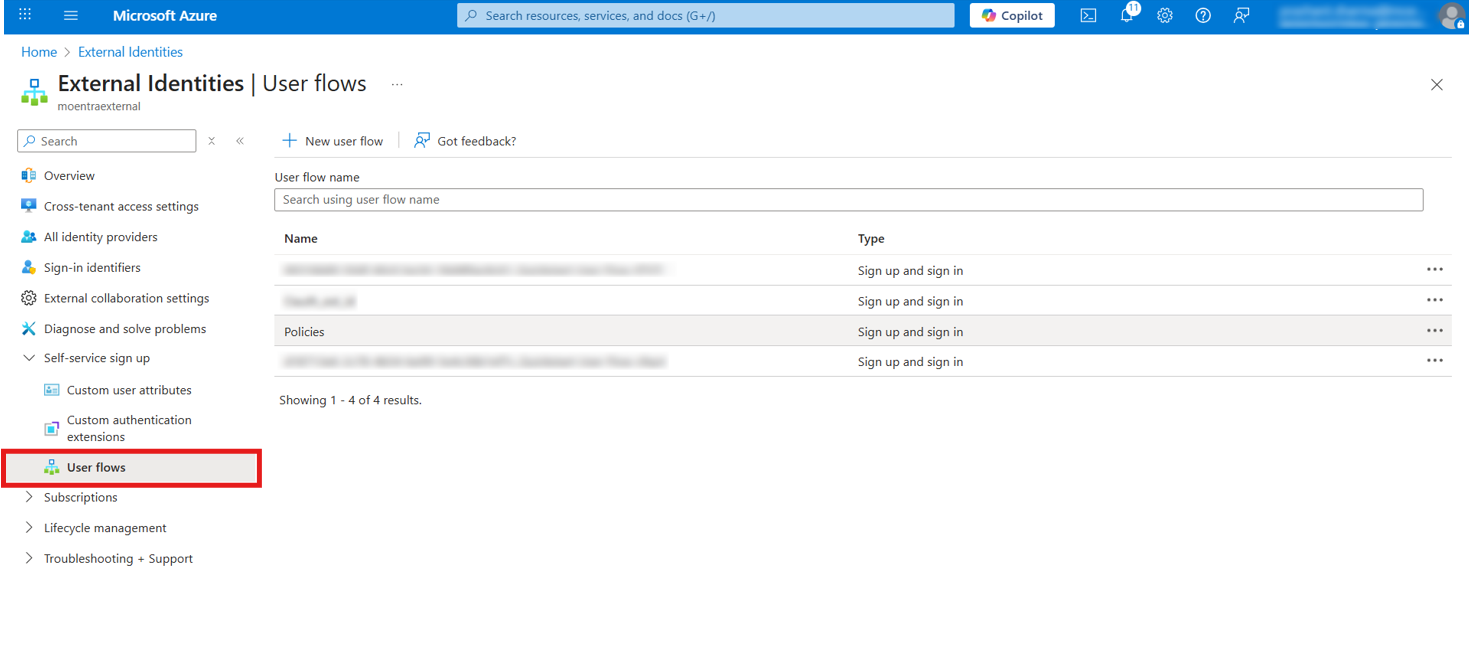
Från den vänstra navigeringsmenyn, expandera Självbetjäningsregistrering.
Klicka på Användarflöden.
Klicka på den användarflödespolicy som du vill konfigurera (t.ex. policies).
Detta öppnar sidan för policykonfiguration.
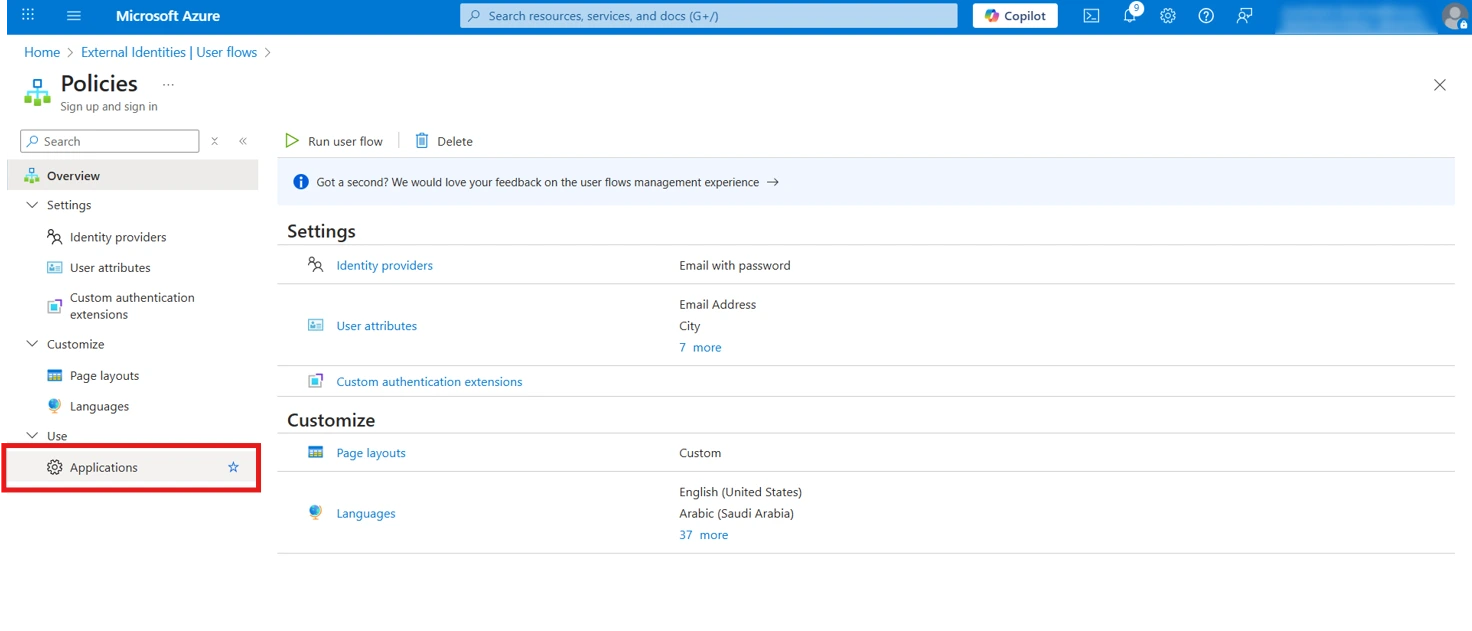
I vänster sidofält, expandera Använda sektion.
Klicka på Tillämpningar.
Klicka på + Lägg till applikation knappen högst upp.
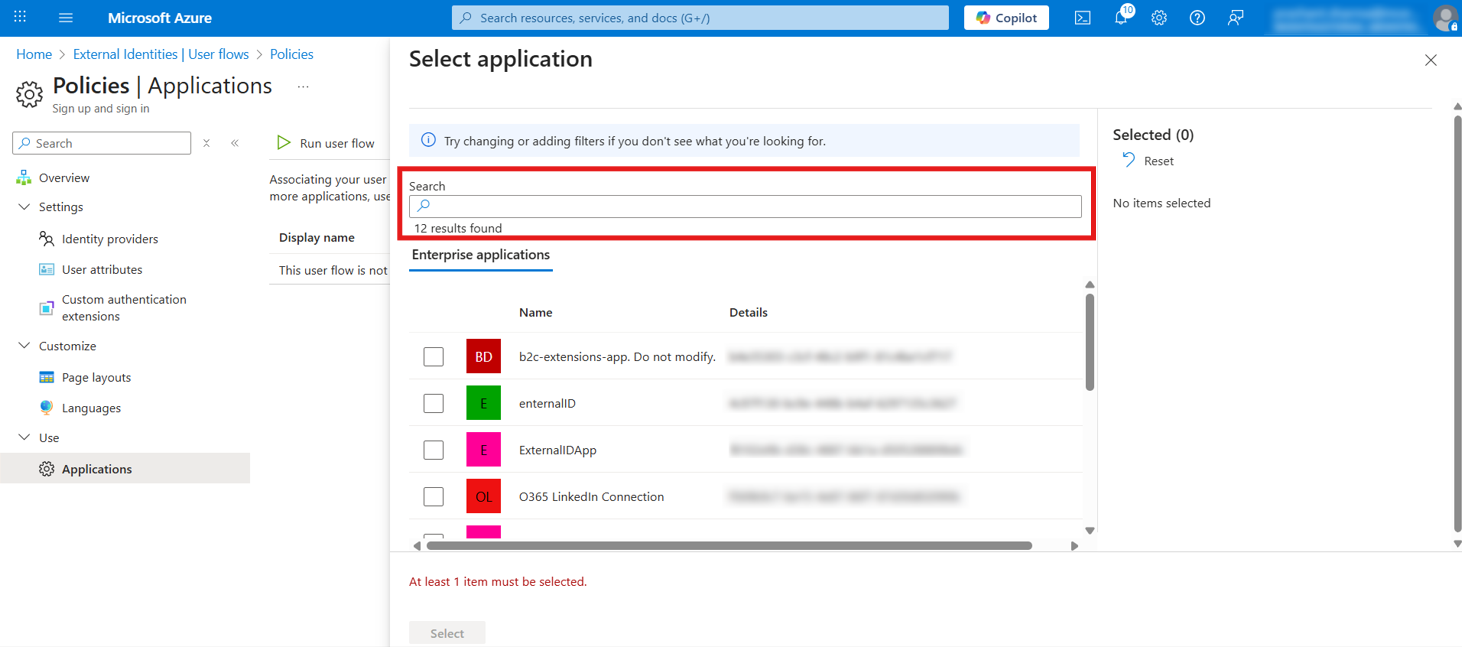
A Välj applikation panelen kommer att visas på höger sida.
I sökrutan kan du filtrera appar om det behövs.
Panelen visar 12-resultat hittades under Enterprise-applikationer fliken.
Bläddra igenom listan över tillgängliga företagsapplikationer.
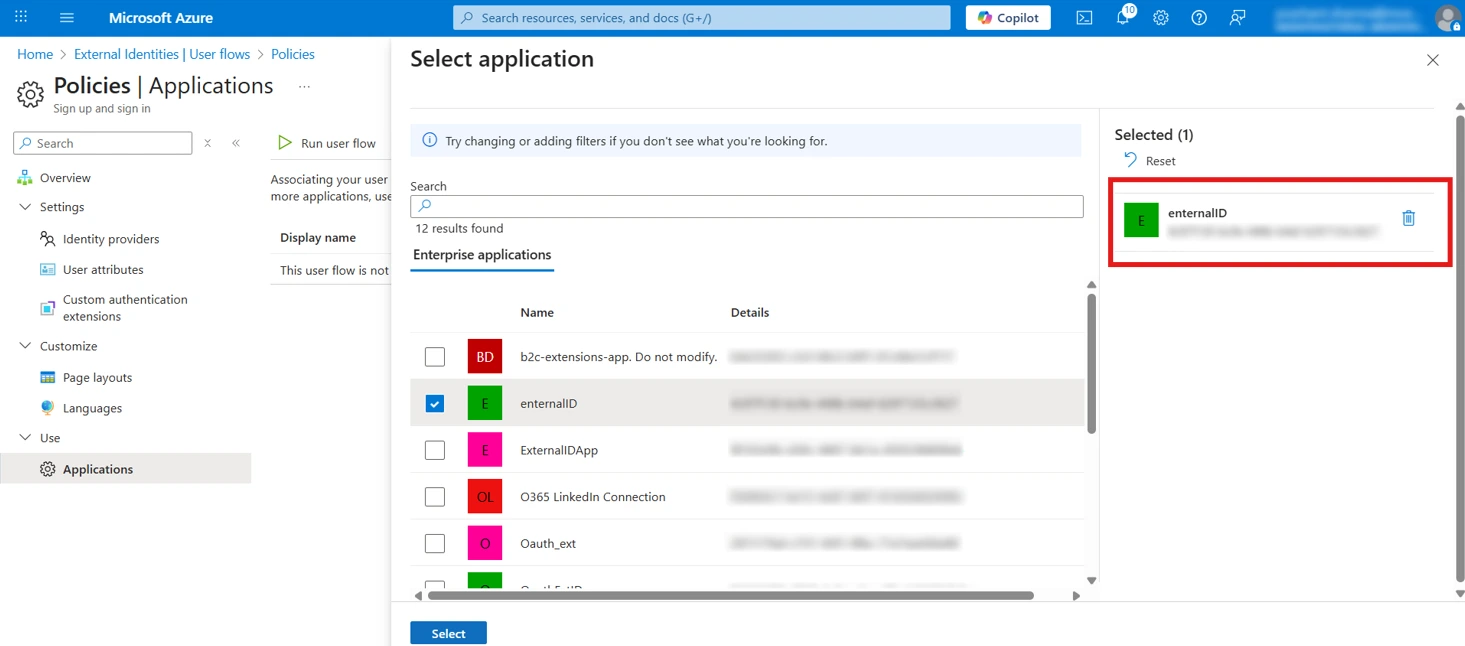
Markera kryssrutan bredvid önskad applikation (i det här exemplet, internt ID med ID: 4c97f130-bc9e-448b-b4af-6297135c3627).
Den valda applikationen kommer att visas i Vald (1) avsnitt till höger.
Klicka på knappen Välj längst ner på panelen.
Applikationen är nu kopplad till ditt användarflöde.
För att använda den här policyn under registreringsprocessen, lägg till policyparametern i din SSO-inloggning. URL: https://your-sso-login-url?p=
Du har konfigurerat Microsoft Entra External ID som SAML IDP (identitetsleverantör) för att uppnå Entra External ID SSO.
I fältet Redirect URL anger du ACS URL som tillhandahålls i Tjänsteleverantörens metadata fliken i plugin-programmet och klicka på Registrera knapp.
Navigera till Exponera ett API från vänster menypanel.
Klicka på Lägg till knappen och byt ut APPLICATION ID URL med pluginens SP Entity ID.
Obs! Se till att värdet för SP Entity ID från fliken Service Provider Metadata inte har ett avslutande snedstreck ('/'). Om SP Entity ID har ett avslutande snedstreck, uppdatera det genom att ta bort det avslutande snedstrecket från fältet SP EntityID / Issuer under fliken Service Provider Metadata i plugin-programmet, ange det uppdaterade värdet i Azure och klicka på knappen Spara .
Gå tillbaka till Microsoft Entra ID ⇒ App-registreringar fönstret och klicka på endpoints.
Detta kommer att navigera upp till ett fönster med flera webbadresser.
kopiera Federation Metadata dokument URL för att få endpoints krävs för att konfigurera din Leverantör.
Du har konfigurerat Entra External ID som SAML IDP (identitetsleverantör) för att uppnå inloggning med Entra External ID på din (WP) webbplats.
Steg 2: Konfigurera WordPress som SP (tjänsteleverantör)
Gratis
Standard
Premium
I SAML SSO-pluginet för WordPress, gå till fliken IDP-konfiguration. Det finns två sätt att konfigurera SSO-pluginet för WordPress:
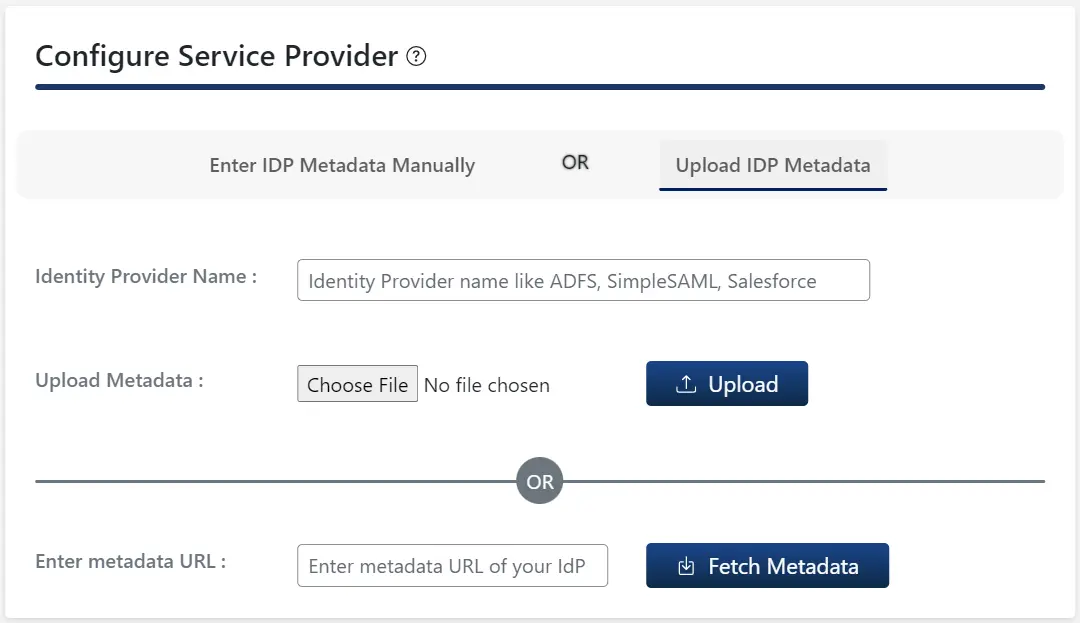
S. Genom att ladda upp IDP-metadata:
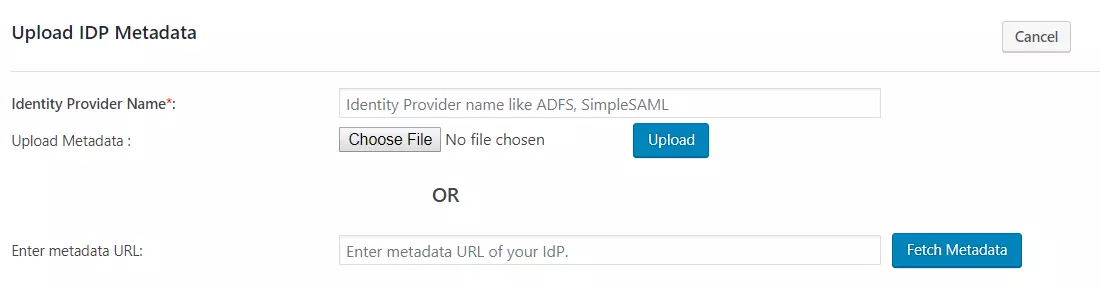
Klicka på Ladda upp IDP-metadata knapp.
Ange Identitetsleverantör Namn
Du kan antingen ladda upp en metadatafil och klicka på Ladda knappen eller använd en
metadata-URL och klicka på Hämta metadata.
B. Manuell konfiguration:
Ange de nödvändiga inställningarna (dvs. identitetsleverantörens namn, IDP-enhets-ID eller utfärdare, SAML-inloggnings-URL, X.509-certifikat) som tillhandahålls av din identitetsleverantör och klicka på Spara
knapp.
Klicka på Testkonfiguration för att kontrollera de attribut och värden som skickas av IDP.
Steg 3: Attributmappning
Obs! För att konfigurera attributmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
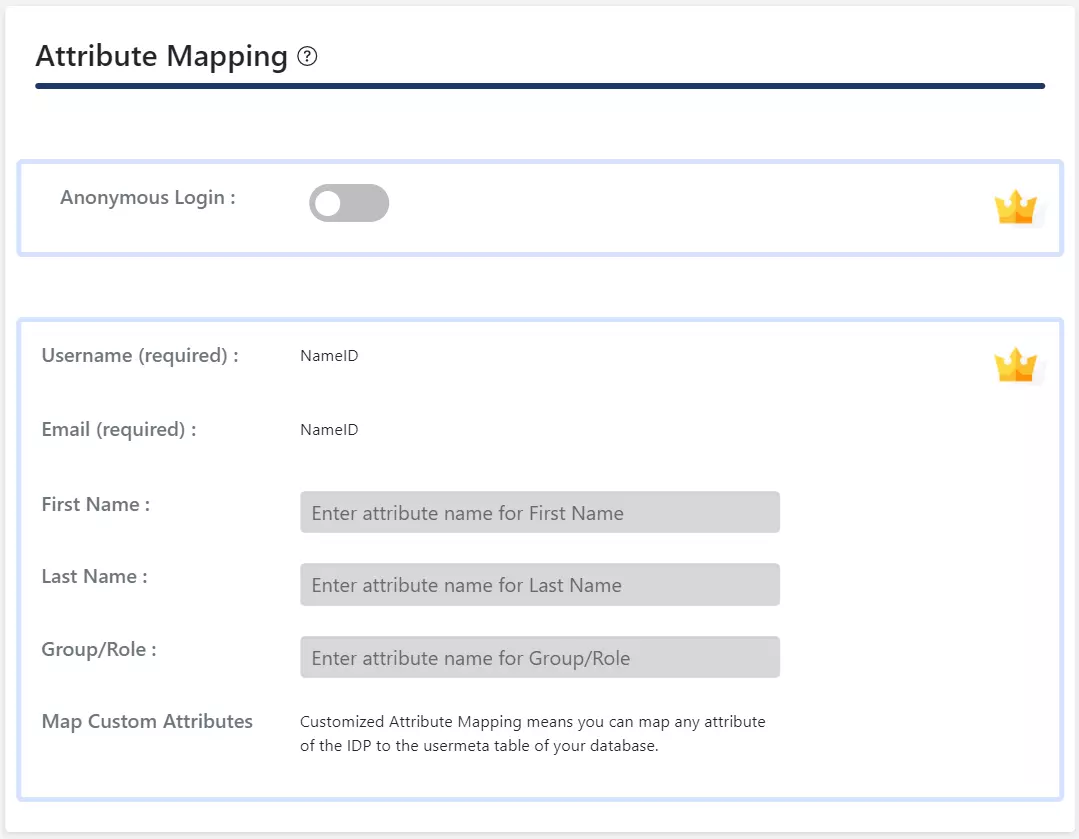
Endast i gratisplugin Namn-ID stöds för e-post- och användarnamnattribut för WordPress-användaren.
När en användare utför SSO kommer NameID-värdet som skickas av IDP att mappas till WordPress-användarens e-postadress och användarnamn.
I SAML SSO-pluginet för WordPress, gå till fliken Tjänstleverantörsinställningar. Det finns två sätt att konfigurera SSO-pluginet för WordPress:
S. Genom att ladda upp IDP-metadata:
Klicka på Ladda upp IDP-metadata knapp.
Ange Identitetsleverantör Namn
Du kan antingen ladda upp en metadatafil och klicka på Ladda knappen eller använd en
metadata-URL och klicka på Hämta metadata.
B. Manuell konfiguration:
Ange de nödvändiga inställningarna (dvs. identitetsleverantörens namn, IDP-enhets-ID eller utfärdare, SAML-inloggnings-URL, X.509-certifikat) som tillhandahålls av din identitetsleverantör och klicka på Spara
knapp.
Klicka på Testkonfiguration för att kontrollera de attribut och värden som skickas av IDP.
Steg 3: Attributmappning
Obs! För att konfigurera attributmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
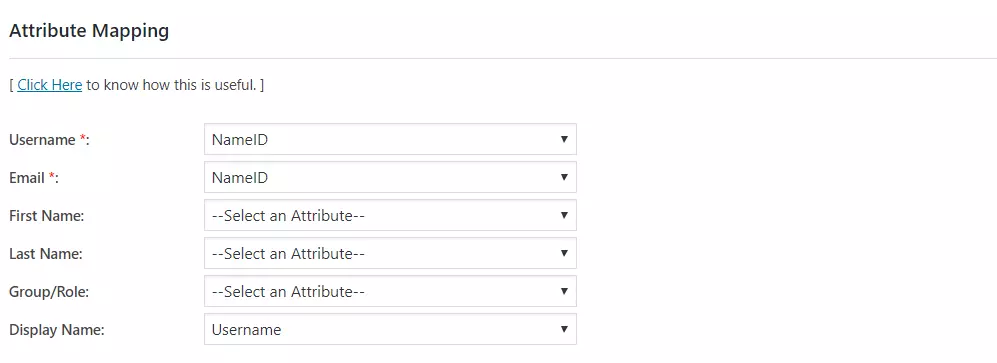
Attributmappning funktionen låter dig kartlägga användarattribut skickas av IDP under SSO till användarattributen på WordPress.
I SAML-pluginet för WordPress, gå till Attribut/rollmappning fliken och fyll i följande fält Attributmappning sektion.
OBS! Om du klickar på knappen Testkonfiguration på fliken Inställningar för tjänsteleverantör och autentiserar med din IDP kan du se en lista över attribut som skickats av IDP:n på fliken Attribut-/rollmappning. Denna information kan användas för att tillhandahålla ovanstående mappning.
I SAML SSO-pluginet för WordPress, gå till fliken Tjänstleverantörsinställningar. Det finns två sätt att konfigurera SSO-pluginet för WordPress:
S. Genom att ladda upp IDP-metadata:
Klicka på Ladda upp IDP-metadata knapp.
Ange Identitetsleverantörens namn
Du kan antingen ladda upp en metadatafil och klicka på Ladda knappen eller använd en
metadata-URL och klicka på Hämta metadata.
I Premium plugin, Du kan aktivera automatisk synkronisering för metadata-URL som automatiskt uppdaterar plugin-konfigurationen enligt IDP-metadata efter ett visst tidsintervall
B. Manuell konfiguration:
Ange de nödvändiga inställningarna (t.ex. identitetsleverantörens namn, IDP-enhets-ID eller utfärdare, SAML-inloggnings-URL, X.509-certifikat) som tillhandahålls av ditt Identitetsleverantör och klicka på
Spara knapp.
Klicka på Testkonfiguration för att kontrollera de attribut och värden som skickas av IDP.
I Premium Plugin kan du tillhandahålla SAML Logout URL för att uppnå Single Logout på din WordPress-webbplats.
Steg 3: Attributmappning
Obs! För att konfigurera attributmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
Attributmappning funktionen låter dig kartlägga användarattribut skickas av IDP under SSO till användarattributen på WordPress.
I SAML-pluginet för WordPress, gå till Attribut/rollmappning fliken och fyll i följande fält Attributmappning sektion.
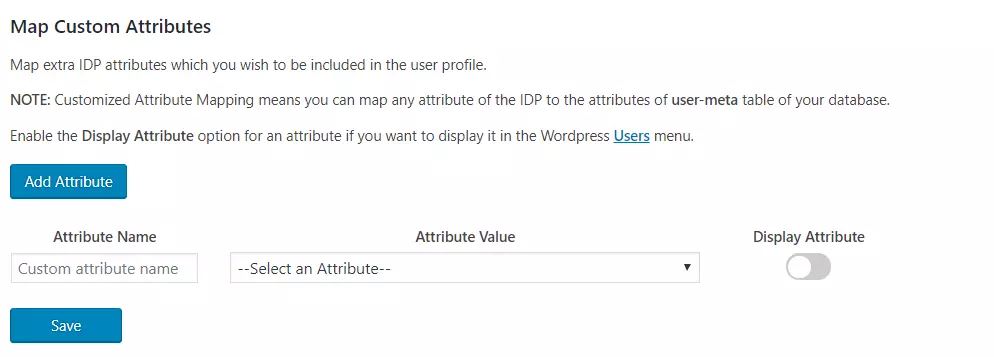
Anpassad attributmappning: Denna funktion låter dig mappa alla attribut som skickas av IDP till användarmeta tabell över WordPress.
Steg 4: Rollkartläggning
Obs! För att konfigurera rollmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
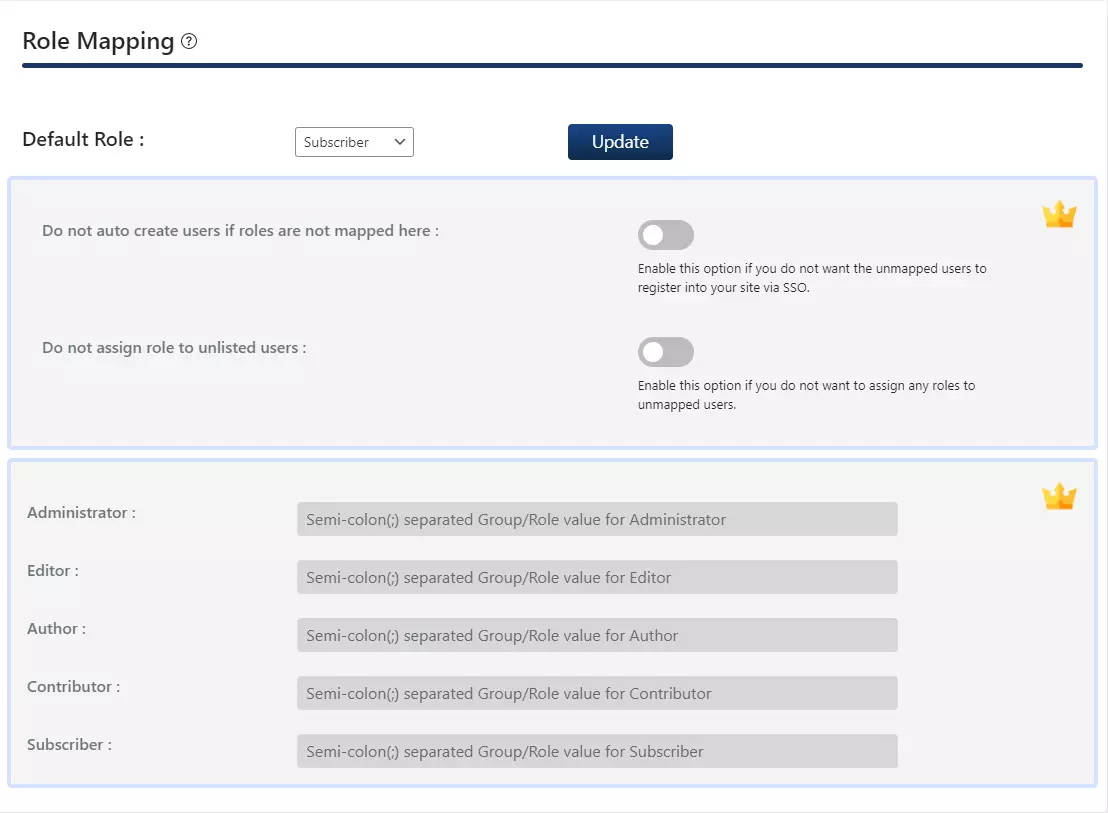
I gratispluginen kan du välja en Standardroll som kommer att tilldelas alla icke-adminanvändare när de utför SSO.
Gå till Attribut/rollmappning fliken och navigera till Rollkartläggning sektion.
Välj Standardroll och klicka på Uppdatering knapp.
Steg 4: Rollkartläggning
Obs! För att konfigurera rollmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
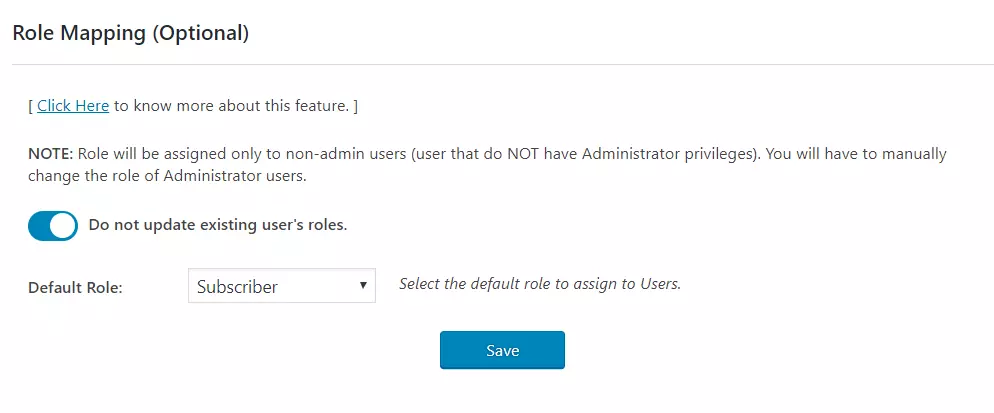
I standardpluginet kan du välja en standardroll som kommer att tilldelas alla icke-adminanvändare när de utför SSO.
Gå till Attribut/rollmappning fliken och navigera till Rollkartläggning sektion.
Välj Standardroll och klicka på Spara knapp.
Steg 4: Rollkartläggning
Den här funktionen låter dig tilldela och hantera roller för användare när de utför SSO. Tillsammans med standardrollerna i WordPress är detta även kompatibelt med alla anpassade roller.
Obs! För att konfigurera rollmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
Från Attributmappning avsnitt av plugin-programmet, tillhandahålla en mappning för det namngivna fältet
Grupp/rollDetta attribut kommer att innehålla den rollrelaterade informationen som skickas av IDP:n och kommer att användas för rollmappning.
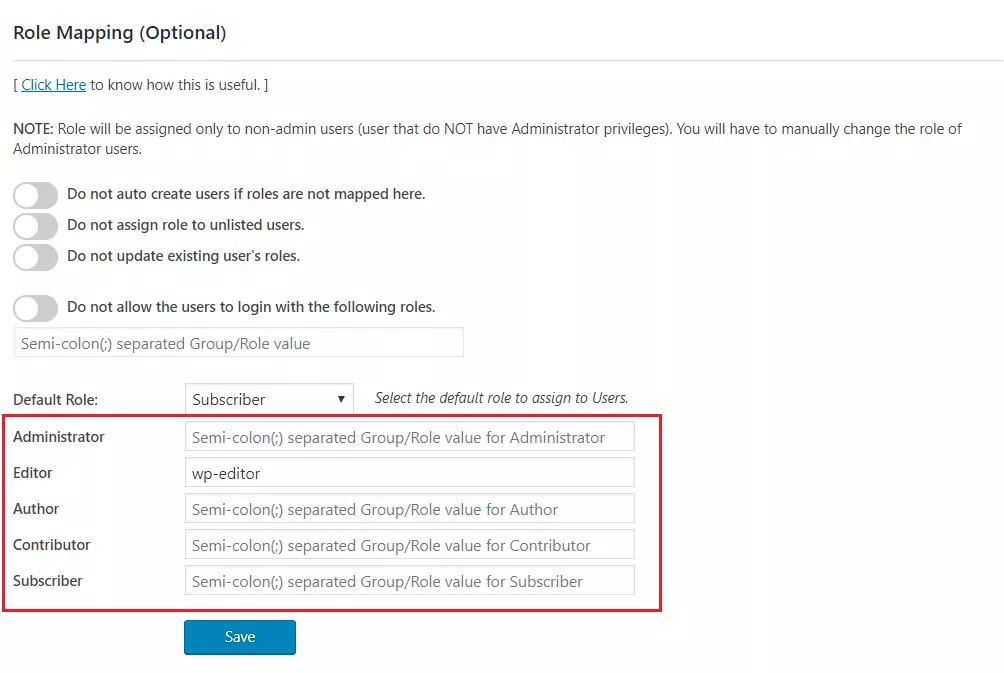
Navigera till rollmappningsavsnittet och tillhandahåll mappningarna för de markerade rollerna.
Till exempel, Om du vill ha en användare vars Grupp/roll attributvärdet är wp-editor för att tilldelas som en redigerare i WordPress, ange bara mappningen som wp-editor i redaktör
fältet i avsnittet Rollmappning.
Steg 5: SSO-inställningar
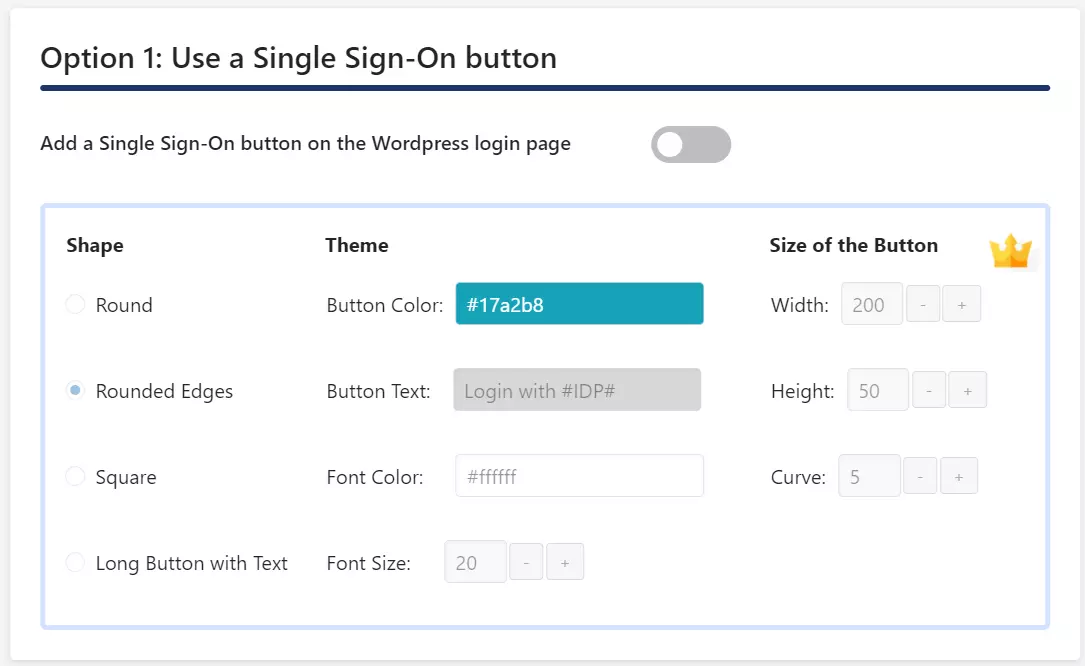
I det kostnadsfria plugin-programmet kan du lägga till en enkel inloggningsknapp genom att aktivera Lägg till en enkel inloggningsknapp på WordPress-inloggningssidan växla in Alternativet 1.
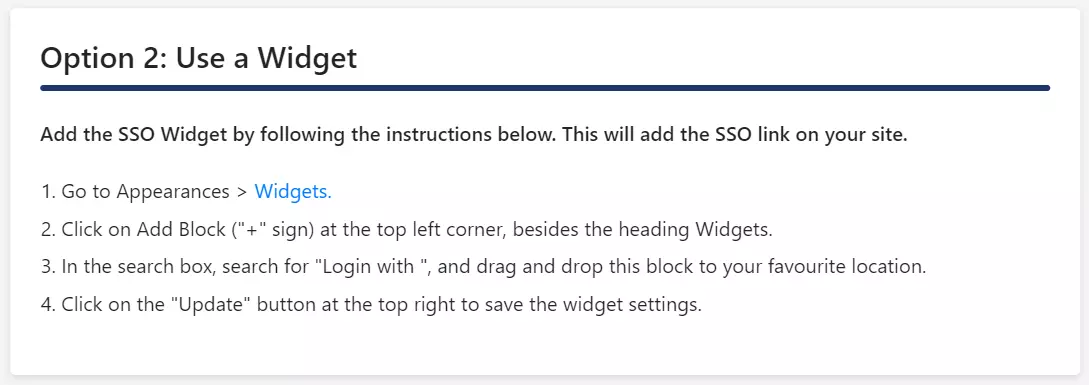
Om ditt WordPress-tema stöder inloggningswidget kan du lägga till en inloggningswidget för att aktivera SP-initierad SSO på din webbplats.
Navigera till fliken Omdirigering och SSO-länkar och följ de givna stegen nedan Alternativ 2: Använd en widget för att lägga till en inloggningswidget på din webbplats.
Steg 5: SSO-inställningar
I standardinsticksprogrammet kan du aktivera SP-initierad SSO med hjälp av följande alternativ.
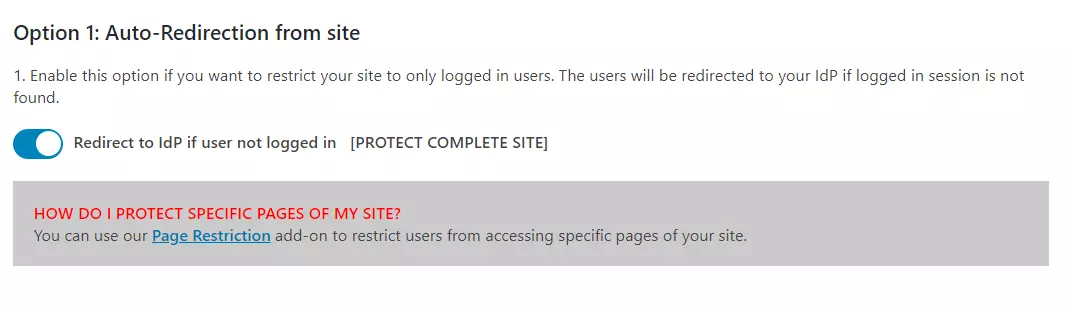
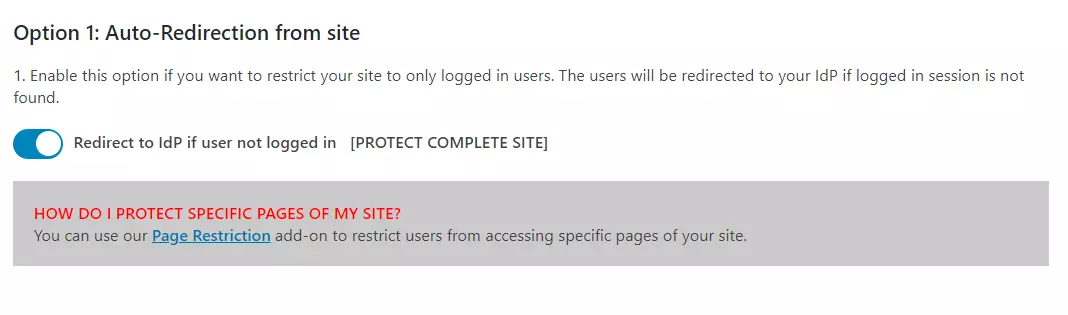
Automatisk omdirigering från webbplatsen: Om det här alternativet är aktiverat kommer alla oautentiserade användare som försöker komma åt din webbplats att omdirigeras till IDP-inloggningssidan och efter framgångsrik autentisering omdirigeras de tillbaka till samma sida på din webbplats som de försökte komma åt.
Steg:
Gå till fliken Omdirigering och SSO-länkar i plugin-programmet och navigera till Alternativ 1: Auto - Omdirigering från webbplats.
Möjliggöra Omdirigera till IDP om användaren inte är inloggad [SKYDDA KOMPLETT WEBBPLATS]alternativ.
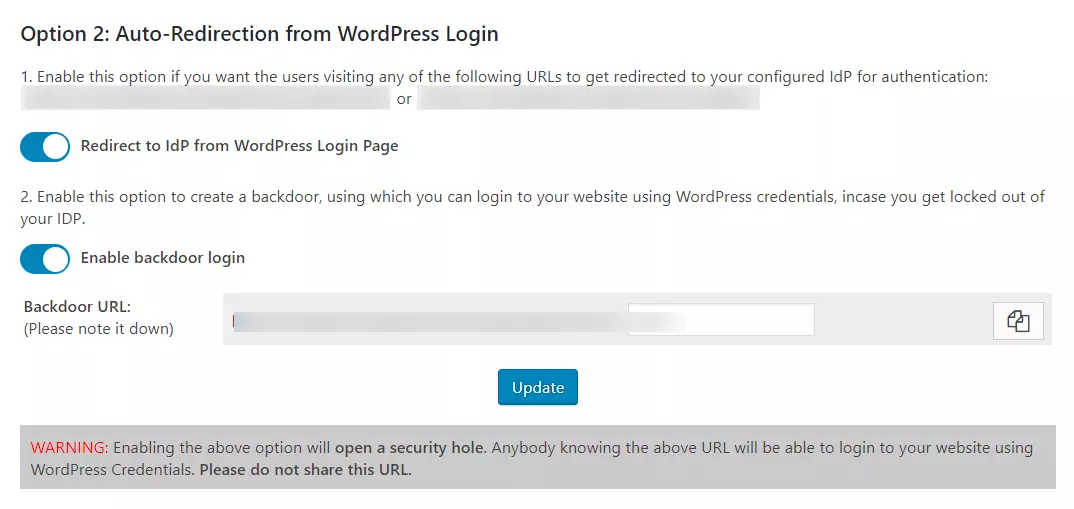
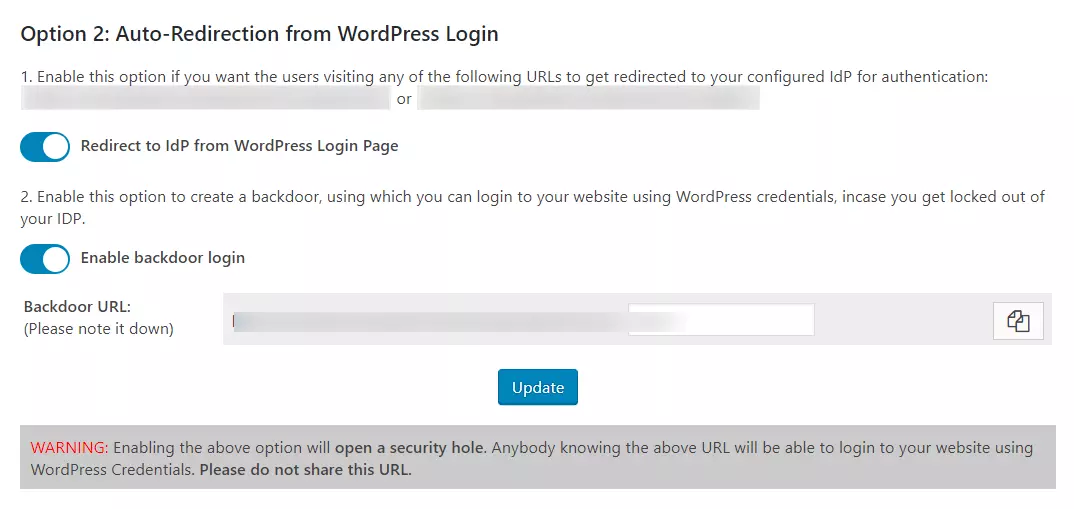
Automatisk omdirigering från WordPress-inloggning: Om det här alternativet är aktiverat kommer alla oautentiserade användare som försöker komma åt WordPress standardinloggningssida att omdirigeras till IDP-inloggningssidan för autentisering. Efter framgångsrik autentisering kommer de att omdirigeras tillbaka till WordPress-webbplatsen.
Steg:
Gå till fliken Omdirigering och SSO-länkar i plugin-programmet och navigera till Alternativ 2: Automatisk omdirigering från WordPress-inloggning.
Möjliggöra Omdirigera till IDP från WordPress inloggningssida alternativ.
OBS: Aktivera inloggning via bakdörr och anteckna bakdörrs-URL:en. Detta ger dig åtkomst till WordPress inloggningssida om du skulle bli utelåst från IDP:n.
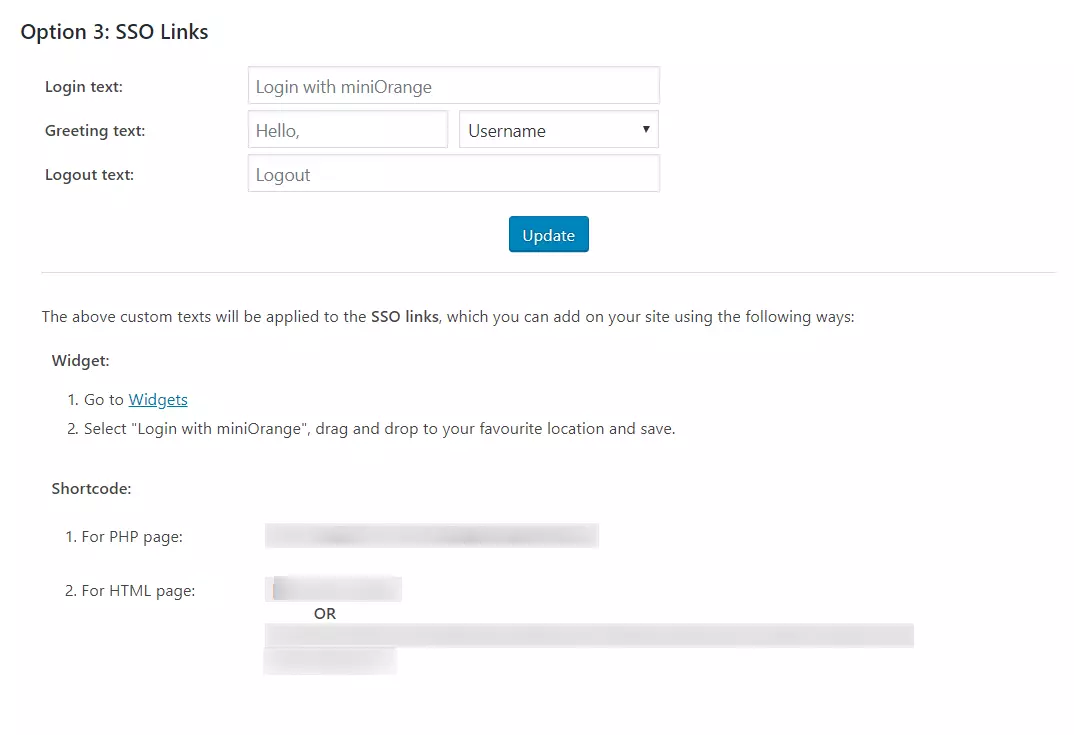
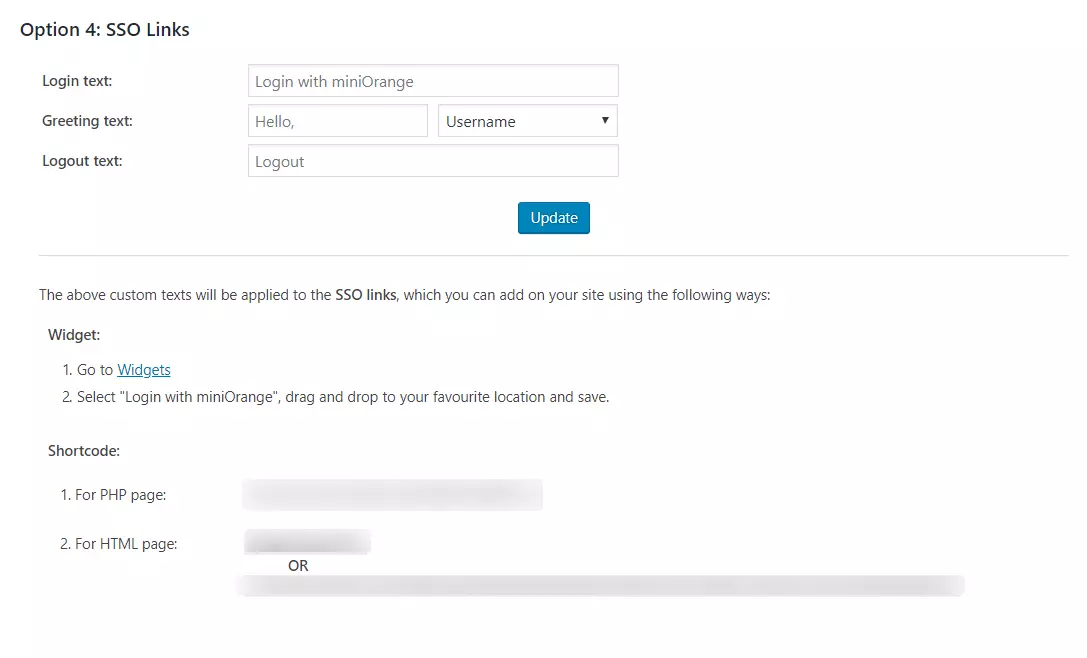
SSO-länkar: Du kan lägga till SSO-länkar var som helst på din webbplats med kortkoden och widgeten som finns i Fliken Omdirigering och SSO-länkar > Alternativ 3: SSO-länkar avsnitt av plugin-programmet
Steg 5: SSO-inställningar
I Premium-pluginet kan du aktivera SP-initierad SSO med hjälp av följande alternativ.
Automatisk omdirigering från webbplatsen: Om det här alternativet är aktiverat kommer alla oautentiserade användare som försöker komma åt din webbplats att omdirigeras till IDP:s inloggningssida och efter lyckad autentisering kommer de att omdirigeras tillbaka till samma sida på din webbplats som de försökte komma åt.
Steg:
Gå till fliken Omdirigering och SSO-länkar i plugin-programmet och navigera till Alternativ 1: Automatisk omdirigering från webbplatsen.
Möjliggöra Omdirigera till IDP om användaren inte är inloggad [SKYDDA KOMPLETT WEBBPLATS] alternativ.
Automatisk omdirigering från WordPress-inloggning: Om det här alternativet är aktiverat kommer alla oautentiserade användare som försöker komma åt WordPress standardinloggningssida att omdirigeras till IDP-inloggningssidan för autentisering. Efter framgångsrik autentisering kommer de att omdirigeras tillbaka till WordPress-webbplatsen.
Steg:
Gå till fliken Omdirigering och SSO-länkar i plugin-programmet och navigera till Alternativ 2: Automatisk omdirigering från WordPress-inloggning.
Möjliggöra Omdirigera till IDP från WordPress inloggningssida alternativ.
OBS: Aktivera bakdörrsinloggning och anteckna bakdörrs-URL:en. Detta ger dig åtkomst till WordPress inloggningssida om du skulle bli utelåst från IDP-inloggningen.
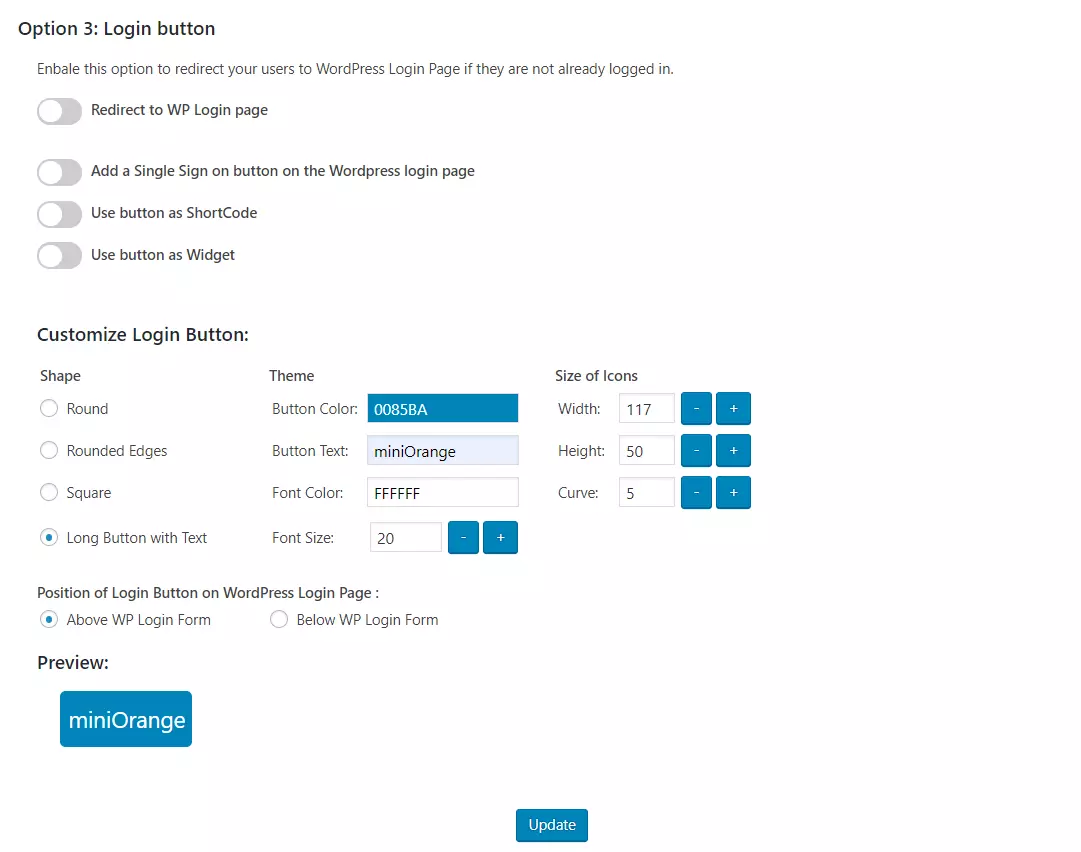
Inloggningsknapp: Du kan lägga till en anpassad inloggningsknapp var som helst på din webbplats eller WordPress-inloggningssida genom att navigera till Alternativ 3: Inloggningsknapp avsnittet på fliken Omdirigering och SSO-länkar.
SSO-länkar: Du kan lägga till SSO-länkar var som helst på din webbplats med kortkoden och widgeten som finns i Alternativ 4: SSO-länkar på fliken Omdirigering och SSO-länkar.
I den här guiden har du konfigurerat Entra External ID SAML Single Sign-On genom att välja Entra External ID som IDP och WordPress som SP med hjälp av SAML Single Sign-On (SSO) Login-pluginet . Den här lösningen säkerställer att du är redo att lansera säker åtkomst till din WordPress-webbplats (WP).



















 Registrera




