
Hur konfigurerar man Shibboleth SSO för Shopify med Shibboleth som identitetsleverantör?
miniOrange låter Shibboleth fungera som en IDP (identitetsleverantör), vilket gör det möjligt för användare att använda Single Sign-On (SSO) i Shopify med Shibboleth Credentials . Vår applikation är kompatibel med alla SAML/OAuth-kompatibla identitetsleverantörer. Vi kommer att gå igenom en steg-för-steg-guide för att konfigurera Single Sign-On (SSO) i Shopify med Shibboleth som IdP (identitetsleverantör) och Shopify-butiken som SP (tjänsteleverantör).



Förutsättningar: Appinstallation
- Logga in på din Shopify-administratör.
- Gå till appar → Shopify App Store
- Sök efter miniOrange enkel inloggning – SSO
- Klicka installera för att lägga till appen i din butik
- Öppna appen från appar för att starta Shibboleth SSO i Shopify-konfigurationen
Steg-för-steg-guide för att konfigurera Shibboleth som IDP för SSO i Shopify
Steg 1: Konfigurera Shopify som SP i Shibboleth
- In conf/idpproperties, avkommentera och ställ in 'idp.encryption.optionalI' till true.
t.ex. idp.encryption.optional = sant
   <MetadataProvider xmlns:samlmd="urn:oasis:names:tc:SAML:2.0:metadata"

     id="miniOrangeInLineEntity" xsi:type="InlineMetadataProvider" sortKey="1">

       "

       validUntil="2020-09-06T04:13:32Z">

       <samlmd:SPSSODescriptor AuthnRequestsSigned="false" WantAssertionsSigned="true"

       protocolSupportEnumeration="urn:oasis:names:tc:SAML:2.0:protocol">


           urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress


       <samlmd:AssertionConsumerService Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST"

       Plats=" "

         index="1" />
idp.nameid.saml2.default=urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
    -->

   ref bean="shibboleth.SAML2PersistentGenerator" /> -->

   <bean parent="shibboleth.SAML2AttributeSourcedGenerator"

   p:format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress"

   p:attributeSourceIds="#{ {'email'} }" />
 <resolver:DataConnector id="ldapConnector" xsi:type="dc:LDAPDirectory" ldapURL="%{idp.authn.LDAP.ldapURL}"

   baseDN="%{idp.authn.LDAP.baseDN}" principal="%{idp.authn.LDAP.bindDN}"

   principalCredential="%{idp.authn.LDAP.bindDNCredential}">


   *
Du har slutfört konfigurationen av Shibboleth-sidorna.
Steg 2: Konfigurera Shibboleth som IDP i Shopify
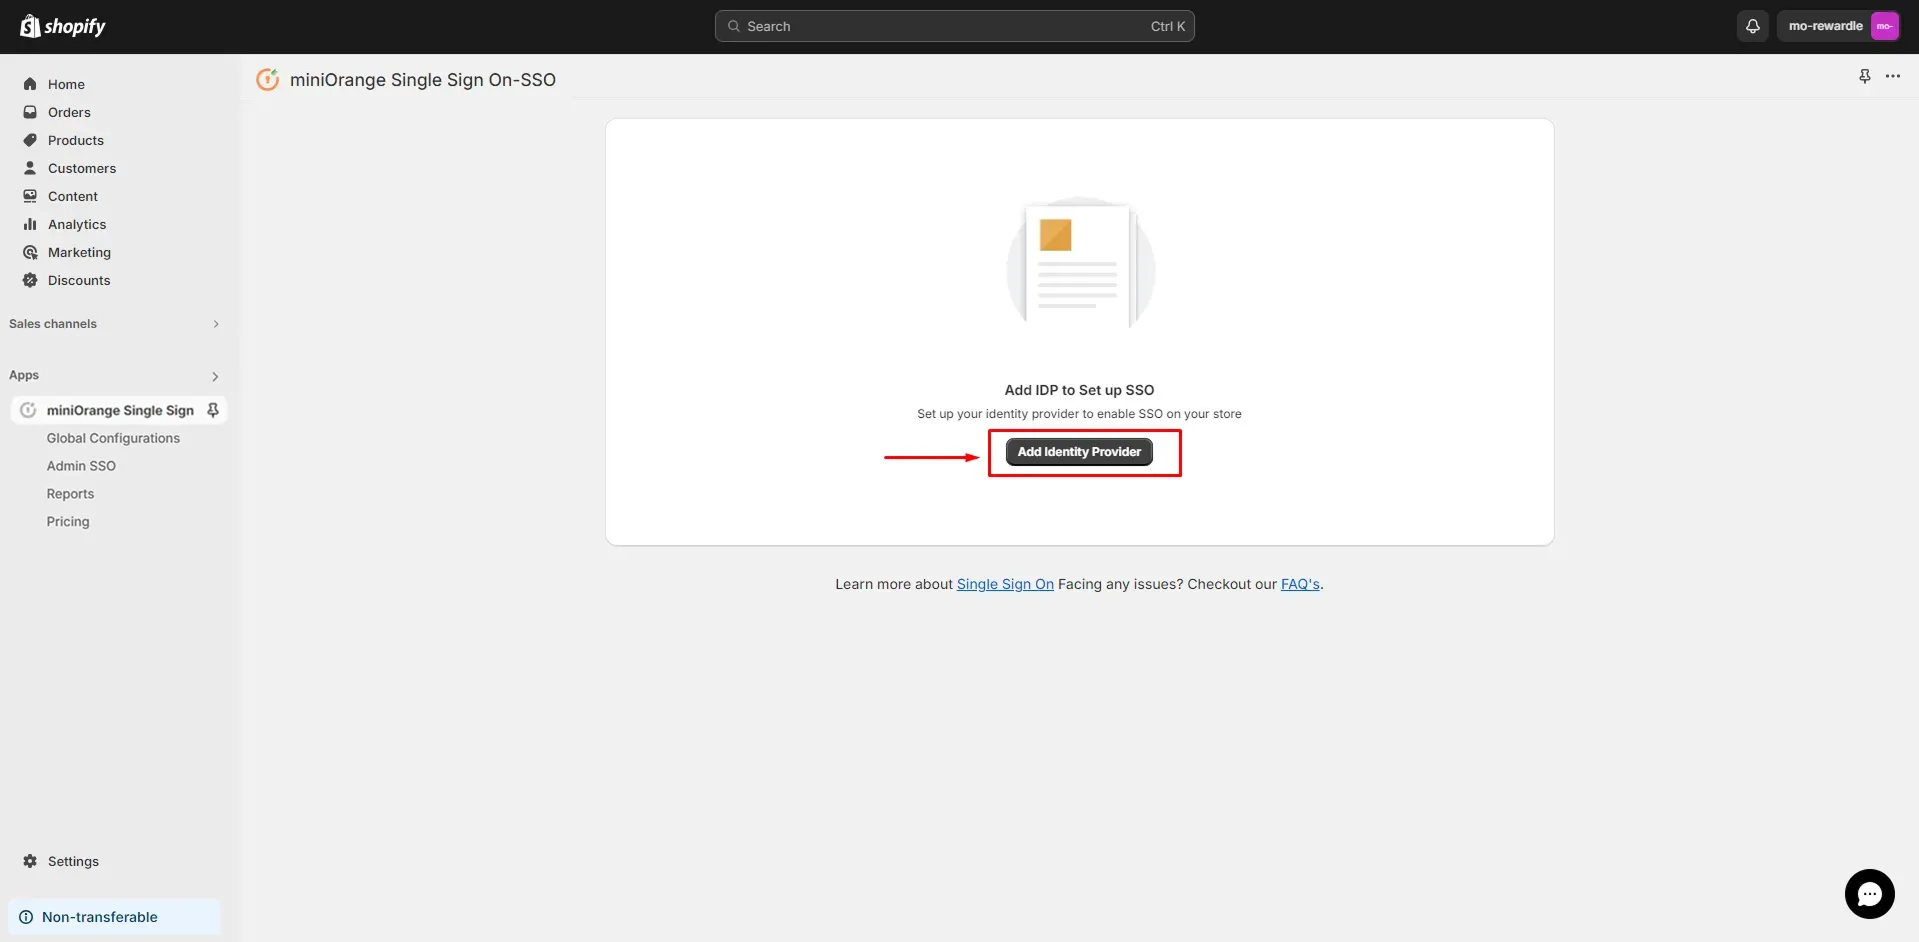
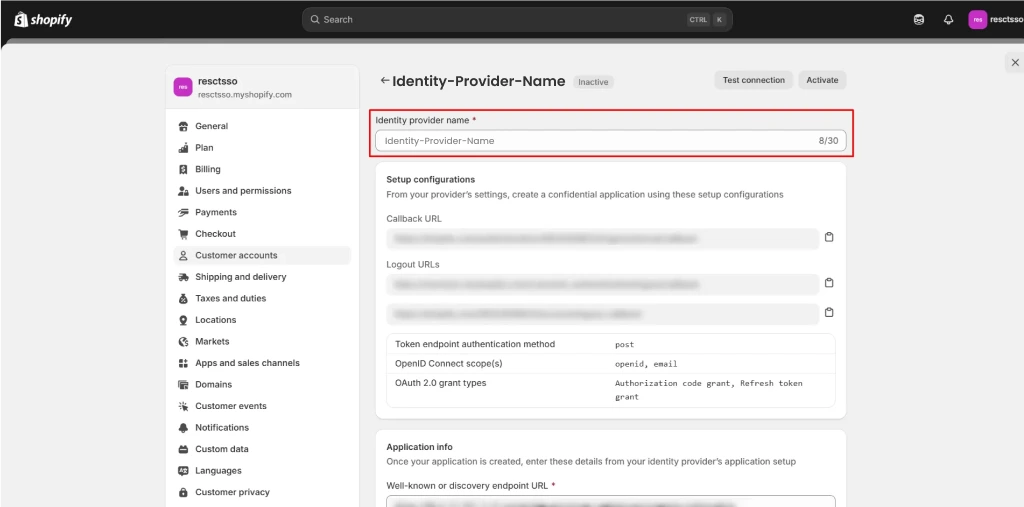
- Navigera tillbaka till miniOrange Single Sign On-SSO ansökan och klicka på Lägg till identitetsleverantör knapp.
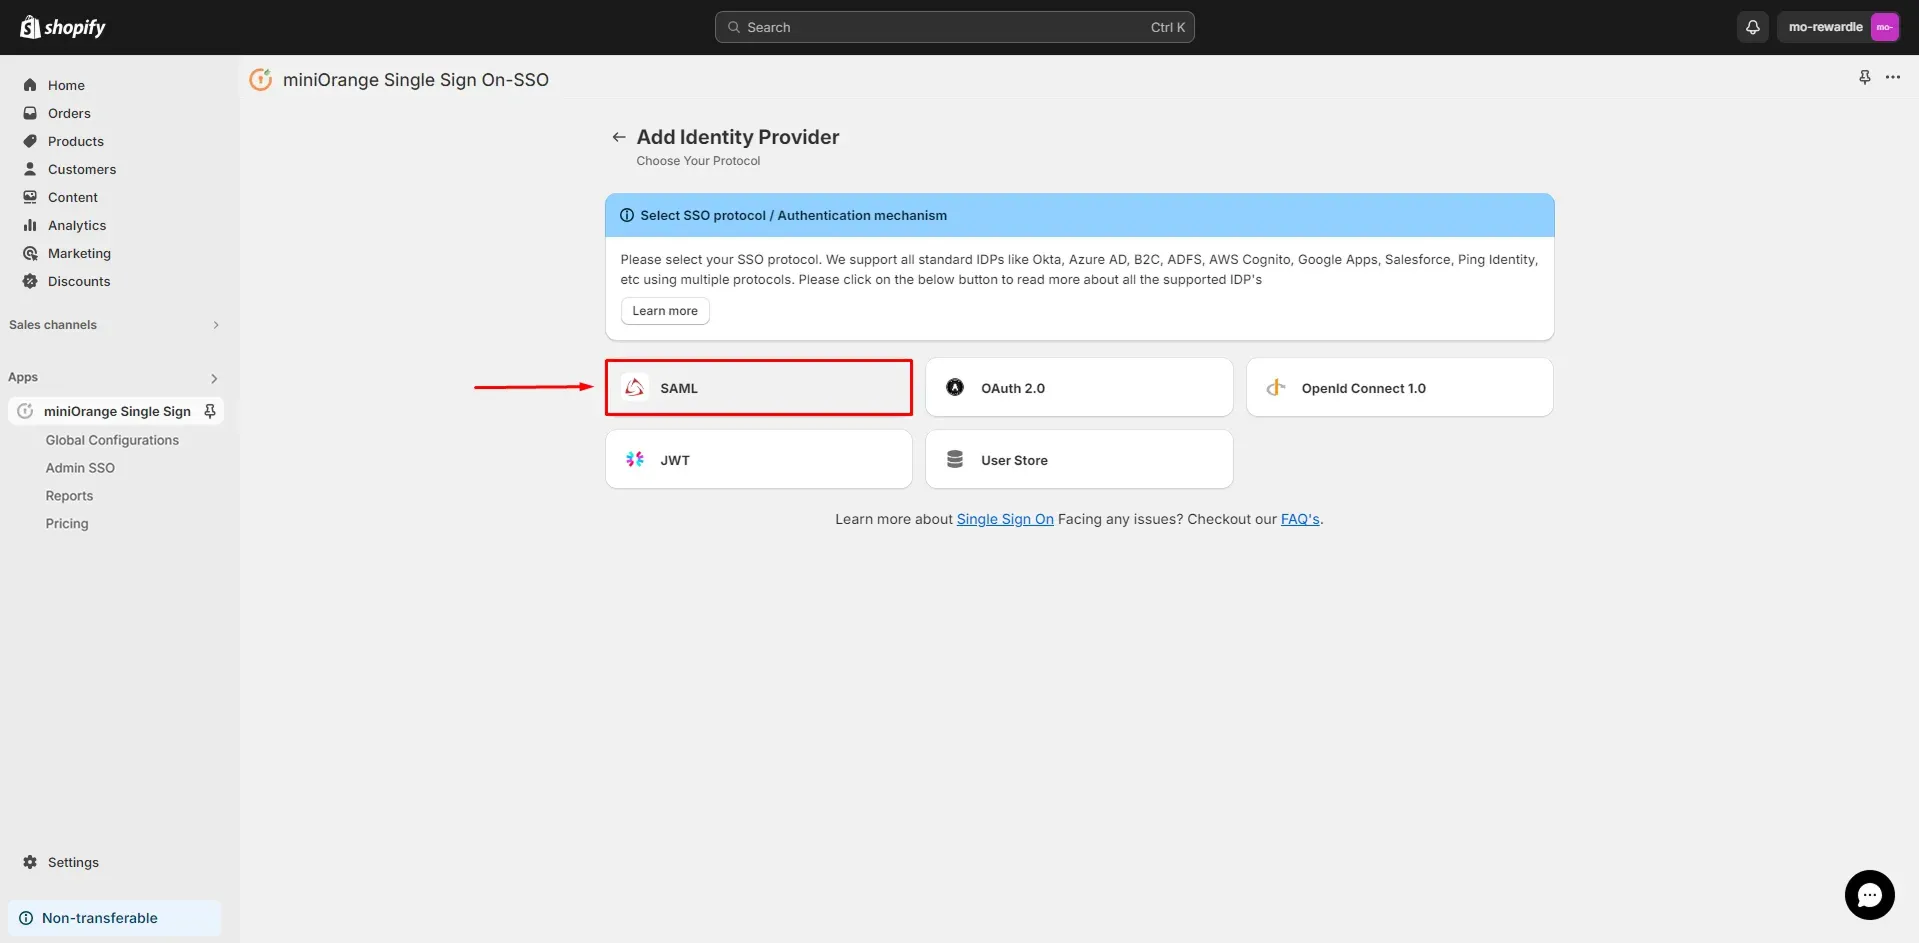
- Välja SAML protokoll.
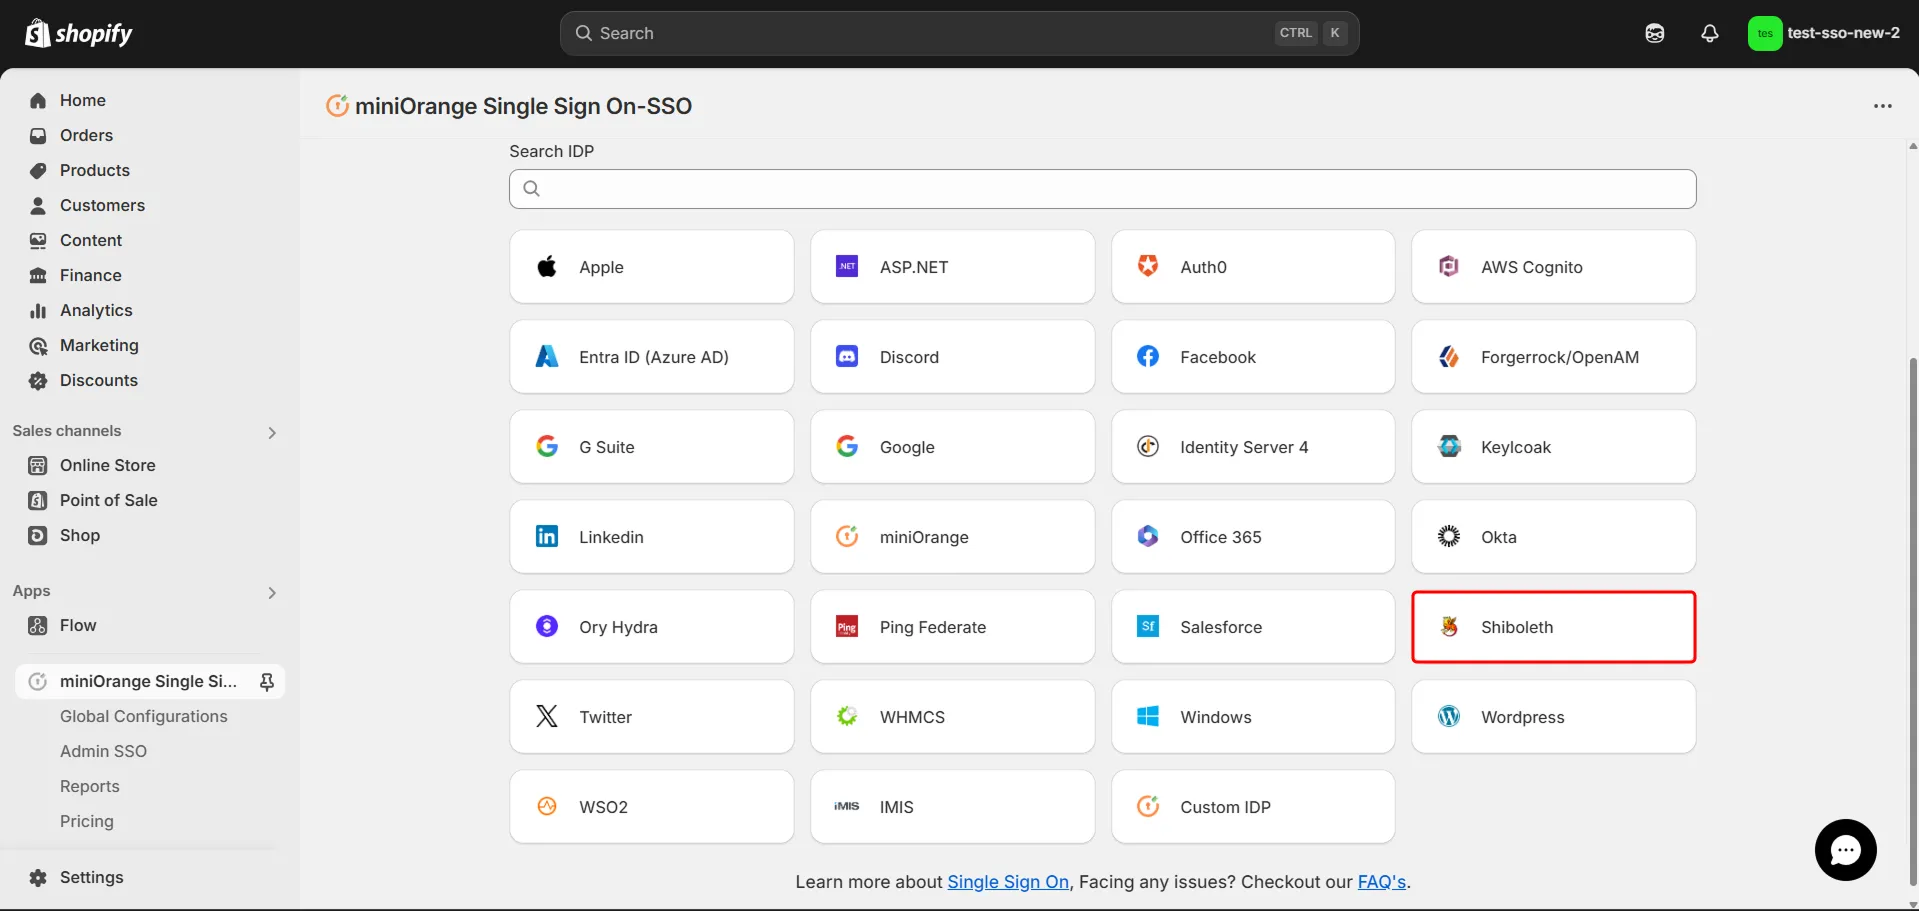
- Välj från listan över IDP:er Schibbolet.
- Klicka på Importera IDP-metadata knapp.
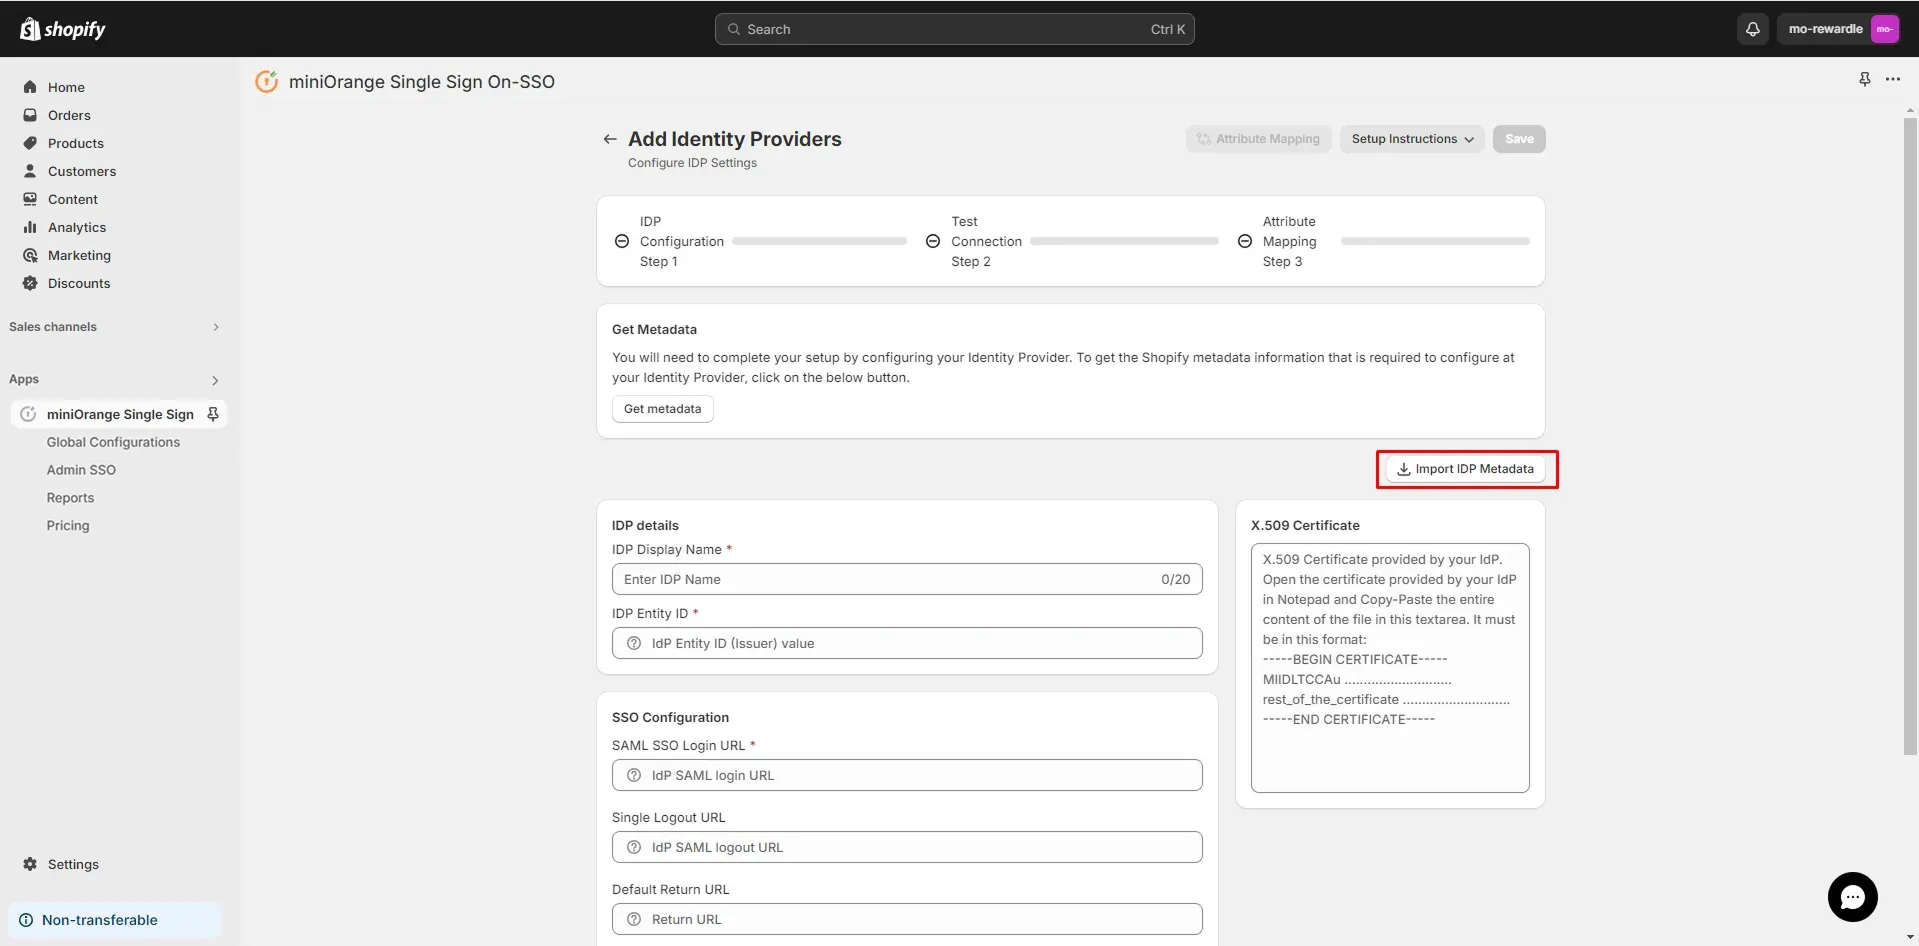
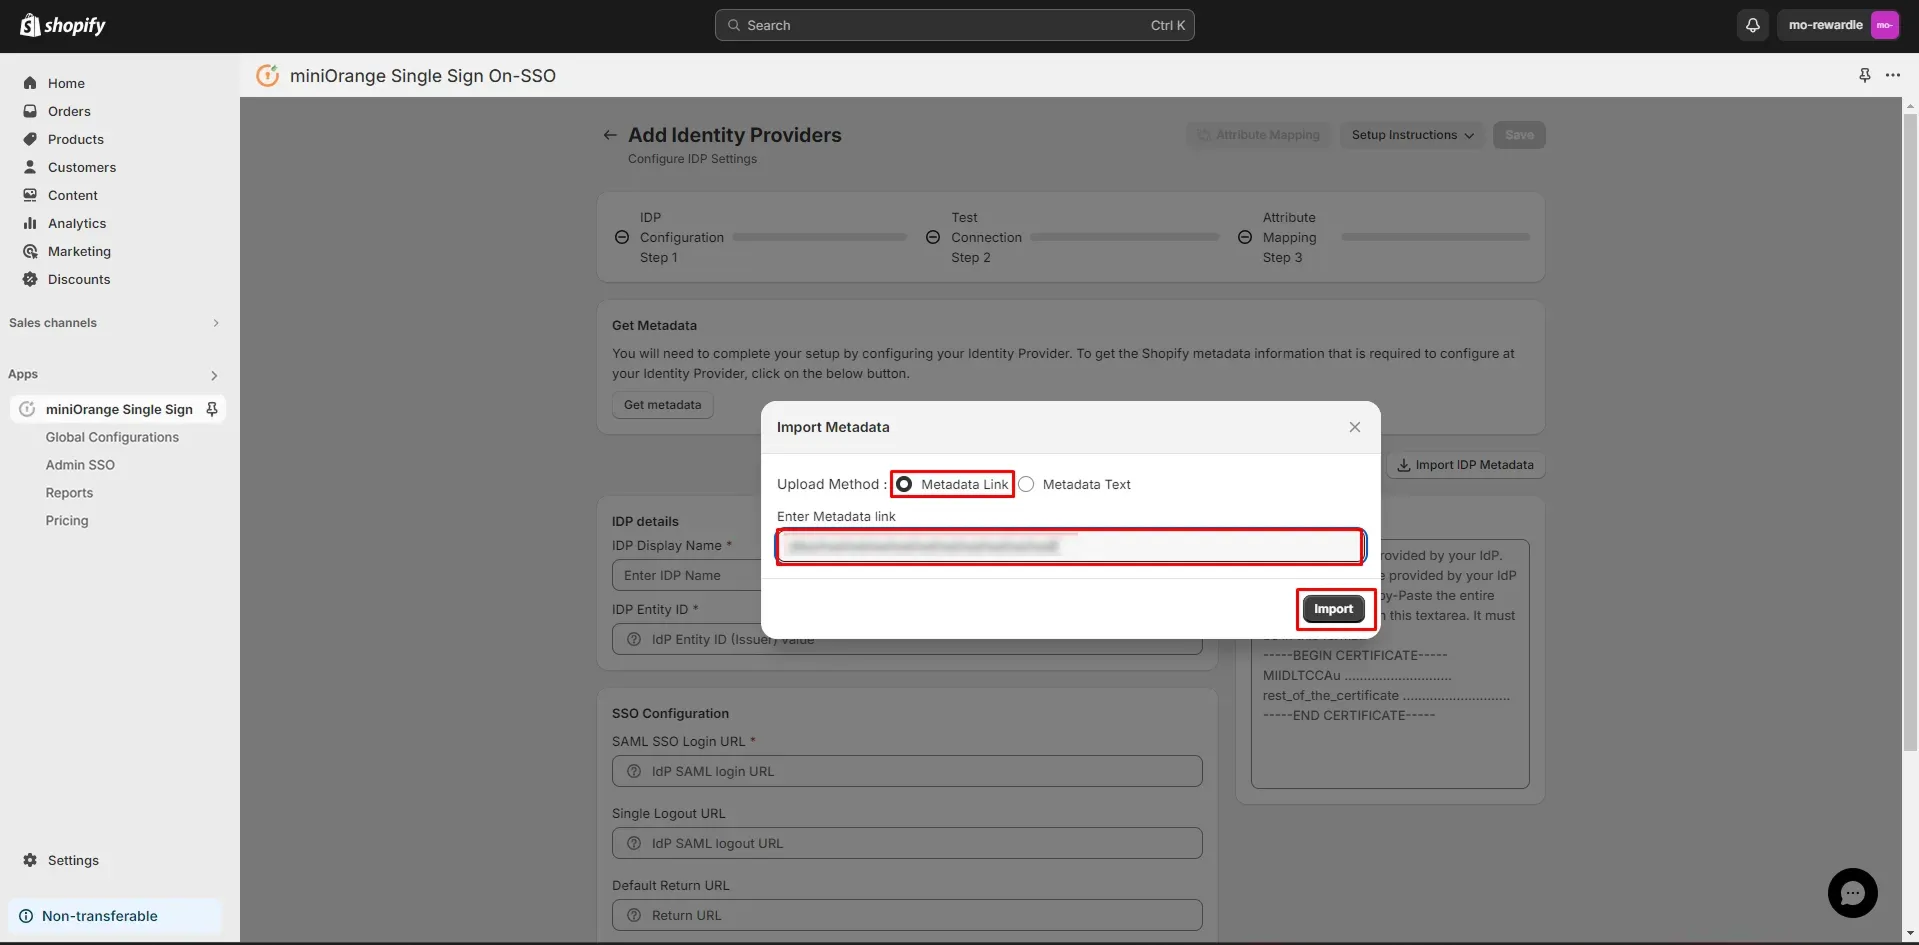
- Välj uppladdningsmetod som Metadata länk. Klistra in den kopierade XML-fillänken från steg 1 och klicka på Import.
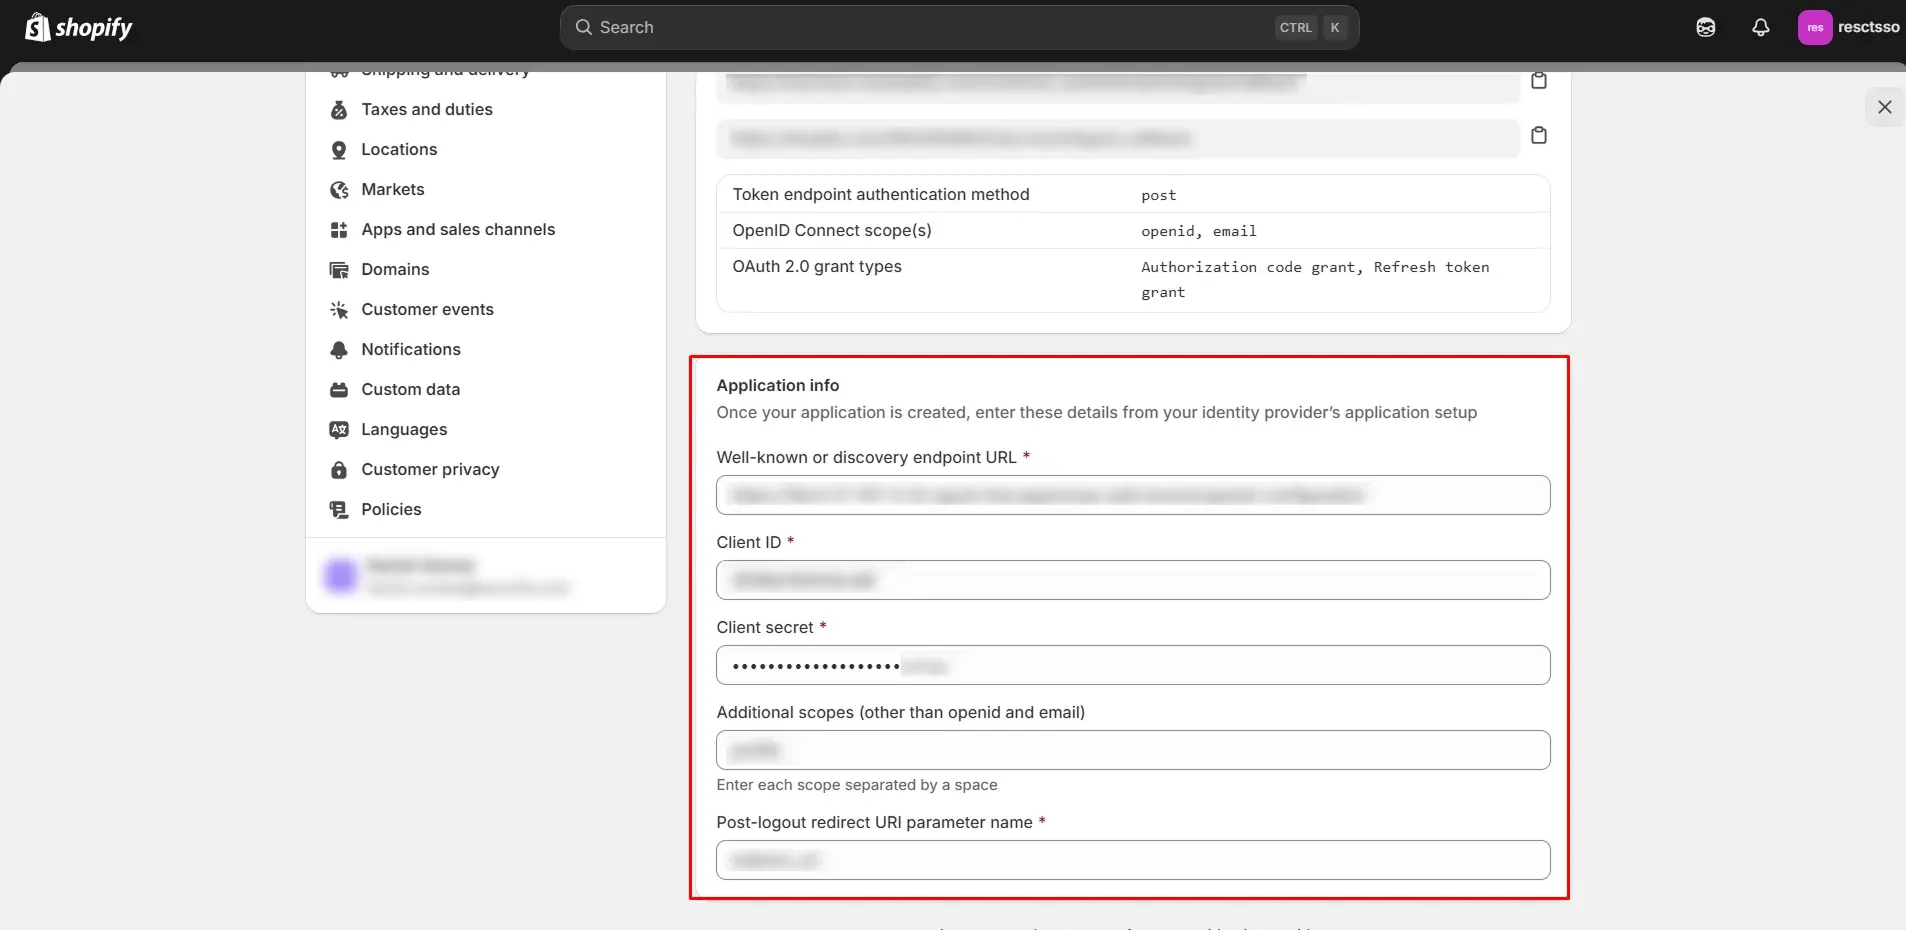
- Du kan också ange informationen manuellt. Du måste konfigurera följande slutpunkter:
| IDP-enhets-ID | https://<your_domain>/idp/shibboleth |
| URL för enkel inloggning | https://<your_domain>/idp/profile/SAML2/Redirect/SSO |
| URL för enkel utloggning | https://<your_domain>/idp/shibboleth |
| X.509-certifikat | Det offentliga nyckelcertifikatet för din Shibboleth-server. |
- Lägg till lämpligt IDP-namn och klicka på Spara.
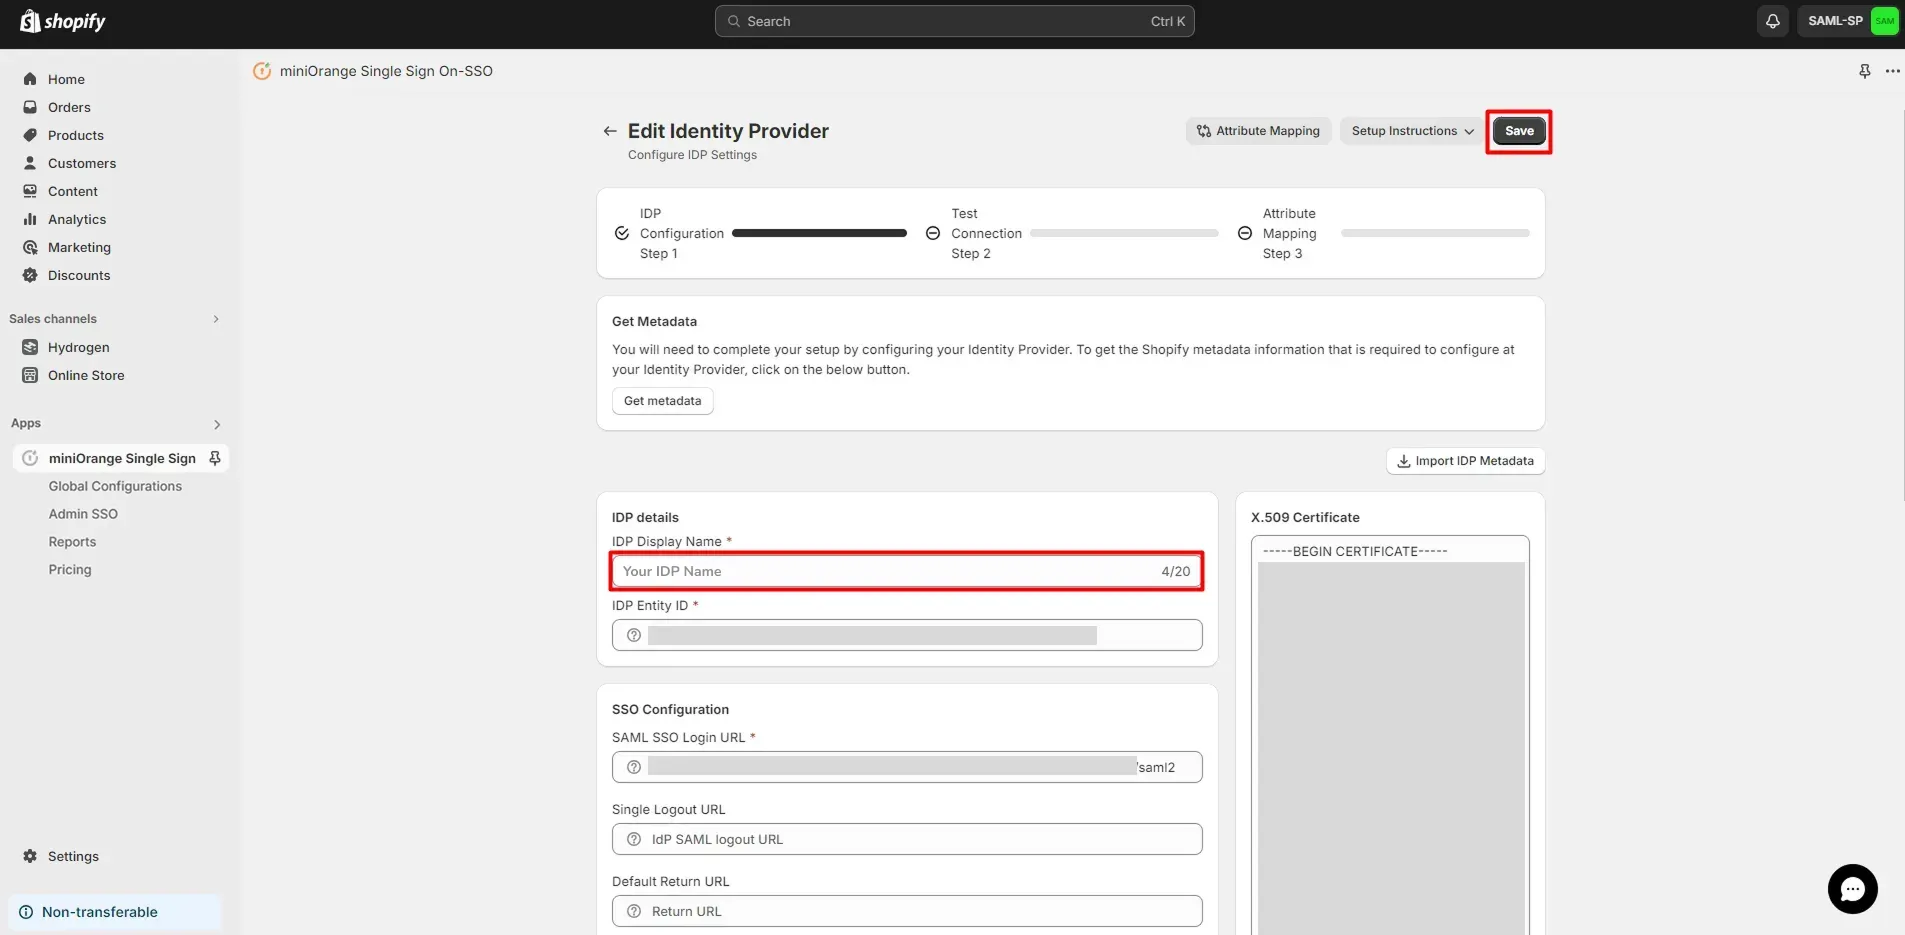
Du har slutfört Shopify-sidans konfiguration.
Steg 3: Testa anslutningar
-
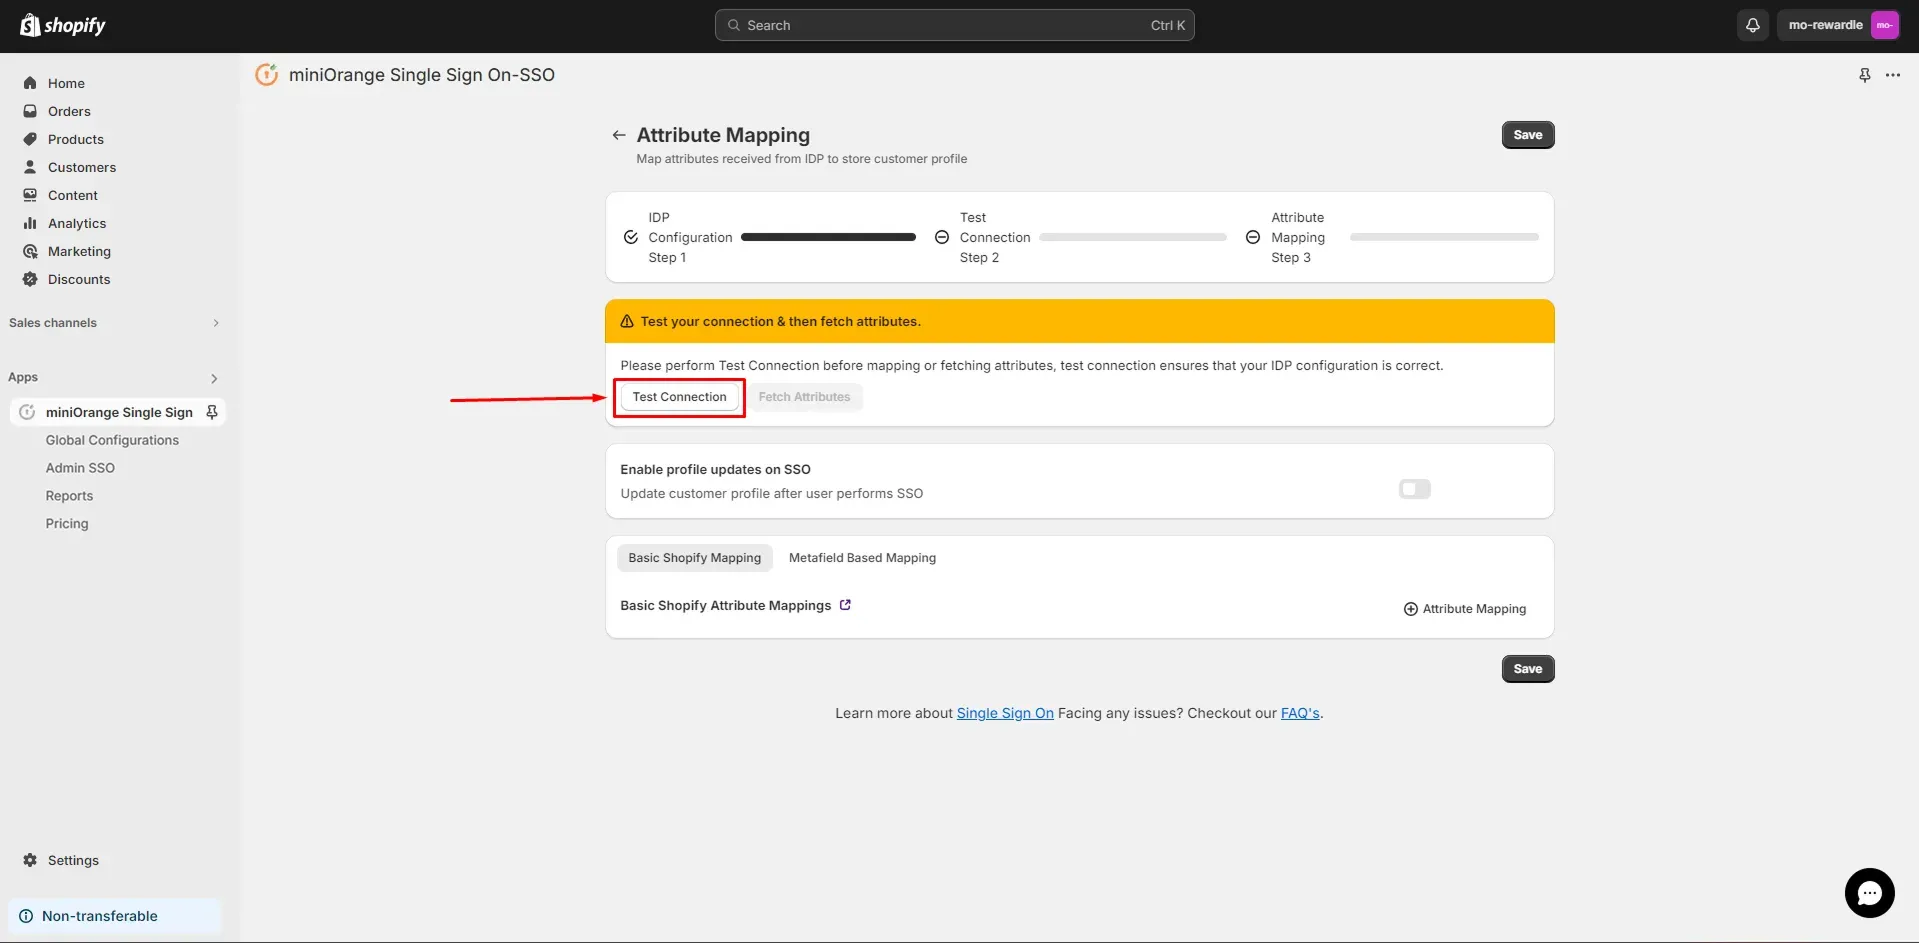
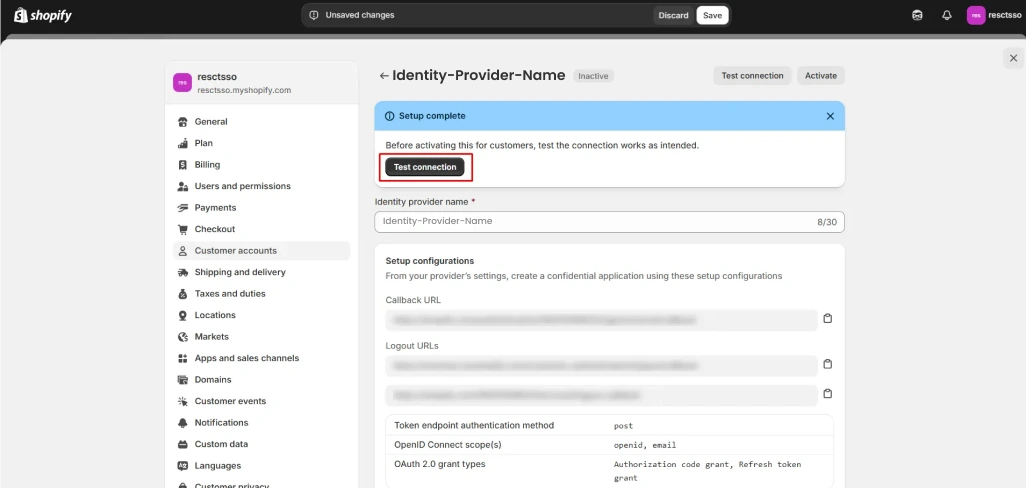
När du har sparat IDP-konfigurationen kommer du att omdirigeras till
Testa anslutning steg.
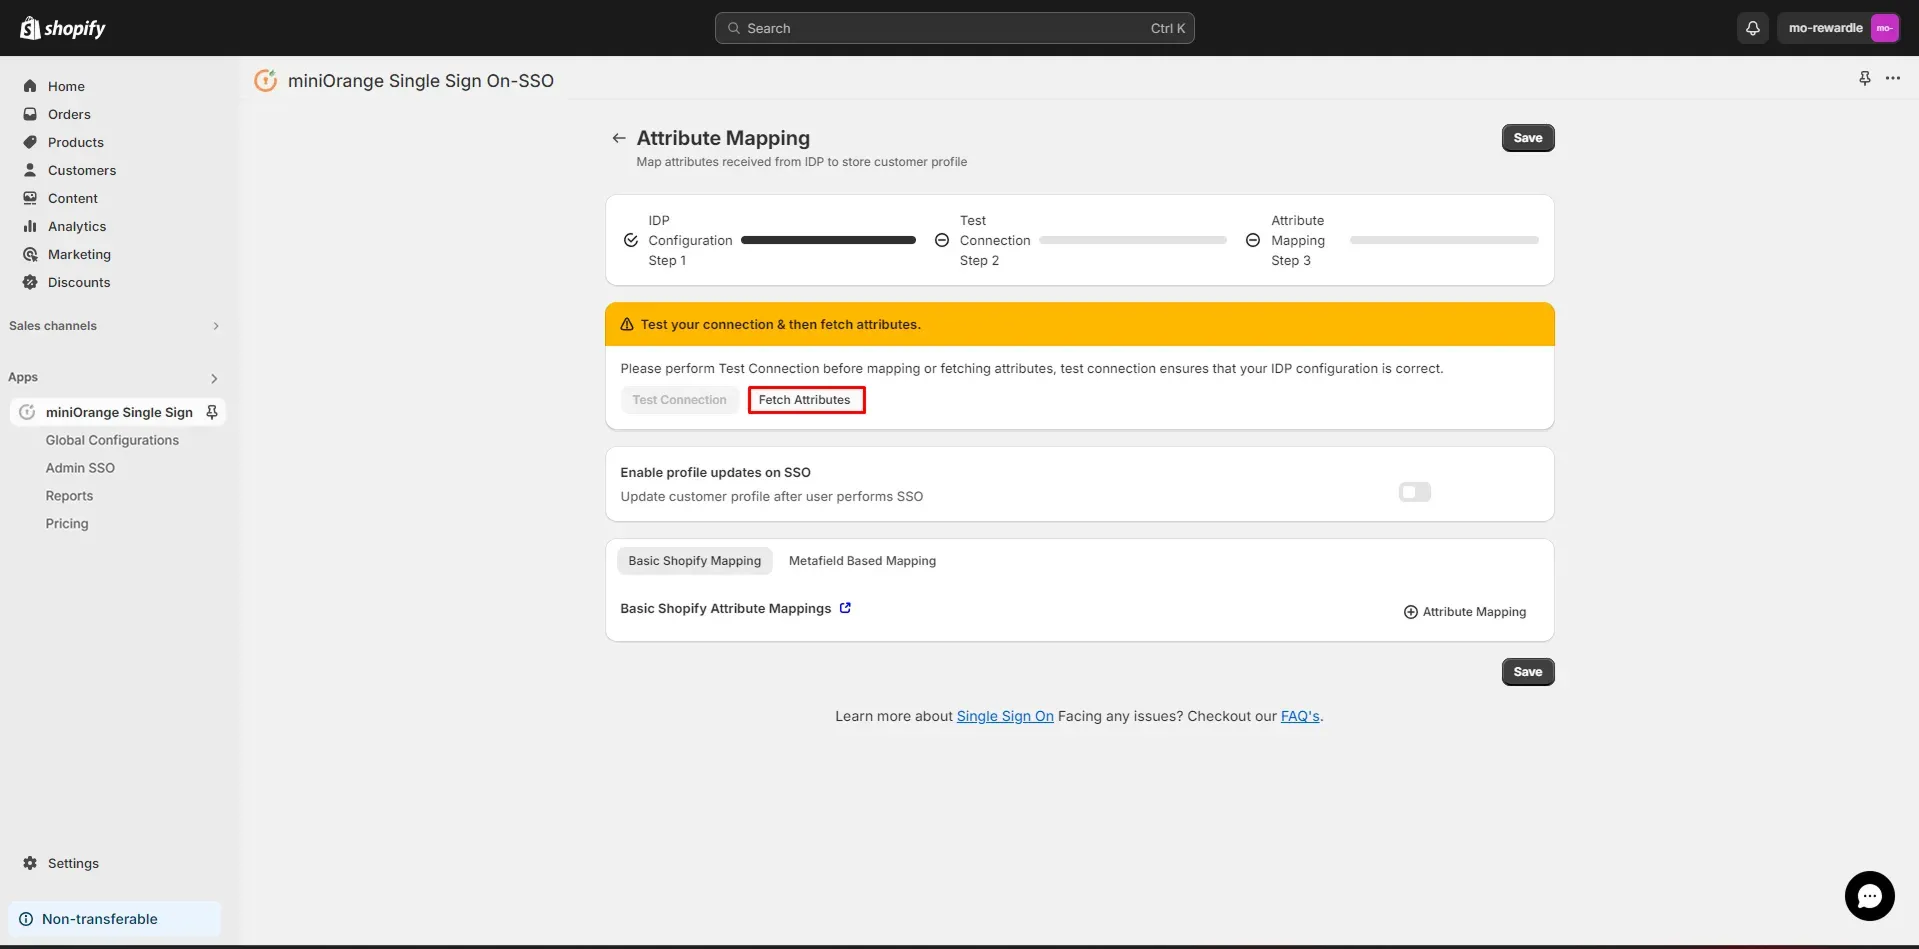
Vänligen utför Testanslutning innan du kartlägger eller hämtar attribut, testanslutningen säkerställer att din IDP-konfiguration är korrekt. - Klicka på Testa anslutning knapp.
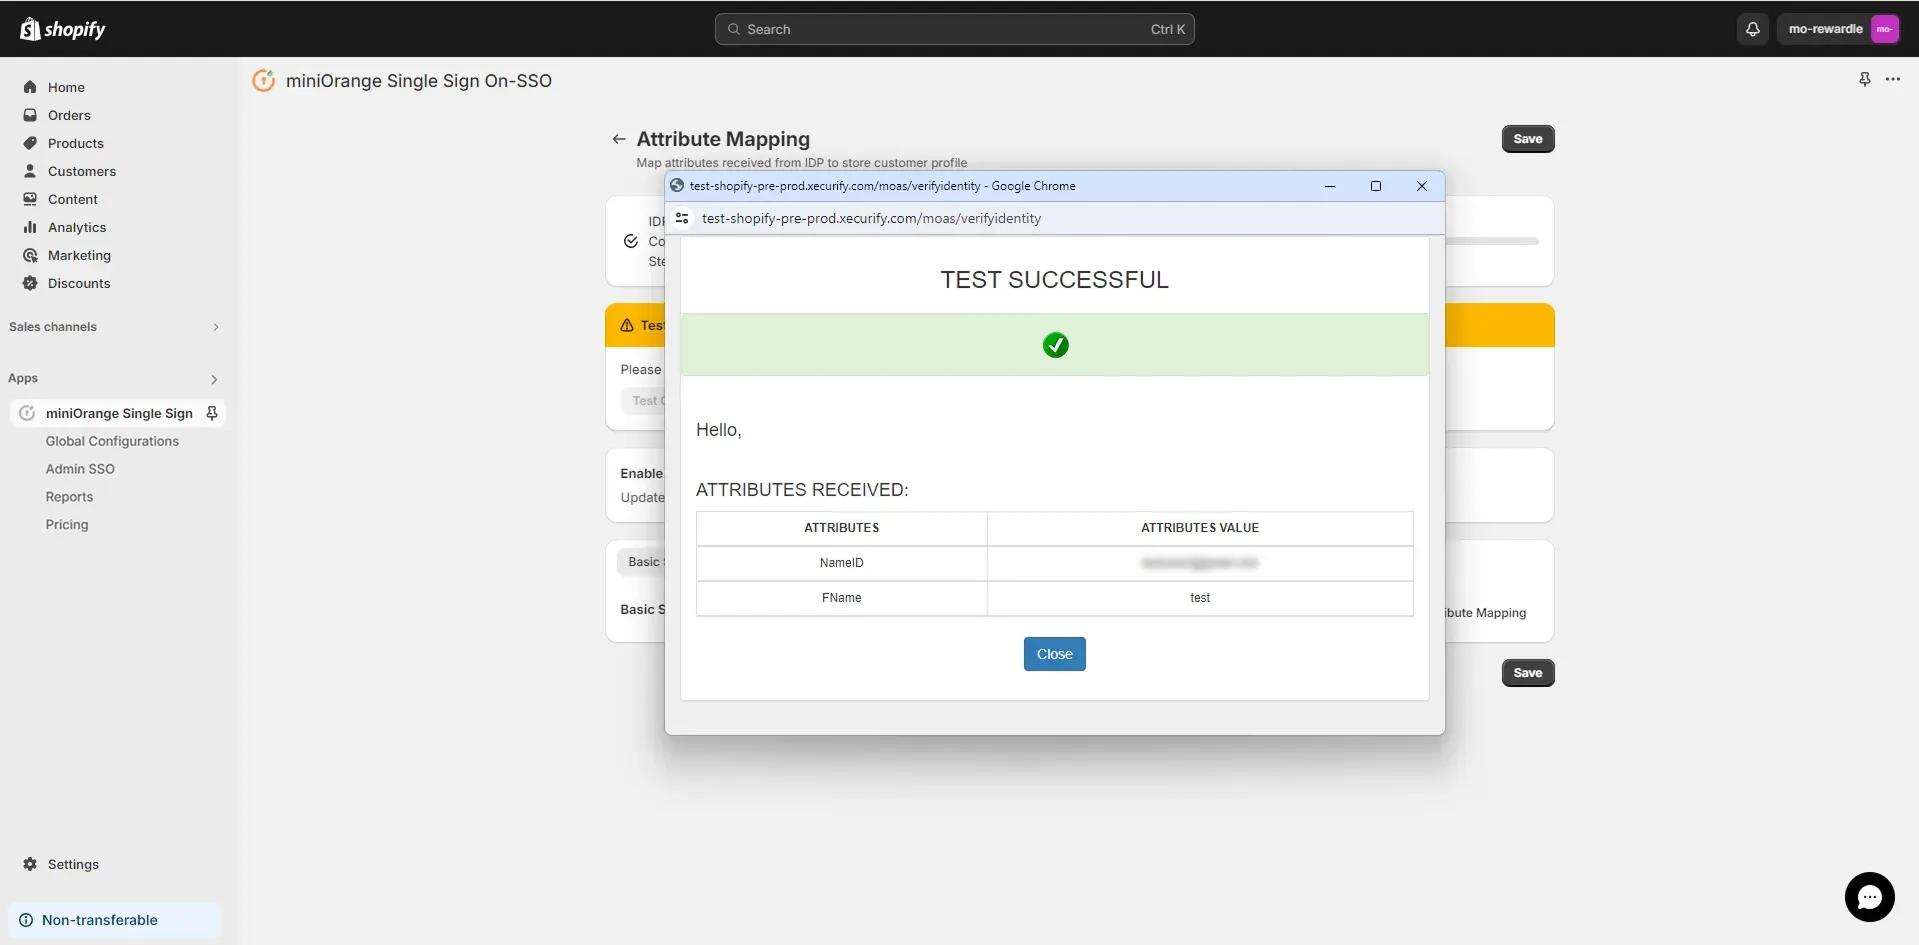
- När du anger giltiga Shibboleth-inloggningsuppgifter ser du ett popup-fönster som visas på skärmen nedan.
- Klicka på Hämta attribut knappen för att hämta IDP-attributet.
Steg 4: Attributmappning
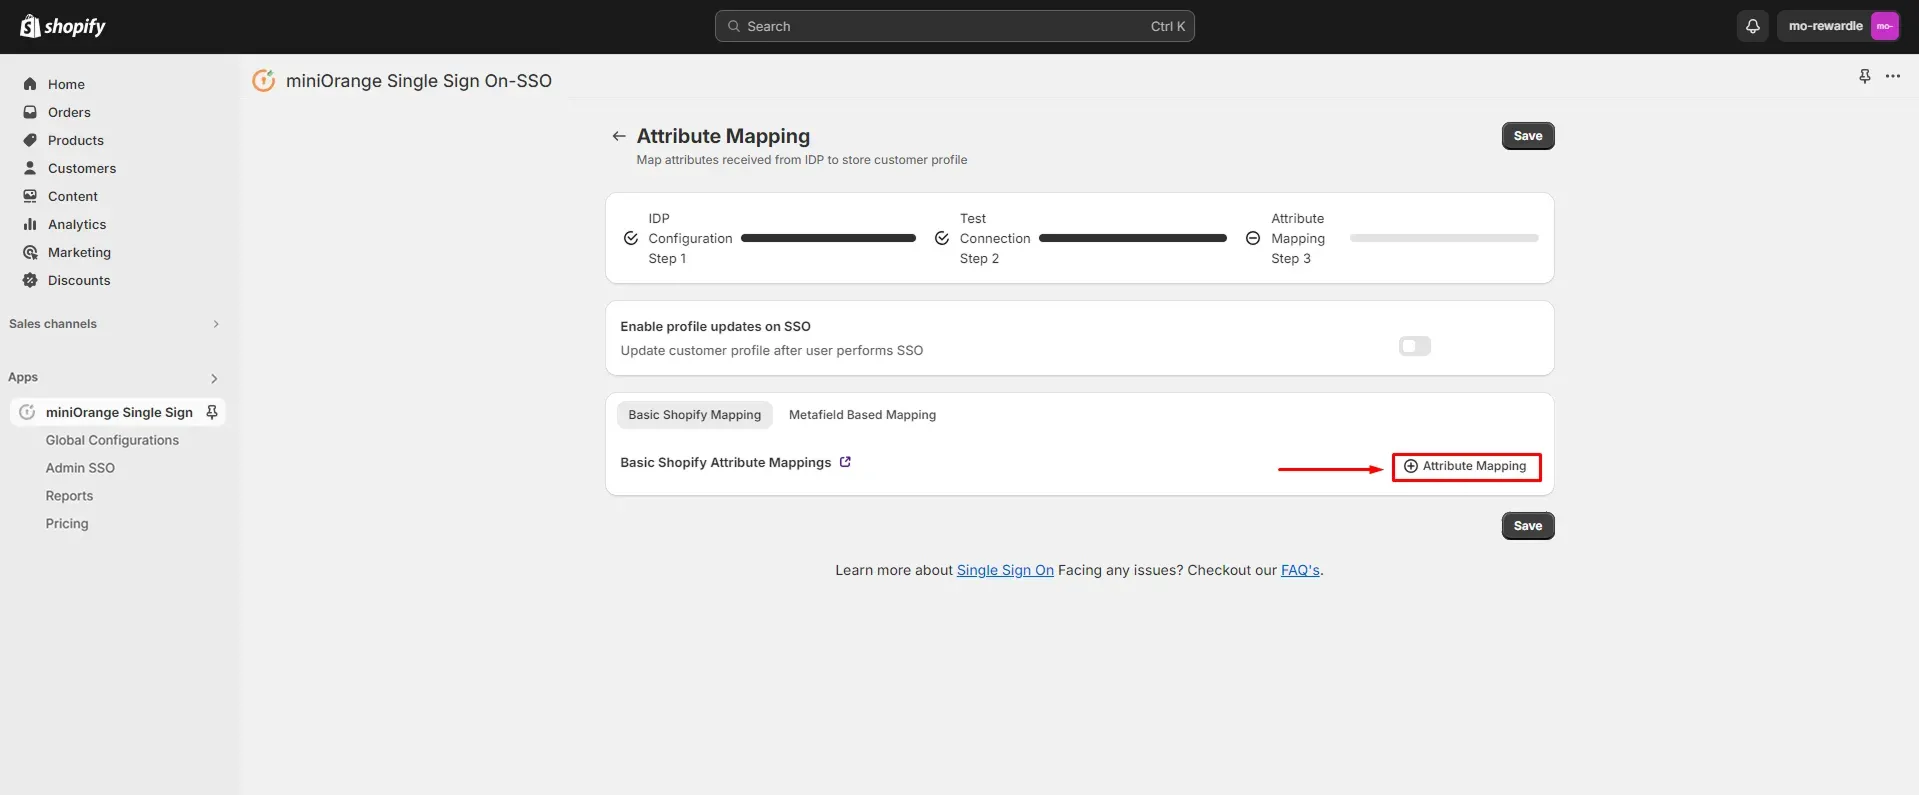
- Klicka på + Attributmappning knapp för att mappa attribut mellan Shopify och Shibboleth.
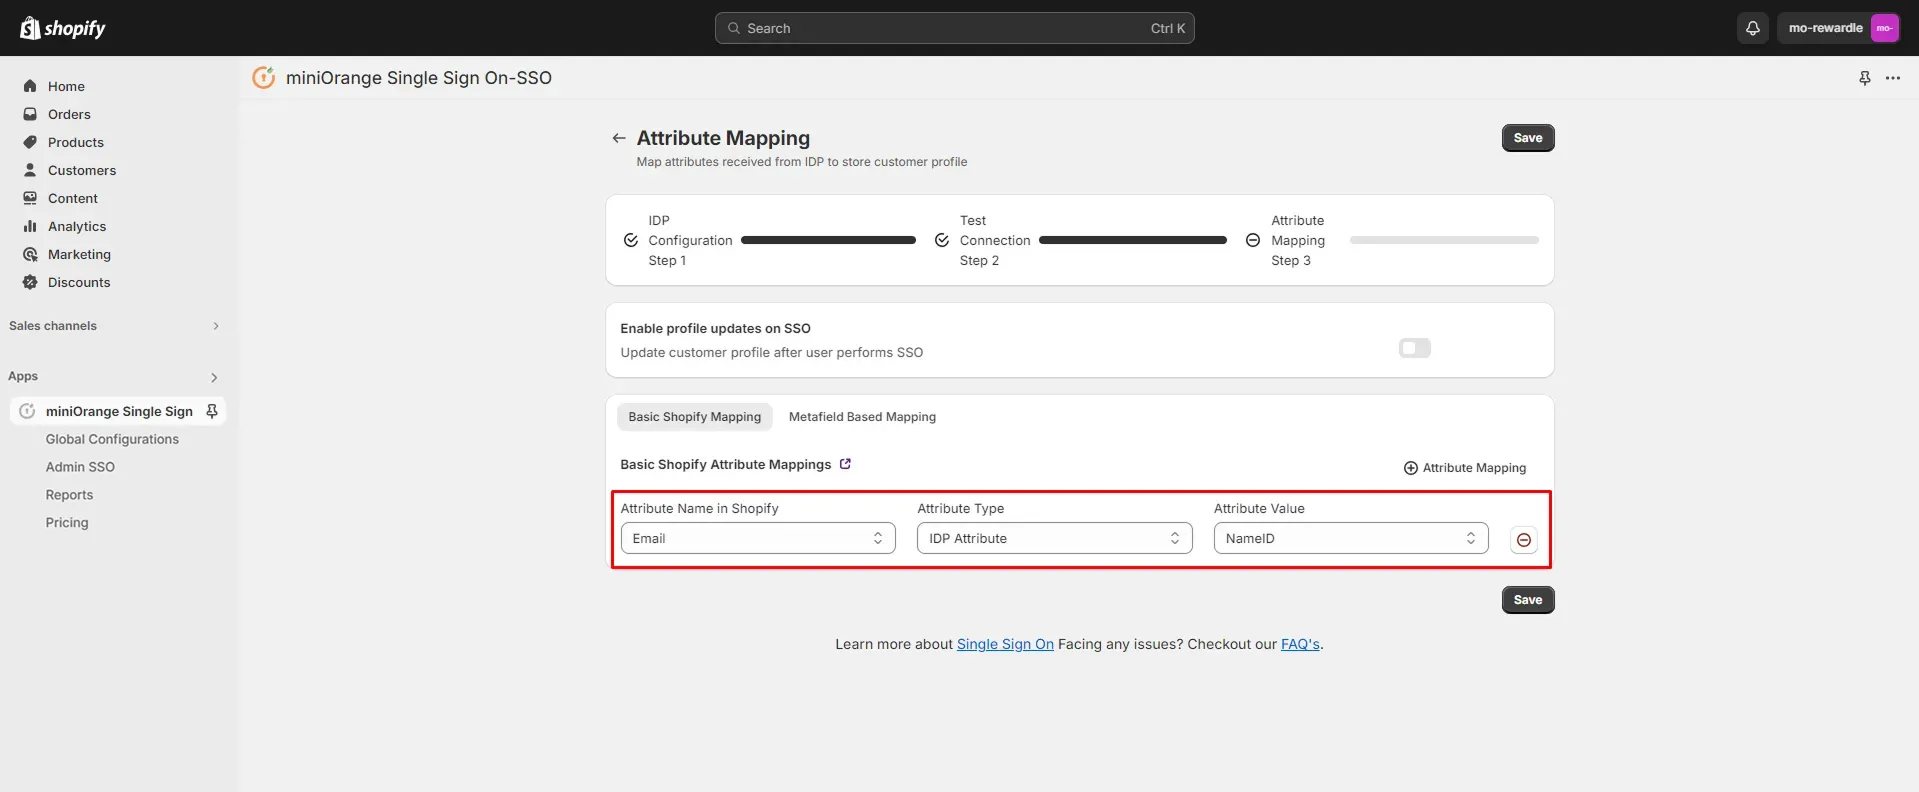
- Kartlägg attributen genom att hänvisa till tabellen nedan:
| Attributnamn i Shopify | Välj attributet från listan med fördefinierade attribut |
| Attributtyp | IDP-attribut |
| Attributvärde | Välj det attributvärde som du har hämtat från din IDP |
- Klicka på Spara.
Steg 5: Aktivera och testa SSO-konfigurationer
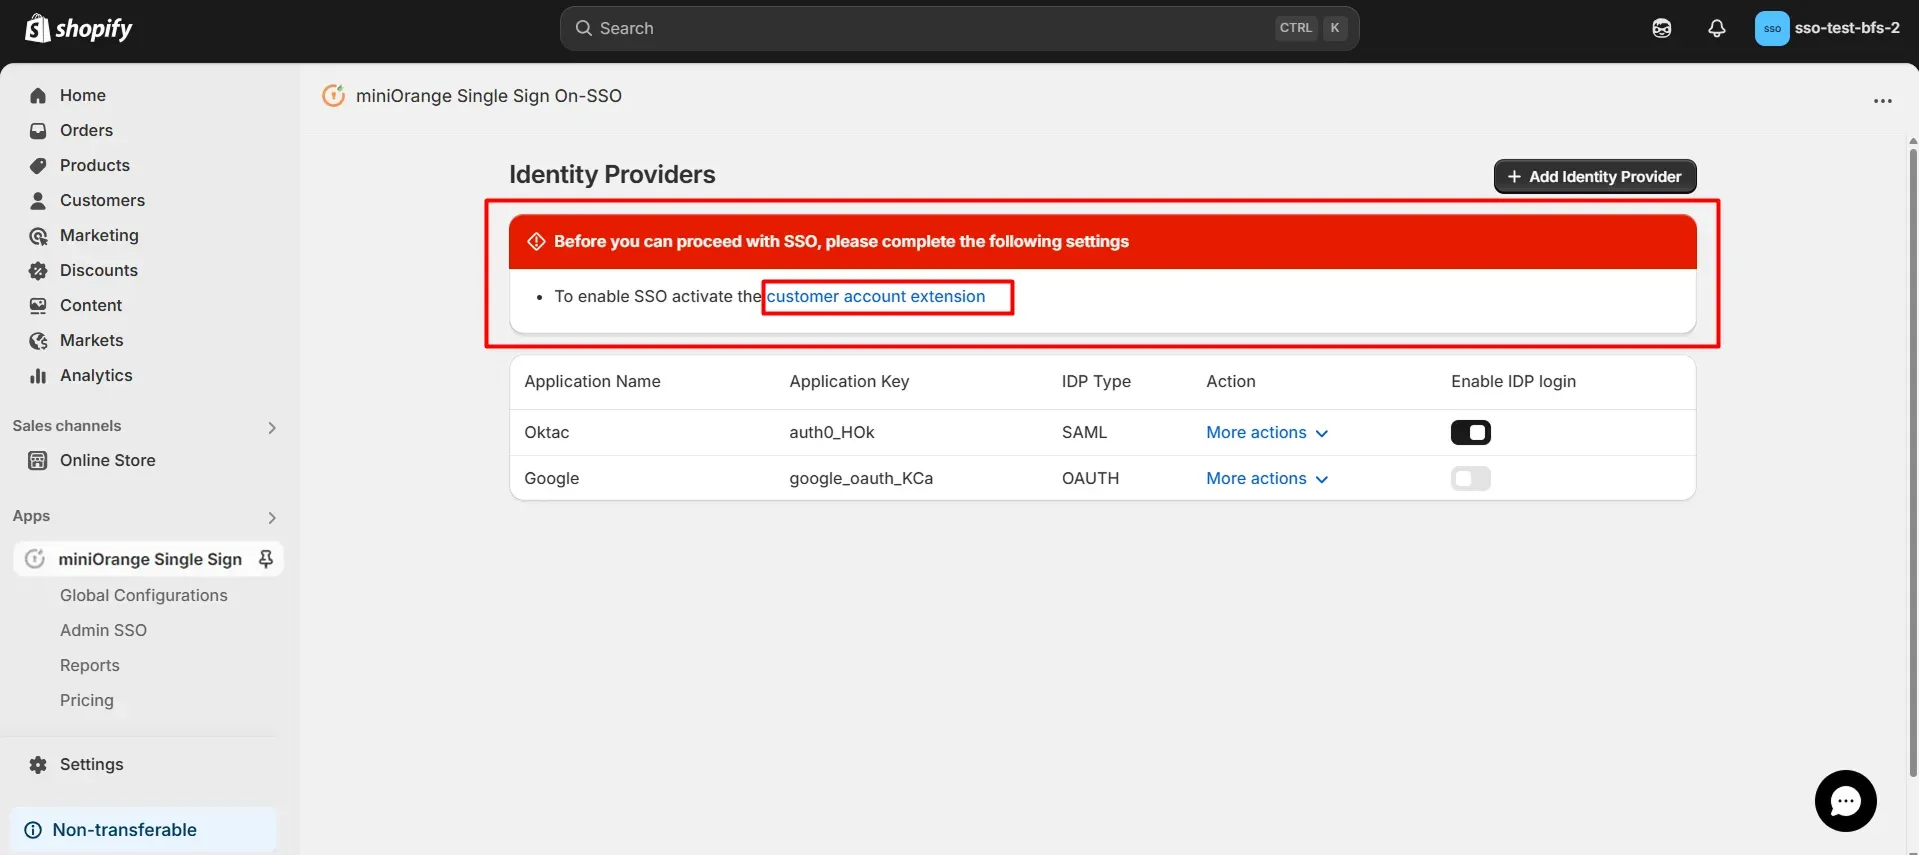
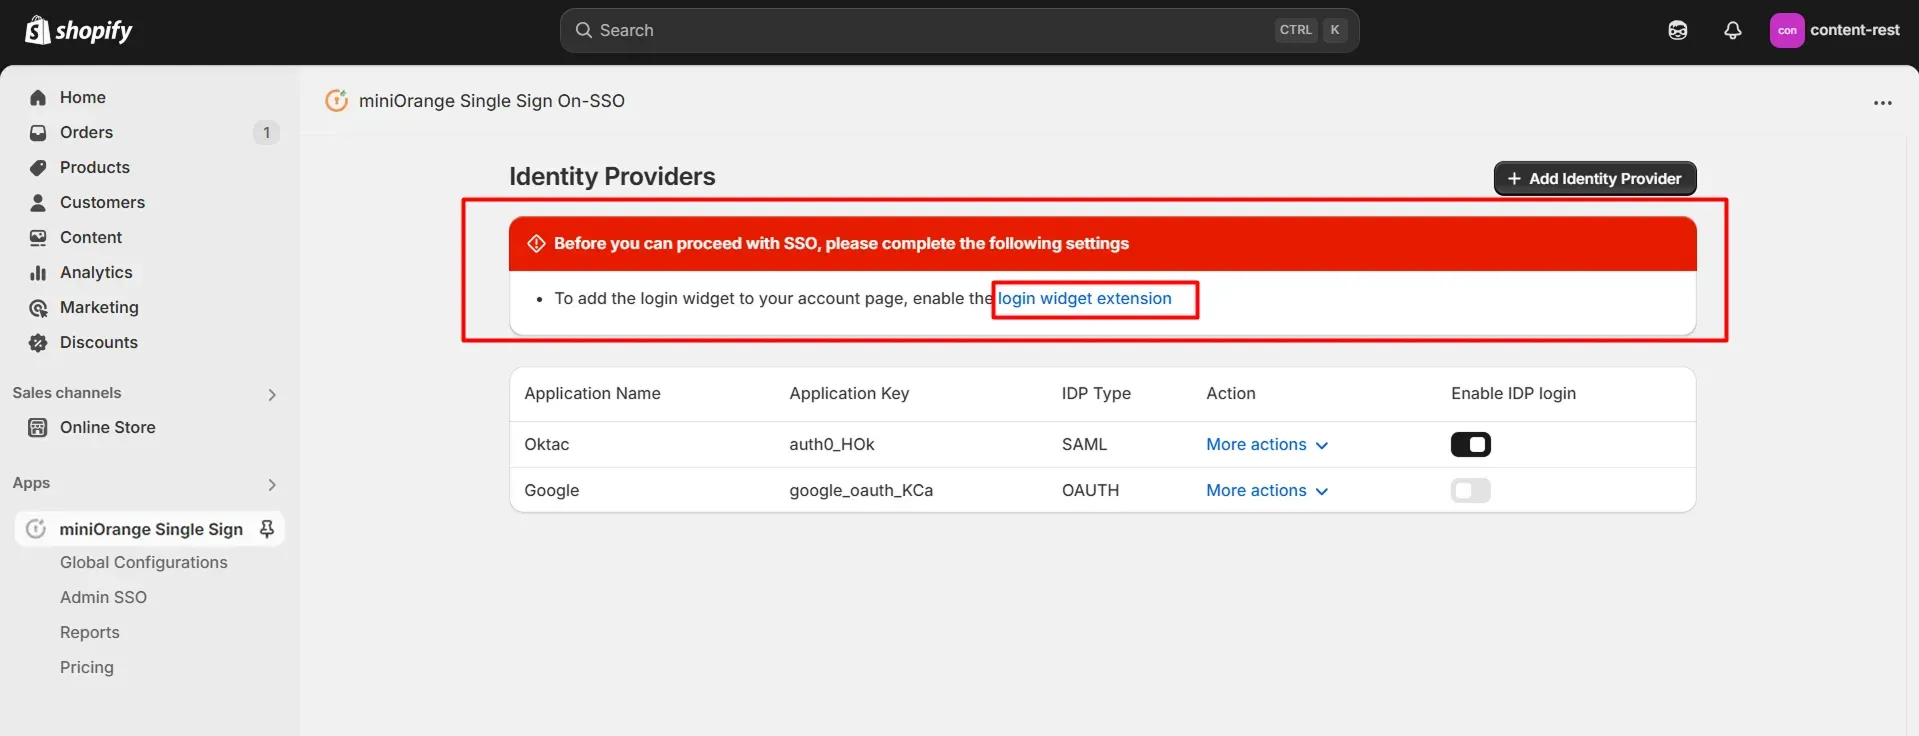
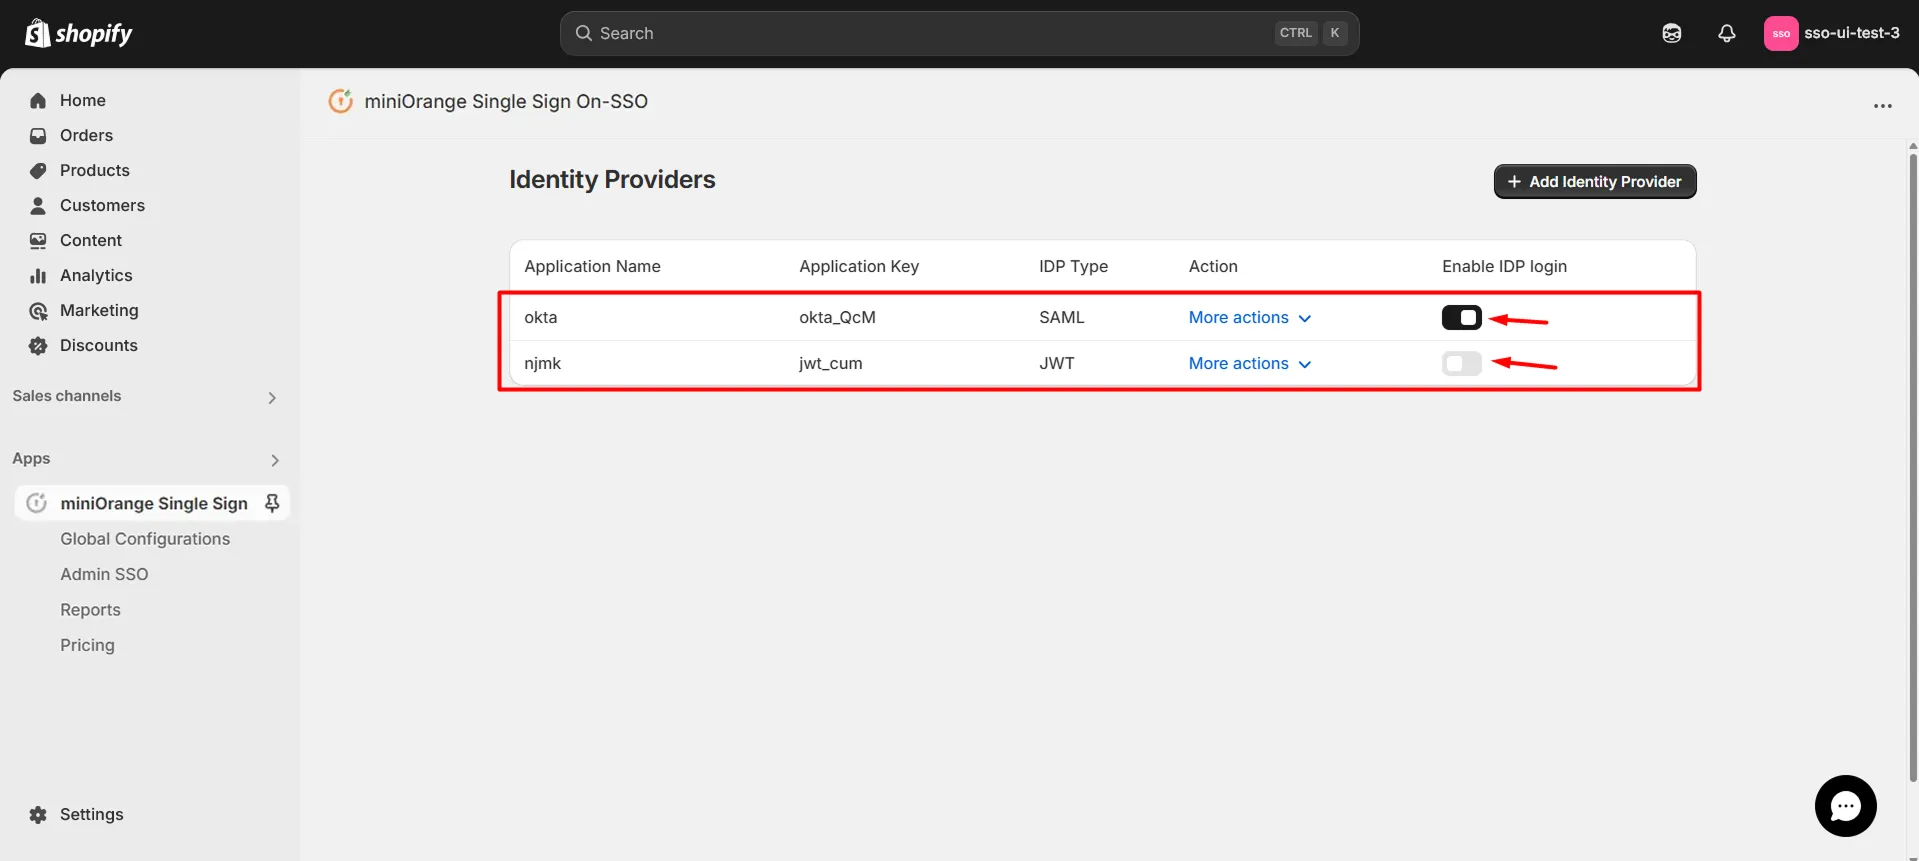
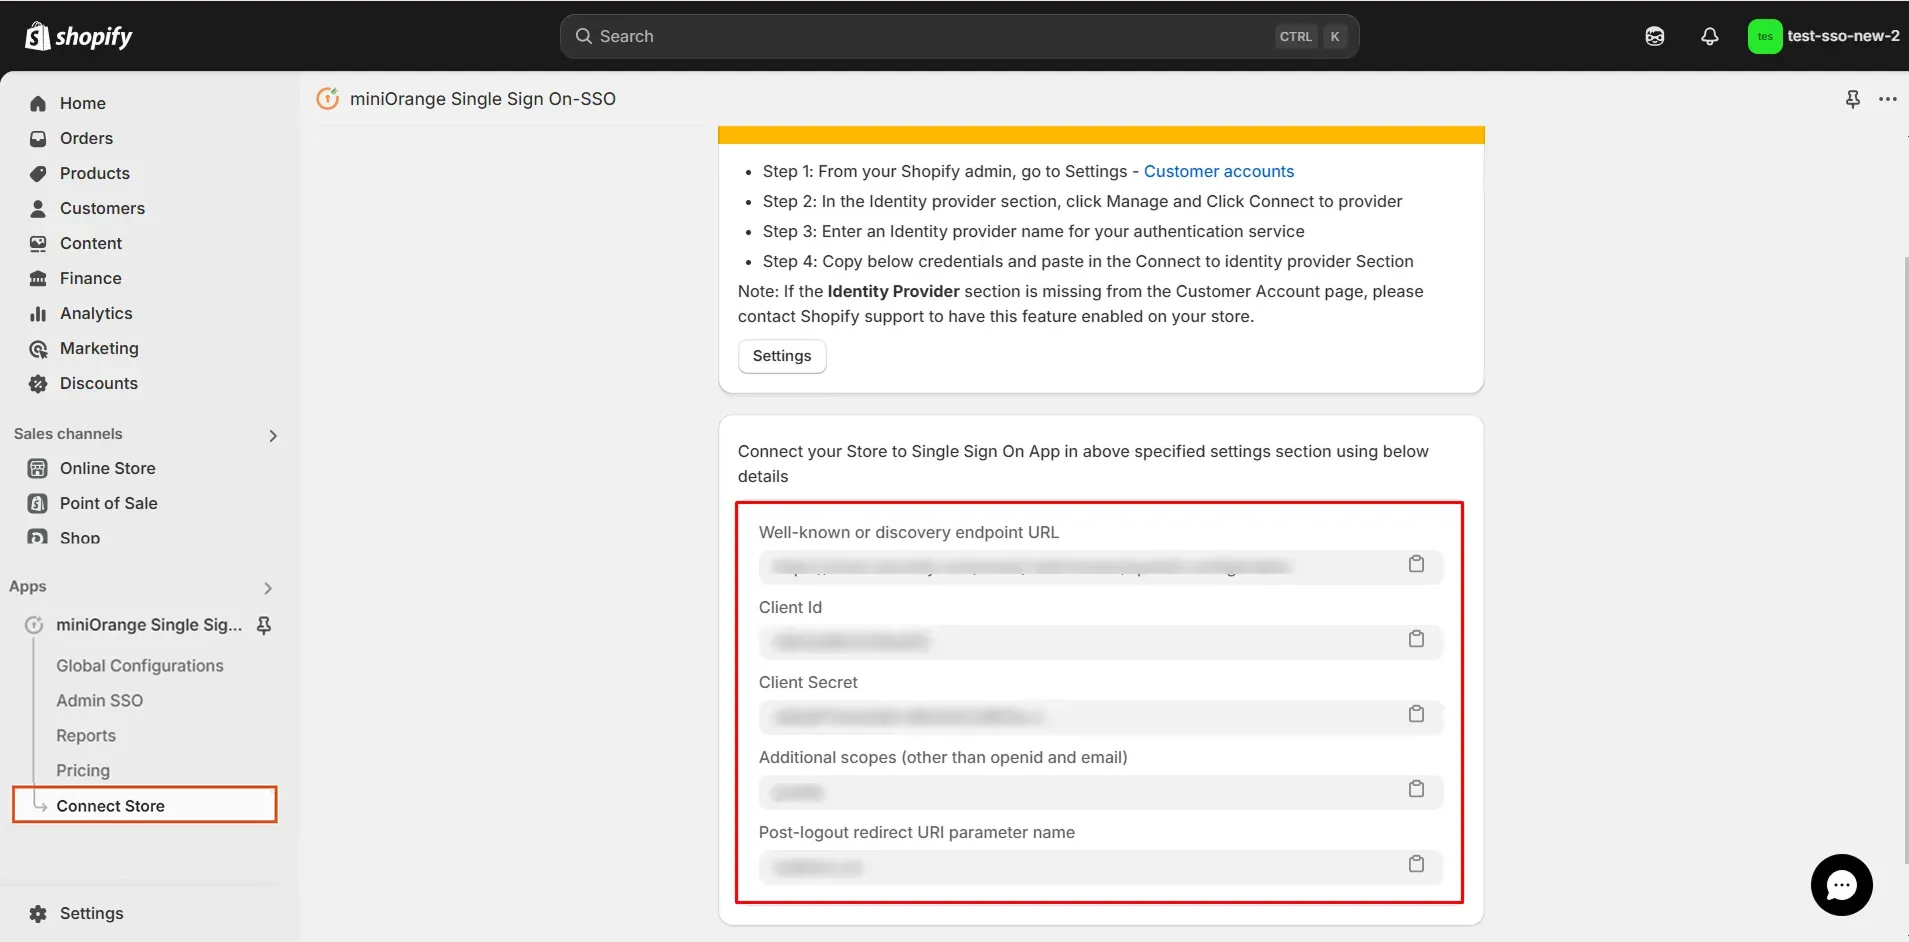
Välj Shopify Butikstyp:
- Icke-Plus Store
- Plus butik

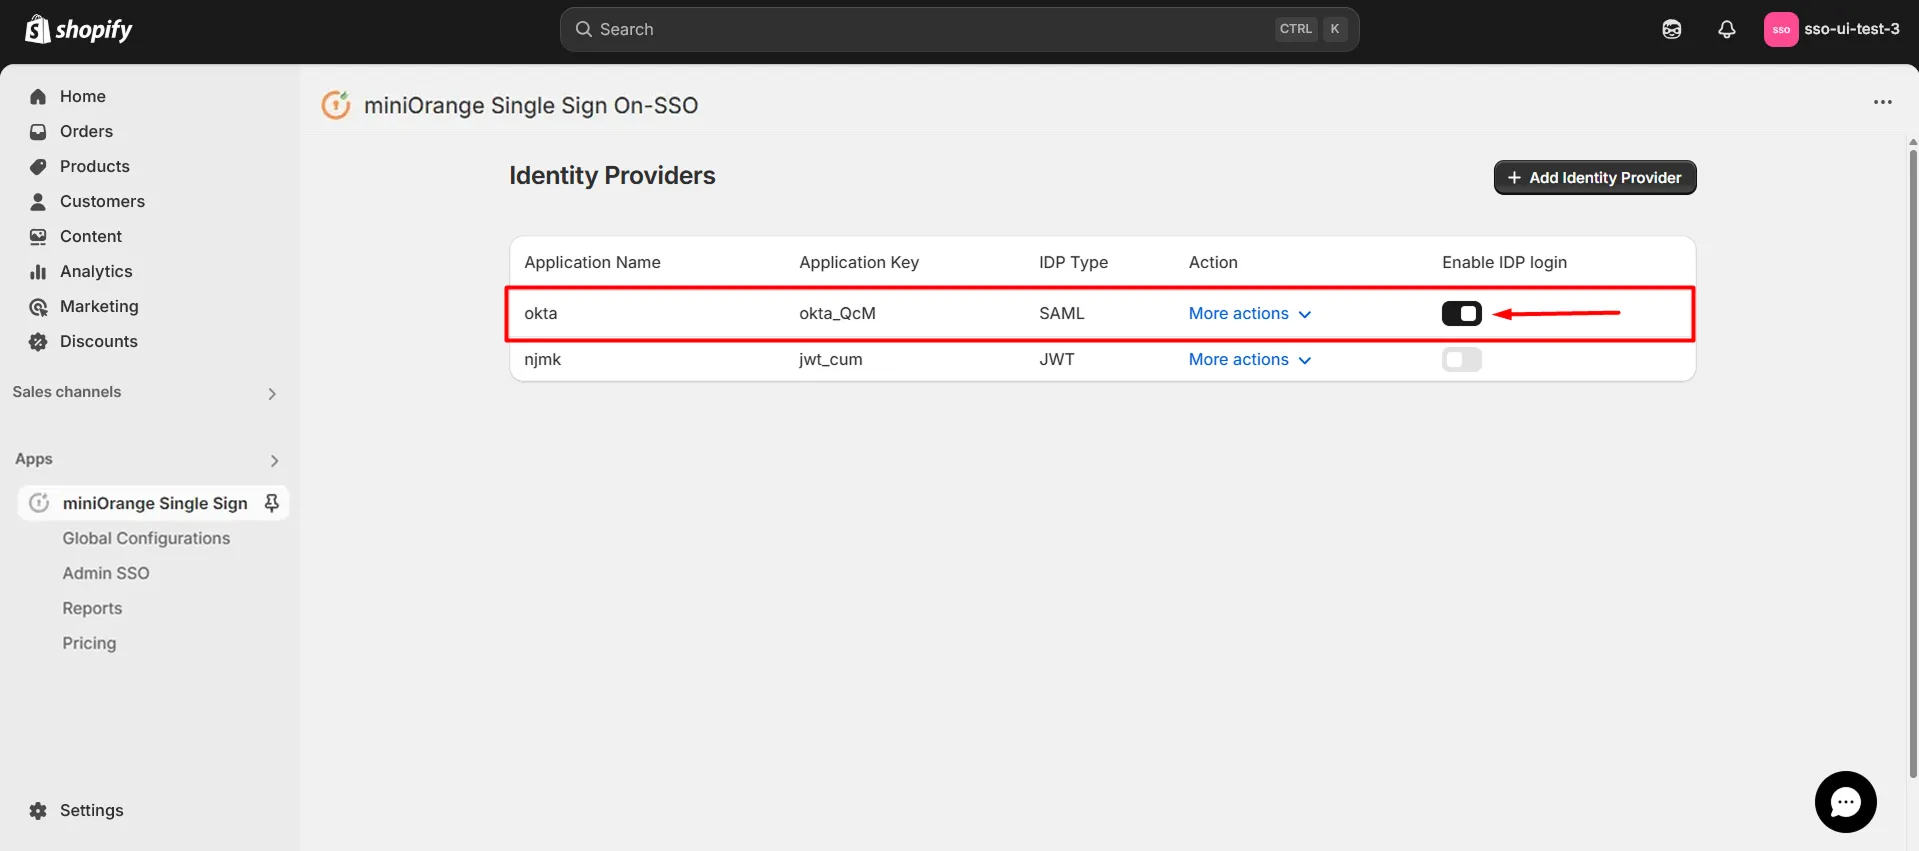
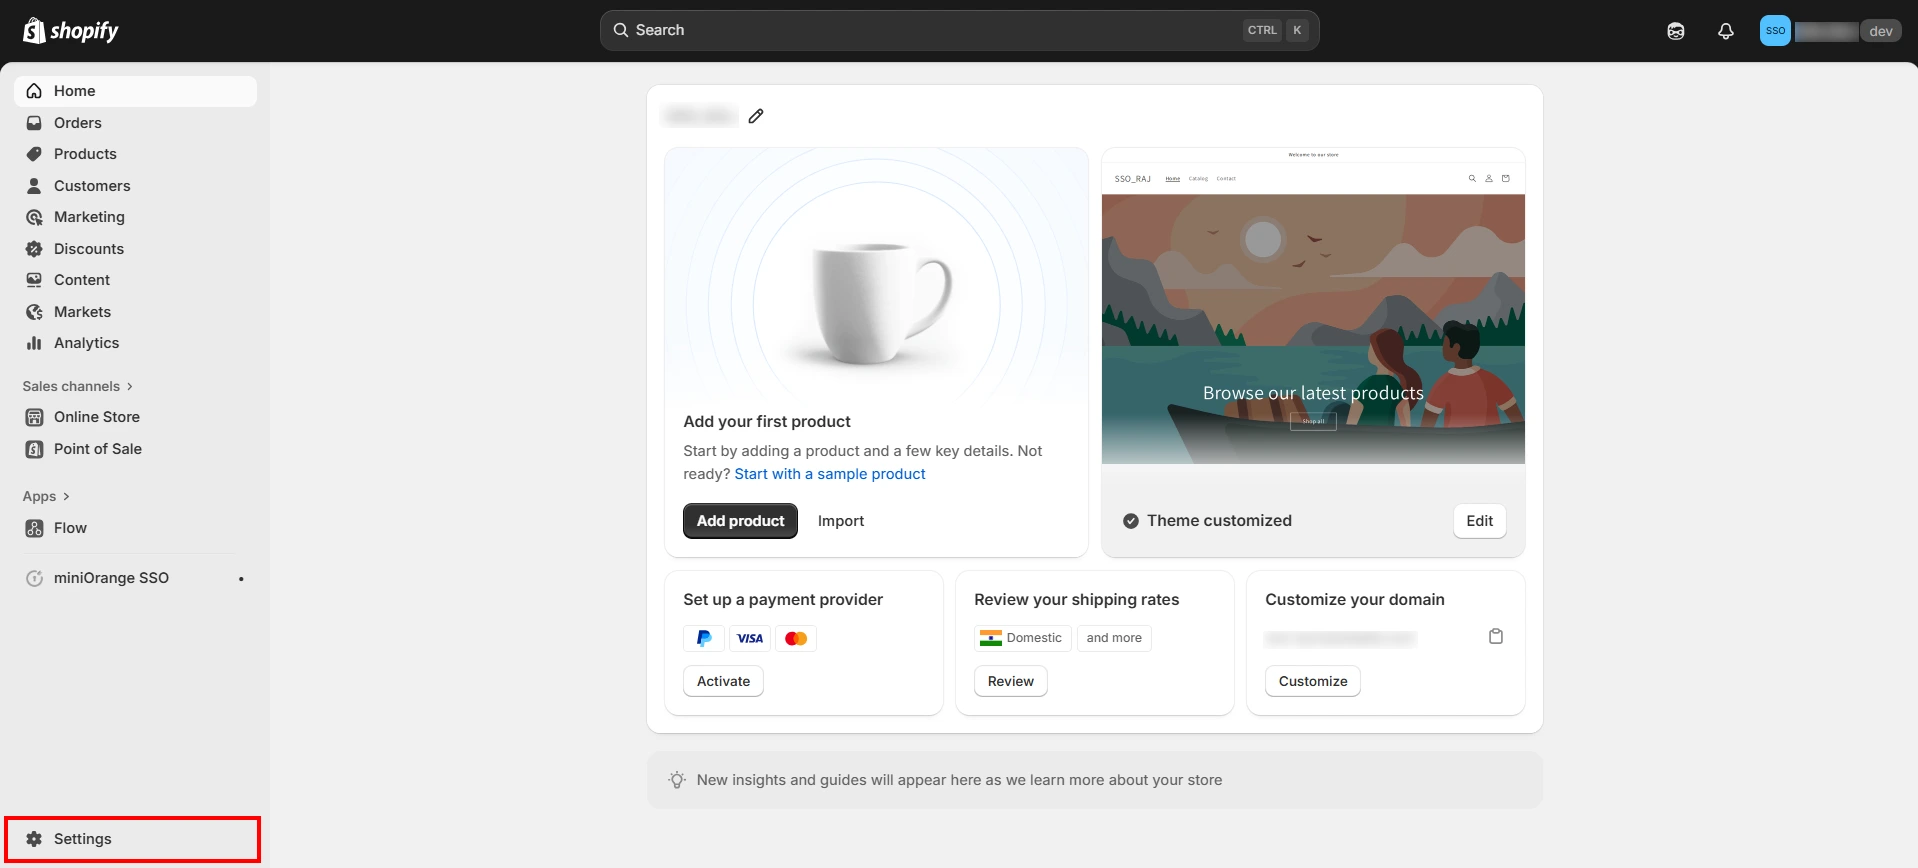
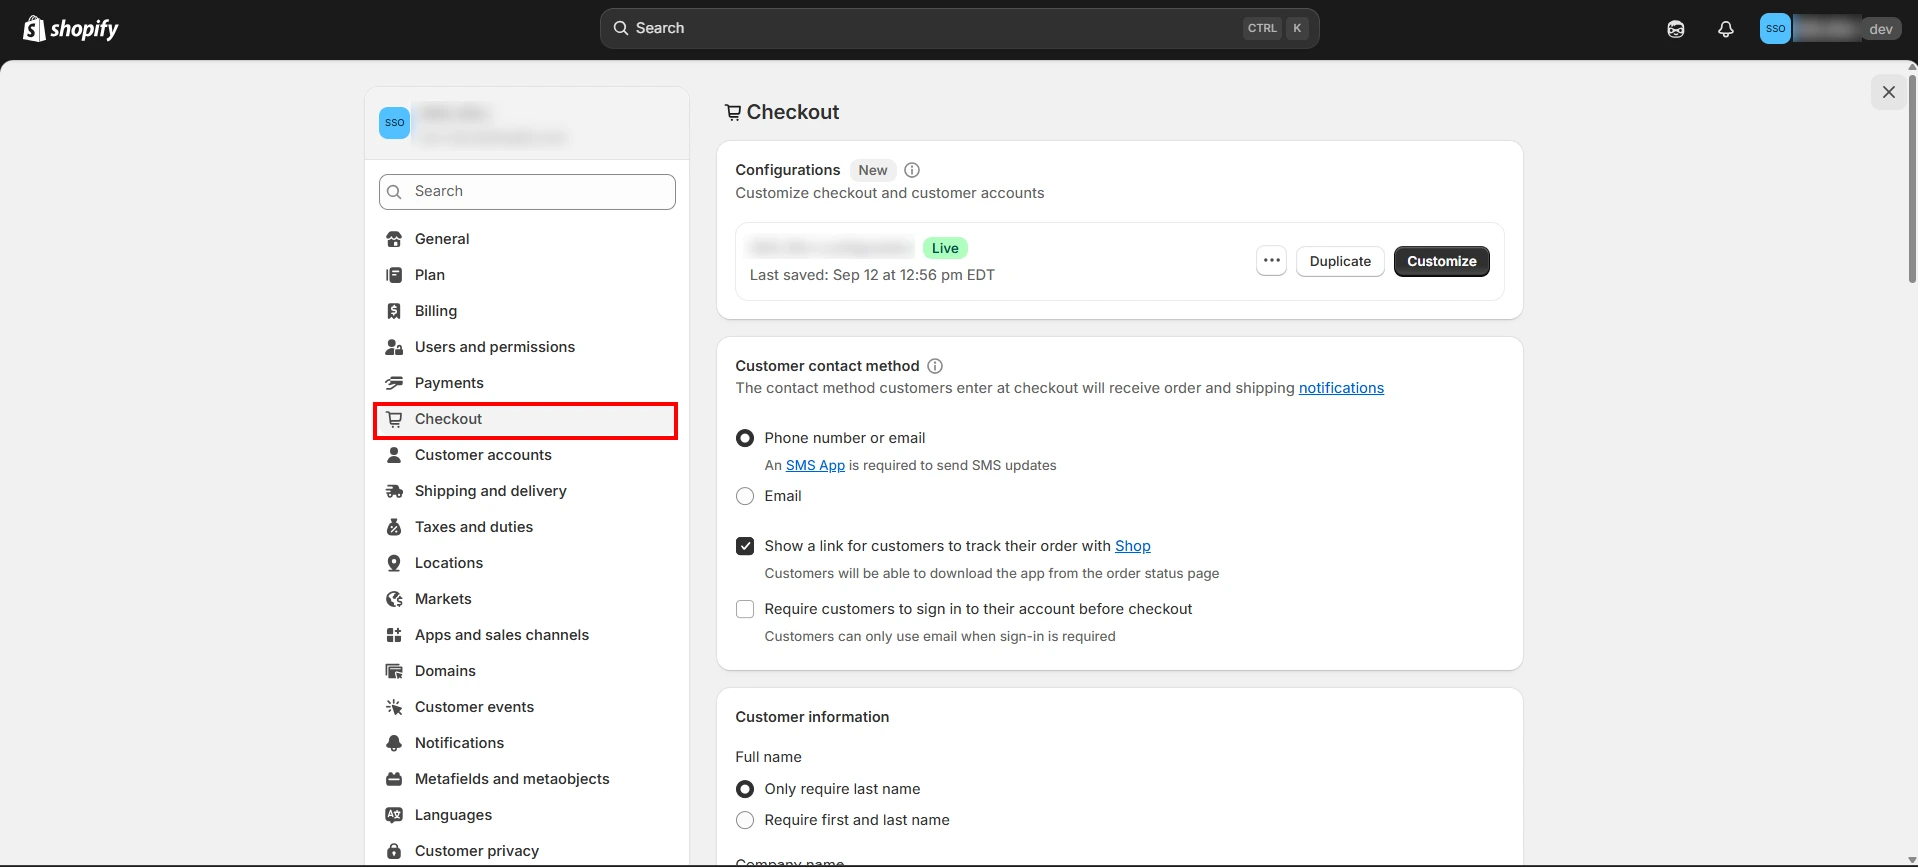
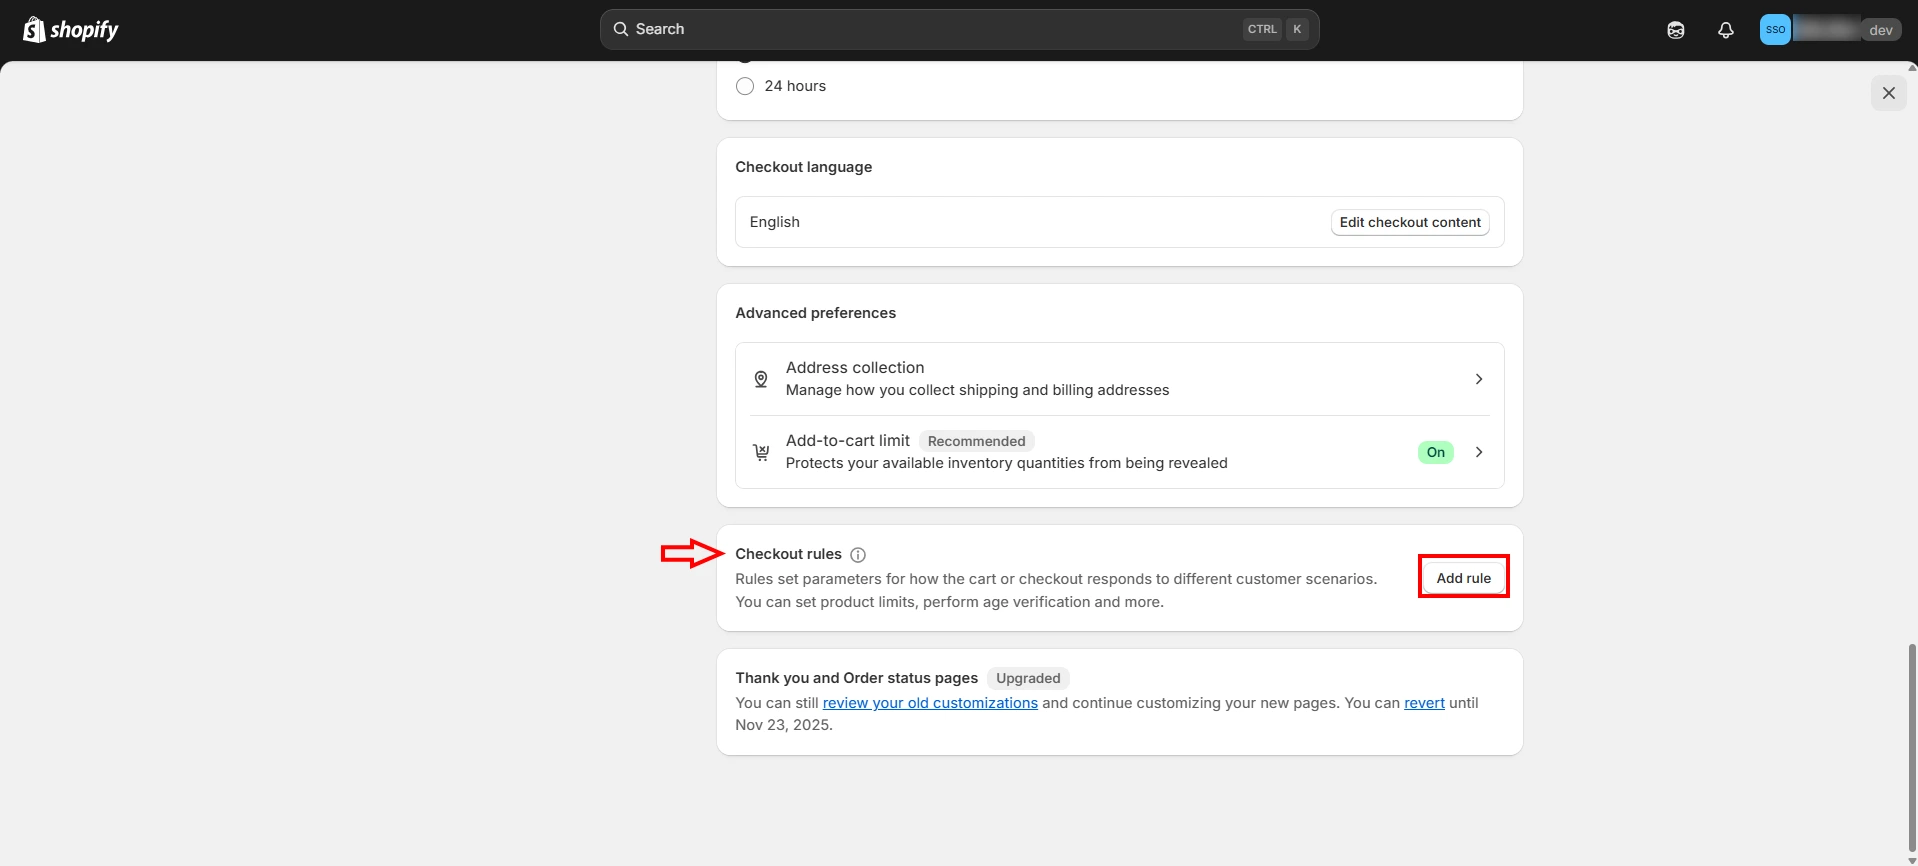
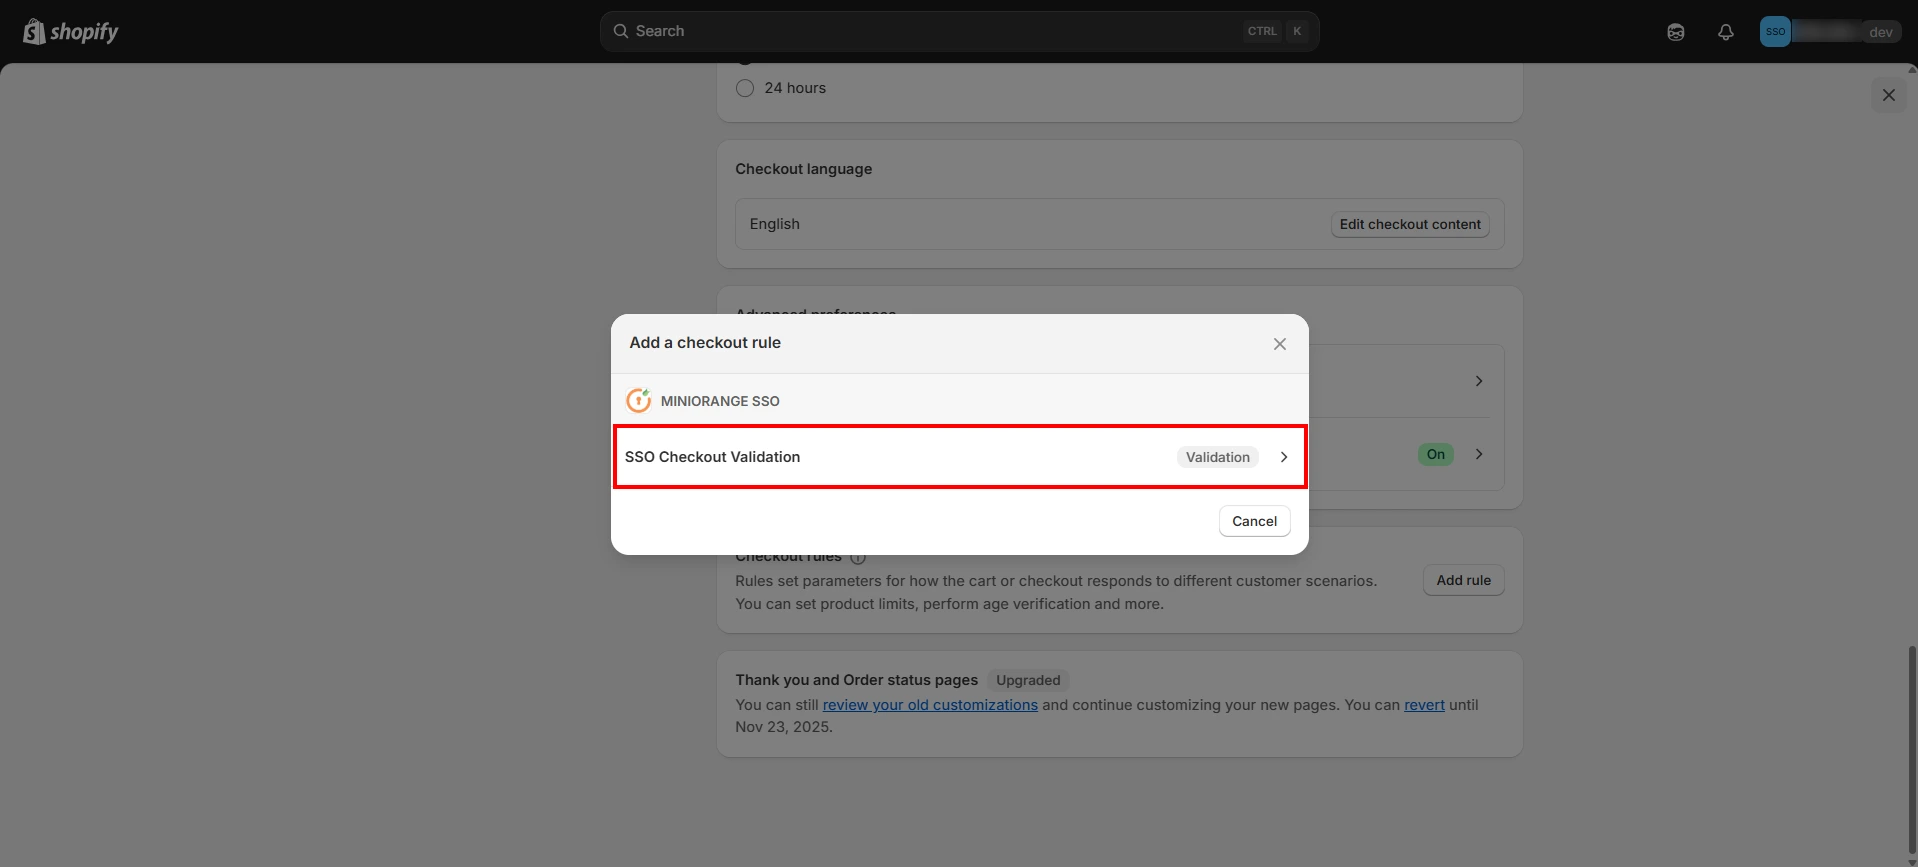
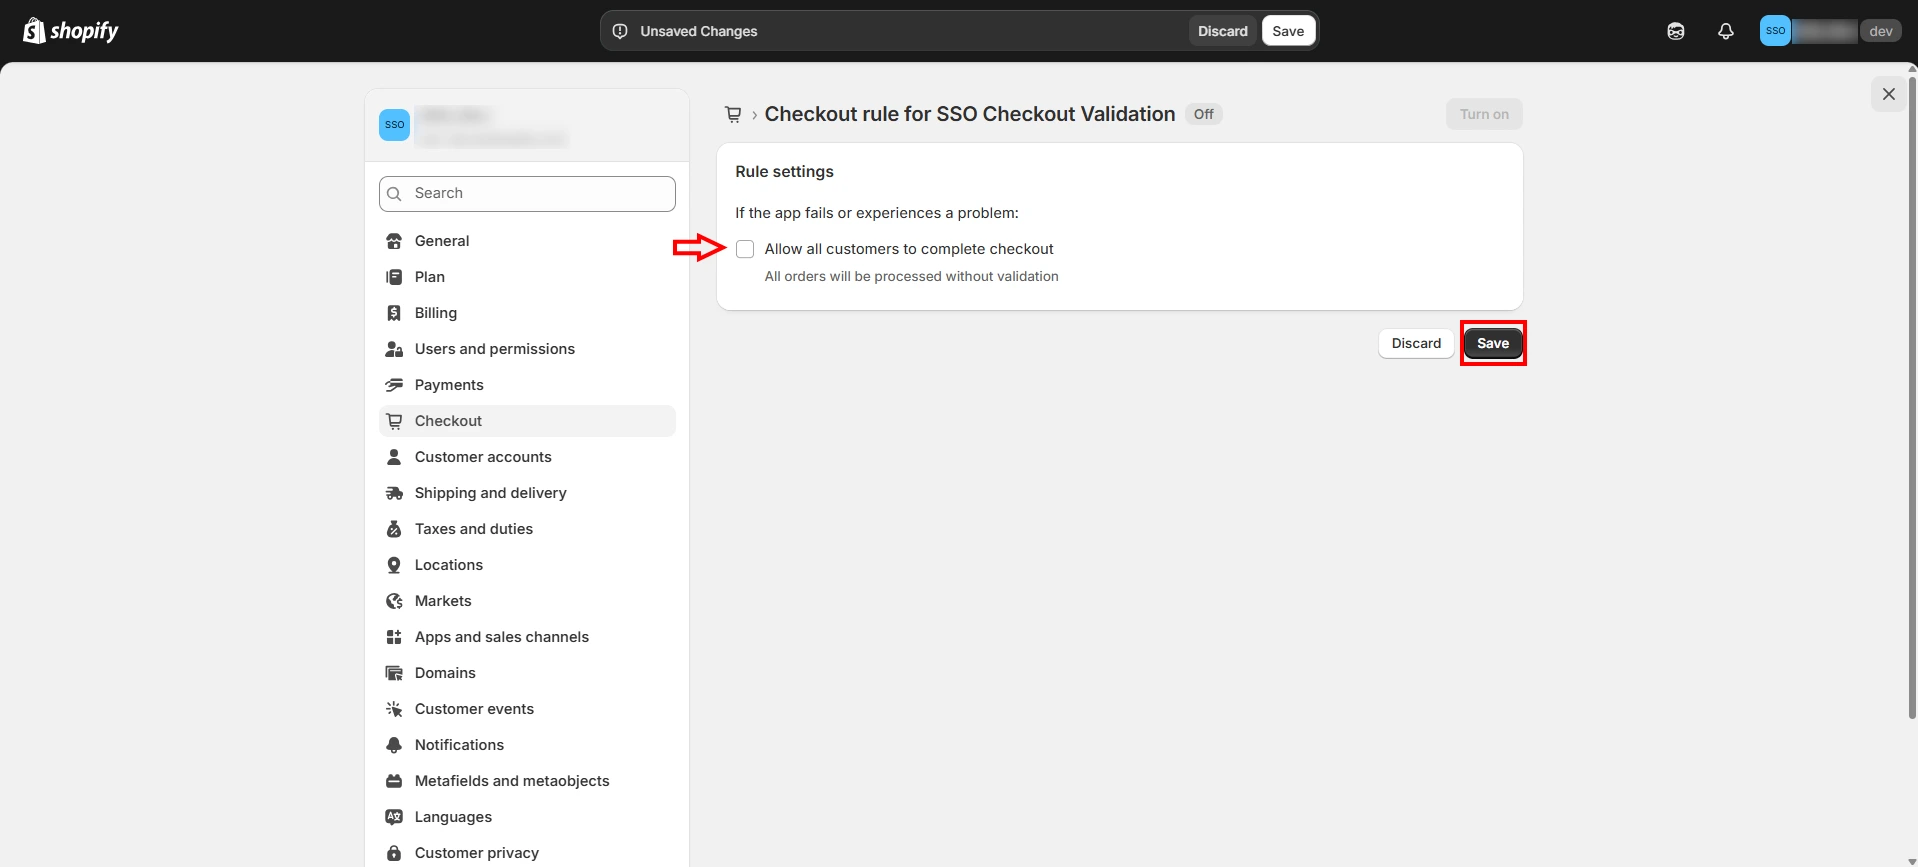
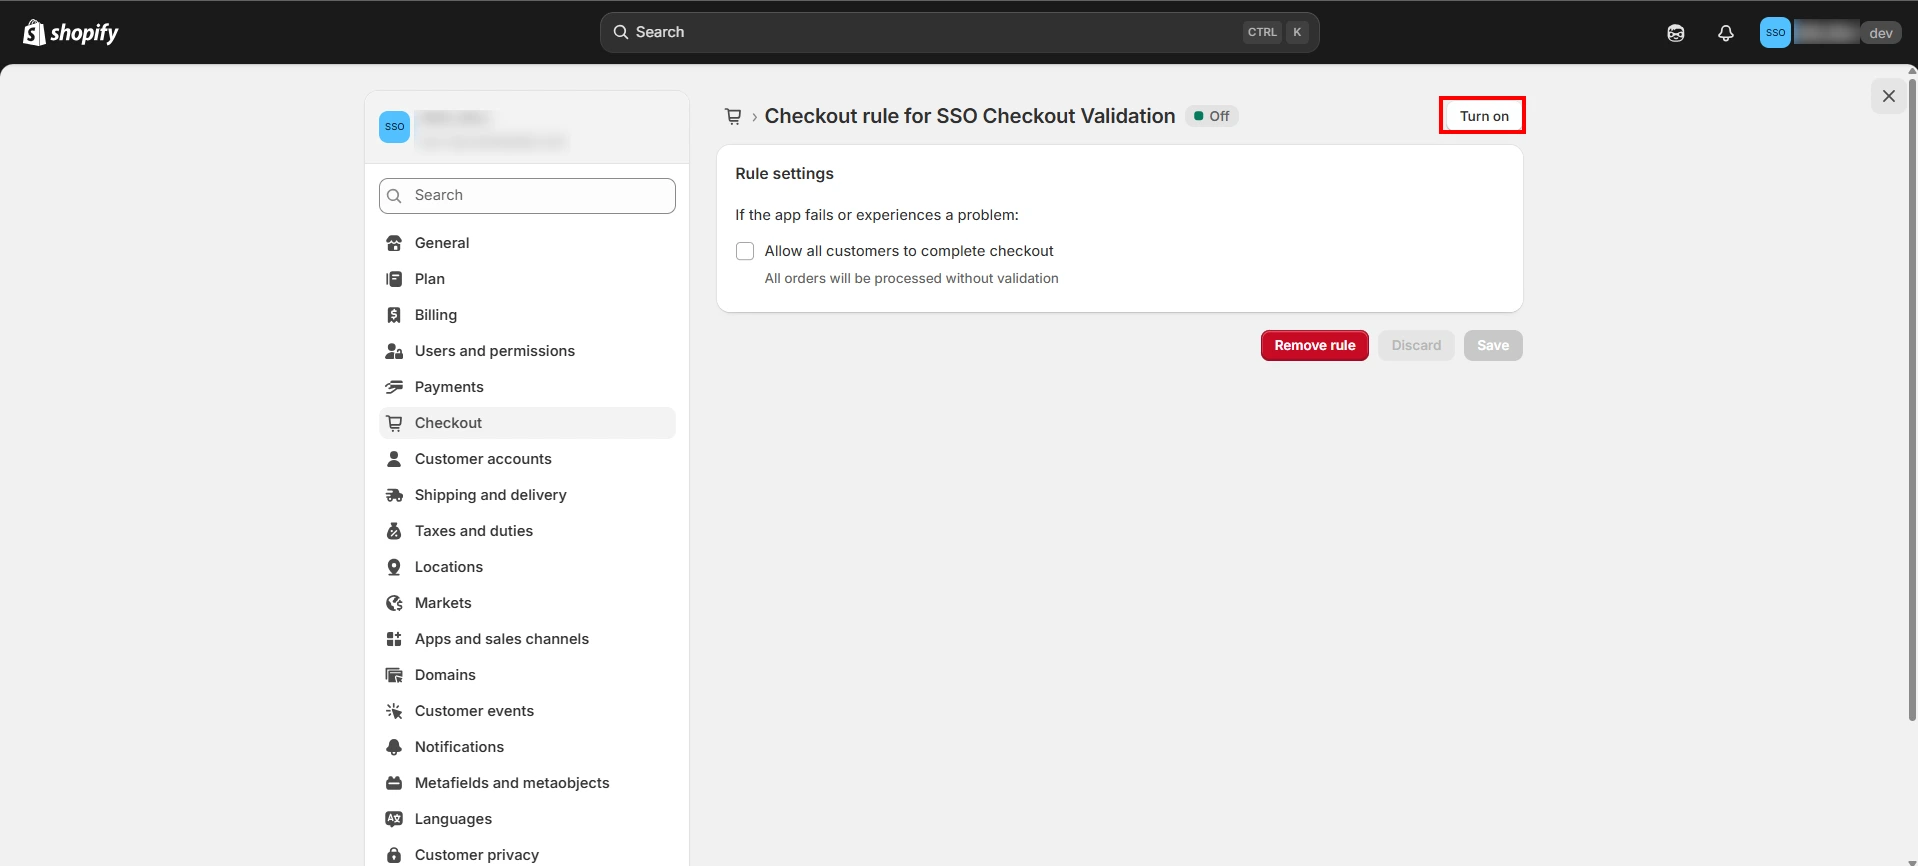
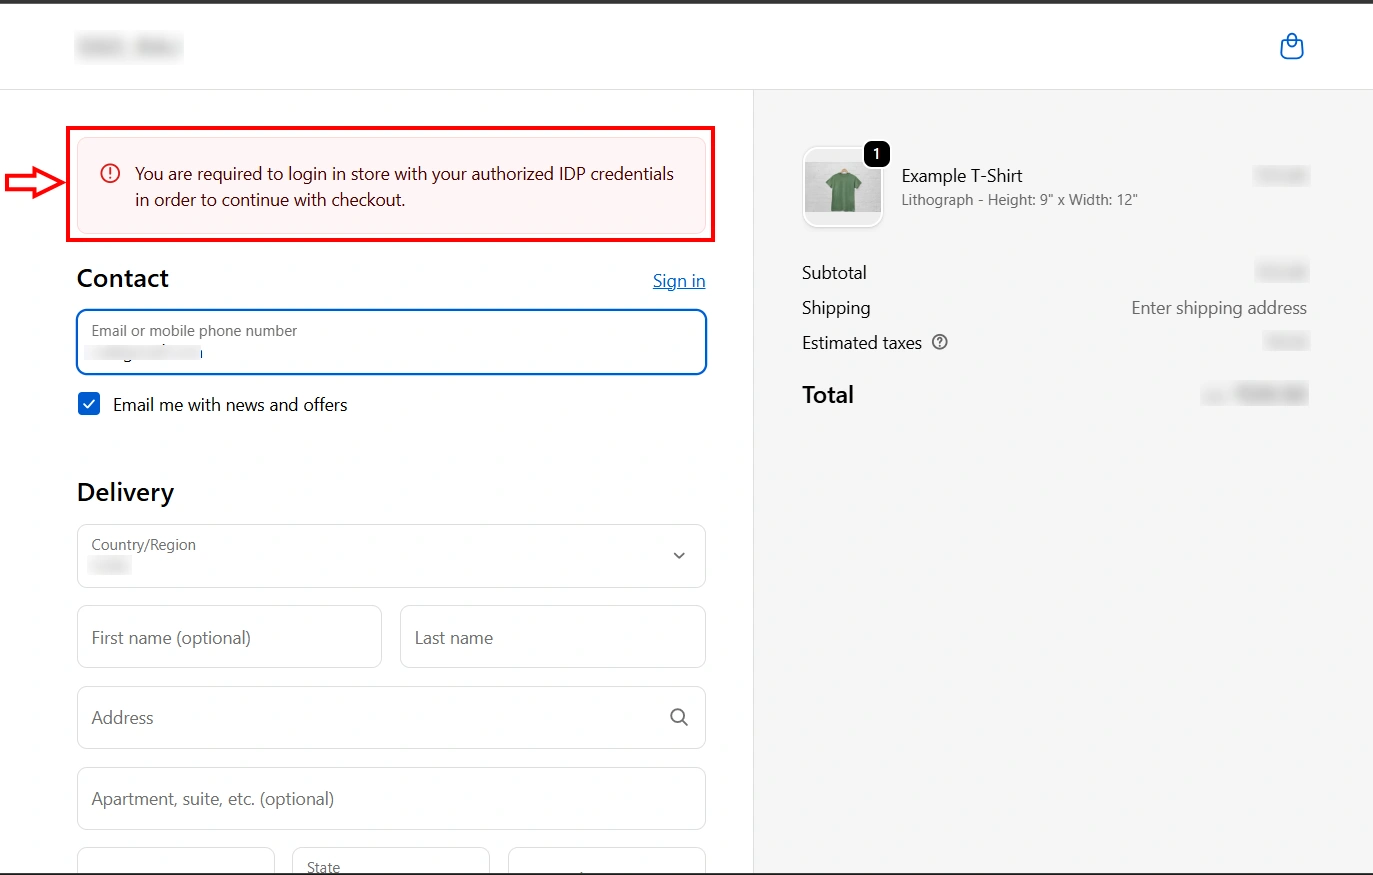



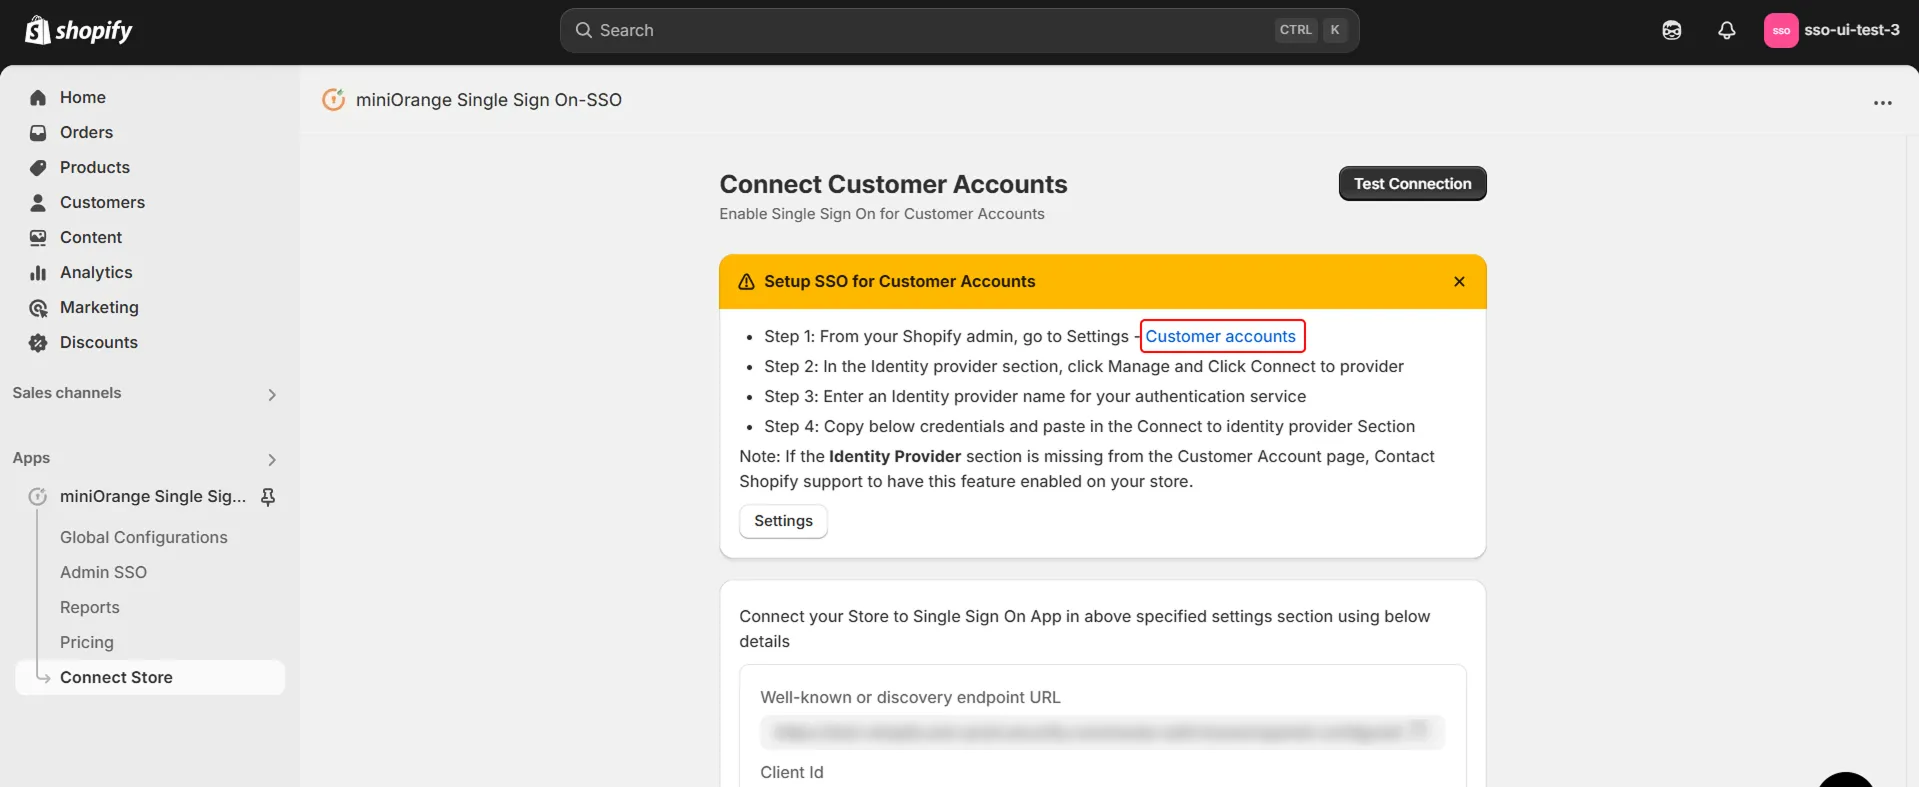
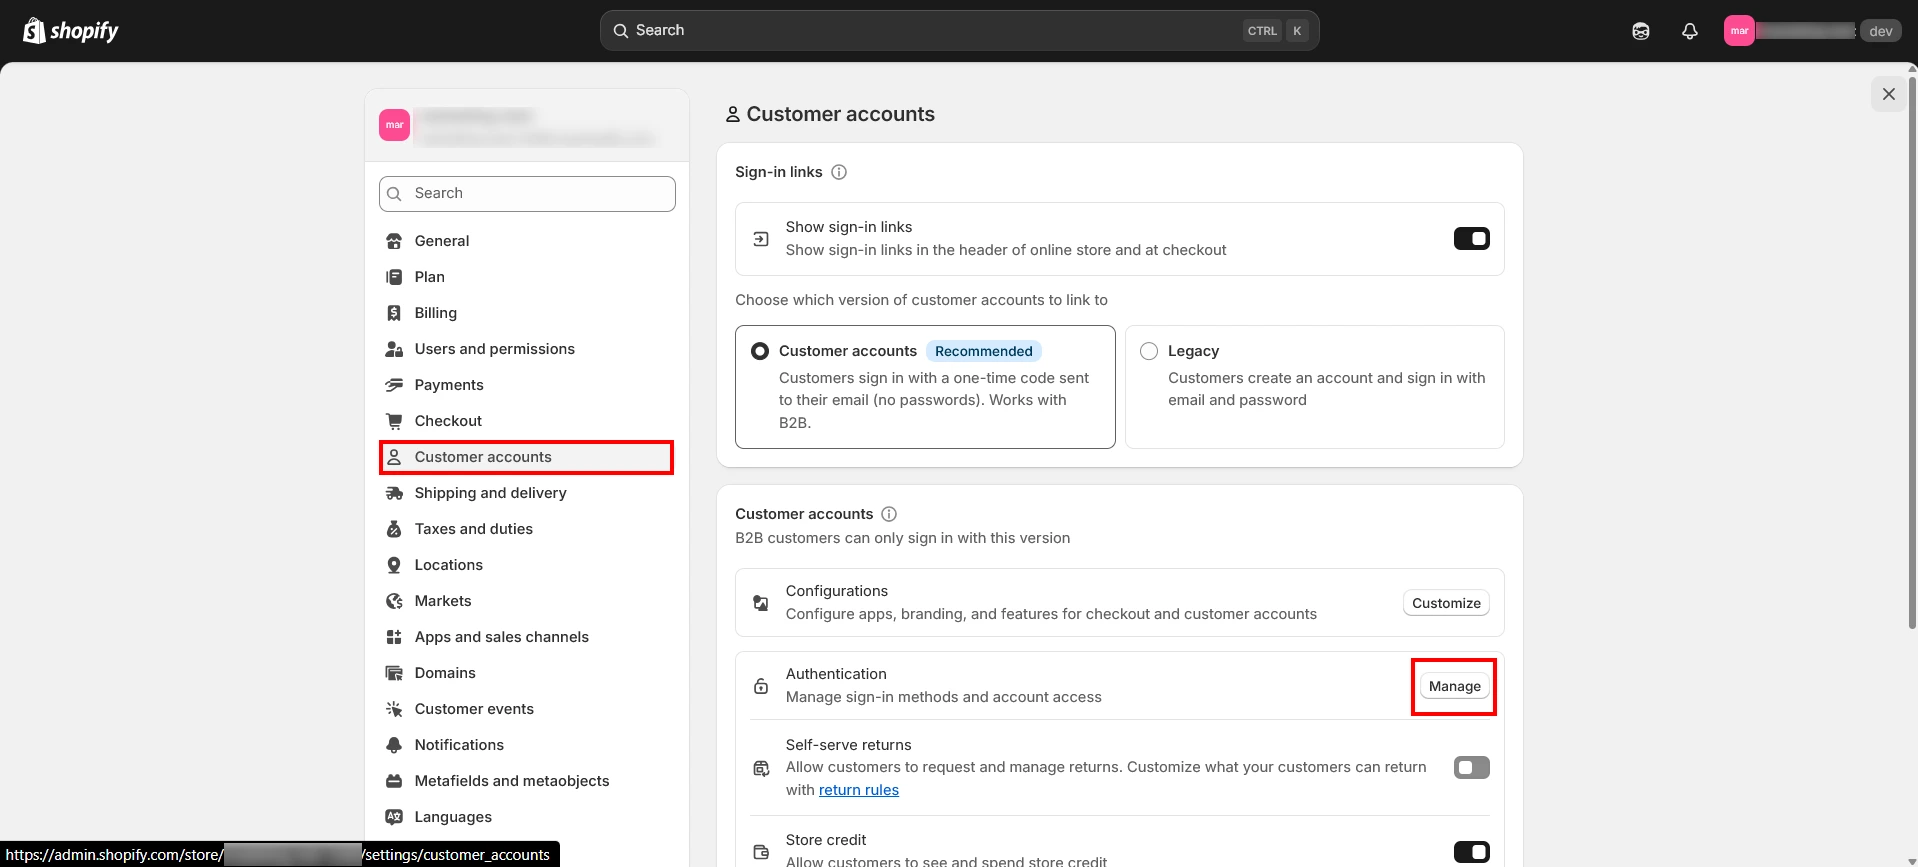
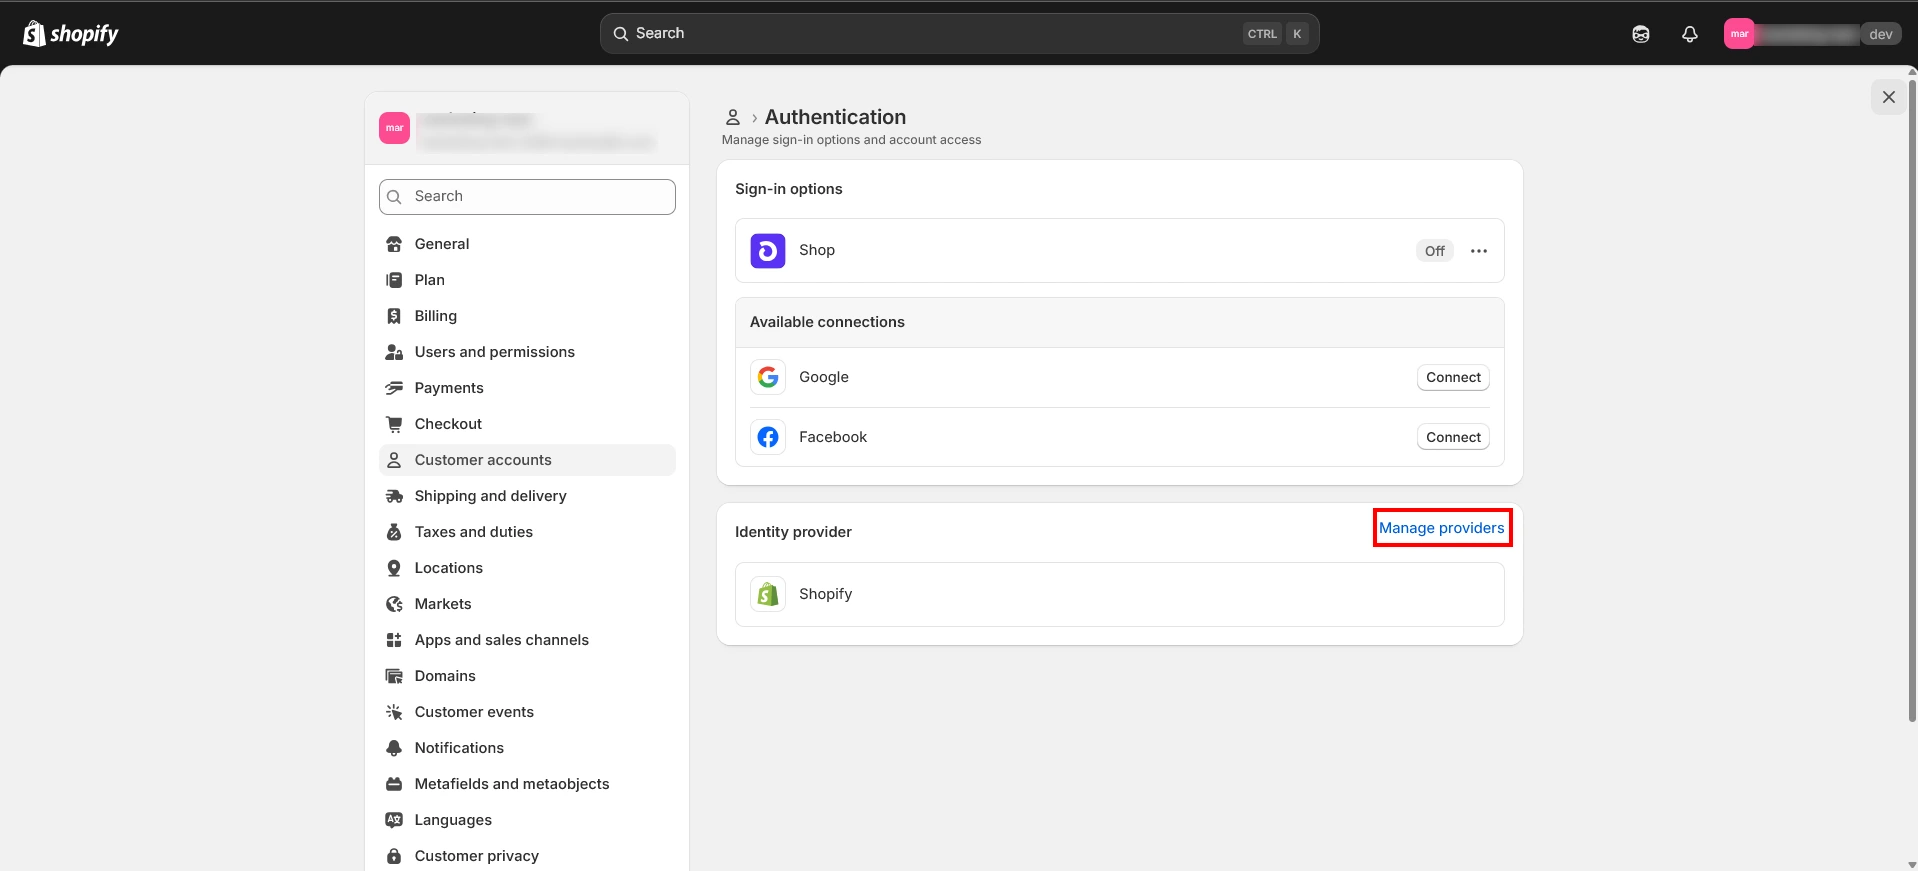
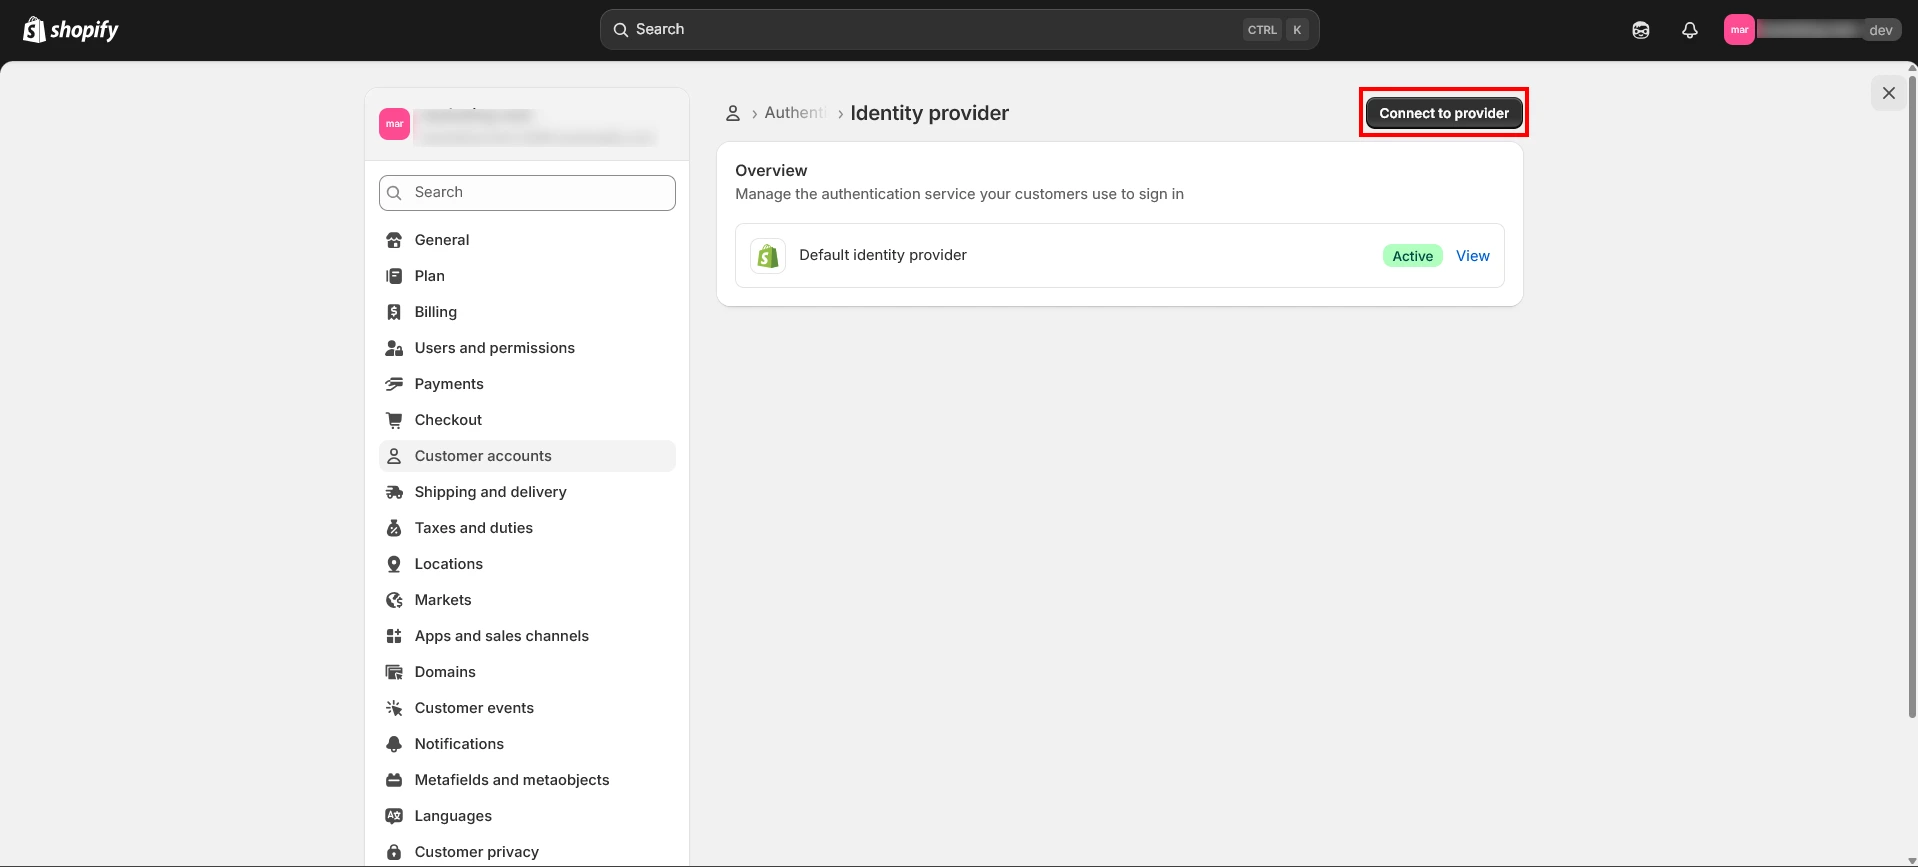

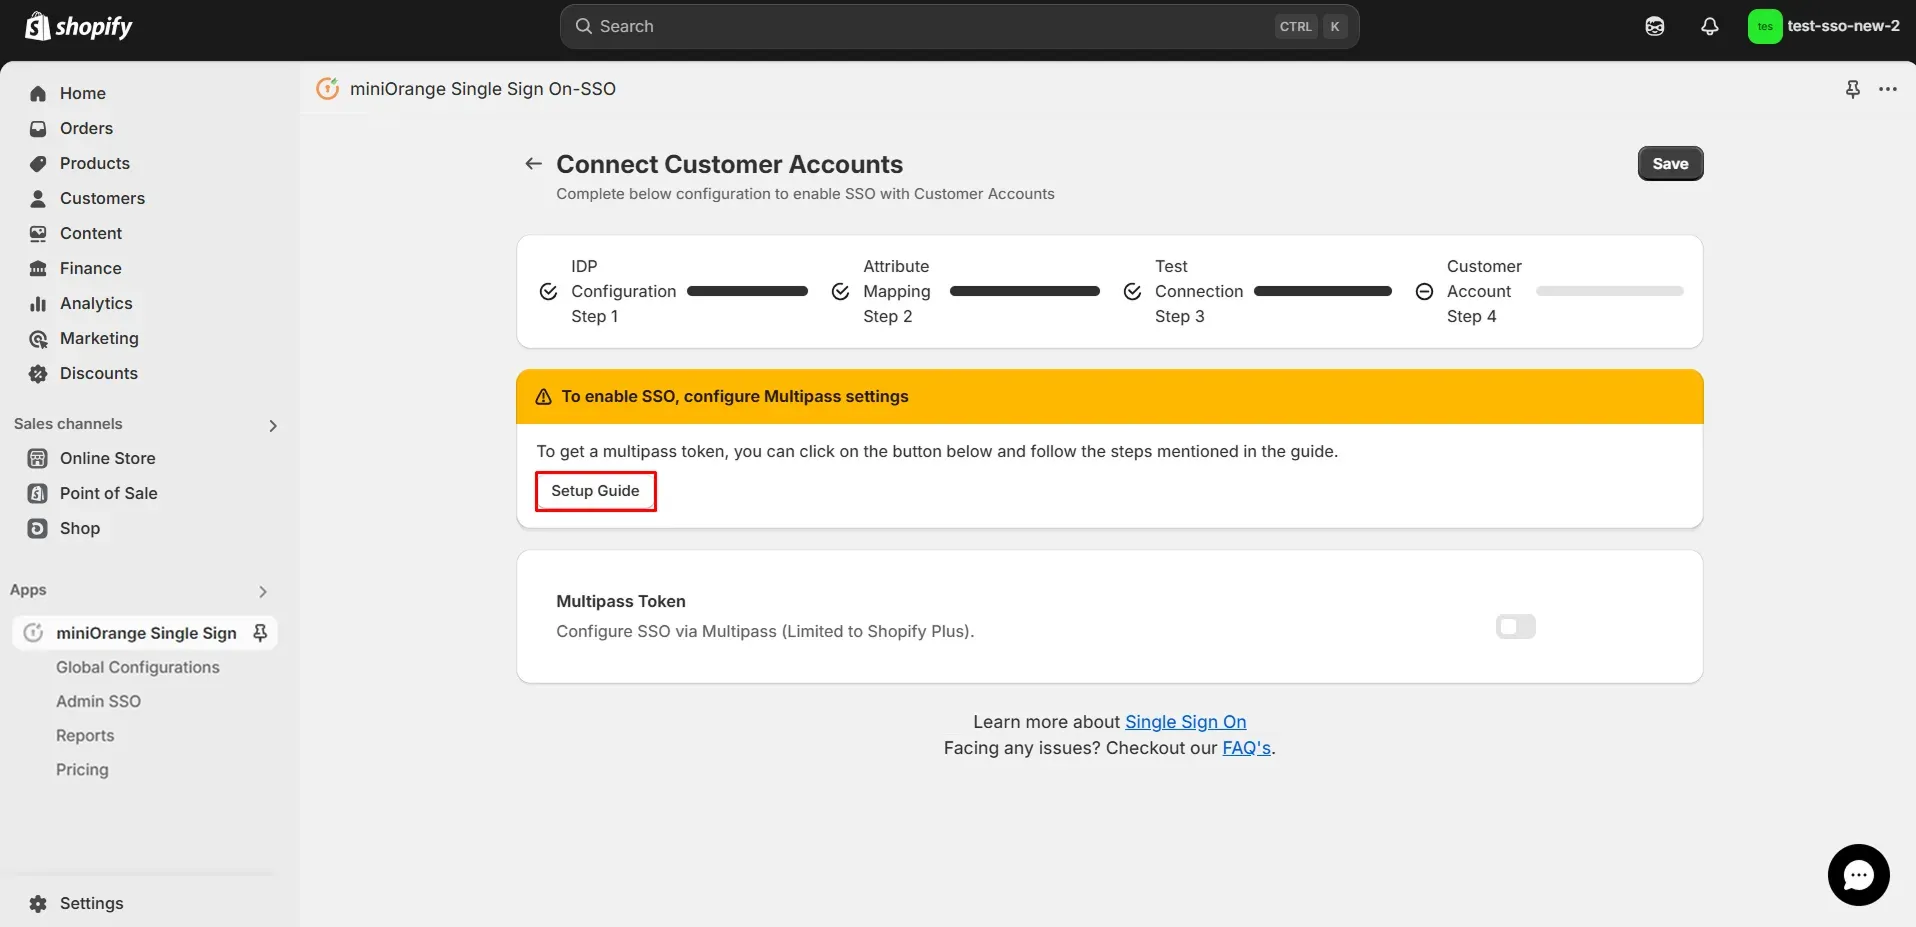
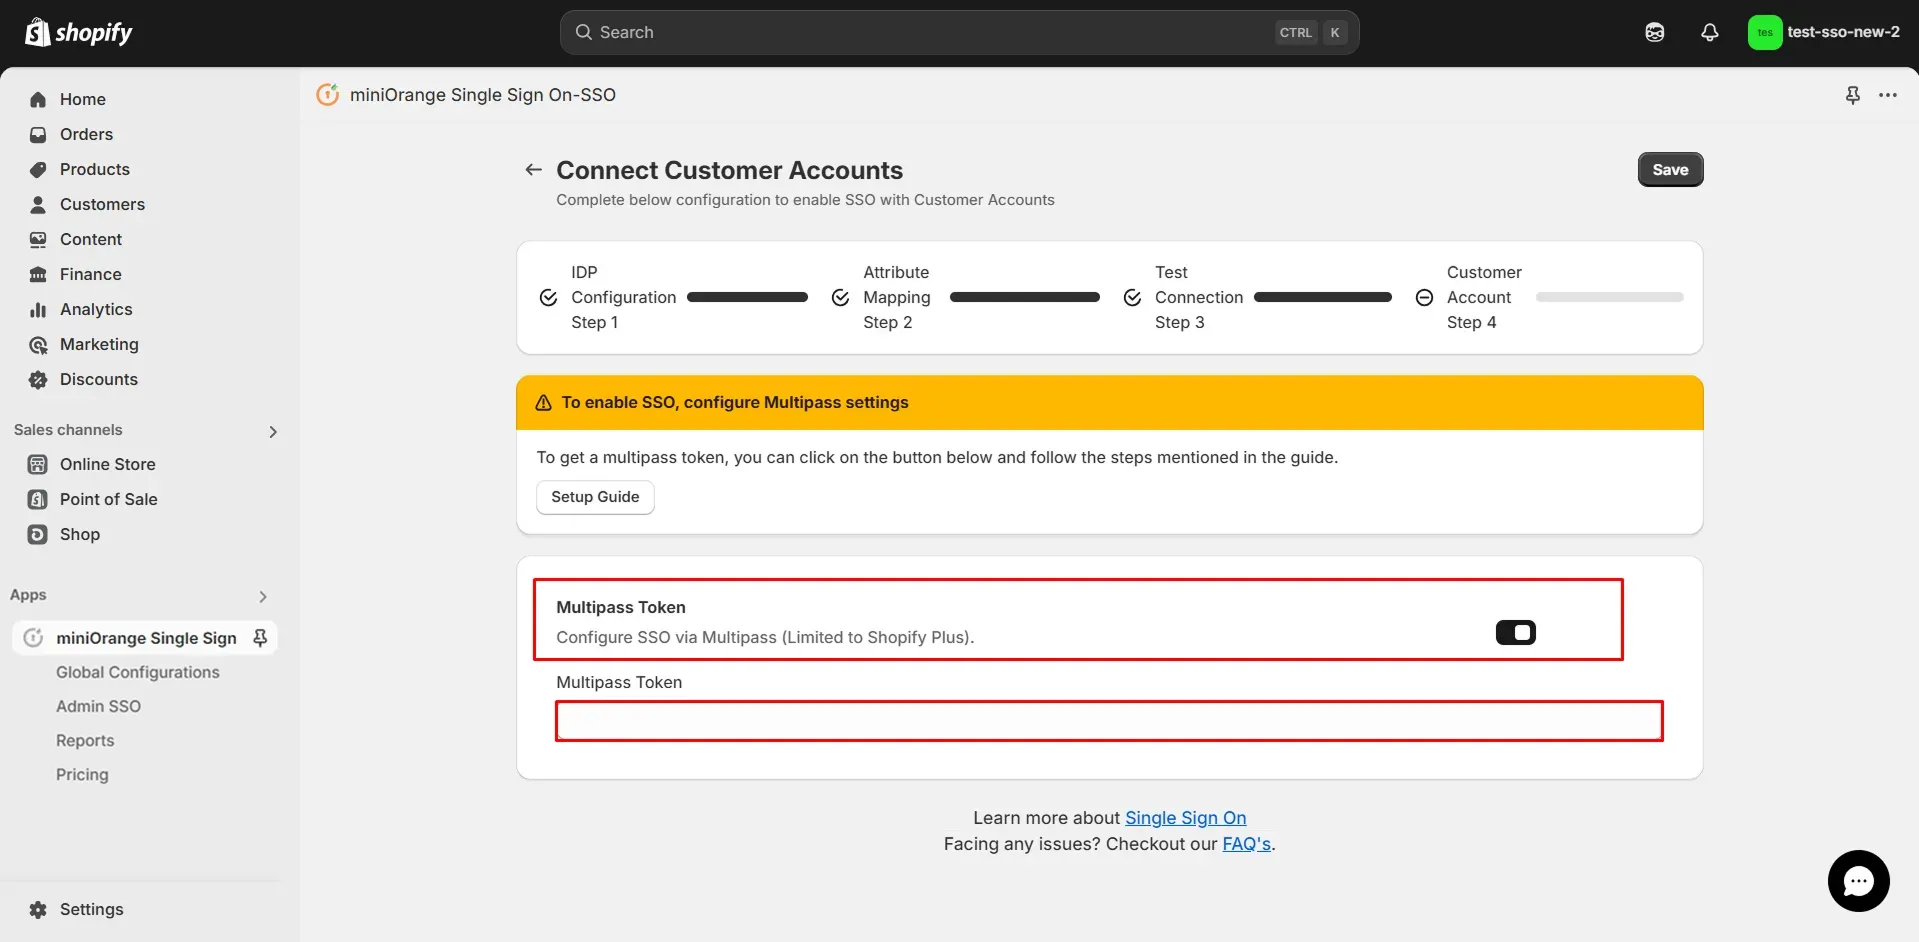
I den här guiden konfigurerade du Shibboleth Single Sign-On (SSO) genom att konfigurera Shibboleth som en SAML-identitetsleverantör och Shopify som SAML-tjänsteleverantör med hjälp av miniOrange Single Sign-On – SSO-appen. Med Shibboleth-metadata, attributmappning och SSO aktiverade i din butik kan kunder logga in på Shopify-kundkonton med sina Shibboleth-inloggningsuppgifter.
Vanliga frågor (FAQ)
Fler vanliga frågor ➔
Var kan jag testa Shibboleth SAML SSO i min Shopify-butik efter konfiguration?

När du har sparat och aktiverat Shibboleth som din SAML IdP i miniOrange Single Sign-On – SSO -appen, testa inloggningen från din butik. För äldre kundkonton öppnar du butikens inloggningssida (till exempel /account/login ) och använder SSO-widgeten. Autentisera sedan med dina Shibboleth-uppgifter. För kundkonton använder du kontoikonen i butiksrubriken. Om kunder inte hittar inloggningen aktiverar du inloggningslänken under Shopify Admin → Inställningar → Kundkonton.
Vilket SP Entity ID och ACS URL ska jag lägga till i Shibboleth för Shopify?
I Shopify SSO-appen, lägg till en IdP med SAML, Välj Schibboletoch kopiera din SP-enhets-ID (utgivare) och ACS URL från SP-metadata- eller IdP-inställningsskärmen. Lägg till en infogad text i Shibboleth Metadataleverantör in conf/metadata-providers.xml med de värdena i entityID och AssertionConsumerService Location. Uppsättning WantAssertionsSigned="true", Använd e-postadress NamnID-format, konfigurera saml-nameid.properties och saml-namn-id.xml för e-postbaserade NameID:n, starta sedan om Shibboleth-servern.
Hur importerar jag Shibboleth IDP-metadata till Shopify SSO-applikationen?
Var värd för eller hämta dina Shibboleth IdP-metadata i XML-format (vanligtvis på https://<your_domain>/idp/shibboleth). Lägg till i Shopify SSO-appen Schibbolet som en SAML IdP, klicka Importera IDP-metadataoch användning Metadata länk or MetadatatextDu kan också ange slutpunkter manuellt: IDP-enhets-ID, URL för enkel inloggning (/idp/profile/SAML2/Redirect/SSO), URL för enkel utloggningoch Shibbolet X.509 certifikat, Klicka sedan Spara.
Shibboleth Test Connection eller SAML SSO-inloggning misslyckas i Shopify – vad ska jag kontrollera?
Bekräfta enhets-ID och ACS URL i Shibboleth matchar Shopify SP-värdena, att e-mail attributet definieras i attribut-resolver.xml och släpptes i attribut-filter.xml, och att du startade om Shibboleth efter konfigurationsändringarna. Kör Testa anslutning med popup-fönster tillåtna, då Hämta attribut och kartlägga e-mail attribut till Shopify. Om kryptering krävs i din miljö, ställ in idp.encryption.optional = true in conf/idp.properties som visas i den här guiden.
Vid problem med popup-fönster i webbläsaren, se tillåt popup-fönster för Shopify SSO eller kontakta shopifysupport@xecurify.com.
Tack för ditt svar. Vi återkommer snart.
Något gick fel. Skicka din fråga igen


