
Hur konfigurerar man WSO2 (SAML) SSO i Shopify med WSO2 som identitetsleverantör?
miniOrange låter WSO2 fungera som en IDP (identitetsleverantör), vilket gör det möjligt för användare att använda Single Sign-On (SSO) till Shopify med hjälp av WSO2-autentiseringsuppgifter . Vår applikation är kompatibel med alla SAML/OAuth-kompatibla identitetsleverantörer. Vi kommer att gå igenom en steg-för-steg-guide för att konfigurera Single Sign-On (SSO) till Shopify med WSO2 som IdP (identitetsleverantör) och Shopify-butiken som SP (tjänsteleverantör).



Förutsättningar: Appinstallation
- Logga in på din Shopify-administratör.
- Gå till appar → Shopify App Store
- Sök efter miniOrange enkel inloggning – SSO
- Klicka installera för att lägga till appen i din butik
- Öppna appen från appar för att starta WSO2 (SAML) SSO i Shopify-konfigurationen
Steg för steg guide för att konfigurera WSO2 som IDP för SSO till Shopify
Steg 1: Konfigurera Shopify som SP i WSO2
- Låt oss först registrera oss i WSO2 Identity Server (IS).
- Ladda ner och starta WSO2 med wso2server.bat körs kommando.
- Ange användarnamn och lösenord som administration. Klicka på Logga in.

- Från den vänstra navigeringsmenyn Klicka på LÄGG TILL under fliken Tjänsteleverantör.

- Lägg till tjänsteleverantörens namn enligt dina önskemål och lägg till en beskrivning om det behövs.
- Klicka på Registrera.


- Välj under Anspråkskonfiguration https://wso2.org/claims/emailaddress från rullgardinsmenyn Subject Claim URI.
- Lägg till följande URI:er i Service Provider Claim Dialect: https://wso2.org/oidc/claim & https://wso2.org/claims.

- Klicka på Inkommande autentiseringskonfiguration.
- Välja SAML2 Web SSO-konfiguration från rullgardinsmenyn. Klicka på Konfigurera.


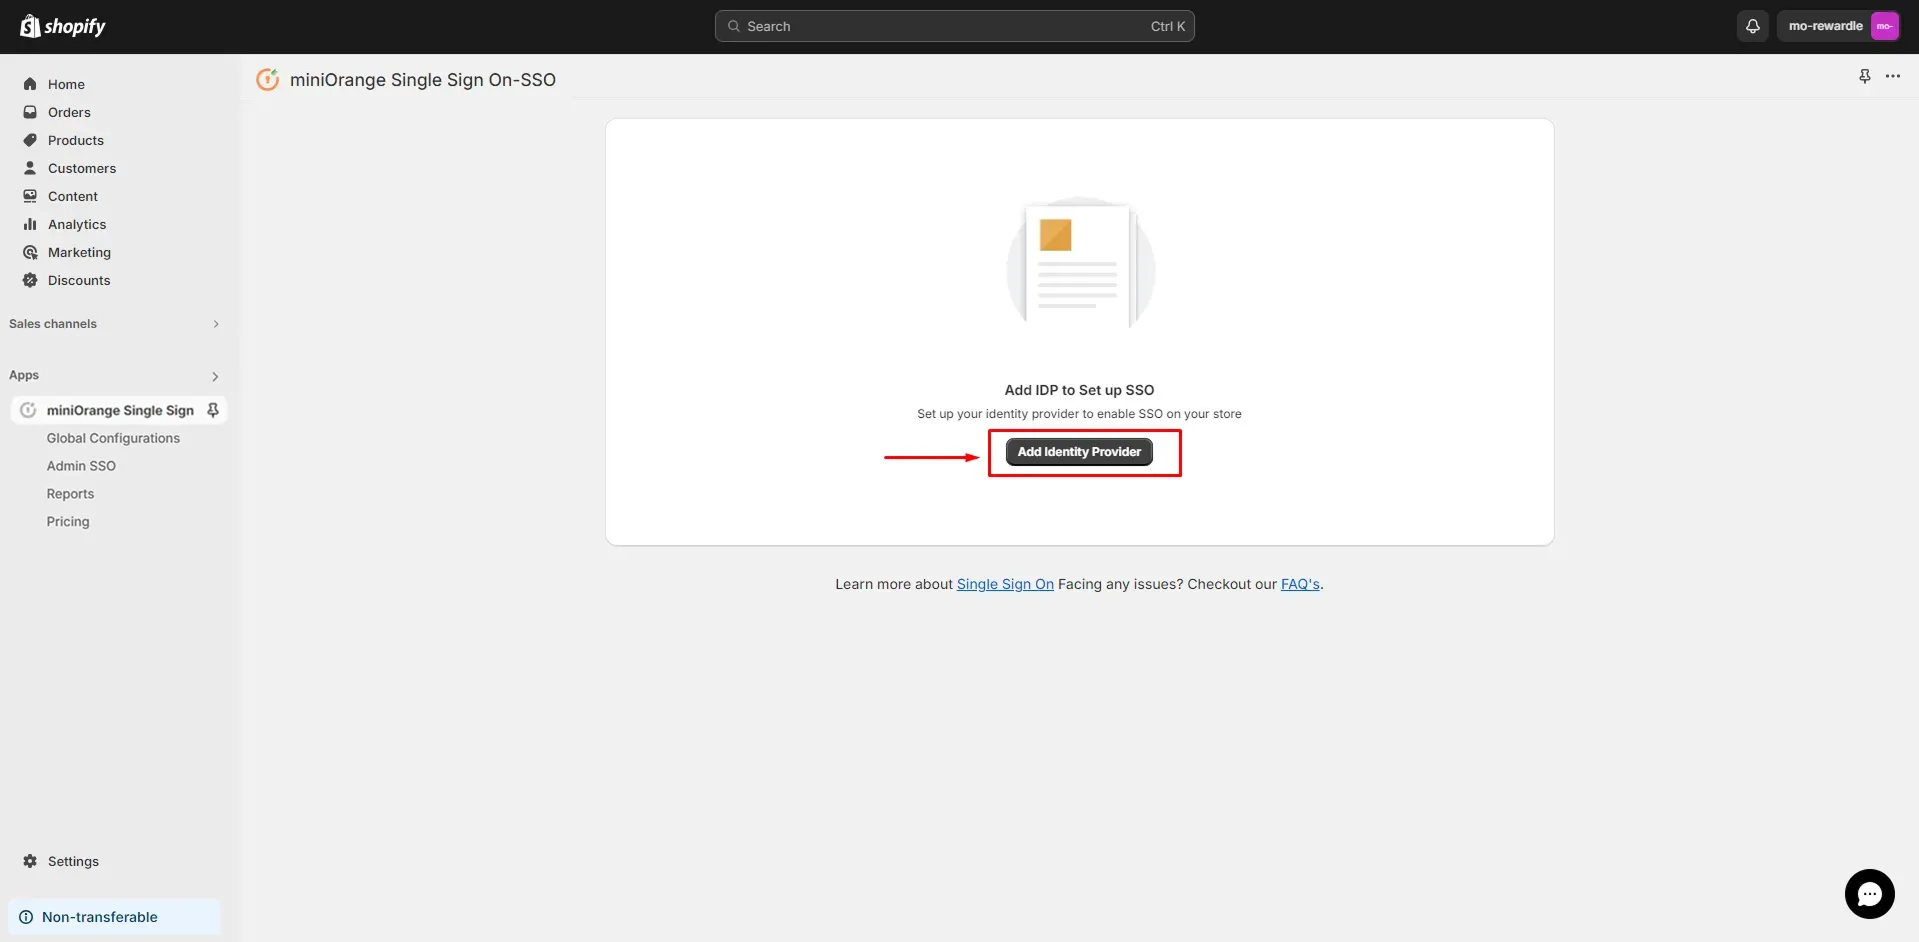
- Navigera till miniOrange Single Sign On-SSO ansökan och klicka på Lägg till identitetsleverantör knapp.

- Klicka på Lägg till identitetsleverantör för att lägga till din IDP.
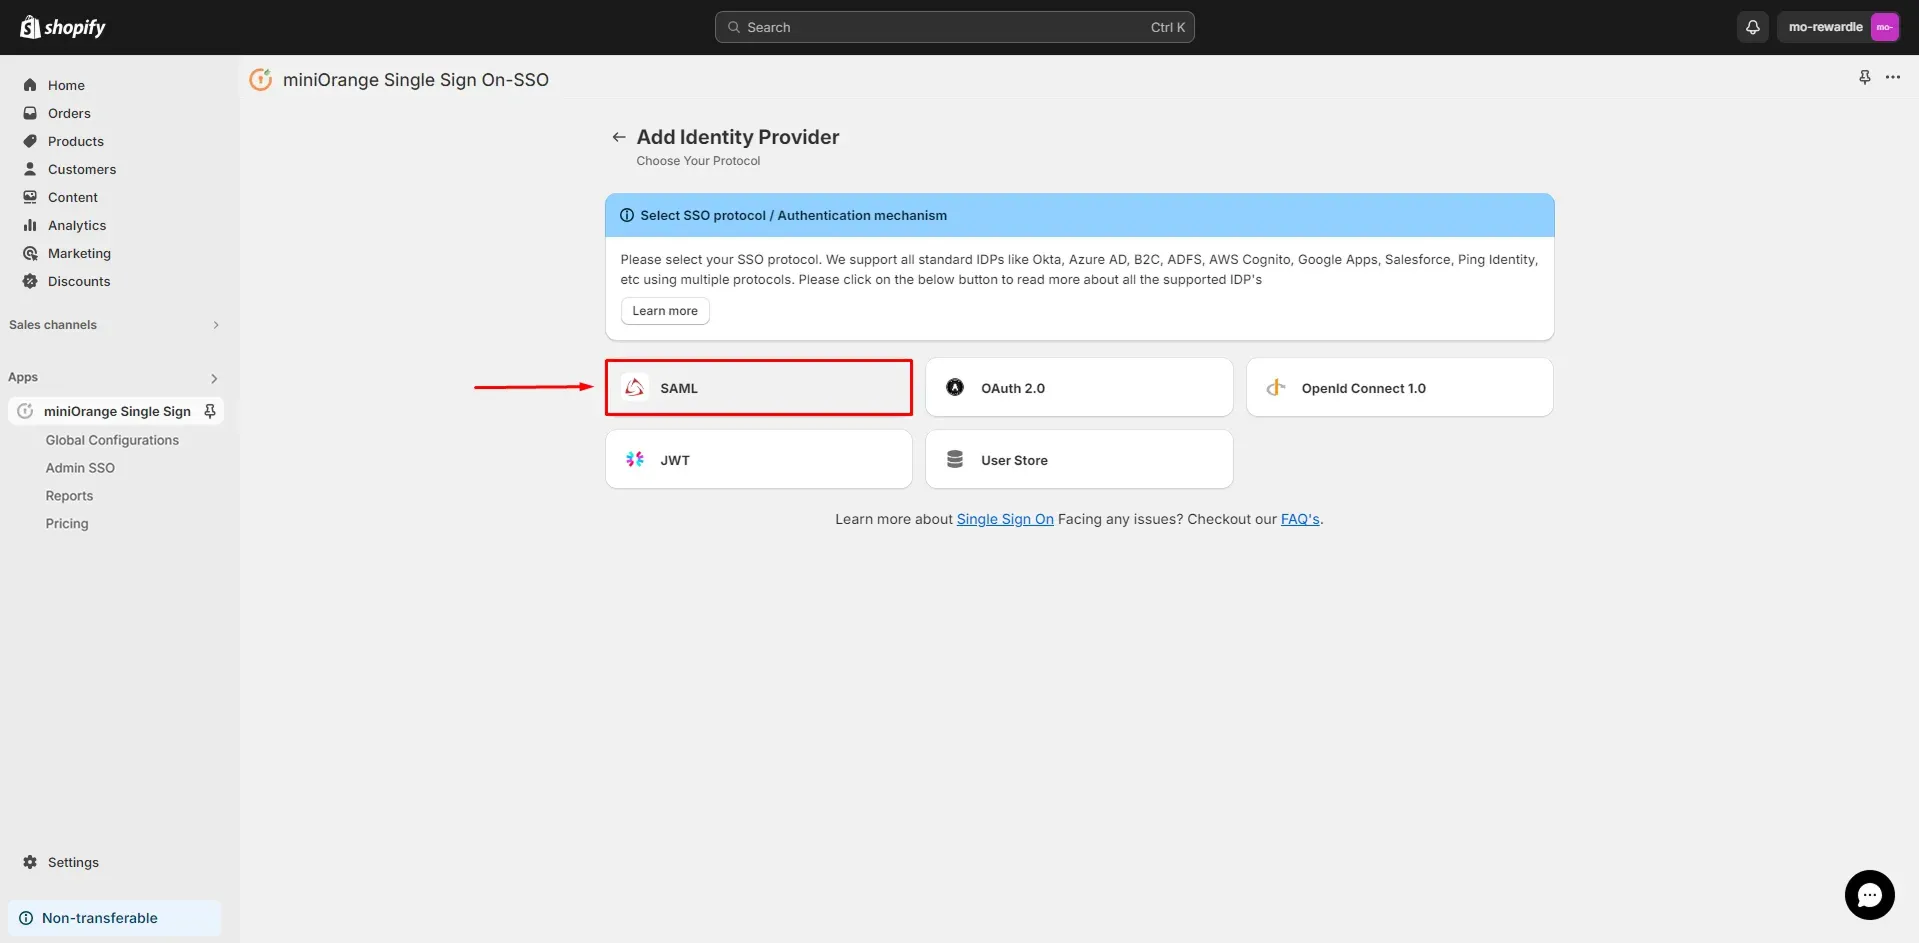
- Välja SAML protokoll.
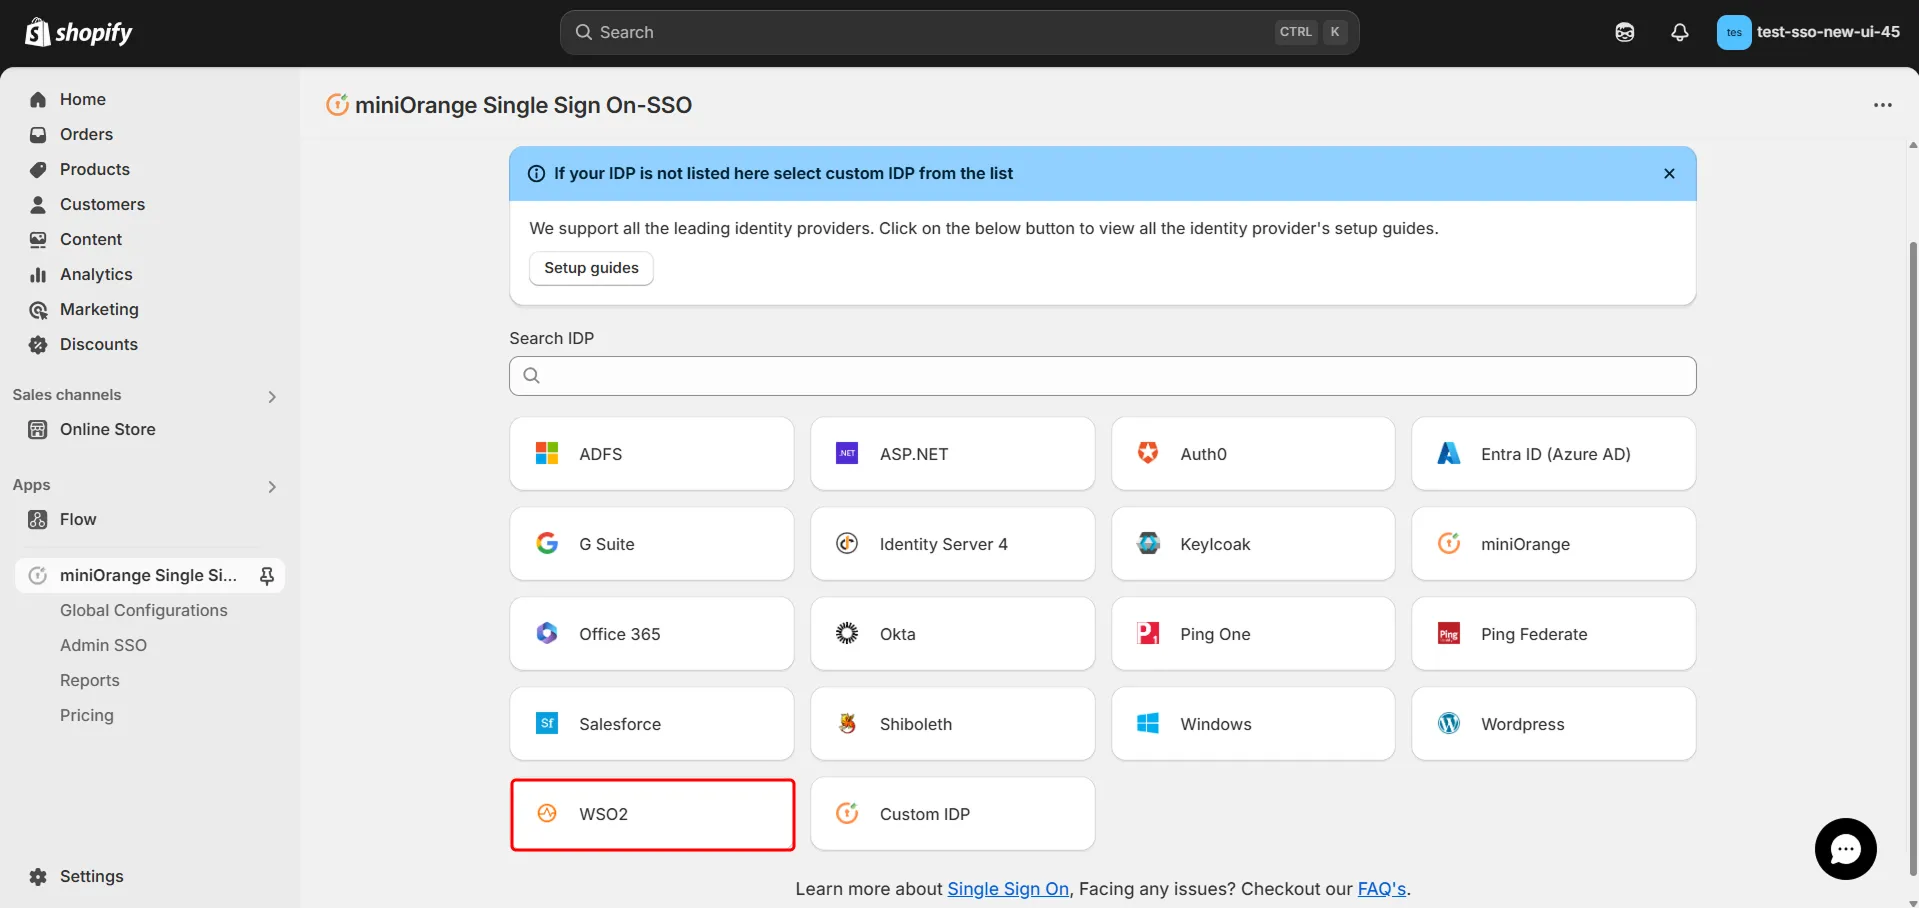
- Välj från listan över identitetsleverantörer (IDP). WSO2.
- Klicka på Skaffa metadata knappen, som visas på skärmen nedan, för att hämta tjänsteleverantörens metadata.
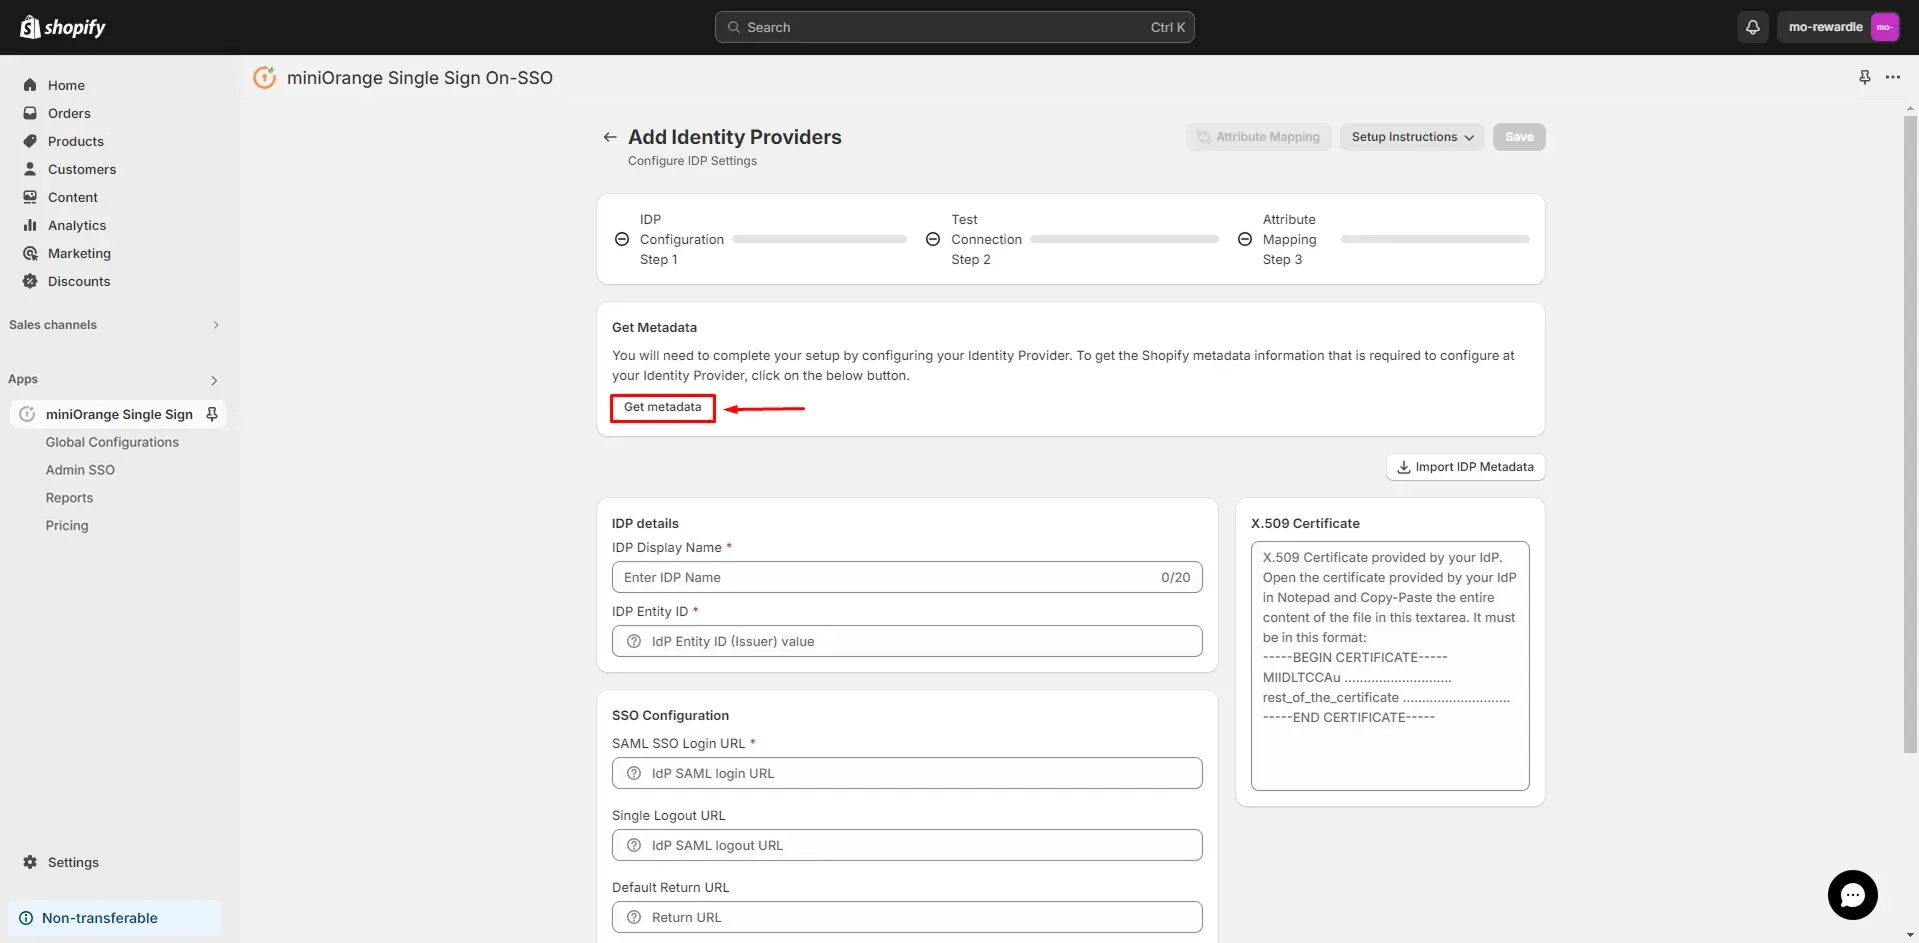
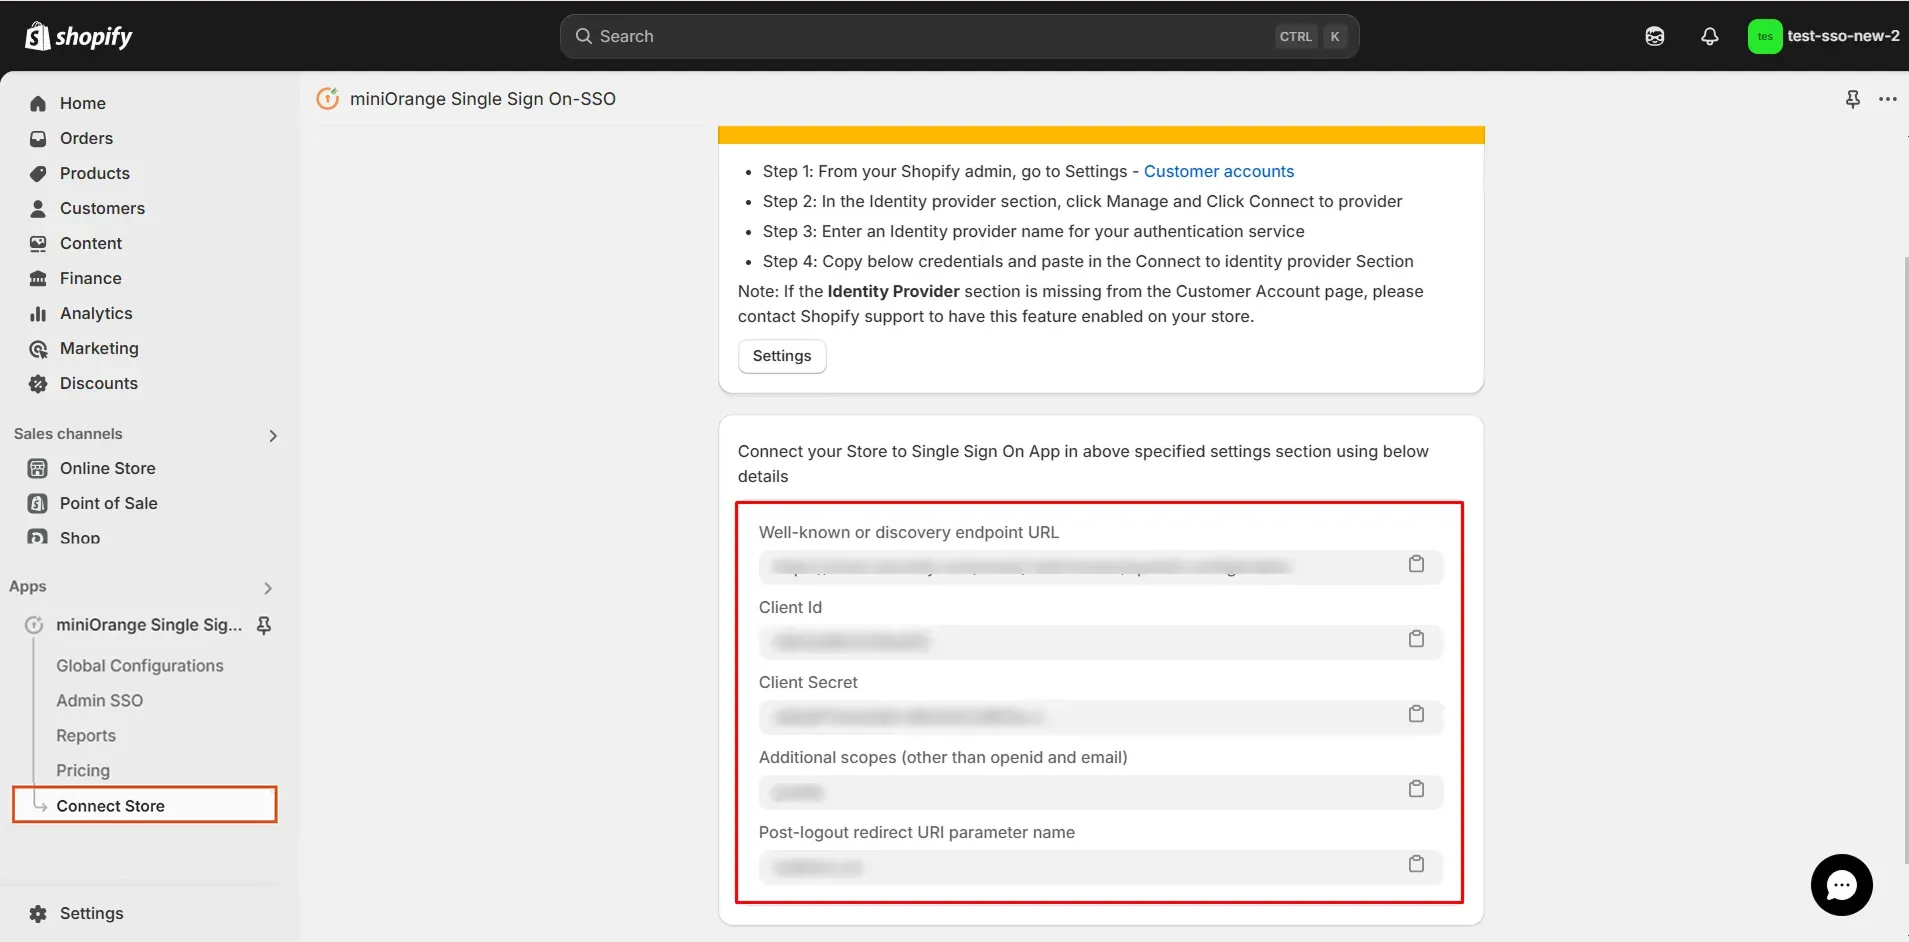
- För SP-initierad SSO, anteckna de uppgifter som krävs för att konfigurera SSO i WSO2.
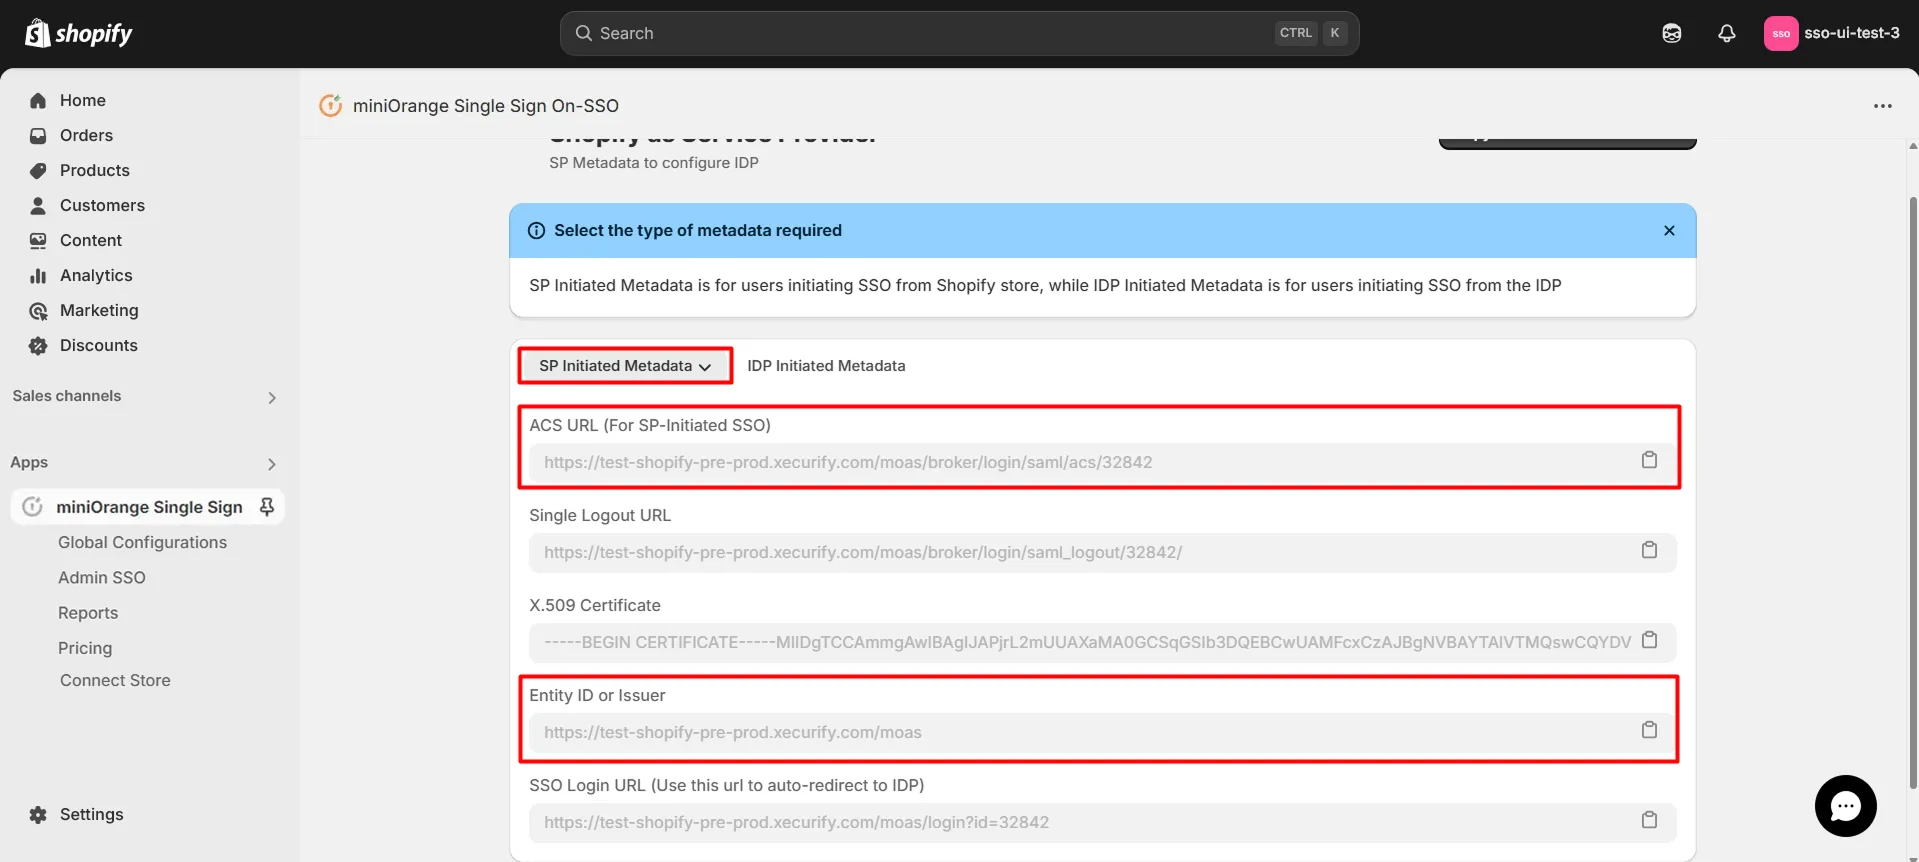
- ange Applikationsåteruppringningsadress, målgrupp, mottagare och andra inställningar med hjälp av SP-enhets-ID och ACS URL kopierad från Shopify WSO2 SSO-applikationen.
- Ange värdena i manuell konfiguration enligt bilden nedan.
| emittent | Enhets-ID eller Emittent |
| Påstående konsument-URL | ACS URL |
- Avmarkera Aktivera svarssignering, Aktivera signaturvalidering i autentiseringsbegäranden och utloggningsbegäranden och Aktivera enkel utloggning.
- Klicka på Registrera längst ner på sidan.

- Vid lyckad registrering kan du se skärmen nedan.

- Gå nu till listan på fliken Tjänsteleverantör. Klicka på Redigera mot din konfigureringsapp.
- Klicka på Redigera SAML2 Web SSO-konfiguration.

- Klicka på Ladda ner IDP-metadata alternativet längst ner på sidan. Du behöver dessa metadata i steg 2.

- Till lägg till användare i WSO2 Klicka på LÄGG TILL under Användare och roller i den vänstra navigeringsmenyn. Klicka sedan på Lägg till ny användare.

- Ange användarnamn och lösenord. Klicka på yta.


- Därav användare har lagts till i WSO2.
Du har slutfört WSO2-sidokonfigurationen.
Steg 2: Konfigurera WSO2 som IDP i Shopify
- Navigera tillbaka till miniOrange Single Sign On-SSO ansökan och klicka på Lägg till identitetsleverantör knapp.
- Välja SAML protokoll.
- Välj från listan över identitetsleverantörer (IDP). WSO2.
- Ange visningsnamnet för identitetsleverantören (IDP).
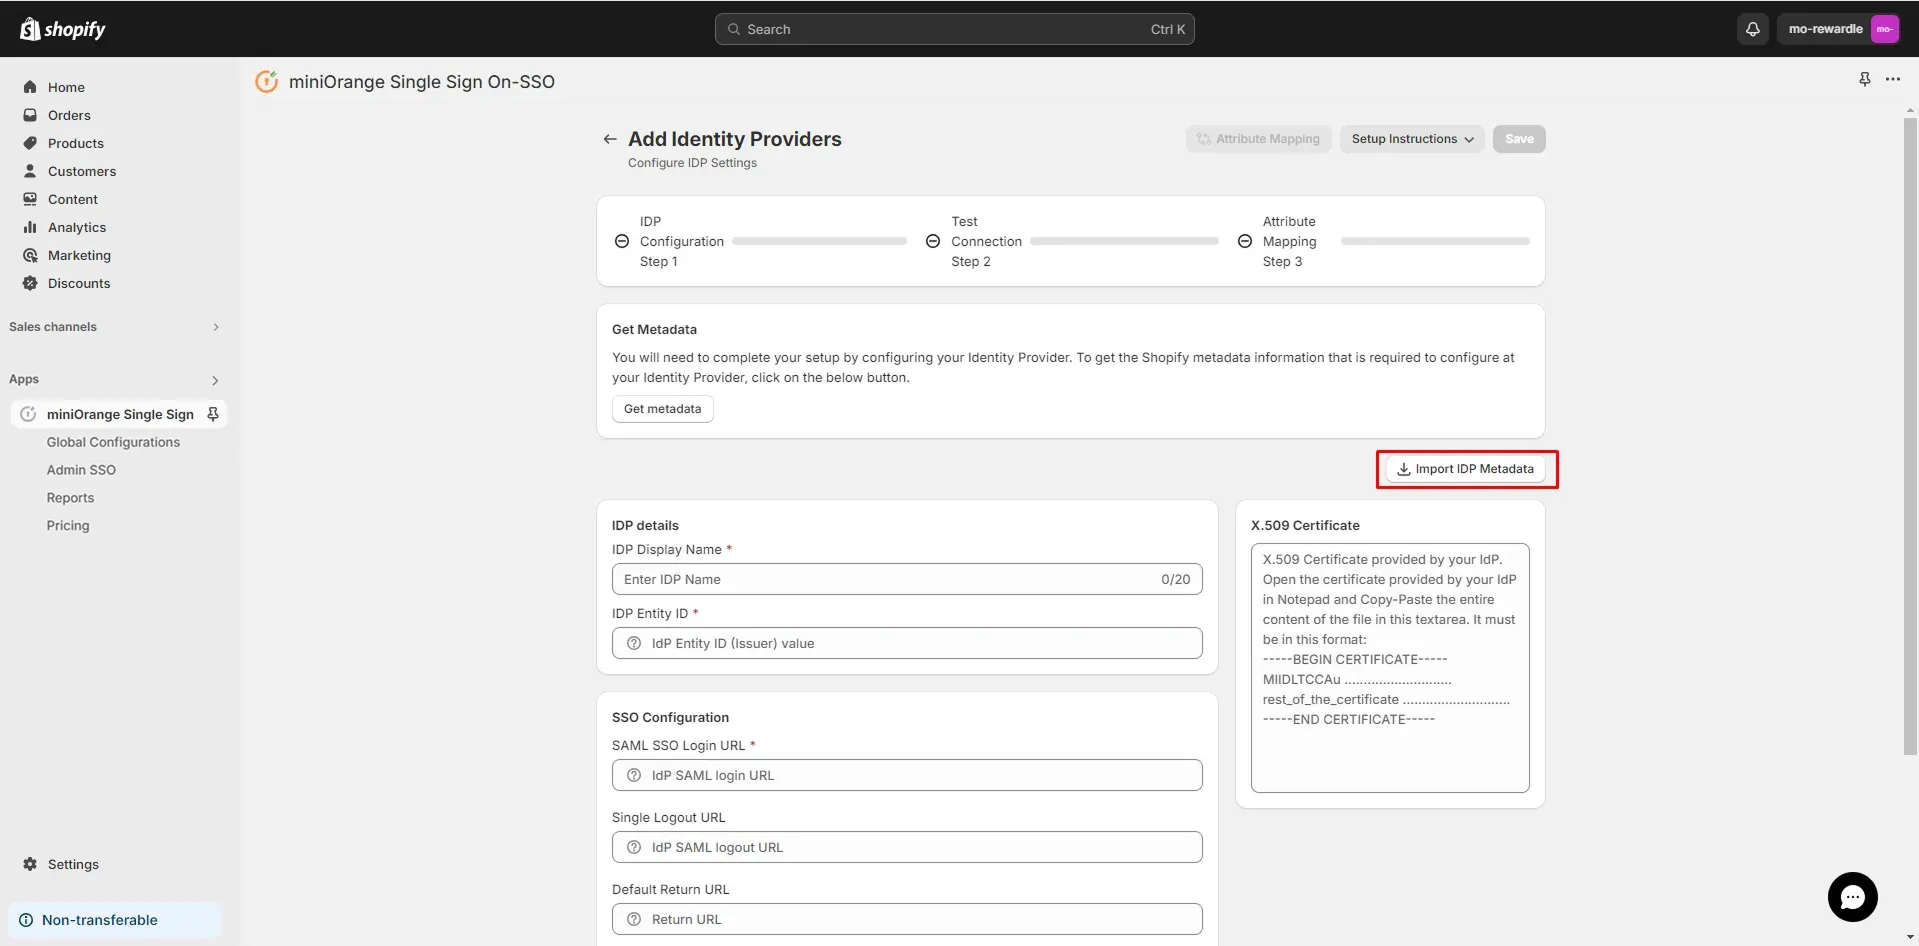
- Klicka på Importera IDP-metadata knapp.
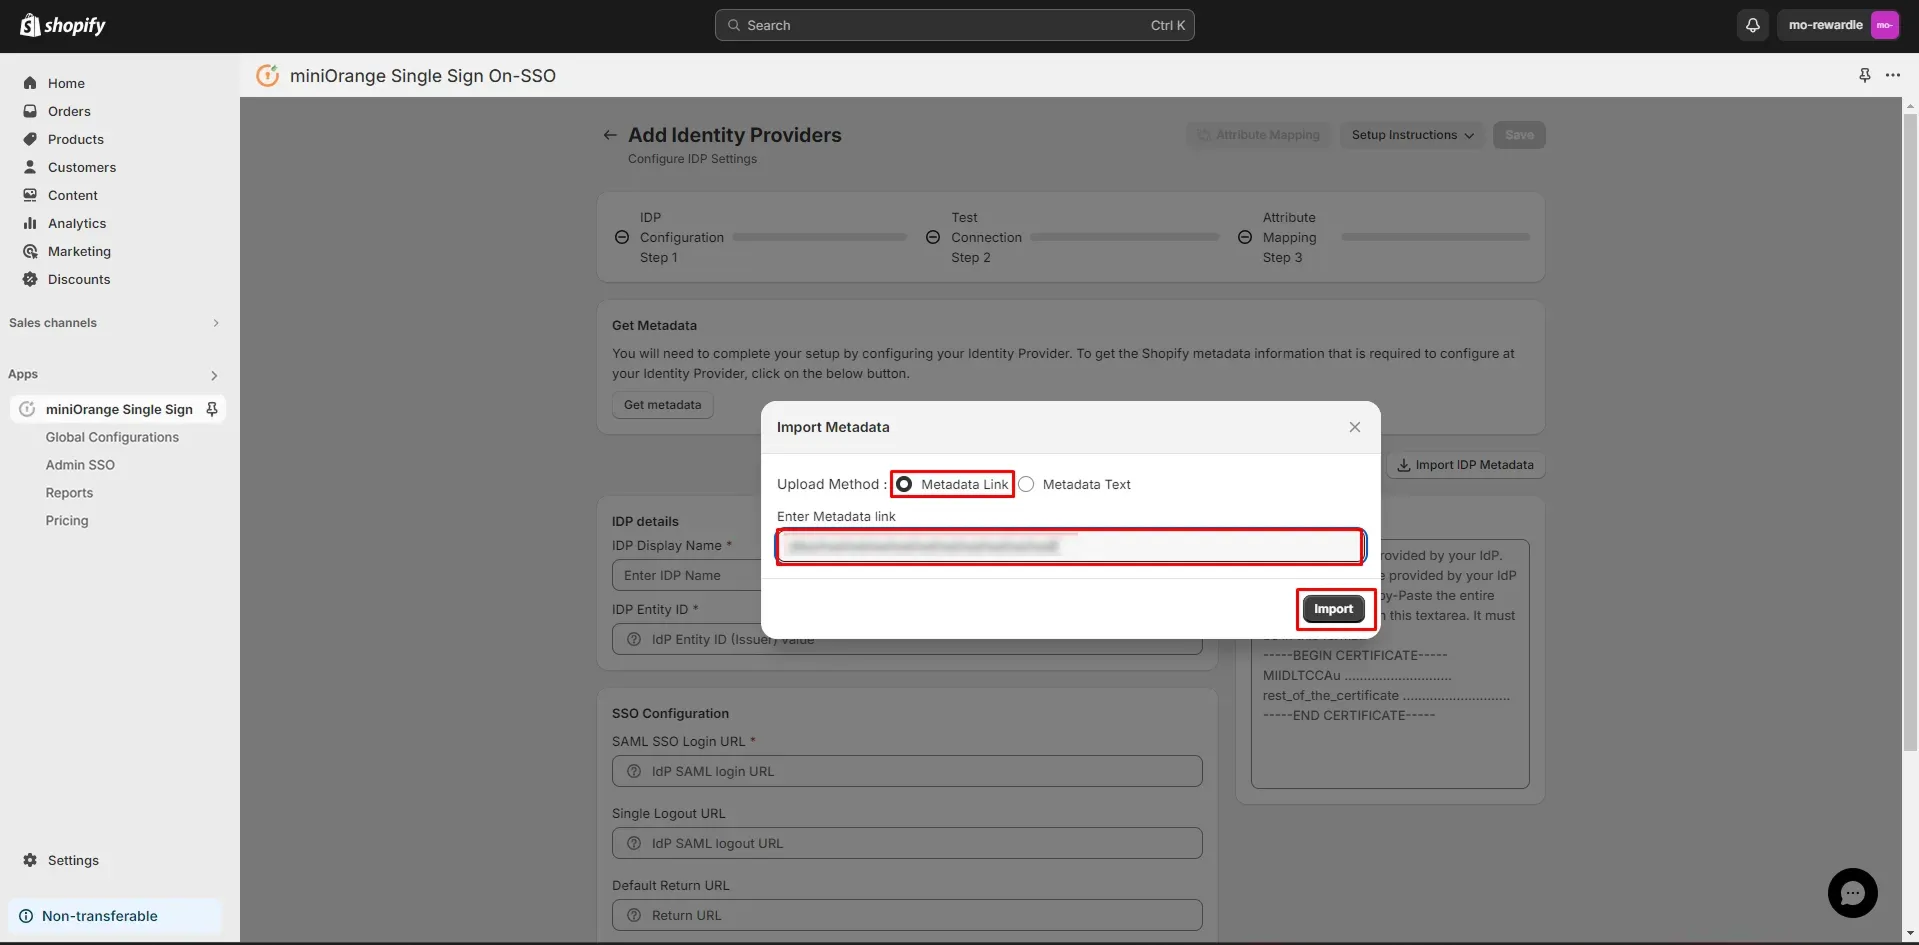
- Välj uppladdningsmetoden Metadata-länk. Klistra in den kopierade XML-fillänken från steg 1, eller klistra helt enkelt in metadata genom att välja uppladdningsmetoden Metadatatext, klicka på Importera.
- Klicka på Spara.
Steg 3: Testa anslutningar
-
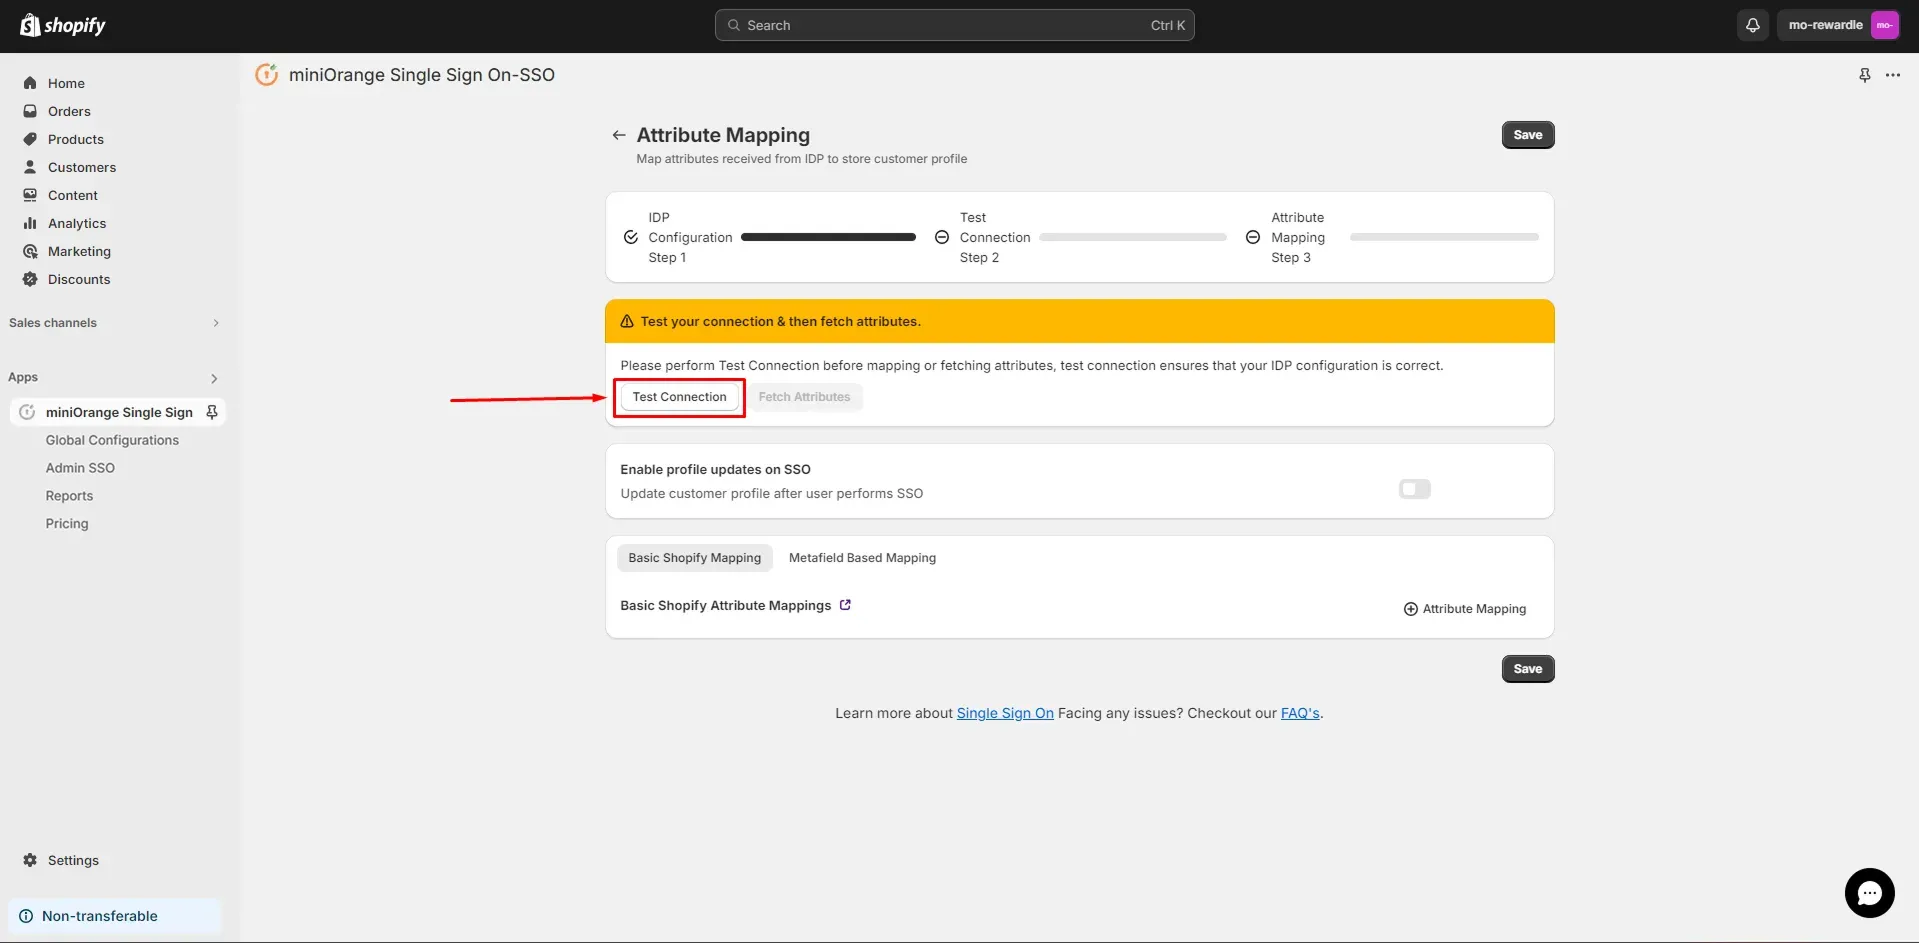
När du har sparat IDP-konfigurationen kommer du att omdirigeras till
Testa anslutning steg.
Vänligen utför Testanslutning innan du kartlägger eller hämtar attribut, testanslutningen säkerställer att din IDP-konfiguration är korrekt. - Klicka på Testa anslutning knapp.
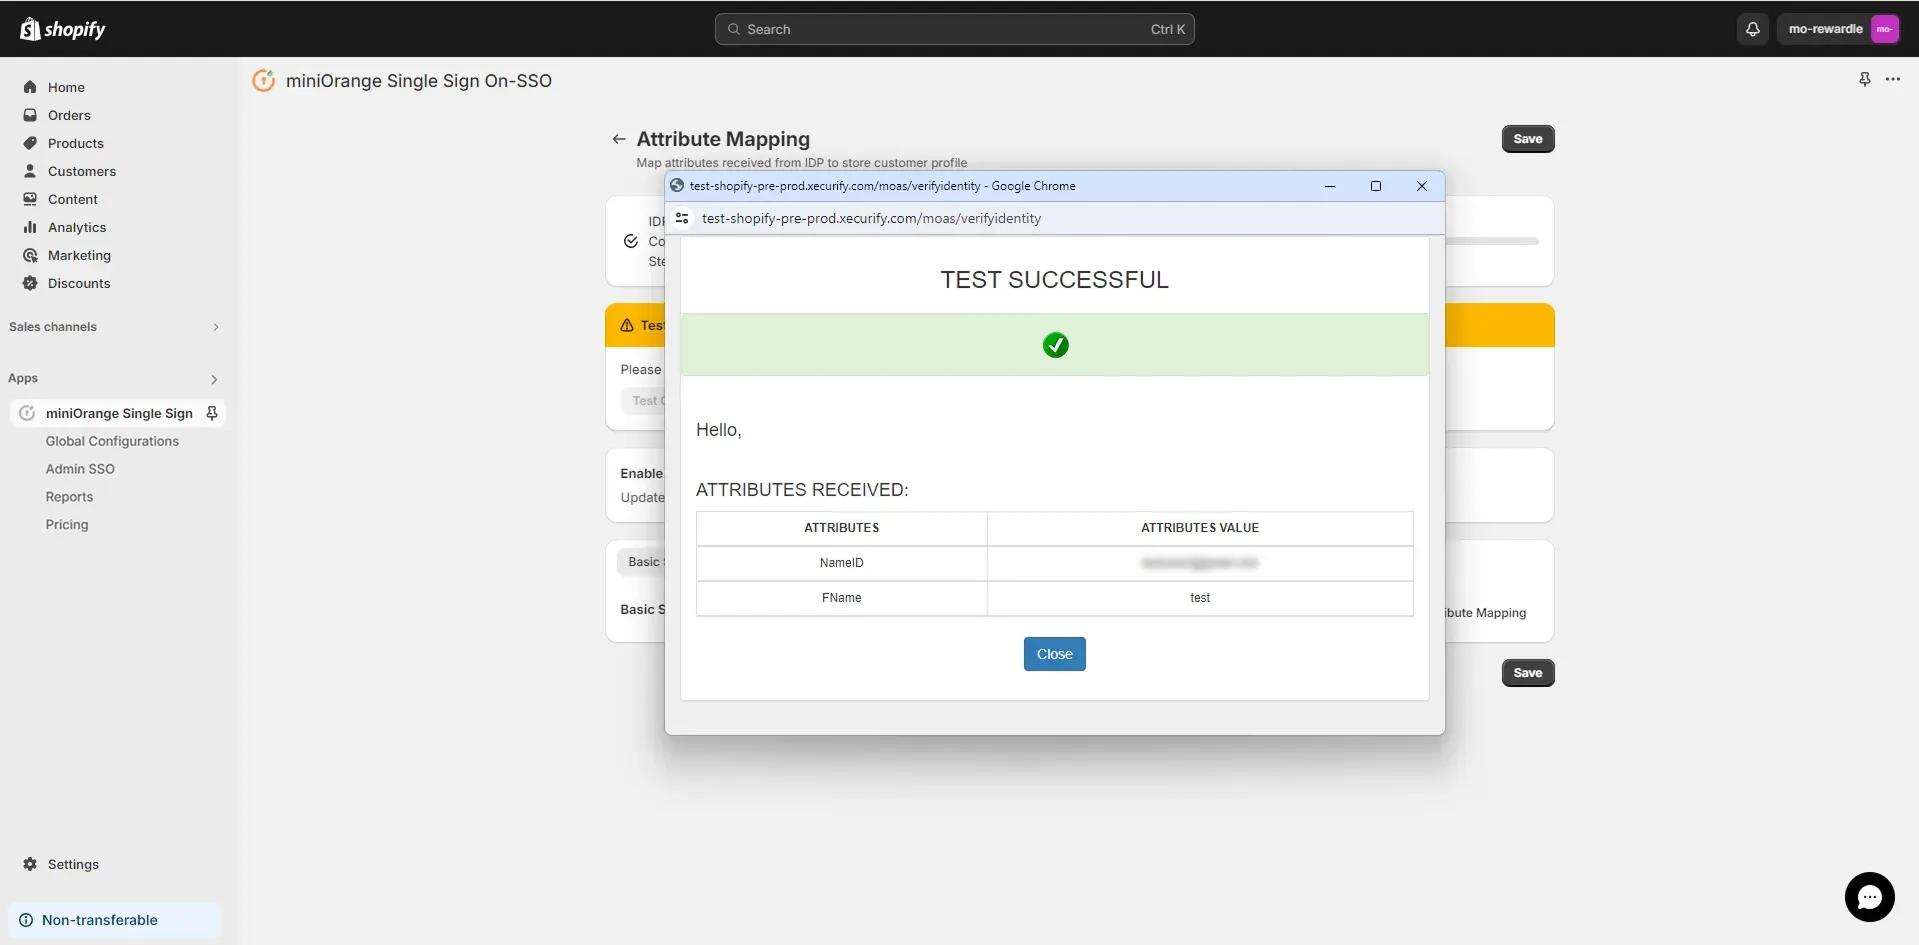
- När du anger giltiga WSO2-inloggningsuppgifter ser du ett popup-fönster som visas på skärmen nedan.
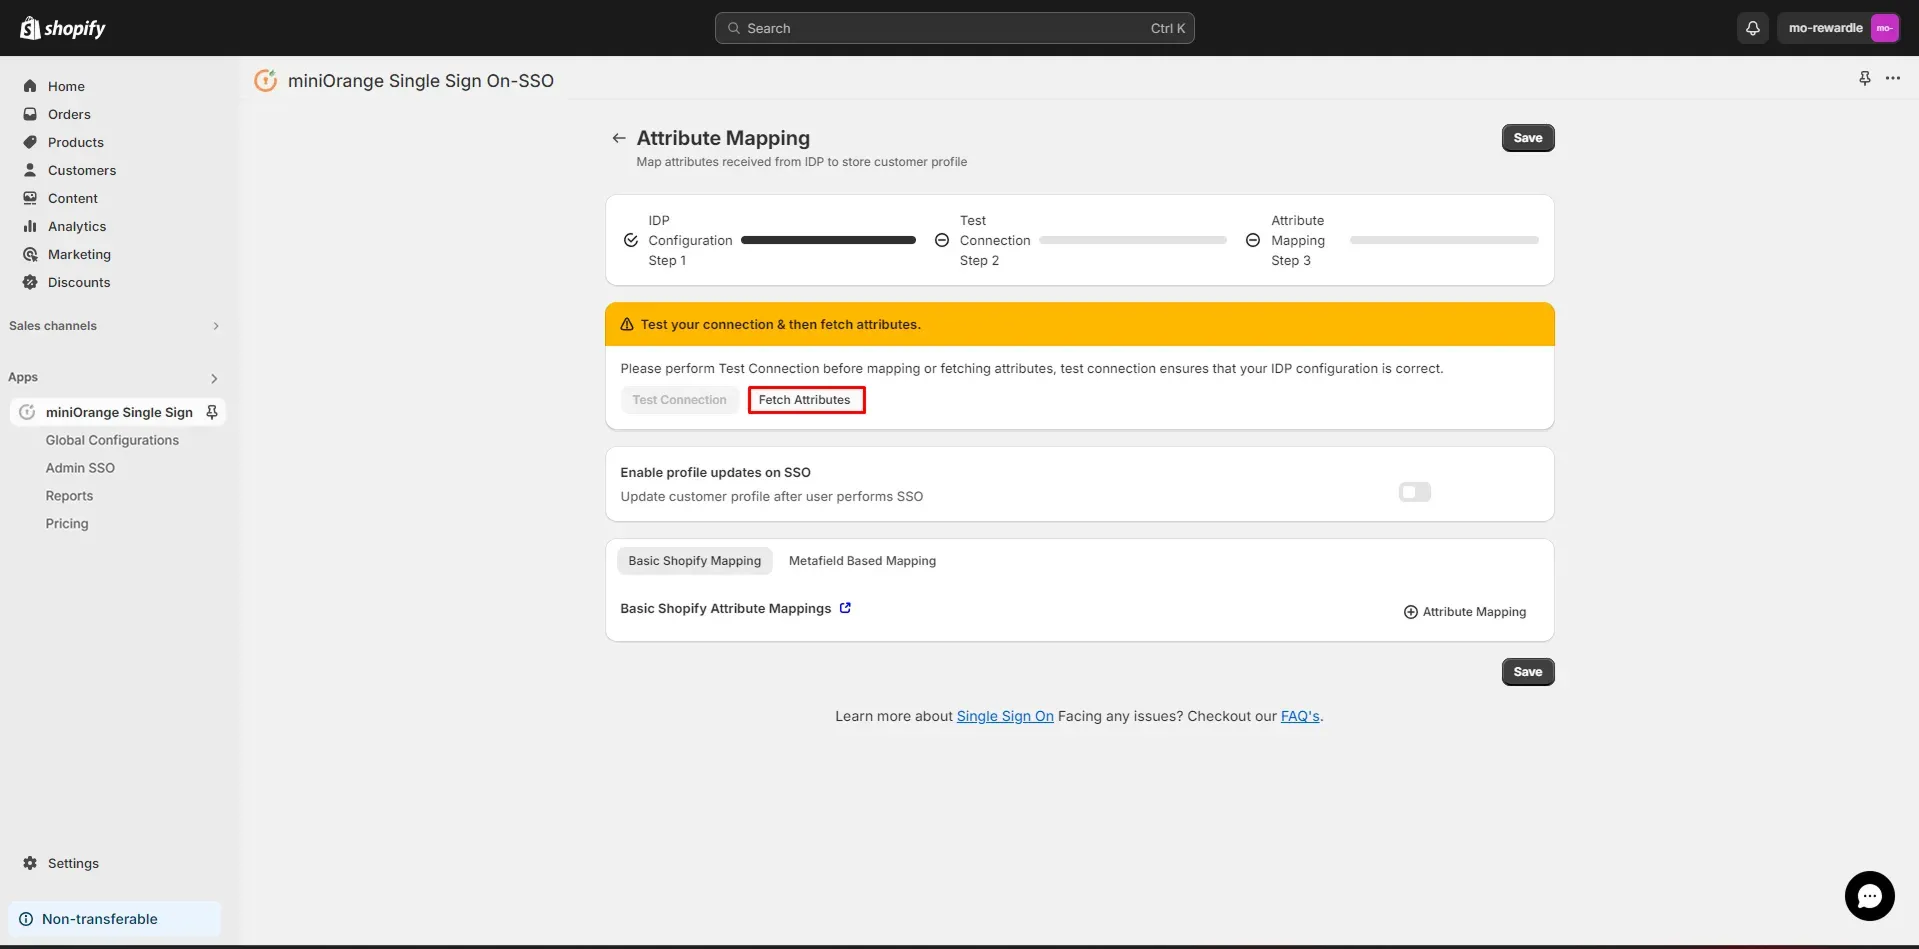
- Klicka på Hämta attribut knappen för att hämta IDP-attributet.
Steg 4: Attributmappning
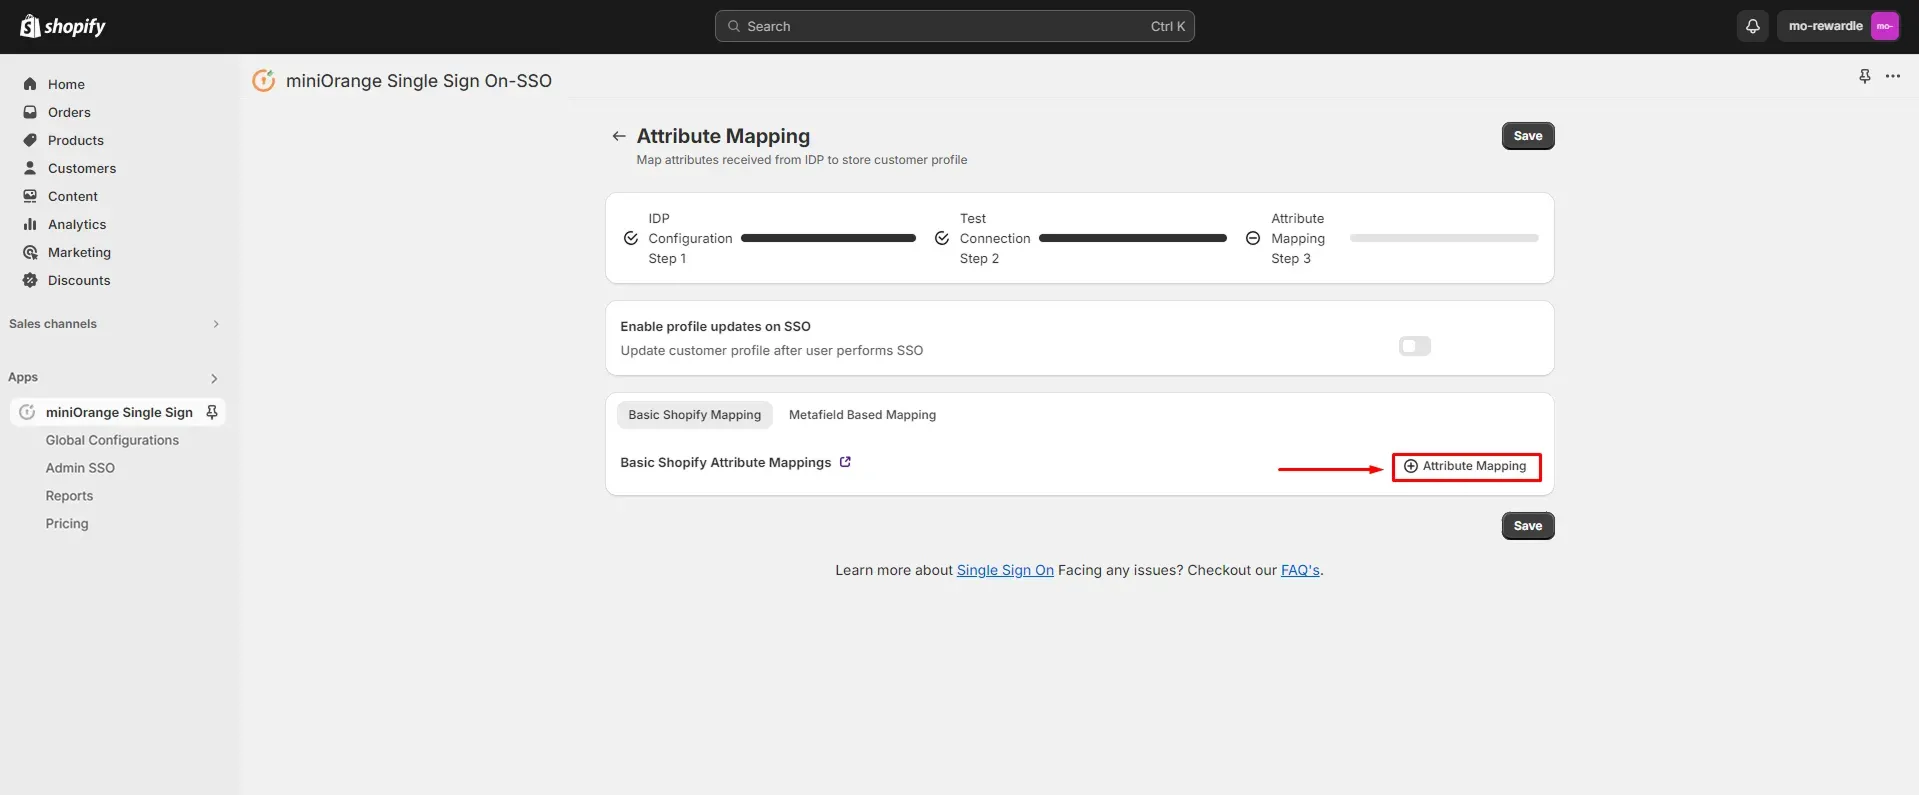
- Klicka på + Attributmappning knapp för att mappa attribut mellan Shopify och WSO2.
- Kartlägg attributen genom att hänvisa till tabellen nedan:
| Attributnamn i Shopify | Välj attributet från listan med fördefinierade attribut |
| Attributtyp | IDP-attribut |
| Attributvärde | Välj det attributvärde som du har hämtat från din IDP |
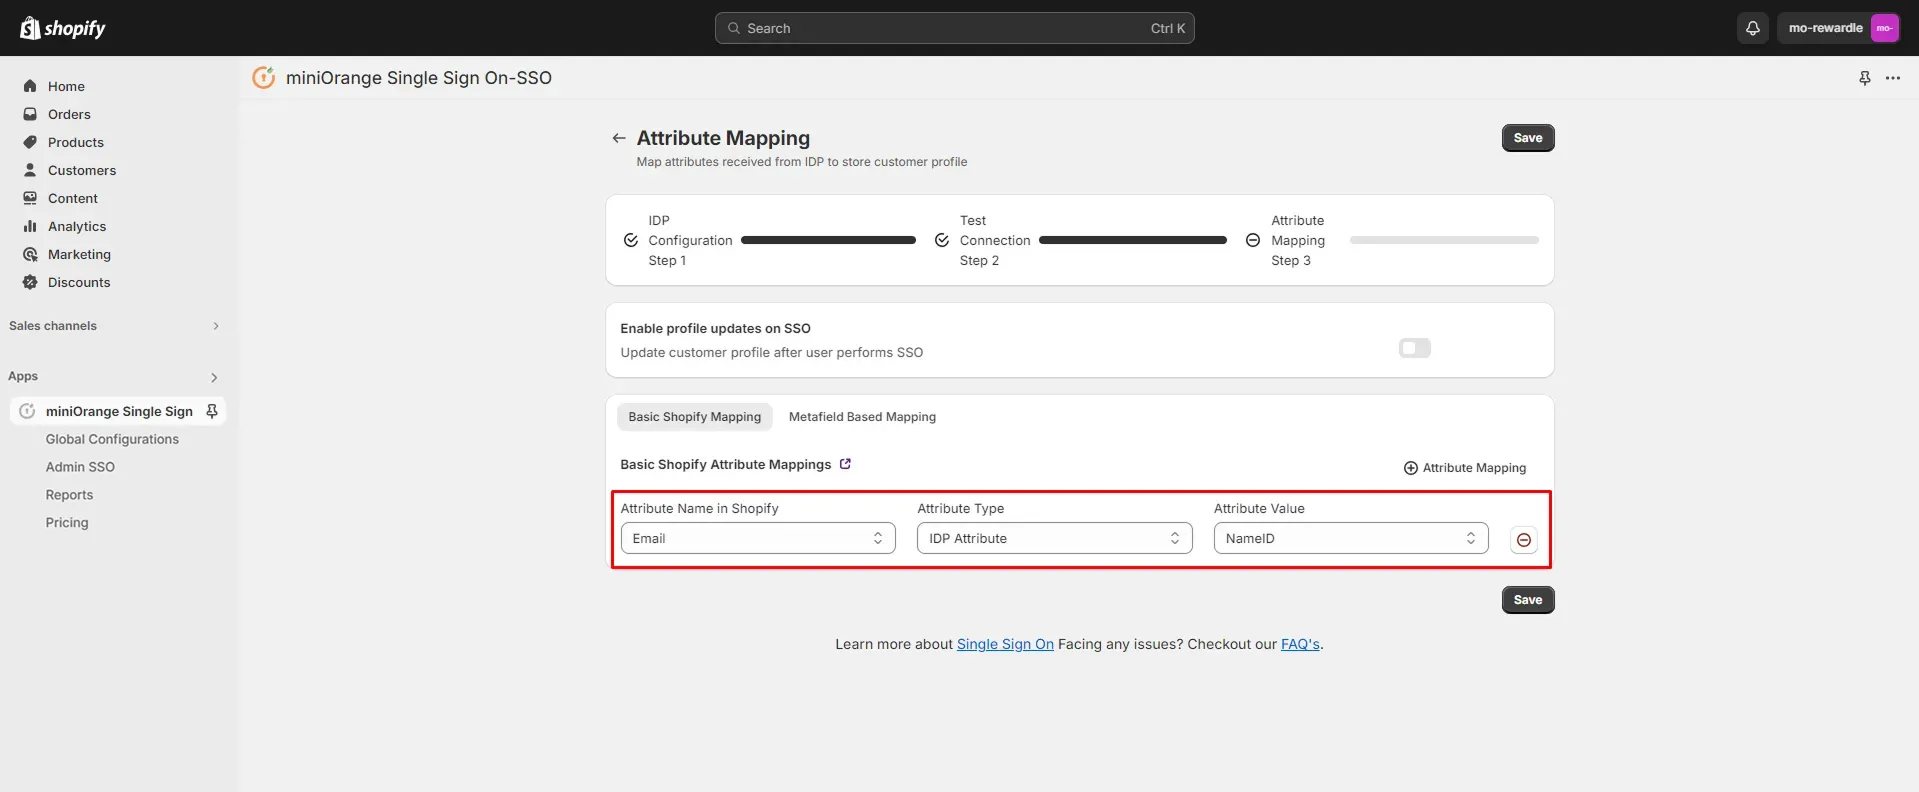
- Klicka på Spara.
Steg 5: Aktivera och testa SSO-konfigurationer
Välj Shopify Butikstyp:
- Icke-Plus Store
- Plus butik
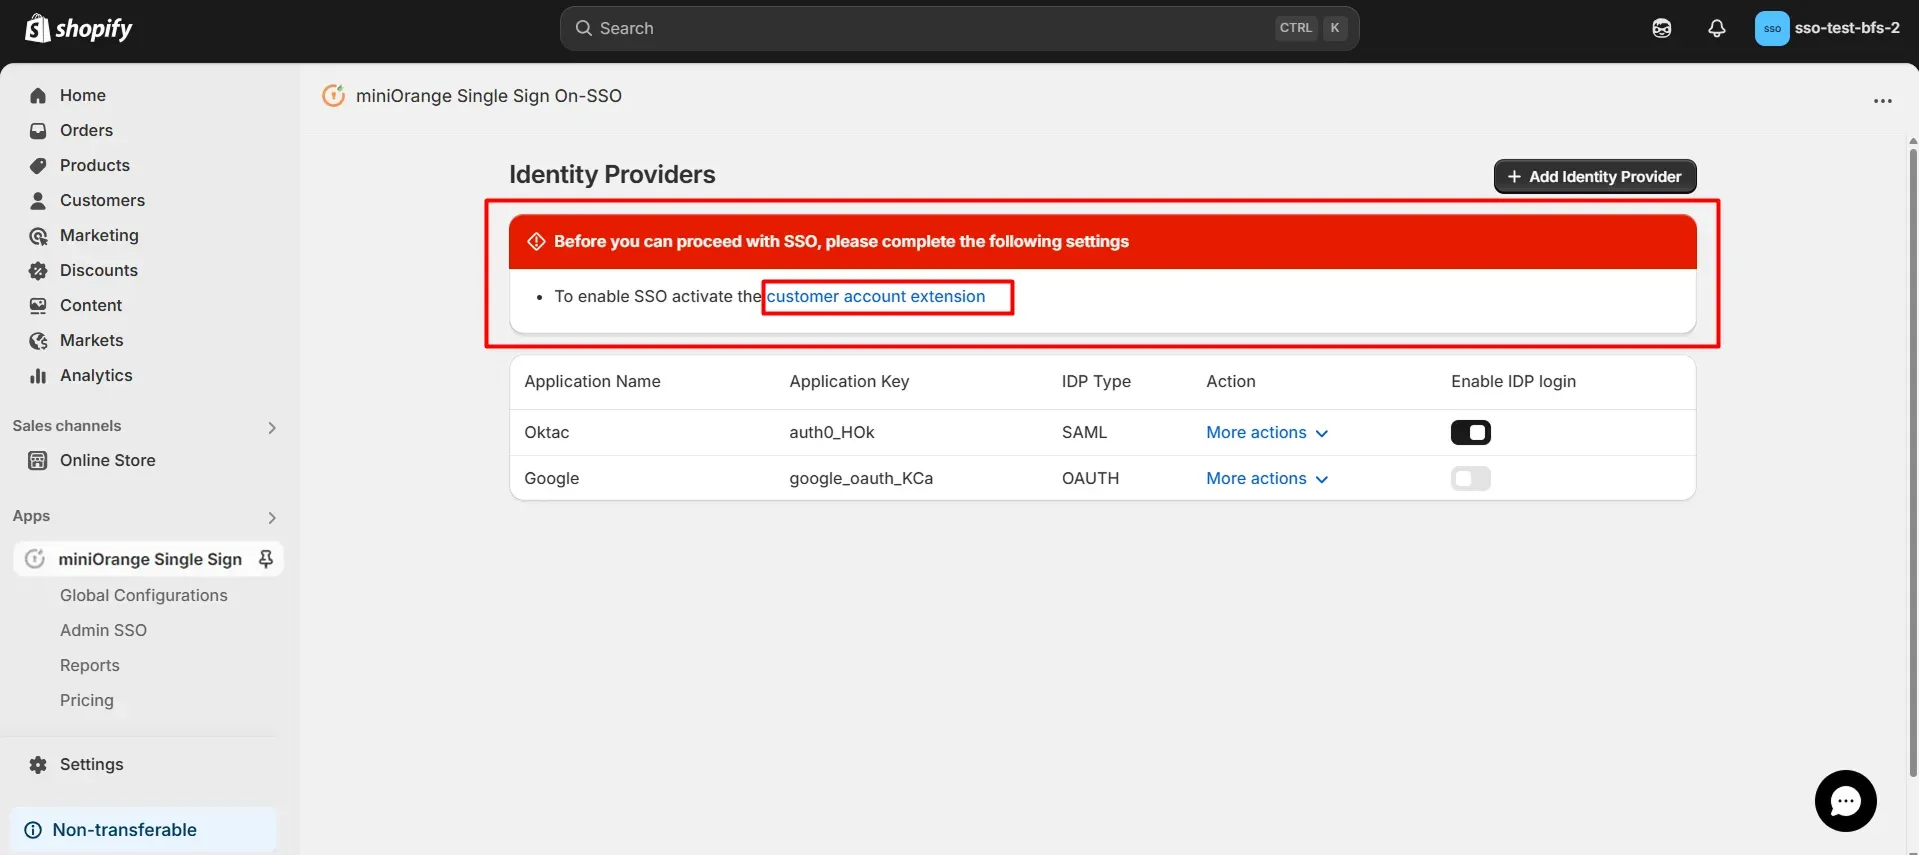

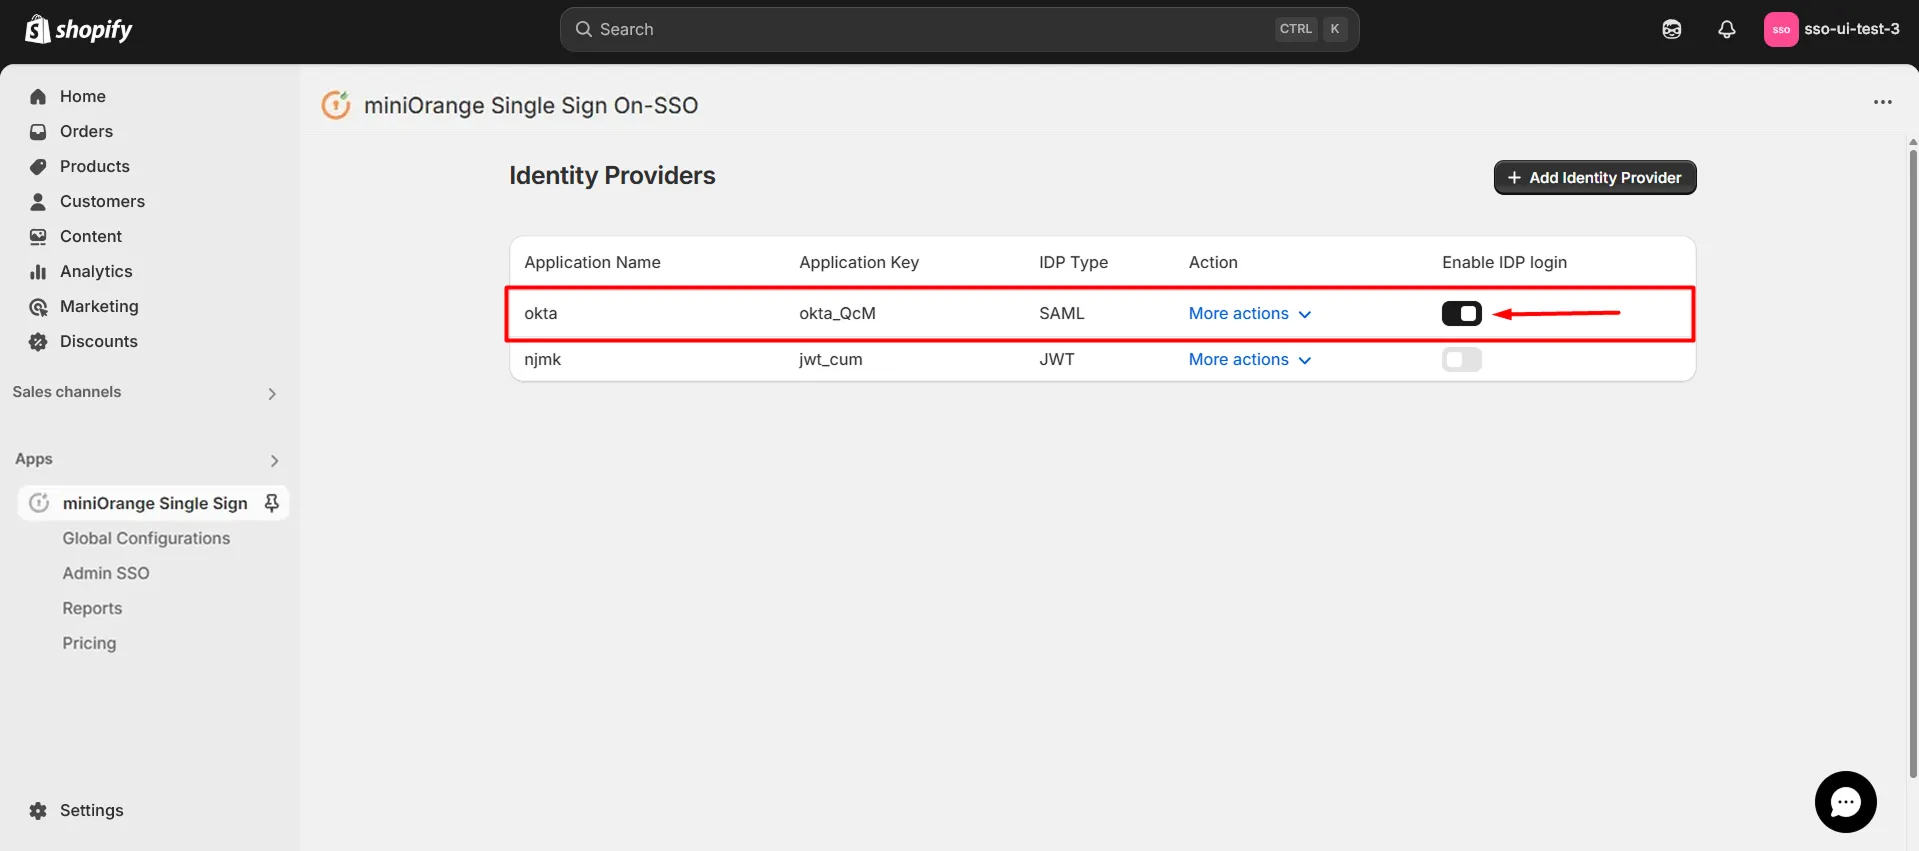
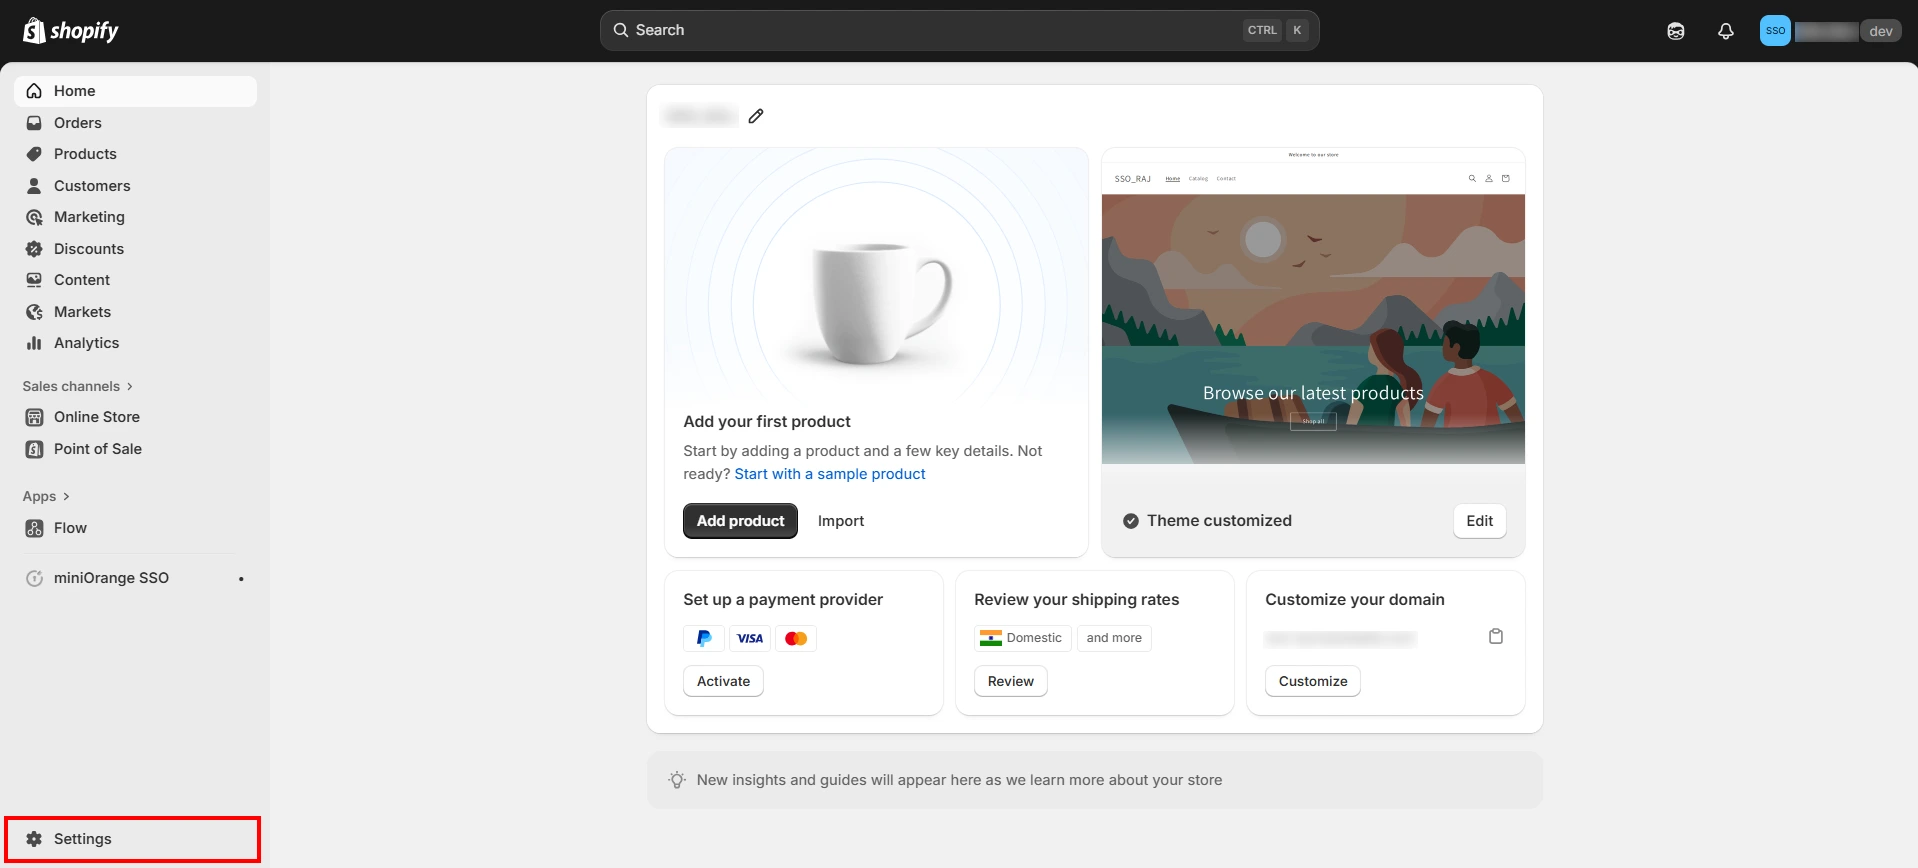
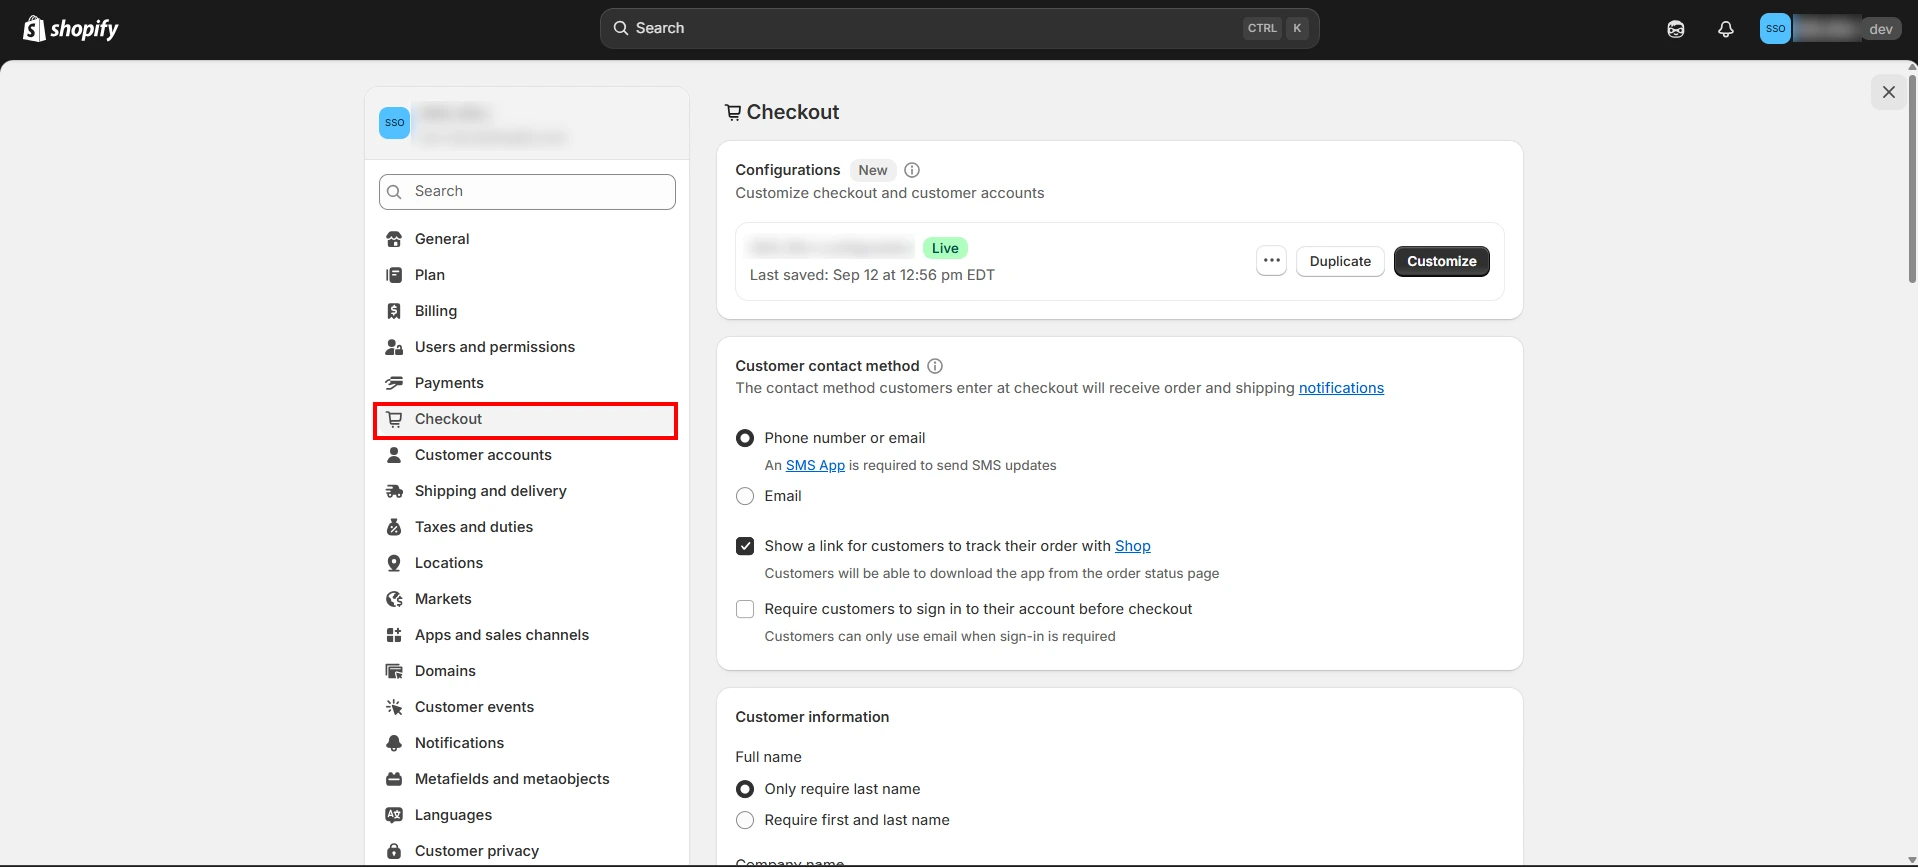
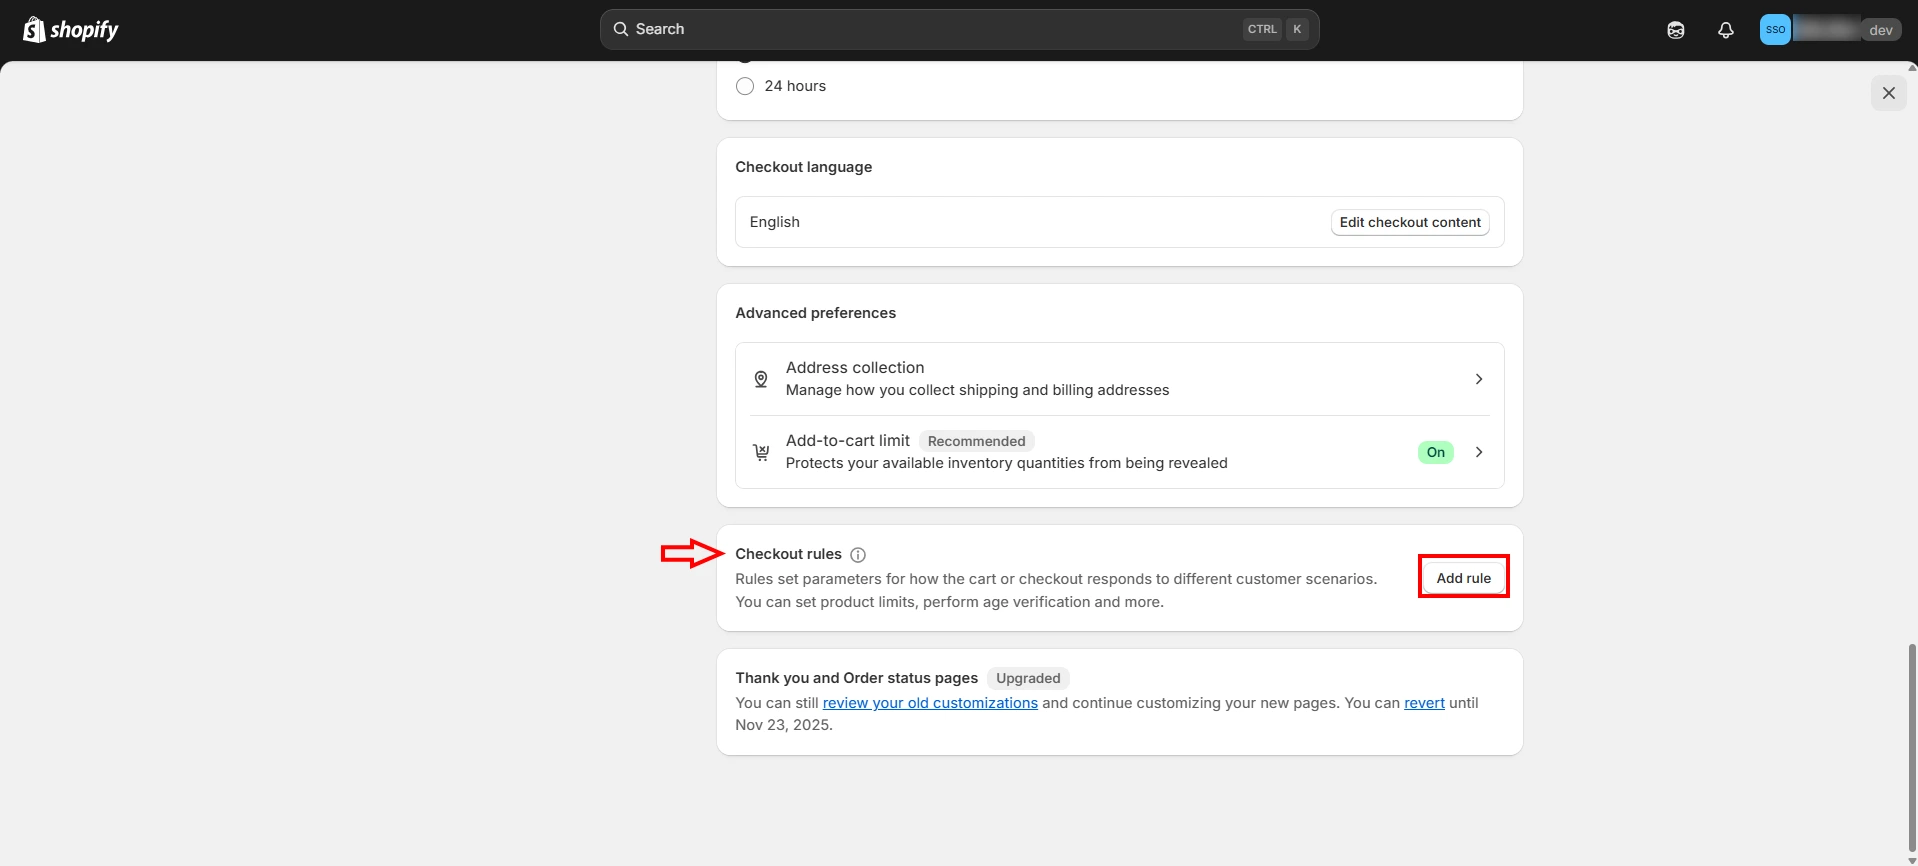
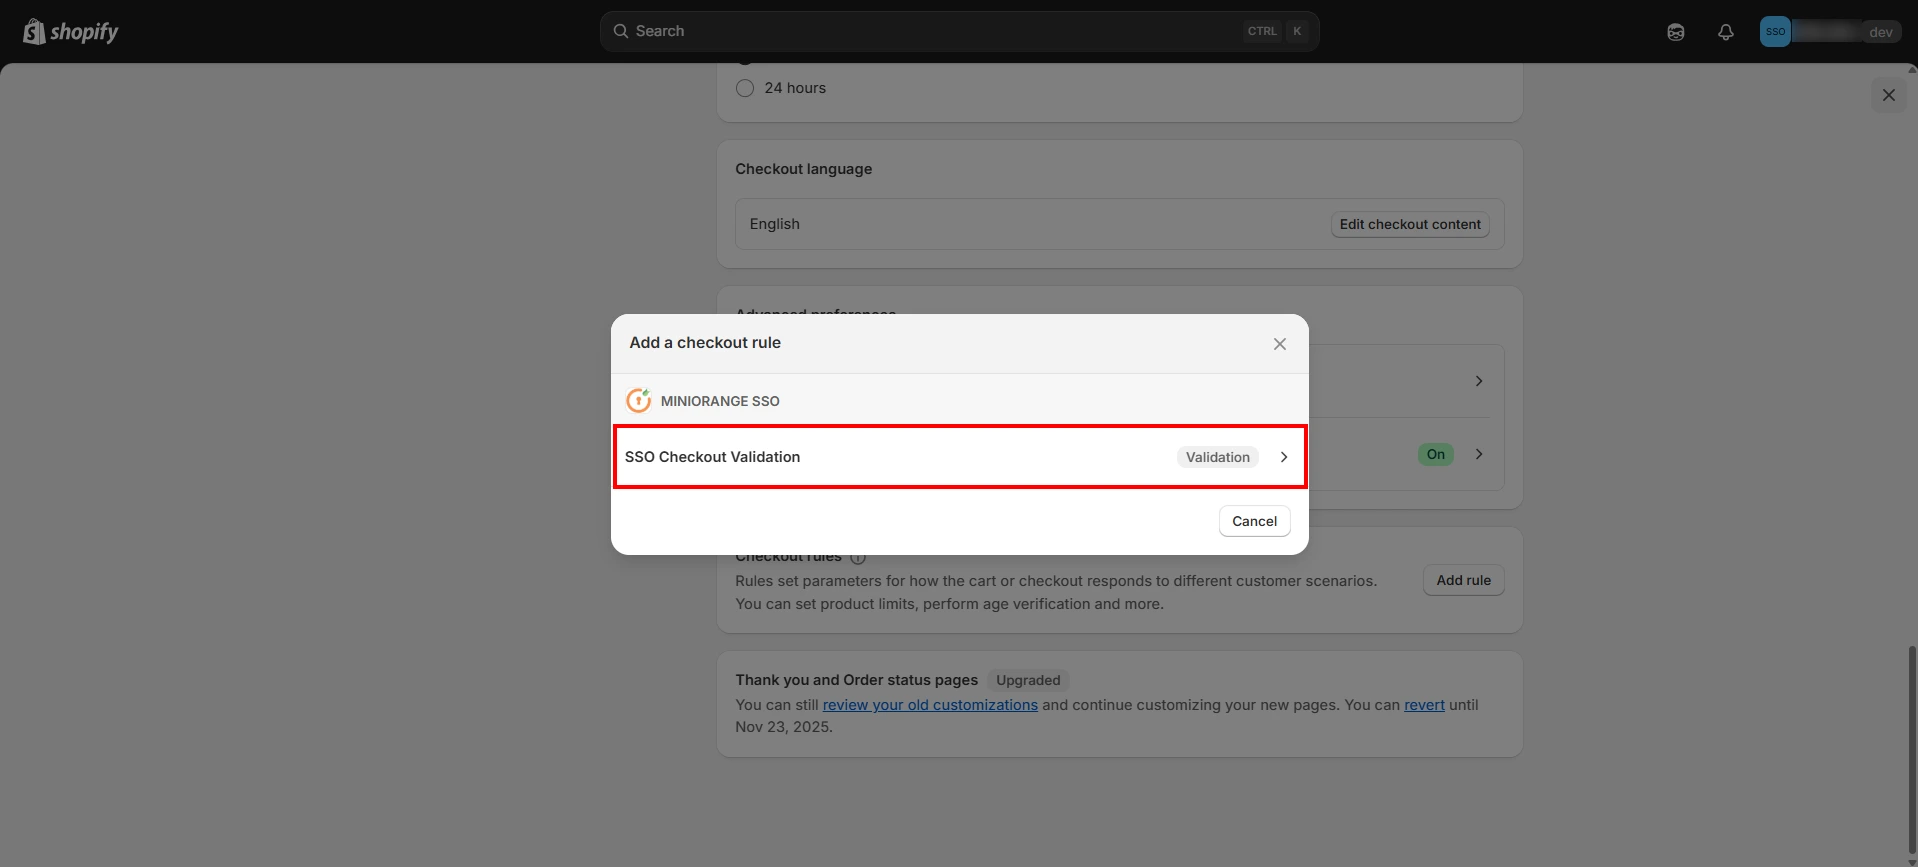
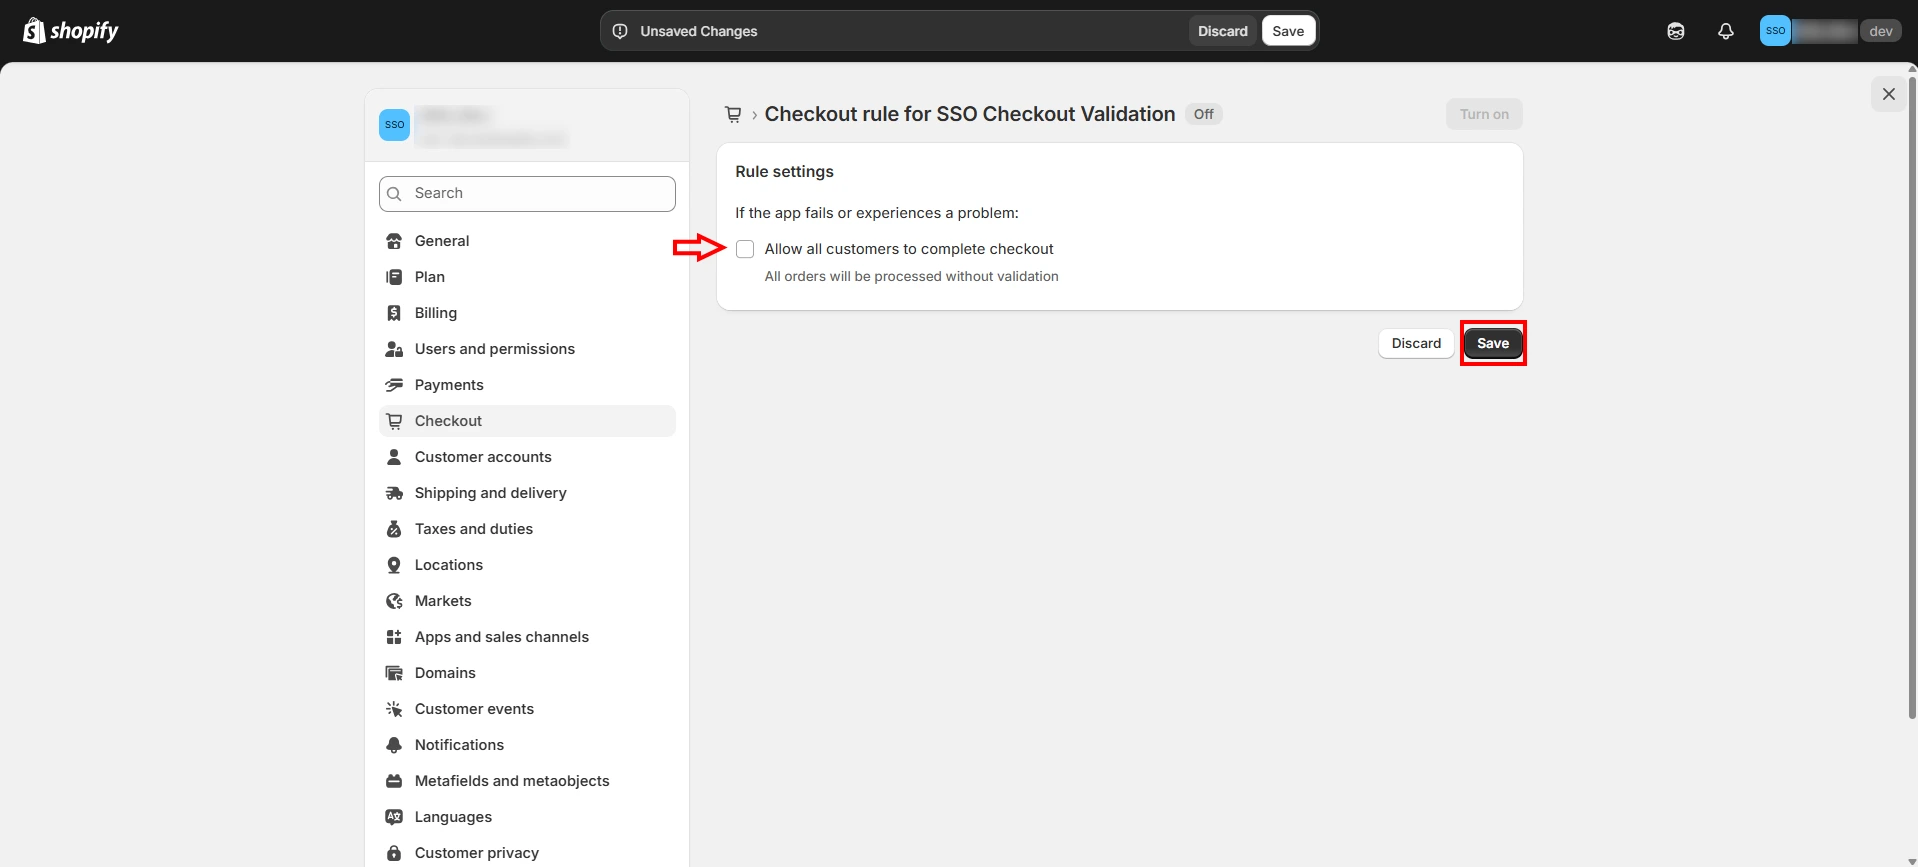
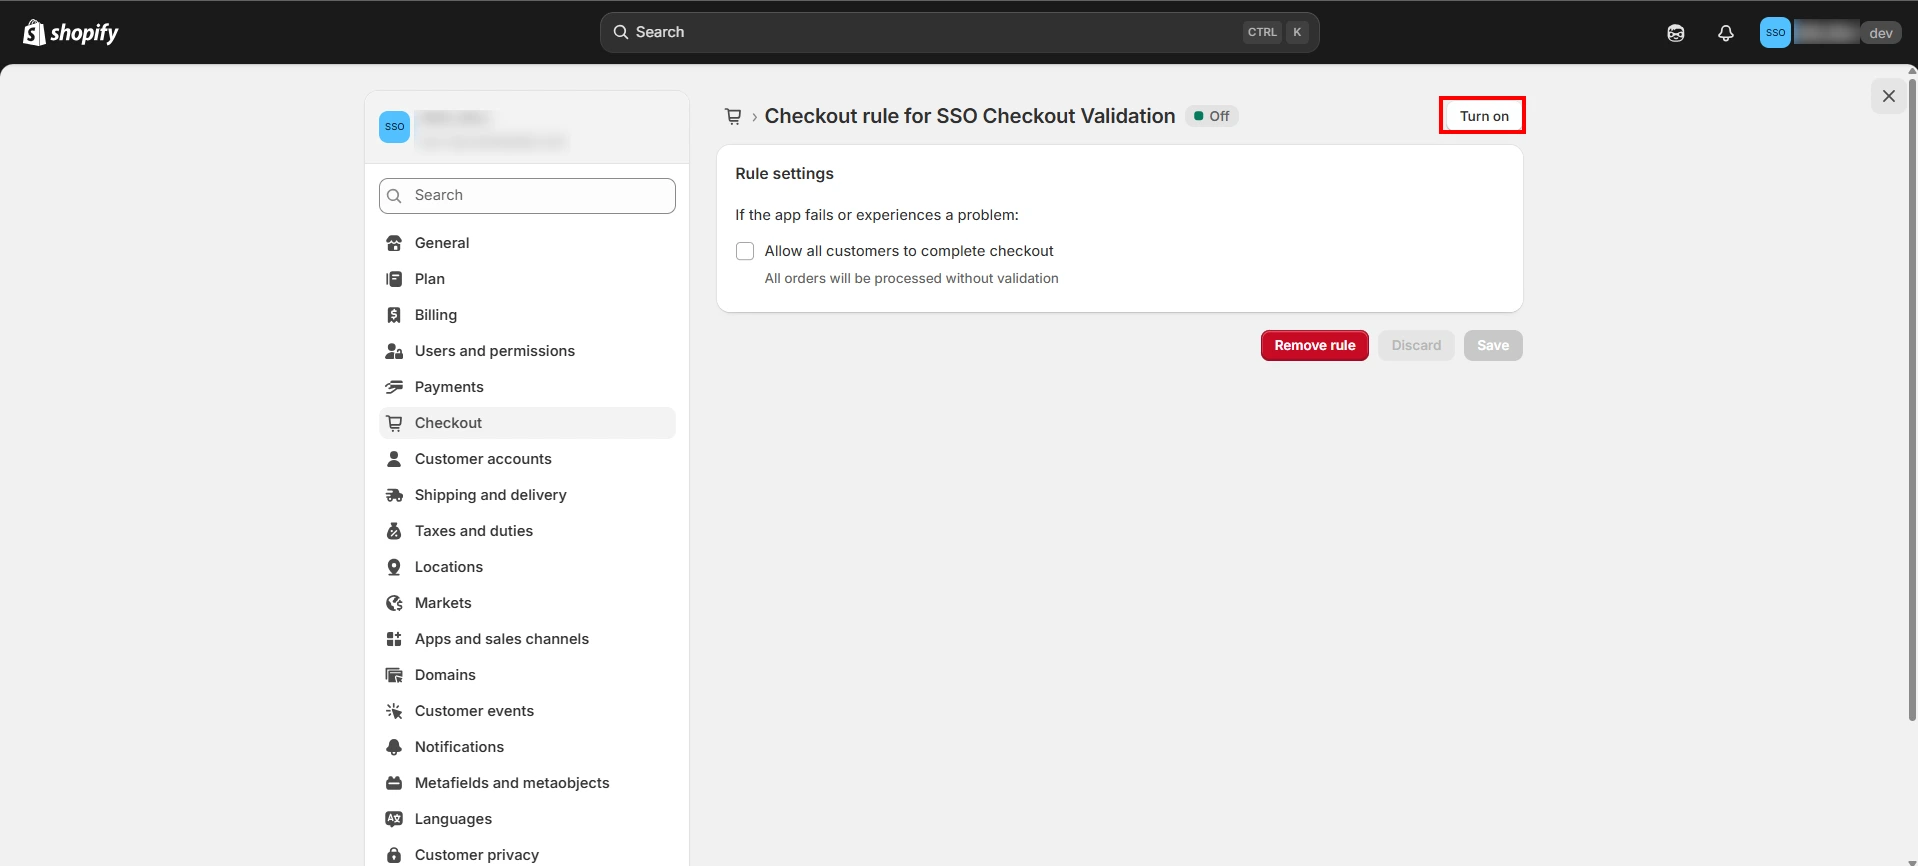
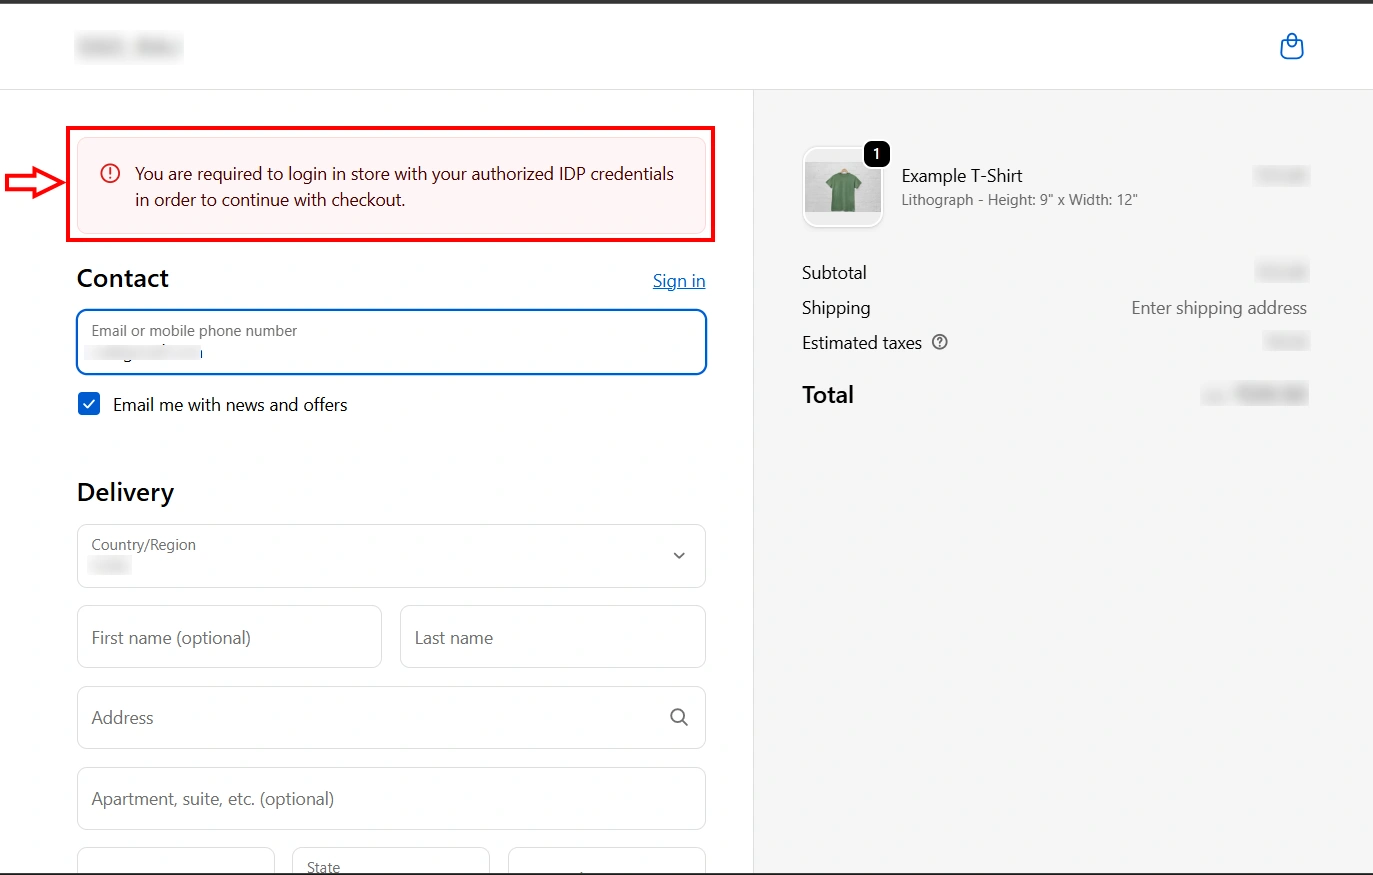
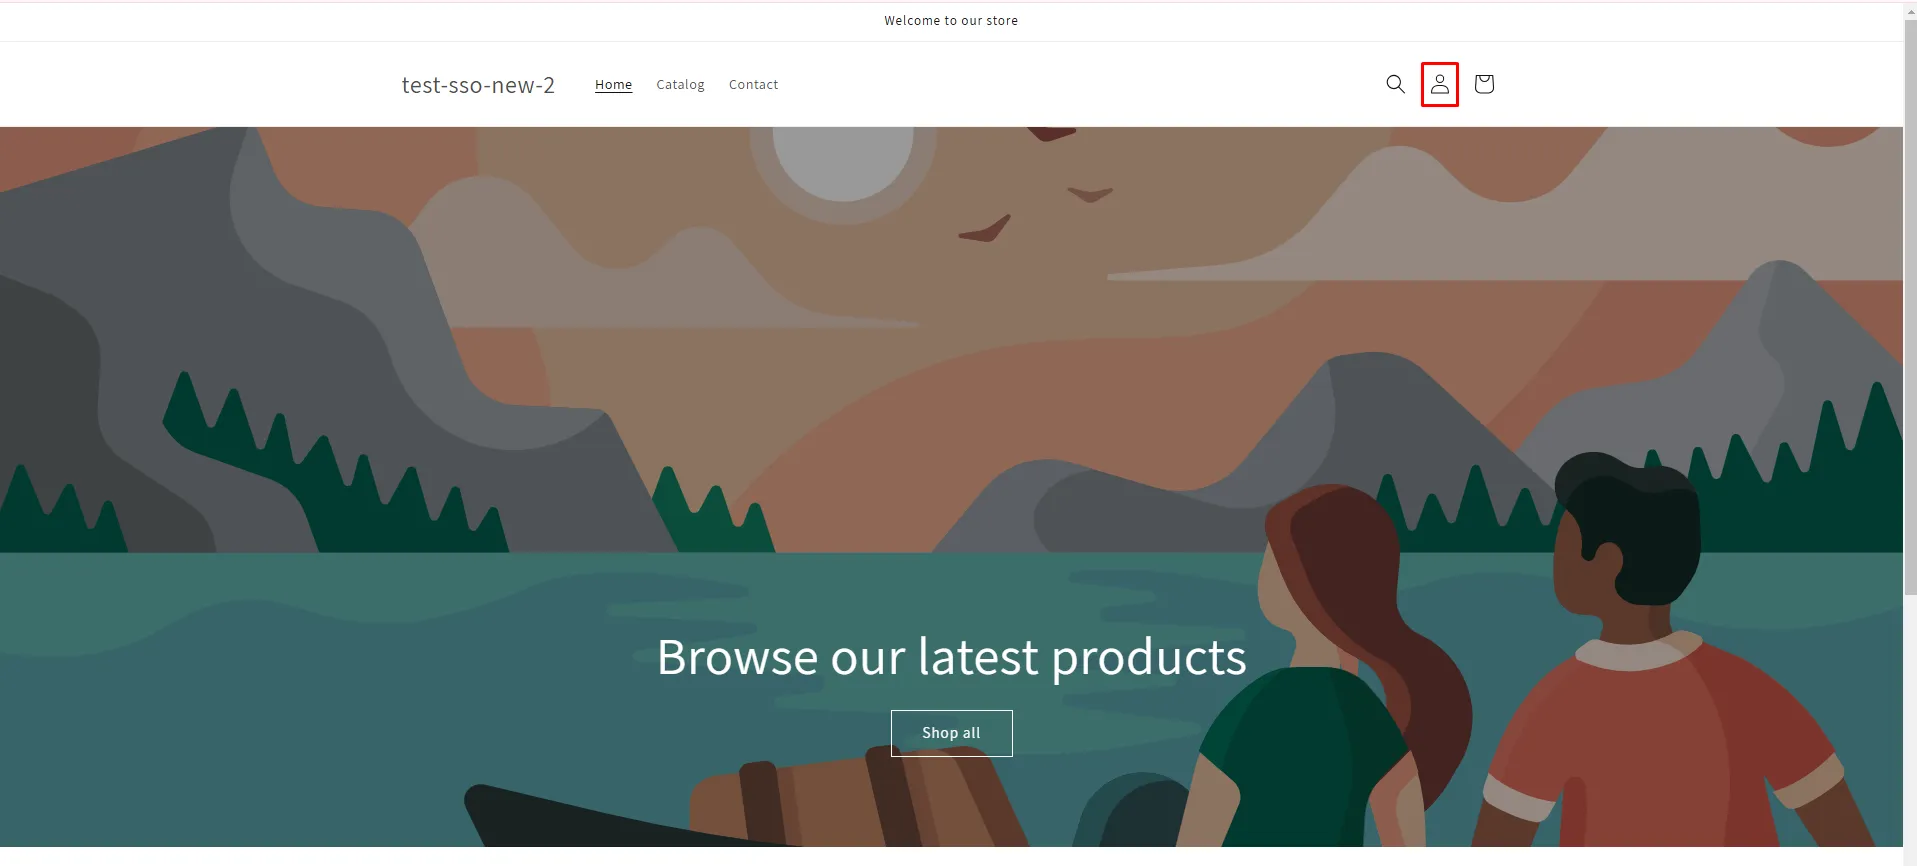

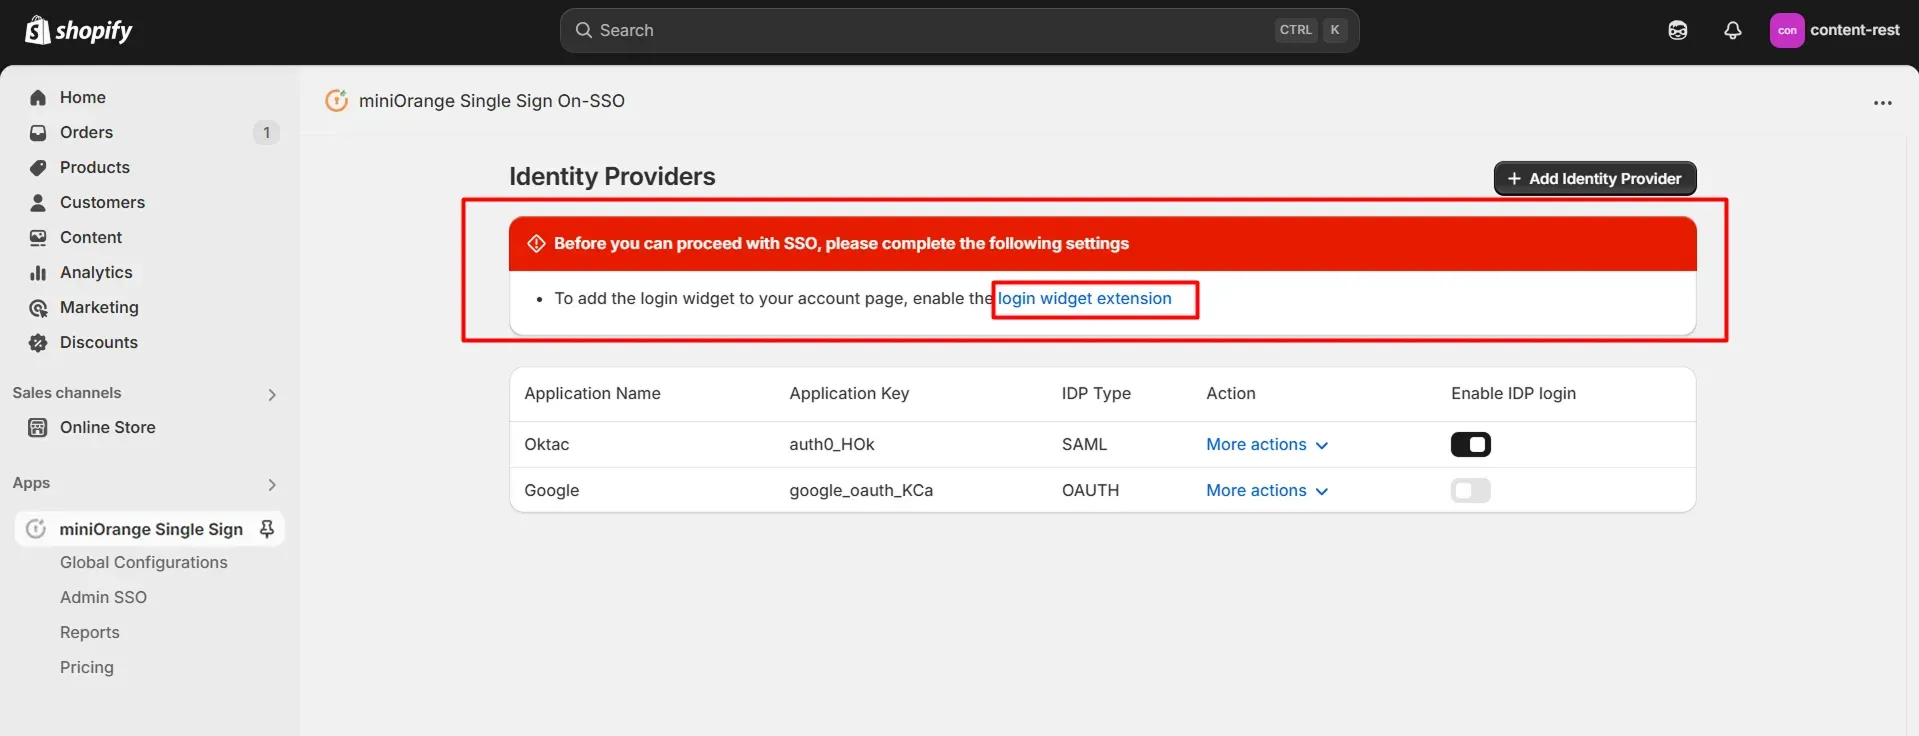
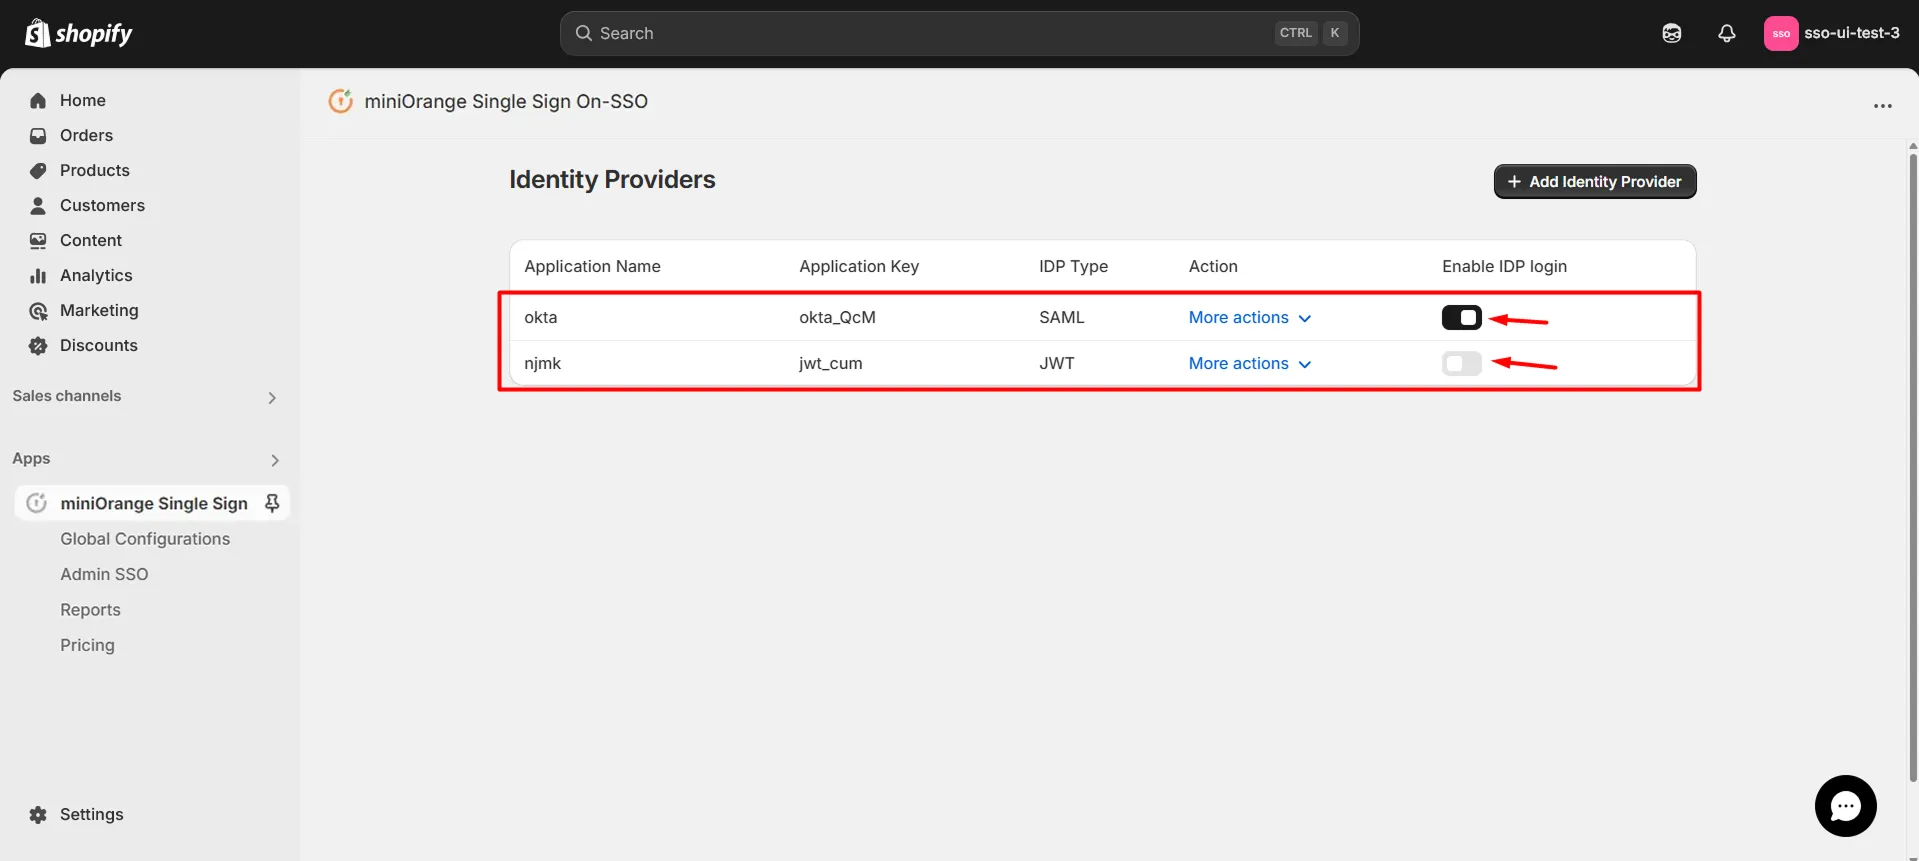


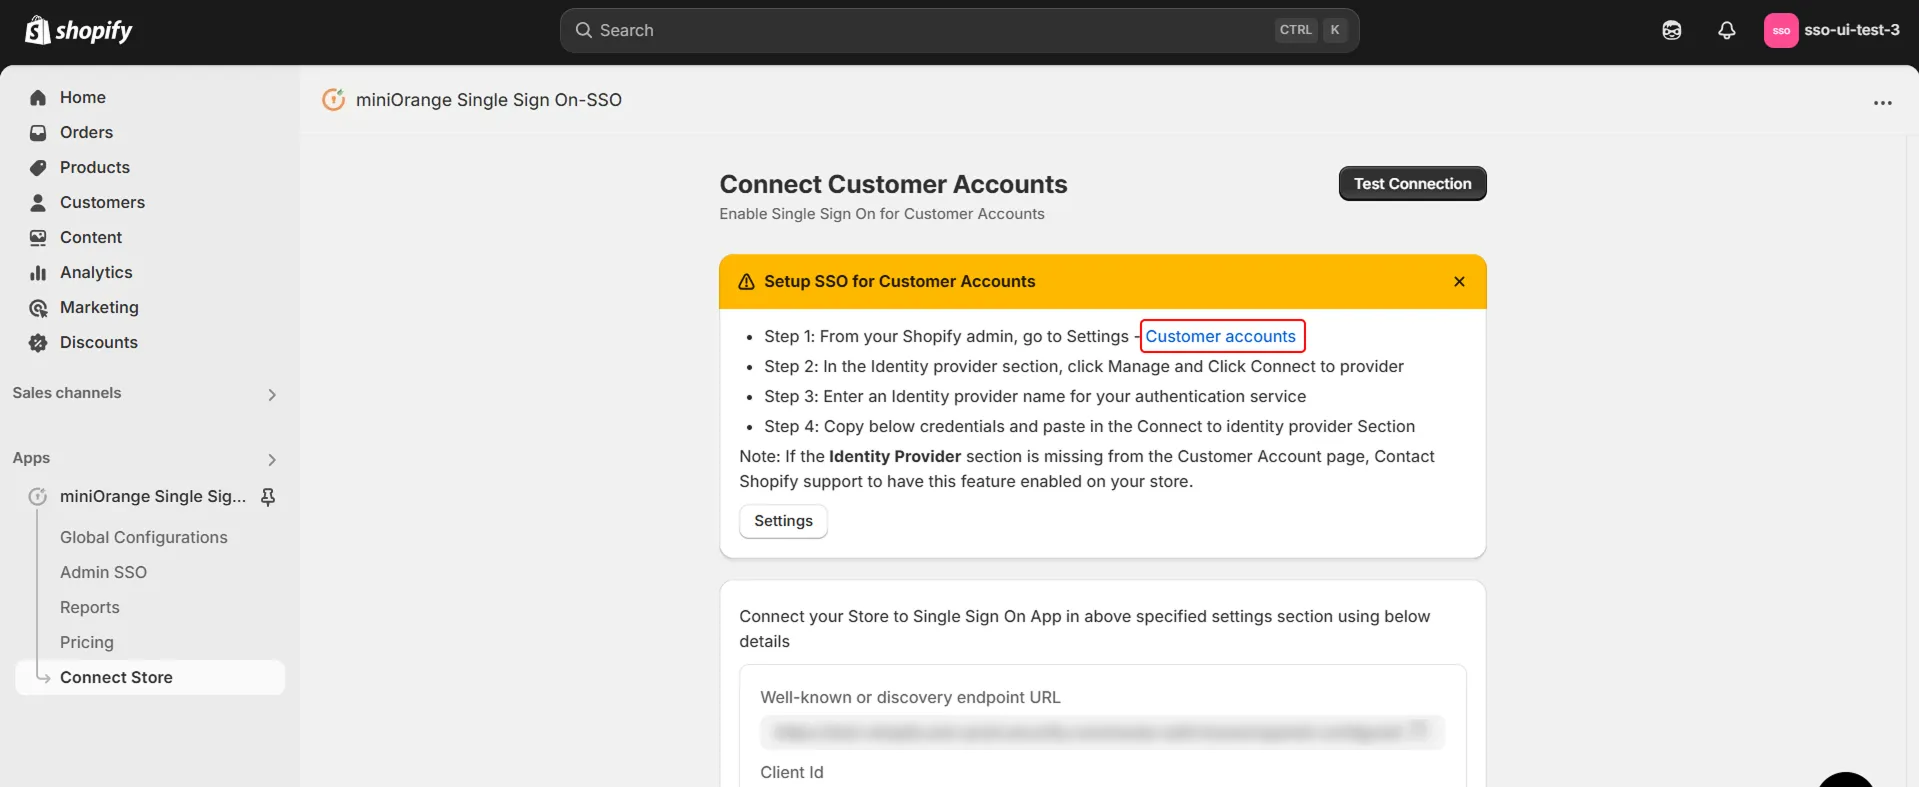
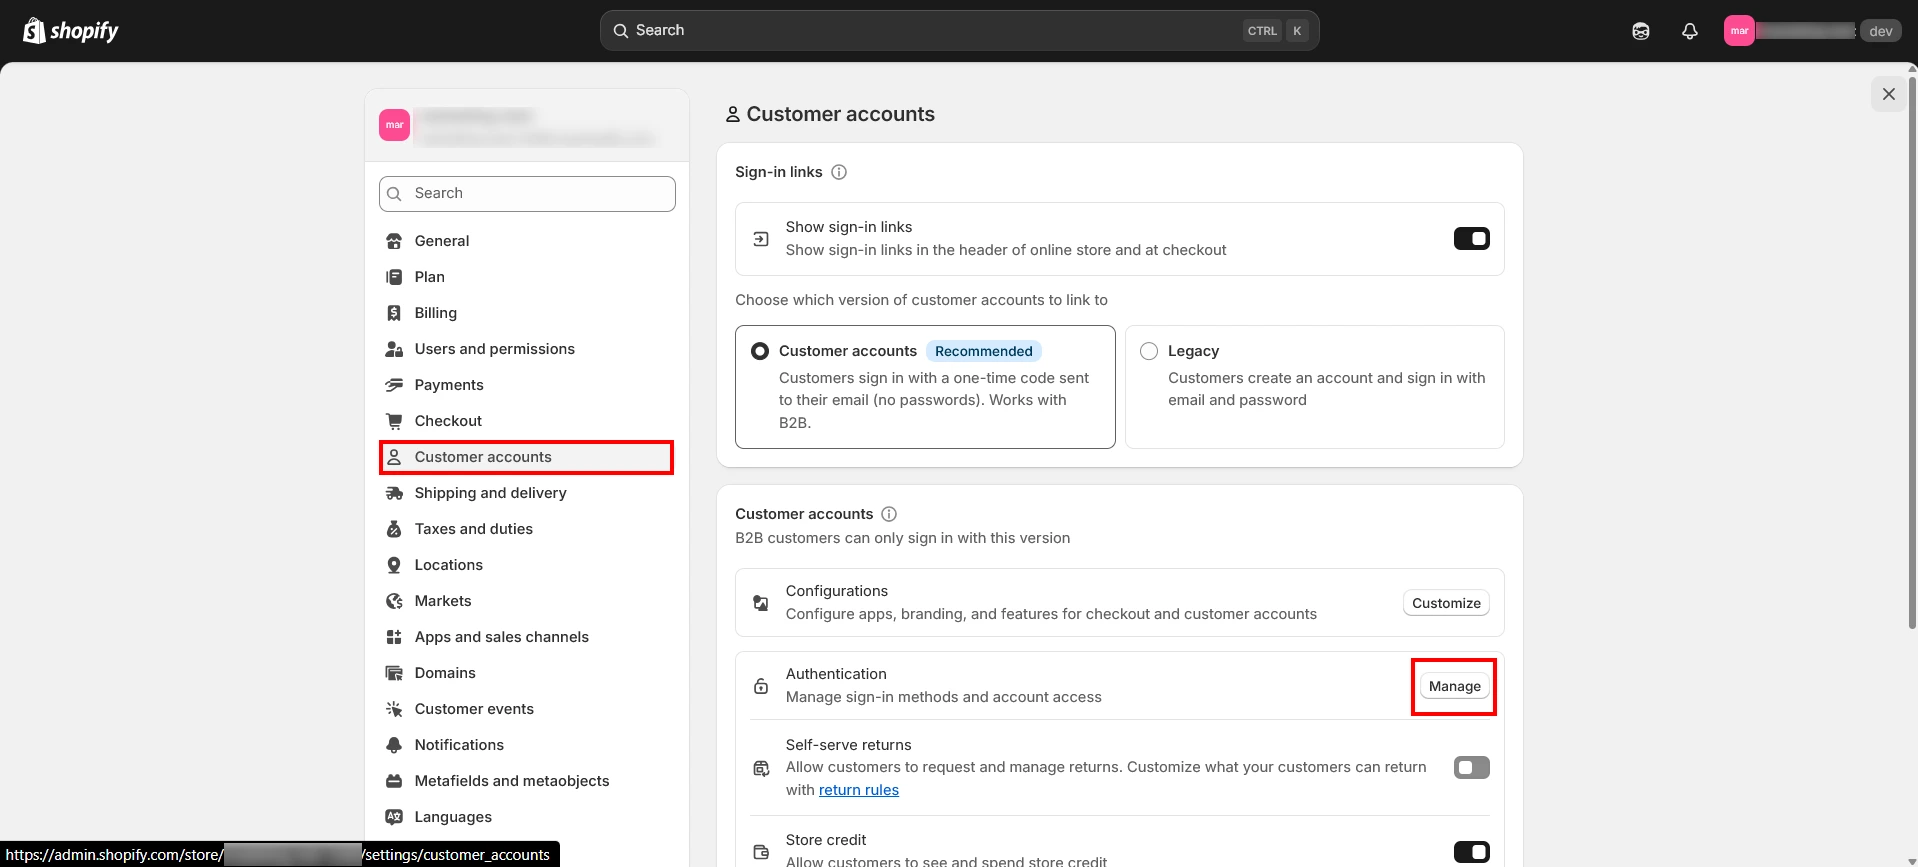
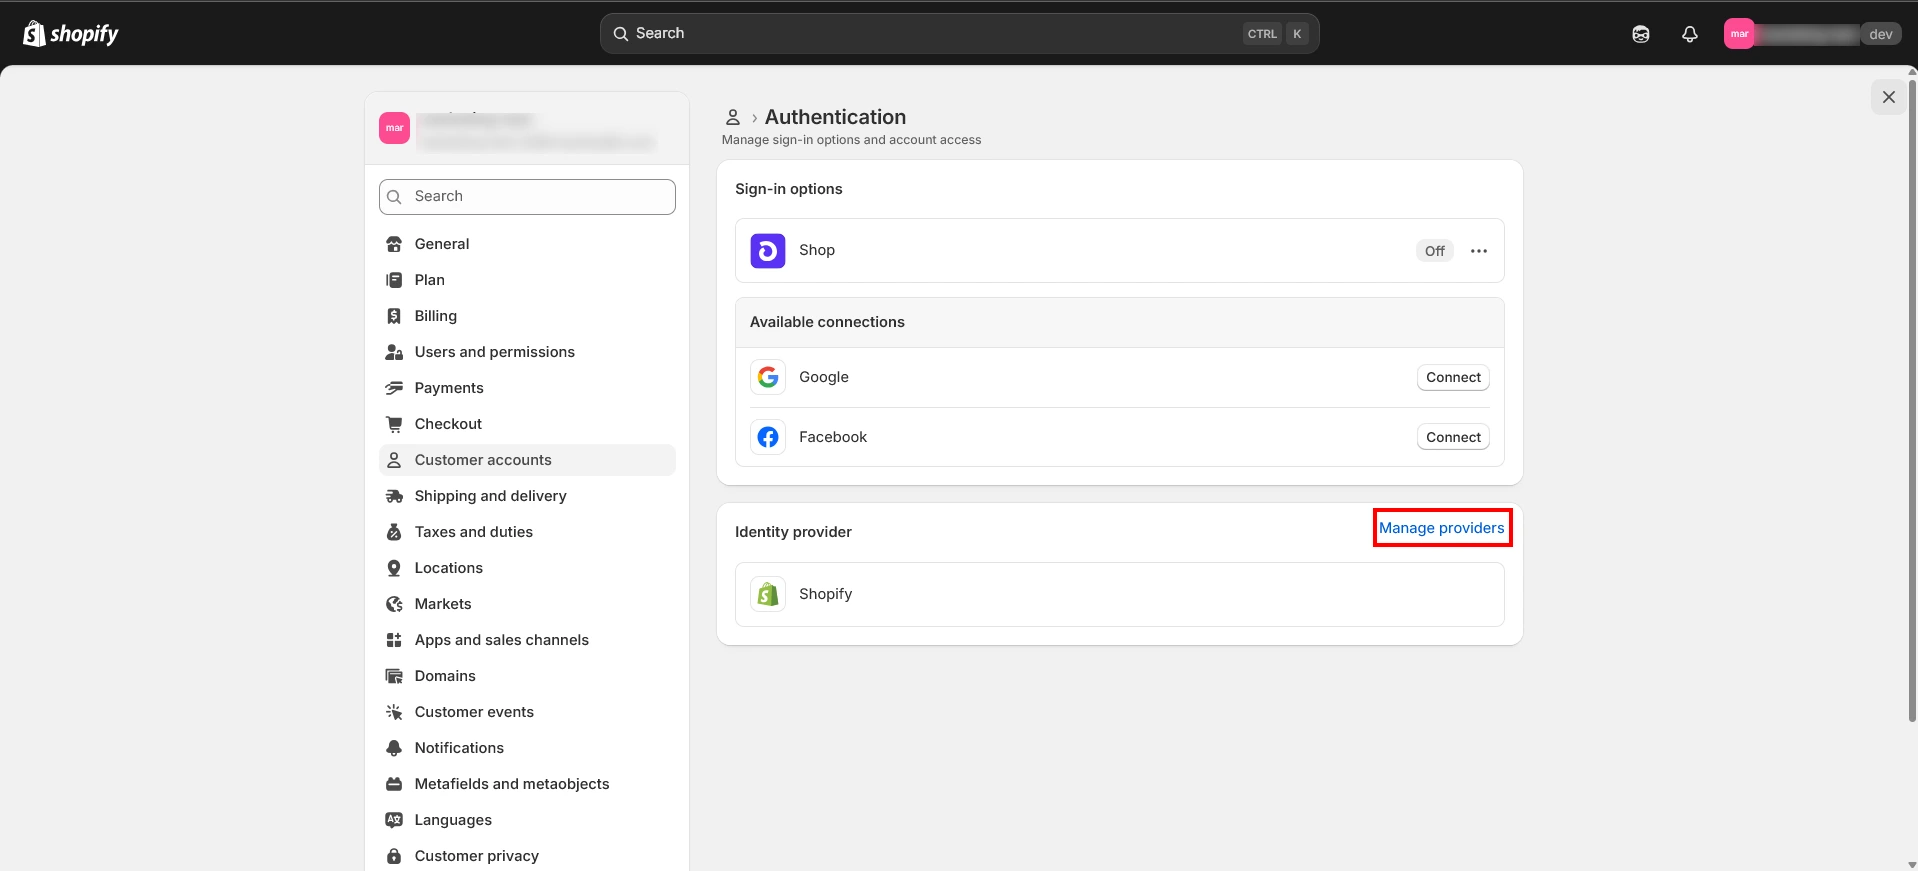
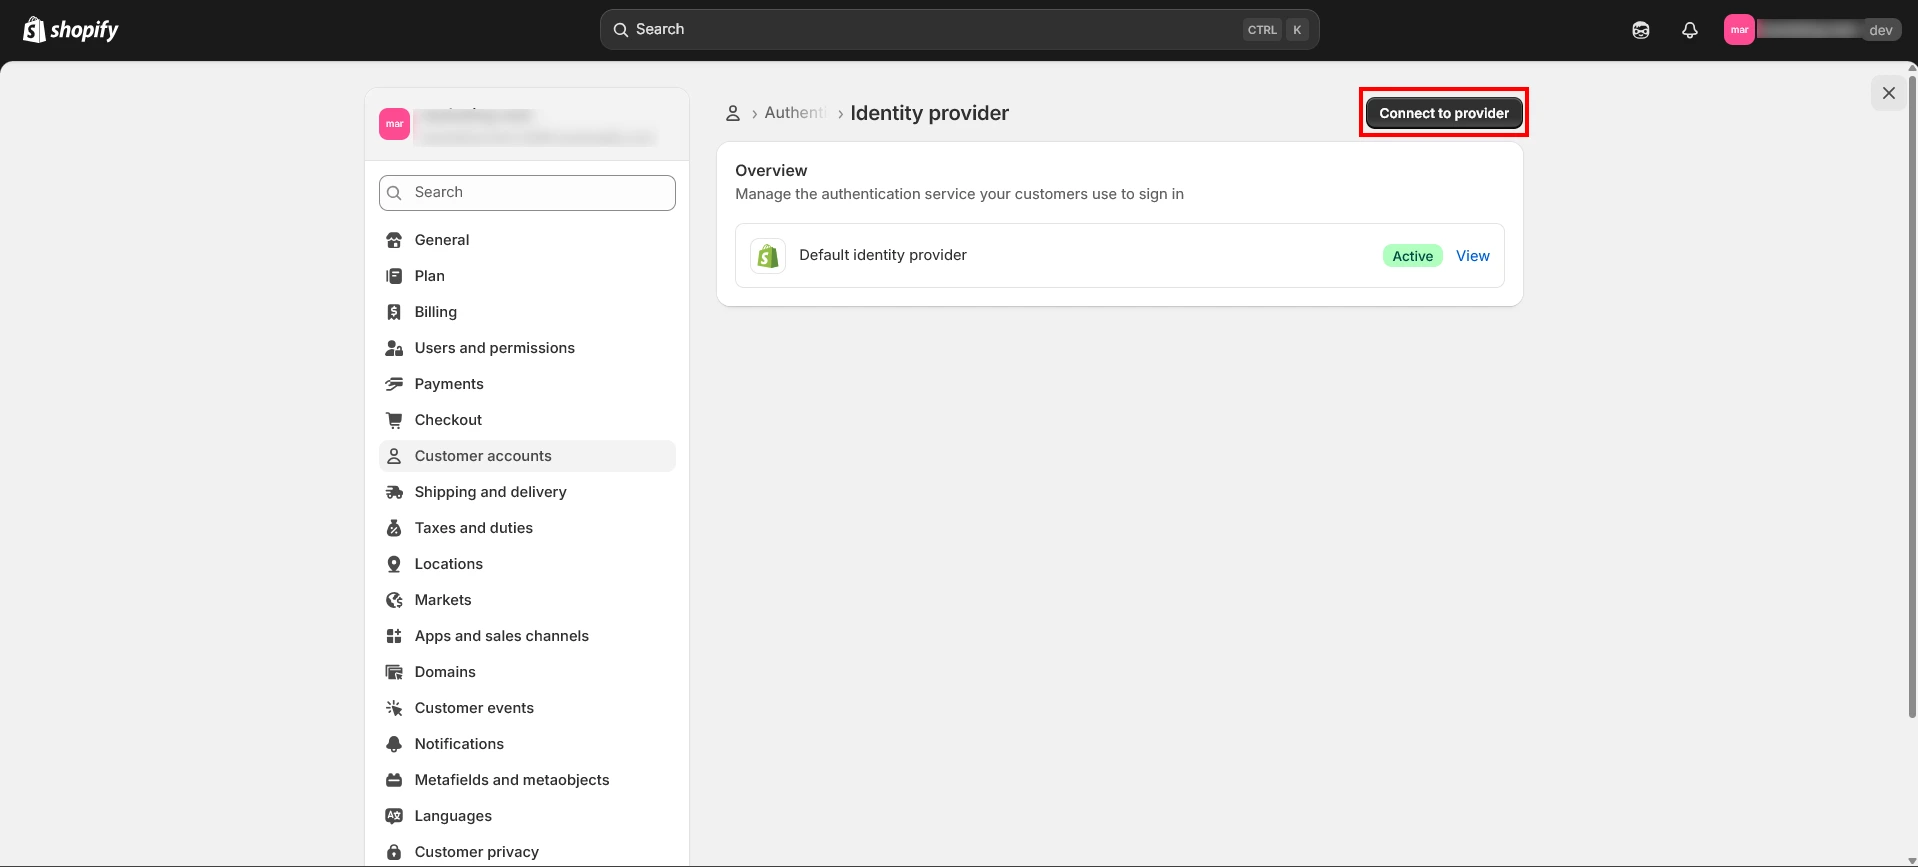
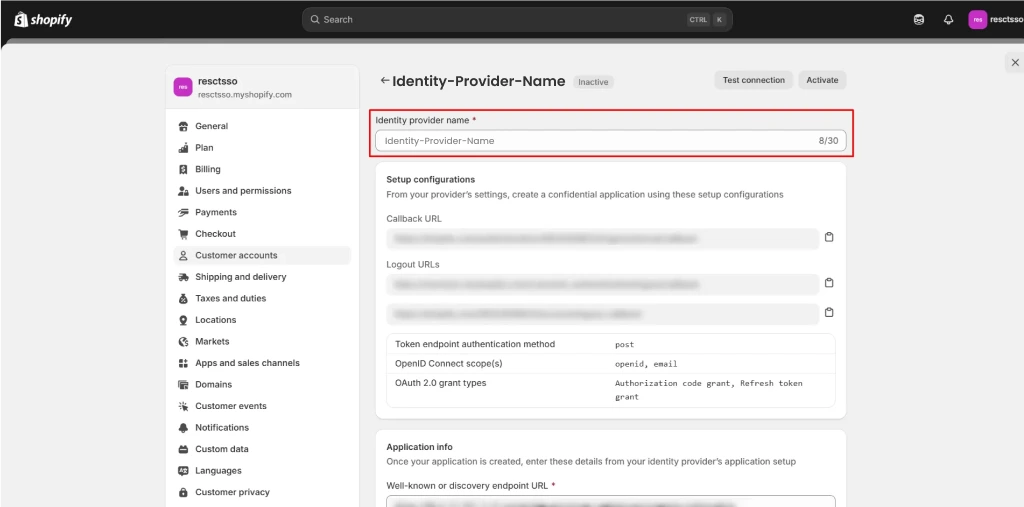
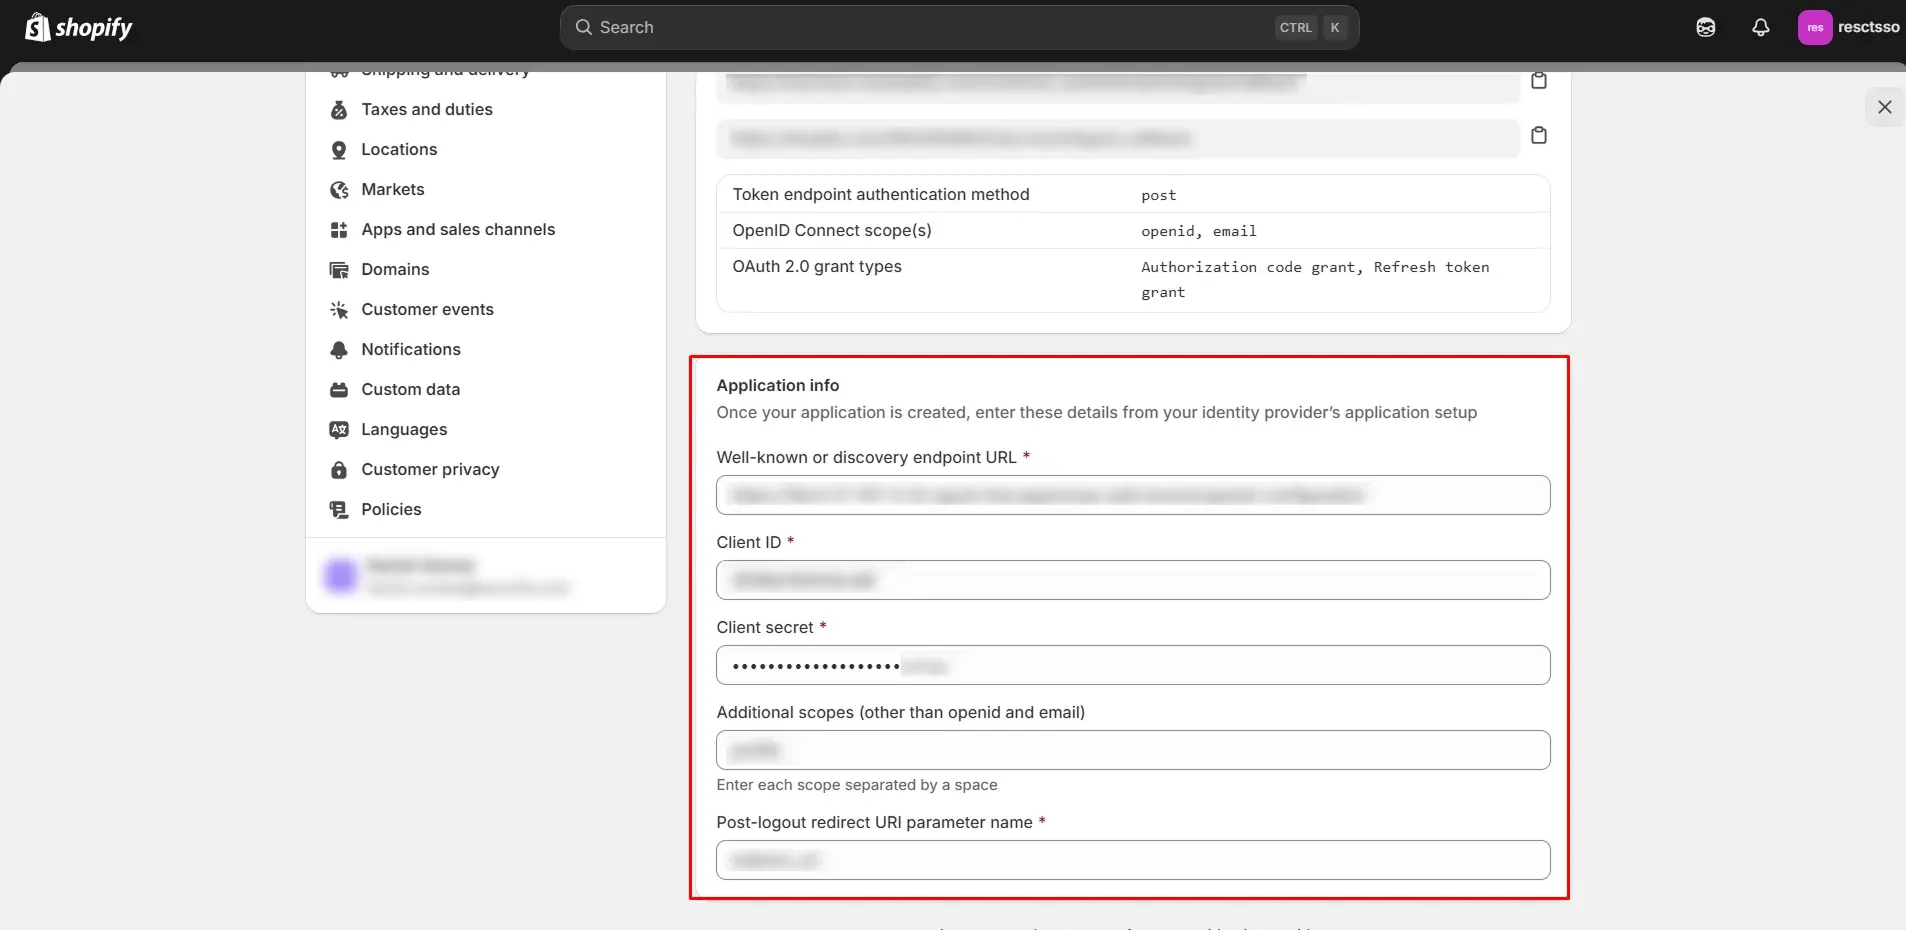
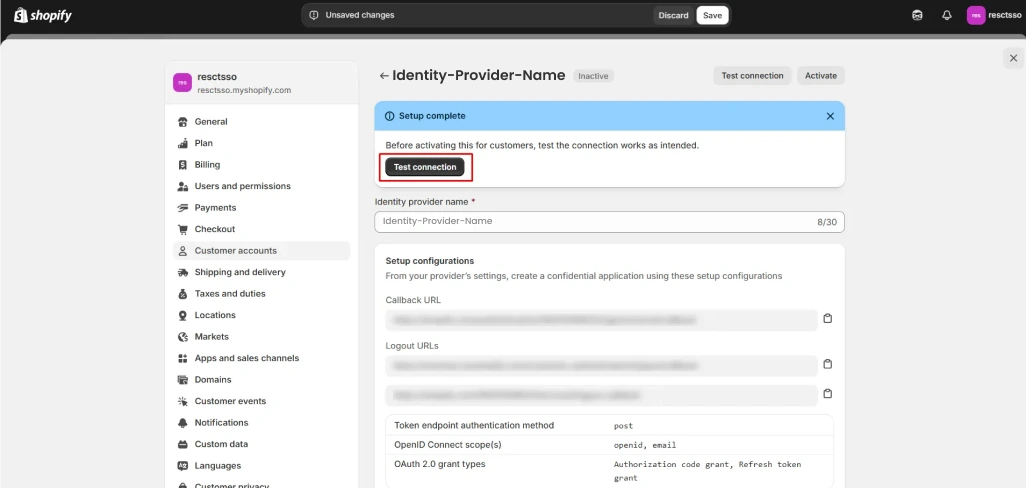

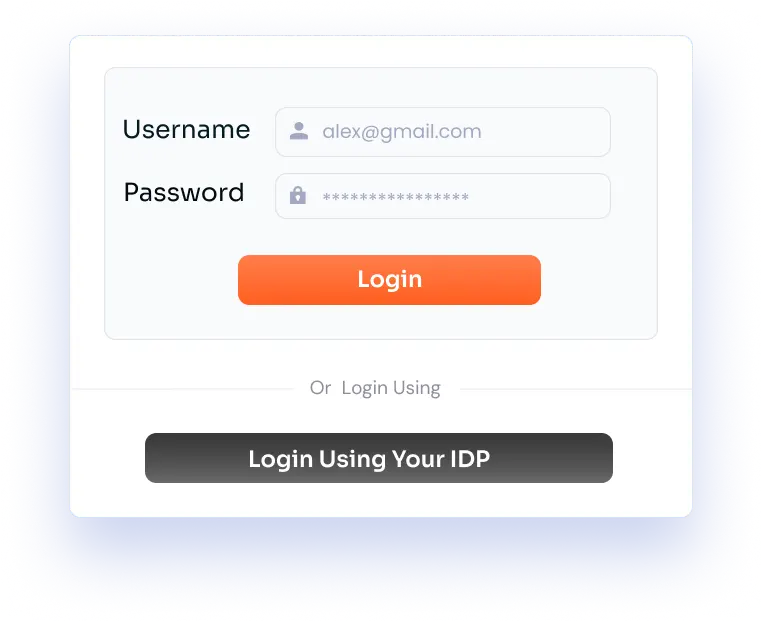
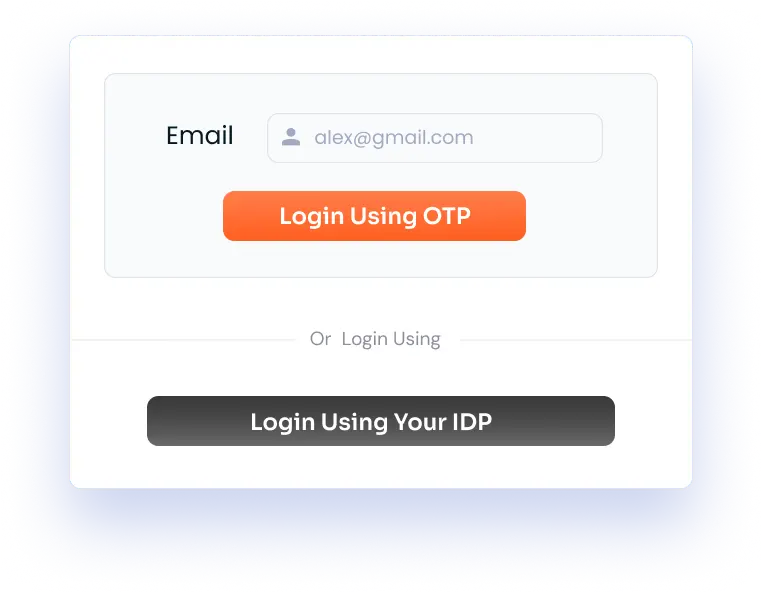
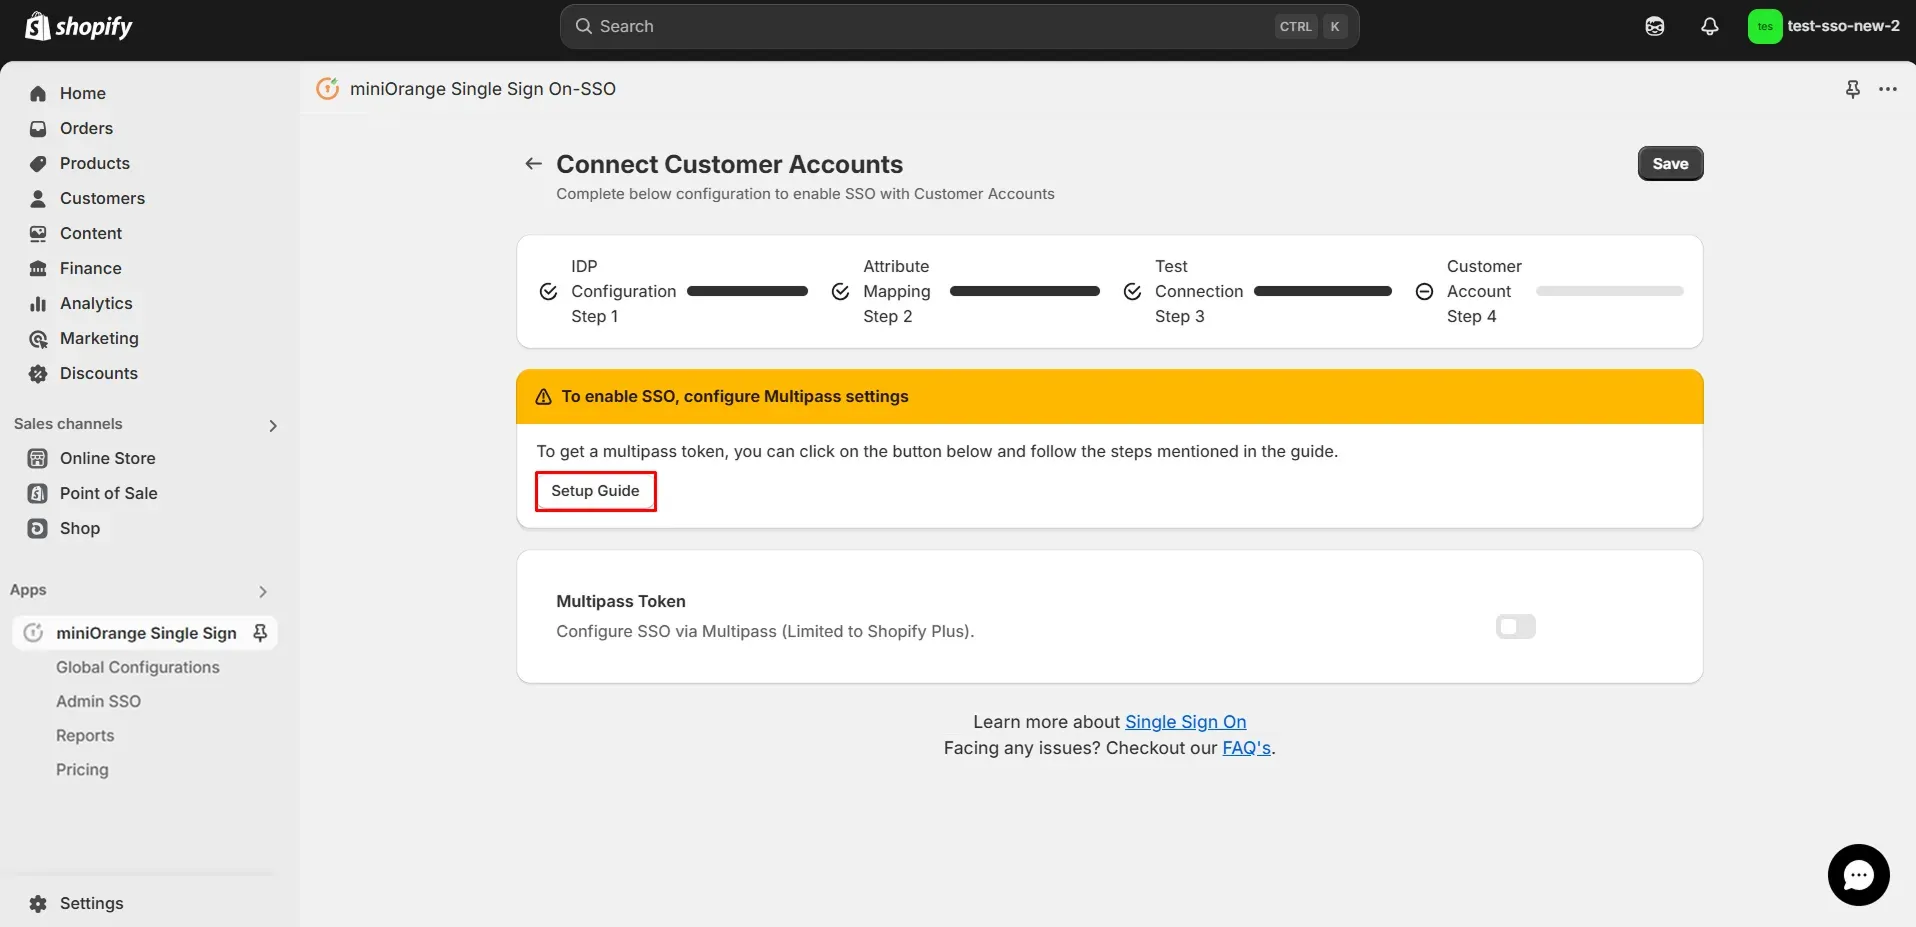
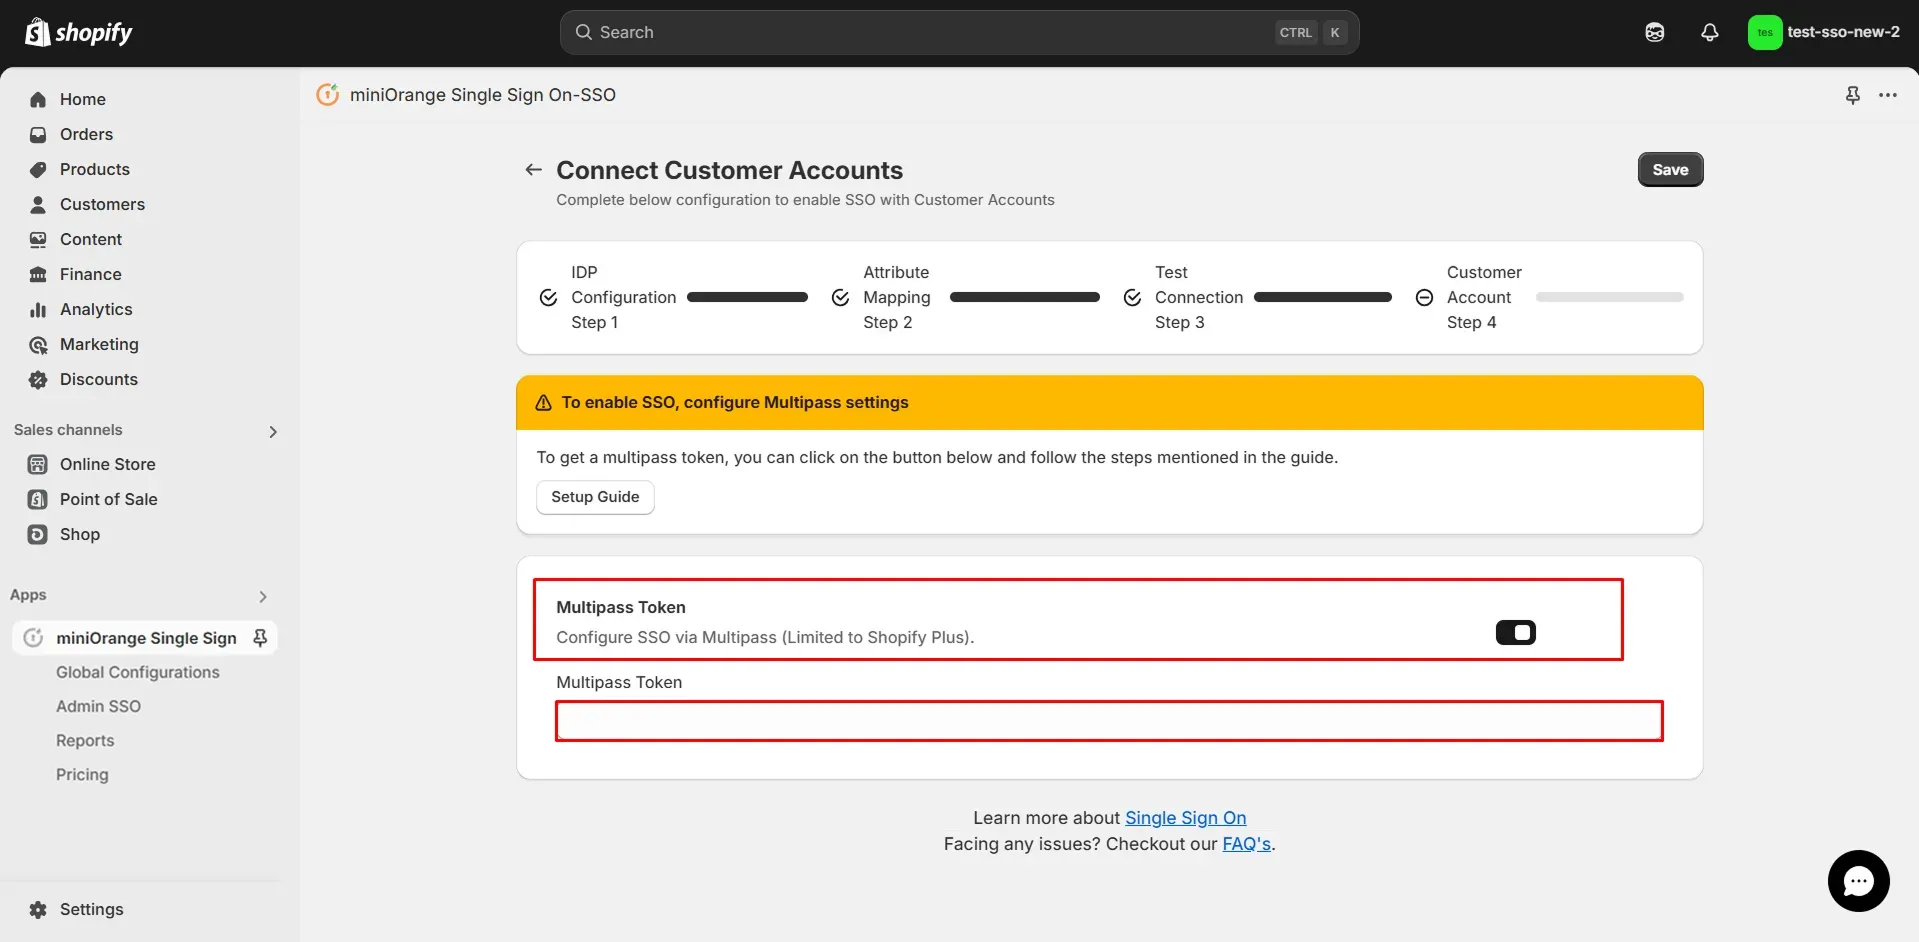
Därmed är din konfiguration av WSO2 som IDP i Shopify slutförd.
Vanliga frågor (FAQ)
Fler vanliga frågor ➔
Var kan jag testa WSO2 SAML SSO i min Shopify-butik efter konfiguration?

När du har sparat och aktiverat WSO2 som din SAML IdP i miniOrange Single Sign-On – SSO -appen, testa inloggningen från din butik. För äldre kundkonton , gå till butikens inloggningssida (till exempel /account/login ) och använd SSO-widgeten. Logga sedan in med ditt WSO2 Identity Server-användarnamn och lösenord. För kundkonton , använd kontoikonen i butiksrubriken. Om kunderna inte ser ett inloggningsalternativ, aktivera inloggningslänken under Shopify Admin → Inställningar → Kundkonton.
Vilket SP Entity ID och ACS URL ska jag ange i WSO2 för Shopify?
I Shopify SSO-appen lägger du till en IdP med SAML , väljer WSO2 och klickar på Hämta metadata för SP-initierad SSO . Kopiera SP-entitets-ID (utfärdare) och ACS-URL (påståendekonsument-URL). I WSO2 Identity Server registrerar du en tjänsteleverantör , öppnar Inbound Authentication Configuration → SAML2 Web SSO Configuration och klistra in dessa värden i Issuer och Assertion Consumer URL . Ställ in ämneskravs-URI:n till https://wso2.org/claims/emailaddress och lägg till anspråksdialekterna som visas i den här guiden innan du registrerar SP:n.
Hur importerar jag WSO2 IDP-metadata till Shopify SSO-applikationen?
I WSO2, redigera din Shopify-tjänsteleverantörs SAML2 Web SSO-konfiguration och klicka på Ladda ner IDP-metadata längst ner på sidan. Tillbaka i Shopify SSO-appen, lägg till WSO2 som en SAML IdP, klicka på Importera IDP-metadata och ladda upp filen eller klistra in metadata som metadatatext (eller använd metadatalänk om du är värd för XML-filen). Klicka på Importera , granska de importerade inställningarna och spara sedan innan du kör Test Connection.
WSO2-testanslutning eller SAML SSO-inloggning misslyckas i Shopify – vad ska jag kontrollera?
Verifiera att WSO2- utfärdaren och ACS-URL: en matchar Shopify SP-metadata exakt, att du laddade ner nya IDP-metadata efter att du sparade SAML2-konfigurationen och att en WSO2-användare finns med det e-postanspråk du mappar till Shopify. Kör Test Connection med popup-fönster tillåtna, Hämta sedan attribut och mappa WSO2-attribut (till exempel e-post) till Shopifys kundfält. Om signeringsalternativen aktiverades av misstag, inaktivera Svarssignering , Signaturvalidering i Autentiseringsbegäranden och Enkel utloggning enligt beskrivningen i steg 1 om inte din distribution kräver dem.
Vid problem med popup-fönster i webbläsaren, se tillåt popup-fönster för Shopify SSO eller kontakta shopifysupport@xecurify.com.
Tack för ditt svar. Vi återkommer snart.
Något gick fel. Skicka din fråga igen


