Single Sign-On för HubSpot-applikationen möjliggör säker inloggning på HubSpot CMS-landningssidor, bloggar och andra sidor med AWS Cognito som OAuth-leverantör. Den stöder avancerade Single Sign-On (SSO)-funktioner som attributmappning för användarprofiler etc.
Här går vi igenom en guide för att konfigurera SSO mellan HubSpot och AWS Cognito . I slutet av guiden bör användare kunna logga in på HubSpot från AWS Cognito. För att veta mer om Single Sign-On för HubSpot och andra HubSpot-integrationer kan du klicka här.
Kontakta oss gärna på hubapps@xecurify.com för att veta mer om hur man installerar Single Sign-On för HubSpot.
Förutsättningar: Ladda ner och installation
- Logga in på ditt HubSpot-konto som administratör.
-
Klicka här
att installera Enkel inloggning för HubSpot från miniOrange . Eller så kan du installera vår app från
HubSpot App Marketplace
.
Steg för att konfigurera enkel inloggning för HubSpot-inloggning med AWS Cognito som identitetsleverantör
Steg 1: Ställ in AWS Cognito som OAuth-leverantör
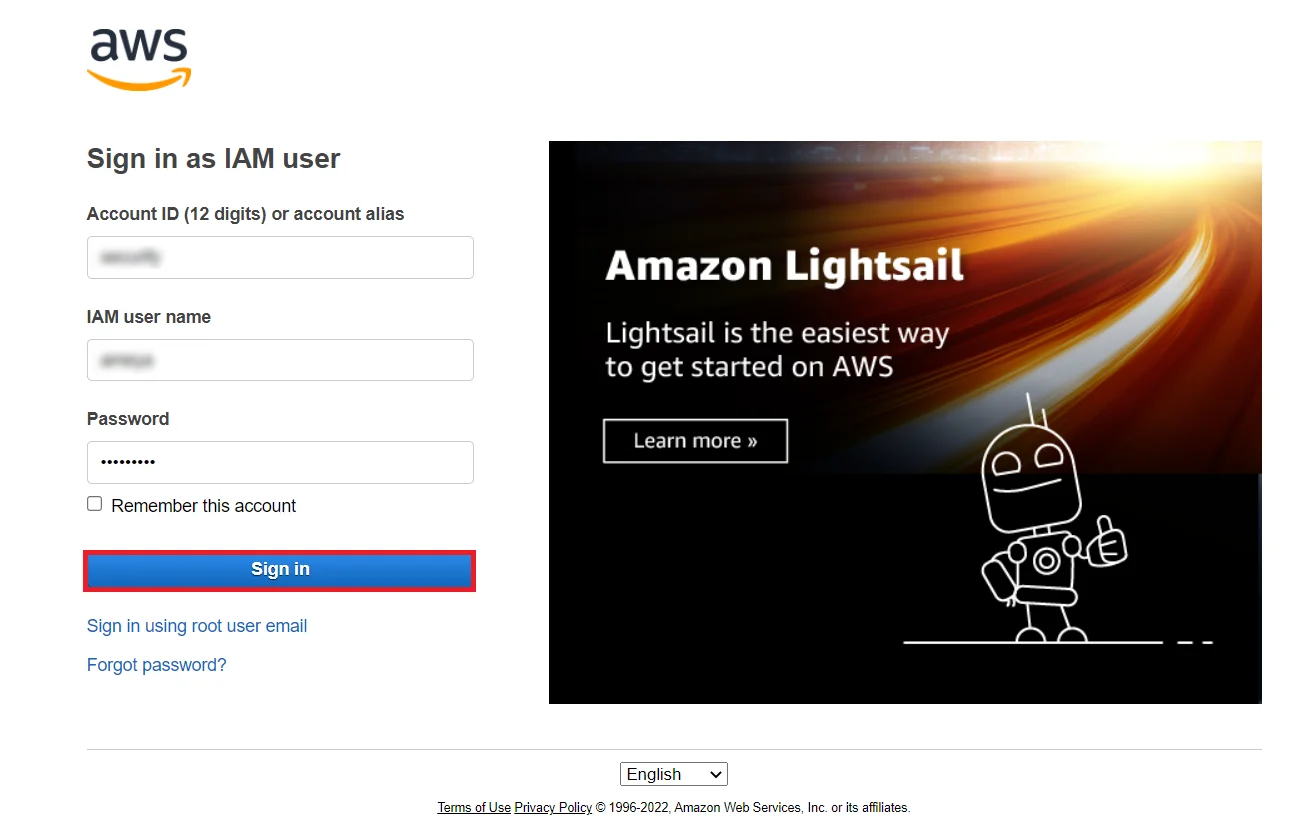
- Först av allt, gå till Amazon konsol och registrera dig/logga in på ditt konto för att konfigurera AWS Cognito.
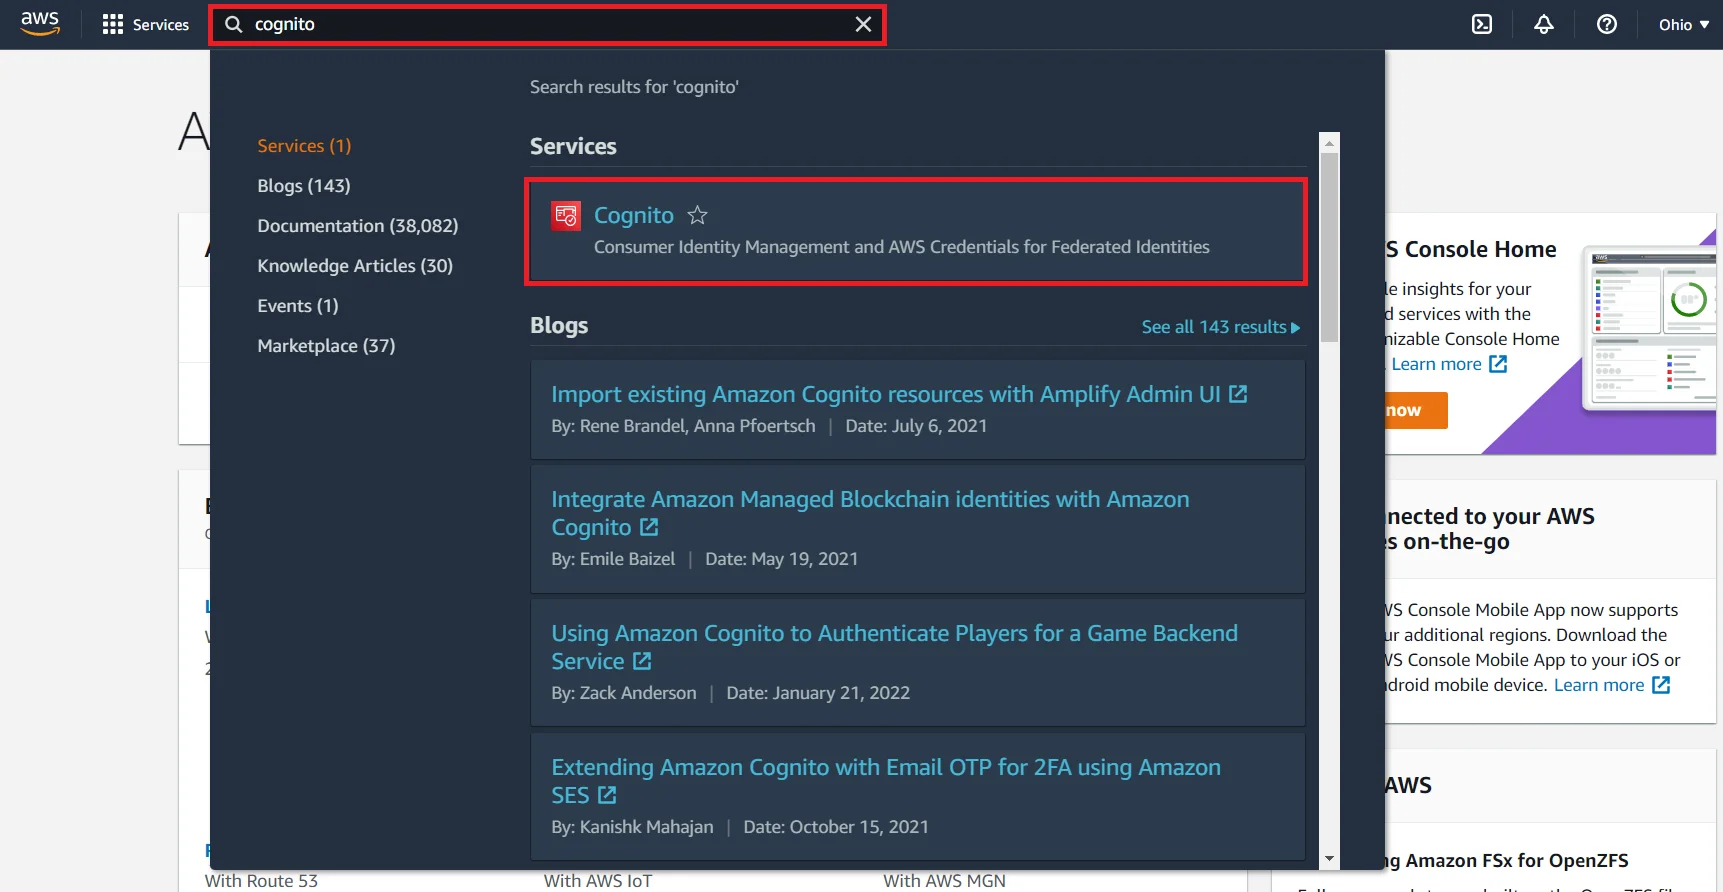
- Sök efter Cognito i AWS tjänster sökfältet som visas nedan.
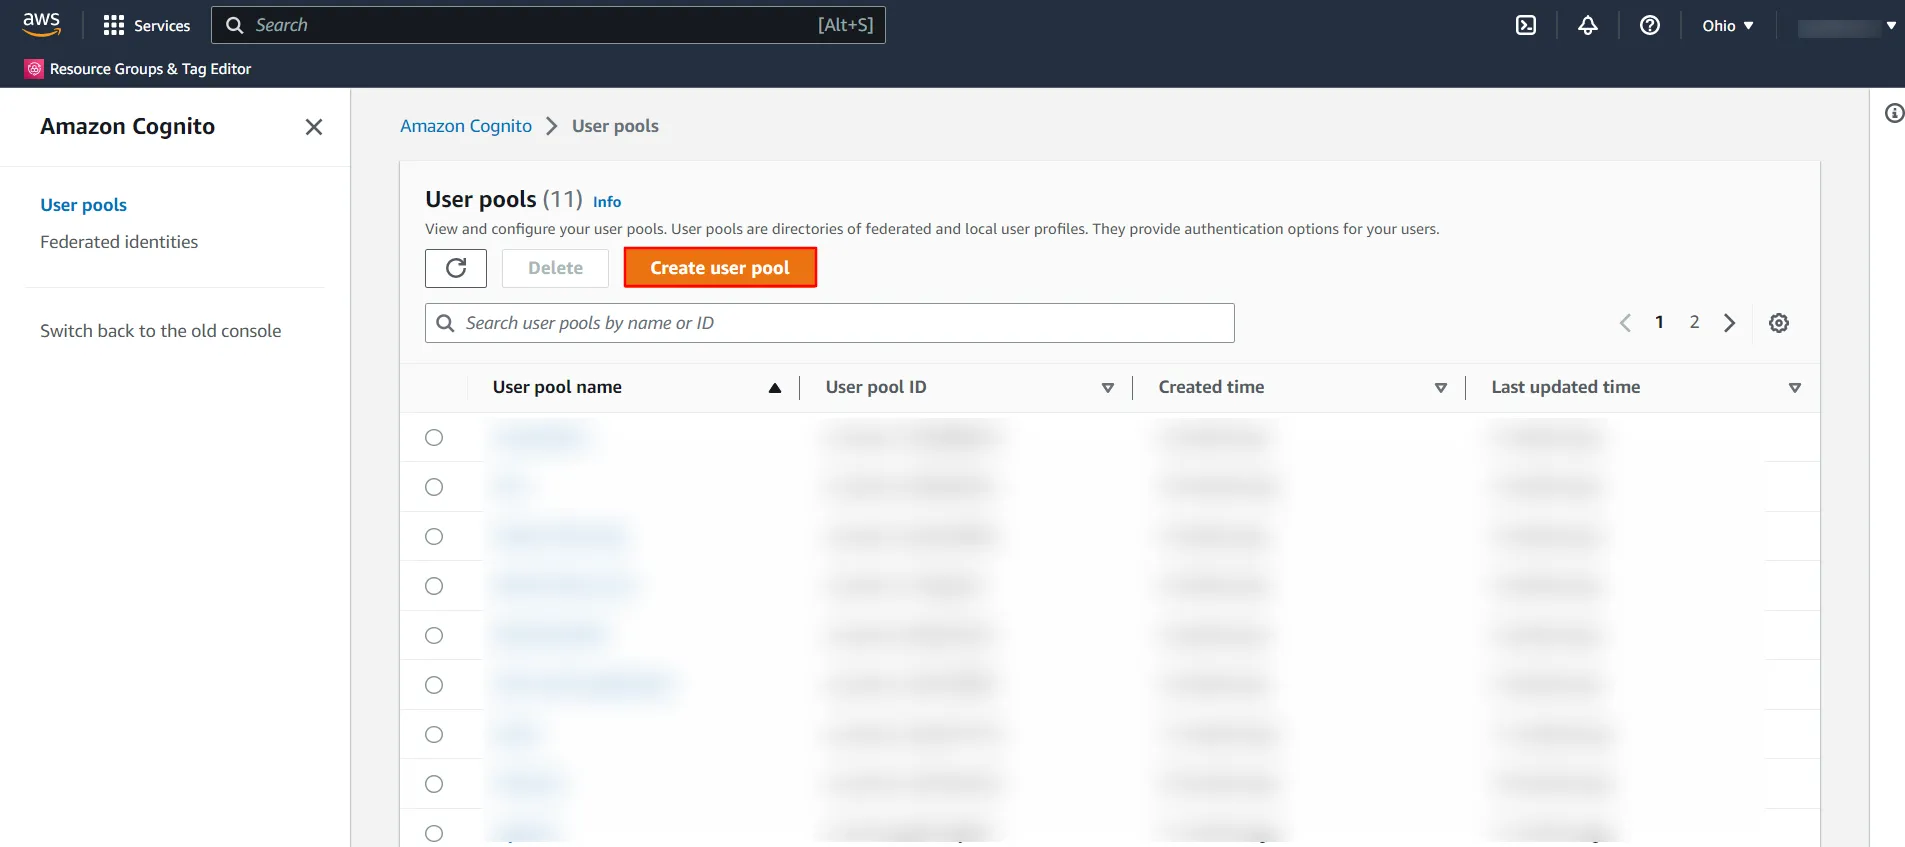
- Klicka på Skapa en användarpool för att skapa en ny användarpool.
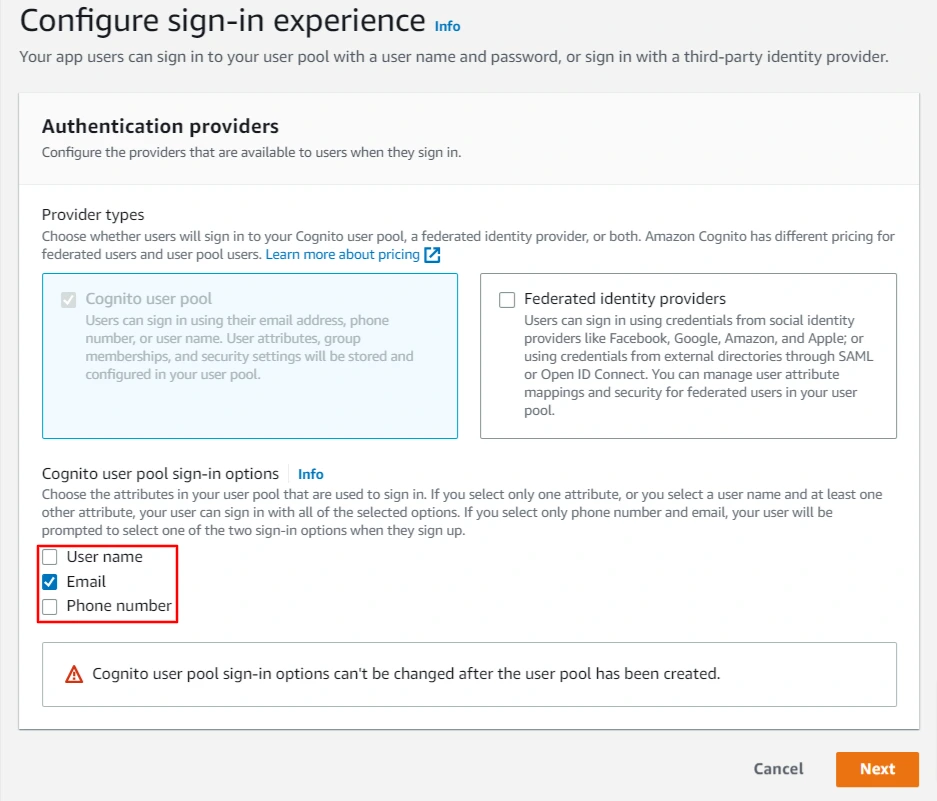
- Välj attribut i din användarpool som ska användas under inloggningsprocessen
- Ställ in ett starkt lösenord för att konfigurera dina säkerhetskrav. Gå vidare med "Ingen MFA" alternativet om du vill att användare endast ska logga in med en enda autentiseringsfaktor. Om du vill aktivera MFA (multifaktorautentisering) det kommer att kräva SMS-meddelanden som debiteras separat av Amazon SNS. Lär dig mer om det här.. Klicka Nästa.
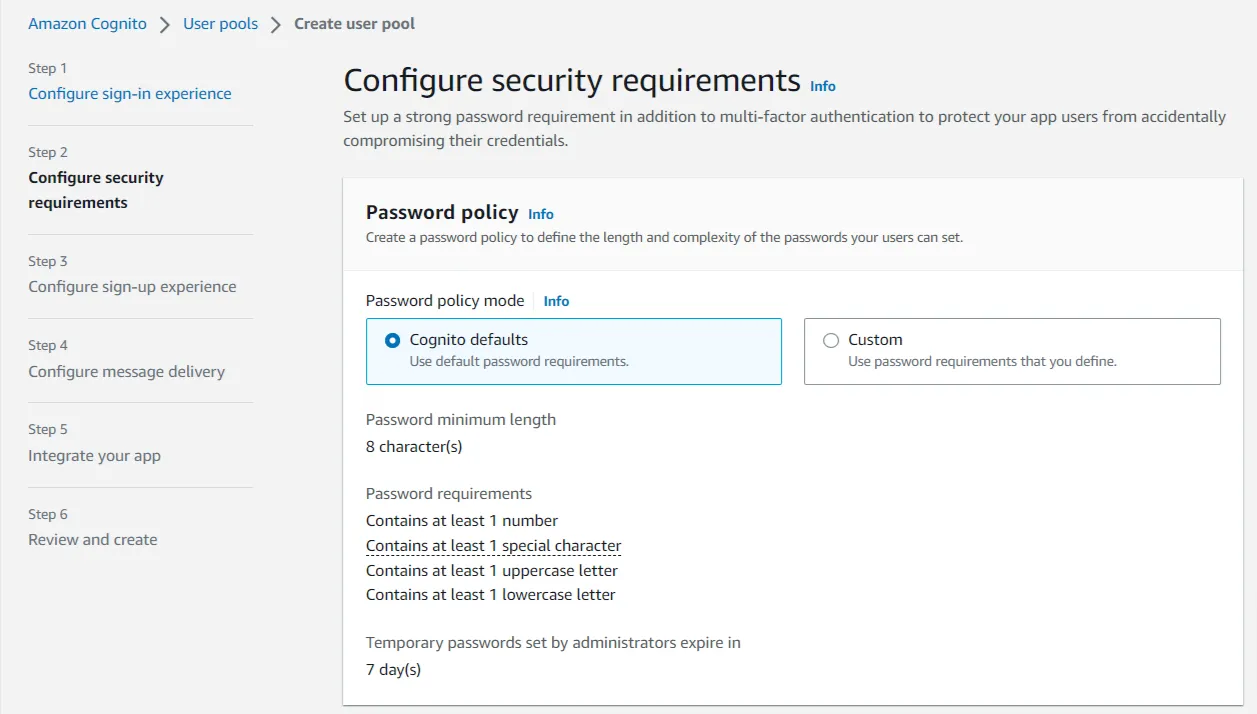
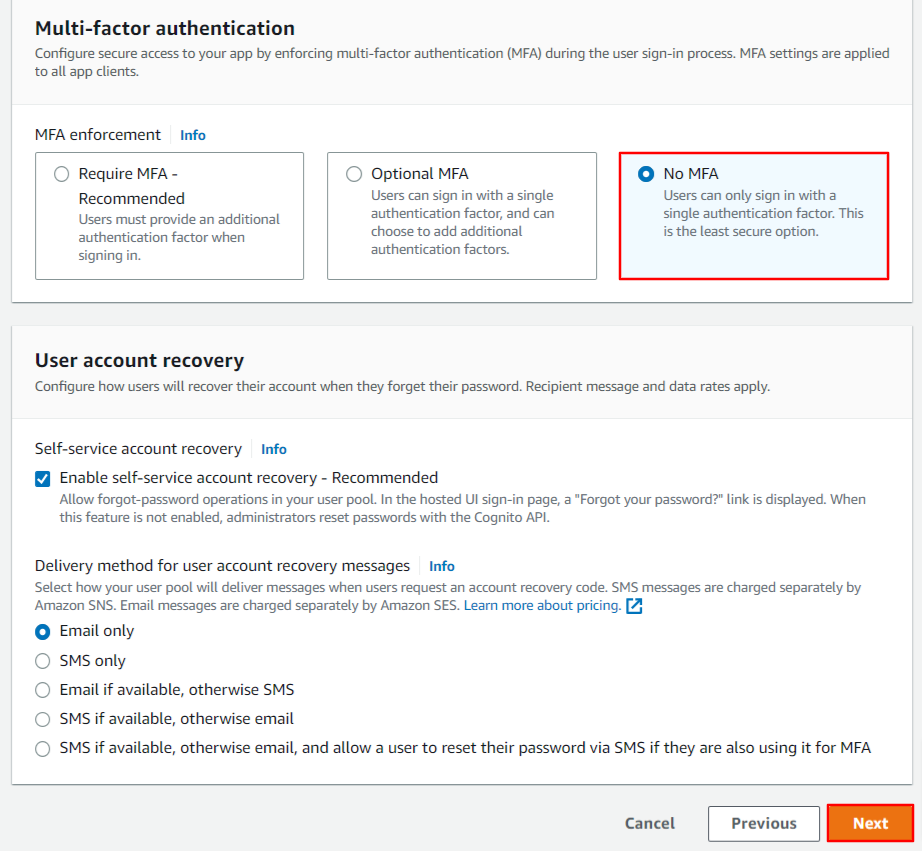
- Konfigurera attribut som skulle krävas under användarregistreringsflöde.
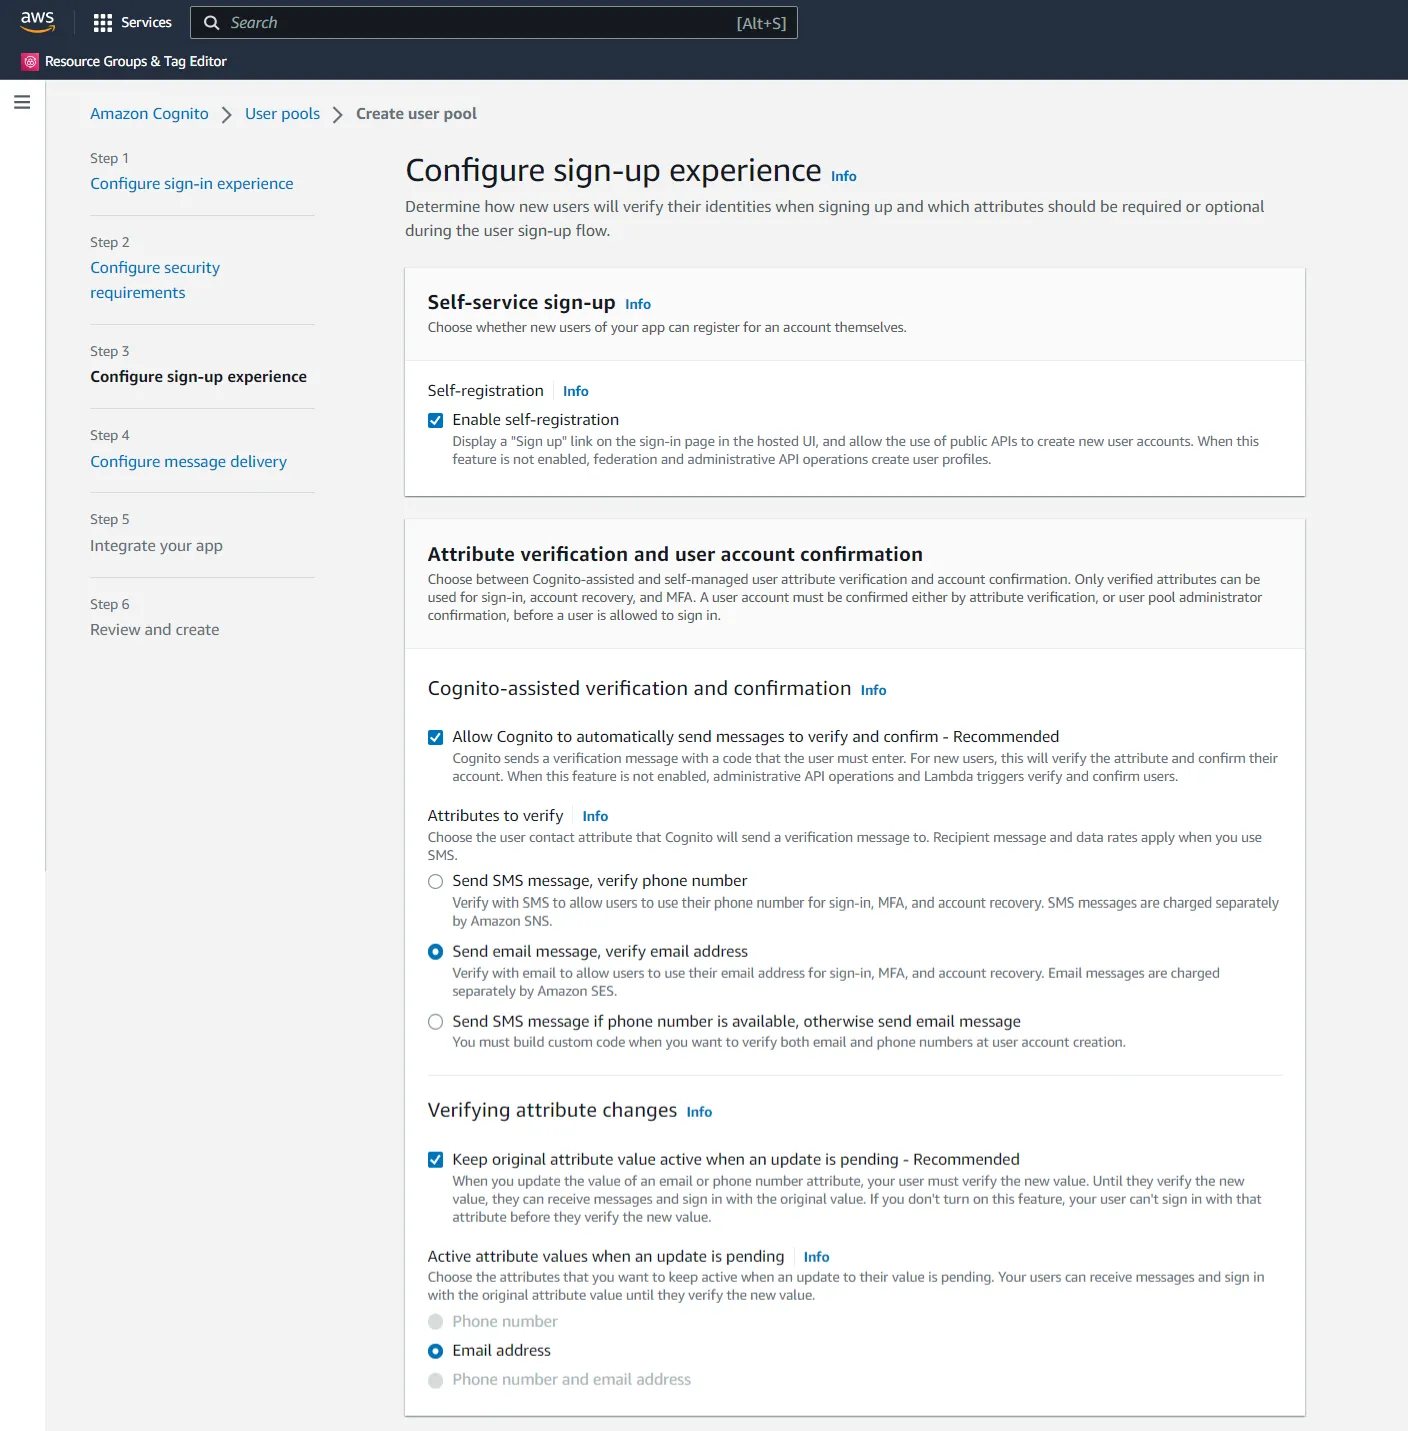
- Välj ytterligare attribut om du vill. Klick Nästa.
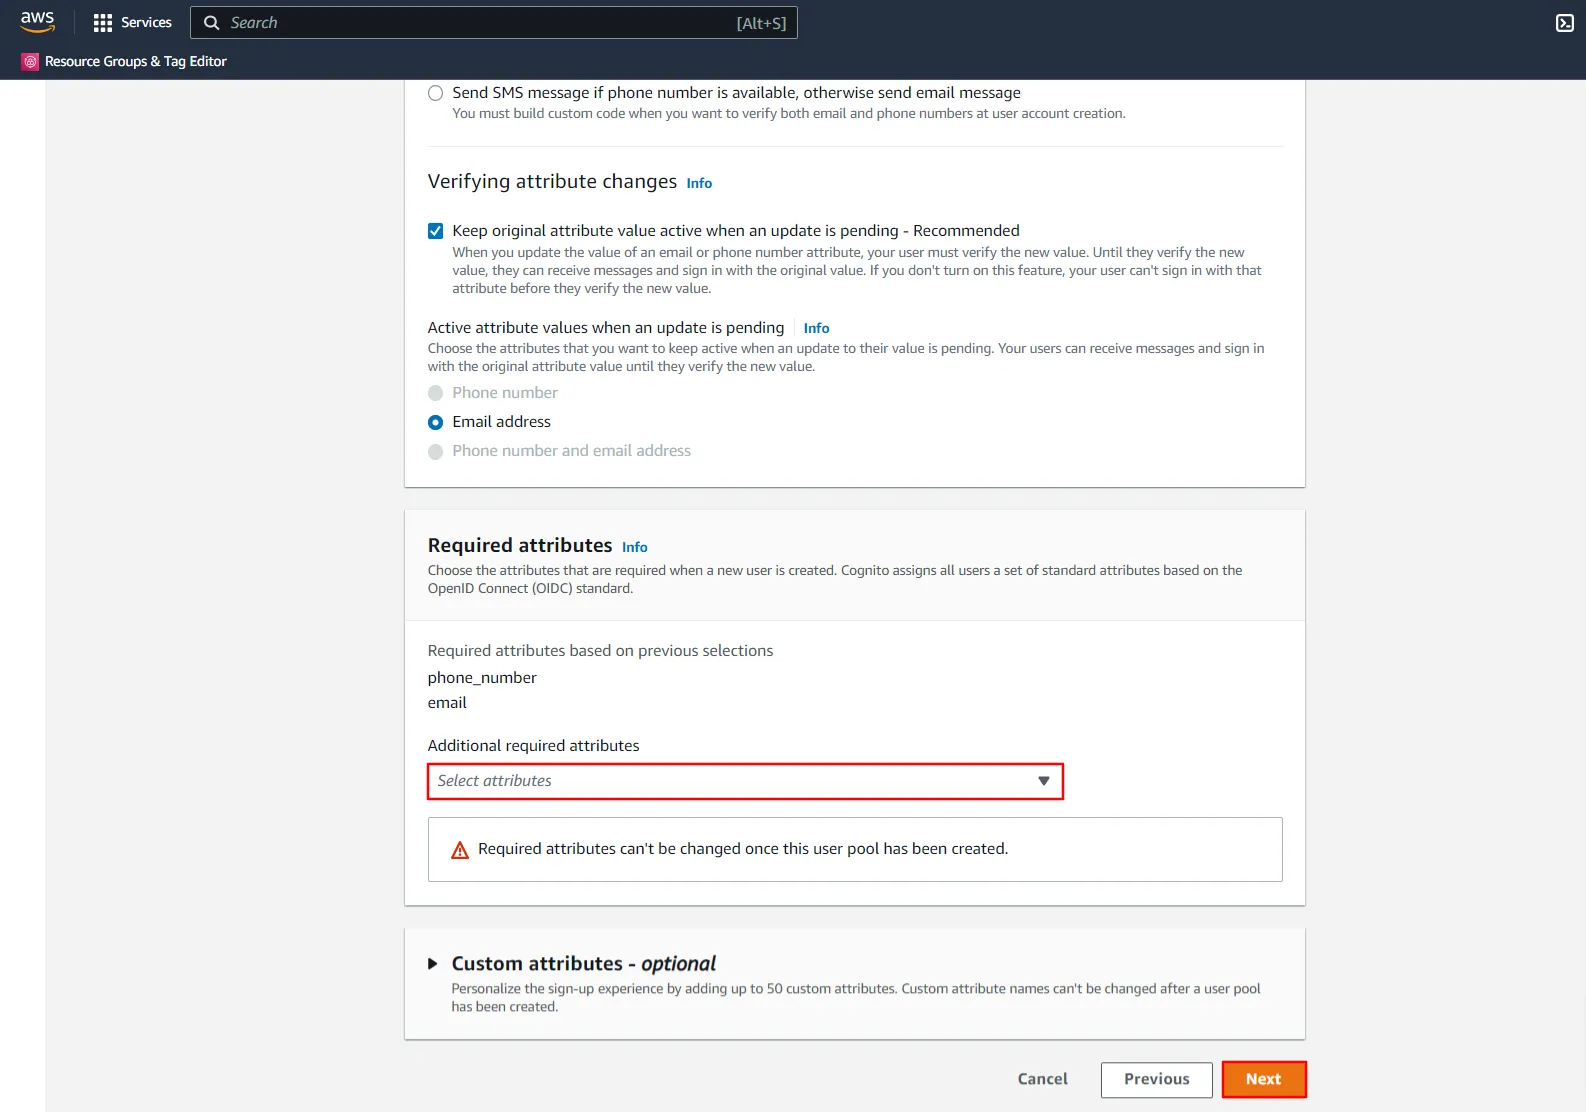
- Konfigurera hur din användarpool skickar e-postmeddelanden till användare.
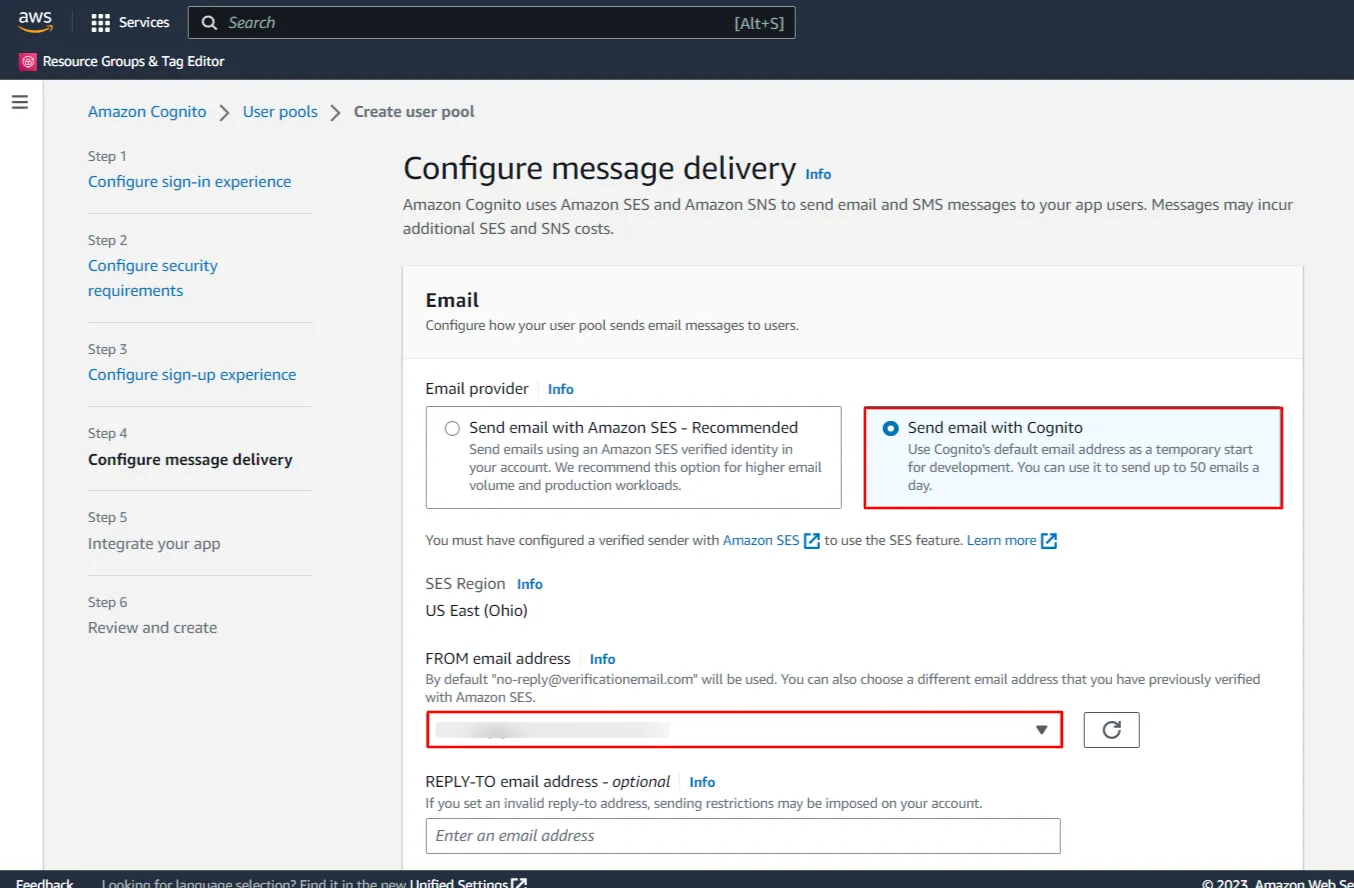
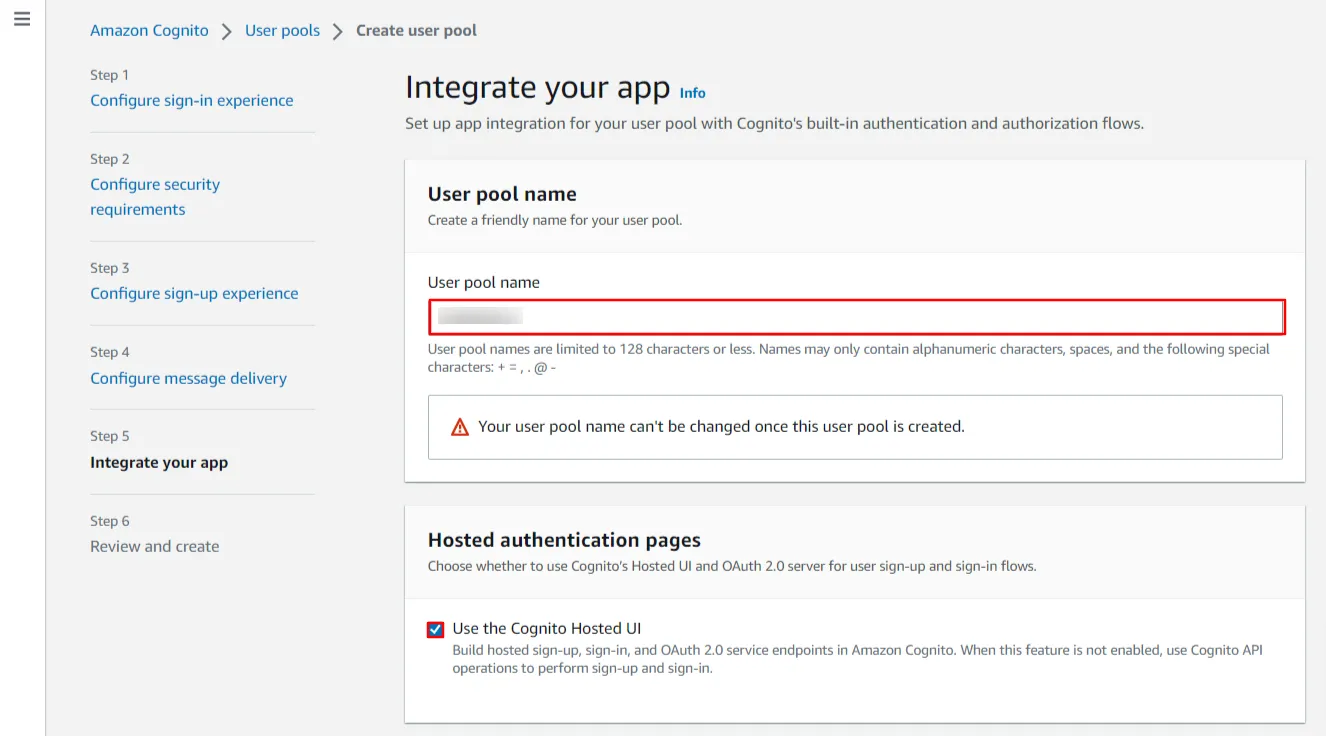
- Ange ett namn för din användarpool, även under Hosted autentiseringssidor, kolla upp "Använd Cognito Hosted UI".
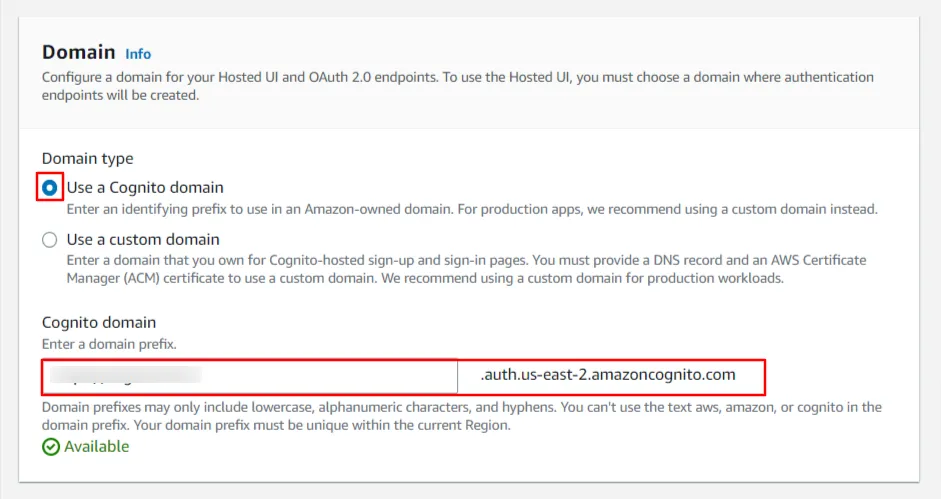
- Välj nu domäntypen under avsnittet Domän "Använd en Cognito-domän". Ange ett domännamn för din Cognito-app.
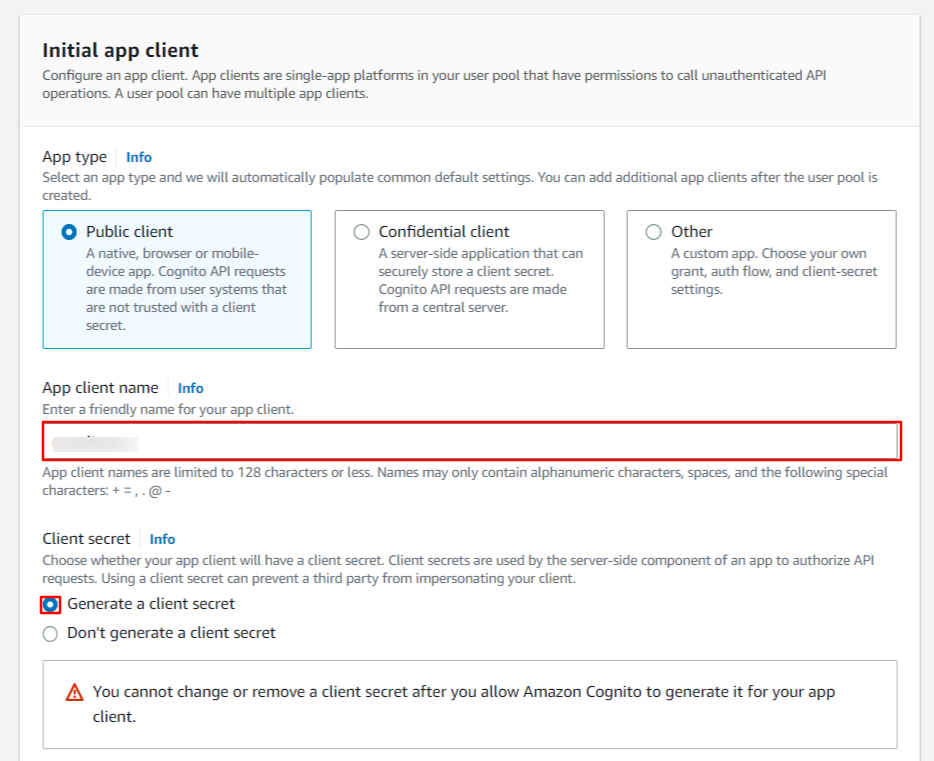
- Enligt Initial appklient sektion, Ange ett namn för din appklient och kontrollera Skapa en klienthemlighet.
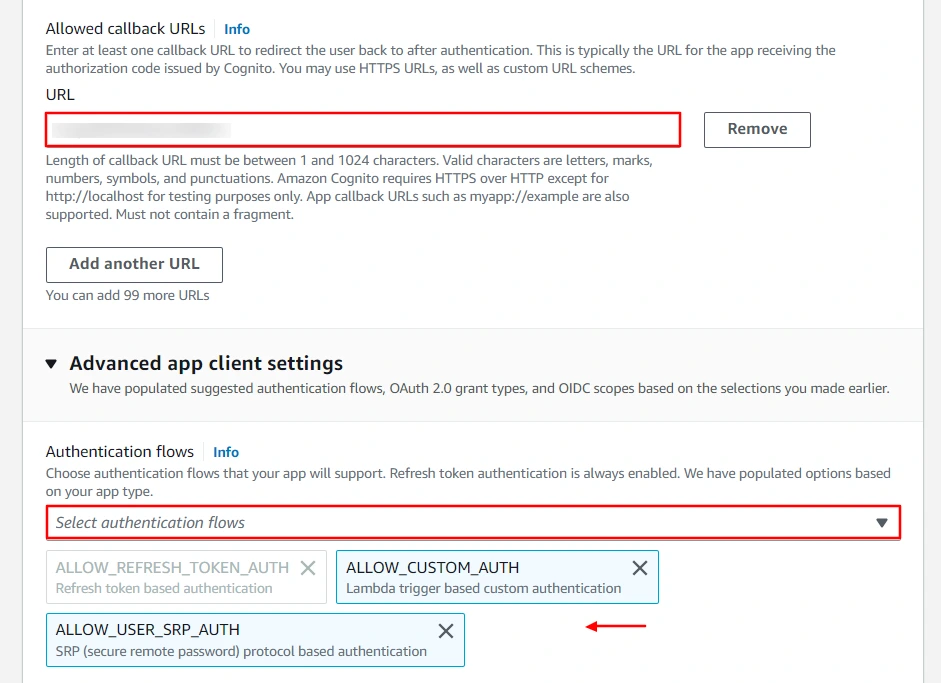
- Ange nu din Callback/Redirect URL som du får från din miniOrange-plugin som finns på din klientsida och klistra in den under Tillåtna återuppringningsadresser textfält. Se även följande bild för att välja autentiseringsflöden för din app.
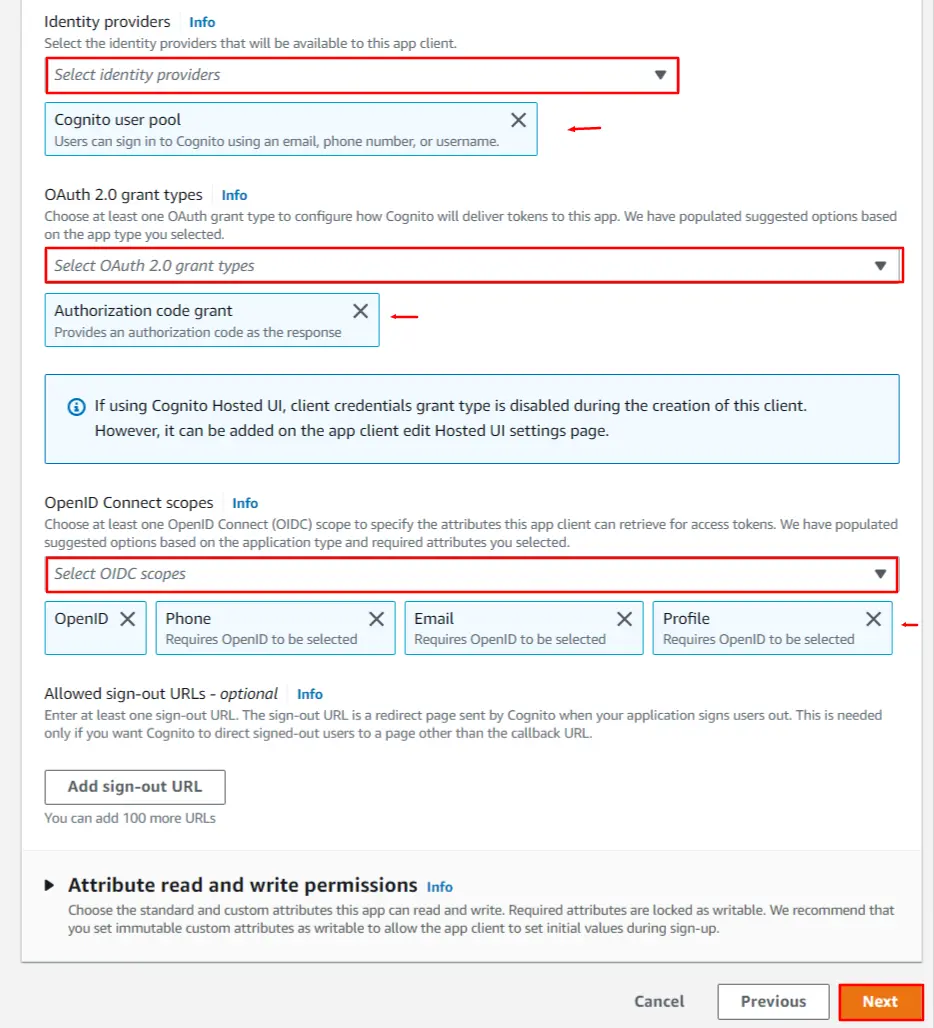
- Nu, Under Avancerade appklientinställningar. Välj Identitetsleverantör as Cognito användarpool & Välj Behörighetskod beviljas under OAuth 2.0-bidragstyper och även välja openid, e-post och profil kryssrutor under OpenID Connect-omfattningar avsnitt (se bilden nedan). Klicka på Nästa knapp till spara dina konfigurationer.
- Granska nu ditt urval av krav. Klick Skapa användarpool för att bekräfta valet och skapa en användarpool.
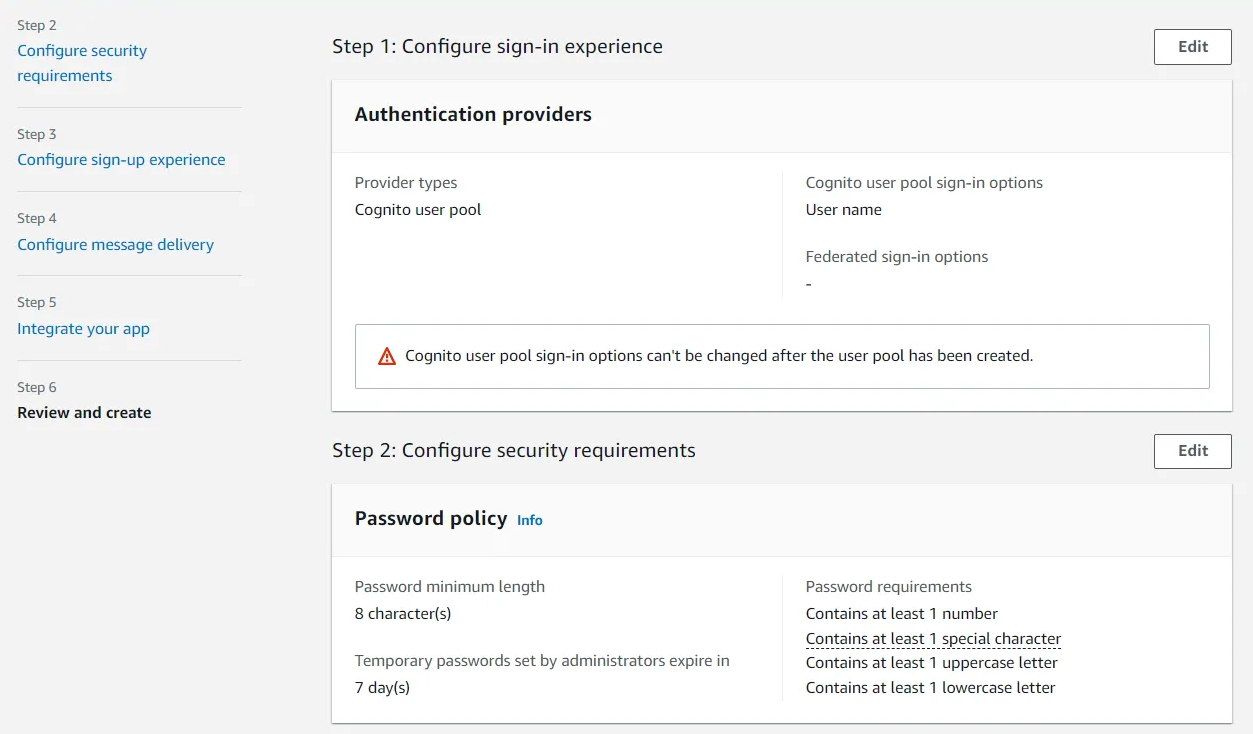
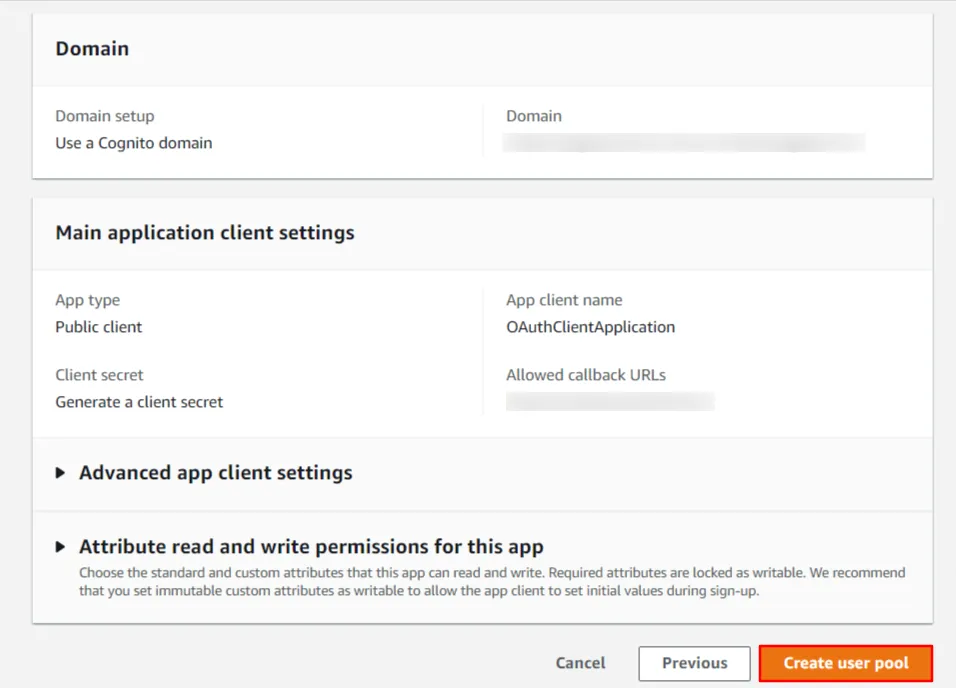
- Efter att ha skapat din användarpool, Välj ditt poolnamn från listan över pooler för att börja med skapande av användare.
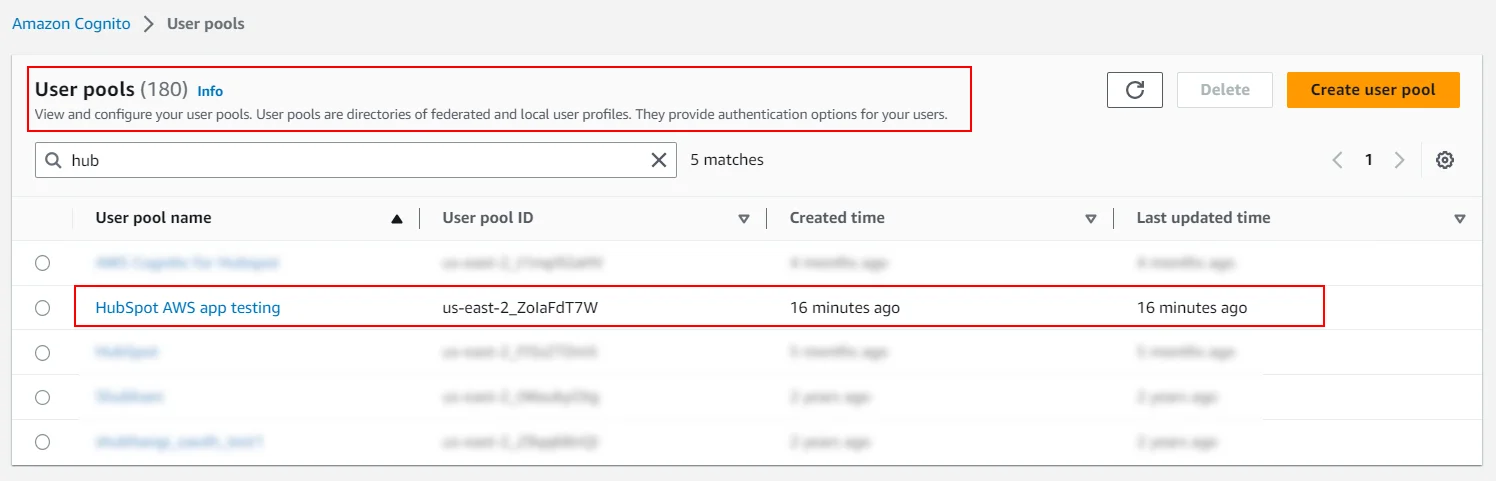
- Gå till fliken användare, och klicka Skapa användare.
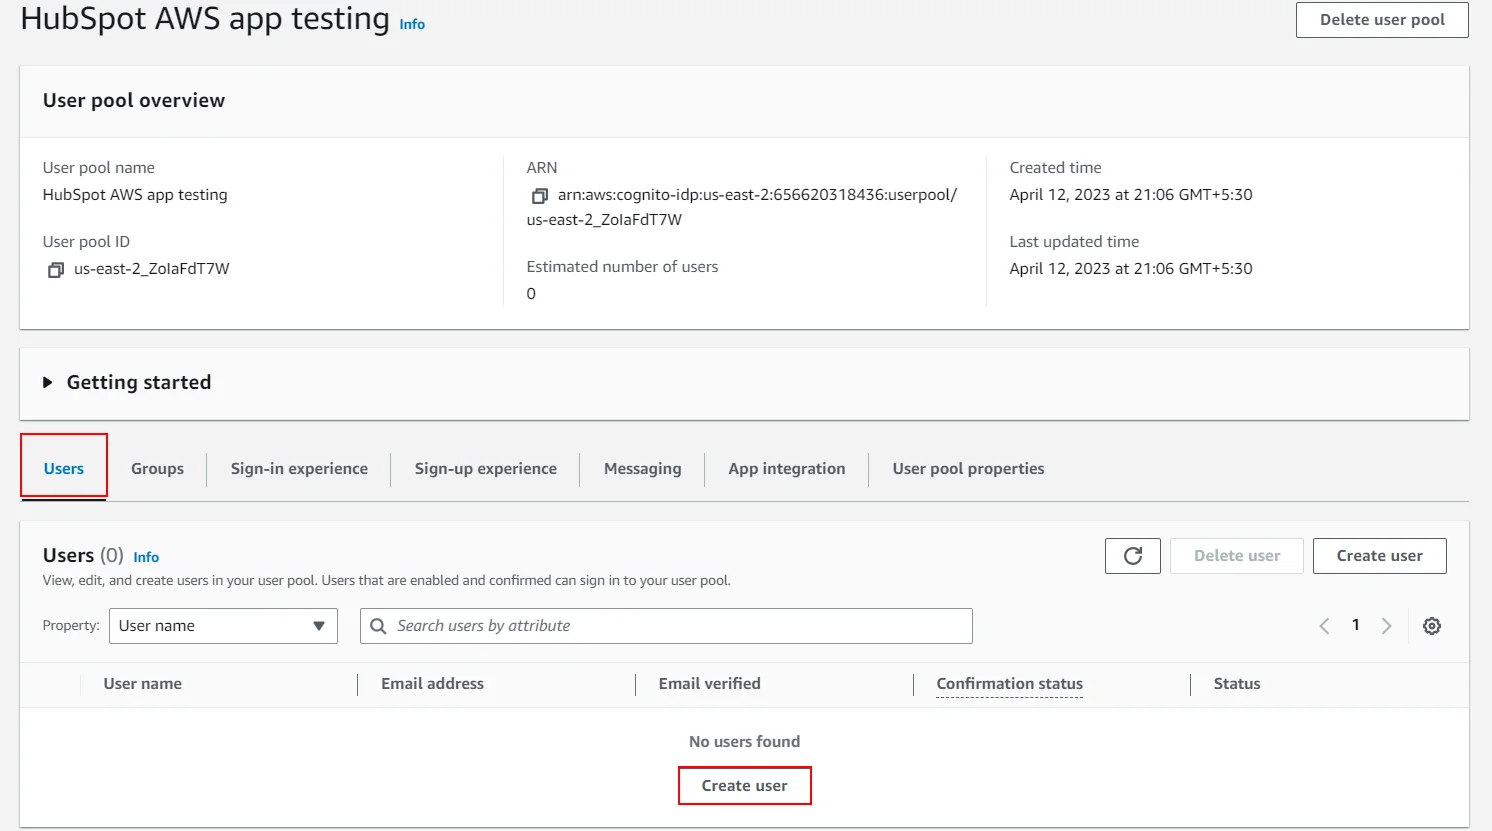
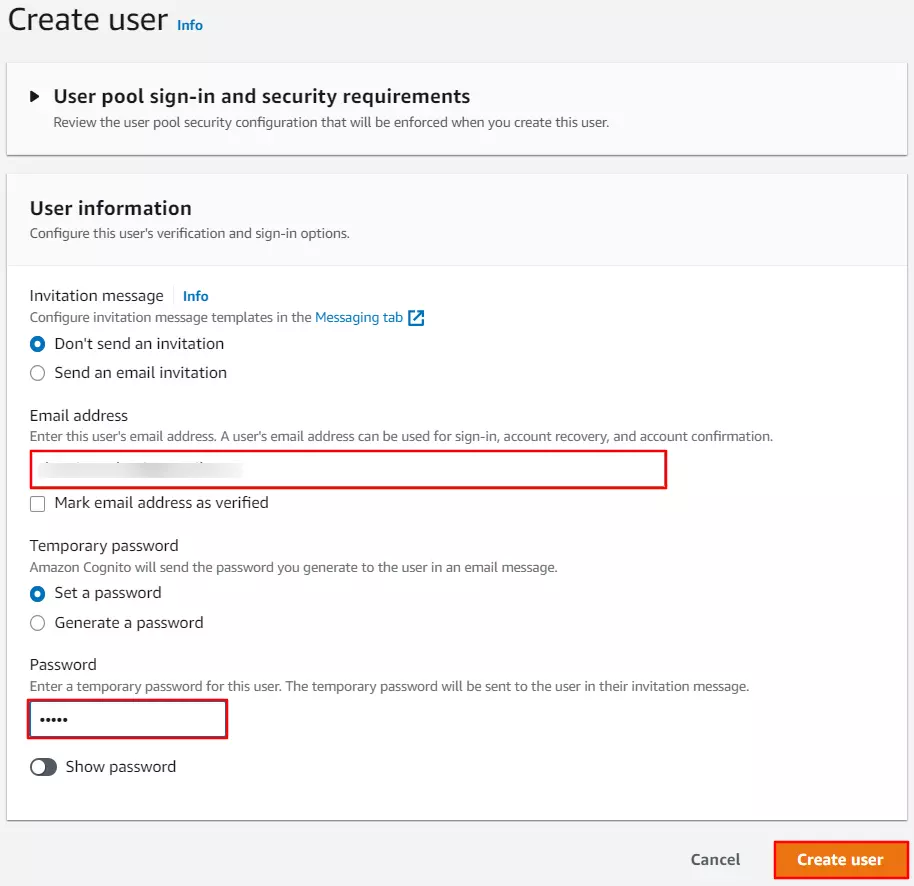
- Ange detaljer som t.ex användarnamn, e-postadress och lösenord. Klicka på Skapa användare till spara detaljerna.
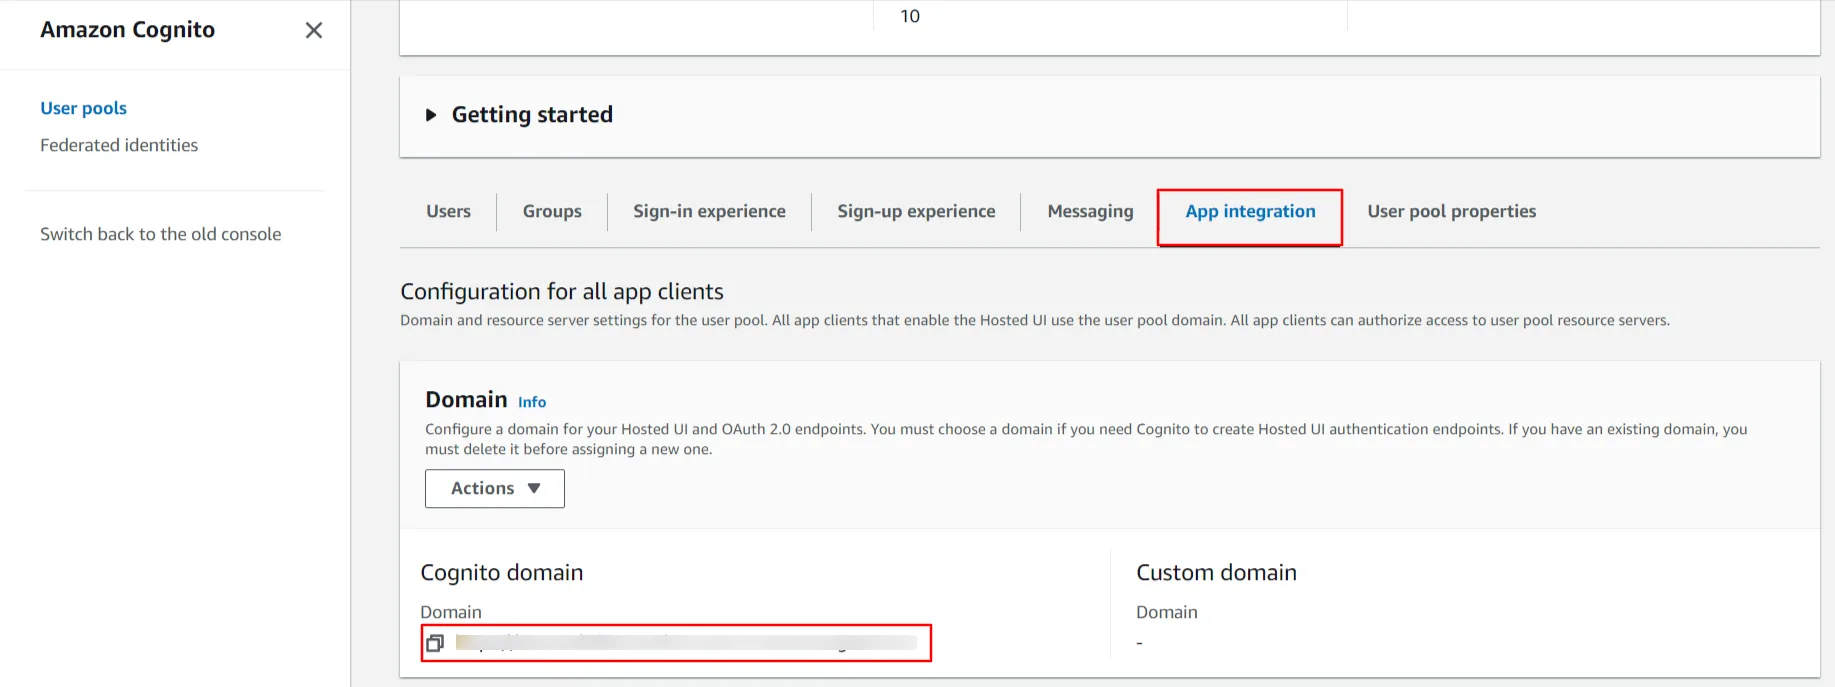
- Efter framgångsrikt skapande av användaren behöver du en kopia av Cognito domän, kund-IDoch Klienthemlighet. Gå till 'App Integration' och kopiera hela domännamn {ditt domännamn}.auth.{regionsnamn}.amazoncognito.com. Detta ska anges i ändpunktersfältet under
i miniOrange Single Sign-On (SSO)-appen.
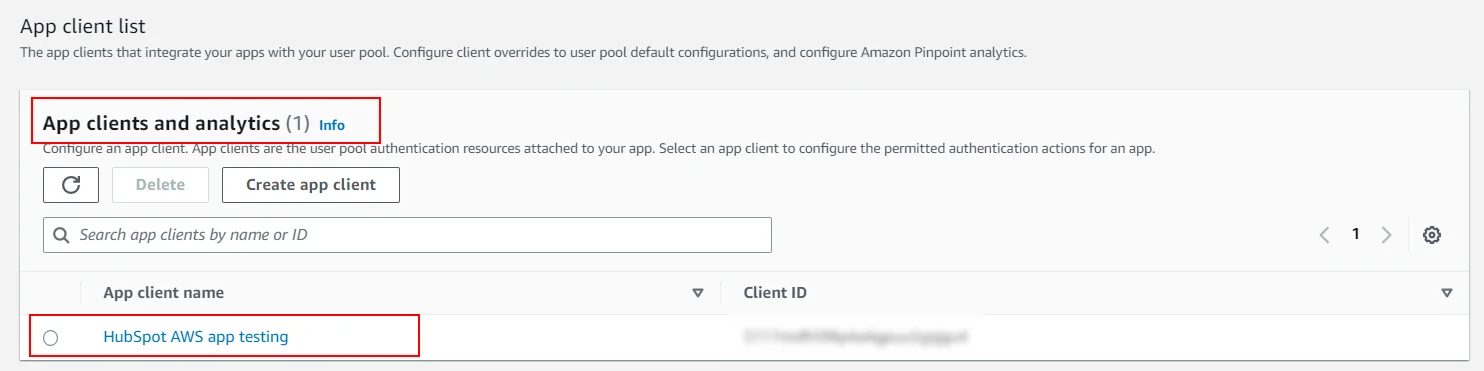
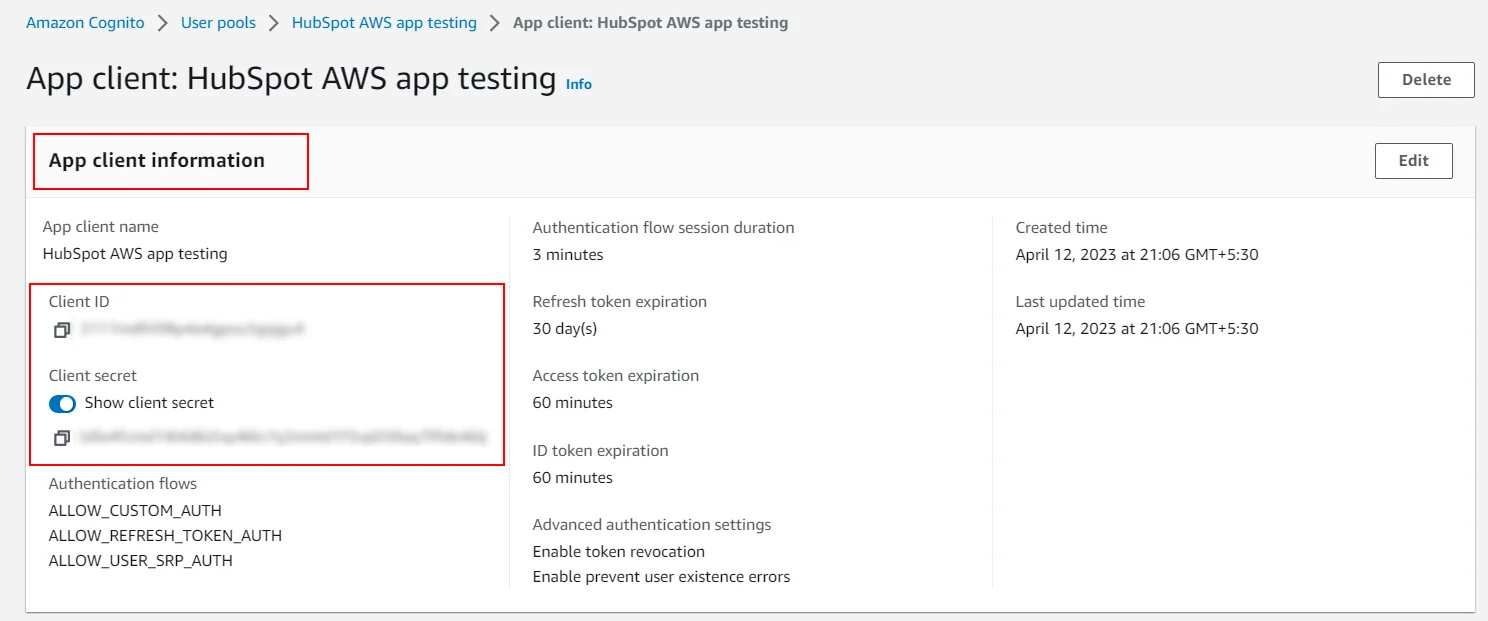
- För att få den kund-ID och Klienthemlighet, håll dig kvar'App Integrationfliken ' och scrolla ner till 'Appklienter och analyser' sektion. Klicka på ditt app-klientnamn för att se kund-ID och Klienthemlighet.
Steg 2: Konfigurera HubSpot som OAuth-klient
- Gå till miniOrange Single Sign-On (SSO) app och logga in med dina referenser.
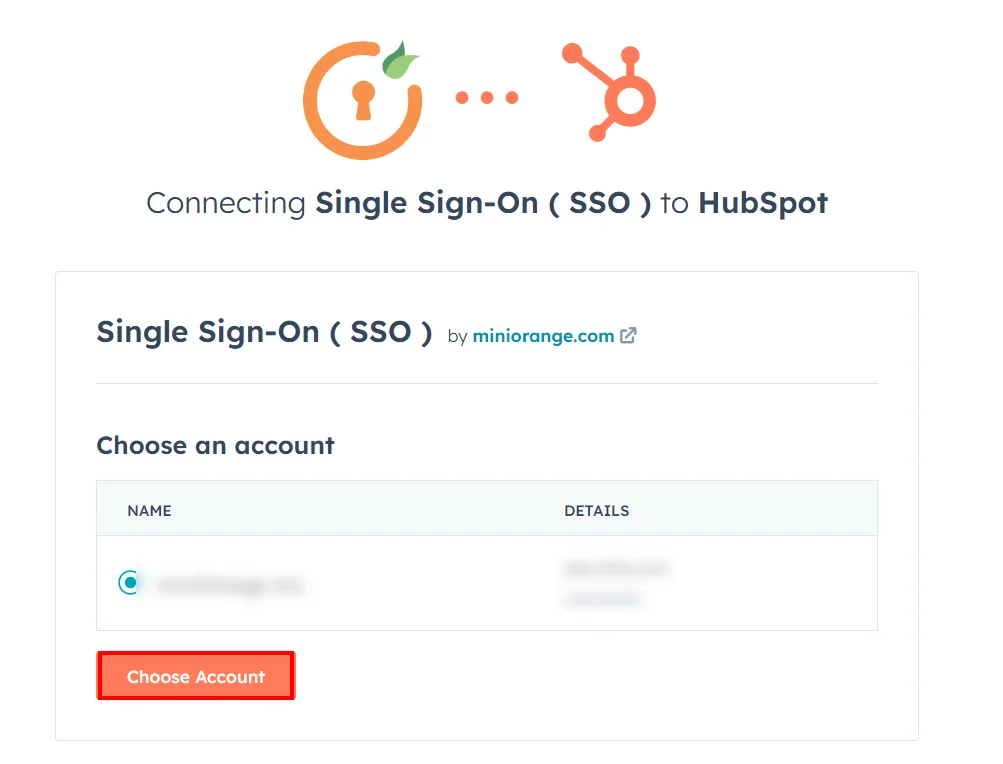
- Välj ditt konto genom att klicka på Välj konto knapp.
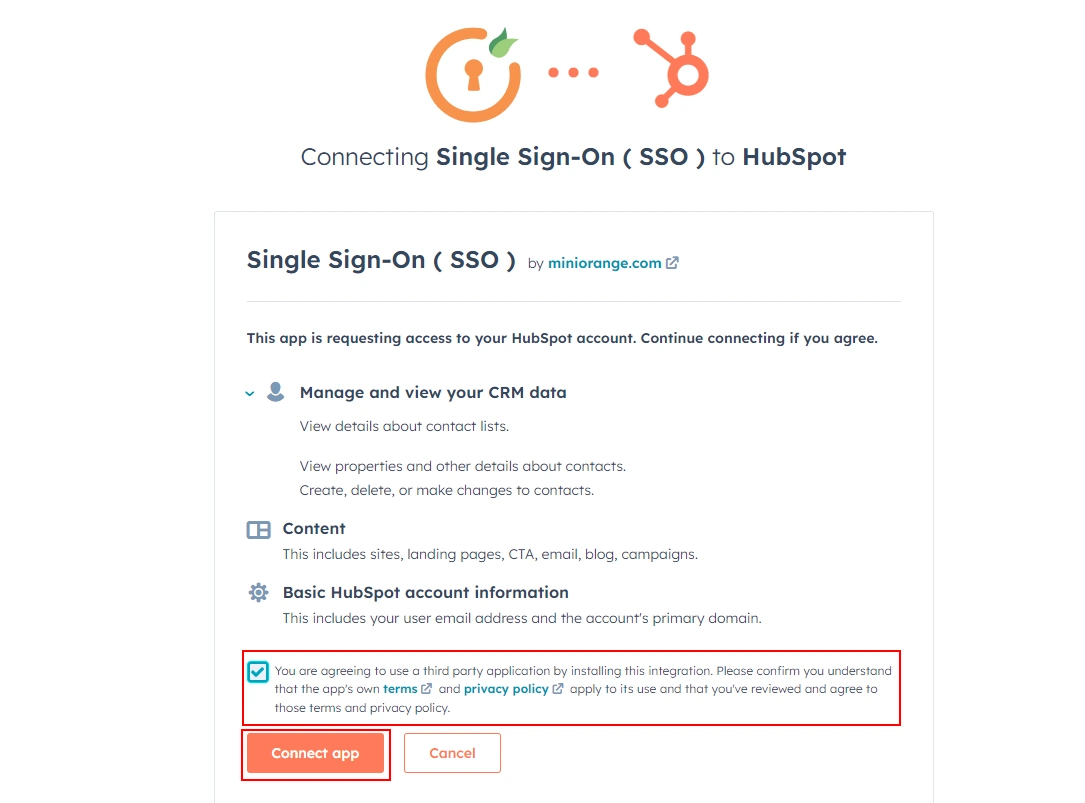
- Efter det klickar du på höger ikon för att komma åt applikationen.
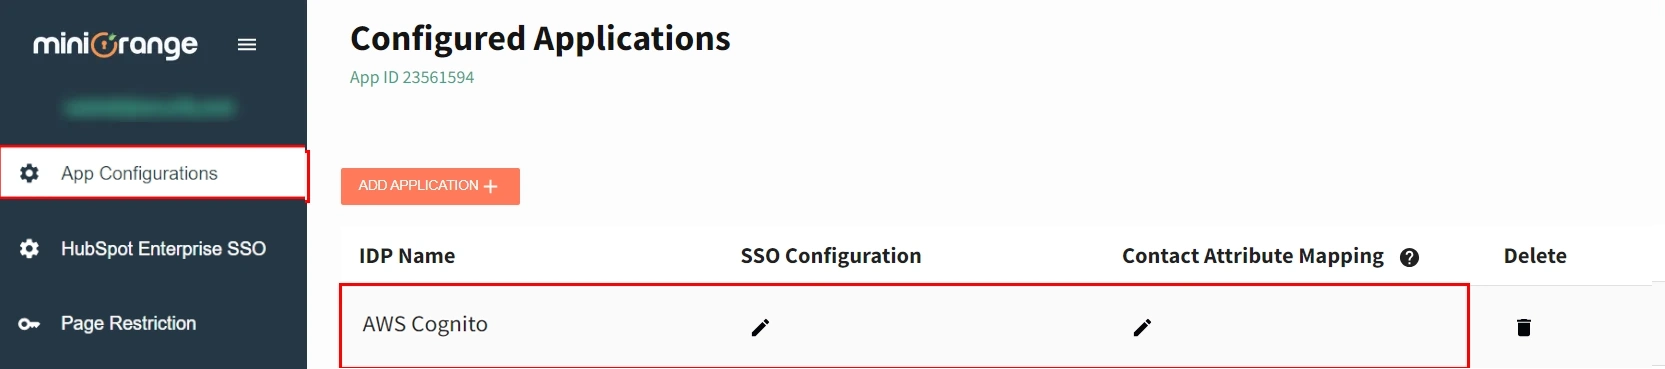
- Gå till miniOranges instrumentpanel för Single Sign On-appen och klicka på Appkonfigurationer fliken.
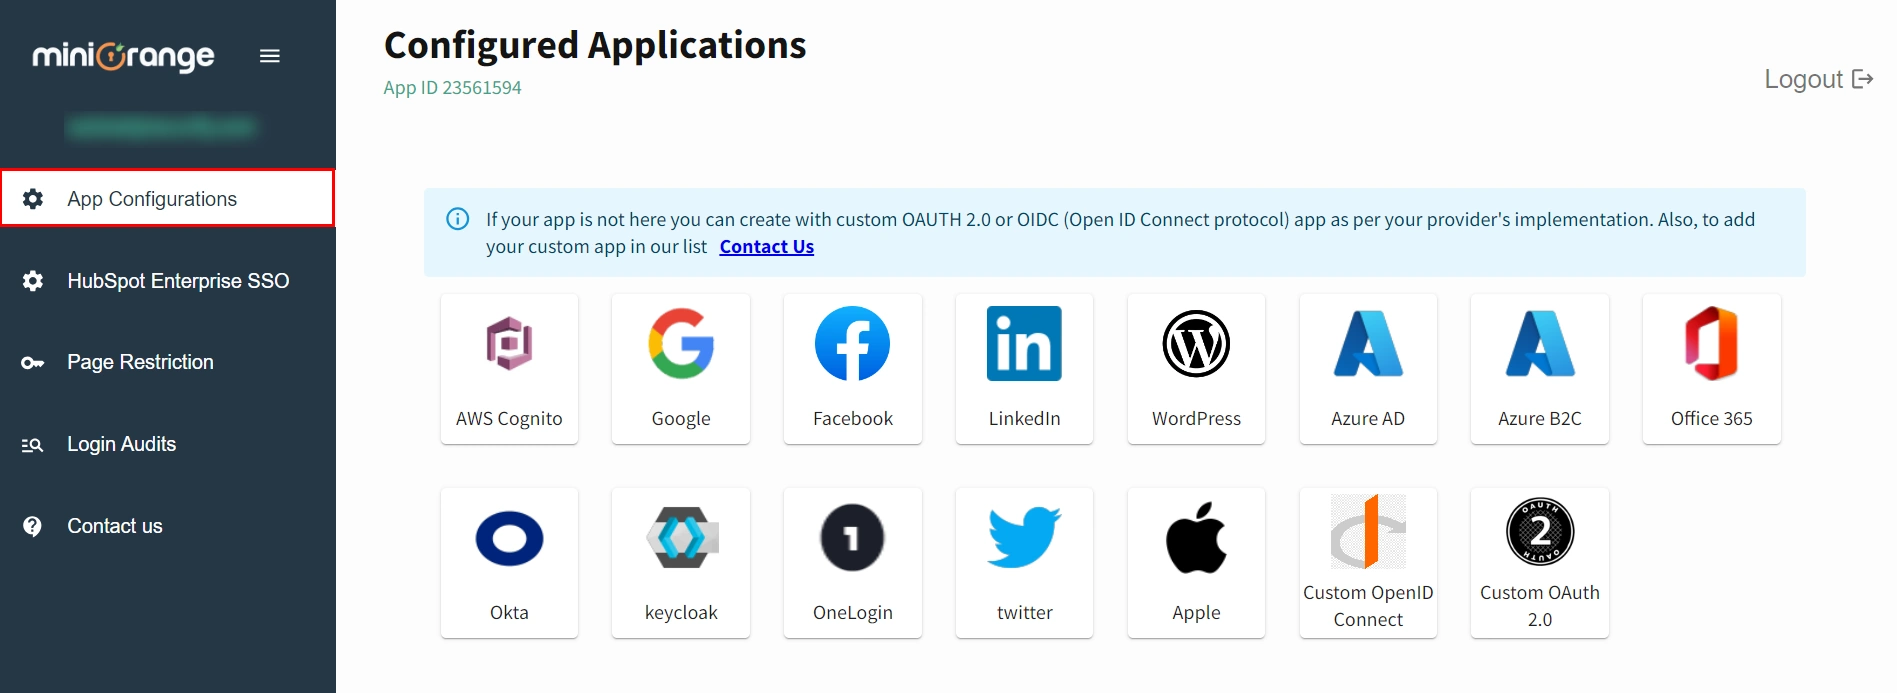
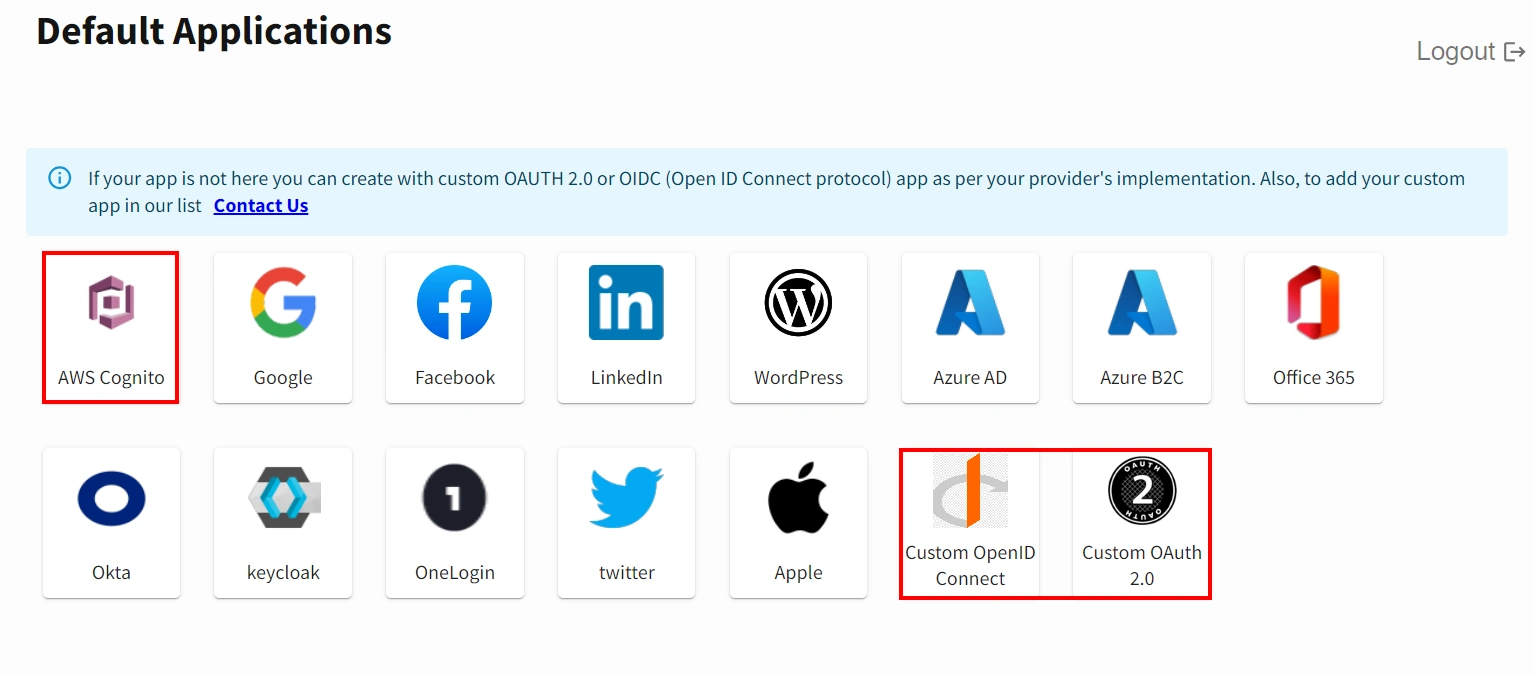
- Här, välj din applikation (AWS Cognito) och klicka på den. Om din app inte finns här kan du skapa en anpassad OAUTH 2.0 eller OIDC (Open ID Connect-protokoll) app enligt din leverantörs implementering.
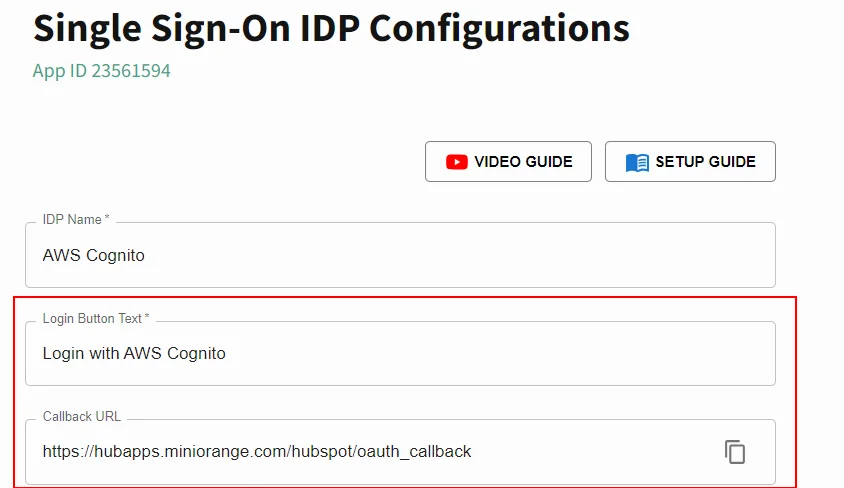
- Ange Text för inloggningsknapp och kopiera Återuppringnings-URL för att ställa in AWS Cognito Identity Provider (Tredjepartsapp).
- Nu, för att konfigurera enkel inloggning (OAuth SSO), måste du ange Klient-ID, klienthemlighet,och Omfattning, och aktivera Skicka in Header och endpoints från AWS Cognito (Se tabellen nedan).
|
kund-ID
|
Klicka här
|
|
Klienthemlighet
|
Klicka här
|
|
Omfattning
|
öppet |
| Rubrik / Kroppsinställning |
Aktivera parameteralternativet Skicka i rubrik
|
|
Auktorisera slutpunkt:
|
https:///oauth2/authorize |
|
Åtkomsttokens slutpunkt:
|
https:///oauth2/token |
|
Få användarinformation slutpunkt:
|
https:///oauth2/userInfo |
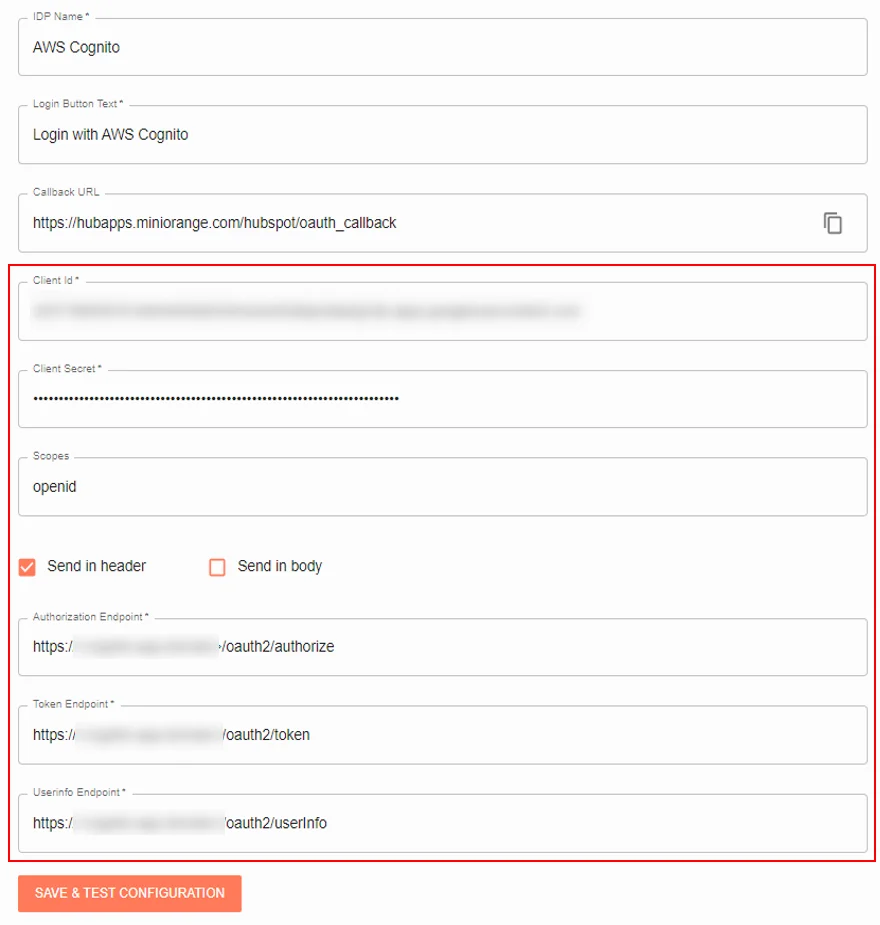
- När du har fyllt i alla uppgifter, klicka på Spara och testa konfiguration knapp.
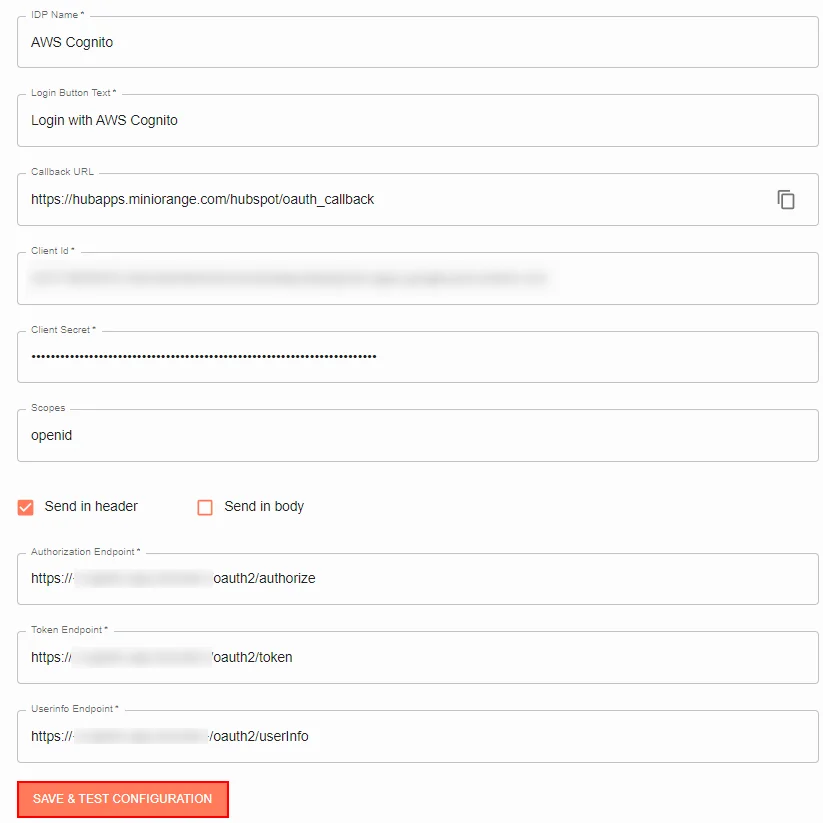
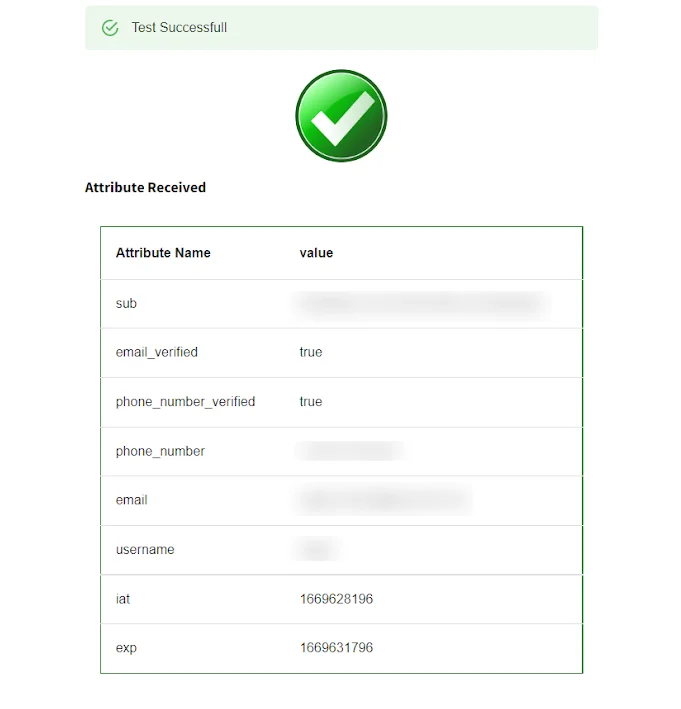
- Efter att ha klickat på testkonfiguration kommer du att se alla värden som returneras av din AWS Cognito till HubSpot i en tabell.
Steg 3: Konfigurera sidbegränsning i HubSpot (webbplats, målsidor, bloggar, kunskapsbas)
Vår funktion för sidbegränsning låter dig skydda din HubSpot-webbplats från obehörig åtkomst . Den är användbar för att säkra känslig information. Med den här metoden kan du begränsa åtkomsten till HubSpot-sidor/innehåll. Besökare måste logga in innan de får åtkomst till HubSpot-sidor.
- När du har fått testkonfigurationsresultatet klickar du på Sidbegränsning fliken.
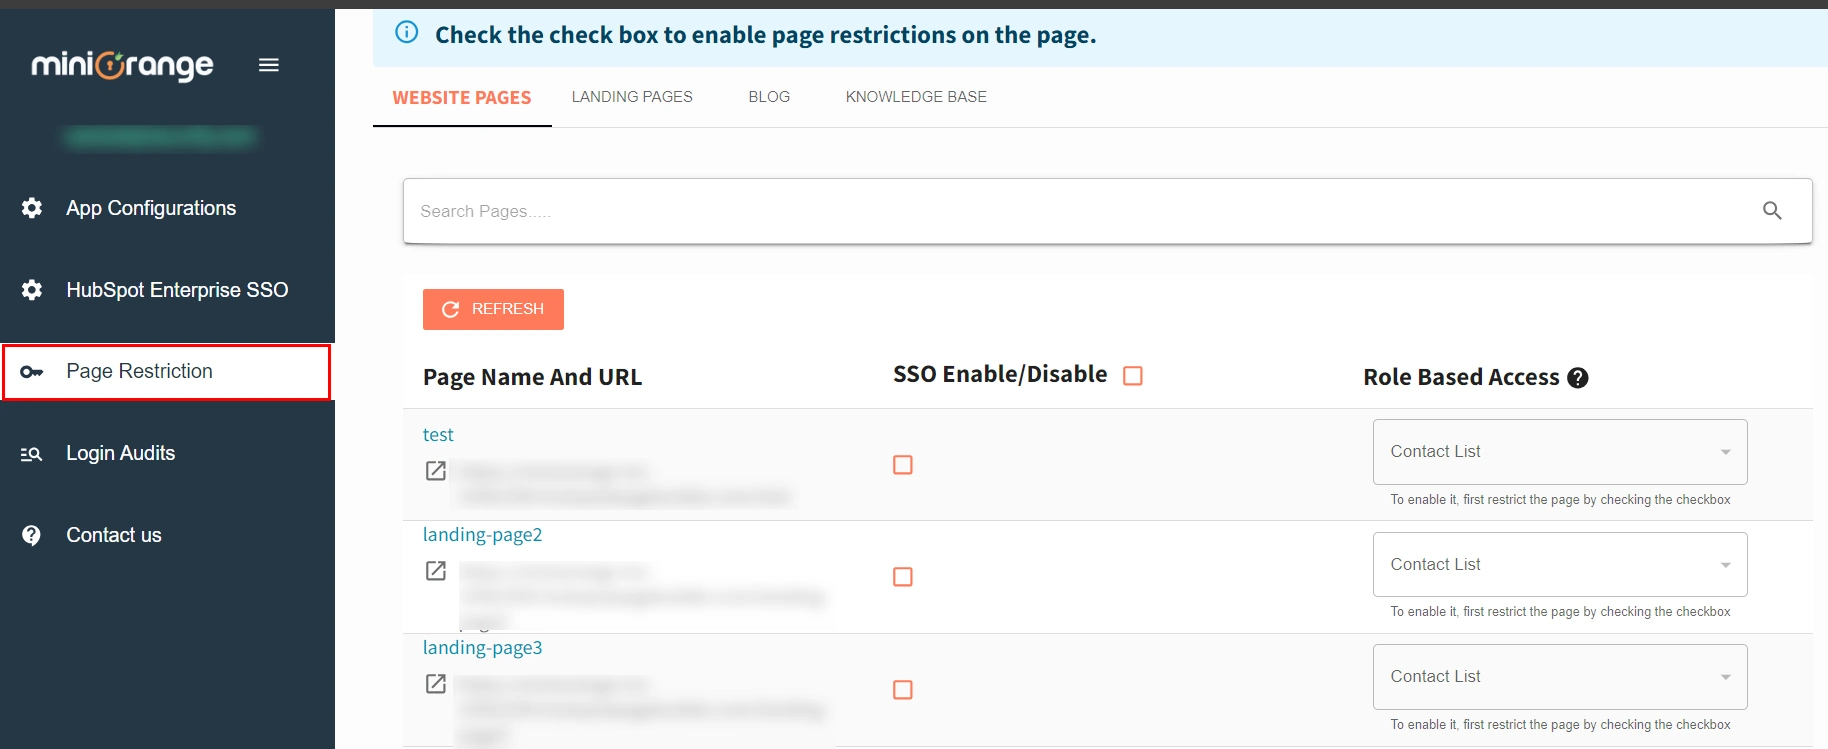
- Välj kryssrutan bredvid sidan du vill skydda från obehöriga användare och klicka Spara för att spara informationen.
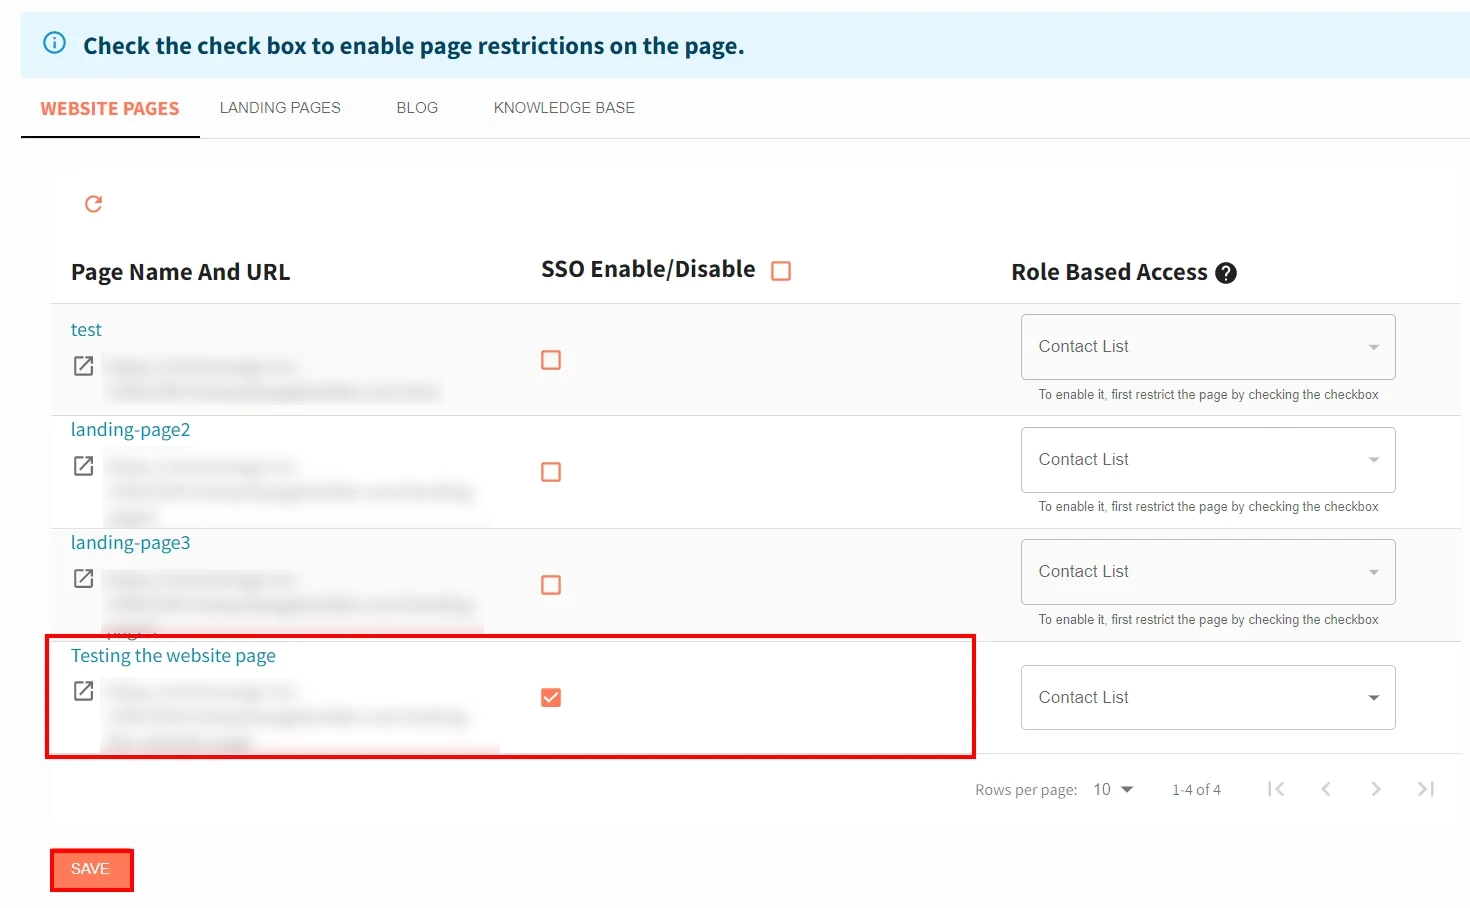
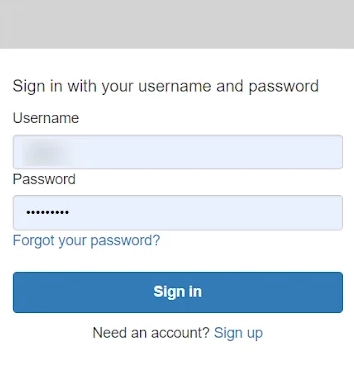
- När du går till sidans webbadress som du har begränsat kommer du att se inloggningsfönstret för din identitetsleverantör där du anger dina referenser.
- Efter att ha loggat in kommer du att omdirigeras till webbsidan.
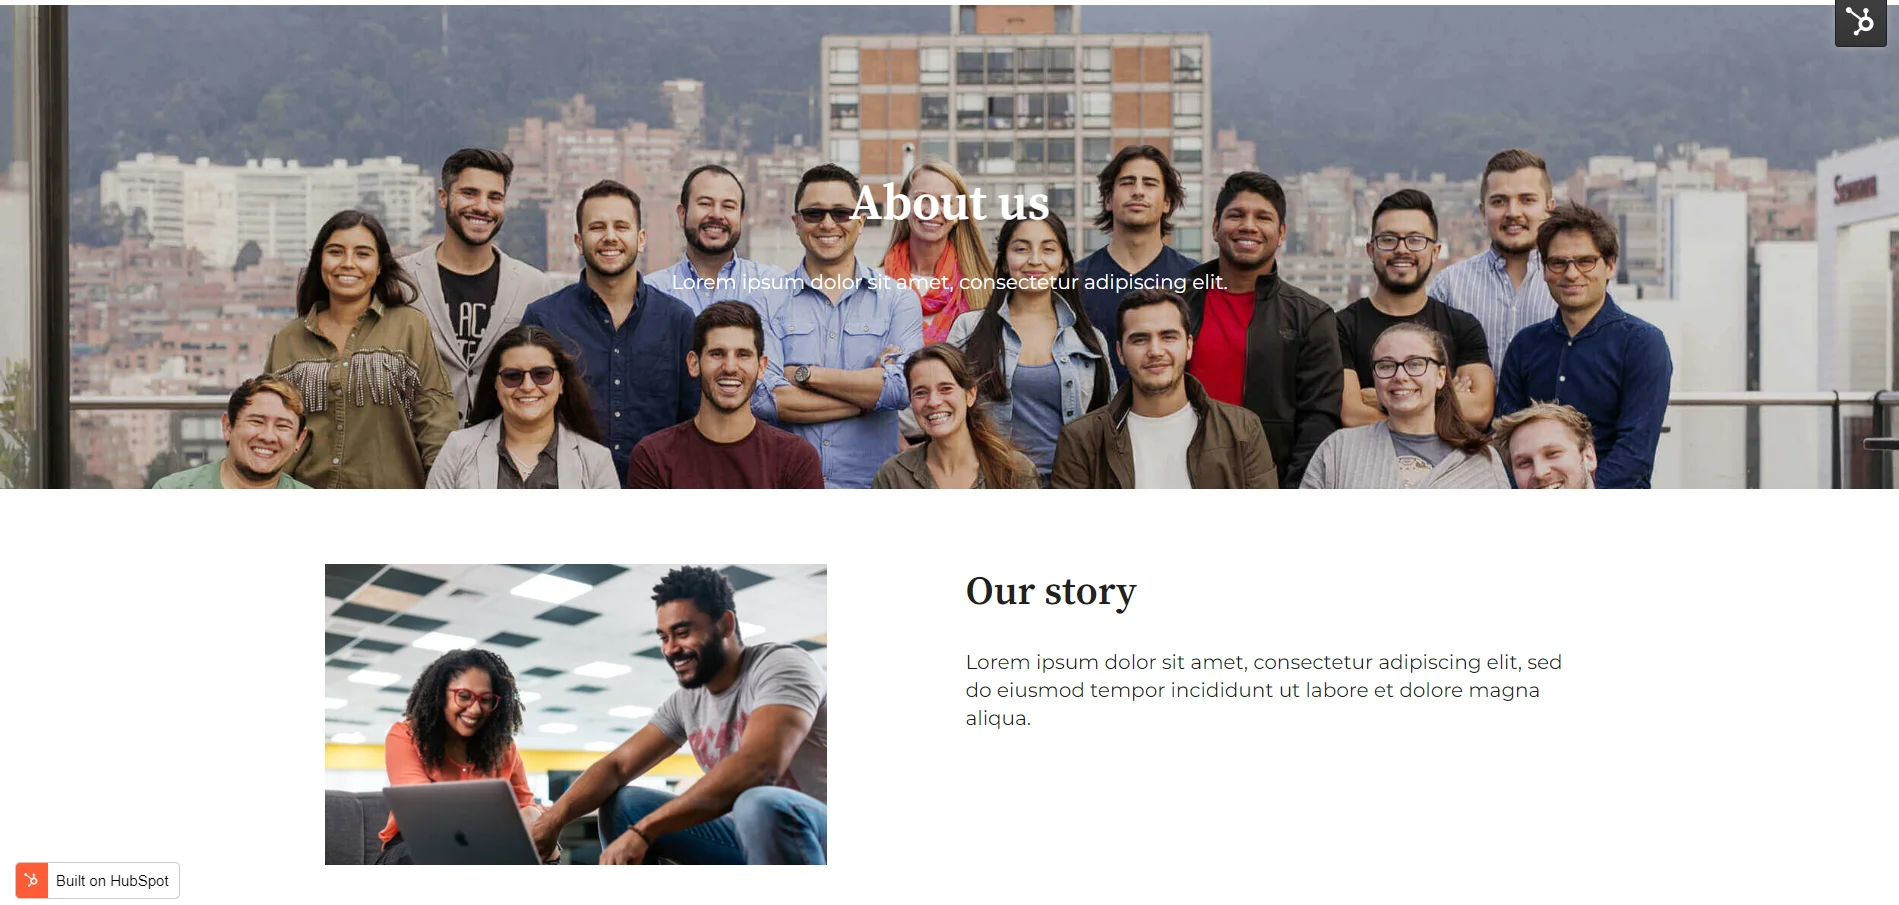
Grattis! Du har framgångsrikt integrerat AWS Cognito med HubSpot för att AWS Cognito-användare ska kunna se ditt HubSpot-innehåll.
Steg 4: Konfigurera Contact Sync i HubSpot
Kontaktsynkronisering är en kraftfull funktion som möjliggör sömlös integration och synkronisering av kontaktinformation mellan HubSpot och externa plattformar eller applikationer. Med Contact Sync kan du säkerställa att dina kunddata är uppdaterade, korrekta och konsekventa över flera system , vilket sparar tid och eliminerar manuell datainmatning.
- För att synkronisera kontaktuppgifterna, gå till APP-konfigurationer och välj leverantör du skapade.
- Klicka på Redigera ikonen under Kontakta Attribut Mapping alternativ.
- Du kommer att se HubSpot-kontaktattribut och IDP-attribut alternativet, Mappa ditt HubSpot-kontaktattribut med ett tredjepartsprogram/IDP-attribut mottas i testkonfigurationsresultatet. Dessutom, om flera attribut krävs kan du lägga till dem med hjälp av Anpassad attributmappning alternativ.
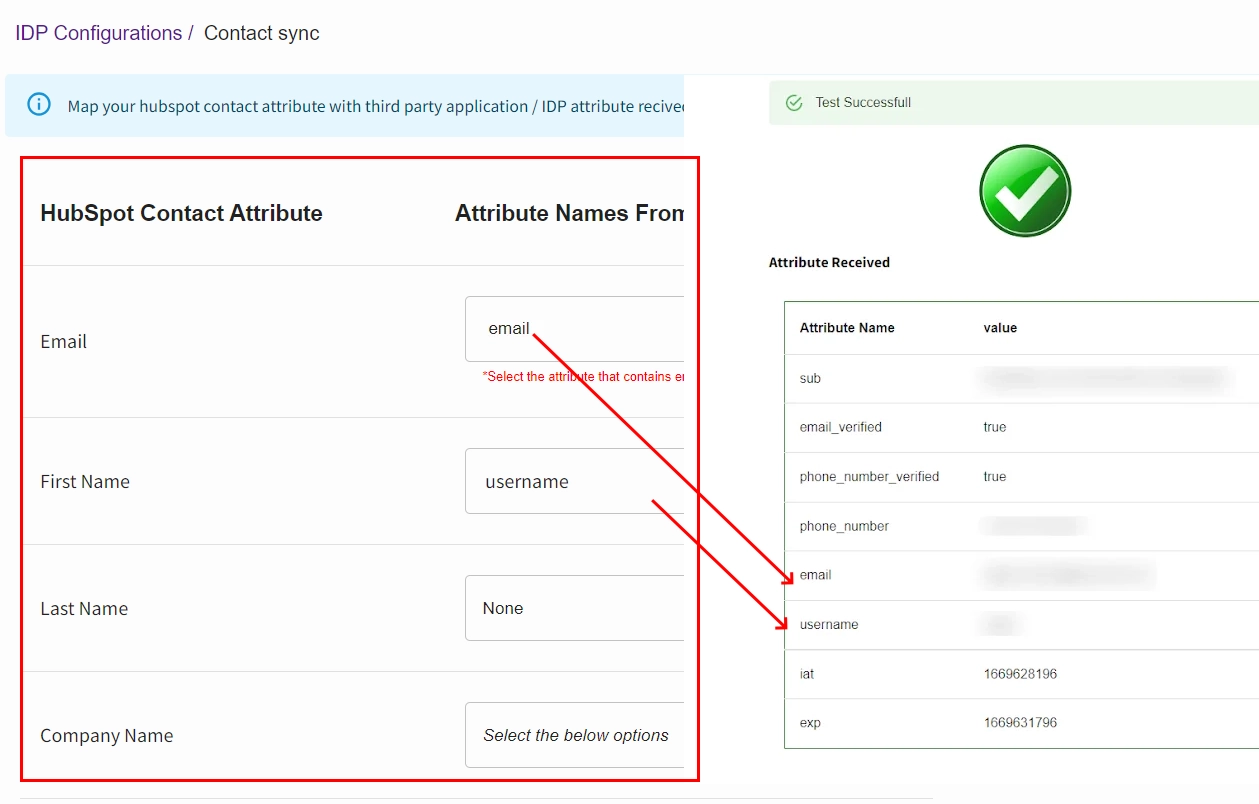
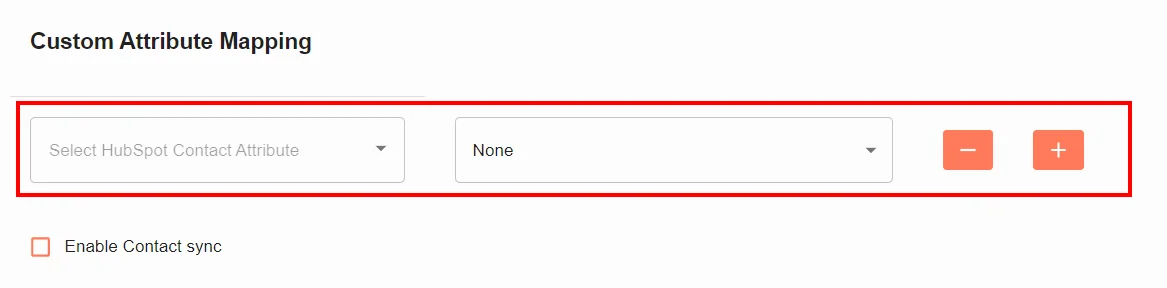
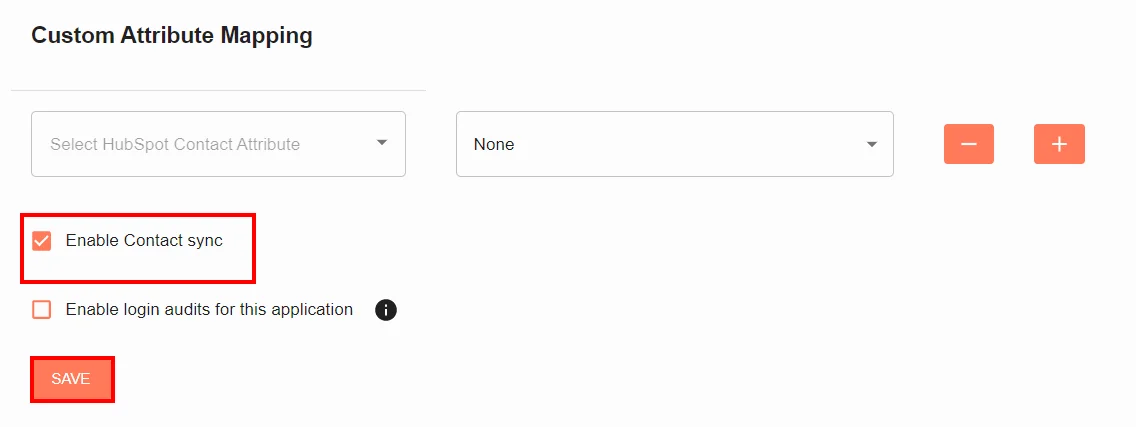
- När du har lagt till alla attribut, se till att du har aktiverat Kontaktsynkronisering alternativ. Klicka på Spara knapp.
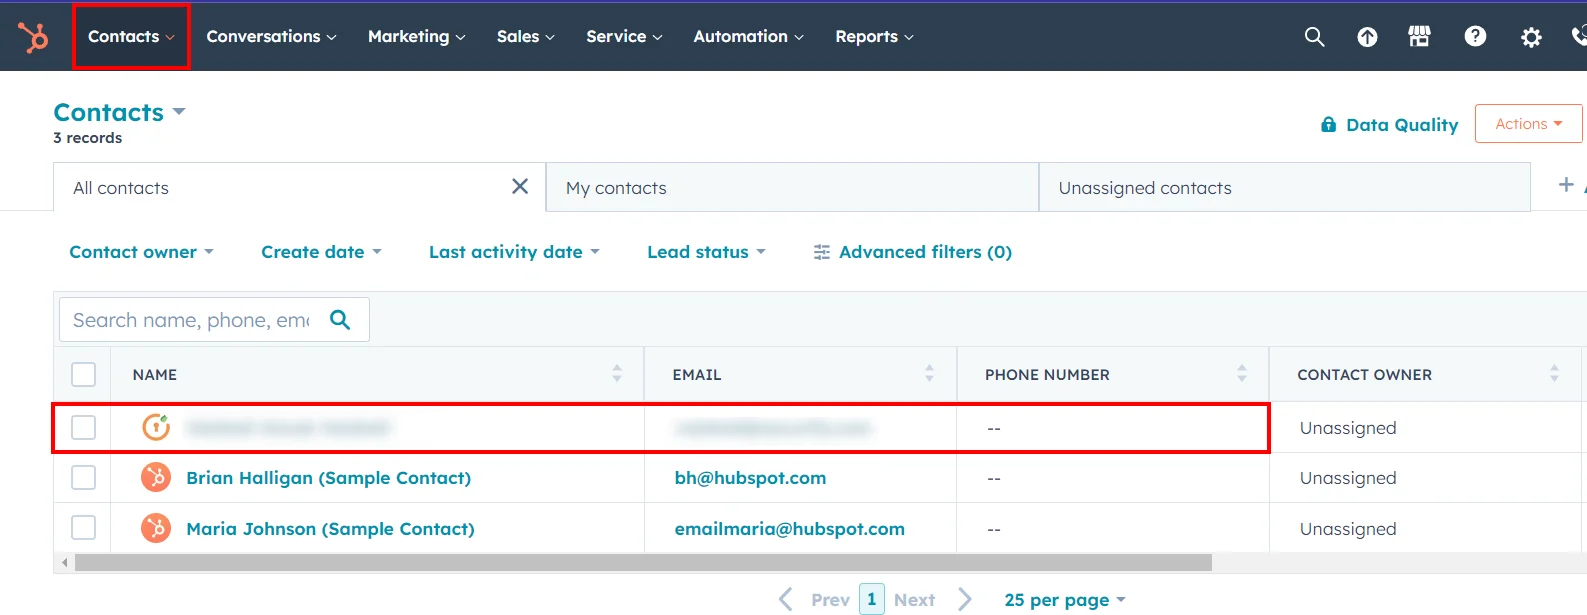
- Du kan nu hitta kontakt i HubSpot Contacts. Detta är ett bra sätt att generera leads, eftersom det låter dig snabbt och enkelt lägga till nya kontakter till dina HubSpot försäljnings- och marknadsföringspipelines. Kontaktsynkronisering låter dig säkerställa att din HubSpot-kontot är alltid uppdaterat med den senaste informationen om dina leads och kunder (webbplatsbesökare), vilket kan hjälpa dig att generera fler kvalificerade potentiella kunder.
Steg 5: Hur man avinstallerar vår app från ett HubSpot-konto
- För att avinstallera vår app, gå till ditt HubSpot-konto och klicka på Inställningar ikonen.
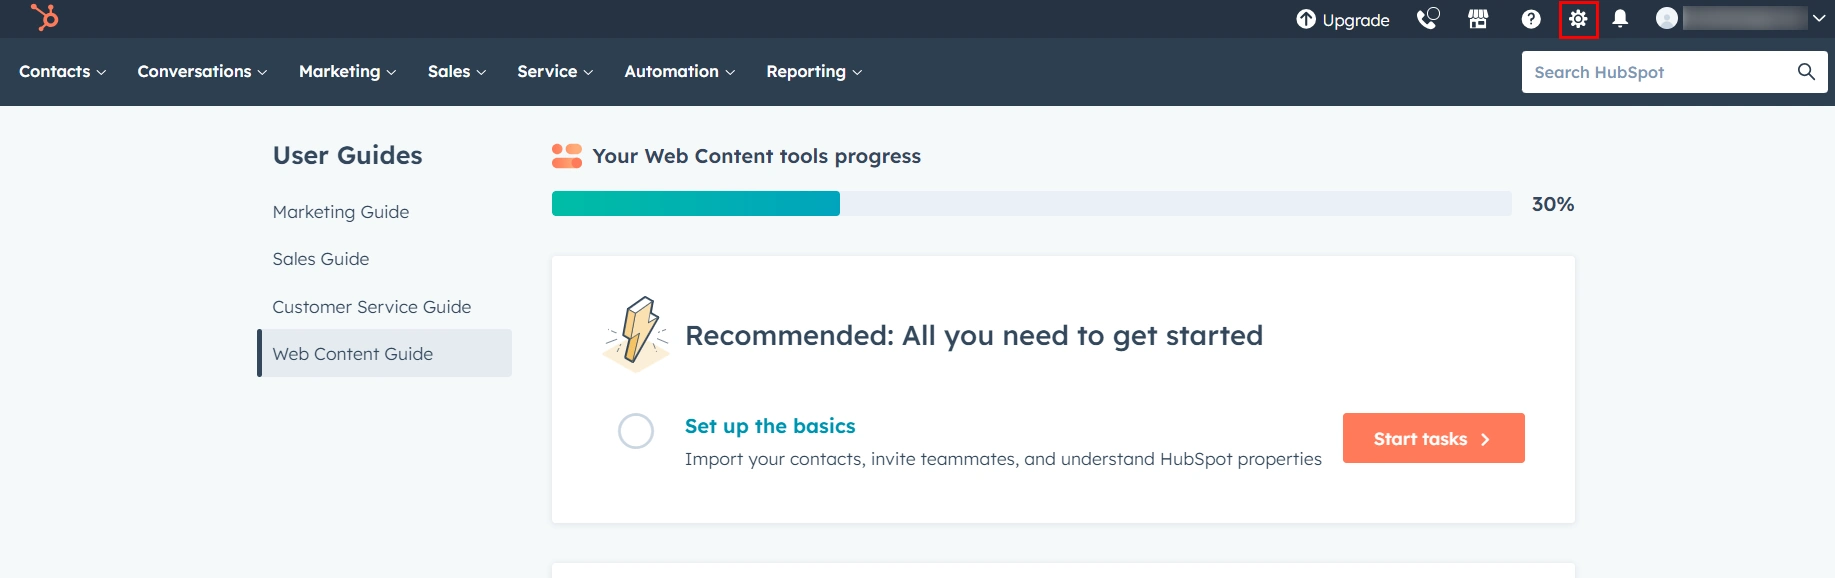
- Gå till integrationer och klicka på Anslutna appar.
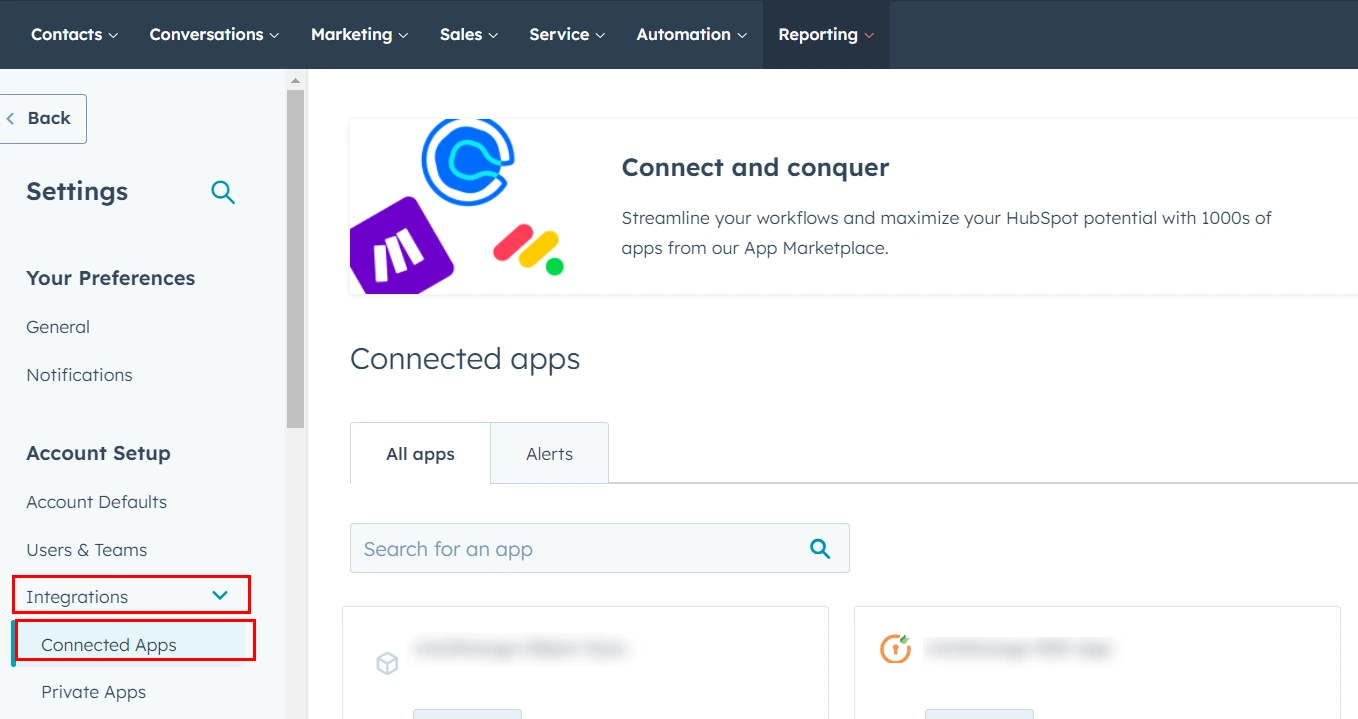
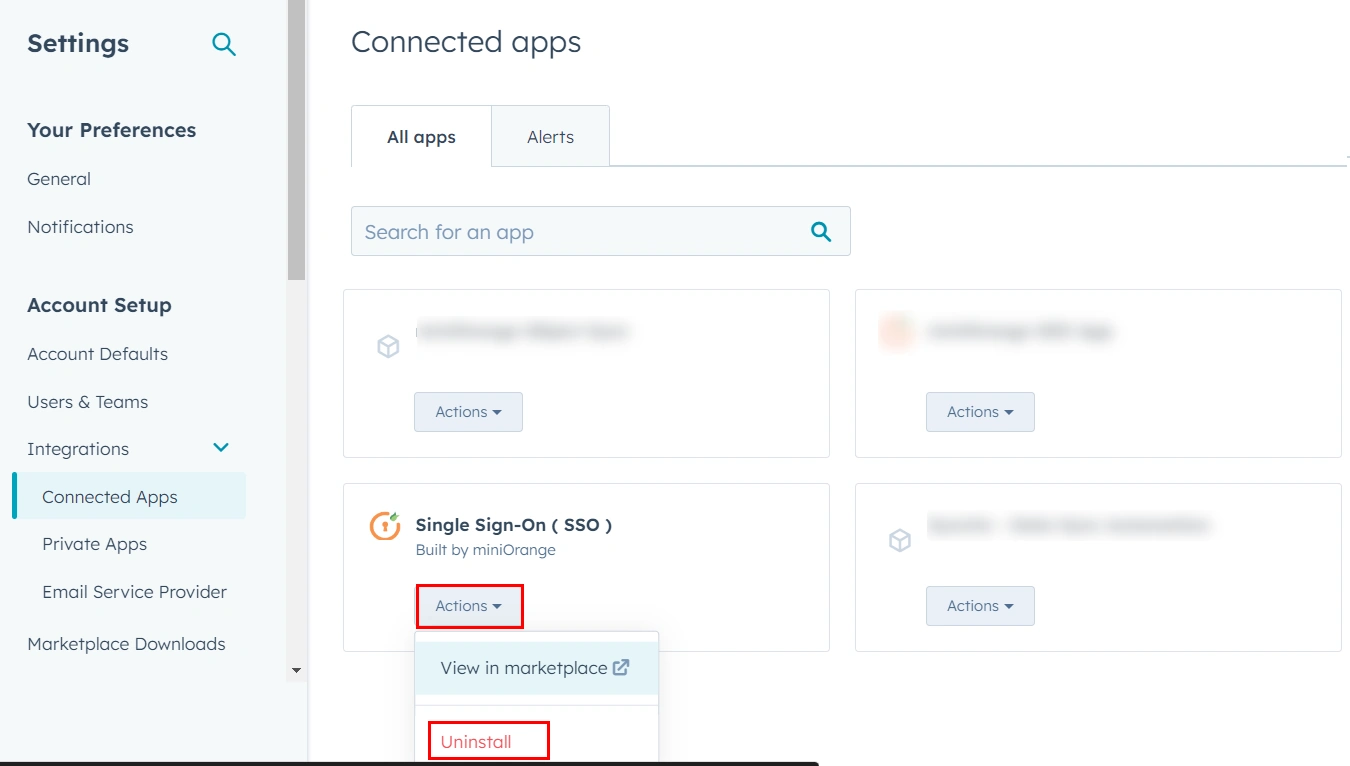
- Du kommer att se listan över appar, välj vår app och klicka på Actions knapp. Och klicka sedan på unistall alternativ.
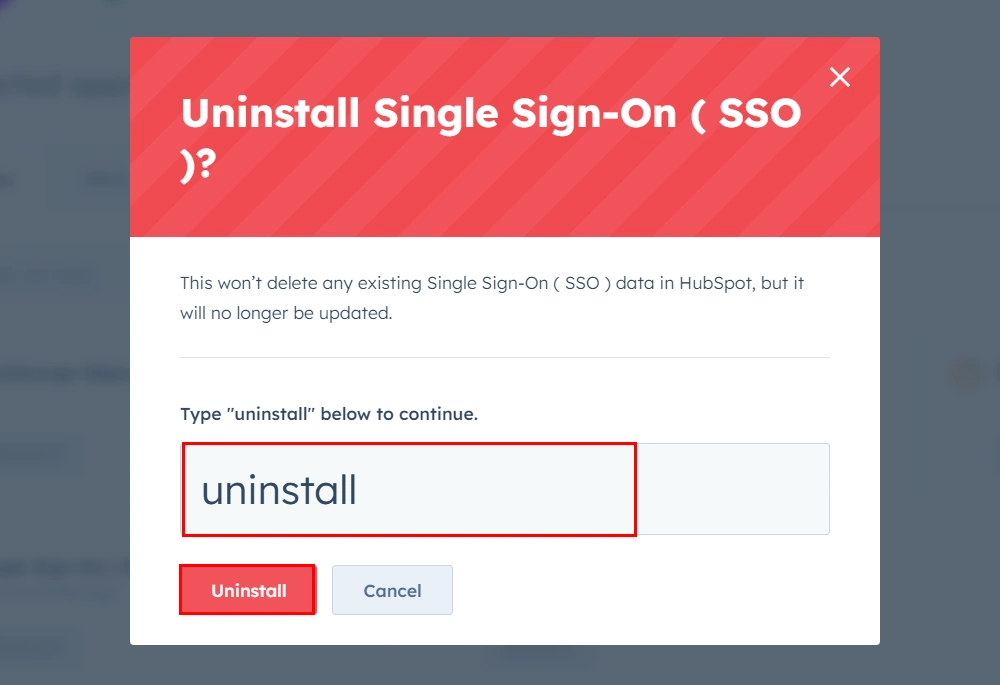
- Skriv "avinstallera" nedan för att fortsätta och klicka avinstallera knapp.
Steg 6: Hur kopplar jag bort appen från HubSpot?
- Gå till Sidbegränsning fliken.
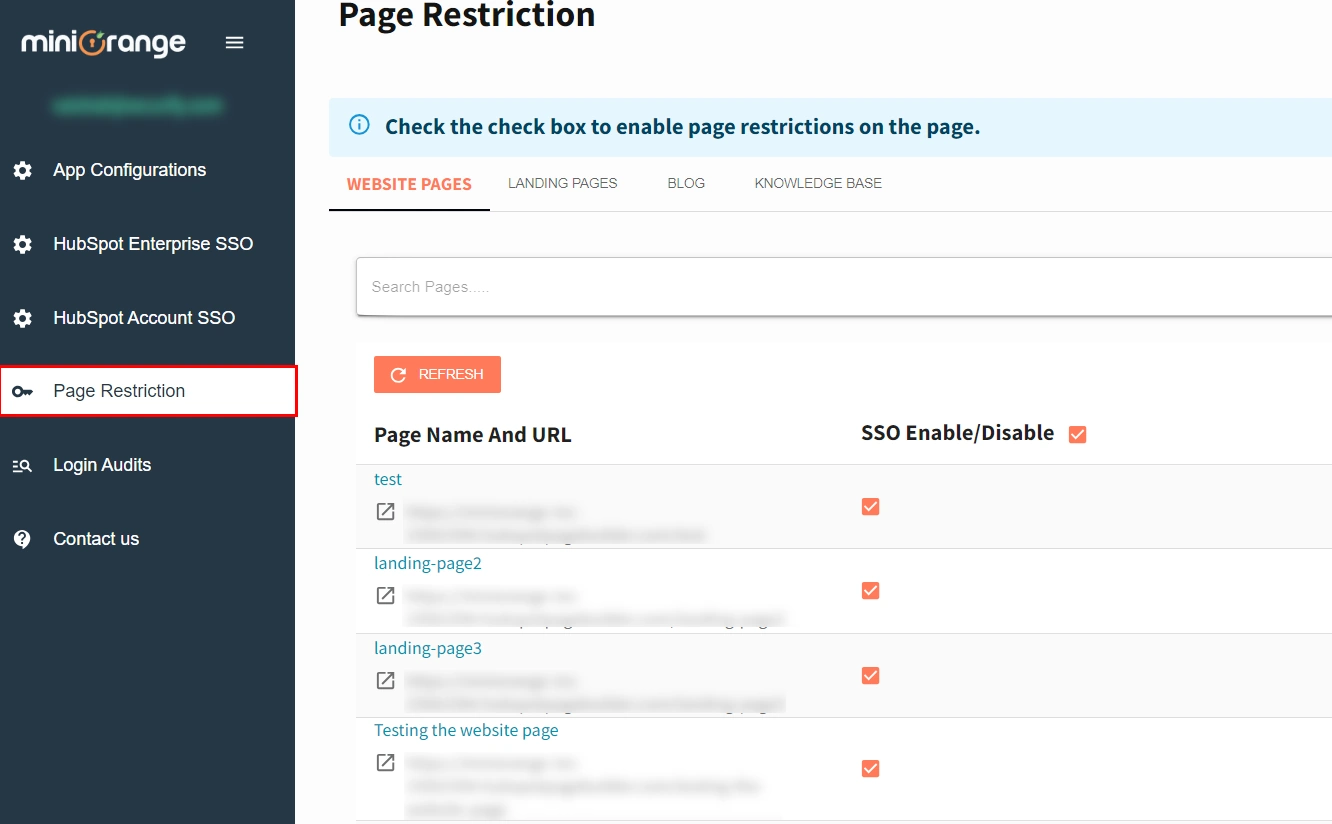
- Avmarkera dina HubSpot-sidor som visas på skärmdumpen nedan och klicka på Spara knapp. Detta kommer att koppla bort vår app för SSO från din HubSpot-portal.
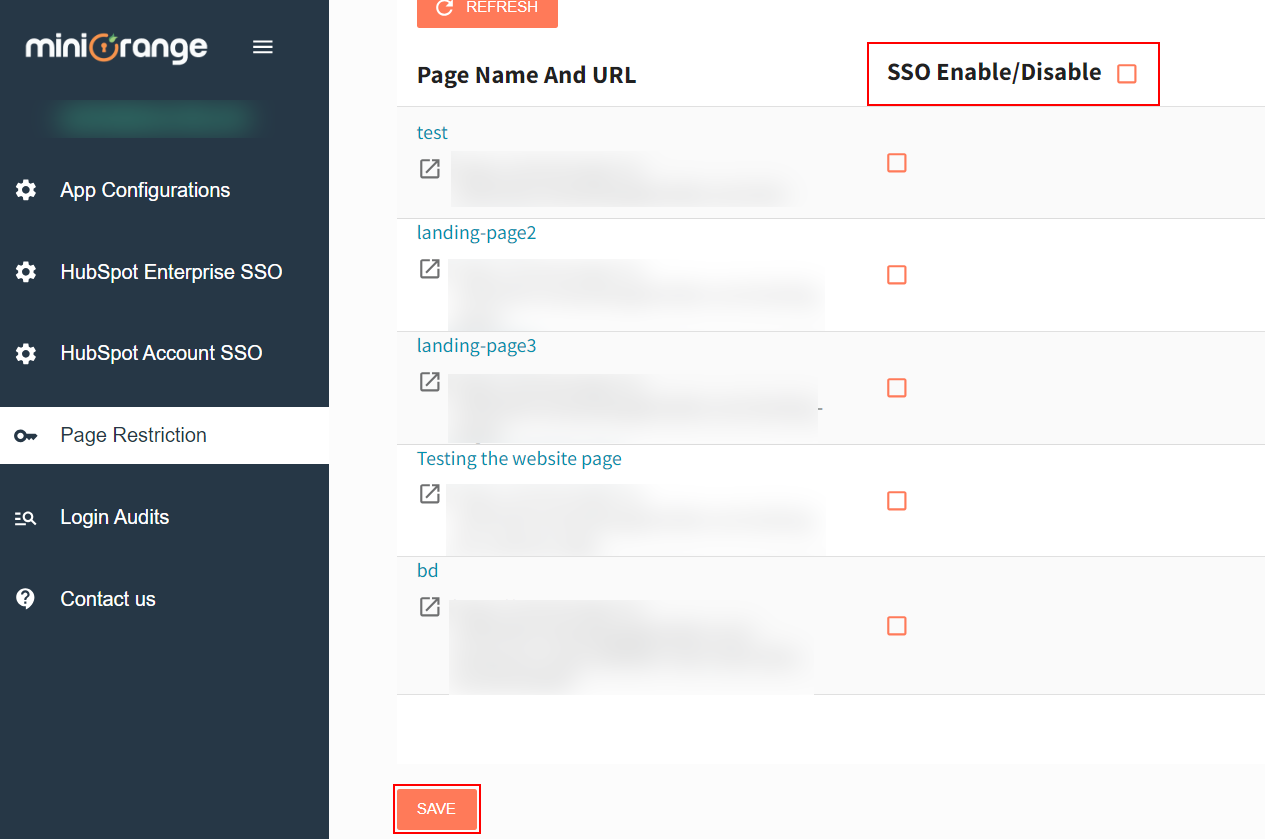
Grattis! Du har lyckats koppla bort HubSpot Single Sign-On med miniOrange-applikationen.
Felsökning / vanliga frågor
Hur påverkar frånkoppling och avinstallation användarnas HubSpot-konton och data?
Avinstallation tar bort appen och dess konfigurationer, vilket förhindrar användare från Single Sign-On (SSO) åtkomst till HubSpot-sidor. Att koppla från kopplar bara bort sidor från SSO, lämnar appinställningarna intakta och gör att sidor kan konfigureras om för SSO-åtkomst igen.
Jag får följande: {"status":"failed","message":"Fel vid hämtning av token från OAuth-leverantören."}
- Se till att du har kontrollerat en eller båda av följande kryssrutor i "HubSpot App-konfiguration”Inställning.
- Om din IdP behöver inloggningsuppgifterna i rubriken, måste du kontrollera Sidhuvud kryssrutan.
- Spara konfigurationen och klicka sedan testkonfiguration.
- Om detta inte löser ditt problem kan du prova att välja båda Sidhuvud och Kaross kryssrutor.
- På samma sätt, om din IdP behöver referenserna i kroppen, måste du välja Kaross kryssrutan.
- När du har markerat lämpliga kryssrutor får du attributtabellen i testkonfigurationsfönstret.
Min testkonfiguration lyckades men när jag försöker logga in fastnar jag i en omdirigeringsslinga.
Det finns ett par anledningar till varför detta kan hända:
1. Cachning är aktiverat på webbplatsen.
När automatisk omdirigering är aktiverat, omdirigeras användaren till IDP-inloggningssidan och efter att ha loggat in tillbaka till huvudsidan, men eftersom caching aktiveras omdirigeras den till IDP-inloggningssidan, vilket innebär en loop.
2. HTTP/HTTPS-avvikelse:
Detta händer när HTTPS inte tillämpas på webbplatsen utan konfigureras på IDP-sidan med HTTPS URL. Detta kan lösas genom att upprätthålla HTTPS på webbplatsen genom att definiera en omdirigeringsregel i .htaccess-filen eller på Apache-nivå.
3. Cookieförfalskning:
Cookien som skapas av plugin-programmet efter att användaren loggat in ändras av ett annat plugin som gör att användaren inte loggar in på WordPress-webbplatsen utan sessionen skapas på IDP.
Får fel: "Ogiltigt svar"
Det kan finnas 2 möjligheter:
- Antingen stöder din app OAuth 2.0-protokoll och du har konfigurerat med OpenID Connect-protokoll och vice versa. I det här fallet, om du har konfigurerat appen med Custom OAuth2.0-appen, konfigurera om den med Custom OpenID Connect-appen och om du har konfigurerat appen med Custom OpenID Connect-appen, konfigurera om den med Custom OAuth 2.0-appen. Det borde lösa det här problemet åt dig.
- Om ovanstående lösning inte fungerar är den andra möjligheten att din app/leverantör inte följer standardprotokollet OAuth 2.0/OpenID Connect. Kontakta i så fall hubapps@xecurify.com med din app/leverantörs begäran/svarsformatsdokumentation så återkommer teknikern till dig med en lösning.
Jag får felmeddelandet "Ogiltigt svar mottaget"
För att åtgärda problemet, konfigurera rätt slutpunkt för token och användarinformation i HubSpot SSO-applikationens slutpunktstabell. Du kan bekräfta rätt format för slutpunkten HÄR.
Ytterligare resurser
Behöver hjälp?
Maila oss på hubapps@xecurify.com för snabb vägledning (via e-post/möte) om dina behov så hjälper vårt team dig att välja den bästa lösningen/planen utifrån dina behov.



