SSO mellan två WordPress-webbplatser | Enkel inloggning för flera WordPress-webbplatser
Översikt
Guide för att ställa in enkel inloggning mellan två WordPress-webbplatser. För att konfigurera SSO mellan två WordPress-webbplatser, antar vi först en WordPress-webbplats som huvudkälla för användarverifiering (identitetsleverantör), och resten av webbplatserna som tjänsteleverantörer (SP) som användare loggar in på efter framgångsrik autentisering. I en sådan miljö, SSO mellan två WP-platser kan ställas in med hjälp av SAML för WordPress-tjänsteleverantör och SAML för WordPress-identitetsleverantör insticksprogram.
Vår SAML SP Enkel inloggning (SSO) plugin för WordPress ger du möjligheten att använda din WordPress (WP) webbplats som SAML SP (Tjänsteleverantör) och du kan konfigurera andra WordPress (WP)-webbplatser som en SAML IDP (Identitetsleverantör) med miniOrange SAML IDP-plugin för WordPress.
Olika inloggningsflöden
- IDP-initierad SSO: När en användare initierar SSO från identitetsleverantören (WP-webbplats A) för att komma åt tjänsteleverantören (WP-webbplats B), behöver de inte ange sina autentiseringsuppgifter igen. Istället kommer de att logga in på tjänsteleverantören (WP-webbplats B) med sina identitetsleverantörsuppgifter (WP-webbplats A) och därmed uppnå framgång IDP-initierad SSO.
- SP-initierad SSO: När en användare försöker komma åt tjänsteleverantören (WP-webbplats B) utan att vara inloggad, kommer de att skickas till identitetsleverantörens (WP-webbplats A) inloggningssida med början SP Initierad SSO. Efter framgångsrik autentisering på identitetsleverantören kommer användaren att returneras och loggas in på tjänsteleverantören (WP-webbplats B).

Obs: Om du har en extern identitetsleverantör och flera WordPress-webbplatser som behöver dela inloggningsuppgifter kan du konfigurera alla dina WordPress-webbplatser som tjänsteleverantörer med hjälp av vårt plugin. Vi tillhandahåller även en lösning för SSO mellan underwebbplatser i ett flerwebbplatsnätverk. Kontakta oss för mer information.
Förutsättningar: Ladda ner och installation
Obs: För att konfigurera SSO för flera WP-webbplatser krävs metadata från båda webbplatserna, dvs. WP Site A (IDP) och WP Site B (SP), vilka finns i de plugins som är installerade på respektive webbplats.
Konfigurationssteg
Låt oss anta att WP-webbplats A är vår huvudsakliga källa för autentisering där användarna lagras. Så denna WP-webbplats kommer att konfigureras som IDP där SAML IDP-plugin kommer att installeras. Därefter kommer WP Site B att konfigureras som SP där användare sömlöst kan SSO-logga in med WP Site A, och därmed framgångsrikt konfigurera SSO för två eller flera WP-platser.
Steg 1: Konfigurera WordPress-webbplats A

-
I miniOrange SAML SP SSO-plugin, navigera till Tjänsteleverantörens metadata flik. Här kan du hitta SP-metadata som SP Entity ID och ACS (AssertionConsumerService) URL som krävs för att konfigurera identitetsleverantören.
-
Navigera till WordPress-webbplatsen A.
Steg 2: Konfigurera WordPress som SP (tjänsteleverantör)
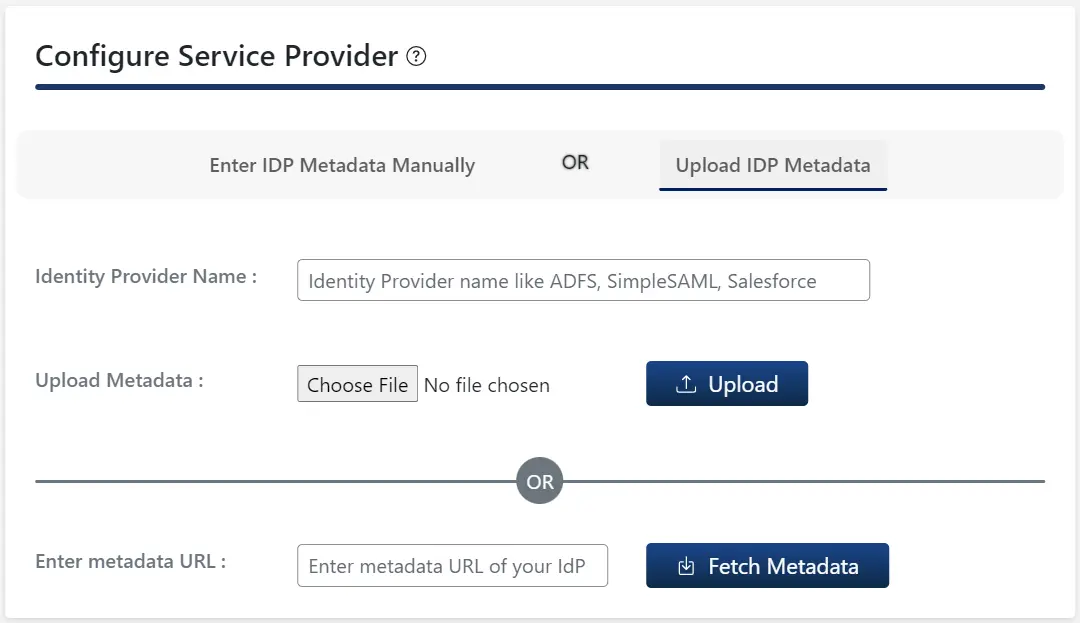
I SAML SSO-pluginet för WordPress, gå till fliken IDP-konfiguration. Det finns två sätt att konfigurera SSO-pluginet för WordPress:
S. Genom att ladda upp IDP-metadata:
- Klicka på Ladda upp IDP-metadata knapp.
- Ange Identitetsleverantör Namn
- Du kan antingen ladda upp en metadatafil och klicka på Ladda knappen eller använd en
metadata-URL och klicka på Hämta metadata.
B. Manuell konfiguration:
- Ange de nödvändiga inställningarna (dvs. identitetsleverantörens namn, IDP-enhets-ID eller utfärdare, SAML-inloggnings-URL, X.509-certifikat) som tillhandahålls av din identitetsleverantör och klicka på Spara
knapp.
- Klicka på Testkonfiguration för att kontrollera de attribut och värden som skickas av IDP.

Steg 3: Attributmappning
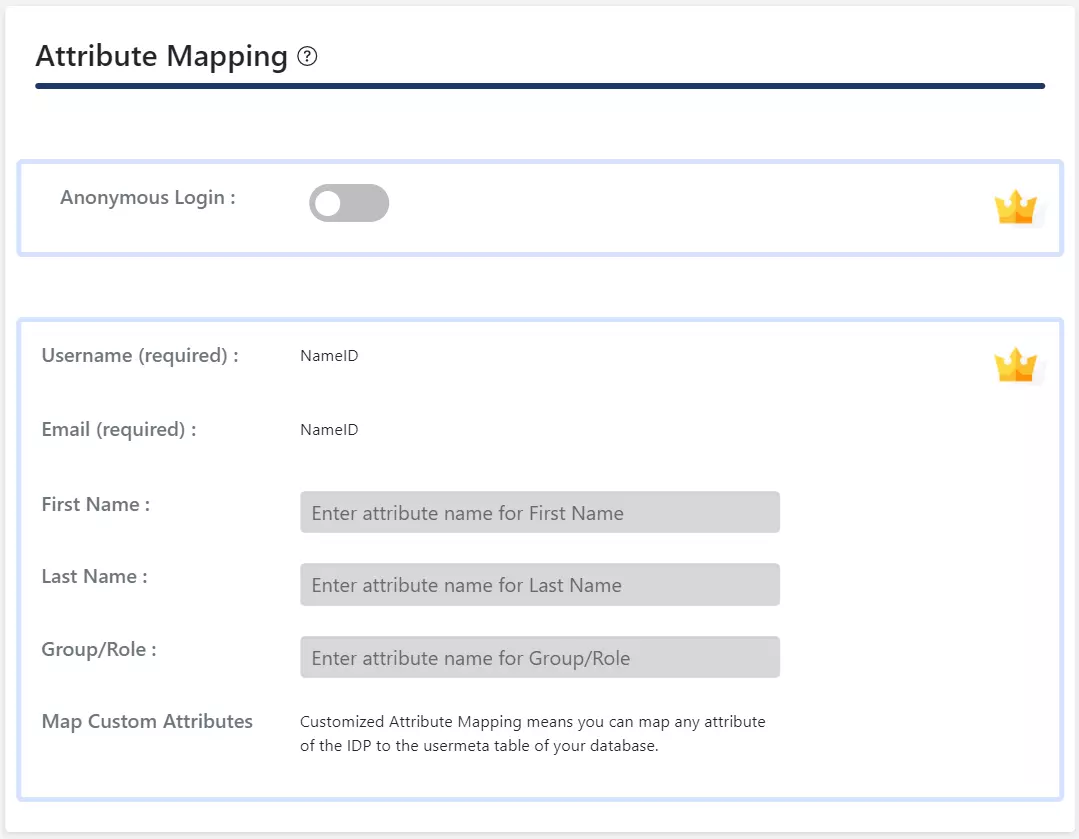
Obs! För att konfigurera attributmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
- Endast i gratisplugin Namn-ID stöds för e-post- och användarnamnattribut för WordPress-användaren.
- När en användare utför SSO kommer NameID-värdet som skickas av IDP att mappas till WordPress-användarens e-postadress och användarnamn.
I SAML SSO-pluginet för WordPress, gå till fliken Tjänstleverantörsinställningar. Det finns två sätt att konfigurera SSO-pluginet för WordPress:
S. Genom att ladda upp IDP-metadata:
- Klicka på Ladda upp IDP-metadata knapp.
- Ange Identitetsleverantör Namn
- Du kan antingen ladda upp en metadatafil och klicka på Ladda knappen eller använd en
metadata-URL och klicka på Hämta metadata.
B. Manuell konfiguration:
- Ange de nödvändiga inställningarna (dvs. identitetsleverantörens namn, IDP-enhets-ID eller utfärdare, SAML-inloggnings-URL, X.509-certifikat) som tillhandahålls av din identitetsleverantör och klicka på Spara
knapp.
- Klicka på Testkonfiguration för att kontrollera de attribut och värden som skickas av IDP.

Steg 3: Attributmappning
Obs! För att konfigurera attributmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
- Attributmappning funktionen låter dig kartlägga användarattribut skickas av IDP under SSO till användarattributen på WordPress.
- I SAML-pluginet för WordPress, gå till Attribut/rollmappning fliken och fyll i följande fält Attributmappning sektion.
OBS! Om du klickar på knappen Testkonfiguration på fliken Inställningar för tjänsteleverantör och autentiserar med din IDP kan du se en lista över attribut som skickats av IDP:n på fliken Attribut-/rollmappning. Denna information kan användas för att tillhandahålla ovanstående mappning.
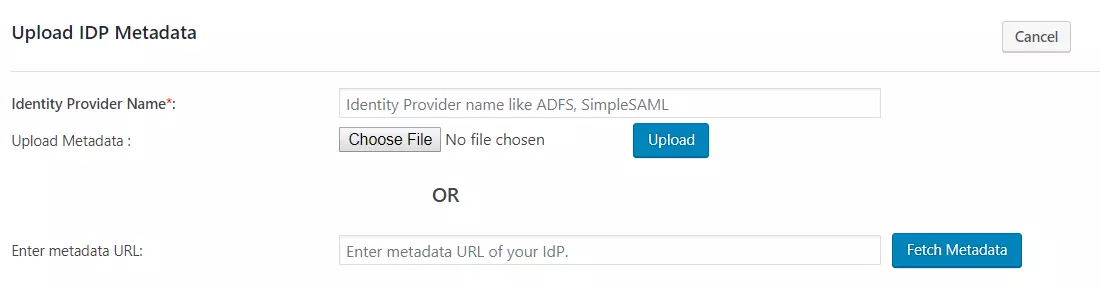
I SAML SSO-pluginet för WordPress, gå till fliken Tjänstleverantörsinställningar. Det finns två sätt att konfigurera SSO-pluginet för WordPress:
S. Genom att ladda upp IDP-metadata:
- Klicka på Ladda upp IDP-metadata knapp.
- Ange Identitetsleverantörens namn
- Du kan antingen ladda upp en metadatafil och klicka på Ladda knappen eller använd en
metadata-URL och klicka på Hämta metadata.
- I Premium plugin, Du kan aktivera automatisk synkronisering för metadata-URL som automatiskt uppdaterar plugin-konfigurationen enligt IDP-metadata efter ett visst tidsintervall
B. Manuell konfiguration:
- Ange de nödvändiga inställningarna (t.ex. identitetsleverantörens namn, IDP-enhets-ID eller utfärdare, SAML-inloggnings-URL, X.509-certifikat) som tillhandahålls av ditt Identitetsleverantör och klicka på
Spara knapp.
- Klicka på Testkonfiguration för att kontrollera de attribut och värden som skickas av IDP.

-
I Premium Plugin kan du tillhandahålla SAML Logout URL för att uppnå Single Logout på din WordPress-webbplats.
Steg 3: Attributmappning
Obs! För att konfigurera attributmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
-
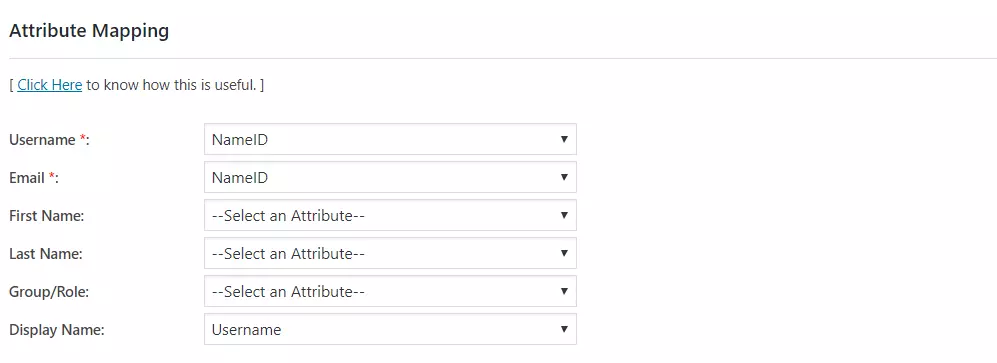
Attributmappning funktionen låter dig kartlägga användarattribut skickas av IDP under SSO till användarattributen på WordPress.
-
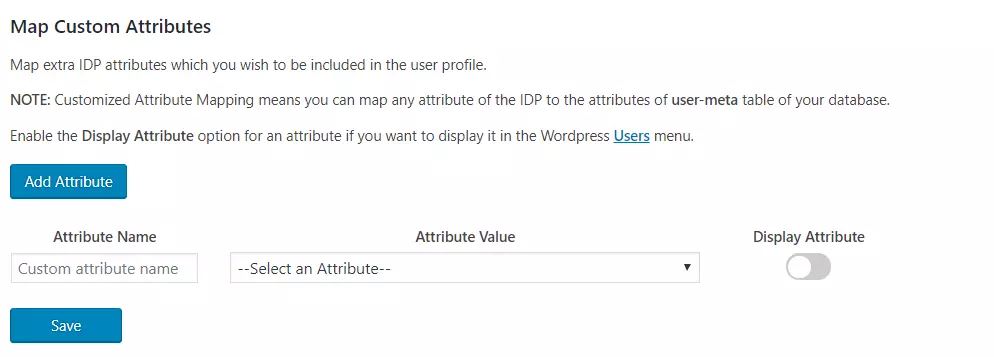
I SAML-pluginet för WordPress, gå till Attribut/rollmappning fliken och fyll i följande fält Attributmappning sektion.
-
Anpassad attributmappning: Denna funktion låter dig mappa alla attribut som skickas av IDP till användarmeta tabell över WordPress.
Steg 4: Rollkartläggning
Obs! För att konfigurera rollmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
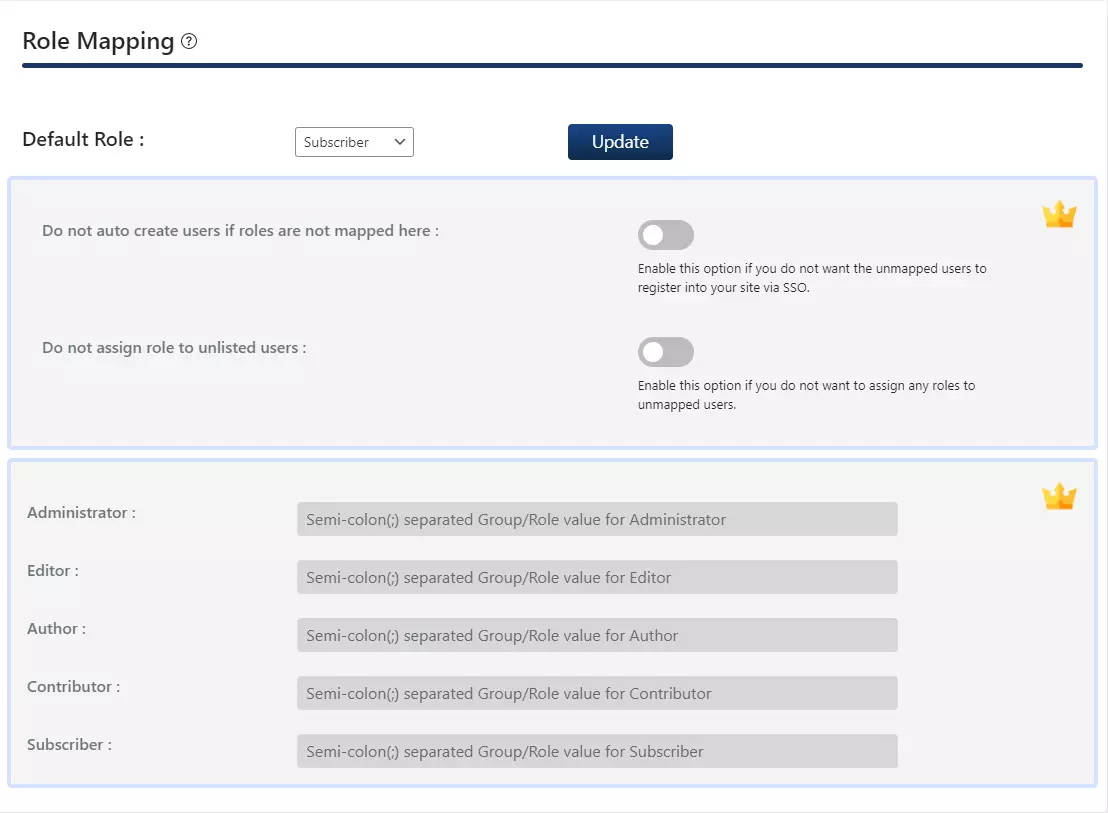
- I gratispluginen kan du välja en Standardroll som kommer att tilldelas alla icke-adminanvändare när de utför SSO.
- Gå till Attribut/rollmappning fliken och navigera till Rollkartläggning sektion.
- Välj Standardroll och klicka på Uppdatering knapp.
Steg 4: Rollkartläggning
Obs! För att konfigurera rollmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
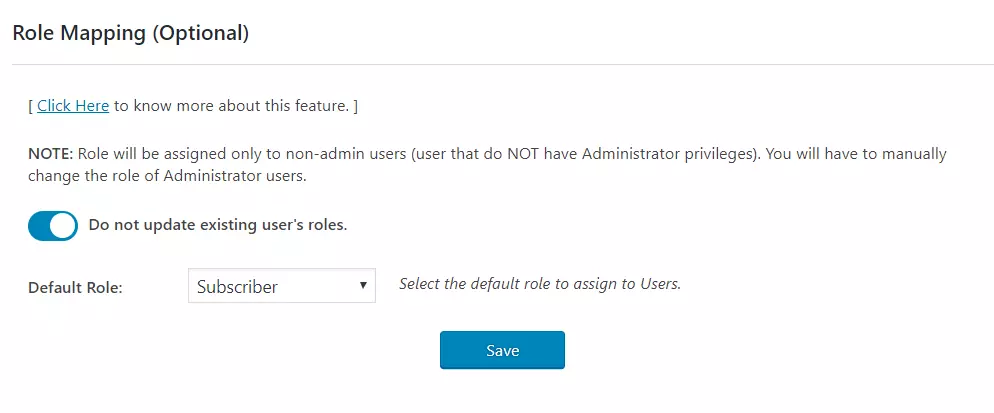
I standardpluginet kan du välja en standardroll som kommer att tilldelas alla icke-adminanvändare när de utför SSO.
- Gå till Attribut/rollmappning fliken och navigera till Rollkartläggning sektion.
- Välj Standardroll och klicka på Spara knapp.
Steg 4: Rollkartläggning
Den här funktionen låter dig tilldela och hantera roller för användare när de utför SSO. Tillsammans med standardrollerna i WordPress är detta även kompatibelt med alla anpassade roller.
Obs! För att konfigurera rollmappning för flera identitetsleverantörer, följ installationsguiden här . Den här funktionen är tillgänglig i Enterprise-planen.
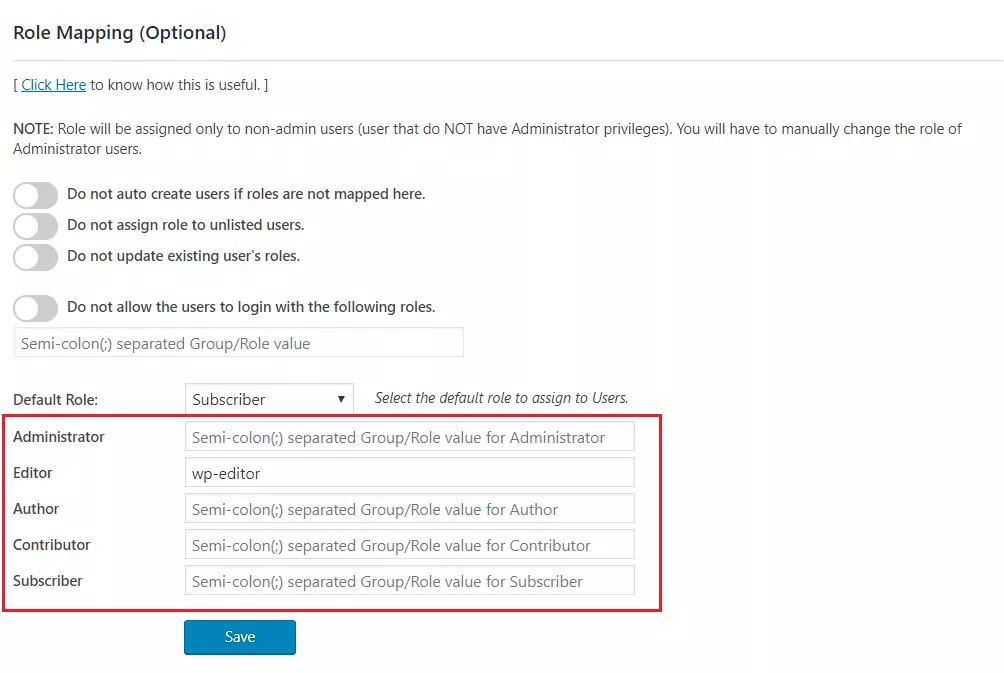
- Från Attributmappning avsnitt av plugin-programmet, tillhandahålla en mappning för det namngivna fältet
Grupp/rollDetta attribut kommer att innehålla den rollrelaterade informationen som skickas av IDP:n och kommer att användas för rollmappning.
- Navigera till rollmappningsavsnittet och tillhandahåll mappningarna för de markerade rollerna.
-
Till exempel, Om du vill ha en användare vars Grupp/roll attributvärdet är wp-editor för att tilldelas som en redigerare i WordPress, ange bara mappningen som wp-editor i redaktör
fältet i avsnittet Rollmappning.
Steg 5: SSO-inställningar
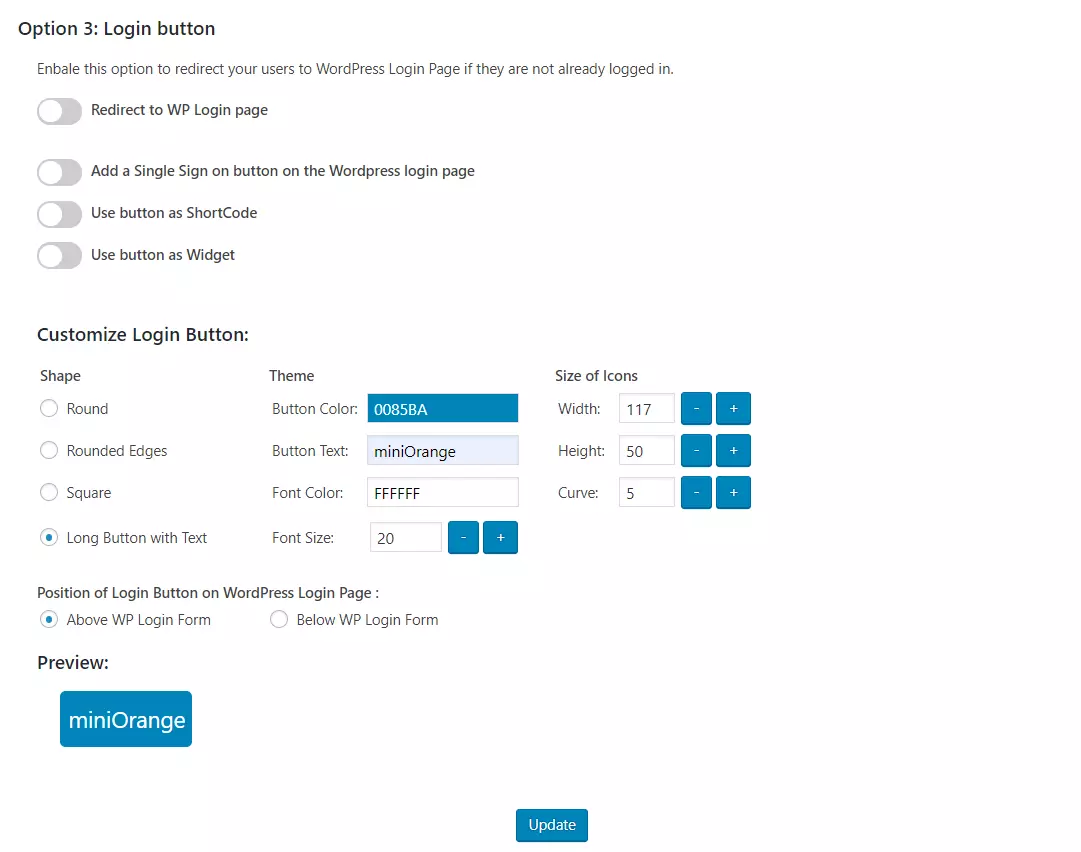
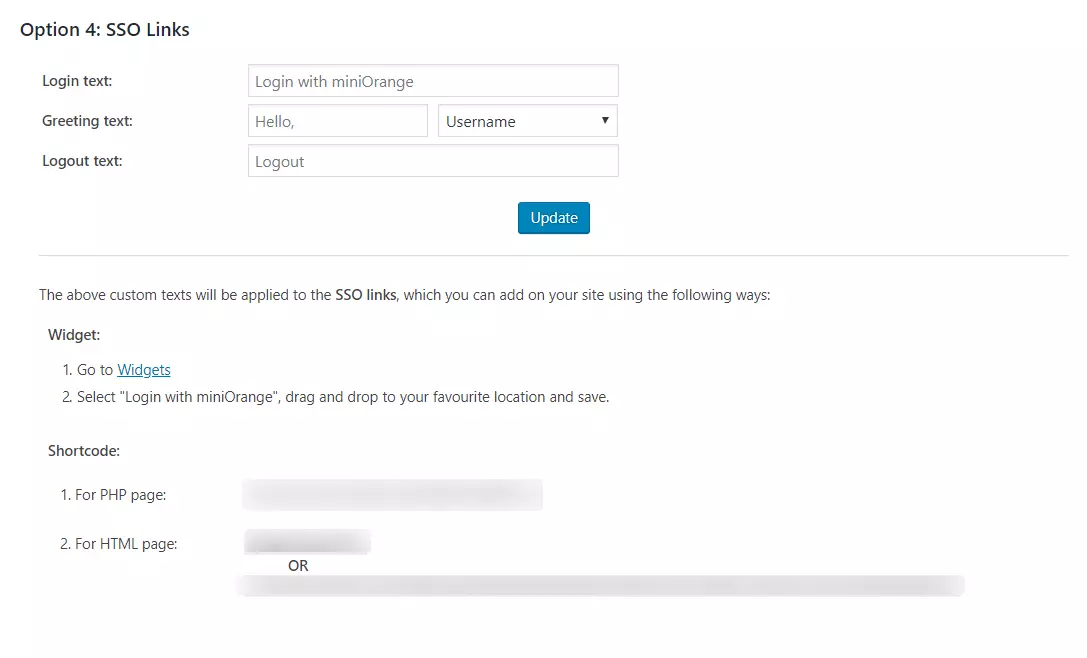
- I det kostnadsfria plugin-programmet kan du lägga till en enkel inloggningsknapp genom att aktivera Lägg till en enkel inloggningsknapp på WordPress-inloggningssidan växla in Alternativet 1.
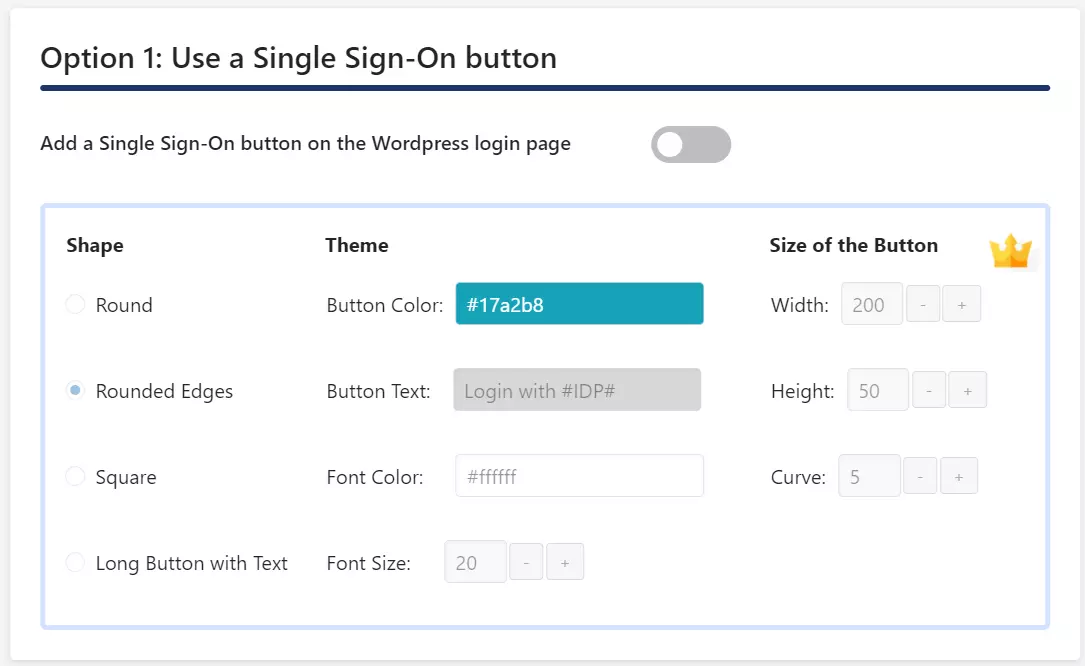
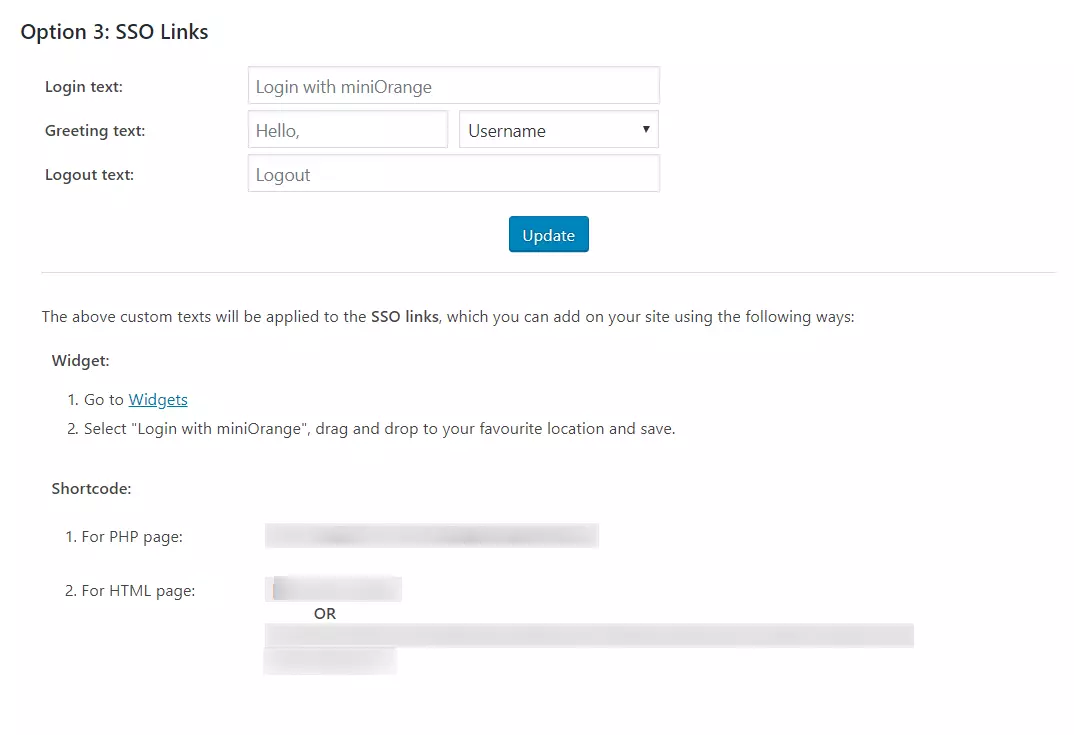
- Om ditt WordPress-tema stöder inloggningswidget kan du lägga till en inloggningswidget för att aktivera SP-initierad SSO på din webbplats.
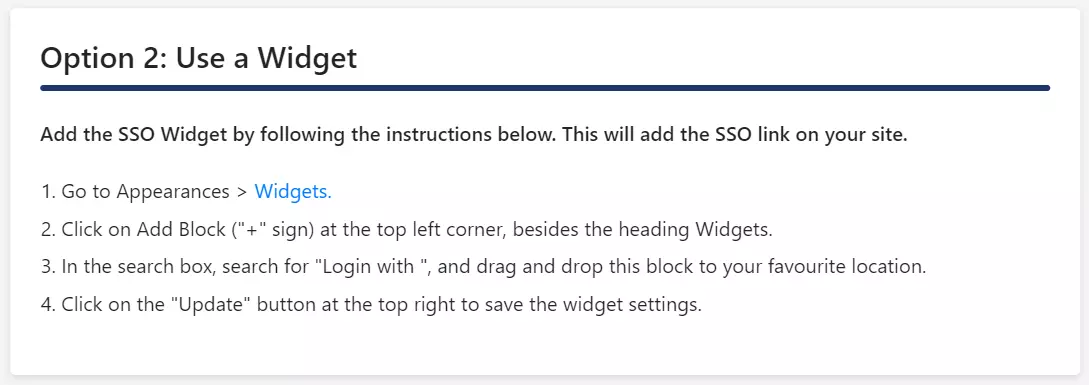
- Navigera till fliken Omdirigering och SSO-länkar och följ de givna stegen nedan Alternativ 2: Använd en widget för att lägga till en inloggningswidget på din webbplats.
Steg 5: SSO-inställningar
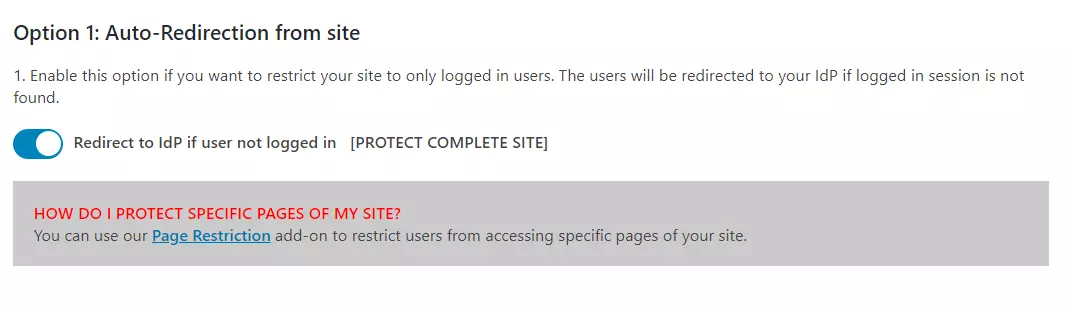
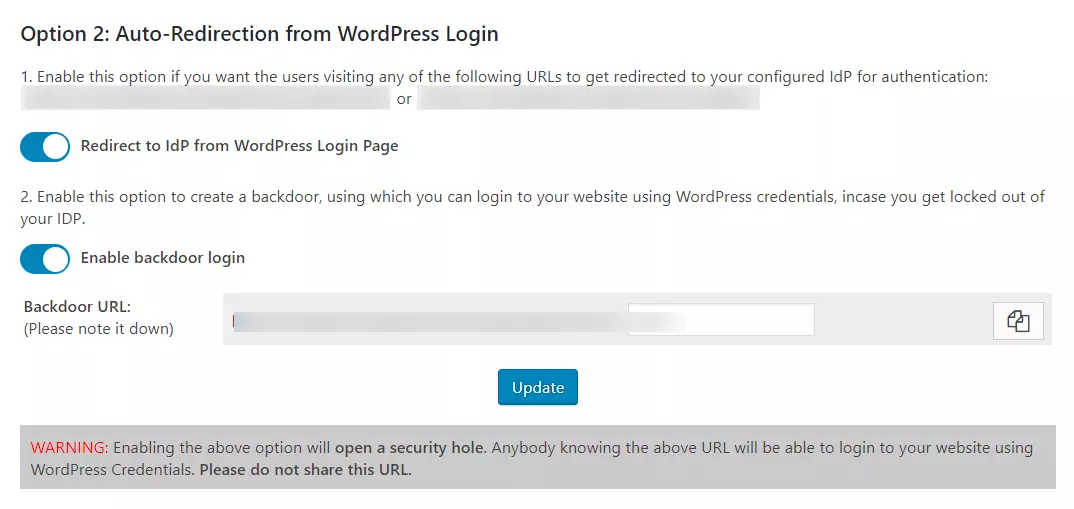
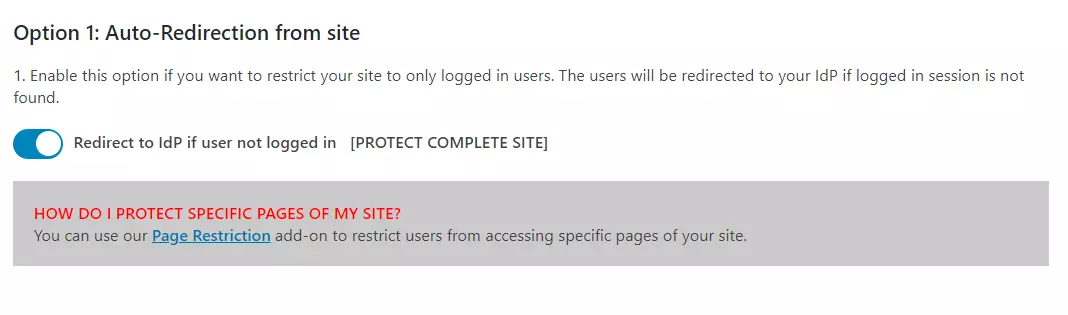
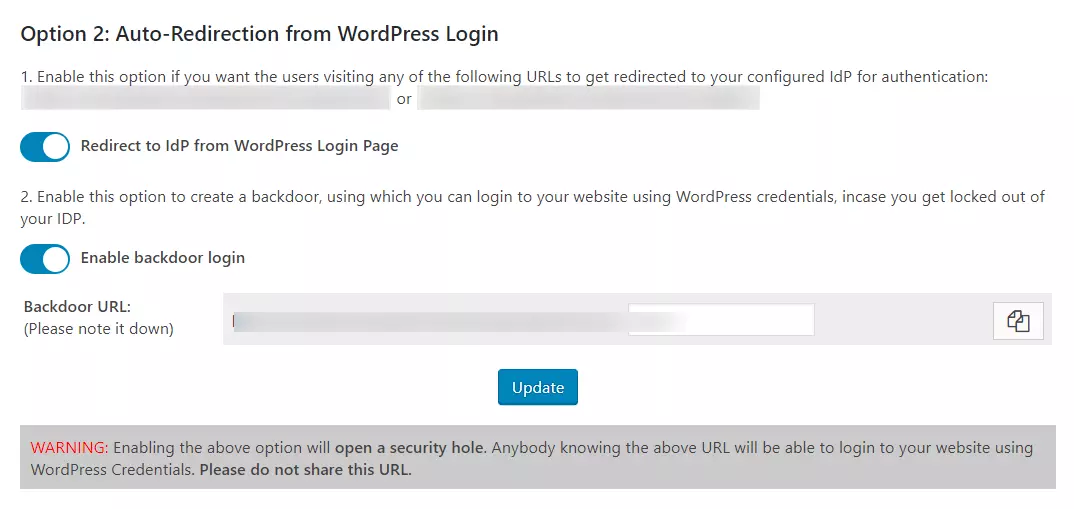
I standardinsticksprogrammet kan du aktivera SP-initierad SSO med hjälp av följande alternativ.
Hur man använder WordPress som en SAML IDP för externa applikationer 
WordPress kan användas som en SAML-identitetsleverantör (IdP) för externa applikationer genom att installera pluginet SAML IDP (Identity Provider) – Login with Website Users och konfigurera det genom att dela metadata som SSO-URL, Entity ID och certifikat med den externa tjänsteleverantören (SP). Du kan sedan mappa användarattribut och roller för att tillåta SSO-inloggning från WordPress till appar som AWS, Zoom, Tableau eller någon SAML-kompatibel plattform.
Relaterade artiklar








 Registrera



