Sökresultat :

×

Moodle SAML Single Sign-On (SSO) med WordPress som IdP | SSO-inloggning i WordPress

Konfigurera enkelt SAML Single Sign-On (SSO) för din Moodle-webbplats med Moodle-pluginet för WordPress, vilket möjliggör sömlös integration mellan WordPress och Moodle. Vårt plugin är kompatibelt med alla SAML-kompatibla identitetsleverantörer. Den här steg-för-steg-guiden guidar dig genom konfigurationen av Single Sign-On (SSO) med vårt Moodle-plugin för WordPress, vilket gör att WordPress kan fungera som identitetsleverantör (IdP) och Moodle som tjänsteleverantör (SP).


För att konfigurera WordPress som IdP med Moodle måste du installera miniOrange Moodle SAML 2.0 SSO- pluginet.

Följ stegen nedan för att konfigurera WordPress som en identitetsleverantör:

Konfigurera WordPress som IdP

  • Öppna Moodles webbplats.
  • Installera och aktivera miniOrange SAML SSO plugin, en robust Moodle SSO-lösning för WordPress, på din Moodle-webbplats och agerar som tjänsteleverantör.
  • I Insticksprogram flik bläddra till Tjänsteleverantörens metadata avsnitt kan du hitta SP-metadata som t.ex SP Entity-ID och ACS (AssertionConsumerService) URL som krävs för att konfigurera identitetsleverantören.
Moodle saml ladda upp metadata

Instruktioner:

  • Öppna WordPress-webbplatsen.
  • Installera och aktivera miniOrange SAML IDP-plugin för WordPress (WP som SAML IDP) på din WordPress-webbplats som fungerar som identitetsleverantör.
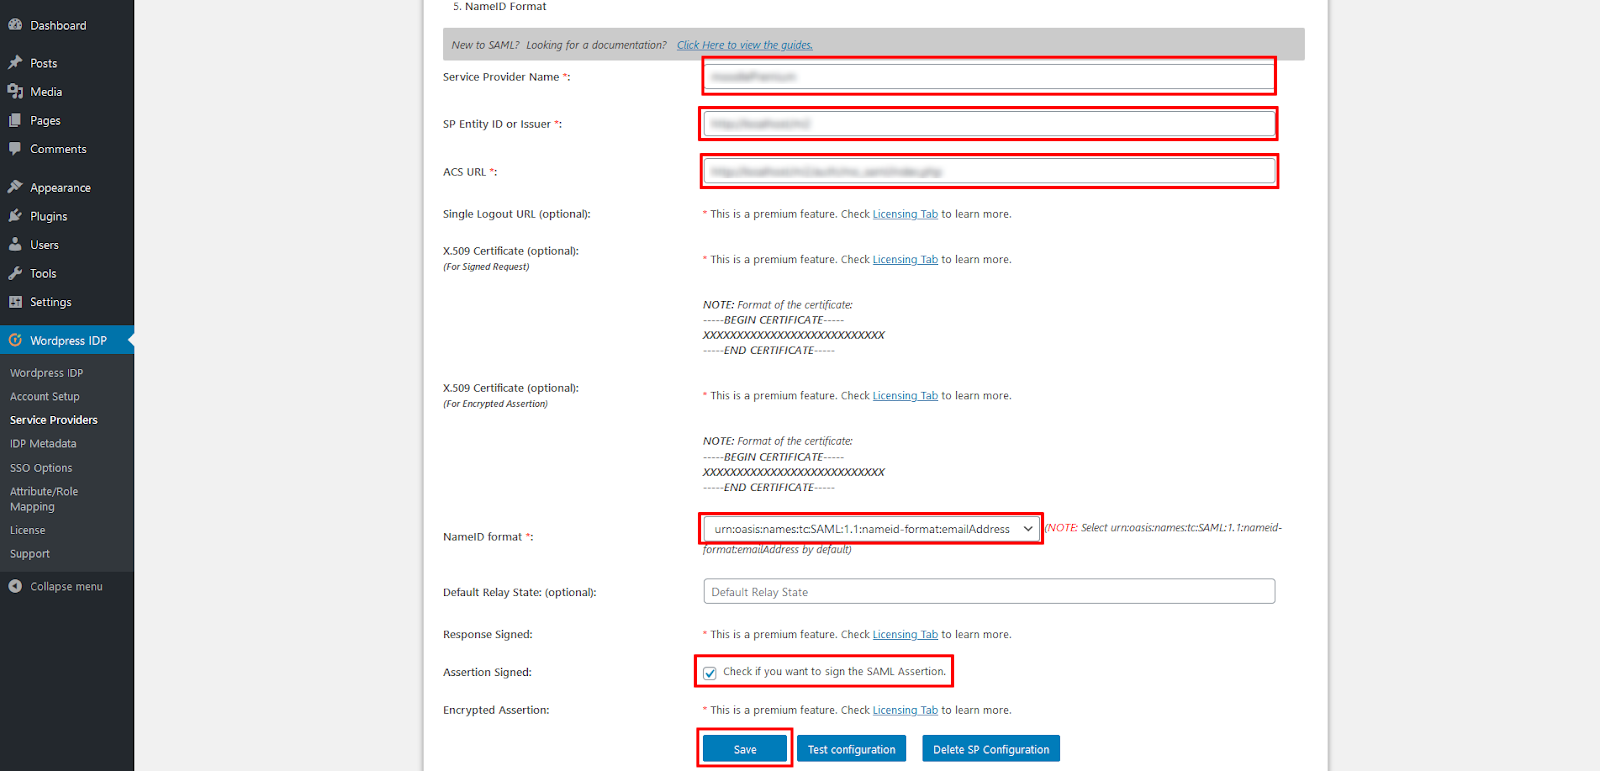
  • Gå till miniOrange SAML IDP-plugin för WordPress, navigera till Leverantör fliken.
  • Ange de värden som motsvarar informationen från tjänsteleverantören. Se tabellen nedan.
Tjänsteleverantörens namn
Namn på din tjänsteleverantör.
SP Entity ID eller Emittent Kopiera och klistra in SP-EntityID från tjänsteleverantören.
ACS URL Kopiera och klistra in ACS URL från tjänsteleverantören.
Namn-ID-format urn:oasis:names:tc:SAML:1.1:nameid-format:e-postadress
Påstående undertecknat Kontrollerade
SAML Single Sign-On (SSO) med WordPress som identitetsleverantör (IdP), search_app

  • Klicka på Spara för att spara dina konfigurationer.
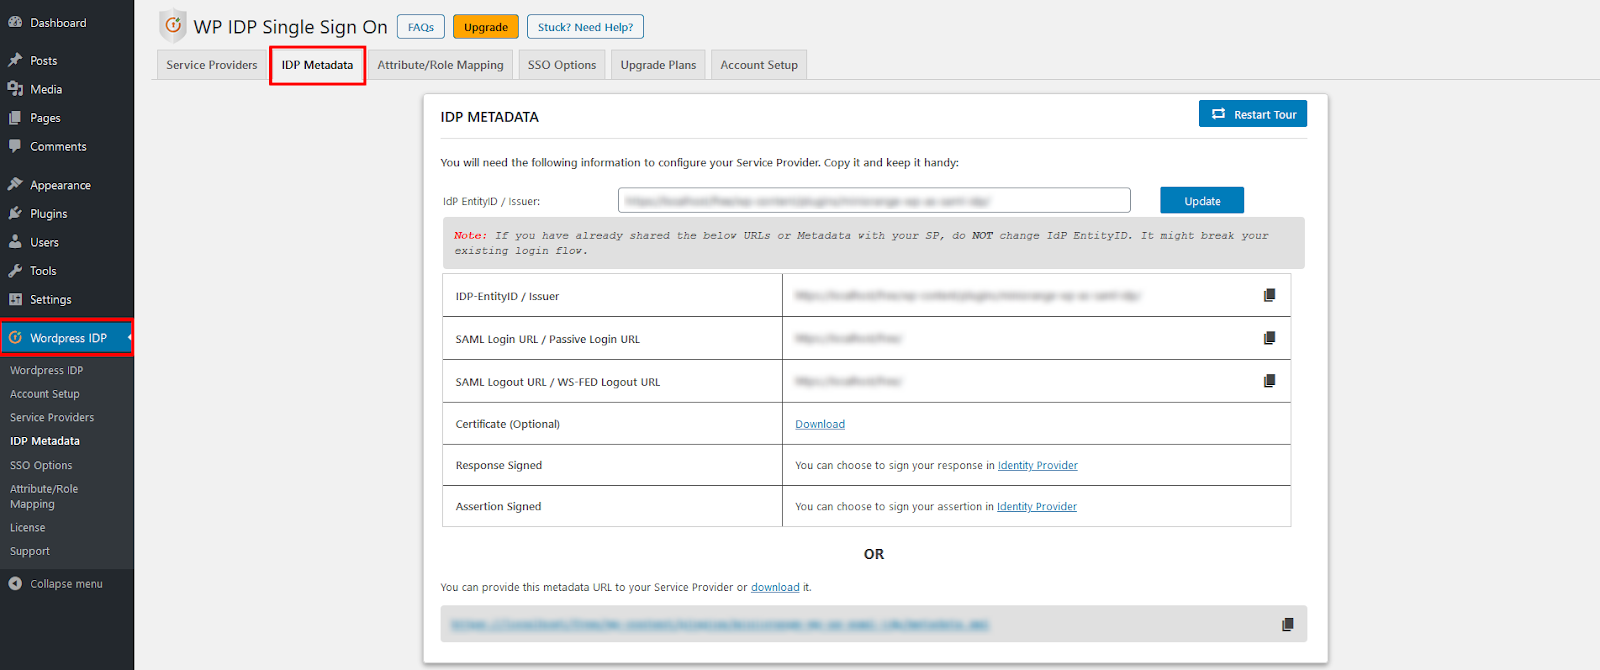
  • Gå till IDP-metadata flik. Här kan du hitta information för att konfigurera tjänsteleverantören.
  • Du kan också ladda ner XML-filen för metadata genom att klicka på ladda ner länken.
wordpress saml ladda upp metadata

  • Öppna WordPress-webbplatsen.
  • Installera och aktivera miniOrange SAML IDP-plugin för WordPress (WP som SAML IDP) på din WordPress-webbplats som fungerar som identitetsleverantör.
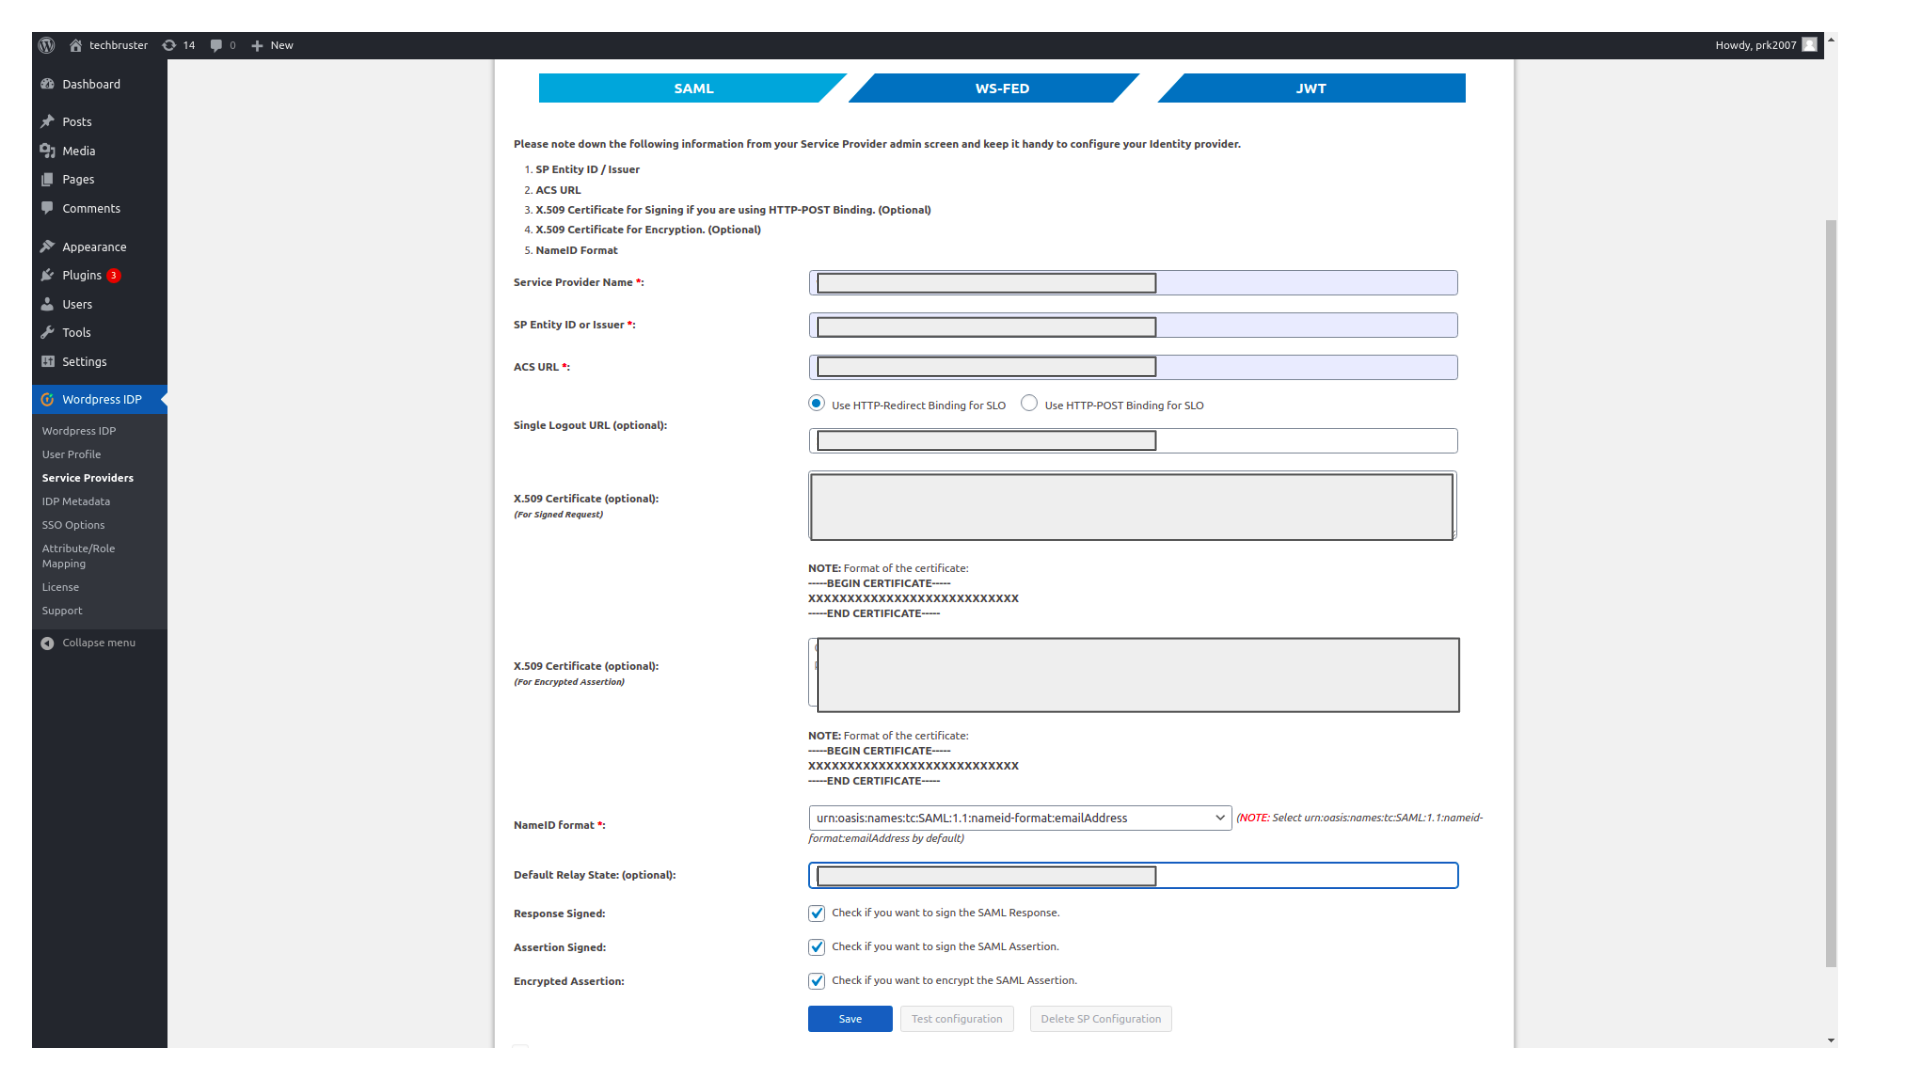
  • Gå till miniOrange SAML IDP-plugin för WordPress navigera till Tjänsteleverantör fliken.
  • Ange värdena som motsvarar informationen från tjänsteleverantören. Se tabellen nedan.
Tjänsteleverantörens namn
Namn på din tjänsteleverantör.
SP Entity ID eller Emittent Kopiera och klistra in SP-EntityID från tjänsteleverantören.
ACS URL Kopiera och klistra in ACS URL från tjänsteleverantören.
Välj Bindningstyp (Tillval) Välja Använd HTTP-omdirigeringsbindning för SLO
URL för enkel utloggning (Tillval) ange URL för enkel utloggning ges i tjänsteleverantören.
X.509-certifikat (Tillval) ange X.509-certifikat.
Namn-ID-format urn:oasis:names:tc:SAML:1.1:nameid-format:e-postadress
Svar undertecknat Markerat om du vill signera SAML-svaret
Påstående undertecknat Markerat om du vill signera SAML-svaret
Krypterad påstående Markerat om du vill kryptera SAML-bekräftelsen
SAML Single Sign-On (SSO) med WordPress som identitetsleverantör (IdP), search_app

  • Klicka på Spara för att spara dina konfigurationer.

Attributmappning (valfritt):

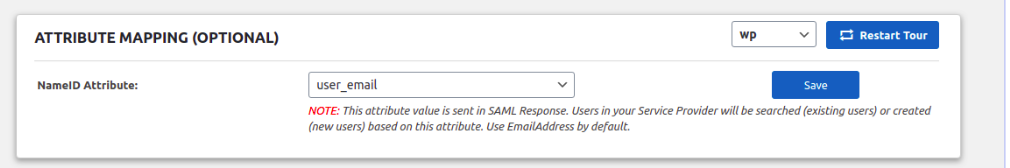
  • Gå till Attribut/rollmappning fliken och navigera till Attributmappning sektion.
  • När användaren utför SSO, Namn-ID värdet skickas till tjänsteleverantören. Detta värde är
    unikt för varje användare.
SAML Single Sign-On (SSO) med WordPress som identitetsleverantör (IdP), search_app

  • Klicka på Spara för att spara din konfiguration.

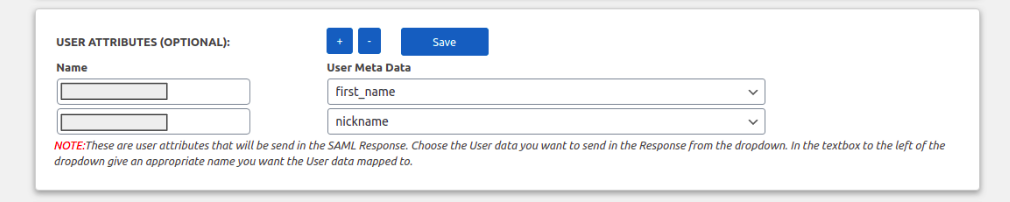
Användarattribut (valfritt):

  • Gå till Attribut/rollmappning fliken och navigera till Användarattribut.
  • Detta är användarattribut som kan skickas till Leverantör
    (som förnamn och efternamn).
  • Du kan lägga till flera attribut genom att klicka på "+" knapp.
SAML Single Sign-On (SSO) med WordPress som identitetsleverantör (IdP), search_app

  • Klicka på Spara för att spara dina konfigurationer.

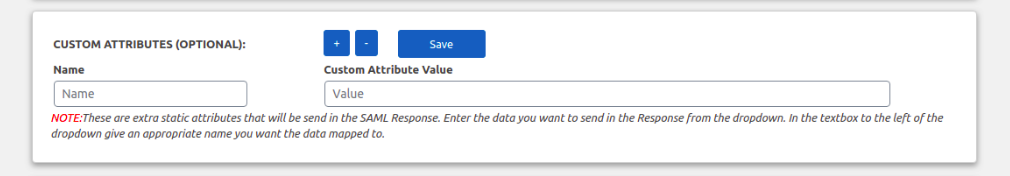
Anpassade attribut (valfritt):

  • Gå till Attribut/rollmappning fliken och navigera till Anpassade attribut.
  • Dessa är extra statiska attribut som kan skickas till Leverantör.
  • Du kan lägga till flera attribut genom att klicka på "+" knapp.
SAML Single Sign-On (SSO) med WordPress som identitetsleverantör (IdP), search_app

  • Klicka på Spara för att spara dina konfigurationer.

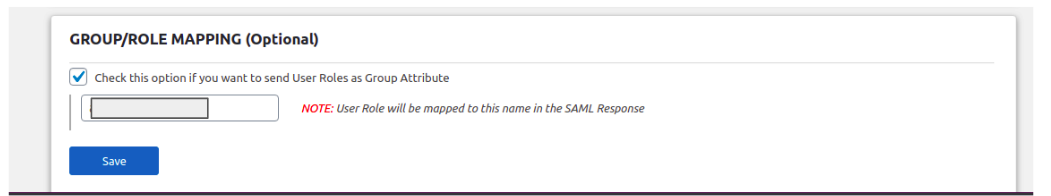
Rollmappning (valfritt):

  • Gå till Attribut/rollmappning fliken och navigera till Rollmappningsavsnitt.
  • Användargrupper är en samling användare med liknande åtkomstroller och möjligheter.
  • För att kartlägga rollerna i WordPress som användargrupp, aktivera det här alternativet.
  • Du kan ange attributet under vilket grupperna ska skickas till tjänsteleverantören.
SAML Single Sign-On (SSO) med WordPress som identitetsleverantör (IdP), search_app

  • Klicka på Spara för att spara dina konfigurationer.
  • Gå till IDP-metadata fliken. Här hittar du information om hur du konfigurerar tjänsteleverantören.
  • Du kan också ladda ner XML-filen för metadata genom att klicka på ladda ner länken.
SAML Single Sign-On (SSO) med WordPress som identitetsleverantör (IdP), search_app

Du har konfigurerat Moodle som SAML SP för att uppnå SSO-inloggning på din Moodle-webbplats.


 Tack för ditt svar. Vi återkommer snart.

Något gick fel. Skicka din fråga igen


ADFS_sso ×
Hej där!

Behövs hjälp? Vi är här!

stödja