Steg för att konfigurera Umbraco SAML Single Single On SSO
Välj din umbraco-version för att konfigurera SSO med:
Förutsättningar: Ladda ner och installation
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 9.2.3
För att ställa in mellanvaran måste du lägga till nedanstående namnområden, tjänster och mellanprogram i din startup.cs-fil (markerad i grönt), nedan är ett exempelexempel
using miniOrange.saml;using System.Reflection;namespace Application{public class Startup{ // Add services to the container. public void ConfigureServices(IServiceCollection services) { services.AddUmbraco(_env, _config) .AddBackOffice() .AddWebsite() .AddComposers() .Build(); services.AddminiOrangeServices(Assembly.GetExecutingAssembly()); } public void Configure(IApplicationBuilder app, IWebHostEnvironment env) { if (env.IsDevelopment()) { app.UseDeveloperExceptionPage(); } app.UseUmbraco() .WithMiddleware(u => { u.UseBackOffice(); u.UseWebsite(); u.AppBuilder.UseminiOrangeSAMLSSOMiddleware(); }) .WithEndpoints(u => { u.UseInstallerEndpoints(); u.UseBackOfficeEndpoints(); u.UseWebsiteEndpoints(); }); } } }
Kör programmet när konfigurationen är klar.
Efter integrationen, öppna din webbläsare och bläddra i plugin-instrumentpanelen med URL:en nedan:
https://<umbraco-middleware-base-url>/?ssoaction=config
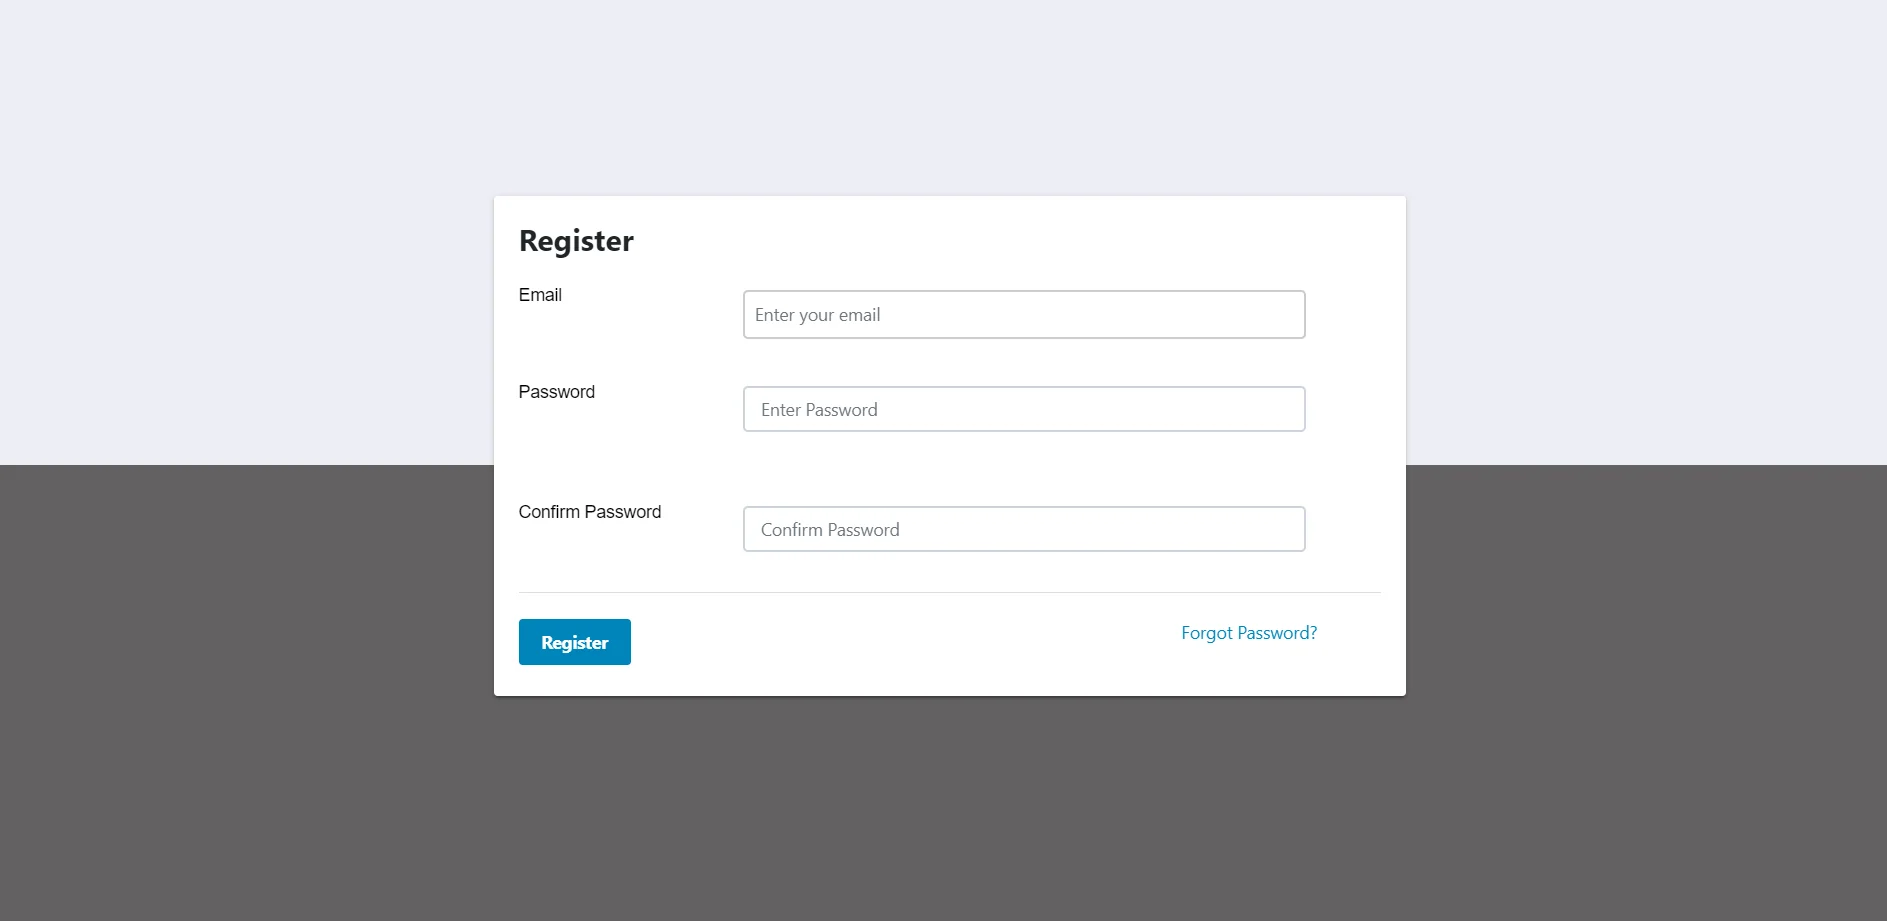
Om registreringssidan eller inloggningssidan dyker upp har du framgångsrikt lagt till miniOrange Umbraco SAML-mellanvara i din Umbraco-applikation.
Registrera dig eller logga in med ditt konto genom att klicka på
Registrera knappen för att konfigurera plugin-programmet
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 10.2.3
För att ställa in mellanvaran måste du lägga till nedanstående namnområden, tjänster och mellanprogram i din startup.cs-fil (markerad i grönt), nedan är ett exempelexempel
using miniOrange.saml;using System.Reflection;namespace Application{public class Startup{ // Add services to the container. public void ConfigureServices(IServiceCollection services) { services.AddUmbraco(_env, _config) .AddBackOffice() .AddWebsite() .AddComposers() .Build(); services.AddminiOrangeServices(Assembly.GetExecutingAssembly()); } public void Configure(IApplicationBuilder app, IWebHostEnvironment env) { if (env.IsDevelopment()) { app.UseDeveloperExceptionPage(); } app.UseUmbraco() .WithMiddleware(u => { u.UseBackOffice(); u.UseWebsite(); u.AppBuilder.UseminiOrangeSAMLSSOMiddleware(); }) .WithEndpoints(u => { u.UseInstallerEndpoints(); u.UseBackOfficeEndpoints(); u.UseWebsiteEndpoints(); }); } } }
Kör programmet när konfigurationen är klar.
Efter integrationen, öppna din webbläsare och bläddra i plugin-instrumentpanelen med URL:en nedan:
https://<umbraco-middleware-base-url>/?ssoaction=config
Om registreringssidan eller inloggningssidan dyker upp har du framgångsrikt lagt till miniOrange Umbraco SAML-mellanvara i din Umbraco-applikation.
Registrera dig eller logga in med ditt konto genom att klicka på
Registrera knappen för att konfigurera plugin-programmet
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 11.2.3
För att ställa in mellanvaran måste du lägga till nedanstående namnområden, tjänster och mellanprogram i din program.cs-fil (markerad i grönt), nedan är ett exempelexempel
Efter integrationen, öppna din webbläsare och bläddra i plugin-instrumentpanelen med URL:en nedan:
https://<umbraco-middleware-base-url>/?ssoaction=config
Om registreringssidan eller inloggningssidan dyker upp har du framgångsrikt lagt till miniOrange Umbraco SAML-mellanvara i din Umbraco-applikation.
Registrera dig eller logga in med ditt konto genom att klicka på
Registrera knappen för att konfigurera plugin-programmet
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 12.2.3
För att ställa in mellanvaran måste du lägga till nedanstående namnområden, tjänster och mellanprogram i din program.cs-fil (markerad i grönt), nedan är ett exempelexempel
Efter integrationen, öppna din webbläsare och bläddra i plugin-instrumentpanelen
med webbadressen nedan:
https://<umbraco-middleware-base-url>/?ssoaction=config
Om registreringssidan eller inloggningssidan dyker upp har du lyckats
lagt till miniOrange Umbraco SAML-mellanvara i din Umbraco
Ansökan.
Registrera dig eller logga in med ditt konto genom att klicka på
Registrera knappen för att konfigurera plugin-programmet
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 13.2.3
För att ställa in mellanvaran måste du lägga till nedanstående namnområden, tjänster och mellanprogram i din program.cs-fil (markerad i grönt), nedan är ett exempelexempel
Efter integrationen, öppna din webbläsare och bläddra i plugin-instrumentpanelen
med webbadressen nedan:
https://<umbraco-middleware-base-url>/?ssoaction=config
Om registreringssidan eller inloggningssidan dyker upp har du lyckats
lagt till miniOrange Umbraco SAML-mellanvara i din Umbraco
Ansökan.
Registrera dig eller logga in med ditt konto genom att klicka på
Registrera knappen för att konfigurera plugin-programmet
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 14.2.3
För att ställa in mellanvaran måste du lägga till nedanstående namnområden, tjänster och mellanprogram i din program.cs-fil (markerad i grönt), nedan är ett exempelexempel
Efter integrationen, öppna din webbläsare och bläddra i plugin-instrumentpanelen
med webbadressen nedan:
https://<umbraco-middleware-base-url>/?ssoaction=config
Om registreringssidan eller inloggningssidan dyker upp har du lyckats
lagt till miniOrange Umbraco SAML-mellanvara i din Umbraco
Ansökan.
Registrera dig eller logga in med ditt konto genom att klicka på
Registrera knappen för att konfigurera plugin-programmet
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 15.2.4
För att ställa in mellanvaran måste du lägga till nedanstående namnområden, tjänster och mellanprogram i din program.cs-fil (markerad i grönt), nedan är ett exempelexempel
Efter integrationen, öppna din webbläsare och bläddra i plugin-instrumentpanelen
med webbadressen nedan:
https://<umbraco-middleware-base-url>/?ssoaction=config
Om registreringssidan eller inloggningssidan dyker upp har du lyckats
lagt till miniOrange Umbraco SAML-mellanvara i din Umbraco
Ansökan.
Registrera dig eller logga in med ditt konto genom att klicka på
Registrera knappen för att konfigurera plugin-programmet
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 16.2.4
För att ställa in mellanvaran måste du lägga till nedanstående namnområden, tjänster och mellanprogram i din program.cs-fil (markerad i grönt), nedan är ett exempelexempel
Efter integrationen, öppna din webbläsare och bläddra i plugin-instrumentpanelen
med webbadressen nedan:
https://<umbraco-middleware-base-url>/?ssoaction=config
Om registreringssidan eller inloggningssidan dyker upp har du lyckats
lagt till miniOrange Umbraco SAML-mellanvara i din Umbraco
Ansökan.
Registrera dig eller logga in med ditt konto genom att klicka på
Registrera knappen för att konfigurera plugin-programmet
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 17.2.4
För att ställa in mellanvaran måste du lägga till nedanstående namnområden, tjänster och mellanprogram i din program.cs-fil (markerad i grönt), nedan är ett exempelexempel
Efter integrationen, öppna din webbläsare och bläddra i plugin-instrumentpanelen
med webbadressen nedan:
https://<umbraco-middleware-base-url>/?ssoaction=config
Om registreringssidan eller inloggningssidan dyker upp har du lyckats
lagt till miniOrange Umbraco SAML-mellanvara i din Umbraco
Ansökan.
Registrera dig eller logga in med ditt konto genom att klicka på
Registrera knappen för att konfigurera plugin-programmet
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 18.0.0
För att ställa in mellanvaran måste du lägga till nedanstående namnområden, tjänster och mellanprogram i din program.cs-fil (markerad i grönt), nedan är ett exempelexempel
Efter integrationen, öppna din webbläsare och bläddra i plugin-instrumentpanelen
med webbadressen nedan:
https://<umbraco-middleware-base-url>/?ssoaction=config
Om registreringssidan eller inloggningssidan dyker upp har du lyckats
lagt till miniOrange Umbraco SAML-mellanvara i din Umbraco
Ansökan.
Registrera dig eller logga in med ditt konto genom att klicka på
Registrera knappen för att konfigurera plugin-programmet
1. Konfigurera din identitetsleverantör
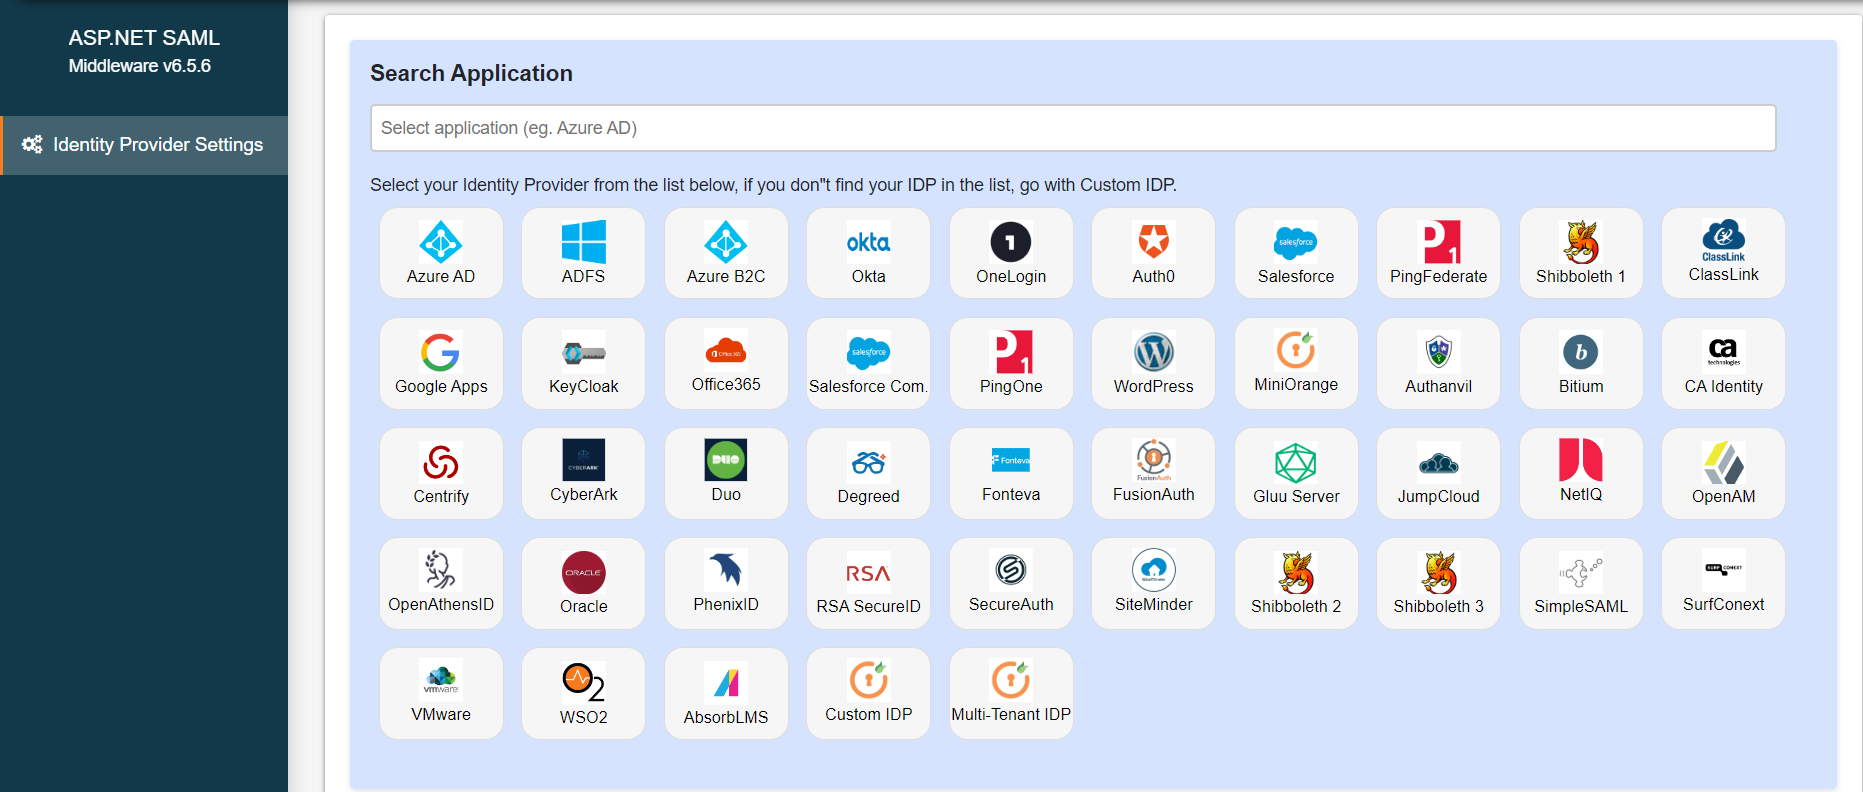
Enligt plugin Settings fliken väljer du din identitetsleverantör från listan som visas.
Det finns två sätt som beskrivs nedan med vilka du kan få SAML SP-metadata att konfigurera på din identitetsleverantör.
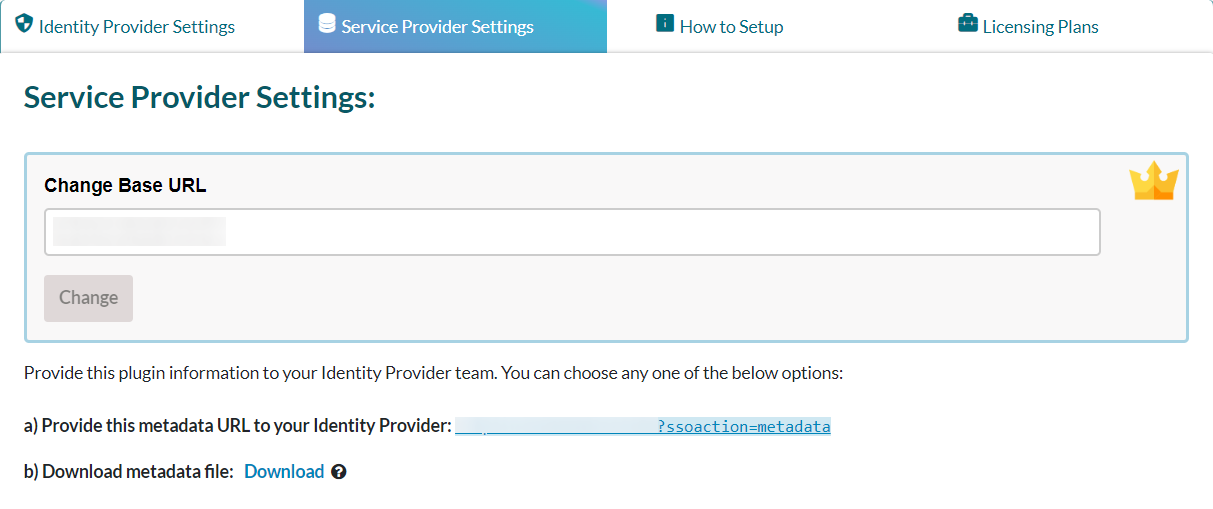
A] Använda SAML-metadata-URL eller metadatafil:
I Menyn för plugininställningar, leta efter
Inställningar för tjänsteleverantör. Under det kan du hitta metadata-URLen samt möjligheten att ladda ner SAML-metadata.
Kopiera metadata-URL eller ladda ned metadatafilen för att konfigurera densamma på din identitetsleverantör.
Du kan hänvisa till skärmdumpen nedan:
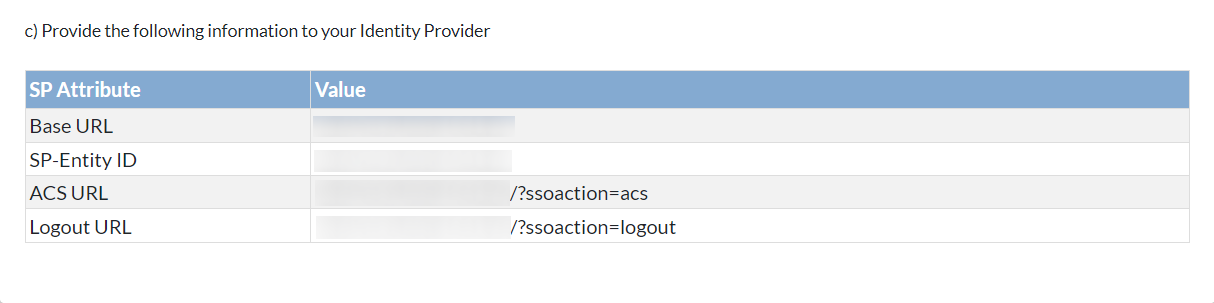
B] Ladda upp metadata manuellt:
Från Inställningar för tjänsteleverantör avsnitt, kan du manuellt kopiera tjänsteleverantörens metadata som
SP Entity ID, ACS URL, Single Logout URL
och dela den med din identitetsleverantör för konfiguration.
Du kan hänvisa till skärmdumpen nedan:
2. Konfigurera Umbraco som tjänsteleverantör
Det finns två sätt som beskrivs nedan med vilka du kan få SAML SP-metadata att konfigurera på din identitetsleverantör.
A] Ladda upp metadata med knappen Ladda upp IDP-metadata:
Om din identitetsleverantör har försett dig med metadata-URL eller metadatafil (endast .xml-format) kan du helt enkelt konfigurera identitetsleverantörens metadata i plugin-programmet med hjälp av
Ladda upp IDP-metadata alternativ. Du kan hänvisa till skärmdumpen nedan:
Du kan välja vilket som helst av alternativen enligt det metadataformat du har tillgängligt.
När du har konfigurerat din identitetsleverantör kommer den att förse dig med
IDP-enhets-ID, IDP Single Sign On URL och
SAML X509-certifikat fält respektive.
Klicka Spara för att spara dina IDP-uppgifter
Det finns två sätt som beskrivs nedan med vilka du kan få SAML SP-metadata att konfigurera på din identitetsleverantör.
A] Ladda upp metadata med knappen Ladda upp IDP-metadata:
Om din identitetsleverantör har försett dig med metadata-URL eller metadatafil (endast .xml-format) kan du helt enkelt konfigurera identitetsleverantörens metadata i plugin-programmet med hjälp av
Ladda upp IDP-metadata alternativ. Du kan hänvisa till skärmdumpen nedan:
Du kan välja vilket som helst av alternativen enligt det metadataformat du har tillgängligt.
När du har konfigurerat din identitetsleverantör kommer den att förse dig med
IDP-enhets-ID, IDP Single Sign On URL och
SAML X509-certifikat fält respektive.
Klicka Spara för att spara dina IDP-uppgifter
Det finns två sätt som beskrivs nedan med vilka du kan konfigurera din SAML-identitetsleverantörs metadata i plugin-programmet.
A] Ladda upp metadata med knappen Ladda upp IDP-metadata:
Om din identitetsleverantör har försett dig med metadata-URL eller metadatafil (endast .xml-format) kan du helt enkelt konfigurera identitetsleverantörens metadata i plugin-programmet med hjälp av
Ladda upp IDP-metadata alternativ. Du kan hänvisa till skärmdumpen nedan:
Du kan välja vilket som helst av alternativen enligt det metadataformat du har tillgängligt.
När du har konfigurerat din identitetsleverantör kommer den att förse dig med
IDP-enhets-ID, IDP Single Sign On URL och
SAML X509-certifikat fält respektive.
Klicka Spara för att spara dina IDP-uppgifter
Det finns två sätt som beskrivs nedan med vilka du kan konfigurera din SAML-identitetsleverantörs metadata i plugin-programmet.
A] Ladda upp metadata med knappen Ladda upp IDP-metadata:
Om din identitetsleverantör har försett dig med metadata-URL eller metadatafil (endast .xml-format) kan du helt enkelt konfigurera identitetsleverantörens metadata i plugin-programmet med hjälp av
Ladda upp IDP-metadata alternativ. Du kan hänvisa till skärmdumpen nedan:
Du kan välja vilket som helst av alternativen enligt det metadataformat du har tillgängligt.
När du har konfigurerat din identitetsleverantör kommer den att förse dig med
IDP-enhets-ID, IDP Single Sign On URL och
SAML X509-certifikat fält respektive.
Klicka Spara för att spara dina IDP-uppgifter
Det finns två sätt som beskrivs nedan med vilka du kan konfigurera din SAML-identitetsleverantörs metadata i plugin-programmet.
A] Ladda upp metadata med knappen Ladda upp IDP-metadata:
Om din identitetsleverantör har försett dig med metadata-URL eller metadatafil (endast .xml-format) kan du helt enkelt konfigurera identitetsleverantörens metadata i plugin-programmet med hjälp av
Ladda upp IDP-metadata alternativ. Du kan hänvisa till skärmdumpen nedan:
Du kan välja vilket som helst av alternativen enligt det metadataformat du har tillgängligt.
När du har konfigurerat din identitetsleverantör kommer den att förse dig med
IDP-enhets-ID, IDP Single Sign On URL och
SAML X509-certifikat fält respektive.
Klicka Spara för att spara dina IDP-uppgifter
Det finns två sätt som beskrivs nedan med vilka du kan konfigurera din SAML-identitetsleverantörs metadata i plugin-programmet.
A] Ladda upp metadata med knappen Ladda upp IDP-metadata:
Om din identitetsleverantör har försett dig med metadata-URL eller metadatafil (endast .xml-format) kan du helt enkelt konfigurera identitetsleverantörens metadata i plugin-programmet med hjälp av
Ladda upp IDP-metadata alternativ. Du kan hänvisa till skärmdumpen nedan:
Du kan välja vilket som helst av alternativen enligt det metadataformat du har tillgängligt.
När du har konfigurerat din identitetsleverantör kommer den att förse dig med
IDP-enhets-ID, IDP Single Sign On URL och
SAML X509-certifikat fält respektive.
Klicka Spara för att spara dina IDP-uppgifter
Det finns två sätt som beskrivs nedan med vilka du kan konfigurera din SAML-identitetsleverantörs metadata i plugin-programmet.
A] Ladda upp metadata med knappen Ladda upp IDP-metadata:
Om din identitetsleverantör har försett dig med metadata-URL eller metadatafil (endast .xml-format) kan du helt enkelt konfigurera identitetsleverantörens metadata i plugin-programmet med hjälp av
Ladda upp IDP-metadata alternativ. Du kan hänvisa till skärmdumpen nedan:
Du kan välja vilket som helst av alternativen enligt det metadataformat du har tillgängligt.
När du har konfigurerat din identitetsleverantör kommer den att förse dig med
IDP-enhets-ID, IDP Single Sign On URL och
SAML X509-certifikat fält respektive.
Klicka Spara för att spara dina IDP-uppgifter
Det finns två sätt som beskrivs nedan med vilka du kan konfigurera din SAML-identitetsleverantörs metadata i plugin-programmet.
A] Ladda upp metadata med knappen Ladda upp IDP-metadata:
Om din identitetsleverantör har försett dig med metadata-URL eller metadatafil (endast .xml-format) kan du helt enkelt konfigurera identitetsleverantörens metadata i plugin-programmet med hjälp av
Ladda upp IDP-metadata alternativ. Du kan hänvisa till skärmdumpen nedan:
Du kan välja vilket som helst av alternativen enligt det metadataformat du har tillgängligt.
När du har konfigurerat din identitetsleverantör kommer den att förse dig med
IDP-enhets-ID, IDP Single Sign On URL och
SAML X509-certifikat fält respektive.
Klicka Spara för att spara dina IDP-uppgifter
Det finns två sätt som beskrivs nedan med vilka du kan konfigurera din SAML-identitetsleverantörs metadata i plugin-programmet.
A] Ladda upp metadata med knappen Ladda upp IDP-metadata:
Om din identitetsleverantör har försett dig med metadata-URL eller metadatafil (endast .xml-format) kan du helt enkelt konfigurera identitetsleverantörens metadata i plugin-programmet med hjälp av
Ladda upp IDP-metadata alternativ. Du kan hänvisa till skärmdumpen nedan:
Du kan välja vilket som helst av alternativen enligt det metadataformat du har tillgängligt.
När du har konfigurerat din identitetsleverantör kommer den att förse dig med
IDP-enhets-ID, IDP Single Sign On URL och
SAML X509-certifikat fält respektive.
Klicka Spara för att spara dina IDP-uppgifter
Det finns två sätt som beskrivs nedan med vilka du kan konfigurera din SAML-identitetsleverantörs metadata i plugin-programmet.
A] Ladda upp metadata med knappen Ladda upp IDP-metadata:
Om din identitetsleverantör har försett dig med metadata-URL eller metadatafil (endast .xml-format) kan du helt enkelt konfigurera identitetsleverantörens metadata i plugin-programmet med hjälp av
Ladda upp IDP-metadata alternativ. Du kan hänvisa till skärmdumpen nedan:
Du kan välja vilket som helst av alternativen enligt det metadataformat du har tillgängligt.
När du har konfigurerat din identitetsleverantör kommer den att förse dig med
IDP-enhets-ID, IDP Single Sign On URL och
SAML X509-certifikat fält respektive.
Klicka Spara för att spara dina IDP-uppgifter
3. Välj Användarinloggningstyp
Nu under inställningar för identitetsleverantör fliken, gå till Umbracos inställningar för inloggningstyp.
Välj användarens SSO-inloggningstyp baserat på ditt krav, dvs vilken typ av användare som ska utföra enkel inloggning, du kan välja antingen
BackOffice-inloggning or Logga in och klicka på Spara.
4. Testa SAML SSO
Klicka på Testkonfiguration för att testa om SAML-konfigurationen du har gjort är korrekt.
Skärmdumpen nedan visar ett lyckat resultat. Klicka på SSO-integration för att fortsätta med SSO-integrationen.
Om du upplever något fel i modulens ände kommer du att visas med fönstret som liknar nedan.
För att felsöka felet kan du följa stegen nedan:
Enligt
Felsökning
fliken, aktivera växeln för att ta emot pluginloggarna.
När det är aktiverat kommer du att kunna hämta pluginloggar genom att navigera till
Inställningar för identitetsleverantör fliken och klicka på
Testkonfiguration.
ladda ner loggfil från felsöka fliken för att se vad som gick fel.
Du kan dela loggfil med oss kl
umbracosupport@xecurify.com
och vårt team kommer att kontakta dig för att lösa ditt problem.
Klicka på Testkonfiguration för att testa om SAML-konfigurationen du har gjort är korrekt.
Skärmdumpen nedan visar ett lyckat resultat. Klicka på SSO-integration för att fortsätta med SSO-integrationen.
Om du upplever något fel i modulens ände kommer du att visas med fönstret som liknar nedan.
För att felsöka felet kan du följa stegen nedan:
Enligt
Felsökning
fliken, aktivera växeln för att ta emot pluginloggarna.
När det är aktiverat kommer du att kunna hämta pluginloggar genom att navigera till
Inställningar för identitetsleverantör fliken och klicka på
Testkonfiguration.
ladda ner loggfil från felsöka fliken för att se vad som gick fel.
Du kan dela loggfil med oss kl
umbracosupport@xecurify.com
och vårt team kommer att kontakta dig för att lösa ditt problem.
Klicka på Testkonfiguration för att testa om SAML-konfigurationen du har gjort är korrekt.
Skärmdumpen nedan visar ett lyckat resultat. Klicka på SSO-integration för att fortsätta med SSO-integrationen.
Om du upplever något fel i modulens ände kommer du att visas med fönstret som liknar nedan.
För att felsöka felet kan du följa stegen nedan:
Enligt
Felsökning
fliken, aktivera växeln för att ta emot pluginloggarna.
När det är aktiverat kommer du att kunna hämta pluginloggar genom att navigera till
Inställningar för identitetsleverantör fliken och klicka på
Testkonfiguration.
ladda ner loggfil från felsöka fliken för att se vad som gick fel.
Du kan dela loggfil med oss kl
umbracosupport@xecurify.com
och vårt team kommer att kontakta dig för att lösa ditt problem.
Klicka på Testkonfiguration för att testa om SAML-konfigurationen du har gjort är korrekt.
Skärmdumpen nedan visar ett lyckat resultat. Klicka på SSO-integration för att fortsätta med SSO-integrationen.
Om du upplever något fel i modulens ände kommer du att visas med fönstret som liknar nedan.
För att felsöka felet kan du följa stegen nedan:
Enligt
Felsökning
fliken, aktivera växeln för att ta emot pluginloggarna.
När det är aktiverat kommer du att kunna hämta pluginloggar genom att navigera till
Inställningar för identitetsleverantör fliken och klicka på
Testkonfiguration.
ladda ner loggfil från felsöka fliken för att se vad som gick fel.
Du kan dela loggfil med oss kl
umbracosupport@xecurify.com
och vårt team kommer att kontakta dig för att lösa ditt problem.
Klicka på Testkonfiguration för att testa om SAML-konfigurationen du har gjort är korrekt.
Skärmdumpen nedan visar ett lyckat resultat. Klicka på SSO-integration för att fortsätta med SSO-integrationen.
Om du upplever något fel i modulens ände kommer du att visas med fönstret som liknar nedan.
För att felsöka felet kan du följa stegen nedan:
Enligt
Felsökning
fliken, aktivera växeln för att ta emot pluginloggarna.
När det är aktiverat kommer du att kunna hämta pluginloggar genom att navigera till
Inställningar för identitetsleverantör fliken och klicka på
Testkonfiguration.
ladda ner loggfil från felsöka fliken för att se vad som gick fel.
Du kan dela loggfil med oss kl
umbracosupport@xecurify.com
och vårt team kommer att kontakta dig för att lösa ditt problem.
Klicka på Testkonfiguration för att testa om SAML-konfigurationen du har gjort är korrekt.
Skärmdumpen nedan visar ett lyckat resultat. Klicka på SSO-integration för att fortsätta med SSO-integrationen.
Om du upplever något fel i modulens ände kommer du att visas med fönstret som liknar nedan.
För att felsöka felet kan du följa stegen nedan:
Enligt
Felsökning
fliken, aktivera växeln för att ta emot pluginloggarna.
När det är aktiverat kommer du att kunna hämta pluginloggar genom att navigera till
Inställningar för identitetsleverantör fliken och klicka på
Testkonfiguration.
ladda ner loggfil från felsöka fliken för att se vad som gick fel.
Du kan dela loggfil med oss kl
umbracosupport@xecurify.com
och vårt team kommer att kontakta dig för att lösa ditt problem.
Klicka på Testkonfiguration knappen för att testa om SAML-konfigurationen du har gjort är korrekt.
Skärmdumpen nedan visar ett lyckat resultat. Klicka på SSO-integration för att fortsätta med SSO-integrationen.
Om du upplever något fel i modulens slut kommer du att visas ett fönster som liknar det nedan.
För att felsöka felet kan du följa stegen nedan:
Enligt
Felsökning
fliken, aktivera växeln för att ta emot pluginloggarna.
När det är aktiverat kommer du att kunna hämta pluginloggar genom att navigera till
Inställningar för identitetsleverantör fliken och klicka på
Testkonfiguration.
ladda ner loggfil från felsöka fliken för att se vad som gick fel.
Du kan dela loggfil med oss kl
umbracosupport@xecurify.com
och vårt team kommer att kontakta dig för att lösa ditt problem.
Klicka på Testkonfiguration knappen för att testa om SAML-konfigurationen du har gjort är korrekt.
Skärmdumpen nedan visar ett lyckat resultat. Klicka på SSO-integration för att fortsätta med SSO-integrationen.
Om du upplever något fel i modulens slut kommer du att visas ett fönster som liknar det nedan.
För att felsöka felet kan du följa stegen nedan:
Enligt
Felsökning
fliken, aktivera växeln för att ta emot pluginloggarna.
När det är aktiverat kommer du att kunna hämta pluginloggar genom att navigera till
Inställningar för identitetsleverantör fliken och klicka på
Testkonfiguration.
ladda ner loggfil från felsöka fliken för att se vad som gick fel.
Du kan dela loggfil med oss kl
umbracosupport@xecurify.com
och vårt team kommer att kontakta dig för att lösa ditt problem.
Klicka på Testkonfiguration knappen för att testa om SAML-konfigurationen du har gjort är korrekt.
Skärmdumpen nedan visar ett lyckat resultat. Klicka på SSO-integration för att fortsätta med SSO-integrationen.
Om du upplever något fel i modulens slut kommer du att visas ett fönster som liknar det nedan.
För att felsöka felet kan du följa stegen nedan:
Enligt
Felsökning
fliken, aktivera växeln för att ta emot pluginloggarna.
När det är aktiverat kommer du att kunna hämta pluginloggar genom att navigera till
Inställningar för identitetsleverantör fliken och klicka på
Testkonfiguration.
ladda ner loggfil från felsöka fliken för att se vad som gick fel.
Du kan dela loggfil med oss kl
umbracosupport@xecurify.com
och vårt team kommer att kontakta dig för att lösa ditt problem.
Klicka på Testkonfiguration knappen för att testa om SAML-konfigurationen du har gjort är korrekt.
Skärmdumpen nedan visar ett lyckat resultat. Klicka på SSO-integration för att fortsätta med SSO-integrationen.
Om du upplever något fel i modulens slut kommer du att visas ett fönster som liknar det nedan.
För att felsöka felet kan du följa stegen nedan:
Enligt
Felsökning
fliken, aktivera växeln för att ta emot pluginloggarna.
När det är aktiverat kommer du att kunna hämta pluginloggar genom att navigera till
Inställningar för identitetsleverantör fliken och klicka på
Testkonfiguration.
ladda ner loggfil från felsöka fliken för att se vad som gick fel.
Du kan dela loggfil med oss kl
umbracosupport@xecurify.com
och vårt team kommer att kontakta dig för att lösa ditt problem.
5. Inloggningsinställningar
Använd följande URL som en länk i applikationen där du vill utföra SSO:
https://<umbraco-middleware-base-url>/?ssoaction=login
Använd följande URL som en länk i applikationen där du vill utföra SSO:
https://<umbraco-middleware-base-url>/?ssoaction=login
Använd följande URL som en länk i applikationen där du vill utföra SSO:
https://<umbraco-middleware-base-url>/?ssoaction=login
Använd följande URL som en länk i applikationen där du vill utföra SSO:
https://<umbraco-middleware-base-url>/?ssoaction=login
Använd följande URL som en länk i applikationen där du vill utföra SSO:
https://<umbraco-middleware-base-url>/?ssoaction=login
Använd följande URL som en länk i applikationen där du vill utföra SSO:
https://<umbraco-middleware-base-url>/?ssoaction=login
Använd följande URL som en länk i applikationen där du vill utföra SSO:
https://<umbraco-middleware-base-url>/?ssoaction=login
Använd följande URL som en länk i applikationen där du vill utföra SSO:
https://<umbraco-middleware-base-url>/?ssoaction=login
Använd följande URL som en länk i applikationen där du vill utföra SSO:
https://<umbraco-middleware-base-url>/?ssoaction=login
Använd följande URL som en länk i applikationen där du vill utföra SSO:
https://<umbraco-middleware-base-url>/?ssoaction=login
6. Logga ut Inställningar
Använd följande URL som en länk i din Umbraco varifrån du vill
utför SLO: https://umbraco-middleware-base-url/?ssoaction=logout
Du kan till exempel använda den som: <a
href="https://umbraco-middleware-base-url/?ssoaction=logout”>Logout</a>"
Du kan konfigurera SiteFinity SAML 2.0 Single Sign-On (SSO)-modulen med valfri identitetsleverantör, till exempel ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 eller till och med med din egen anpassade identitetsleverantör.
Hittar du inte din identitetsleverantör? Maila oss på umbracosupport@xecurify.com så hjälper vi dig att konfigurera SSO med din IDP och ger dig snabb vägledning (via e-post/möte) om dina behov. Vårt team hjälper dig att välja den bästa lösningen/planen utifrån dina behov.
Hej där!
Behövs hjälp? Vi är här!
Kontakta miniOrange Support
Tack för din förfrågan.
Om du inte hör från oss inom 24 timmar, skicka gärna ett uppföljningsmail till info@xecurify.com









 Installationsguide


