
Guide för att konfigurera Umbraco SAML SSO med ADFS som IDP
Översikt
Umbraco SAML Single Sign-On (SSO) plugin ger möjlighet att aktivera SAML Single Sign-On för dina Umbraco-applikationer. Med Single Sign-On kan du bara använda ett lösenord för att komma åt din Umbraco-applikation och dina tjänster. Vårt plugin är kompatibelt med alla SAML-kompatibla identitetsleverantörer . Här går vi igenom en steg-för-steg-guide för att konfigurera Single Sign-On (SSO) mellan Umbraco och ADFS med ADFS som IdP.



Välj din umbraco-version för att konfigurera SSO med:
Förutsättningar: Ladda ner och installation
- Installera från NuGet butik
- Manuell installation
- Installera från NuGet butik
- Manuell installation
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 9.2.3
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 9.2.3
- Ladda ner Umbraco SAML Single Sign-On (SSO) mellanprogram.
- För att konfigurera mellanprogramvaran måste du lägga till nedanstående namnrymder, tjänster och mellanprogramvara i din startup.cs fil (markerad med grönt), nedan är ett exempel.
Inkludera endast det markerade avsnittet nedan i startup.cs filen för din ansökan.
          using miniOrange.saml;

          using System.Reflection;


          namespace Application

          {

            public class Startup

            {


              // Add services to the container.

              public void ConfigureServices(IServiceCollection services)

              {

                services.AddUmbraco(_env, _config)

                  .AddBackOffice()

                  .AddWebsite()

                  .AddComposers()

                  .Build();


                services.AddminiOrangeServices(Assembly.GetExecutingAssembly());

              }


              public void Configure(IApplicationBuilder app, IWebHostEnvironment env)

              {

                if (env.IsDevelopment())

                {

                  app.UseDeveloperExceptionPage();

                }

                app.UseUmbraco()

                  .WithMiddleware(u =>

                  {

                    u.UseBackOffice();

                    u.UseWebsite();

                    u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

                  })

                  .WithEndpoints(u =>

                  {

                    u.UseInstallerEndpoints();

                    u.UseBackOfficeEndpoints();

                    u.UseWebsiteEndpoints();

                  });

              }

            }

          }
- Kör programmet när konfigurationen är klar.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 10.2.3
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 10.2.3
- Ladda ner Umbraco SAML Single Sign-On (SSO) mellanprogram.
- För att konfigurera mellanprogramvaran måste du lägga till nedanstående namnrymder, tjänster och mellanprogramvara i din startup.cs fil (markerad med grönt), nedan är ett exempel.
Inkludera endast det markerade avsnittet nedan i startup.cs filen för din ansökan.
          using miniOrange.saml;

          using System.Reflection;


          namespace Application

          {

            public class Startup

            {


              // Add services to the container.

              public void ConfigureServices(IServiceCollection services)

              {

                services.AddUmbraco(_env, _config)

                  .AddBackOffice()

                  .AddWebsite()

                  .AddComposers()

                  .Build();


                services.AddminiOrangeServices(Assembly.GetExecutingAssembly());

              }


              public void Configure(IApplicationBuilder app, IWebHostEnvironment env)

              {

                if (env.IsDevelopment())

                {

                  app.UseDeveloperExceptionPage();

                }

                app.UseUmbraco()

                  .WithMiddleware(u =>

                  {

                    u.UseBackOffice();

                    u.UseWebsite();

                    u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

                  })

                  .WithEndpoints(u =>

                  {

                    u.UseInstallerEndpoints();

                    u.UseBackOfficeEndpoints();

                    u.UseWebsiteEndpoints();

                  });

              }

            }

          }
- Kör programmet när konfigurationen är klar.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 11.2.3
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 11.2.3
- Ladda ner Umbraco SAML Single Sign-On (SSO) mellanprogram.
- För att konfigurera mellanprogramvaran måste du lägga till nedanstående namnrymder, tjänster och mellanprogramvara i din program.cs fil (markerad med grönt), nedan är ett exempel.
Inkludera endast det markerade avsnittet nedan i program.cs filen för din ansökan.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Kör programmet när konfigurationen är klar.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 12.2.3
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 12.2.3
- Ladda ner Umbraco SAML Single Sign-On (SSO) mellanprogram.
- För att konfigurera mellanprogramvaran måste du lägga till nedanstående namnrymder, tjänster och mellanprogramvara i din program.cs fil (markerad med grönt), nedan är ett exempel.
Inkludera endast det markerade avsnittet nedan i program.cs filen för din ansökan.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Kör programmet när konfigurationen är klar.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 13.2.3
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 13.2.3
- Ladda ner Umbraco SAML Single Sign-On (SSO) mellanprogram.
- För att konfigurera mellanprogramvaran måste du lägga till nedanstående namnrymder, tjänster och mellanprogramvara i din program.cs fil (markerad med grönt), nedan är ett exempel.
Inkludera endast det markerade avsnittet nedan i program.cs filen för din ansökan.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Kör programmet när konfigurationen är klar.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 14.2.3
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 14.2.3
- Ladda ner Umbraco SAML Single Sign-On (SSO) mellanprogram.
- För att konfigurera mellanprogramvaran måste du lägga till nedanstående namnrymder, tjänster och mellanprogramvara i din program.cs fil (markerad med grönt), nedan är ett exempel.
Inkludera endast det markerade avsnittet nedan i program.cs filen för din ansökan.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Kör programmet när konfigurationen är klar.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 15.2.4
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 15.2.4
- Ladda ner Umbraco SAML Single Sign-On (SSO) mellanprogram.
- För att konfigurera mellanprogramvaran måste du lägga till nedanstående namnrymder, tjänster och mellanprogramvara i din program.cs fil (markerad med grönt), nedan är ett exempel.
Inkludera endast det markerade avsnittet nedan i program.cs filen för din ansökan.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Kör programmet när konfigurationen är klar.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 16.2.4
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 16.2.4
- Ladda ner Umbraco SAML Single Sign-On (SSO) mellanprogram.
- För att konfigurera mellanprogramvaran måste du lägga till nedanstående namnrymder, tjänster och mellanprogramvara i din program.cs fil (markerad med grönt), nedan är ett exempel.
Inkludera endast det markerade avsnittet nedan i program.cs filen för din ansökan.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Kör programmet när konfigurationen är klar.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 17.2.4
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 17.2.4
- Ladda ner Umbraco SAML Single Sign-On (SSO) mellanprogram.
- För att konfigurera mellanprogramvaran måste du lägga till nedanstående namnrymder, tjänster och mellanprogramvara i din program.cs fil (markerad med grönt), nedan är ett exempel.
Inkludera endast det markerade avsnittet nedan i program.cs filen för din ansökan.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Kör programmet när konfigurationen är klar.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 18.0.0
> dotnet lägg till paketet miniOrange.Umbraco.SAML.SSO.Login --version 18.0.0
- Ladda ner Umbraco SAML Single Sign-On (SSO) mellanprogram.
- För att konfigurera mellanprogramvaran måste du lägga till nedanstående namnrymder, tjänster och mellanprogramvara i din program.cs fil (markerad med grönt), nedan är ett exempel.
Inkludera endast det markerade avsnittet nedan i program.cs filen för din ansökan.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Kör programmet när konfigurationen är klar.
Konfigurationssteg
Steg-för-steg-guide för Umbraco SAML SSO med ADFS som identitetsleverantör.
1. Gå till Umbraco SAML Plugin-instrumentpanelen
- Efter integreringen öppnar du din webbläsare och bläddrar i anslutningspanelen med webbadressen nedan:
https://<umbraco-base-url>/?ssoaction=config
- Om registreringssidan eller inloggningssidan dyker upp har du lagt till miniOrange SAML SSO-mellanprogramvaran i din applikation.
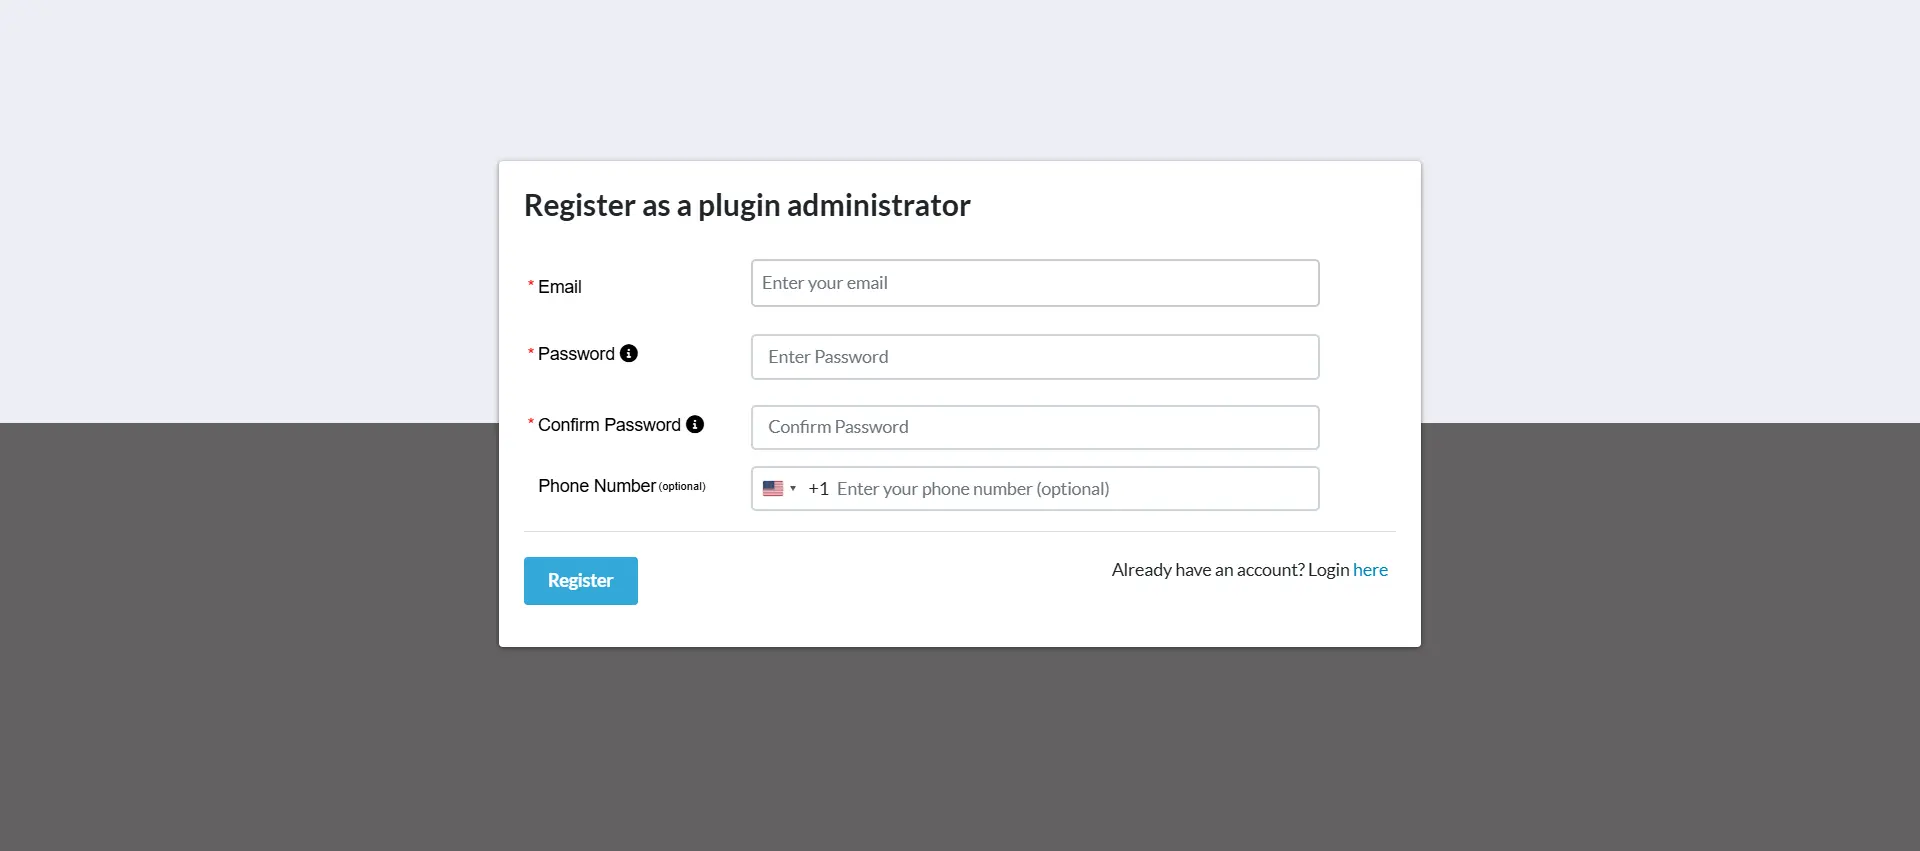
- Registrera dig eller logga in med ditt konto genom att klicka på Registrera för att konfigurera mellanvaran.
- Efter lyckad registrering får du en testlicensnyckel till din registrerade e-postadress.
- För att aktivera mellanprogramvaran kan du antingen:
- Ange licensnyckel mottagen via e-post i det angivna inmatningsfältet.
- Ladda upp licensfilen som du laddade ner genom att klicka på Klicka här knapp.
OR
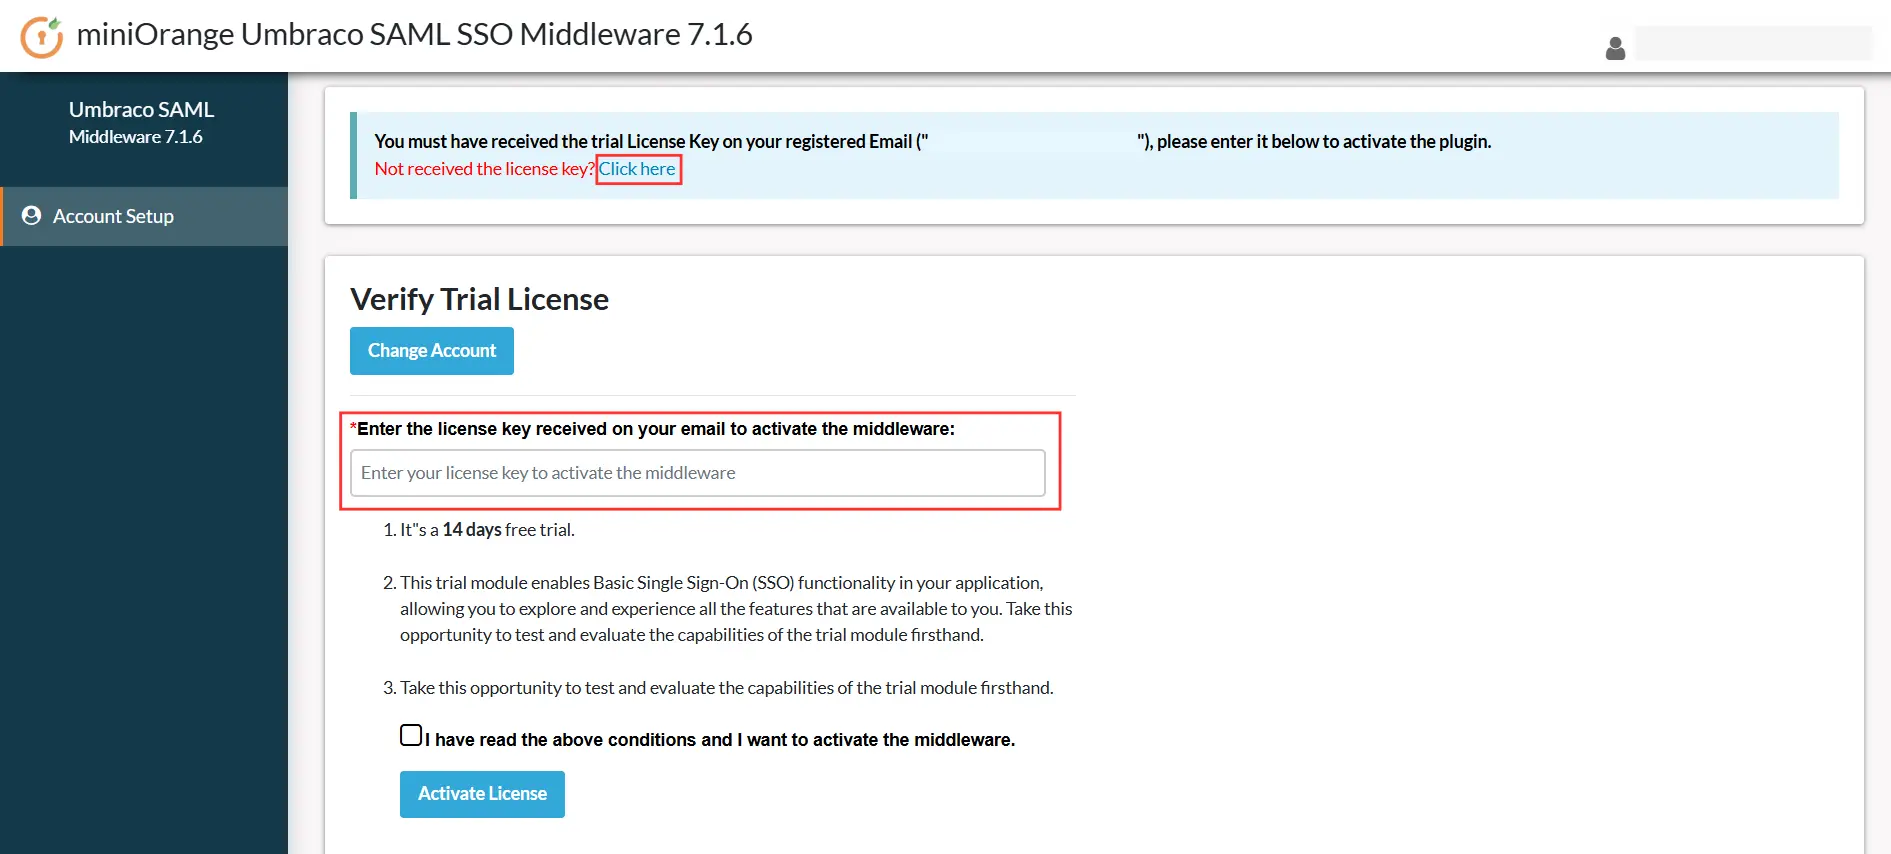
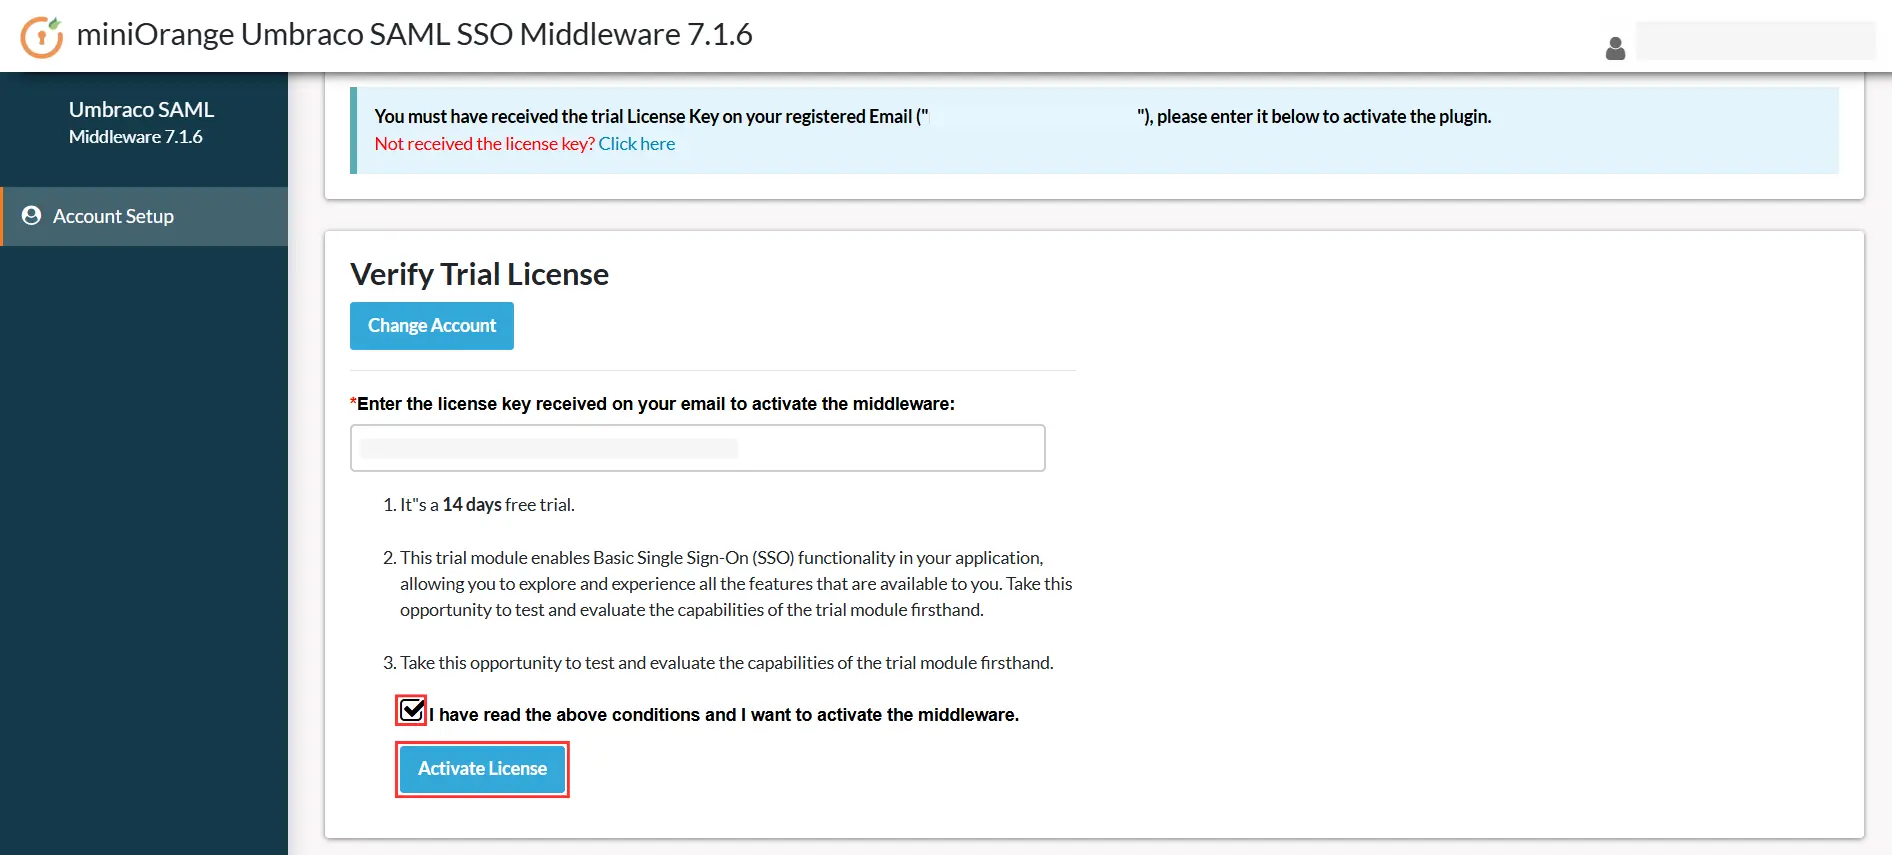
- Markera sedan rutan "Jag har läst ovanstående villkor och jag vill aktivera mellanprogramvaran" och klicka på Aktivera licens knapp.
2. Tillhandahåll Umbraco-applikationsmetadata till ADFS-identitetsleverantören
Det finns två sätt som beskrivs nedan för att hämta SAML SP-metadata för konfigurering hos din identitetsleverantör.
A] Använda SAML-metadata-URL eller metadatafil
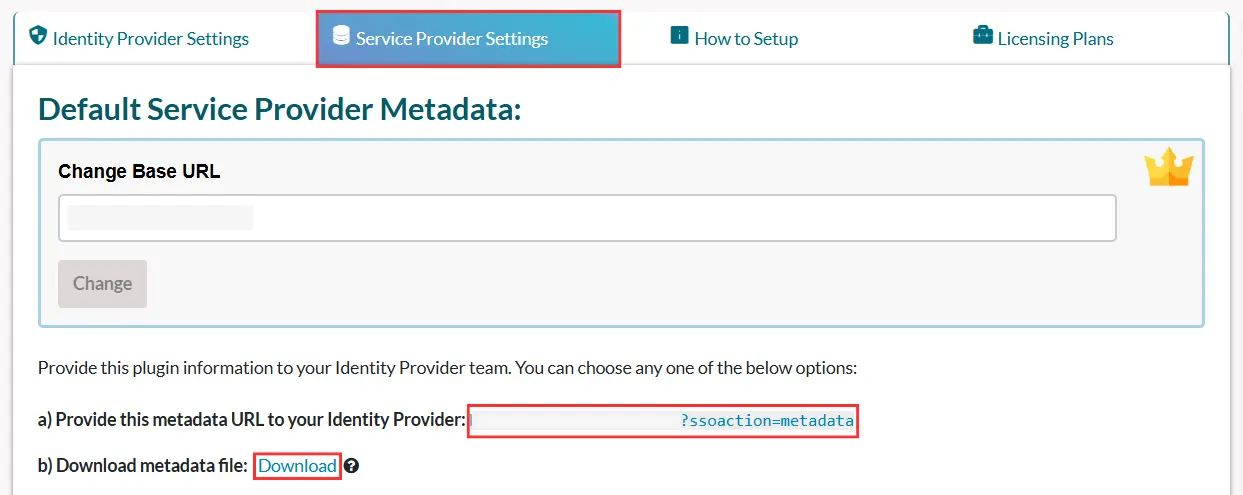
- I Menyn för plugininställningar, leta efter Inställningar för tjänsteleverantörUnder den hittar du metadata-URL:en samt möjligheten att ladda ner SAML-metadata.
- Kopiera metadata-URL eller ladda ned metadatafilen för att konfigurera densamma på din identitetsleverantör.
- Du kan hänvisa till skärmdumpen nedan:
B] Ladda upp metadata manuellt
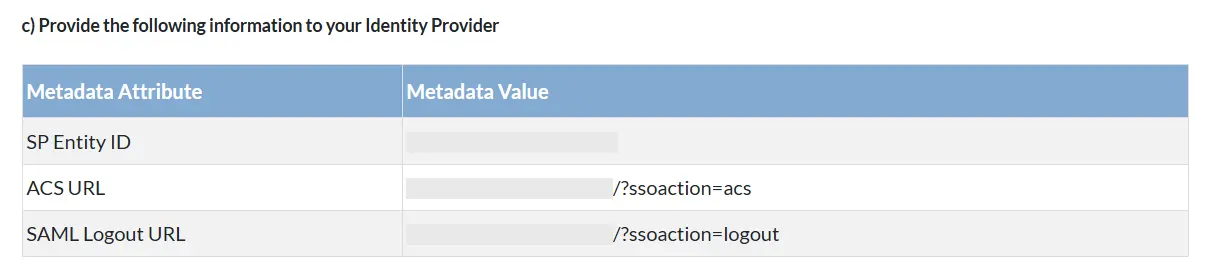
- Från Inställningar för tjänsteleverantör avsnittet kan du manuellt kopiera tjänsteleverantörens metadata, som SP Entity ID, ACS URL, Single Logout URL och dela den med din identitetsleverantör för konfiguration.
- Du kan hänvisa till skärmdumpen nedan:
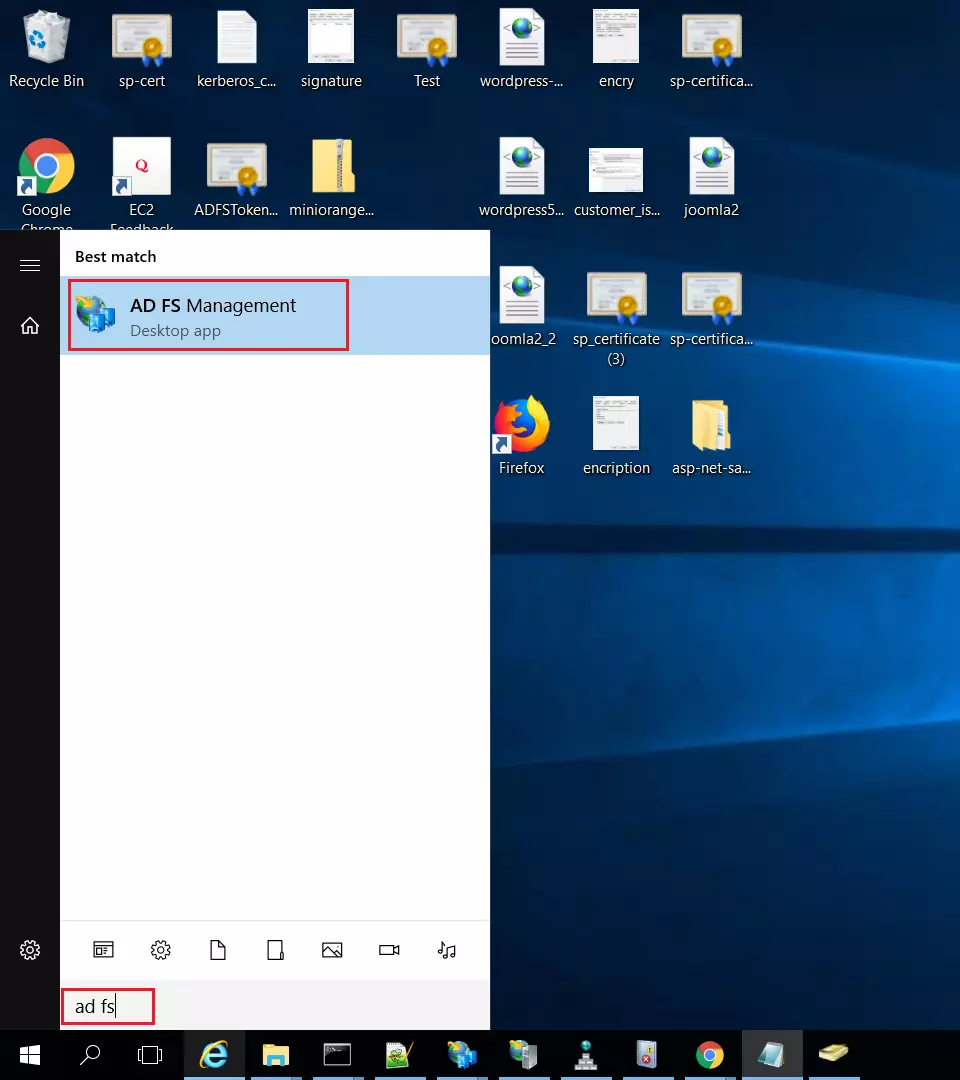
- Sök först efter ADFS-hantering applikation på din ADFS-server.
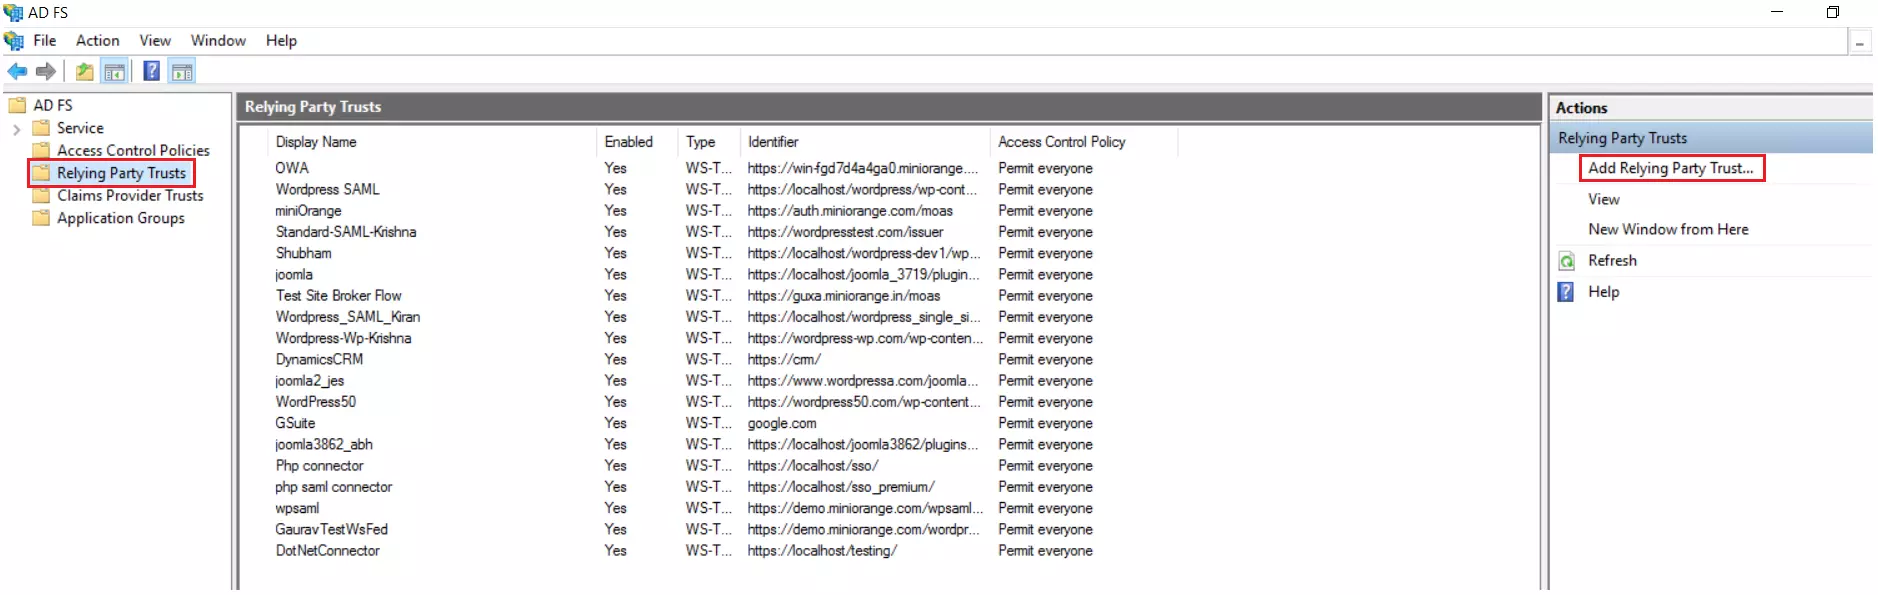
- I ADFS Management, välj Relying Party Trust och klicka på Lägg till Relying Party Trust.
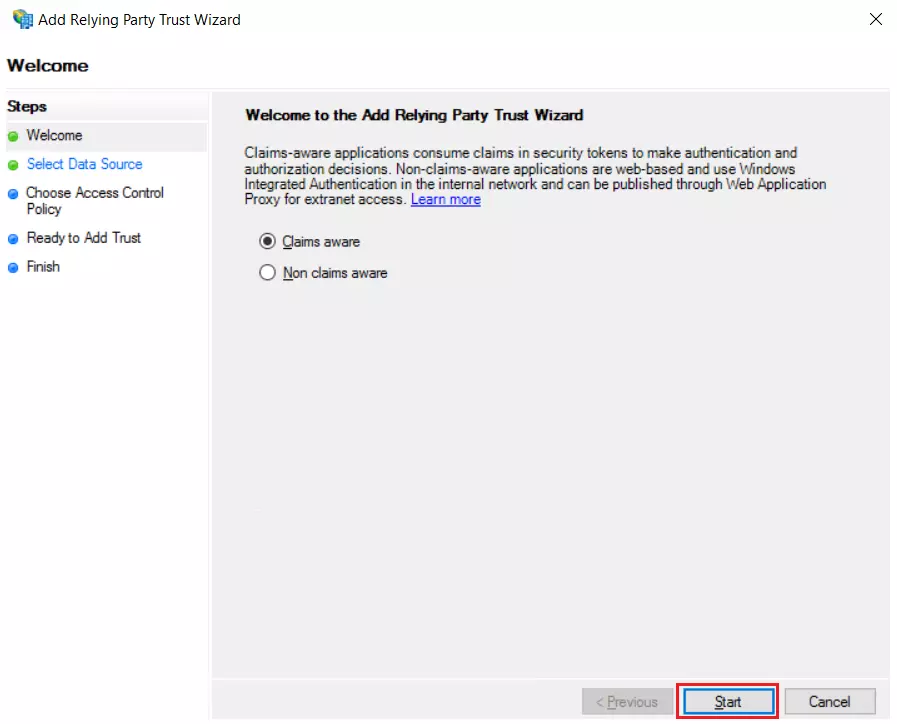
- Välja Påståenden medvetna från Relying Party Trust Wizard och klicka på Start knapp.
Välj datakälla
- I Välj datakälla väljer du datakällan för att lägga till en förtroende part.
- Metadata URL
- Metadata XML-fil
- Manuell konfiguration
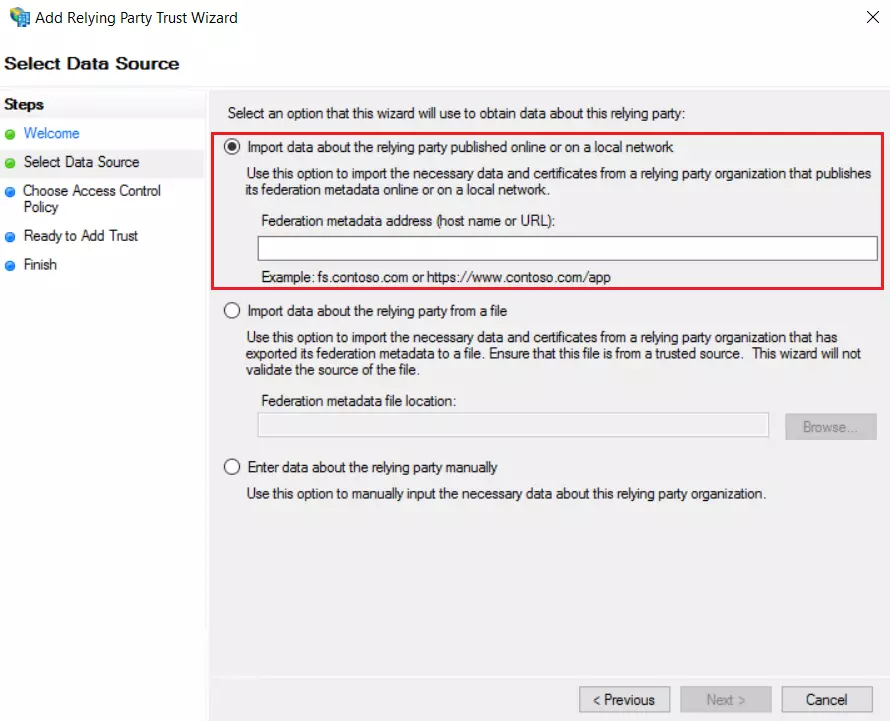
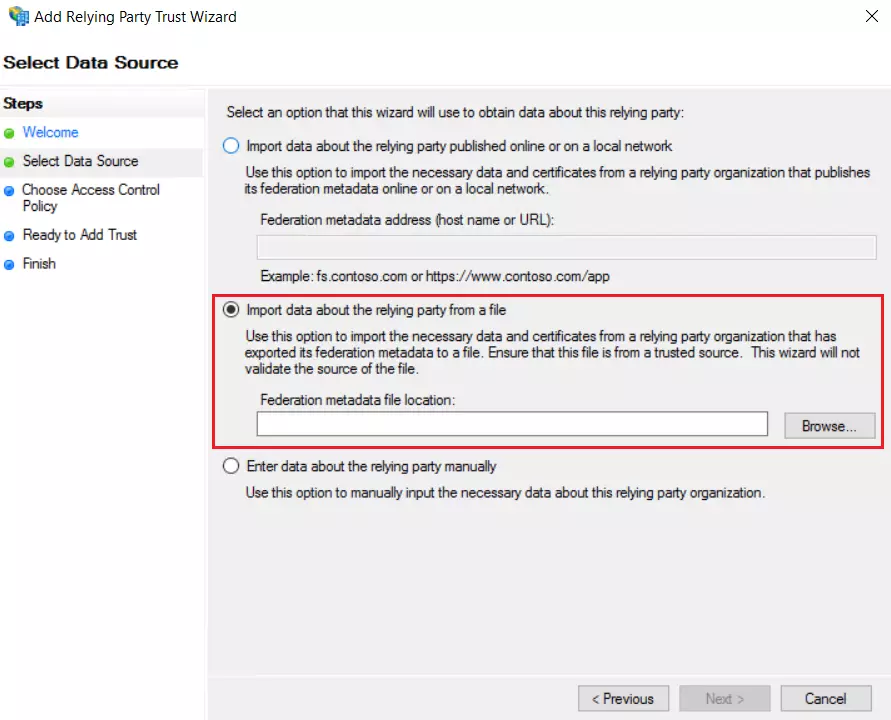
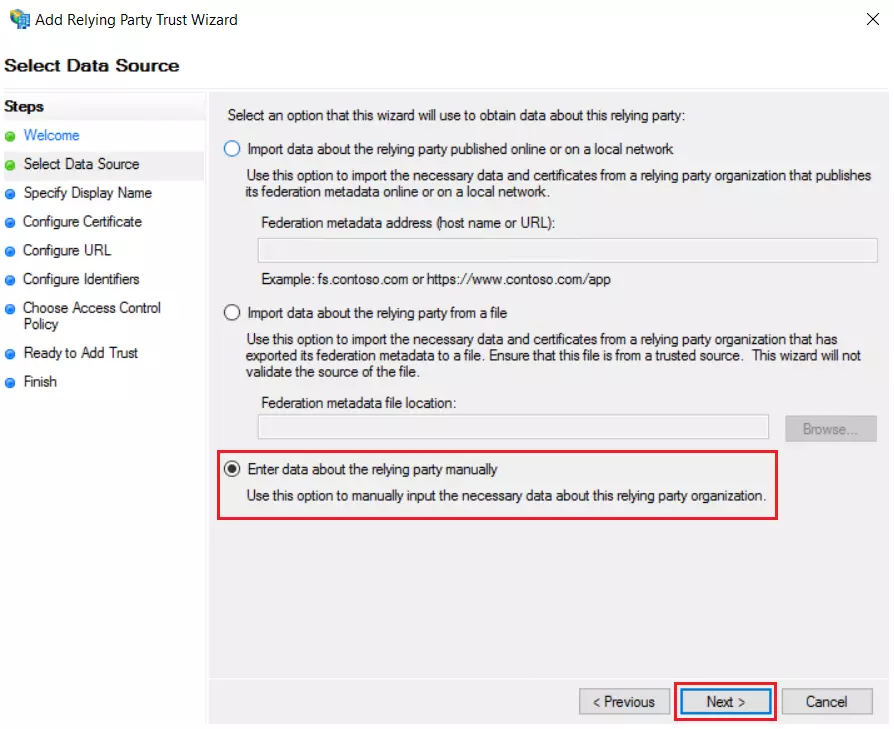
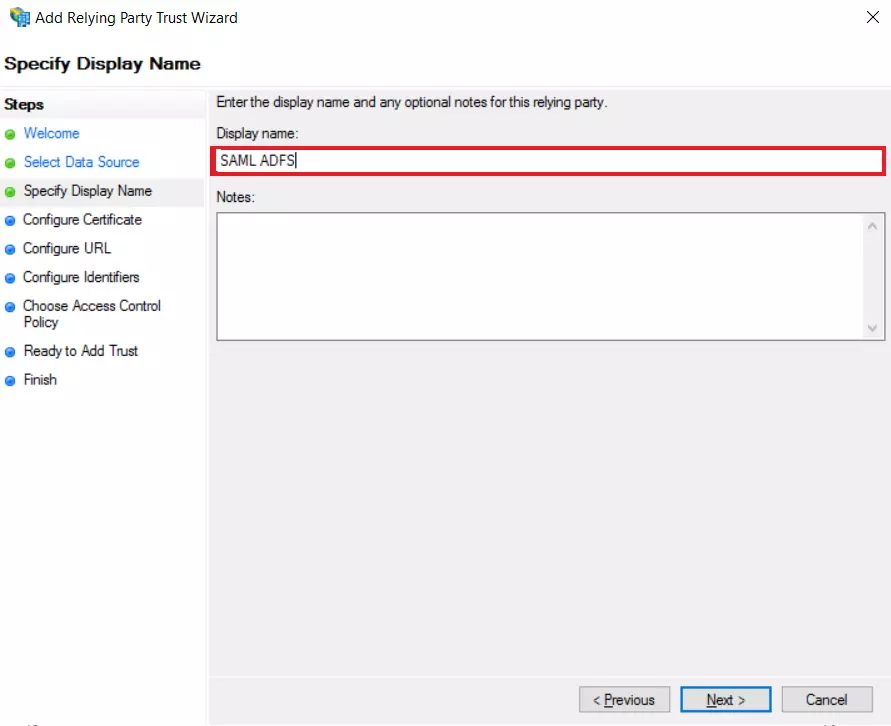
Ange visningsnamn
- ange Visningsnamn och klicka Nästa.
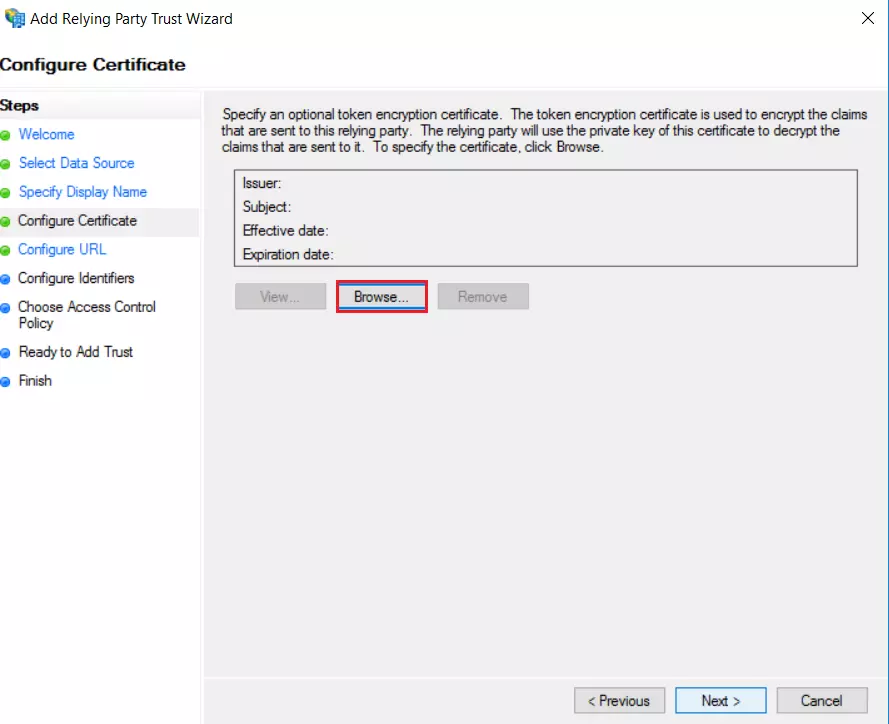
Konfigurera certifikat (premiumfunktion)
- Ladda ner certifikatet från Fliken Metadata för tjänsteleverantör.
- Ladda upp certifikatet och klicka på Nästa.
Konfigurera URL
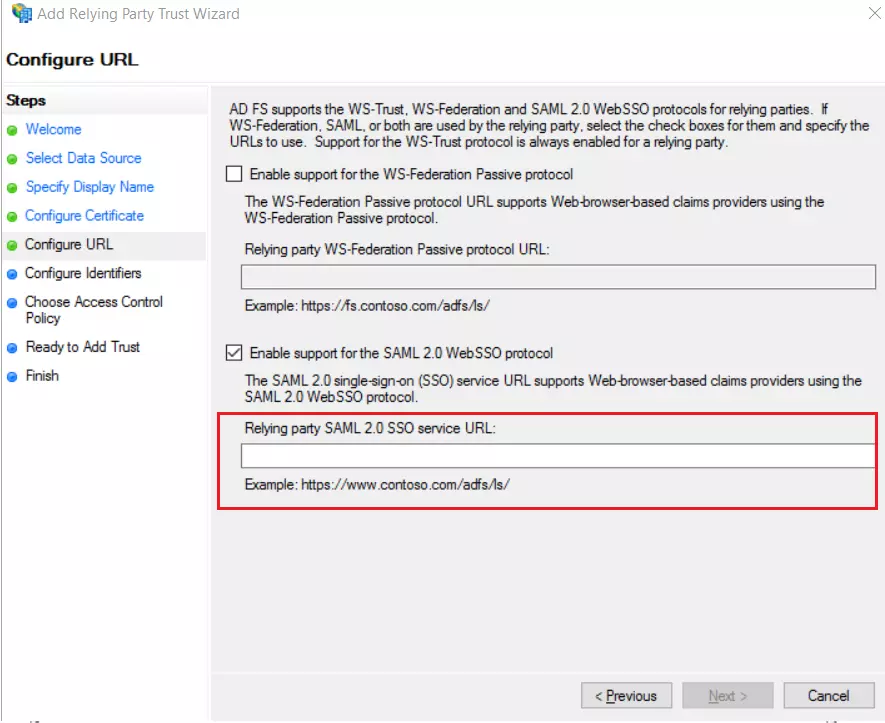
- Välja Aktivera stöd för SAML 2.0 WebSSO-protokollet alternativ och ange ACS URL från plugin-programmet Tjänsteleverantörens metadata Flik.
- Klicka på Nästa.
Konfigurera identifierare
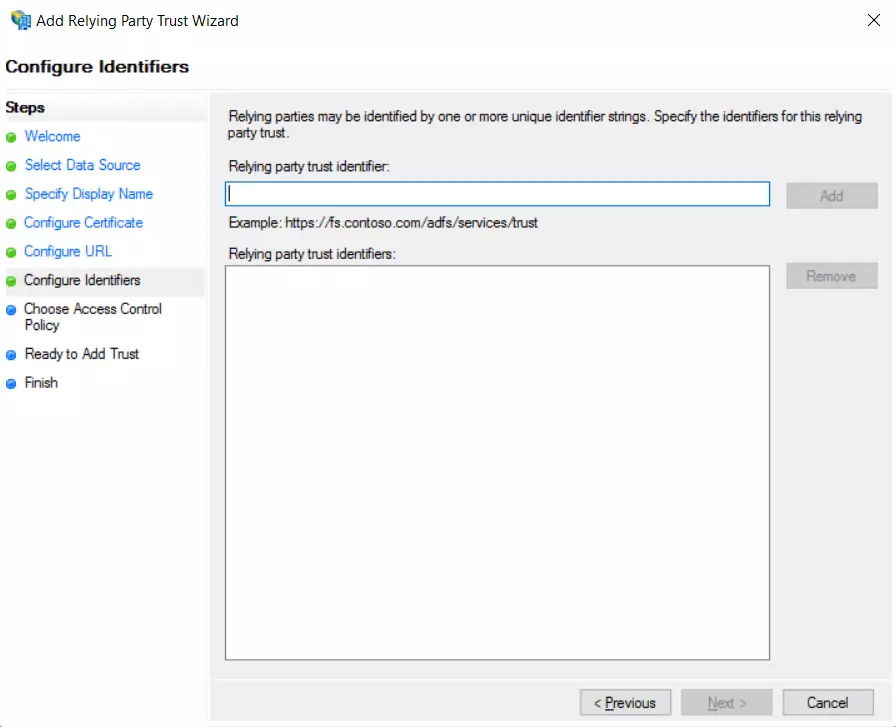
- I Förtroendeidentifierare för förlitande part, Lägg till SP-EntityID / Emittent från plugin-programmet Tjänsteleverantörens metadata fliken.
Välj Access Control Policy
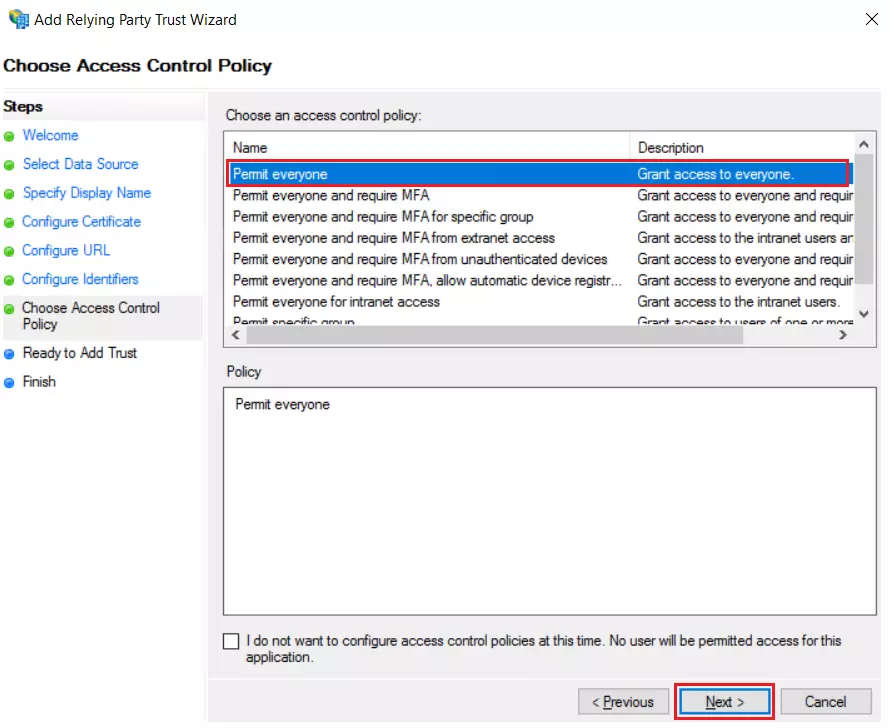
- Välja Tillåt alla som en åtkomstkontrollpolicy och klicka på Nästa.
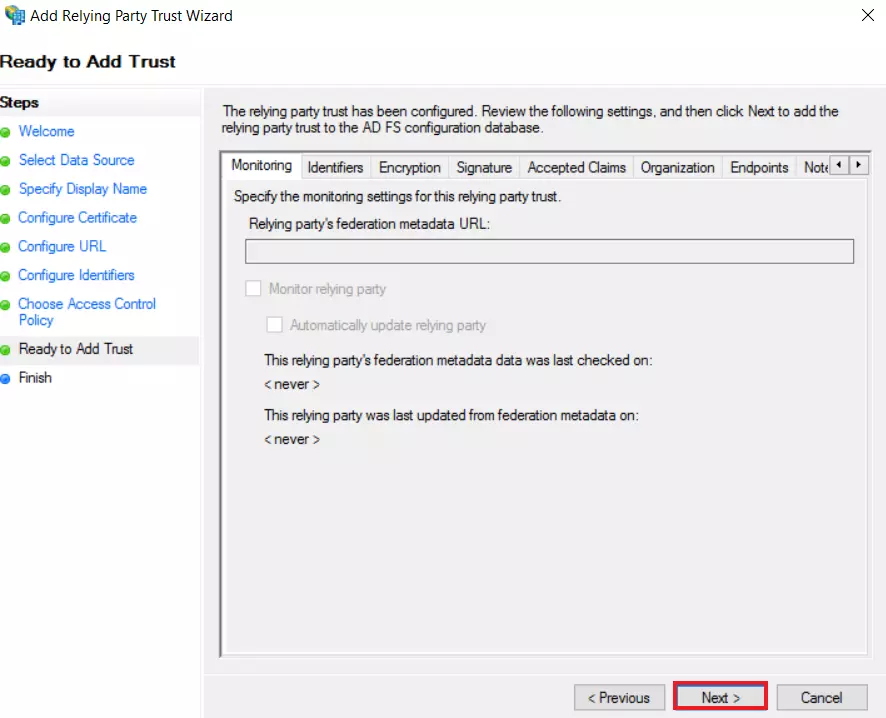
Redo att lägga till förtroende
- In Redo att lägga till förtroende Klicka på Nästa och då Stäng.
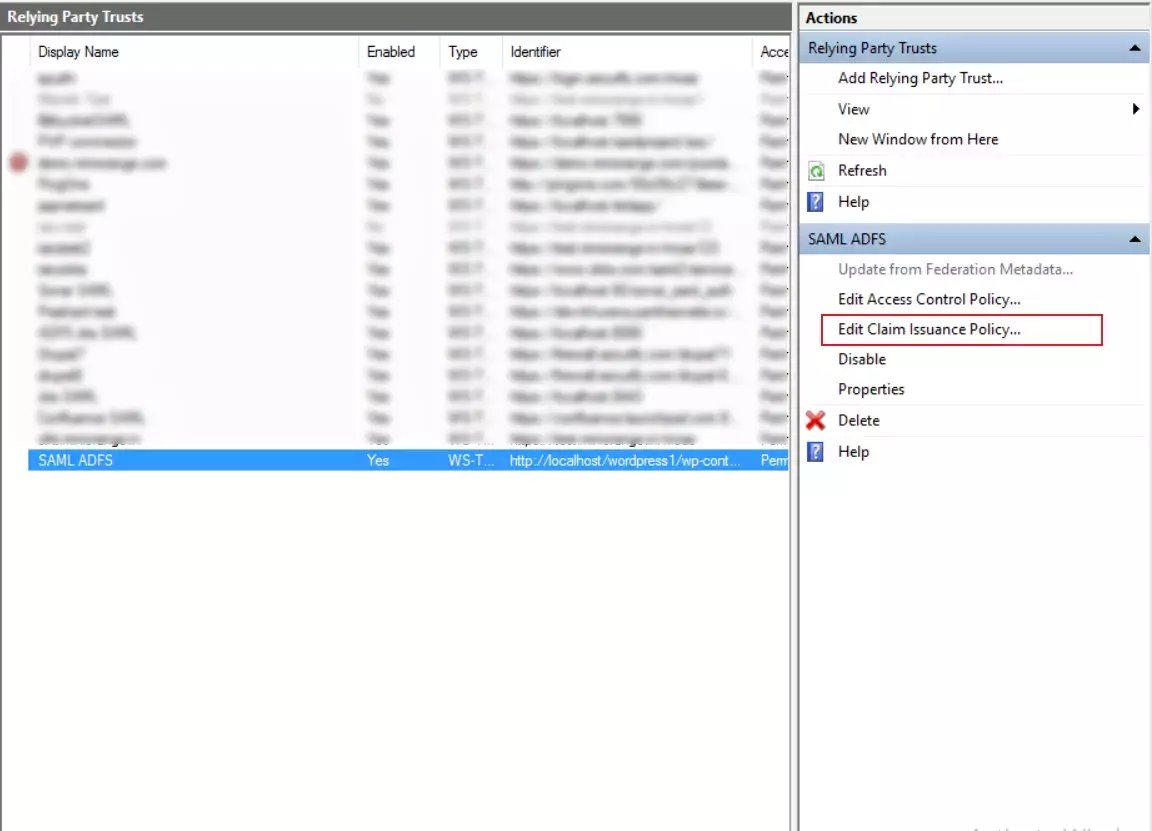
Redigera emissionspolicy för anspråk
- I listan över Relying Party Trust, välj programmet du skapade och klicka på Redigera emissionspolicy för anspråk.
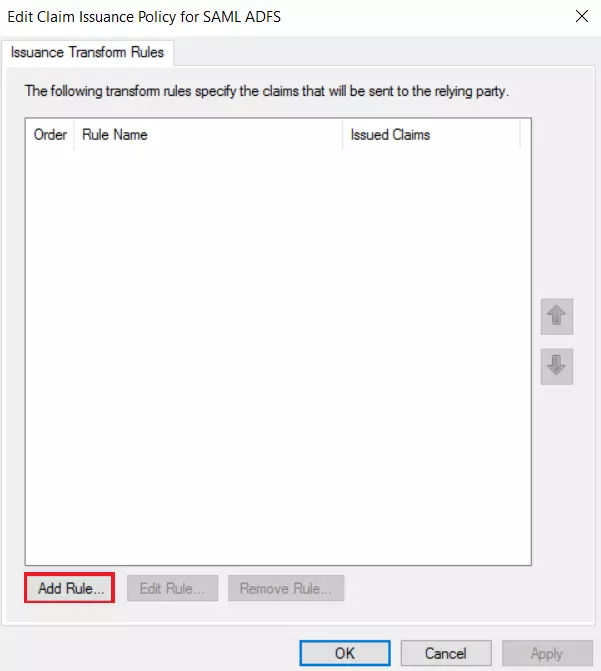
- Klicka på fliken Utgivningstransformeringsregel Lägg till regel knapp.
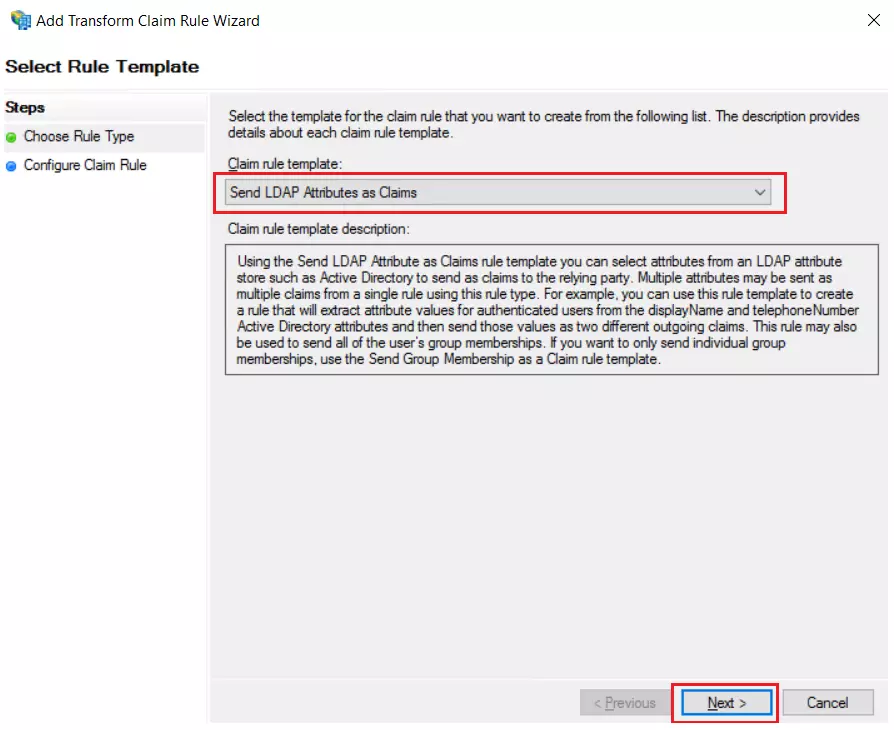
Välj Regeltyp
- Välja Skicka LDAP-attribut som anspråk och klicka på Nästa.
Konfigurera anspråksregel
- Lägg till Anspråk på regelnamn och välj Attributbutik som krävs från rullgardinsmenyn.
- Enligt Mappning av LDAP-attribut till utgående anspråkstyper, Välj LDAP-attribut som Mejladresser och utgående anspråkstyp som Namn-ID.
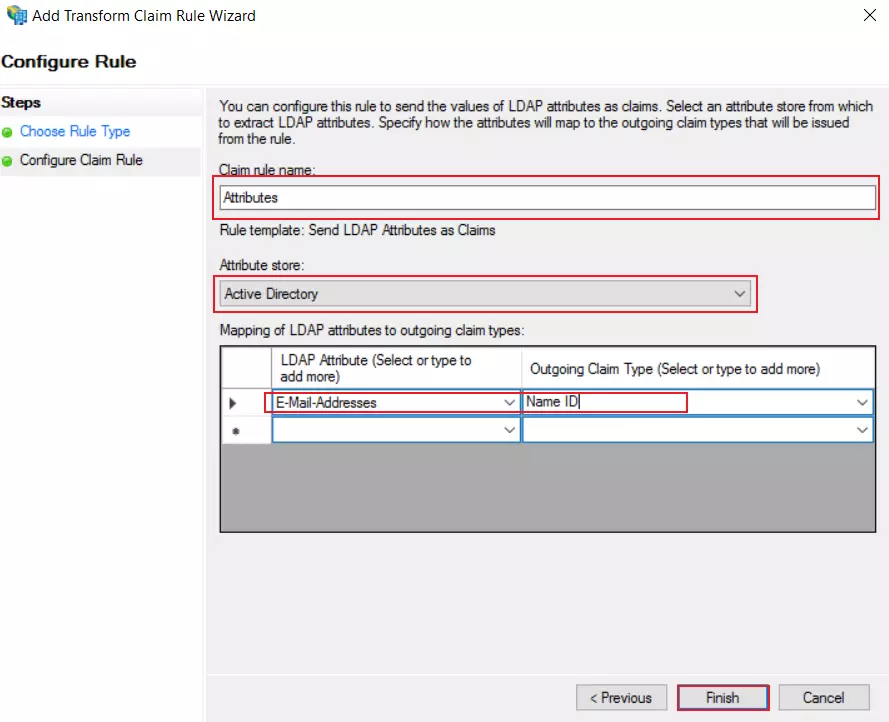
- När du har konfigurerat attributen klickar du på Finish.
- Efter att ha konfigurerat ADFS som IDP behöver du Federation Metadata för att konfigurera din tjänsteleverantör.
- För att få ADFS Federation Metadata kan du använda denna URL
https://< ADFS_Server_Name >/federationmetadata/2007-06/federationmetadata.xml - Du har konfigurerat ADFS som SAML IdP (identitetsleverantör) för att uppnå Umbraco Single Sign-On (SSO).
Windows SSO (valfritt)
Följ stegen nedan för att konfigurera Windows SSO
- Steg för att konfigurera ADFS för Windows-autentisering
- Öppna förhöjd kommandotolk på ADFS-servern och kör följande kommando på den:
setspn -a HTTP/##ADFS Server FQDN## ##Domäntjänstkonto##
- FQDN är ett fullständigt kvalificerat domännamn (exempel: adfs4.example.com)
- Domain Service Account är användarnamnet för kontot i AD.
- Exempel: setspn -a HTTP/adfs.example.com användarnamn/domän.
- Öppna förhöjd kommandotolk på ADFS-servern och kör följande kommando på den:
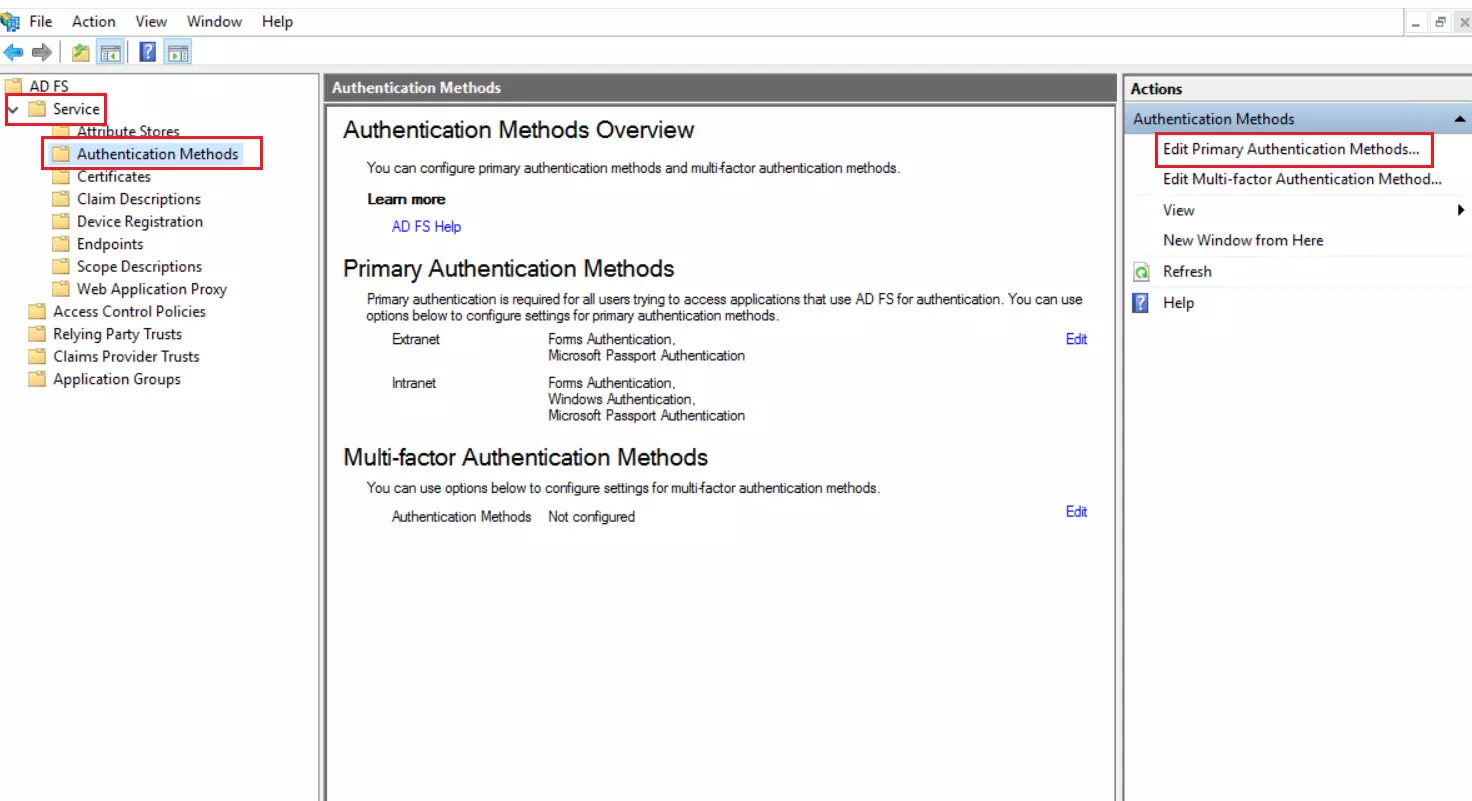
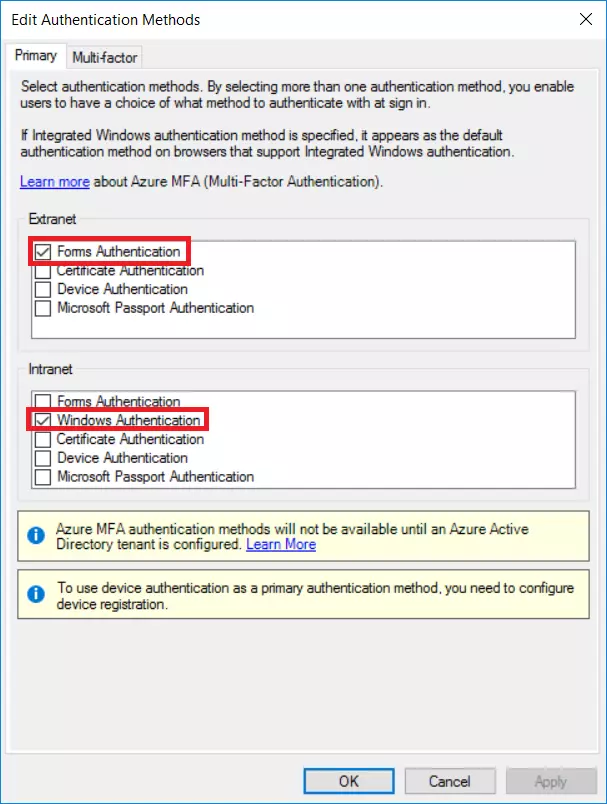
- Öppna AD FS Management Console, klicka på Tjänster och gå till Autentiseringsmetoder sektion. Klicka på till höger Redigera primära autentiseringsmetoder. Kontrollera Windows-autentisering i intranätzonen.
- Öppna Internet Explorer. Navigera till fliken Säkerhet i Internetalternativ.
- Lägg till FQDN för AD FS till listan över webbplatser i lokalt intranät och starta om webbläsaren.
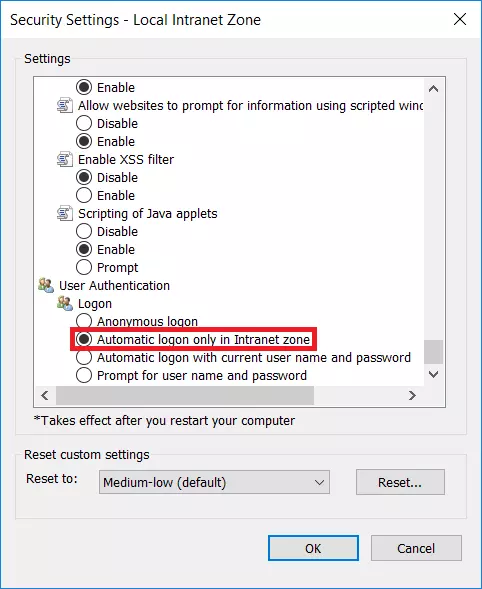
- Välj anpassad nivå för säkerhetszonen. I listan med alternativ väljer du Automatisk inloggning endast i intranätzon.
- Öppna powershell och kör följande två kommandon för att aktivera Windows-autentisering i webbläsaren Chrome.
Set-AdfsProperties -WIASupportedUserAgents ((Get-ADFSProperties | Select -ExpandProperty WIASupportedUserAgents) + "Chrome")
Get-AdfsProperties | Select -ExpandProperty WIASupportedUserAgents;
- Du har framgångsrikt konfigurerat ADFS för Windows-autentisering.
3. Konfigurera ADFS-identitetsleverantörens metadata i Umbraco-applikationen
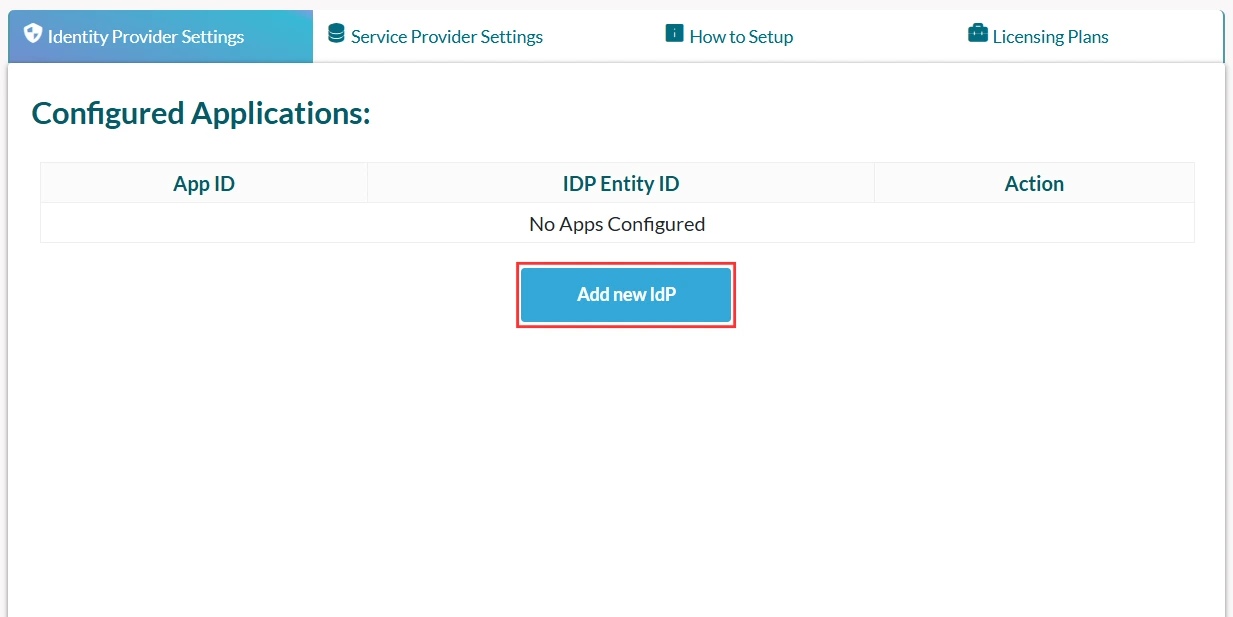
- Klicka på Lägg till ny IDP knappen för att konfigurera en ny identitetsleverantör.
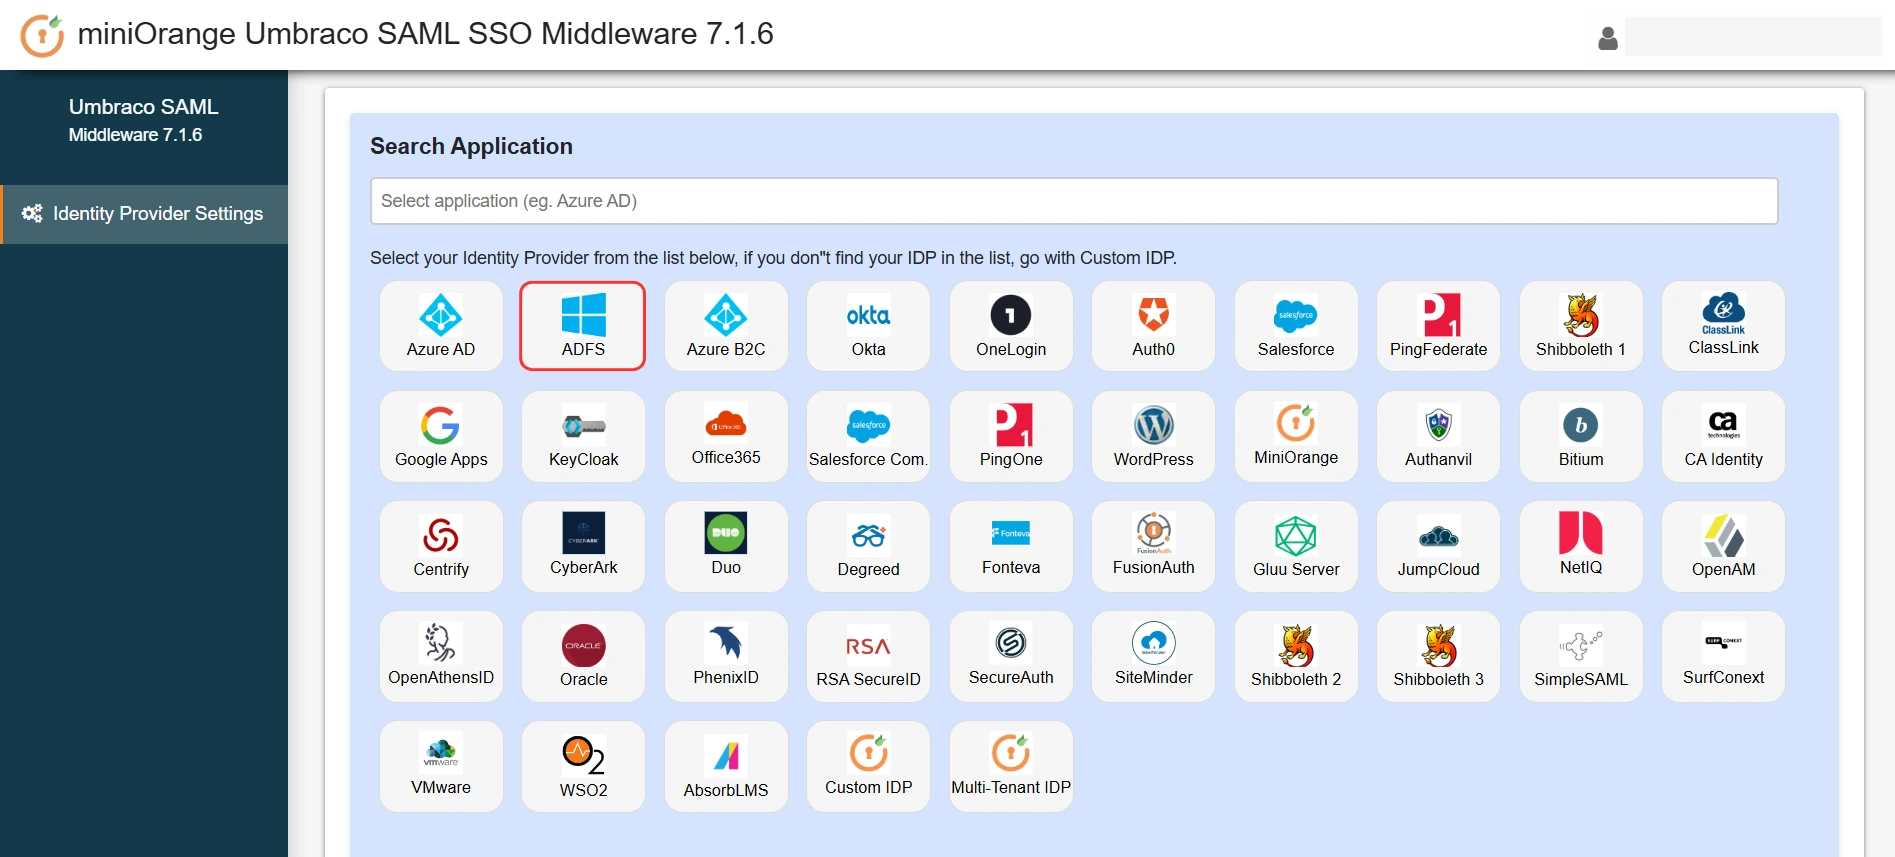
- Enligt plugin Settings fliken, välj ADFS som din identitetsleverantör från listan som visas.
Det finns två sätt som beskrivs nedan med vilka du kan konfigurera din SAML Identity Provider-metadata i mellanvaran.
A] Ladda upp metadata med knappen Ladda upp IDP-metadata:
- Om din identitetsleverantör har försett dig med metadata-URL:en eller metadatafilen (endast .xml-format) kan du helt enkelt konfigurera identitetsleverantörens metadata i mellanprogramvaran med hjälp av Ladda upp IDP-metadata alternativ.
- Kopiera metadata-URL eller ladda ned metadatafilen för att konfigurera densamma på din identitetsleverantör.
- Du kan hänvisa till skärmdumpen nedan:
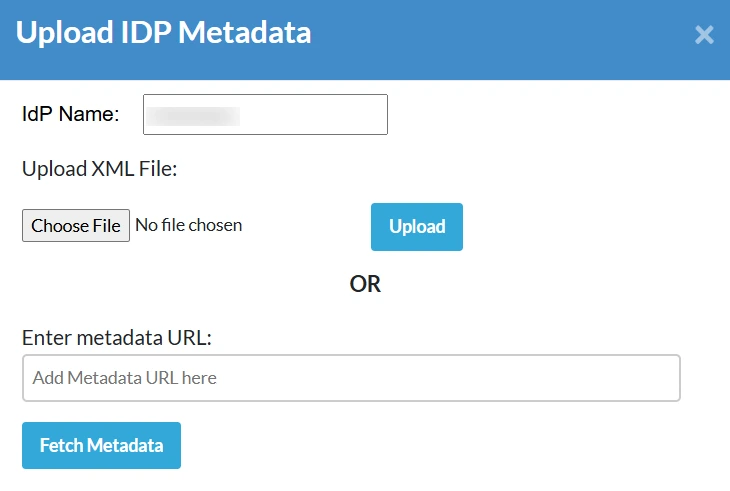
- Du kan välja vilket som helst av alternativen enligt det metadataformat du har tillgängligt.
B] Konfigurera identitetsleverantörens metadata manuellt:
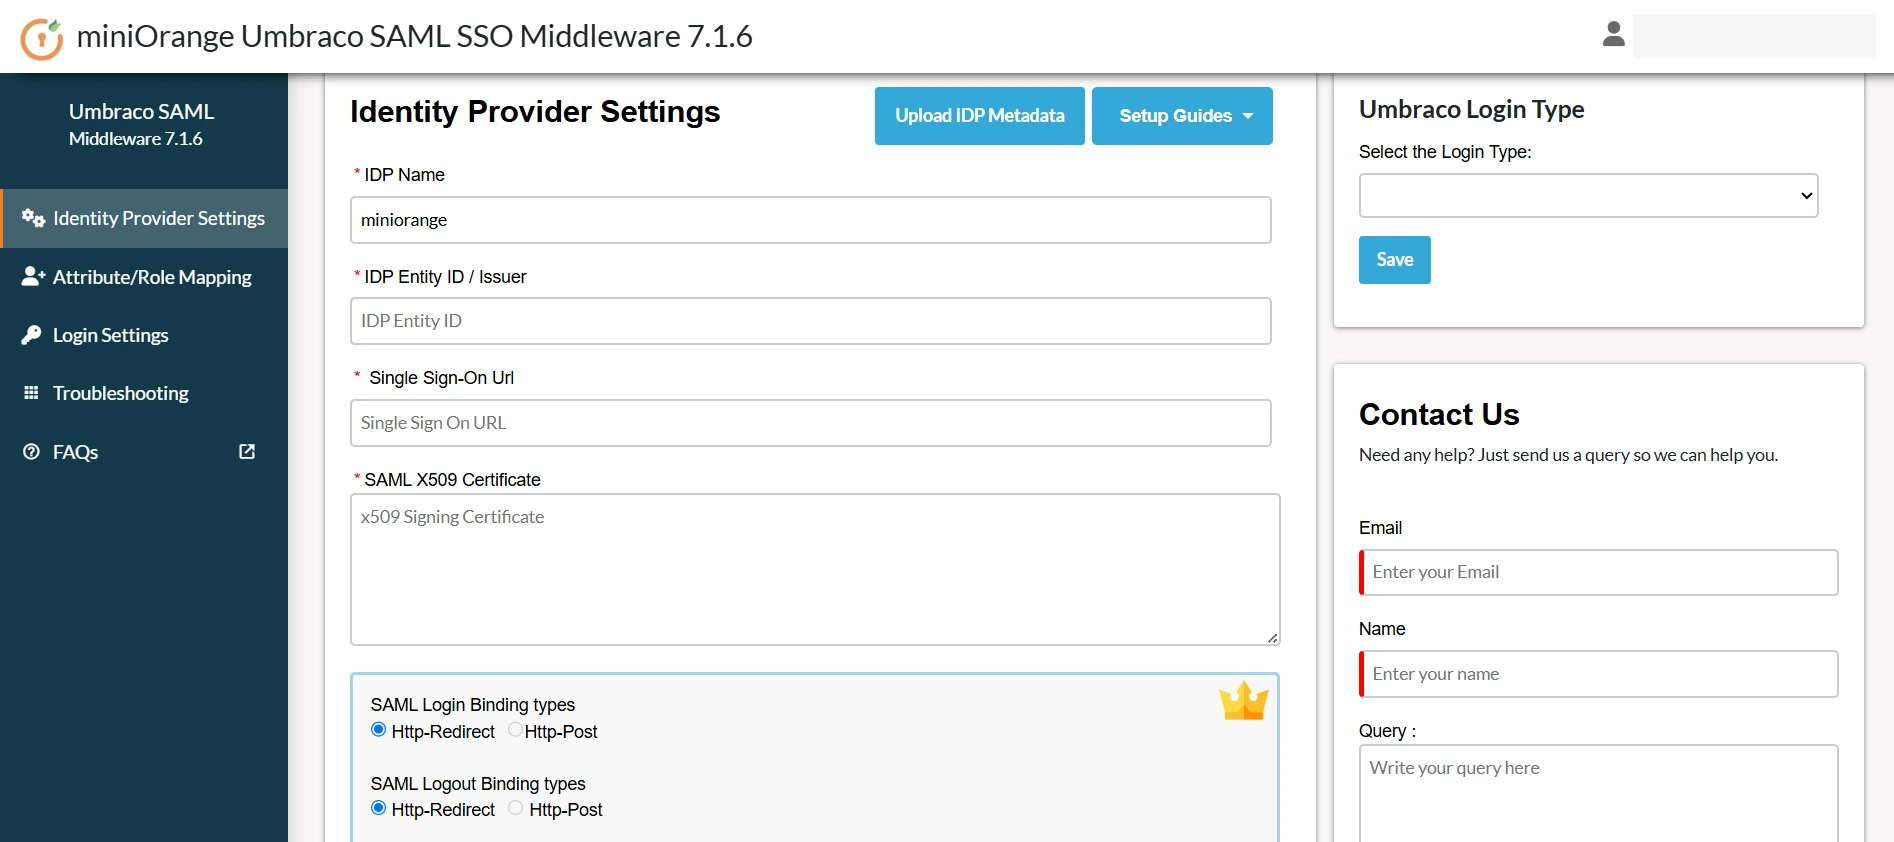
- Efter att ha konfigurerat din Identitetsleverantör, kommer det att ge dig IDP Entity ID, IDP Single Sign On URL och SAML X509-certifikat fält respektive.
- Klicka Spara för att spara dina IDP-uppgifter.
4. Testa SAML SSO
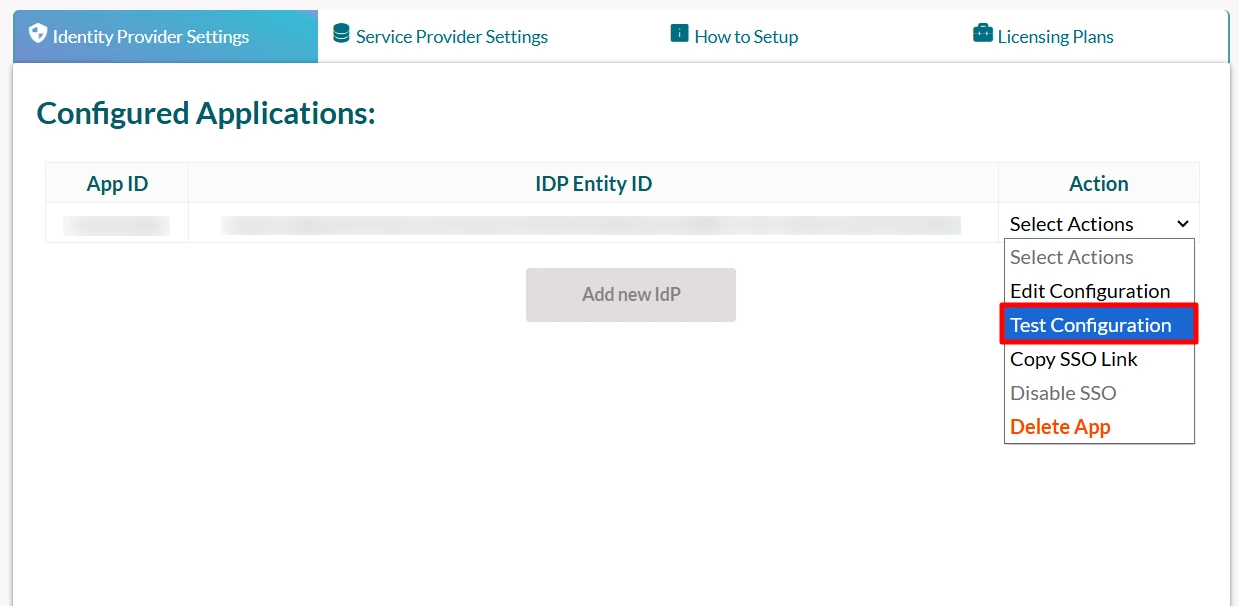
- Efter att du har laddat upp metadatadetaljerna, navigera till Inställningar för identitetsleverantör sektionen. Håll muspekaren över Välj Åtgärder rullgardinsmenyn och klicka på Testkonfiguration.
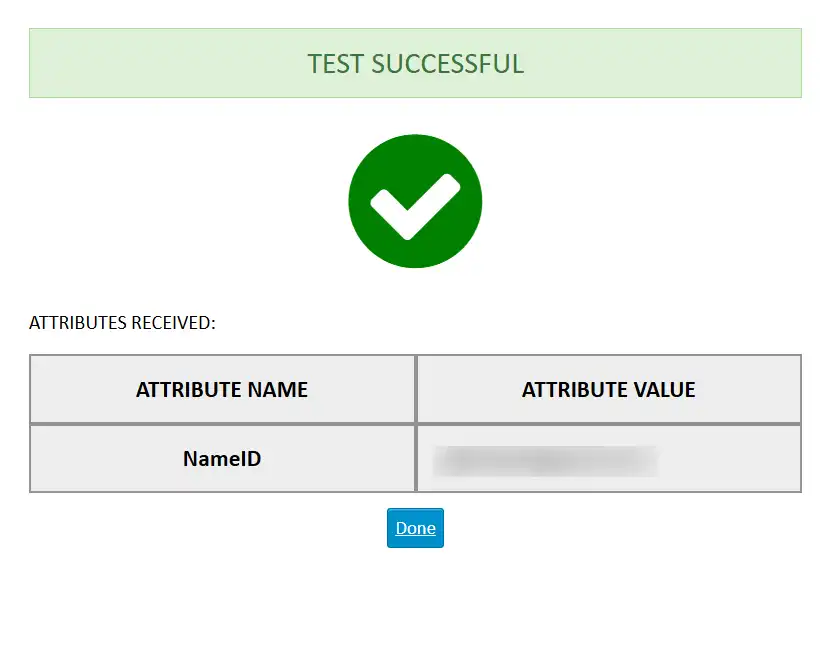
- Skärmdumpen nedan visar ett lyckat resultat. Klicka på SSO-integration för att fortsätta med SSO-integrationen.
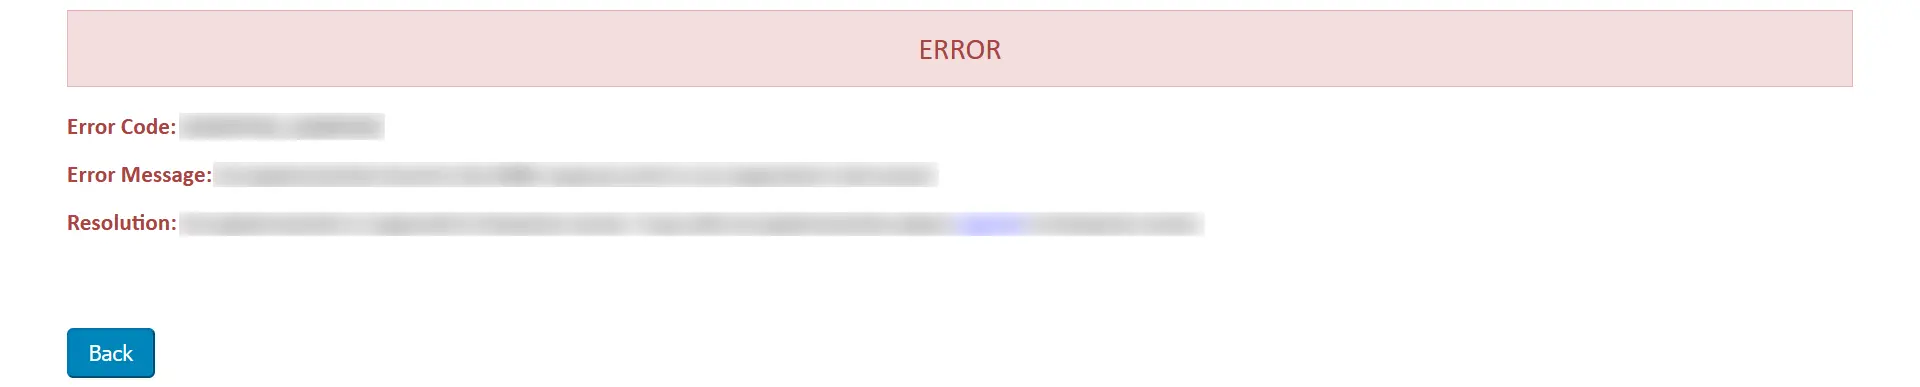
- Om du upplever något fel i mellanprogramvaran visas ett fönster som liknar det nedan.
- För att felsöka felet kan du följa stegen nedan:
- Enligt felsöka fliken, aktivera växeln för att ta emot pluginloggarna.
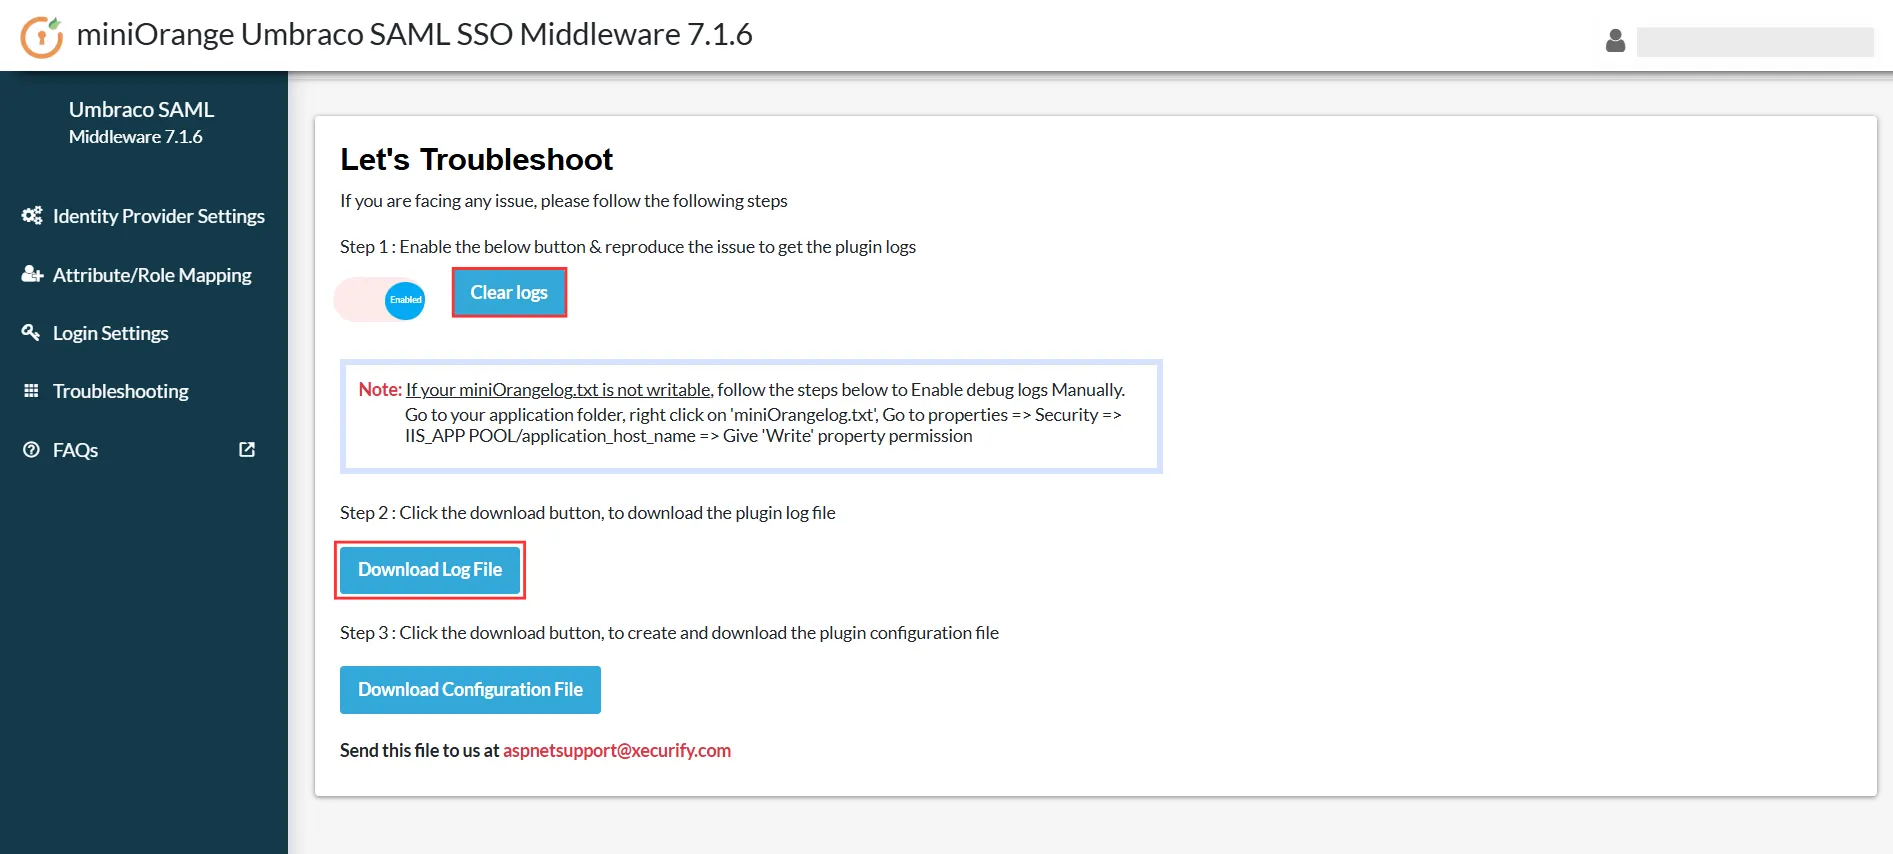
- När det är aktiverat kommer du att kunna hämta pluginloggar genom att navigera till plugin Settings fliken och klicka på Testkonfiguration.
- ladda ner loggfil från felsöka fliken för att se vad som gick fel.
- Du kan dela loggfil med oss kl umbracosupport@xecurify.com och vårt team kommer att kontakta dig för att lösa ditt problem.
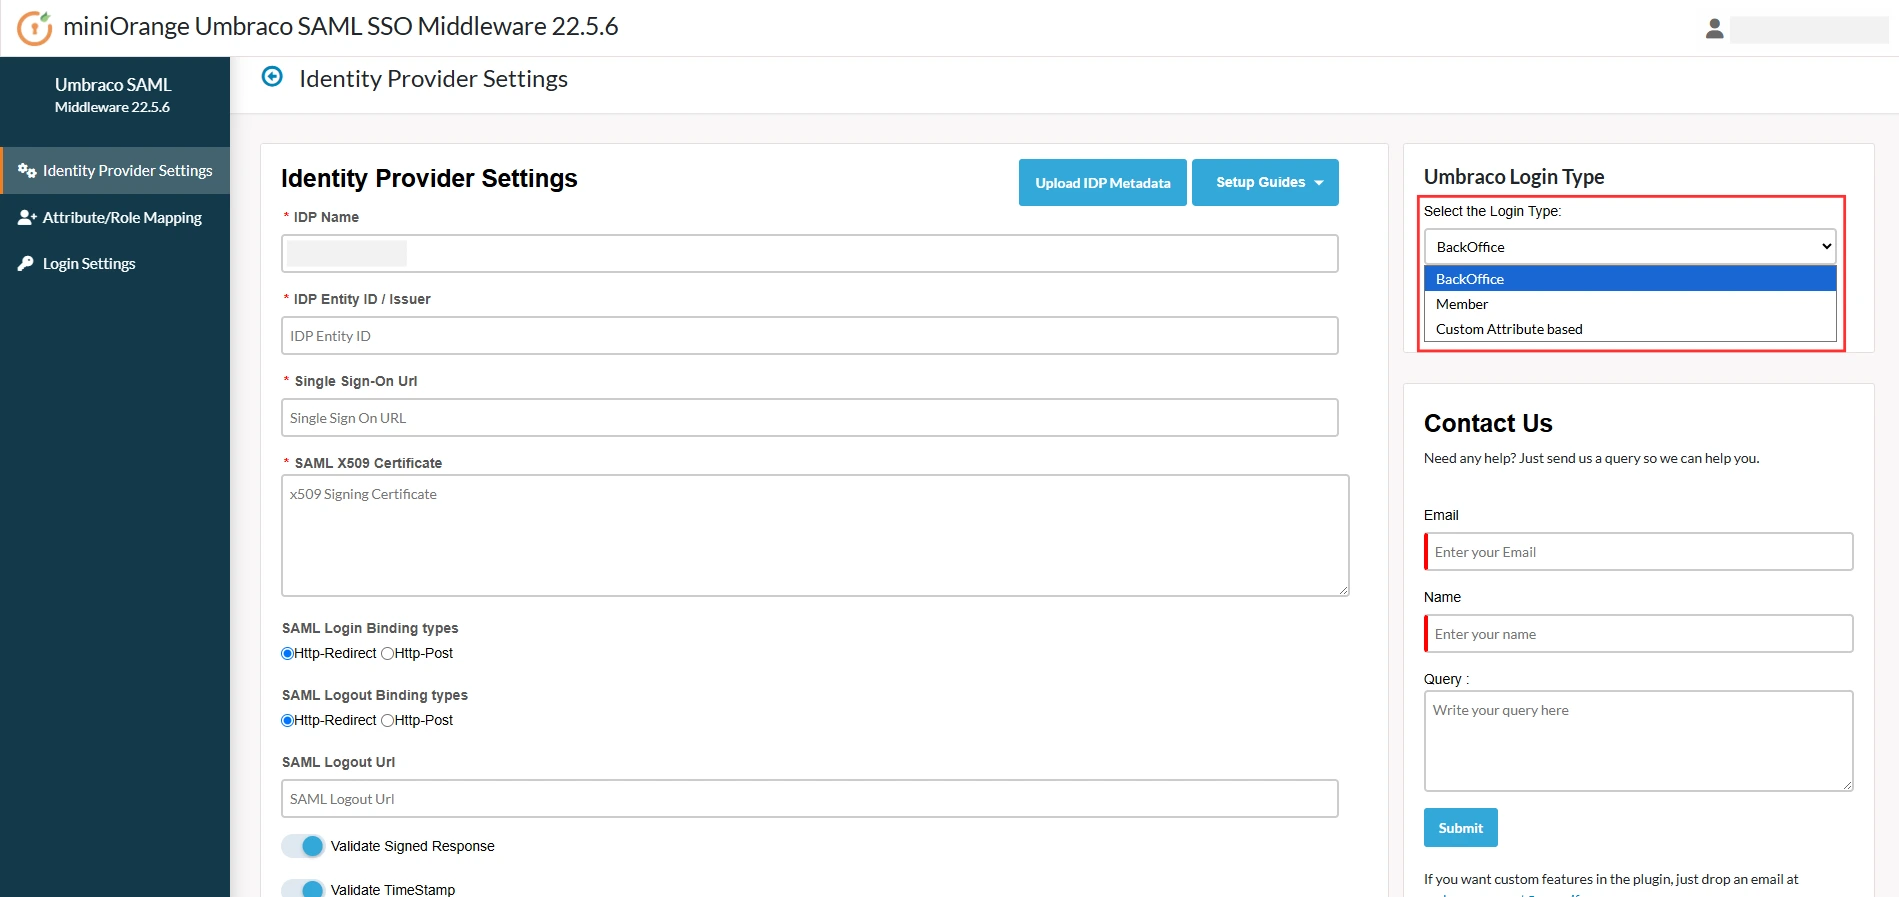
Umbraco-inloggningstyp
- Efter detta, välj Inloggningstyp från rullgardinsmenyn till höger på sidan Inställningar för identitetsleverantör.
- Du kan välja mellan BackOffice, Medlem, eller Baserat på anpassade attribut.
- Obs: Ocuco-landskapet Baserat på anpassade attribut inloggningstypen är tillgänglig i Premium och Företag versioner.
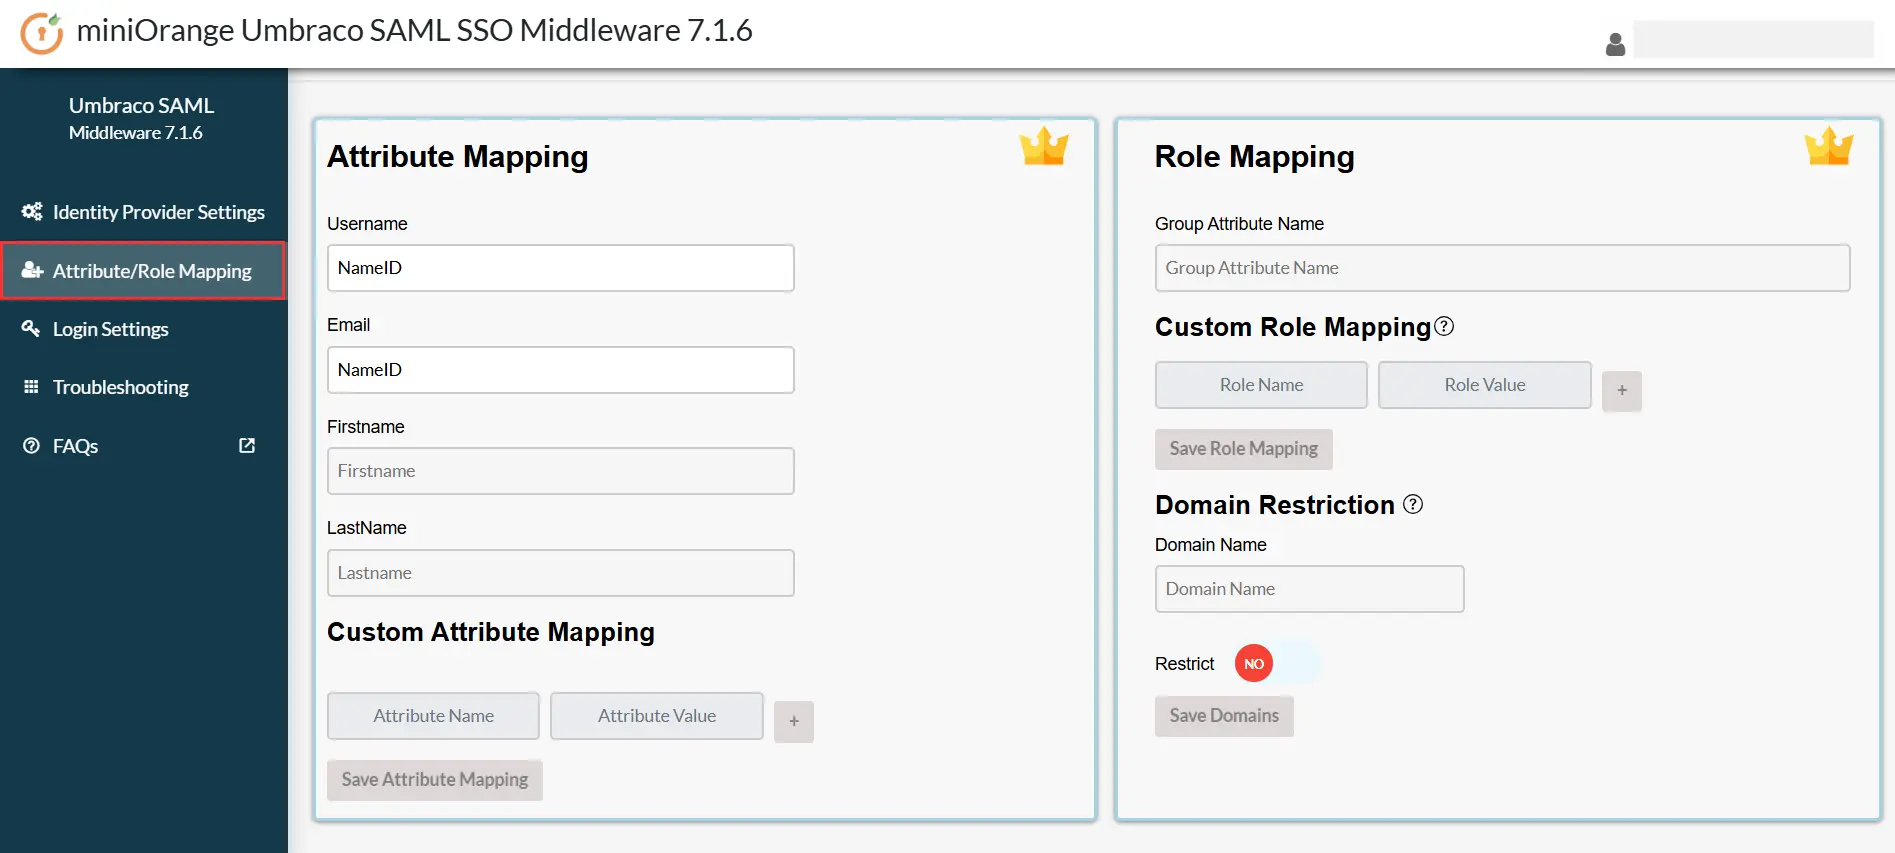
5. Attributmappning
- Attributmappning, rollmappning och domänbegränsning finns tillgängliga i Premium och Företag versioner av mellanprogramvaran.
6. Inloggningsinställningar
- Hök på Välj Åtgärder och klicka på Kopiera SSO-länk.
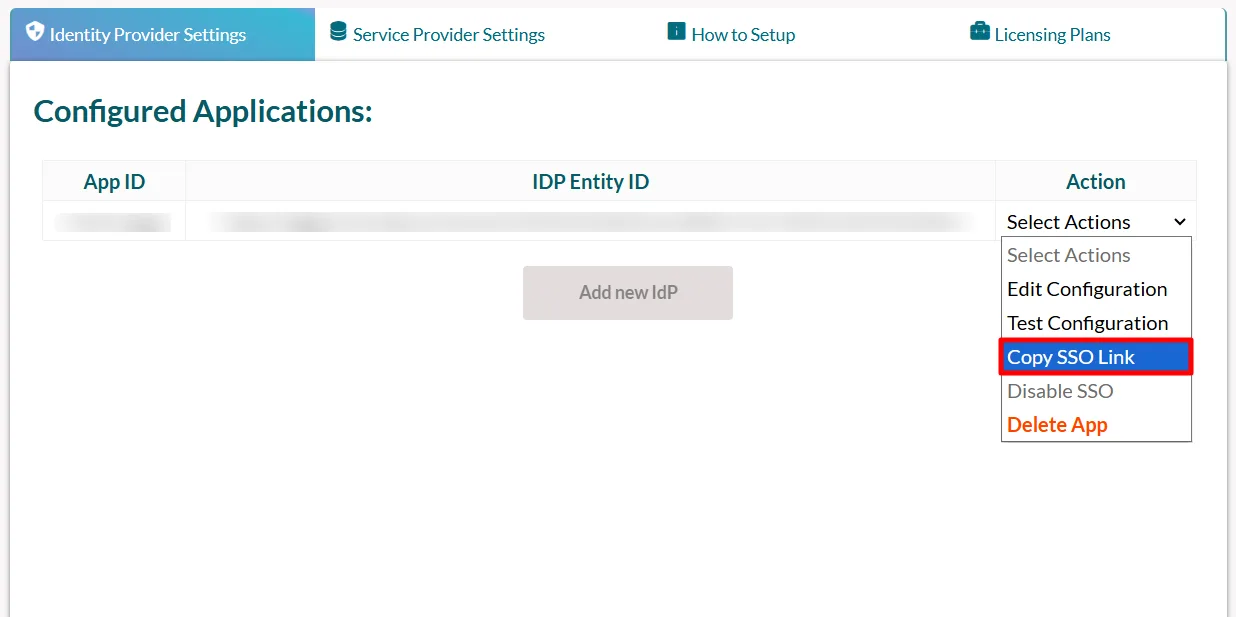
- Använd följande URL som en länk i applikationen där du vill utföra SSO:
https://<umbraco-base-url>/?ssoaction=login
- Du kan till exempel använda det som:
<a href="https://<umbraco-base-url>/?ssoaction=login">Log in</a>
7. Logga ut Inställningar
- Använd följande URL som en länk till din applikation där du vill utföra SLO:
https://<umbraco-base-url>/?ssoaction=logout
- Du kan till exempel använda det som:
<a href="https://<umbraco-base-url>/?ssoaction=logout">Log out</a>
Relaterade artiklar
Tack för ditt svar. Vi återkommer snart.
Något gick fel. Skicka din fråga igen


