Sökresultat :
×Sökresultat :
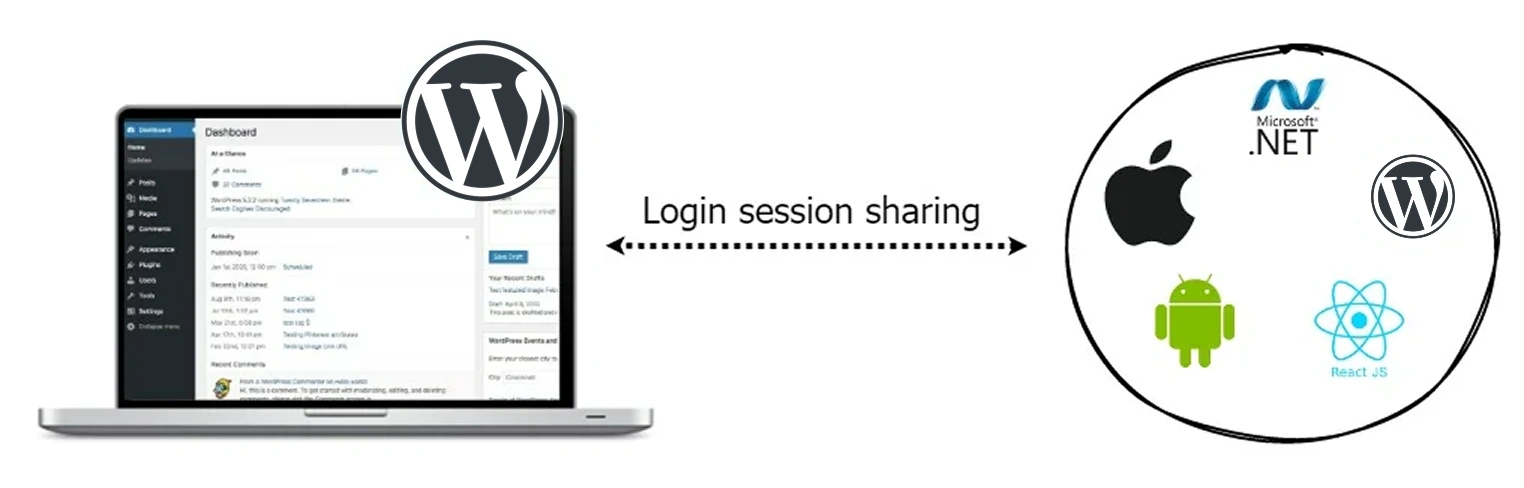
×Om du överväger ett fall, om du är inloggad på din andra webbplats/app (antingen WordPress, icke-WordPress-webbplatser eller mobilapp) och sedan om du kommer åt WordPress-webbplatsen därifrån eller öppnar WordPress-webbplatsen på en separat flik i samma webbläsare vill du förbättra användarupplevelsen genom att inte be dem om inloggning igen på WordPress-webbplatsen och helst bör loggas in automatiskt och allt ska vara smidigt.
miniOrange ger dig flera alternativ för att uppnå denna automatiska inloggning för att ge dina användare den bästa möjliga upplevelsen genom att be dem att autentisera på bara en plattform och komma åt andra plattformar baserat på deras förstagångsautentiseringssvar.
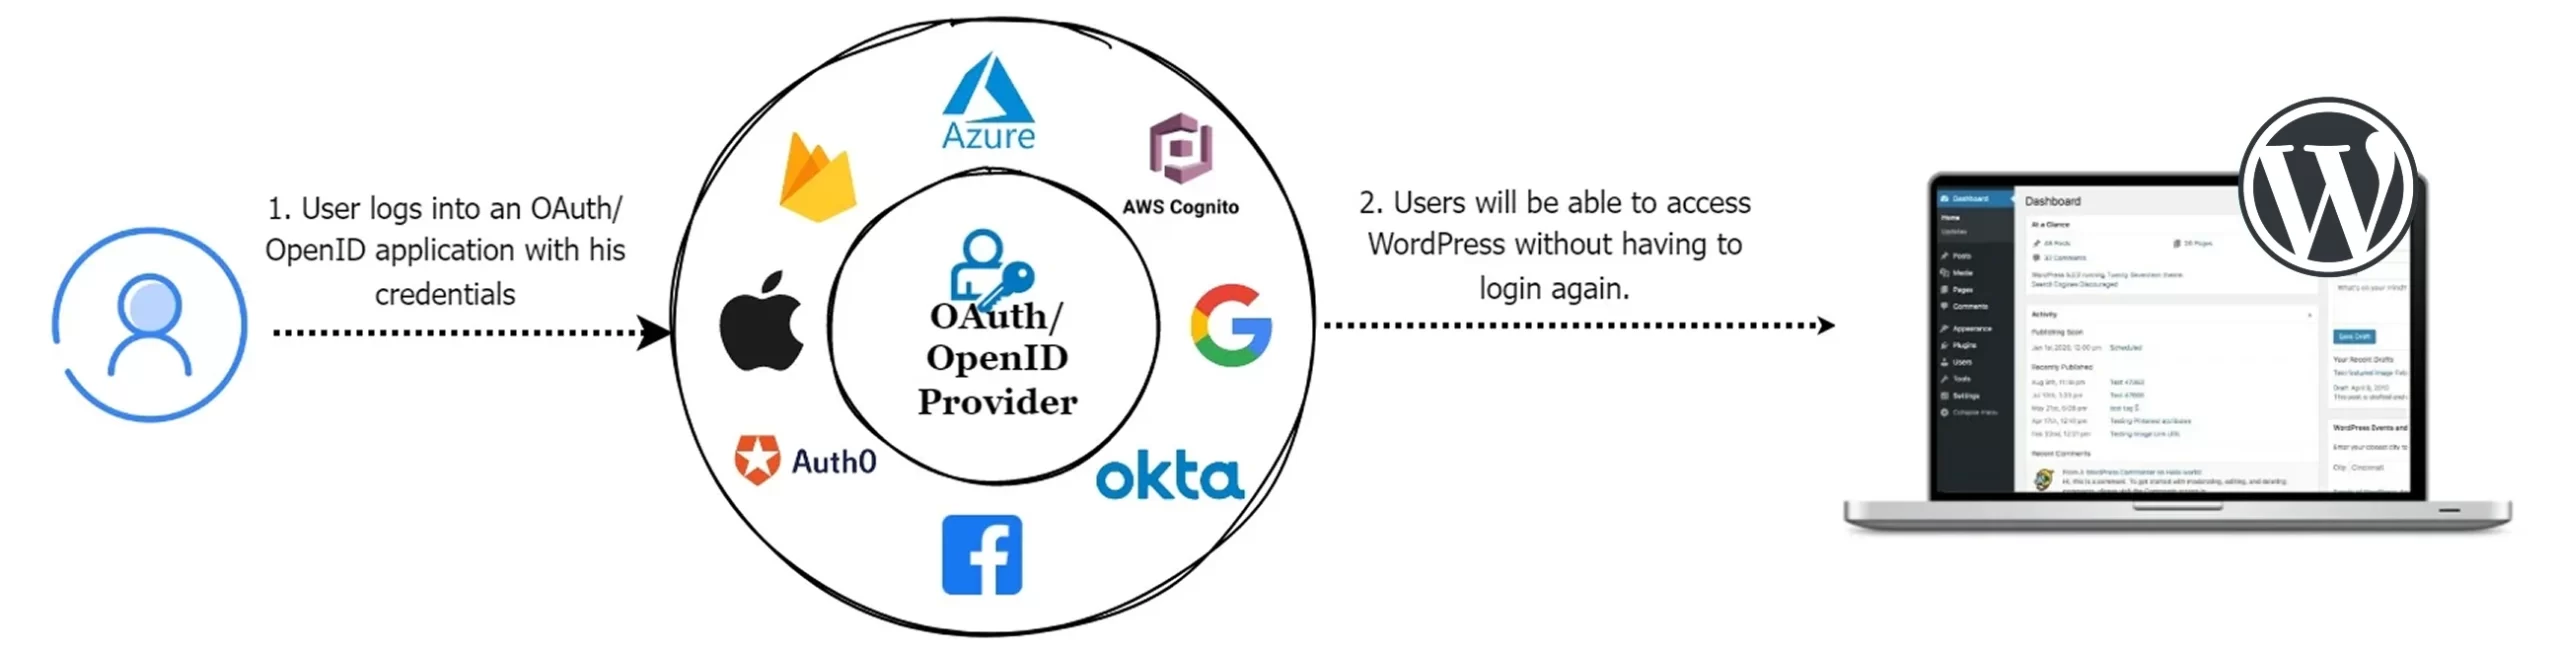
Anta att om du har dina användare lagrade på tredjeparts OAuth/OpenID-anslutningsplattformar som Microsoft Azure, Okta, Keycloak, Google, Facebook, etc., och om de redan är inloggade på respektive plattformar och har åtkomst till din WordPress-webbplats, borde de kunna logga in automatiskt och deras session kan synkroniseras. Detta kan uppnås med hjälp av vårt OAuth & OpenId Connect Client Single Sign-On för WordPress- plugin, där du kan skapa en applikation för dina tredjepartsleverantörer och sedan använda funktionen Force Login. Om användarsessionen finns hos en tredjeparts OAuth/OIDC-leverantör i webbläsaren synkroniseras användarsessionen när du öppnar WordPress-webbplatssidan och den sömlösa inloggningen sker.
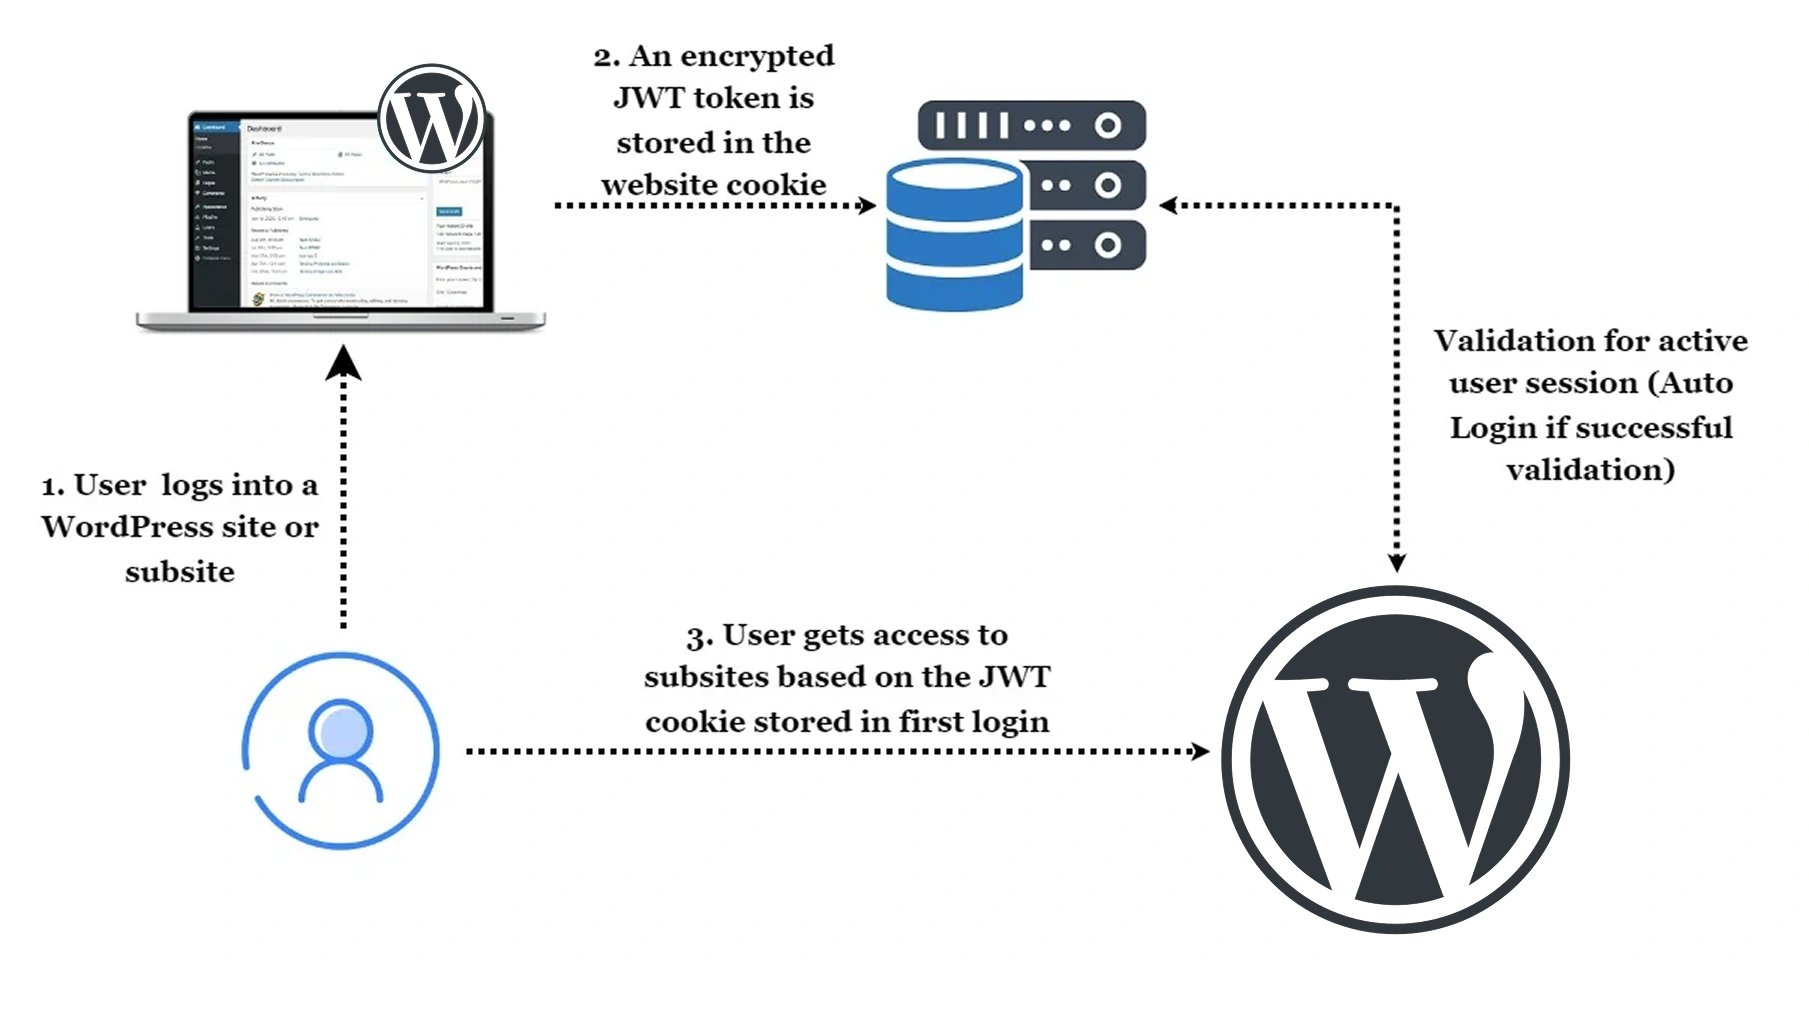
Anta att du har flera WordPress-webbplatser som delar samma underdomän, eller en enda WordPress-webbplats som delar samma underdomän med andra webbplatser som inte är WordPress-webbplatser. Om en användare först är inloggad på någon av dessa webbplatser, kan en JWT-token skapas för den användaren med hjälp av vår JWT Cookie-baserade lösning, och den kan placeras under domänens cookie. Nu kan den krypterade cookien användas för att hämta JWT-token på webbplatser med åtkomst till andra webbplatser, sedan hämtas användarinformation från JWT efter att den har validerats, och användaren kan loggas in där. Denna metod ger en sömlös användarupplevelse utan att behöva omdirigera till autentiseringsleverantören. Användningsfallet kan uppnås med hjälp av vår WP Login and Register using JWT.
Anta att om du har en WordPress-webbplats och mobilapp eller en WordPress-webbplats med andra webbplatser som inte delar samma underdomän, kan JWT-baserad omdirigeringsmetod användas där om användaren loggar in på en annan webbplats eller mobilapp då, JWT-token kan skapas för den användaren och kan lagras tillfälligt. När användaren klickar på WordPress-webbplatsens sida kan JWT-token som skapats tidigare skickas som frågeparameter i omdirigeringsbegäran, vår lösning hämtar sedan JWT-token från frågeparametern och validerar att användaren, vid framgångsrik validering loggas in automatiskt.

 Rekommenderade plugins
Ladda ner nedanstående miniOrange SSO-plugin för automatisk inloggning i WordPress.
 Rekommenderas för JWT Single Sign On
Logga in och registrera dig med JWT-pluginet som låter dig logga in i WordPress-applikationen med JWT-token (JSON Web-token) från vilken annan WordPress-webbplats som helst. [SUPPORT dygnet runt]
Rekommenderas för OAuth/OpenID Connect Single Sign On
SSO med Azure AD, Azure B2C, AWS Cognito, Okta, Ping, Clever, WSO2, Onelogin, Keycloak, många OAuth- och OpenID-leverantörer [SUPPORT dygnet runt] i WordPress
Maila oss på oauthsupport@xecurify.com för snabb vägledning (via e-post/möte) om dina behov så hjälper vårt team dig att välja den bästa lösningen/planen utifrån dina behov.
Behövs hjälp? Vi är här!




